

【IPA10大脅威2026】AIを悪用したサイバー攻撃が3位に初選出|公的データで見る実態と情シスの優先対策
「AIでサイバー攻撃が高度化している」という話、あちこちで目にしますよね。ただ、自社が何をどこまで変えるべきかとなると、判断は簡単ではありません。
- AIが攻撃に使われると、具体的に何が起きるの?
- セキュリティ製品の提案は増えたけれど、どこから手をつければいい?
- 日本で実際にどれくらい被害が出ているのか、数字で知りたい
この記事では、IPA・警察庁・総務省の公的データを使って、この3つに答えます。結論から言うと、AI悪用は新しい対策の箱を作る話ではありません。既存の対策の優先順位を組み替える話です。
新しい脅威ではありますが、やることは奇抜ではない。この姿勢で最後まで進めます。
この記事のポイント
- 2026年の情報セキュリティ10大脅威(組織)で「AIの利用をめぐるサイバーリスク」が3位に初選出されました(出典: 情報処理推進機構)
- 攻撃工程の80〜90%をAIが自律的に実行した事例が2025年に公表されています(出典: Anthropic社公表資料、情報処理推進機構の解説書経由)。ただし同社が自社で確認した1事案の推計値です
- 一方で国内の侵入口はVPN機器・リモートデスクトップで87.0%(2025年)(出典: 警察庁データ、情報処理推進機構の解説書経由)。AI時代でも、先に締める場所は認証まわりです

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
AIを悪用したサイバー攻撃は、IPAの10大脅威2026で3位に初めて選ばれた
情報処理推進機構(IPA)の「情報セキュリティ10大脅威」は、前年に社会的影響が大きかった脅威を選ぶ資料です。順位は、セキュリティの実務家・有識者で構成される選考会の投票で決まります。
つまり被害件数の集計ではなく、専門家による相対評価です。この前提を押さえたうえで、2026年版の中身を見ていきましょう。
「AIの利用をめぐるサイバーリスク」は2026年版で新設され、いきなり3位に入った
2026年版の10大脅威(組織編)では「AIの利用をめぐるサイバーリスク」が新設され、初登場で3位に入りました。
初選出といっても、まったく新しい脅威が生まれたわけではありません。これまで個別の脅威の中に散らばっていた論点が、独立した項目としてまとめられたと考えるほうが実態に近いです。
解説書の記述を整理すると、論点は次の4つに分けられます。
- 言語の壁を越えた多言語フィッシングが容易になること
- 生成AIを攻撃のアシスタントとして使い、攻撃の頻度と技術水準が底上げされること
- シャドーAI(会社が許可していない個人アカウントでの業務利用)による情報漏えい
- ハルシネーション(もっともらしい誤りの生成)による誤情報の鵜呑み
4つのうち後半の2つは、攻撃側ではなく自社の使い方に関する論点です。AI悪用の話は、攻撃への備えと社内のAI利用ルールの両方にまたがります。
5位以下には標的型攻撃・内部不正・DDoSなど従来の脅威が並んでいる
新設項目である「AIの利用をめぐるサイバーリスク」は、初登場ながら、11年連続で選ばれている標的型攻撃や内部不正より上位に置かれました。2026年版の順位は次のとおりです。
| 順位 | 脅威 | 選出状況 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 11年連続11回目 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 8年連続選出 |
| 3位 | AIの利用をめぐるサイバーリスク | 2026年に初選出 |
| 4位 | システムの脆弱性を悪用した攻撃 | 6年連続9回目 |
| 5位 | 機密情報を狙った標的型攻撃 | 11年連続11回目 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 2年連続2回目 |
| 7位 | 内部不正による情報漏えい等 | 11年連続11回目 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 6年連続6回目 |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) | 2年連続7回目 |
| 10位 | ビジネスメール詐欺 | 9年連続9回目 |
表の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](2026年)。表1.1(解説書6ページ)の全10位を掲載しています。
11年連続で選ばれている標的型攻撃や内部不正と並んで、初登場の項目が上位に入った。ここではその事実だけを押さえておいてください。順位の意味は次で扱います。
なお解説書は「組織向けの『10大脅威』は順位付けされているが、対策すべき優先順位ではない」と明記しています。順位をそのまま対策の優先度に置き換えないでください。
3位という順位は被害件数の多さではなく、専門家の評価を示している
ここから読み取れるのは、順位の性格です。10大脅威は投票による相対評価であり、3位という数字は「専門家がそう評価した」という事実を示すものです。被害件数の多さを示すものではありません。
実際、警察庁の不正アクセス統計に「AIを悪用した攻撃」という区分はありません。2025年の認知件数7,190件は、そうした内訳を持たない数字です。
ランサムウェアの感染経路の集計も同じです。2025年はVPN機器・リモートデスクトップの合計が87.0%ですが、AI悪用という切り口は用意されていません。
この記事では、確認できる公的データと、海外の個別事例・定性的な見通しを、はっきり書き分けて進めます。数値には必ず調査年と母集団を添えます。
注意
AI悪用が統計に出てこないのは、被害が少ないからとは限りません。既存の被害統計は「侵入経路」「手口」で分類軸が設計されており、AIは実行の手段であって侵入経路ではないため、そもそも載りにくい構造です。したがって「統計がない=脅威が誇張されている」とも「統計がない=大量の見逃しがある」とも断定できません。
ポイント
- 3位という順位が意味するのは、実務家・有識者が2025年の社会的影響を重く評価したということ
- 意味しないのは、AI悪用の被害件数が国内で3番目に多いということ
- 順位を社内で共有するときは、投票による相対評価である旨を必ず添える
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
AI悪用の手口は「フィッシングの多言語化」「攻撃の自律化」「シャドーAI」の3方向で進んでいる
AI悪用の手口は、大きく3方向に整理できます。フィッシングの多言語化、攻撃工程の自律化、そしてシャドーAIです。サイバー攻撃の手口そのものの分類は別の記事に譲り、ここではAIが加わることで何が変わるかに絞ります。
あわせて、AI自体を狙う攻撃にも触れておきます。プロンプトインジェクションやジェイルブレイク、AIが実在しないパッケージ名を提案する性質を突いたサプライチェーン攻撃などです。
これらは海外で脆弱性の報告事例として紹介されている段階で、件数を示せるデータは今回参照した資料の中にありませんでした。存在は知っておく、対策の優先度は数字が出てから上げる。この扱いで十分です。
攻撃工程の80〜90%をAIが自律実行した事例が2025年に公表されている
AI悪用の最も具体的な公表例は、攻撃の量ではなく自動化の度合いを示すものでした。 Anthropic社が2025年に公表した事案では、攻撃工程の80〜90%をAIが自律的に実行したとされています。
同社がGTG-1002と名付けた事案で、中国の国家支援を受けたとされる攻撃者グループが同社のClaude Codeを悪用したものです。AIが担ったとされる工程には、偵察、脆弱性の発見、認証情報の窃取、データ分析が含まれます。
ここは慎重に読んでください。この80〜90%はAnthropic社が自社で確認した1事案についての推計値であり、統計ではありません。
同社の自社調査に基づく公表値で、第三者による外部検証を経たものではありません。公表後には方法論への疑義も示されています。他の攻撃に一般化できる根拠はありません。
そのうえで解釈を述べると、この事例が示すのは「攻撃者の技術力が上がる」より「1人の攻撃者が同時に扱える標的の数が増える」方向の変化です。なお英国のNCSC(国家サイバーセキュリティセンター)は、2027年にかけてAIがサイバー攻撃の脅威を質・量ともに増大させると予測しています。これは数値を伴わない定性的な見通しです。
生成AIへのコピー&ペースト入力は77%、うち82%が組織の管理外アカウント
攻撃者にとって最も安いルートは、社内から自発的にデータが出ていく経路です。
米国のセキュリティ企業LayerX Securityが2025年に公表したレポートを見てみましょう。同社の法人顧客の環境で、ブラウザの操作ログを実測した集計です。
業務で生成AIにデータをコピー&ペーストして入力している利用者は77%でした。
さらに、そのプロンプト入力のうち82%が、組織に管理されていないアカウントによるものでした。
ここは注意が要ります。この数値は特定のベンダーが自社の顧客環境で計測したもので、日本企業を代表する値ではありません。
IPAの解説書も実施主体を「米国のAI企業の調査」と記すのみで、計測対象となった企業や従業員の内訳までは書かれていません。日本企業の実態を同じ形で測ったデータは、今回参照した公的資料の中には見つかりませんでした。
攻撃者の視点で見ると、管理外アカウントに残る入力履歴は、アカウントの乗っ取り1件でまとめて持ち出せます。生成AIの業務利用に伴う情報漏えいは、後半で扱う認証の話と直接つながっています。
日本でも業務で生成AIを使う企業は55.2%、うち47.3%がメール・資料作成に使っている
日本でも生成AIは、すでに業務の文書作成に入り込んでいます。
総務省の情報通信白書(2024年度調査)によると、何らかの業務で生成AIを使用中と回答した企業は55.2%でした。用途では「メールや議事録、資料作成等の補助」が47.3%、生成AIの活用方針を定めている企業は49.7%です。
この55.2%は読み方に注意が要ります。日本・米国・ドイツ・中国の4か国を対象にした調査の、日本分の値です。
さらに、所属企業のAI活用方針を知っている人に対する比率をもとにした推計値でもあります。「日本企業の55.2%」と単純化はできません。
押さえておきたいのは、業務で使っている企業が半数を超える一方、活用方針を定めている企業は半数弱にとどまる点です。ルールより先に利用が広がっている、という状態を示しています。
一般の個人が最も強くリスクを感じているのは「AIが犯罪に利用される可能性」で37.6%
一般の個人はすでに、AIの悪用を最上位のリスクとして意識しています。
総務省の情報通信白書(2024年度調査、一般個人が対象)で「非常にリスクを感じる」と回答した割合は、次のとおりです。
白書本文は、相対的に回答が多かった項目として「悪意のある者による犯罪利用」「精巧なフェイクにだまされること」「AIの回答が事実でない可能性」の3つを挙げています。
| 項目 | 割合 |
|---|---|
| 悪意のある者によってAIが犯罪等に利用される可能性(非常にリスクを感じる) | 37.6% |
| 精巧なフェイクの映像・音声・画像を本物だと思ってしまう可能性(非常にリスクを感じる) | 32.1% |
| AIの回答が事実でない可能性(非常にリスクを感じる) | 30.7% |
| AI利用の際に入力した情報が第三者に漏れる可能性(非常にリスクを感じる) | 28.8% |
| 同(どちらかと言えばリスクを感じる) | 35.2% |
| 生成AIサービスを使ったことがある個人(全体) | 26.7% |
| 同(20代) | 44.7% |
表の出典: 総務省「令和7年版 情報通信白書」(2024年度調査)。日本・米国・ドイツ・中国の一般個人を対象とした調査の日本分です。
情報漏えいへの不安は、「非常に」28.8%と「どちらかと言えば」35.2%を合わせると64.0%になります。
2番目に高い32.1%がディープフェイクへの警戒である点は、この記事のテーマと直結します。IPAの解説書も、ビジネスメール詐欺の項で「なりすましにAIによるディープフェイク等の利用も確認されている」と記しています。
これは企業調査ではなく一般個人の意識調査で、4か国調査の日本分である点は押さえてください。回答者の多くは生成AIの利用経験がなく、利用者に限った数値ではありません。
そのうえで言えるのは、社内啓発の段階です。危機感を持たせる段階ではなく、持っている危機感を具体的な手順に変える段階に来ています。
注意
このセクションで挙げた77%・82%は、米国のセキュリティ企業LayerX Securityが自社の法人顧客環境のブラウザ操作ログを集計した実測値です。アンケートによる自己申告ではありません。IPAの解説書には実施主体が「米国のAI企業」と書かれているだけで、計測対象の国や業種の内訳は示されていません。したがって日本企業の水準を示す数値としては使えません。社内資料に転記する際は「海外ベンダーによる自社顧客環境の実測値」と必ず添えてください。日本企業を対象にした同種のデータは、今回参照した公的資料の範囲では見つかりませんでした。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](Anthropic社・LayerX Security社の調査を引用)/総務省「令和7年版 情報通信白書」/NCSC「Impact of AI on cyber threat from now to 2027」
攻撃の総量そのものが増え、不正アクセスの認知件数は2025年に7,190件で過去最多になった
AIの話に入る前に、そもそも攻撃の絶対量がどう動いているかを押さえましょう。ここで扱うのは主に指標の読み方です。増えた、減ったで終わらせないことが目的です。
不正アクセスの認知件数は5年で約4.7倍、2025年は前年比34.2%増
警察庁の統計では、不正アクセス行為の認知件数が5年で約4.7倍になりました。 2021年が1,516件、2025年が7,190件です。
ただし一直線に増えたわけではありません。2022年2,200件から2023年6,312件へ急増した後、2024年は5,358件へ一度減り、2025年に過去最多を更新しました。2025年は前年比34.2%増です。
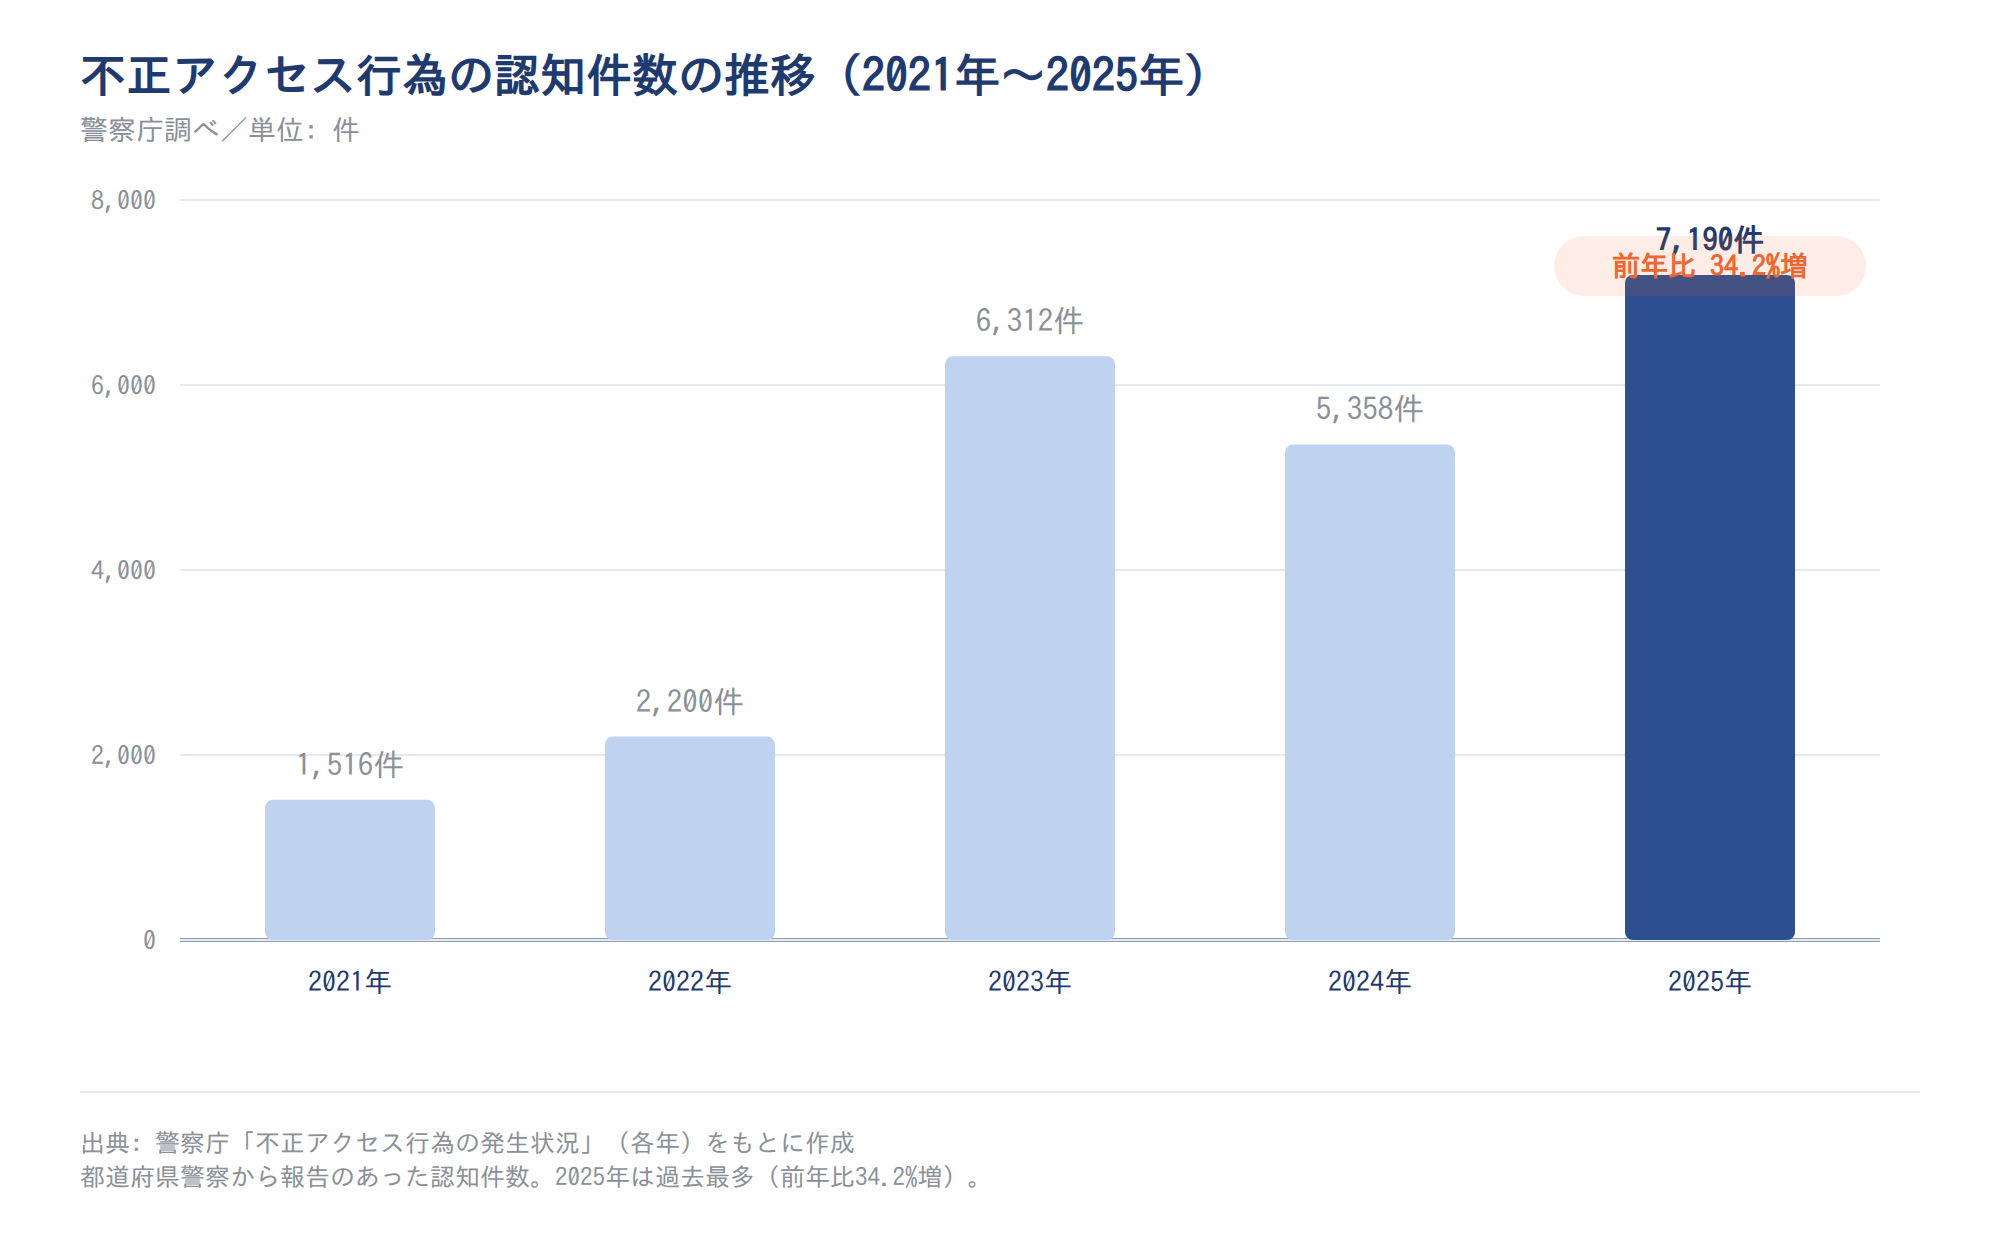
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(都道府県警察から報告のあった認知件数)
ここから読み取れるのは、時期の重なりです。10大脅威2026は2025年に社会的影響が大きかった脅威を選ぶ枠組みで、AIリスクが初選出された評価対象年は、認知件数が過去最多だった年と重なります。
ただし両者を結ぶデータはなく、現時点では時期の一致にとどまります。認知件数は報告が上がった件数であって、発生件数ではありません。大規模なリスト型攻撃が1件報告されると跳ね上がる性質があり、増加分をAIの影響として読むことはできません。
標的型メールの被害率は2022年の44.4%をピークに、2025年は31.7%まで下がっている
AIでフィッシングが巧妙化すると言われる一方、企業が申告する標的型メールの被害率は下がっています。
総務省の通信利用動向調査の同一指標を並べます。2017年28.8%、2018年35.7%、2021年33.1%という推移でした。
その後は2022年44.4%、2024年28.9%、2025年31.7%です。2022年がピークで、2025年は2018年を下回っています。
なお2025年は報告書ベースの31.7%(n=2,488)を採用しています。速報値は31.8%で、わずかに異なります。
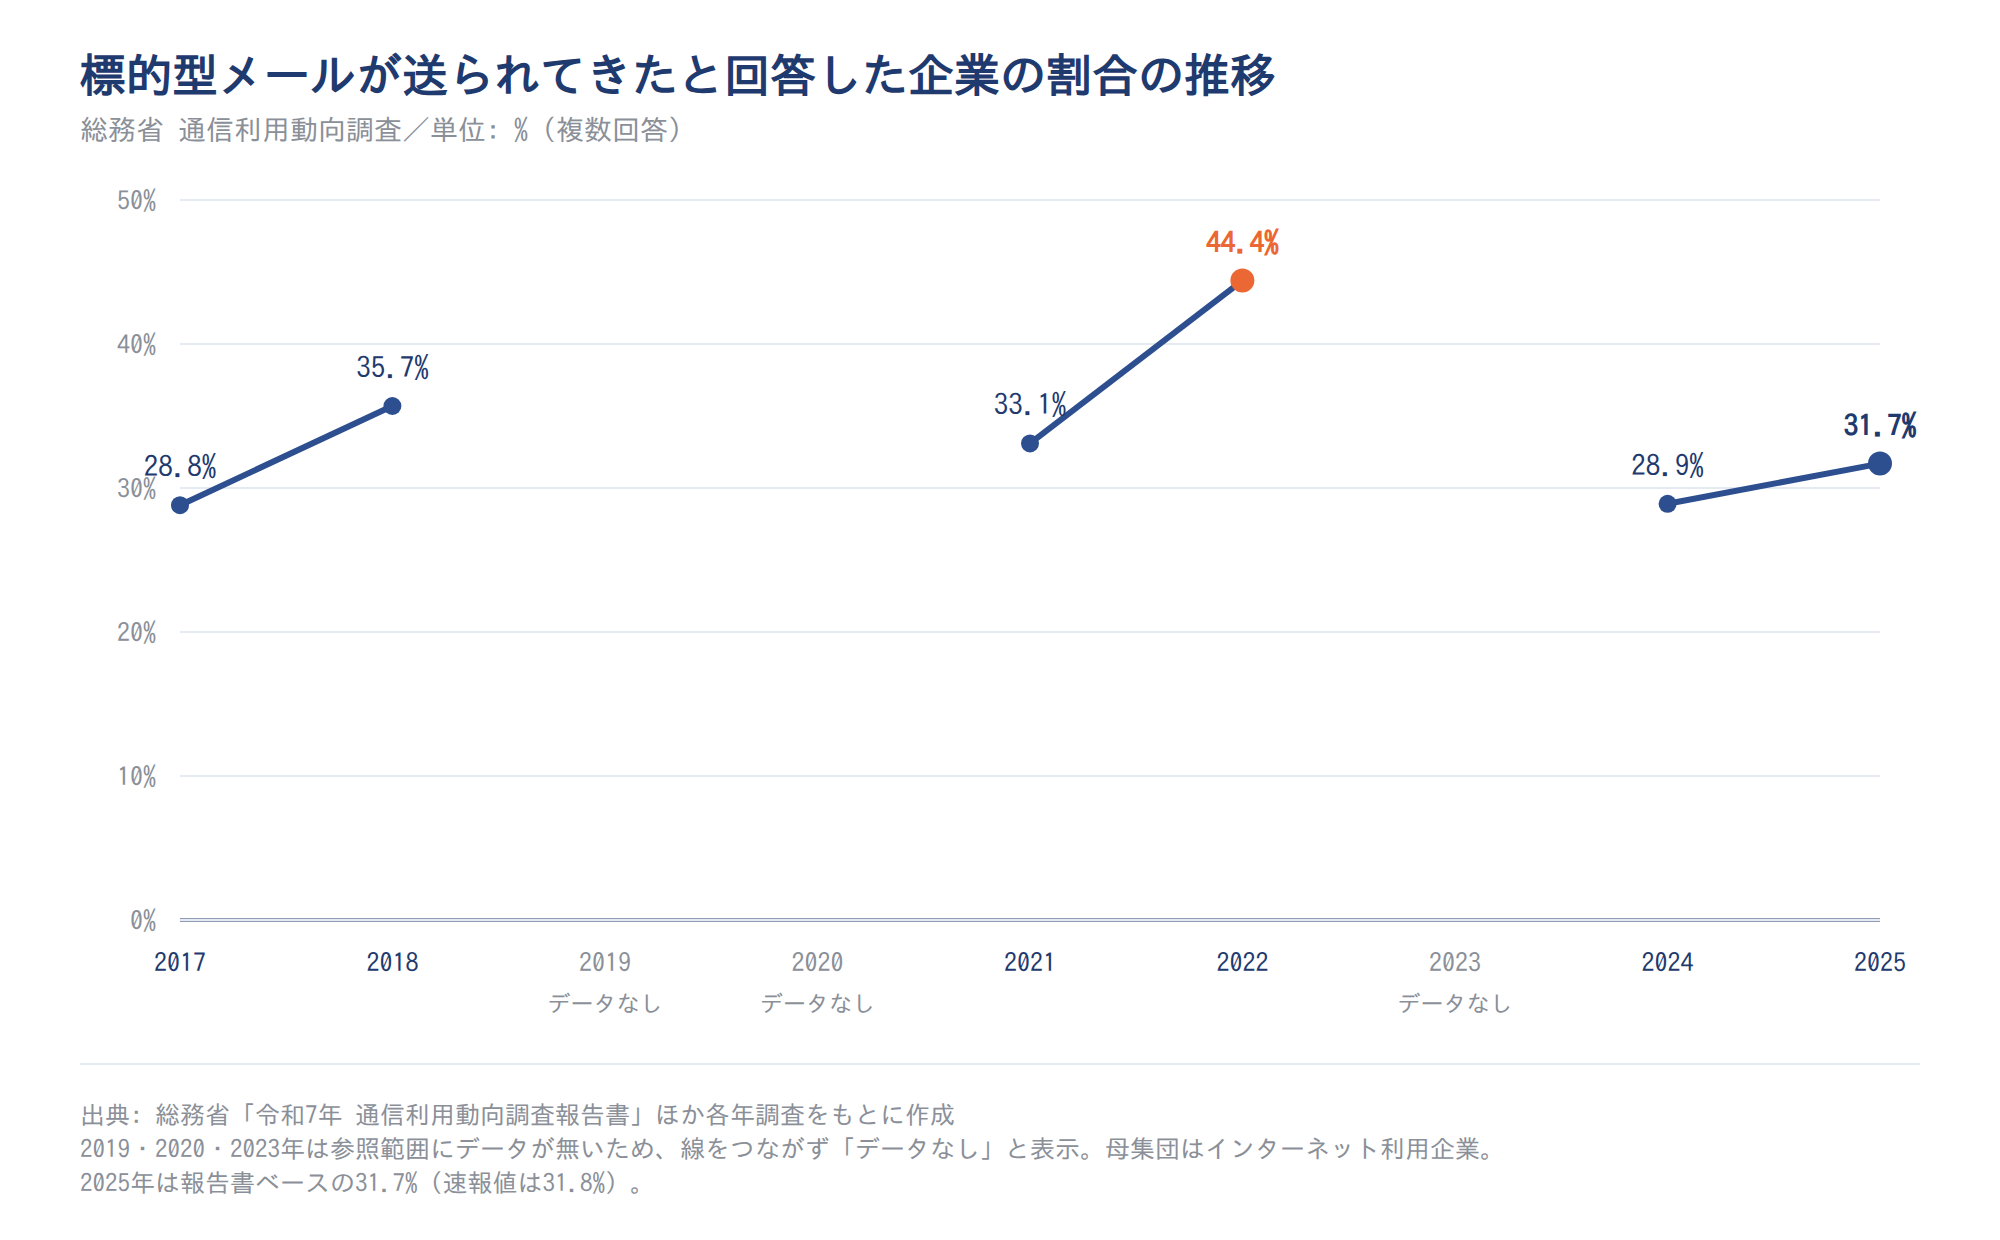
図の出典: 総務省「令和7年 通信利用動向調査報告書」ほか各年調査。複数回答の設問で、母集団はインターネット利用企業です。
この推移から読み取れるのは、指標そのものの限界です。設問は自己申告で、答えられるのは受け取った側が「これは標的型メールだ」と気づけた分だけです。
IPAが挙げるAI悪用の類型には、多言語フィッシングの容易化が含まれています。日本語の不自然さが消えるほど、攻撃が増えてもこの数値は下がりうる構造になっています。数値の低下を「攻撃が減った」と読むのは危険です。
注意
まず、この設問が尋ねているのは「標的型メールが送られてきたかどうか」であって、実際に被害が生じたかどうかではありません。被害率の低下は、メールゲートウェイやフィルタの性能向上でも説明できます。その場合、指標は正しく機能していることになります。また2019年・2020年・2023年の値が今回の参照範囲になく、連続した系列ではありません。複数回答の設問で、回答企業の構成が年により変わる点も解釈を弱めます。AIによるフィッシングの巧妙化を直接測ったデータは存在しません。このセクションの認知件数も被害率も、報告や自己申告に依存する指標です。その前提で読んでください。
国内には、AI悪用を区分して集計した被害統計が存在しない
日本の情シスは、自社の状況を測る物差しを持たないまま優先度を判断せざるを得ない状態にあります。
警察庁の不正アクセス認知件数は2025年で7,190件でした。ランサムウェアの感染経路の集計では、2025年にVPN機器・リモートデスクトップが87.0%、メール・添付ファイルが2.2%です。
どちらにも「AIを悪用した攻撃」という区分はありません。
理由は構造的です。被害統計は侵入経路や手口で分類軸が設計されています。AIは実行の手段であって侵入経路ではないため、既存のフレームに載りにくいのです。
定量的な裏づけとして使えるのは、海外1事案の推計値と、海外ベンダーが自社の顧客環境で実測した民間データだけでした。ただしこれは公的資料の範囲での話で、セキュリティベンダーの独自集計まで含めれば数値が存在する可能性は残ります。
実務的にはこう考えてください。AI悪用を独立した対策項目として立てるより、既存の侵入経路対策の優先順位を見直すほうが、社内に根拠を示しやすくなります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年 通信利用動向調査報告書」/総務省「令和6年 通信利用動向調査」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
国内で実際に破られている入口はVPN機器とリモートデスクトップで、その合計は87.0%
AI悪用と聞くと、メール文面が巧妙になる場面を想像しがちです。ただ、国内の実データが指しているのは別の場所です。ここが本記事の中核になります。
ランサムウェアの感染経路はVPN・RDPで87.0%、メール・添付ファイルは2.2%
国内で経路が特定できたランサムウェア被害では、侵入口の大半がリモートアクセス機器でした。
警察庁のデータをIPAが引用した2025年の集計では、VPN機器とリモートデスクトップの合計が87.0%です。一方、メール・添付ファイルは2.2%にとどまります。
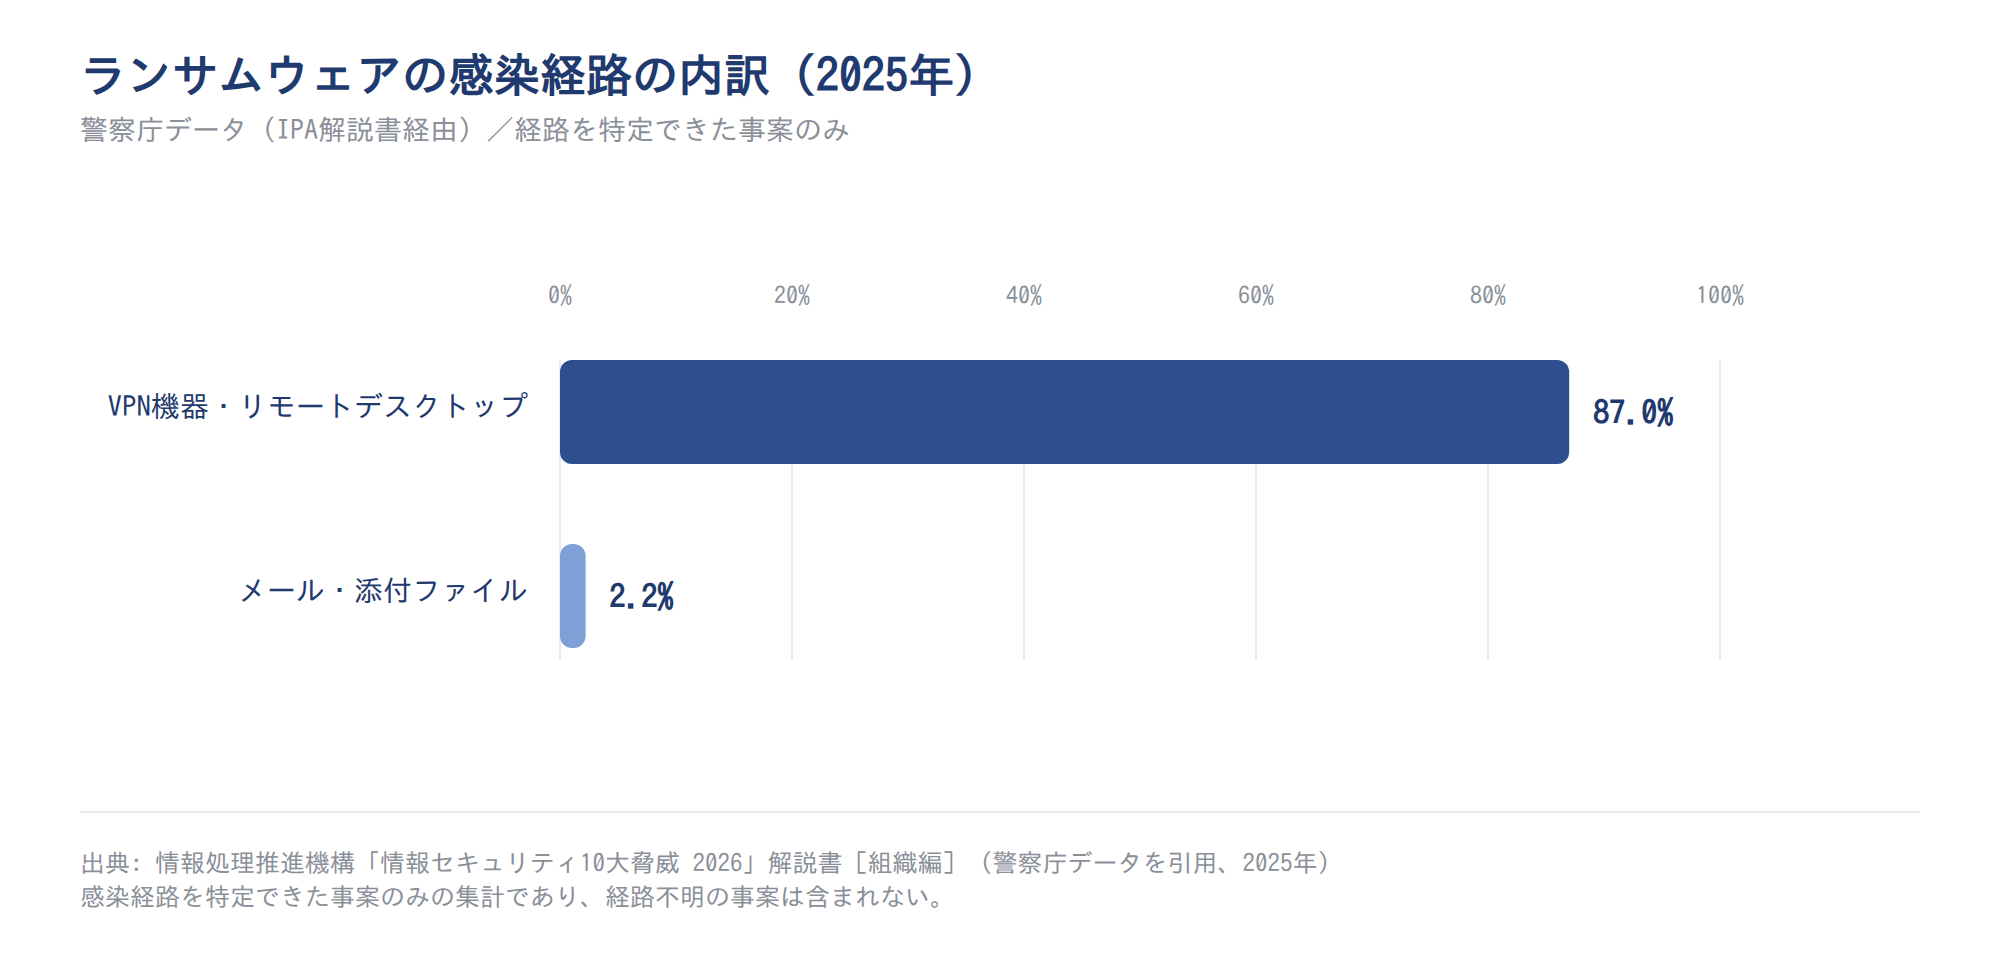
図の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](警察庁データを引用、2025年)。感染経路を特定できた事案のみの集計です。
この割合には条件があります。被害組織が感染経路を特定できたケースだけを集計したもので、特定できなかった事案は含まれません。
またメール経由の侵入が初期段階で検知・遮断され、経路として記録されにくいという偏りも考えられます。それでも、ランサムウェア対策の重心がメールではなくリモートアクセスにあることは、この数字から言えます。
不正アクセスの検挙407件のうち399件が、IDとパスワードを使われた侵入
手口の内訳を見ても、破られているのは認証です。
警察庁の2025年のデータでは、不正アクセス行為の検挙件数は407件でした。うち識別符号窃用型、つまり他人のIDとパスワードを使われた侵入が399件、セキュリティホール攻撃型は8件です。
識別符号窃用型399件について、IDとパスワードの入手方法の内訳は次のとおりです。
| 入手方法 | 検挙件数(2025年) |
|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| フィッシングサイトから入手 | 77件 |
| 他人から入手 | 75件 |
表の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2025年)
上位3つはいずれも、技術的な脆弱性ではなく資格情報の扱いに関わるものです。ただし検挙件数は捜査の結果であって、発生件数の縮図ではない点は押さえておいてください。
AIが自律実行した工程にも、認証情報の窃取が含まれている
ここからは見解です。攻撃側のAI活用と国内の実被害は、いずれも「認証」という同じ一点に集まっています。
根拠を並べます。AIが自律実行したとされるGTG-1002事案(2025年公表)の工程には、認証情報の窃取が含まれます。国内の侵入口はVPN機器とリモートデスクトップで87.0%(2025年)、不正アクセス検挙の内訳は識別符号窃用型が399件(2025年)でした。
実務的な結論はこうです。AI時代の優先対策としてメールの読み方教育から着手すると、実際に破られている場所とずれる可能性があります。
言い換えると、AIによって変わりやすいのは「攻撃者が認証情報にたどり着くまでの手間」です。IDとパスワードが正規のものであれば、侵入そのものは通常の利用と区別しにくくなります。
だからこそ、先に手を入れるべきは資格情報の管理です。多要素認証の適用範囲、公開しているVPN機器やリモートデスクトップの一覧、使われていないアカウントの有無。この3つは、AIの動向にかかわらず自社で確認できます。
注意
この見出しは「一致の発見」ではなく「優先順位の付け方の提案」として読んでください。攻撃側のAI活用と国内の侵入口を結ぶデータがあるわけではなく、別々の指標を並べた結果として同じ方向に見えているだけです。80〜90%という値もAnthropic社が確認した1事案の推計値であり、工程の配分を他の攻撃に一般化する根拠はありません。
ポイント
- ランサムウェアの侵入口はVPN機器・リモートデスクトップで87.0%(2025年)
- メール・添付ファイル経由は2.2%(2025年、経路を特定できた事案のみ)
- 不正アクセス検挙407件のうち399件がIDとパスワードを使われた侵入(2025年)
- 優先順位は、メールの読み方より先に認証まわりの棚卸しから
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
被害を「経験していない」と答える企業ほど、気づく仕組みを持っていない
ここからは、中小企業やひとり情シスの方に直接関わる話です。被害を経験したかどうかを答えるには、その前に被害に気づく仕組みが要ります。
以下では調査主体の異なる数値を並べます。母集団の違いを都度書きますので、そこも含めて読んでみてください。
被害経験率は従業者2,000人以上で64.9%、100〜299人で45.6%と19.3ポイントの差がある
同一調査の規模別クロス集計で、企業規模による差がはっきり出ています。
総務省の通信利用動向調査(2025年、報告書ベース、n=2,488)を見てみましょう。何らかのセキュリティ被害を受けた企業は、全体で48.0%でした。
なお速報値は48.1%です。本記事では報告書ベースの値に統一しています。
この調査の対象は常用雇用者100人以上の企業です(抽出数6,040企業、調査時点は2025年8月末)。従業者規模の最小区分が「100〜299人」なのはこのためで、100人未満の企業は調査対象に含まれていません。
従業者規模別に見ると、2,000人以上計が64.9%(n=104)、100〜299人が45.6%(n=1,690)です。差は19.3ポイントです(64.9%と45.6%の差)。
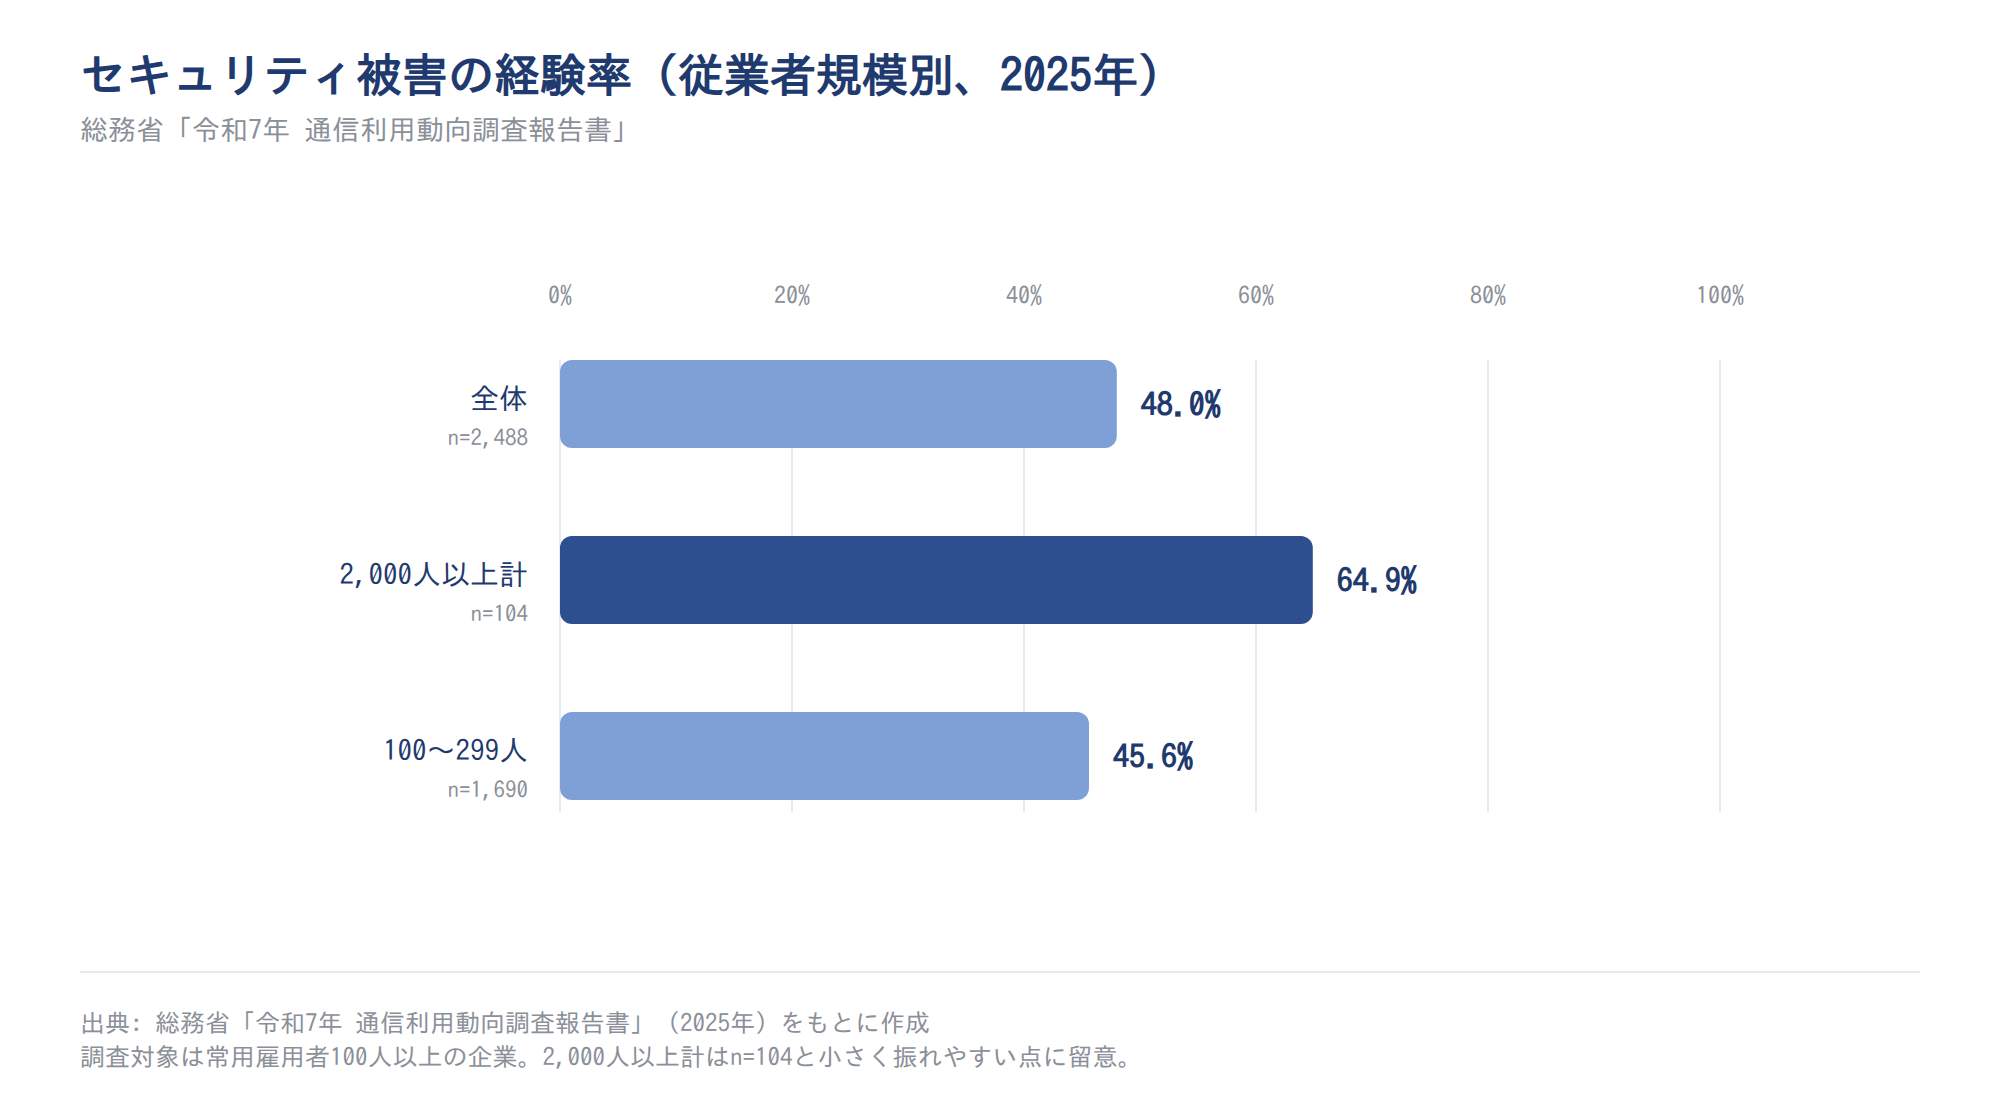
図の出典: 総務省「令和7年 通信利用動向調査報告書」(2025年)。全体 n=2,488/2,000人以上計 n=104/100〜299人 n=1,690。
この差から読み取れるのは、被害の多さだけではありません。大企業のほうが受けたことを把握できている、という要素も含んだ数字です。
ただし規模ごとに業種構成が異なるため、差の一部は業種の違いで説明されます。2,000人以上はn=104と小さく、振れやすい点にも注意してください。
中小企業等で被害を経験したのは23.3%だが、69.7%は組織的な対策をしていない
「被害を経験していない」は「安全だった」と同じ意味ではありません。
IPAの中小企業実態調査(2023年度の実績、n=4,191)を見てみましょう。サイバーインシデントを経験した中小企業等は23.3%、被害を受けていないは76.7%でした。
同じ調査では、情報セキュリティ対策を「組織的には行っていない(各自の対応)」中小企業等が69.7%(2024年)でした。従業員教育を特に実施していないは63.6%(2024年)です。
ここから読み取れるのは、順序の問題です。被害の有無を答えるには、まず被害に気づく仕組みが要ります。
攻撃側がAIで偵察や侵入の試行を自動化して数を稼ぐ方向に向かうなら、影響が最初に現れるのは統計上「経験なし」に分類されている層である可能性があります。
注意
総務省の48.0%とIPAの23.3%は、調査主体・調査年・母集団・被害類型の定義・調査方法がすべて異なります。2つを引き算して企業規模による被害率の差と読むことはできません。また、対策体制が無い企業ほど被害を過小に申告する、という因果を示すデータもありません。「中小企業は攻撃対象としての価値が実際に低い」という説明も、同じ数値から成り立ちます。
小規模企業者の84.5%は対策を担う組織単位がなく、専門部署があるのは4.4%
規模が小さいほど、体制は階段状に薄くなります。
IPAの中小企業実態調査(2024年)を見てみましょう。情報セキュリティ対策を「組織的には行っていない」割合は、小規模企業者で84.5%(n=2,775)でした。
中小企業(100名以下)では47.6%(n=1,121)、中小企業(101名以上)では13.6%(n=295)です。
情報セキュリティの専門部署または担当者があるのは、小規模企業者で4.4%、101名以上で34.6%です。中小企業のセキュリティ対策を考えるときは、この体制の薄さが出発点になります。
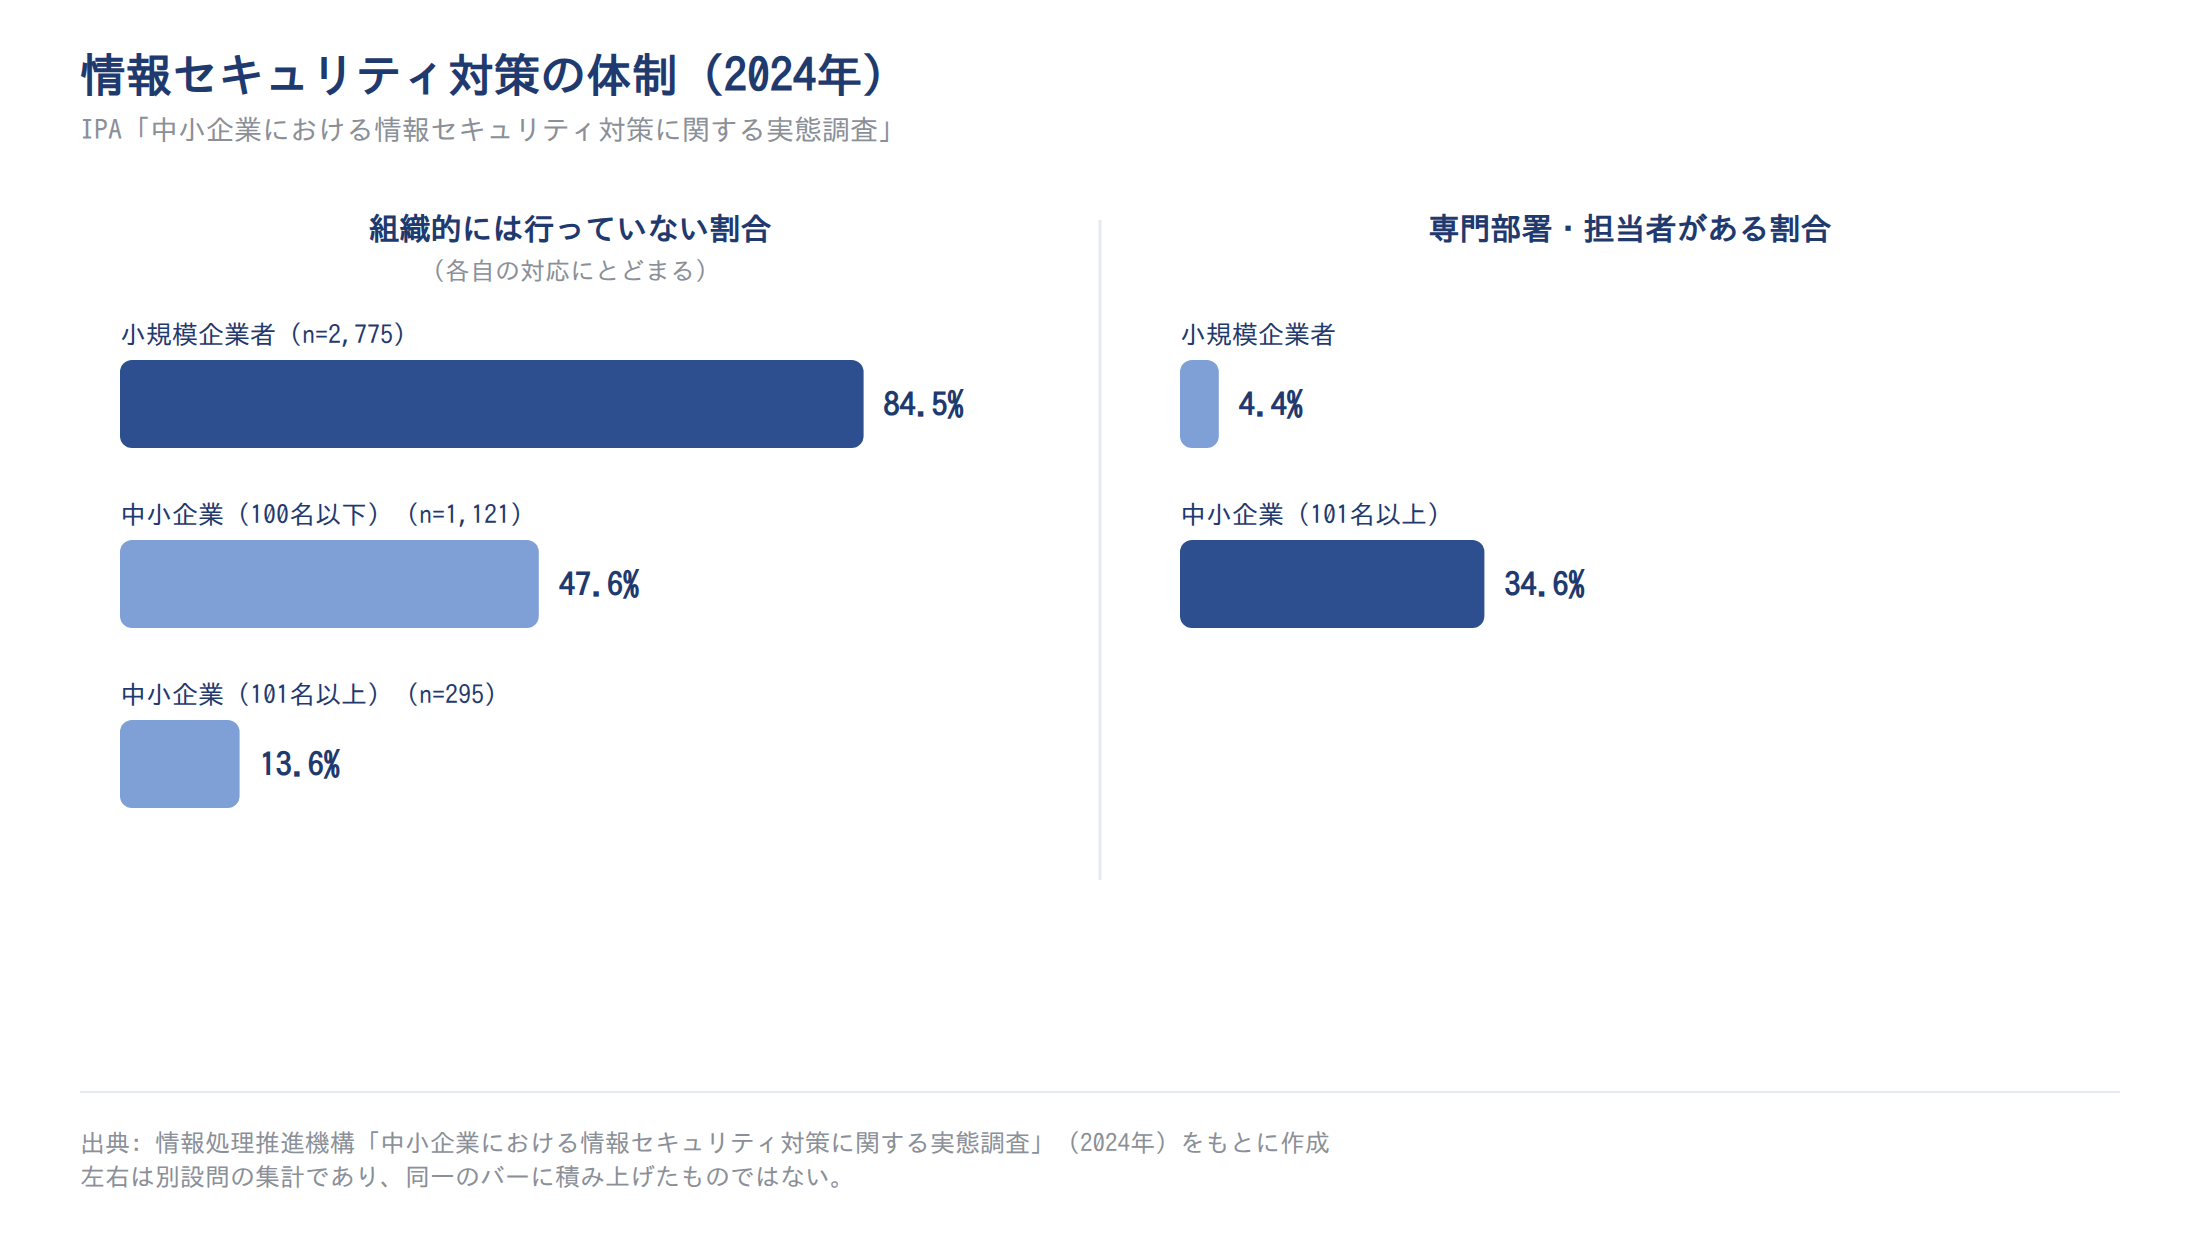
図の出典: 情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」(2024年)。2つは別設問のため、同じバーに積み上げていません。
ここからは見解です。攻撃側がAIで偵察や初期侵入の手間を下げると、手作業のコストに守られていた「狙う価値が低い相手」という前提が薄れます。
規模の小さい組織にとってAI悪用の論点は、攻撃の高度化よりも、攻撃対象になる裾野の広がりとして現れる可能性があります。ただしこれは現時点では仮説で、裏づける国内の被害統計は存在しません。
出典: 総務省「令和7年 通信利用動向調査報告書」/情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害が起きたときのコストは、ランサムウェアで平均2,386万円・27.7人月
予算を取るときに要るのは、起きたときいくらかかるかという数字です。AI悪用の有無にかかわらず使えます。
なお、AI悪用と非悪用を区別した被害額の統計は存在しません。ここで挙げる数値は「AI悪用による被害額」ではない点を先にお断りしておきます。
公表・報道された事例の集計では、被害額の平均は2,386万円、対応工数は27.7人月
金銭より先に、人手が長期間奪われます。
JNSAの「インシデント損害額調査レポート」(2017年1月〜2022年6月に公表・報道された被害の集計。IPAの報告書が引用)によると、ランサムウェア感染被害を受けた組織の被害額は平均2,386万円でした。
事故対応に要した内部工数は平均27.7人月です。同じ集計では、身代金を支払った組織は0%でした。
27.7人月という数字は、担当者が少ない企業ほど重く効きます。1人で対応するなら2年以上に相当する計算です。この読み替えは単純な割り算であって、出典に載っている数値ではありません。
中小企業等の8.3%がランサムウェアに感染し、BECでは約1,400万円の被害事例がある
被害は規模を問わず、現実に起きています。
| 項目 | 値 |
|---|---|
| 2023年度にランサムウェア感染被害を受けた中小企業等の割合 | 8.3% |
| 企業・団体等のランサムウェア被害報告件数(2024年 上半期) | 114件 |
| 同(2024年 下半期) | 108件 |
| 情報セキュリティ10大脅威2026(組織)のビジネスメール詐欺の順位 | 10位 |
| ビジネスメール詐欺の被害事例(モダリス社、2025年) | 約1,400万円 |
表の出典: 情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」/情報処理推進機構「情報セキュリティ白書」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
モダリス社の事例は、子会社が虚偽の支払依頼に応じたものです。この事例でAIが使われたかどうかは、出典の記述からは特定できません。
IPAの解説書には「最近では生成AIを悪用した手口が多様化している」という記述がありますが、これは定性的な指摘です。繰り返しになりますが、AI悪用と非悪用を区別した被害統計はありません。
注意
平均2,386万円・27.7人月は、公表や報道がなされた事例を集めた集計です。公表を要する規模まで大きくなった事故に偏っているため、自社の想定被害額としてそのまま使える値ではありません。予算の議論では「この規模の事故が起きたときの目安」という位置づけにとどめてください。
出典: 情報処理推進機構「情報セキュリティ白書」/情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」(JNSA「インシデント損害額調査レポート」を引用)/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]
攻撃側がAIを使う段階に入る一方、防御側は自社のAI利用すら統制できていない
ここまでは攻撃側の変化を見てきました。では防御側の準備はどこまで進んでいるのか。同じIPAの調査の中で確認します。
AIを導入または試験利用している企業は58.0%まで来ている
AIはすでに、相当数の企業で業務に入っています。
IPAの「DX動向2026」(2025年度調査、n=1,794)では、AIを導入または試験利用している企業の合計は58.0%でした。内訳と、企業ごとの温度差は次のとおりです。
| 項目 | 割合(2025年度) |
|---|---|
| AIを導入または試験利用している(合計) | 58.0% |
| AIを導入している | 42.3% |
| AIを試験利用している | 15.7% |
| 全社戦略に基づき全社的にDXに取り組む企業のAI導入率 | 70.8% |
| 企業規模100人以下で「関心はあるが特に予定はない」 | 34.6% |
表の出典: 情報処理推進機構「DX動向2026」(2025年度調査、n=1,794)
全社的にDXに取り組む企業では導入率が7割を超える一方、100人以下では3割強が様子見のままです。同じ「AI時代」という言葉でも、社内の状況はかなり違います。
AIに前向きな企業に限っても、全社ガイドラインの整備は32.5%にとどまる
AIの利用に踏み出している企業に限っても、全社的なガイドラインの整備は32.5%にとどまります(2025年度)。
ここは分母の説明が肝心です。ガイドラインやポリシーに関する設問は、AIを導入済み・試験利用中・利用に向けて検討中と答えた企業だけが対象になっています。
その層に限った回答でも、AIポリシーを定めて社内に周知しているのは28.8%です。ポリシーとガイドラインのどちらも定めていないが16.7%、社外公表まで行っているのは3.7%でした。
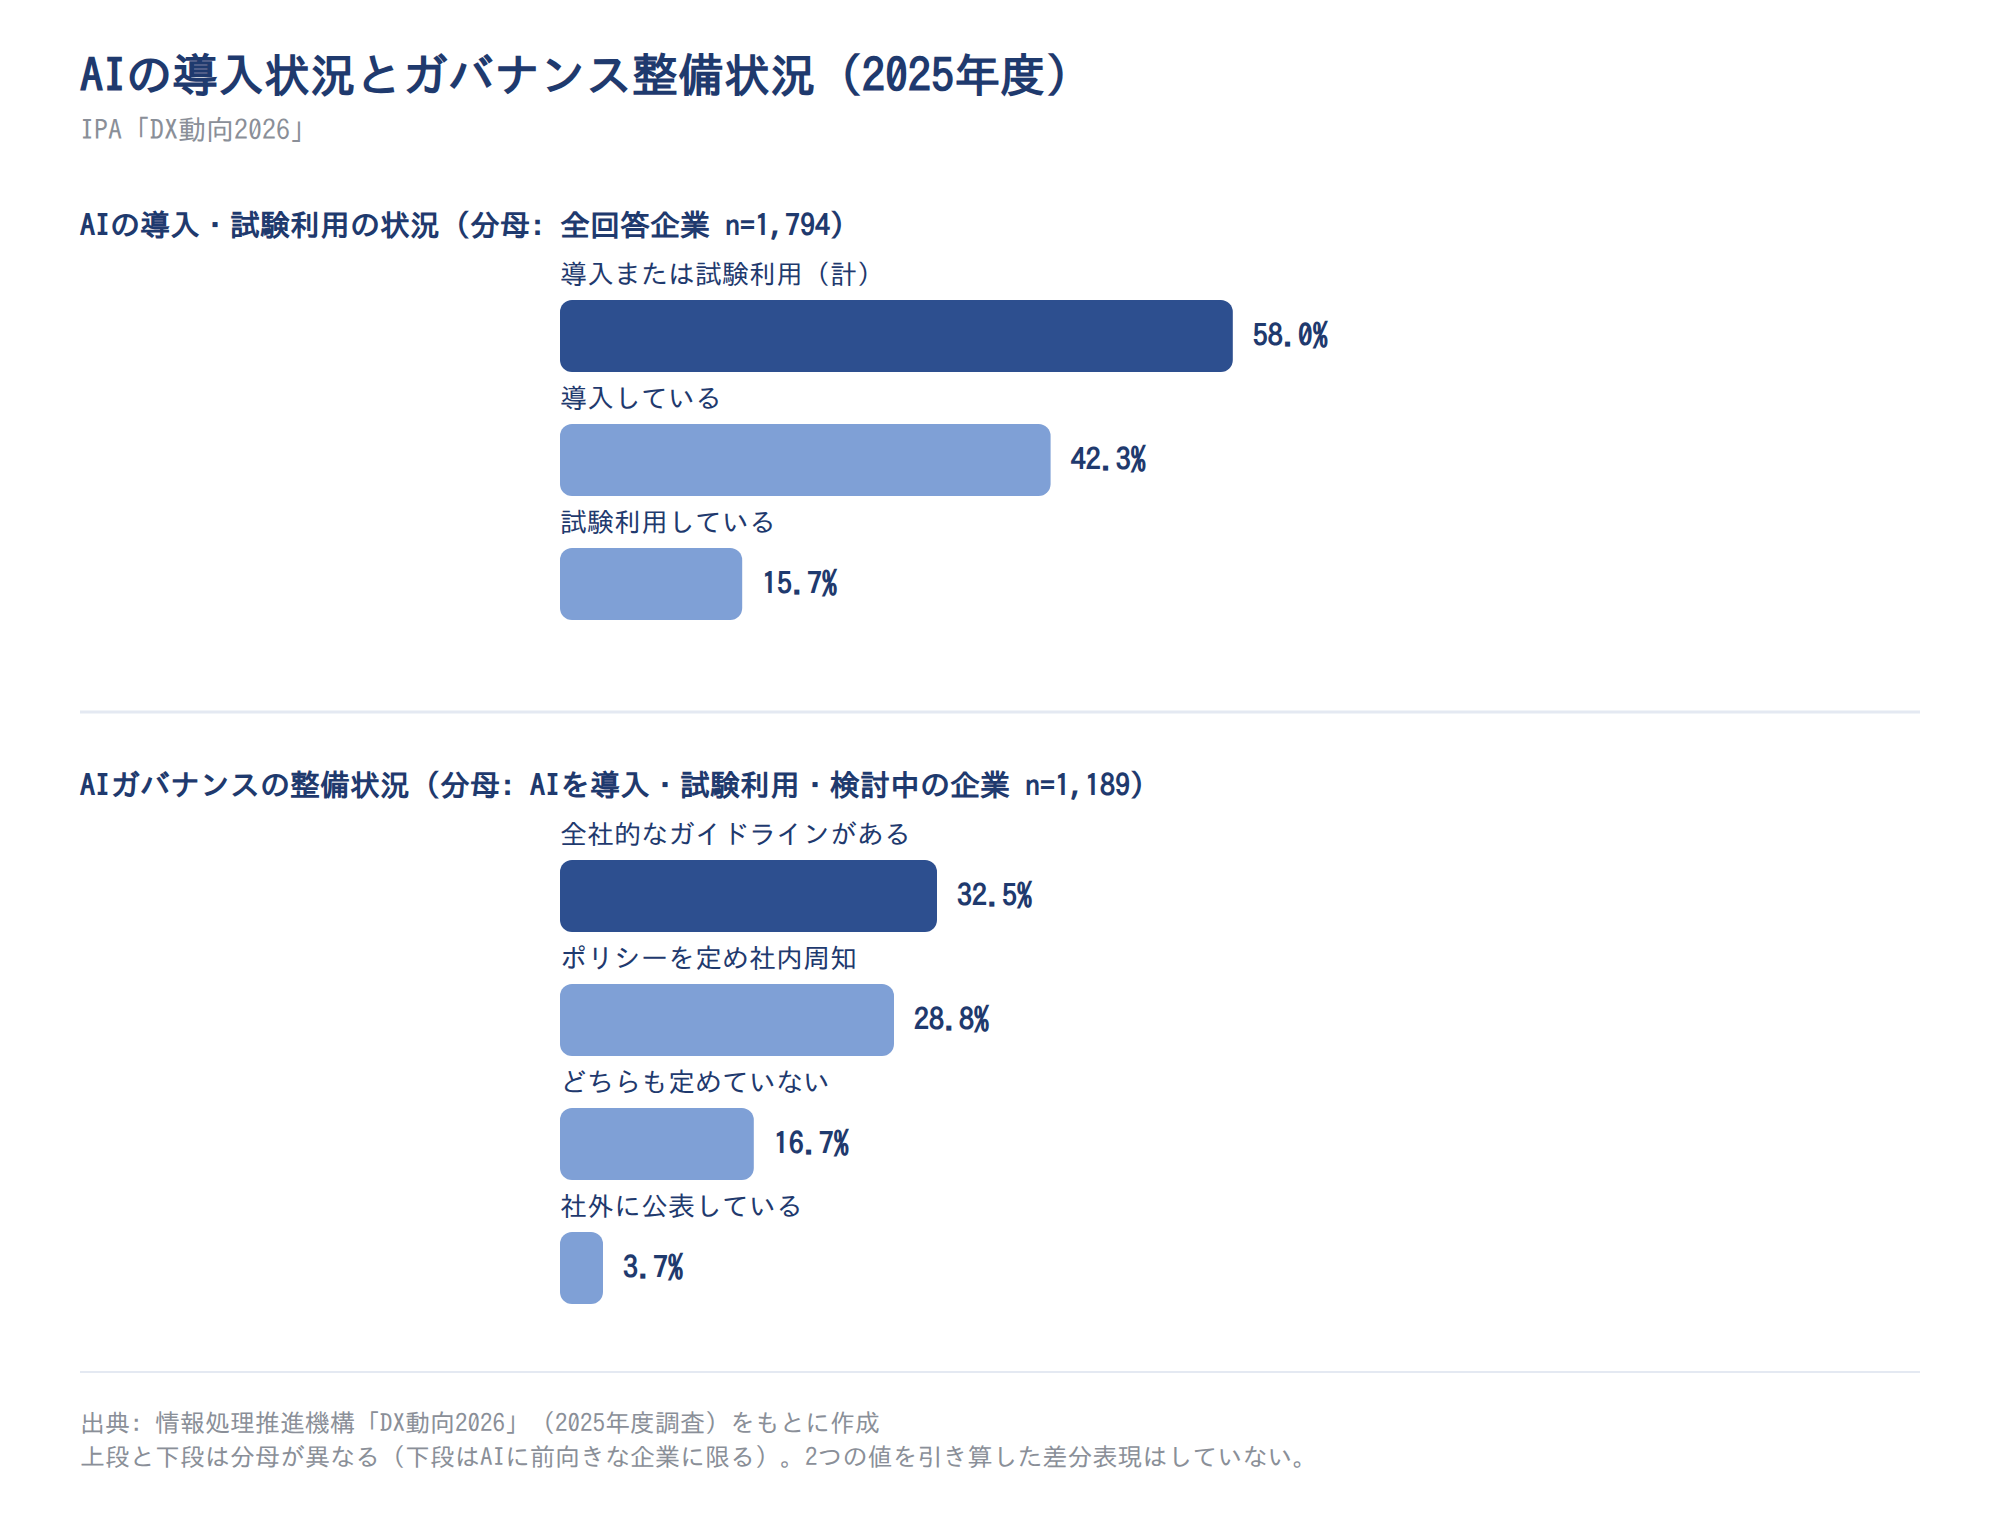
図の出典: 情報処理推進機構「DX動向2026」(2025年度調査)。上段は全回答企業(n=1,794)、下段はAIを導入・試験利用・検討中と回答した企業のみ(n=1,189)が分母です。
ここから読み取れるのは、2つの事実が同時に成り立っている状況です。攻撃側がAIを使う段階に入る一方で、防御側は自社のAI利用すら統制できていません。
注意
58.0%と32.5%は同じ調査でも設問の対象が異なります。2つを引き算してギャップの大きさを語ることはできません。またガイドラインの有無は形式的な整備状況であり、実効性を測る指標ではありません。既存の情報セキュリティ規程でAI利用を包含している企業は「定めていない」と回答しうるため、統制の欠如を過大に見積もっている可能性があります。
整備が進まない理由は意思ではなく、判断材料と手順の不足にある
ルールが無いのは、やる気の問題ではありません。
同じIPA「DX動向2026」(2025年度調査、n=1,770)で、AI導入・運用上の課題として挙がったのは次の3つです。
- 専門人材が不足している: 50.1%
- 生成AIの効果やリスクに関する理解が不足している: 45.8%
- 適切な利用を管理するためのルールや基準の作成が難しい: 39.7%
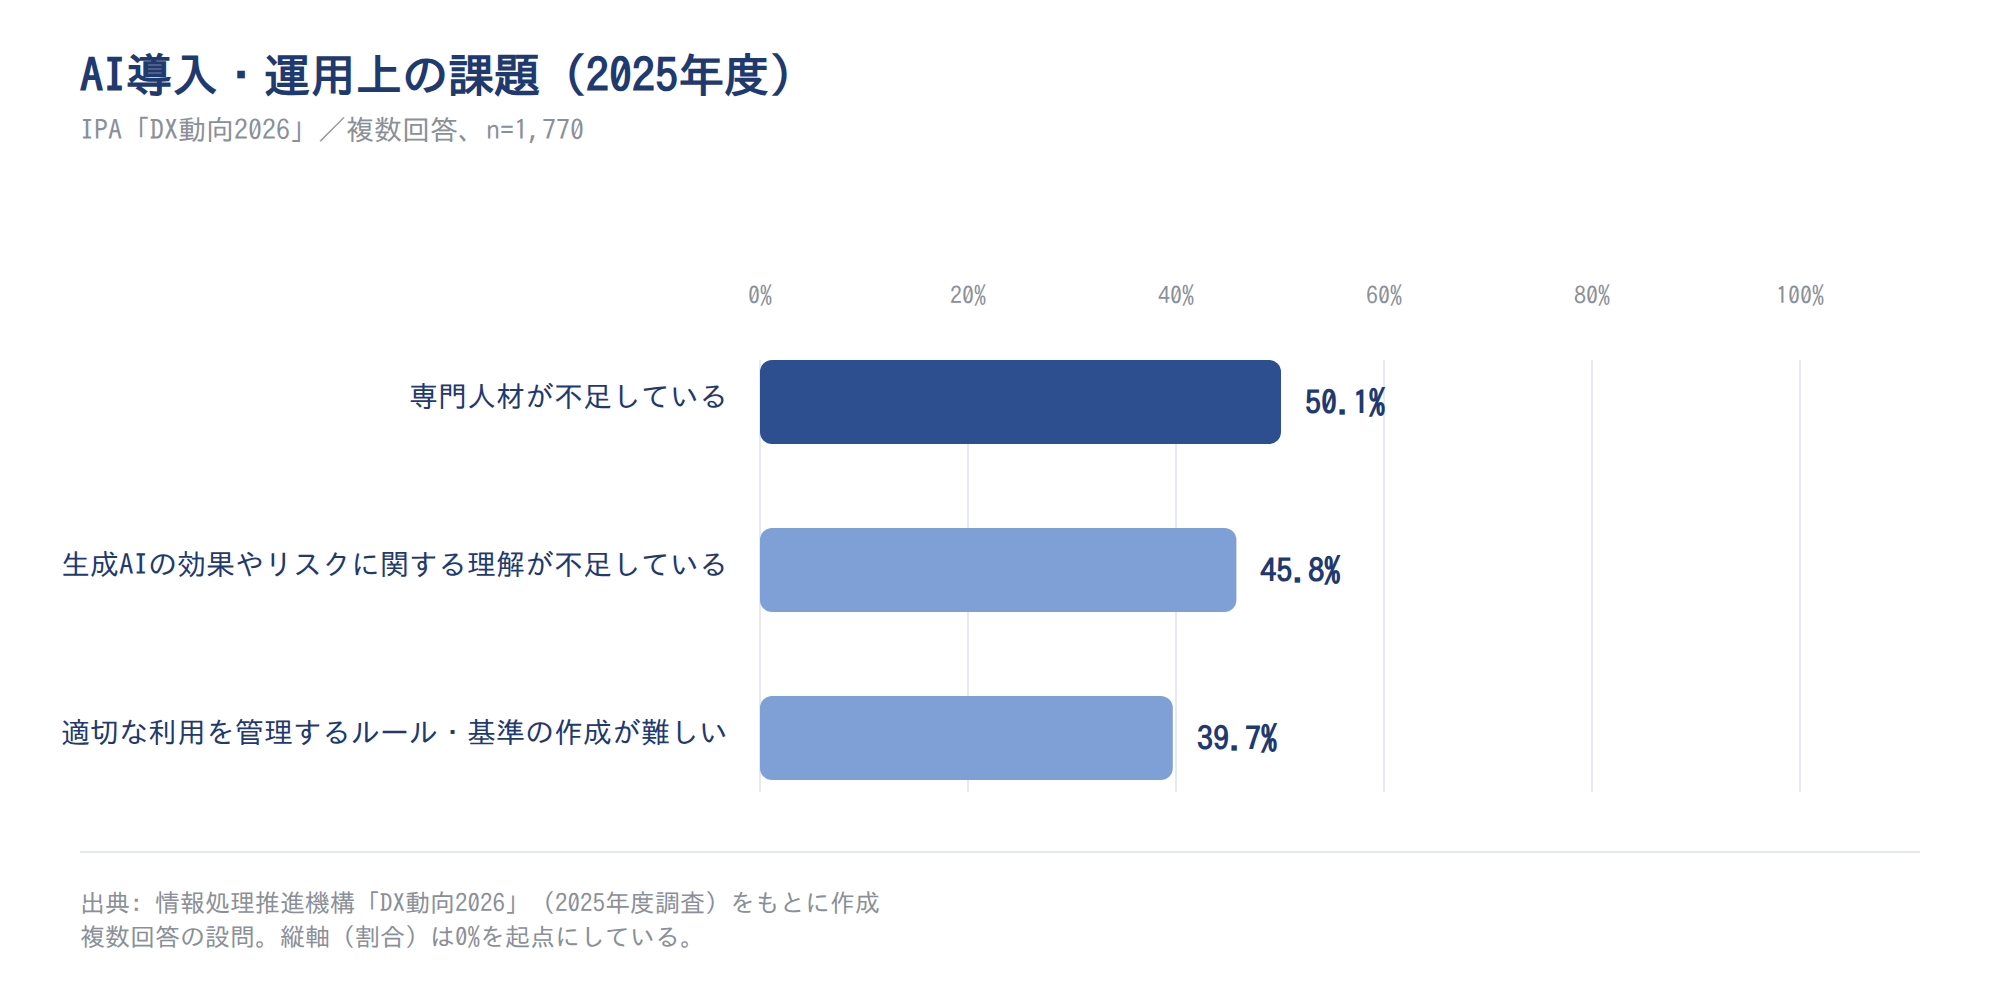
図の出典: 情報処理推進機構「DX動向2026」(2025年度調査、n=1,770)。複数回答の設問です。
上位に並ぶのは、判断材料と手順の不足です。人が足りない、リスクの中身が分からない、線引きの作り方が分からない、という順番になっています。
裏を返せば、公的データで脅威の輪郭を押さえる作業は、そのままルール作りの土台になります。次の章では、ここまでの数字をもとに着手順を整理します。
ポイント(自社の状況を確認する3項目)
- 社内でどのAIサービスが使われているかを、部門単位で把握できているか
- AI利用に関するガイドラインまたはポリシーが、文書として存在するか
- 存在する場合、既存の情報セキュリティ規程との関係が整理されているか
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスがまず着手すべきは、認証・シャドーAI・検知体制の3点
最後に着手順です。「AI対策」という新しい箱を作るのではなく、既存の対策の優先順位を組み替えます。
なお、ここでは特定の製品名は挙げません。数字で裏づけられる範囲の話にとどめます。
最優先は認証。VPN・RDPの棚卸しと多要素認証から着手する
最優先は認証です。実際に破られている場所から手をつけます。
根拠は先に見たとおりです。国内の侵入口はVPN機器とリモートデスクトップで87.0%(2025年)、不正アクセス検挙の内訳は識別符号窃用型が399件(2025年)でした。
入手方法の内訳でも、パスワードの設定・管理の甘さが84件、フィッシングサイト経由が77件です。いずれも多要素認証と資格情報の棚卸しが効く領域です。
具体的には、次の順で進めてみてください。
- 外部に公開しているVPN機器・リモートデスクトップを一覧にする
- 退職者と委託先のアカウントを棚卸しする
- 多要素認証の適用範囲を確認し、適用漏れを潰す
- 管理者アカウントを日常業務用のアカウントと分離する
これをやればAI悪用を防げる、とは言いません。数字で裏づけられるのは、現在破られている経路がここに集中しているという事実までです。
シャドーAIを可視化し、AI利用のルールを先に決める
入力される情報を把握できなければ、漏えいの範囲すら特定できません。
再掲になりますが、海外ベンダーが自社の法人顧客環境で実測した2025年のデータがあります。生成AIへのコピー&ペースト入力が77%、その入力のうち82%が組織の管理外アカウントによるものでした。
日本企業を代表する数値ではない点は、改めて申し添えます。
国内でも、AIの利用に踏み出している企業に限って全社ガイドラインの整備は32.5%(2025年度)、ポリシーとガイドラインのどちらも無しが16.7%です。「ルールや基準の作成が難しい」も39.7%でした。
完璧な規程を最初から作る必要はありません。入力してよい情報の線引きを1枚にまとめるところから始めましょう。
- 業務で使われているAIサービスを棚卸しする
- 個人アカウントでの利用を会社アカウントに集約する
- 入力してはいけない情報を明文化する
- ログの取得範囲と保存先を確認する
教育は「不自然な日本語を見分ける」から切り替える
見分けさせる教育は、多言語フィッシングが容易になる方向とかみ合いません。
標的型メールの被害率は2025年で31.7%と下がっていますが、これを「攻撃が減った」と読めない理由は先に述べたとおりです。気づけた分しか数えられない指標だからです。
一方、従業員教育を特に実施していない中小企業等は63.6%(2024年)あります。ここから作るなら、判断させる教育より手続きに寄せた教育が現実的です。
- 送金と振込先の変更は、メール以外の経路で必ず確認する
- 権限付与の依頼は、申請フォームなど決まった経路だけで受け付ける
- 迷ったら手を止めて確認してよい、と明文化する
被害に気づく仕組みを、対策より先に持つ
気づけなければ、対策の効果も測れません。
IPAの中小企業実態調査では、情報セキュリティ対策を組織的には行っていないが69.7%(2024年)でした。専門部署・担当者があるのは、小規模企業者で4.4%(2024年)です。
一方、被害経験ありは23.3%(2023年度実績)にとどまります。
体制を新しく作る話にはしません。誰が最初に気づき、誰に上げるかを1枚で決めるところからで十分です。
- 一次連絡先を明文化する
- ログの保存期間を確認する
- 外部からの通報を受け取る窓口を決める
ポイント(着手順のチェックリスト)
- 1. 認証: 外部公開しているVPN・リモートデスクトップの一覧化と、多要素認証の適用状況の確認
- 2. シャドーAI: 業務で使われているAIサービスの棚卸しと、入力してよい情報の線引き1枚
- 3. 検知体制: 誰が気づき誰に上げるかの一次連絡先と、ログ保存期間の確認
- 順番を入れ替えないこと。1が済まないうちに製品選定へ進むと、破られている場所が残ります
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/情報処理推進機構「DX動向2026」/情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年 通信利用動向調査報告書」
まとめ|AI悪用は新しい箱ではなく、既存対策の優先順位を組み替える話
ここまでの内容を、数値と調査年つきで振り返ります。
- 2026年の情報セキュリティ10大脅威(組織)で、AIの利用をめぐるサイバーリスクが3位に初選出されました。ただし投票による相対評価で、被害件数の順位ではありません
- 攻撃工程の80〜90%をAIが自律実行した事例が2025年に公表されています。1事案の推計値であり、統計ではありません
- 国内にはAI悪用を区分して集計した被害統計がありません。測る物差しが無いことを前提に判断する必要があります
- 実際に破られている入口はVPN機器・リモートデスクトップで87.0%(2025年)、不正アクセス検挙の内訳は識別符号窃用型が399件(2025年)です。優先順位は認証からです
- AIの利用に踏み出している企業でも全社ガイドラインの整備は32.5%(2025年度)。自社のAI利用の統制が先に来ます
次の一歩は1つだけで構いません。外部に公開しているVPN機器とリモートデスクトップの一覧、そしてそれぞれの多要素認証の適用状況を、1枚にまとめてみてください。 ここが埋まっていない状態で製品を検討しても、優先順位はつけられません。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「DX動向2026」/情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

教育を「判断させる」形から「手続きに寄せる」形へ切り替えるには、担当者側にも土台が要ります。とはいえ、従業員教育を実施できていない企業が多いのが現状です。まとまった研修時間を確保しづらい、新任やひとり情シスの現場ではなおさらでしょう。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ進められる形にしているため、時間をまとめて取れない現場でも学習を続けられます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](Anthropic社公表資料・LayerX Security社調査の引用を含む)
- 情報処理推進機構「DX動向2026」広がるAI導入、DXは変われるか(2026年7月30日公開/2025年度調査、調査期間2026年4月中旬〜6月中旬)
- 情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」(JNSA「インシデント損害額調査レポート」の引用を含む)
- 情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査」報告書概要版
- 情報処理推進機構「情報セキュリティ白書」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表。認知・検挙件数の集計は警察庁)
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査」(速報)
- 総務省「令和6年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「平成29年 通信利用動向調査」
- 総務省「令和7年版 情報通信白書」
- 英国NCSC「Impact of AI on cyber threat from now to 2027」