

【総務省・IPAデータ】Windows 10サポート終了のリスク|OSパッチ導入率は2025年時点で43.5%が示す実態
社内にWindows 10の端末が残ったまま、期限を過ぎてしまった。そんな状態で止まっている情シスの方は、決して少なくありません。実際、次のような悩みをよく聞きます。
- 買い替えの予算がすぐには取れない
- そもそも何台残っているのか把握できていない
- 「どれくらい危ないのか」を経営層に説明できない
先に結論を書きます。リスクの大きさは残存台数ではなく、パッチを当てる運用が社内にあるかどうかで見るほうが確かです。Windows 10の月例セキュリティ更新プログラムの提供は、2025年10月14日(米国時間)に終了しています。出典はMicrosoft「Windows 10 Home and Pro ライフサイクル情報」です。
この記事では、総務省とIPAの公的統計だけを使って、サポート終了を放置した場合に何が起きるのかを整理します。煽り文句ではなく、社内説明にそのまま使える数字を並べていきます。
この記事のポイント
- Windows 10(Home and Pro/Enterprise and Education/IoT Enterprise、バージョン22H2)の月例セキュリティ更新は2025年10月14日に提供終了(Microsoft「Windows 10 Home and Pro ライフサイクル情報」、IPA「Windows 10 のサポート終了に伴う注意喚起」)
- OSへのセキュリティパッチを導入している企業は2025年調査時点で43.5%と半数に届かない(総務省「令和7年通信利用動向調査」)
- 不正アクセス被害を受けた中小企業等のうち、手口が「脆弱性」だったものは2023年度で48.0%と最多(IPA「中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
Windows 10の月例セキュリティ更新は2025年10月14日に終了した
まず事実確認から始めます。Microsoftのライフサイクル情報によると、Windows 10の月例セキュリティ更新プログラムの提供は2025年10月14日(米国時間)で終了しました。IPAの注意喚起でも、対象はHome and Pro、Enterprise and Education、IoT Enterprise(バージョン22H2)と示されています。
ここで押さえておきたいのは、端末が使えなくなるわけではないという点です。 動き続けてしまうからこそ、EOL(サポート終了)を過ぎた端末は現場に残り続けます。
更新が止まると、新たに見つかった脆弱性が修正されないまま残る
サポート終了で変わるのは、端末の動作ではなく修正プログラムの供給です。2025年10月14日以降、拡張セキュリティ更新プログラム(ESU)に登録していない端末には、新たに見つかった脆弱性への修正パッチは届きません。
ただし、移行に時間がかかる場合の受け皿として、Microsoftは有償のESUを用意しています。IPAの注意喚起によると、個人(コンシューマー)向けESUは2027年10月12日まで提供されることが2026年6月に発表されました。法人向けの提供条件と期間はMicrosoftの案内で確認してください。ESUはあくまで移行までの時間を確保する手段で、機能の追加や技術サポートは含まれません。
攻撃側は、公表された脆弱性の情報や検証コードをもとに攻撃プログラムを作ります。IPAの解説書も、パッチ適用などの対策が講じられていないシステムが狙われると説明しています。
実際、IPA「情報セキュリティ10大脅威 2026」の組織向けランキングでは、「システムの脆弱性を悪用した攻撃」が4位に入りました。2016年に初めて選ばれてから、6年連続9回目の選出です。
つまりサポート終了後の端末は、日が経つほど未修正の穴を抱え込む状態になります。使えるかどうかと、守られているかどうかは別の話です。
国内の残存台数は公的統計では把握できず、パッチ運用の実施率で代替して見る
この記事では、Windows 10の残存台数や国内シェアの数値を使いません。「サポートが終了したOSを使い続けているか」を直接尋ねた公的統計が、今回の調査範囲では見つからなかったためです。
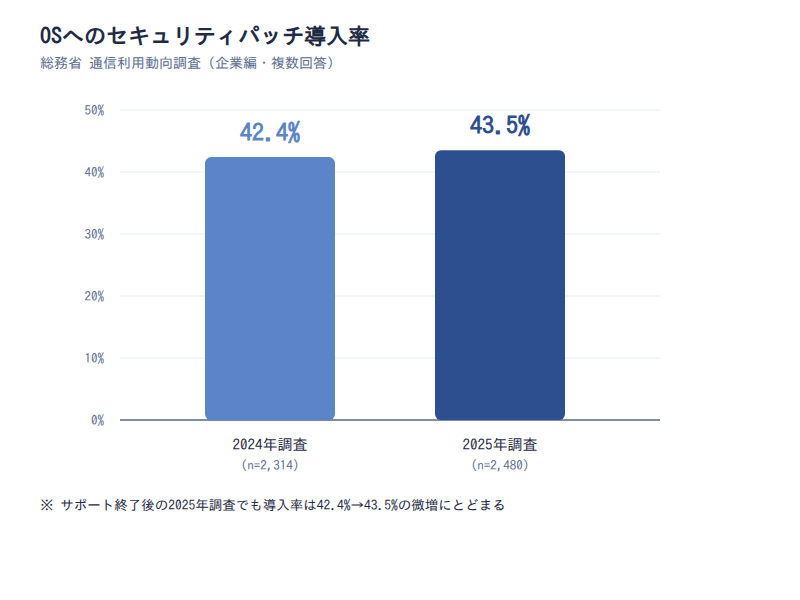
代わりに使うのが、総務省の通信利用動向調査が毎年測っている「OSへのセキュリティパッチの導入」の実施率です。2024年調査で42.4%、2025年調査で43.5%という数値が公表されています。
残存台数という不確かな数字ではなく、測定済みの運用実態からリスクの所在を見ていきます。 遠回りに見えますが、社内説明では出所の確かな数字のほうが強い材料になります。
注意
「国内にWindows 10端末が○千万台残っている」といった数値は、民間のアクセス解析サービスによる推計が出典であることが多いものです。調査主体や母集団も明確ではありません。本記事では一次情報の要件を満たさないと判断し、残存台数・残存シェアの数値は使用していません。
出典: Microsoft「Windows 10 Home and Pro ライフサイクル情報」/IPA「Windows 10 のサポート終了に伴う注意喚起」/総務省「令和7年通信利用動向調査(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026(組織編)解説書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
OSへのセキュリティパッチを導入している企業は2025年時点で43.5%にとどまる
ここからが本題です。総務省の通信利用動向調査では、セキュリティ対策の実施状況を複数回答で尋ねています。その選択肢の一つが「OSへのセキュリティパッチの導入」です。
この項目を選んだ企業は、2025年調査で43.5%にとどまりました。 集計対象は常用雇用者100人以上の企業のうちインターネットを利用している企業で、2024年調査がn=2,314、2025年調査がn=2,480です。
サポート終了を挟んでも導入率は42.4%から43.5%への微増にとどまった
まず数値を並べます。OSへのセキュリティパッチを導入していると回答した企業の割合は、2024年調査で42.4%、2025年調査で43.5%でした。Windows 10の更新提供が終了したのは、この2時点に挟まれた2025年10月14日です。
標本は年ごとに入れ替わっているため、2時点のわずかな差そのものに意味を持たせることはできません。読み取るべきなのは、水準が半数を下回ったまま動いていないという点です。
この推移から読み取れるのは、サポート終了が「これから対応が必要になる出来事」ではないという見方です。 パッチを当てる運用をもともと持たない企業は、以前から未適用の状態が常態化していました。サポート終了は、その状態を元に戻せなくなる分岐点と捉えるほうが実態に近いと考えられます。
図の出典: 総務省「令和7年通信利用動向調査(概要)別紙2」
ウイルス被害の報告率は2018年46.9%から2025年22.9%まで下がっている
「最近ウイルス被害の話をあまり聞かない」と感じている方もいると思います。その感覚は、統計の上では正しいものです。
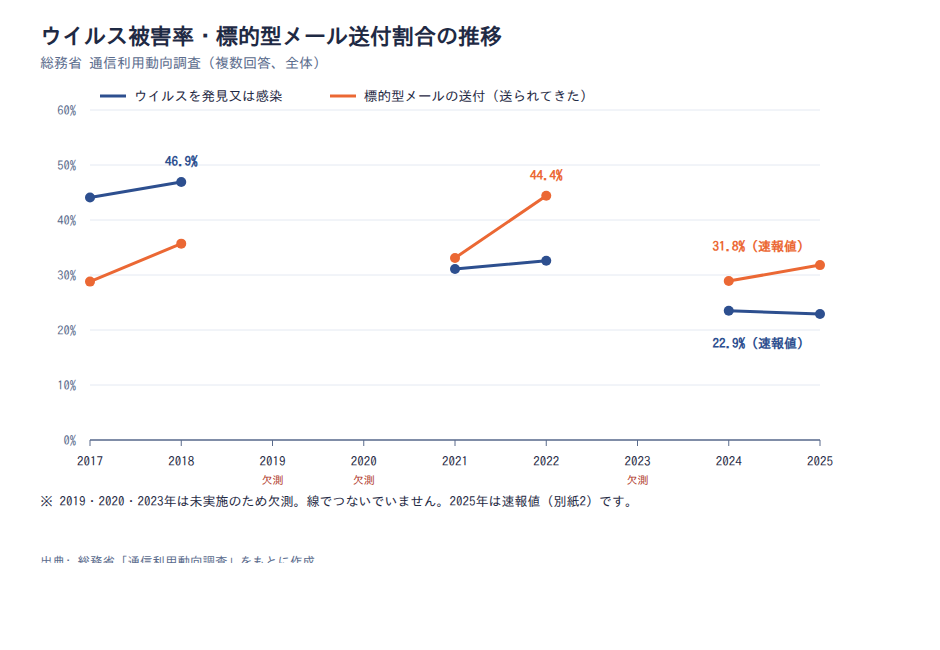
同じ総務省の調査で「ウイルスを発見又は感染」と回答した企業の割合は、次のように推移しています。
- 2017年 44.1%
- 2018年 46.9%
- 2021年 31.1%
- 2022年 32.6%
- 2024年 23.5%
- 2025年 22.9%(速報値。報告書の確定値は22.8%)
2018年の46.9%をピークに、2025年は22.9%まで下がりました。 ただし2019年・2020年・2023年の値は欠けているため、途切れのない推移として読むことはできません。
図の出典: 総務省「令和7年通信利用動向調査(概要)別紙2」/総務省「令和6年通信利用動向調査報告書」ほか平成29年・平成30年・令和3年・令和4年の各通信利用動向調査
被害報告の減少は、パッチ運用が定着した結果とは読めない
では、被害が減ったのだからサポート終了も気にしなくてよいのか。そうは読めない理由が3つあります。
1つ目は設問の構造です。この項目は「発見又は感染」を含むため、検知する製品を入れている企業ほど数値が上がりやすい形になっています。
2つ目は、同じ調査の別項目の動きです。「標的型メールの送付」を選んだ企業は2017年28.8%、2022年44.4%、2025年31.8%でした。ウイルス被害率のようには下がっていません。なお2025年の確定値は31.7%で、選択肢の文言は年によって「標的型メールの送付」「標的型メールが送られてきた」と多少異なります。
3つ目は、同じ期間にOSパッチの導入率が43.5%前後で横ばいだった点です。
この3点から読み取れるのは、被害報告の減少をパッチ運用の定着で説明することはできない、ということです。 減少の理由が対策製品の普及なのか、検知や申告の減少なのかは、この調査だけでは区別できません。被害統計が下向きであることは、サポート終了したOSを使い続ける根拠にはならないわけです。
出典: 総務省「令和7年通信利用動向調査(概要)別紙2」/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「平成29年通信利用動向調査」ほか平成30年・令和3年・令和4年の各調査
不正アクセス被害の手口は「脆弱性」が48.0%で最も多い
ここからは、実際の被害側のデータを見ていきます。使うのはIPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)」です。経営層と情報システム担当者に対するWebアンケートで、2024年10〜11月に実施され、有効回答は4,191件でした。
この調査では、2023年度に不正アクセス被害を受けた中小企業等が10.0%と報告されています。 次に見るのは、その被害がどの入り口から起きたかという内訳です。
被害を受けた中小企業の48.0%が脆弱性を悪用されている
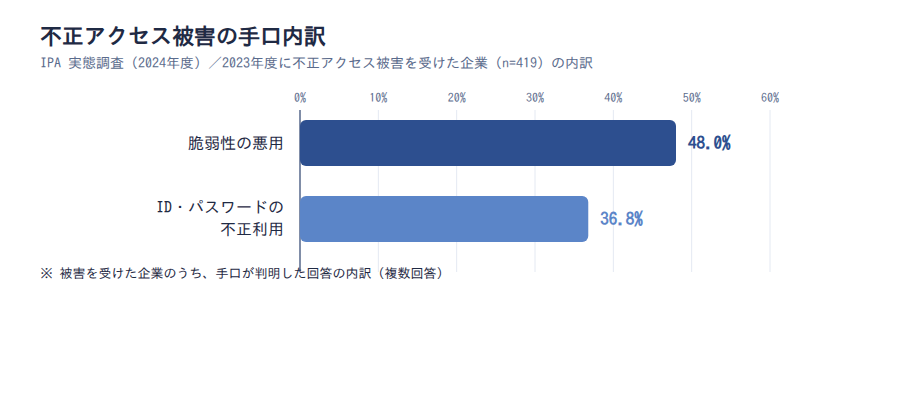
不正アクセス被害の手口で最も多かったのは「脆弱性」の悪用でした。被害を受けた企業のうち48.0%を占めます。
2番目に多い「ID・パスワードの不正利用によるなりすまし」は36.8%で、脆弱性の悪用はこれを上回りました。攻撃の入り口として、認証よりも未修正の欠陥のほうが多く挙がっているわけです。
母集団は、2023年度に不正アクセス被害を受けたと回答した中小企業等のn=419です。全企業に対する割合ではない点に注意してください。
なおここでいう脆弱性はOSに限りません。VPN機器やWebアプリケーション、業務ソフトの欠陥も含まれます。
図の出典: IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」
脆弱性を悪用した攻撃は10大脅威2026で4位・6年連続の選出が続いている
脆弱性を突く攻撃は、一過性の話題ではありません。IPA「情報セキュリティ10大脅威 2026」の組織向けランキングで、「システムの脆弱性を悪用した攻撃」は4位に入っています。
注目したいのは順位よりも継続性で、2016年の初選出から6年連続9回目の選出です。 毎年入れ替わる話題ではなく、定番の手口として居座り続けている状態です。
同じランキングの2位は「サプライチェーンや委託先を狙った攻撃」で、こちらは2019年の初選出から8年連続8回目の選出となりました。自社の古い端末が、取引先への影響につながる可能性も考えておきたいところです。
攻撃側が最も使う入り口と、企業側で最も手薄な対策が重なっている
ここまでの数値を並べてみます。不正アクセス被害の手口は「脆弱性」が2023年度で48.0%と最多でした。一方、OSへのセキュリティパッチを導入している企業は2025年調査時点で43.5%です。そしてIPAの10大脅威2026では、脆弱性を悪用した攻撃が組織向け4位に入っています。
この3つから読み取れるのは、被害の手口として最も多く挙がる経路と、対策の実施率が低い領域が重なっているという関係です。 サポート終了によって修正プログラムが届かなくなることの意味は、この重なりから説明できます。
ただし、これは出典の異なる3つの調査を並べた仮説です。同一母集団での相関ではありません。総務省側の集計対象は常用雇用者100人以上の企業で、IPAの中小企業等とは部分的にしか重なりません。
ポイント
- 攻撃の入り口として最も多いのは脆弱性の悪用(2023年度・48.0%)
- その脆弱性をふさぐパッチ運用を持つ企業は半数未満(2025年調査・43.5%)
- サポート終了は、この最も手薄な領域で修正手段そのものが無くなることを意味する
出典: IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」/IPA「情報セキュリティ10大脅威 2026(組織編)解説書」/総務省「令和7年通信利用動向調査(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サポート切れ端末をリモート接続先に残す構成は、主要な侵入口と重なる
「不審なメールを開かないよう周知しているから大丈夫」。そう考えている組織ほど、確認しておきたいデータがあります。ランサムウェアの感染経路の内訳です。
侵入口の大半は、メールではなくネットワーク機器とリモート接続に集中しています。 教育中心の対策では届かない領域がある、ということです。
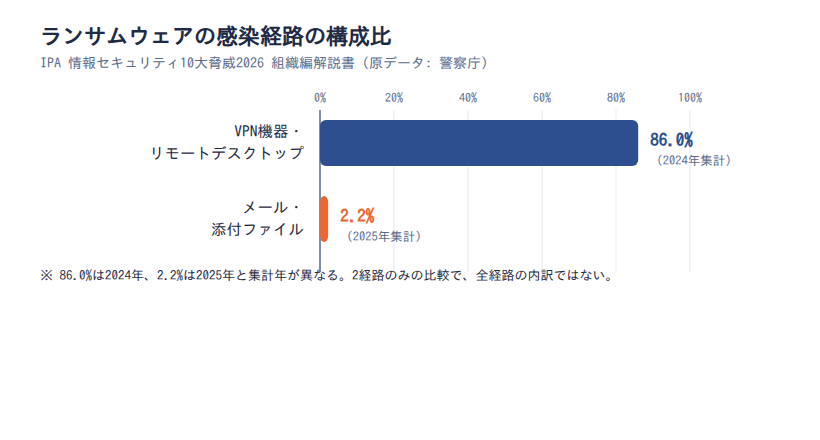
ランサムウェアの感染経路はVPN機器とリモートデスクトップで86.0%を占める
警察庁のデータをIPAが引用した集計を見てみます。2024年のランサムウェア感染経路は、VPN機器とリモートデスクトップ経由の合計で86.0%を占めました。
一方、メール・添付ファイル経由は2025年の集計で2.2%です。多くの人が思い浮かべる侵入口と、実際に使われている侵入口は大きくずれています。
この2つは集計年が異なります。86.0%は2024年、2.2%は2025年の集計で、同じ年の内訳を足し引きした数値ではありません。
この集計の母数は、被害届が出され、かつ感染経路を特定できた事案に限られます。経路が分からなかった事案は含まれないため、メール経由が少なめに出ている可能性もあります。
またこの統計はWindows 10端末に限定したものではなく、OSや機器全般の集計です。それでもリモートアクセスのセキュリティという観点で見ると、無関係な話ではありません。サポートが切れた端末をリモートデスクトップの接続先として残す構成は、この経路と直接重なります。
図の出典: IPA「情報セキュリティ10大脅威 2026(組織編)解説書」(原データ: 警察庁)
ランサムウェア被害の報告は2024年上半期114件・下半期108件で高止まりしている
被害の件数も見ておきます。企業・団体等からのランサムウェア被害の報告は、2024年上半期が114件、下半期が108件でした。
増えてはいないものの、減ってもいない水準が続いています。 これはあくまで報告ベースの件数で、届出に至らなかった被害は含まれていません。
脅威としての位置づけも変わっていません。IPA「情報セキュリティ10大脅威 2026」の組織向けランキングで、「ランサム攻撃による被害」は4年連続の1位です。
この状況から読み取れるのは、侵入口をふさぐ優先順位が下がっていないという点です。サポート切れ端末を接続先として残す判断は、この経路の話とセットで考える必要があります。
出典: IPA「情報セキュリティ10大脅威 2026(組織編)解説書」/IPA「情報セキュリティ白書2025」第1章
企業規模が小さいほど、サポート終了への対応を判断する担当者が置かれていない
対応の必要性は分かっていても、動かせない。そんな状況に心当たりはありませんか。IPAのデータを見ると、それは担当者個人の問題ではなく、体制の問題として現れています。
組織的にセキュリティ対策を行っていない中小企業等は、2024年調査で69.7%にのぼります。 ここからは、規模別の体制の差を見ていきます。
中小企業の69.7%が組織的な対策を行わず各自の対応にとどまっている
IPAの2024年度調査によると、情報セキュリティ対策を組織的には行っておらず「各自の対応」となっている中小企業等は69.7%でした。小規模企業者に限ると84.5%まで上がります。
ここでいう小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の事業者を指します。規模が小さいほど、対策が個人の判断にゆだねられている構図です。
ただしこの調査はWebアンケートの自己申告です。端末が数台しかなく、体制を組むまでもない組織も「各自の対応」に含まれます。体制の有無だけで、リスクの大小をそのまま測ることはできません。
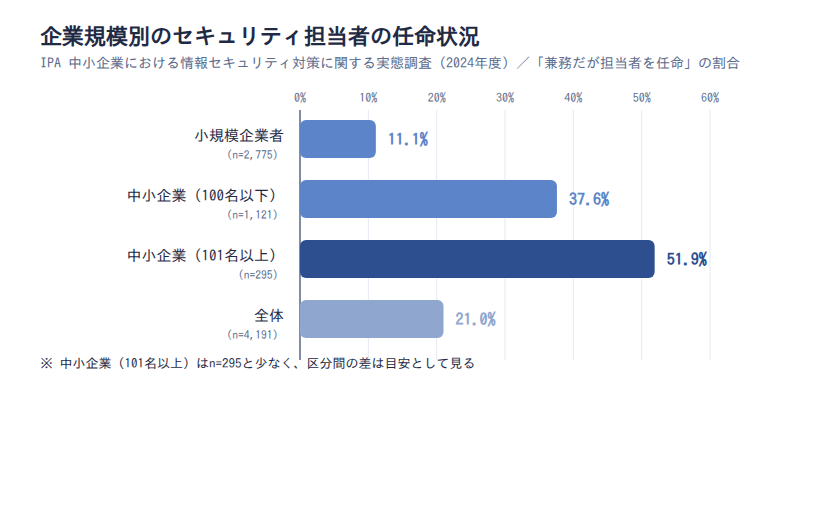
担当者を任命している割合は101名以上で51.9%、100名以下で37.6%まで下がる
体制の差は、担当者の任命状況にも表れています。これはIPAの2024年度調査によるものです。兼務でも担当者を任命している割合は、中小企業の101名以上で51.9%、100名以下で37.6%、小規模企業者では11.1%でした。中小企業等の全体では21.0%です。
規模が下がるにつれて、段階的に落ちていくことが分かります。 ただし101名以上の回答はn=295と他の区分より小さく、区分間の差を細かく読むには精度が足りません。100名以下はn=1,121、小規模企業者はn=2,775です。
OSのサポート終了への対応は、まず「どの端末が何台残っているか」を把握する主体が要る作業です。IT資産管理を担う人が置かれていない組織ほど、最初の工程に入れないまま期限を過ぎることになります。
図の出典: IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」
セキュリティ投資額は約7割が「投資していない」または「わからない」と回答している
予算の面でも同じ傾向が見えます。IPAの2024年度調査では、情報セキュリティ対策の投資額について「投資していない」または「わからない」と回答した中小企業等が約7割でした。
投資していないことと、投資額を把握していないことが、同じ回答群にまとめられている点が重要です。 どちらの場合も、端末の更新費用を見積もる前提が社内にそろっていない状態を示します。
買い替え予算が取れないという悩みは、多くの場合ここに行き着きます。金額を決める以前に、対象となる端末の数と費用感を示す担当者がいない、という順序です。
出典: IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」/同 調査報告書(概要)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業規模別の被害率の差は、検知体制の差を含んでいる可能性がある
「うちは中小企業だから狙われない」という説明を、社内で聞くことがあります。統計を見ると、確かに規模が小さいほど被害率は低く出ています。
2024年の総務省調査では、ウイルス被害率が従業者100〜299人で22.4%、5,000人以上で53.6%でした。ただしこの差は、被害を把握できているかどうかの違いを含んでいる可能性があります。 ここでは、数字の読み方そのものを扱います。
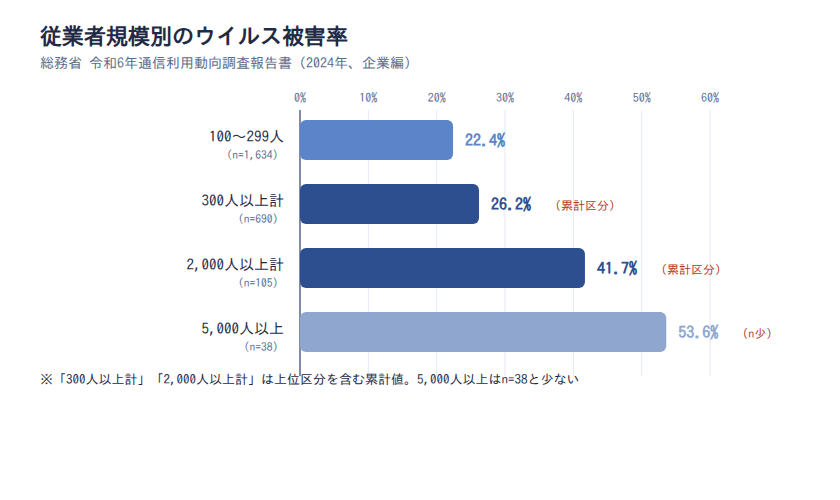
ウイルス被害率は従業者100〜299人で22.4%、5,000人以上で53.6%と2.4倍の差がある
2024年の総務省調査で「ウイルスを発見又は感染」と回答した企業の割合は、従業者規模によって次のように分かれます。
- 100〜299人 22.4%(n=1,634)
- 300人以上計 26.2%(n=690)
- 2,000人以上計 41.7%(n=105)
- 5,000人以上 53.6%(n=38)
22.4%から53.6%まで、規模の大きい区分ほど高く、最小区分と最大区分では約2.4倍の差があります。 規模が大きいほど、被害を報告している企業の割合が高いという事実です。
ただし「300人以上計」「2,000人以上計」は上位の規模を含む累計の区分で、100〜299人と横並びの区分ではありません。5,000人以上はn=38と回答数が少なく、この区分の値は振れ幅が大きい点にも注意が必要です。
なお総務省の企業向け調査の対象は常用雇用者100人以上の企業で、規模別集計の最小区分が100〜299人です。小規模企業者の被害率は、この調査ではそもそも測られていません。
図の出典: 総務省「令和6年通信利用動向調査報告書」
小さい数値をそのまま「被害が少ない」と読むことはできない
この差をどう読むかです。同じ2024年のIPA調査では、中小企業等の69.7%が組織的な対策を行っていません。
検知や集約の仕組みがない組織では、感染が起きても「被害があった」と回答できる状態にありません。この点から読み取れるのは、100〜299人の22.4%という数値を、そのまま「被害が少ない」と読むことはできないという可能性です。
一方で、別の説明も成り立ちます。大企業ほど端末台数と従業員数が多く、1社あたり1件でも被害が起きる確率は構造的に高くなります。この説明だけでも、規模の大きい区分ほど値が高くなる形は成立します。
どちらの解釈が正しいかは、これら2つの調査からは決められません。総務省とIPAは調査主体も母集団も設問も異なるため、並べた読み方はあくまで仮説です。
出典: 総務省「令和6年通信利用動向調査報告書」/IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」
不正アクセスの被害割合は、調査によって2倍以上の開きが出る
ここまで複数の調査を使ってきたので、数値の読み方を一度整理しておきます。同じ「不正アクセス被害」という言葉でも、調査が違えば割合は大きく変わります。
まず設問と母集団の違いを押さえてください。総務省の通信利用動向調査は、ネットワーク利用の際に発生した被害を複数選択で尋ねる形式で、対象は常用雇用者100人以上の企業です。IPAの中小企業実態調査は、中小企業等4,191社に被害の経験を直接尋ねています。
総務省の調査で「不正アクセス」を選んだ企業の割合は、2024年で3.9%、2025年で4.1%でした。複数の選択肢のうちの1項目なので、選択率は低く出やすい形式です。
これに対してIPAの調査では、2023年度に不正アクセス被害を受けた中小企業等が10.0%と報告されています。被害経験を正面から尋ねる設問のため、関心の高い企業ほど回答に応じやすいという偏りも想定されます。
ここから読み取れるのは、リスクの大きさを一つの数字で代表させることはできない、ということです。 どちらの数値が企業の実態に近いかは出典によって見解が分かれるため、社内説明で数値を使うときは、どの調査の、どの母集団の数字なのかをセットで示すほうが安全です。
注意
この2つの割合は、調査主体・母集団・設問形式・対象年度がいずれも異なります。どちらかが誤っているわけではなく、経年比較や大小の比較として並べられる数値ではありません。本記事でも、同じグラフや表にはまとめていません。
出典: 総務省「令和7年通信利用動向調査(概要)別紙2」/IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サポート終了後に取れる選択肢は、端末の把握・接続経路の見直し・移行先の3つに整理できる
ここまでのデータを、実際の動き方に落とします。取れる選択肢は、端末の把握、接続経路の見直し、移行先の検討の3つに整理できます。
順番が大事で、最初に来るのは端末の把握です。 組織的な対策を行っていない中小企業等が2024年調査で69.7%という状況を踏まえると、ここでつまずく組織が多いためです。
最初の工程は、どの端末が何台残っているかの棚卸しになる
サポート終了への対応は、対象が分からないと予算も計画も立ちません。まずは棚卸しから始めるのが現実的です。
体制の面から見ても、この工程が分かれ目になります。組織的な対策を行わず各自の対応としている中小企業等は2024年調査で69.7%、小規模企業者では84.5%でした。主体が置かれていない組織ほど、この最初の工程に入れないまま期限を過ぎます。
棚卸しといっても、最初から完璧な台帳を作る必要はありません。次の3点が分かれば、優先順位の判断は始められます。
棚卸しで最初に押さえる3点
- OSのバージョン: どの端末がWindows 10のまま残っているか
- 用途: 誰が何の業務で使っているか、代替できるか
- ネットワーク接続の有無: 社内ネットワークや外部に接続しているか
端末を残す判断をする場合は、接続経路の見直しが前提になる
すぐに全台を入れ替えられないことは、珍しくありません。その場合に優先して見直したいのが、接続経路です。
理由は侵入経路のデータにあります。ランサムウェアの感染経路は、2024年の集計でVPN機器とリモートデスクトップ経由が合計86.0%でした。メール・添付ファイル経由は、2025年の集計で2.2%です。
この数値から言えるのは、サポート切れ端末をリモートデスクトップの接続先として残す構成が、最も避けたい形だという点です。 逆に、外部から接続できない状態にして用途を限定すれば、同じ端末でもリスクの位置づけは変わります。
移行までの期間を確保する手段としては、前述の有償ESUに登録して更新を受け取り続ける選択肢もあります。IPAも、根本的な対策はサポートが継続するOSへの移行であり、時間を要する場合にESUを利用する位置づけだと説明しています。
製品を入れ替えるかどうかの前に、その端末がどこから触れる状態にあるかを確認してみてください。
移行先としてのクラウド利用は2025年時点で83.5%まで広がっている
3つ目の選択肢は、端末そのものに依存しない業務環境への移行です。総務省の通信利用動向調査によると、クラウドサービスを利用している企業の割合は2025年調査時点で83.5%でした。2024年調査では80.6%です(2024年の値は同じ調査を集計した令和7年版情報通信白書の掲載値です)。
この水準は、オンプレミスのWindows端末に業務が固定されない環境が一般的になりつつあることを示します。 端末の更新だけが選択肢ではない、という文脈で押さえておきたい数値です。
もちろん、クラウドに移せば安全になるわけではありません。移行には業務要件や費用の検討が要りますし、接続する端末のOSが古いままであれば、脆弱性の問題は残ります。選択肢の幅として把握しておく、という位置づけです。
出典: IPA「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」/IPA「情報セキュリティ10大脅威 2026(組織編)解説書」/IPA「Windows 10 のサポート終了に伴う注意喚起」/総務省「令和7年通信利用動向調査(概要)別紙1」/総務省「令和7年版情報通信白書」
まとめ
Windows 10のサポート終了について、公的データから分かったことを4点に整理します。
1点目は、月例セキュリティ更新プログラムの提供が2025年10月14日に終了したことです。端末は動きますが、ESUに登録しない限り、新たな脆弱性への修正は届きません。
2点目は、OSへのセキュリティパッチを導入している企業が2025年調査時点で43.5%と半数に届かない点です。サポート終了は、この未適用の状態が元に戻せなくなる分岐点として捉えるほうが実態に近いと考えられます。
3点目は、不正アクセス被害を受けた中小企業等の手口で「脆弱性」が2023年度に48.0%と最多だったことです。攻撃側が最も使う入り口と、企業側で最も手薄な対策が重なっている関係が読み取れます。
4点目は、ランサムウェアの感染経路の大半がVPN機器とリモートデスクトップ経由で、2024年の集計では合計86.0%を占める点です。
今すぐ全台を買い替えないと危険、という話ではありません。 まずは端末の棚卸しと、その端末がどこから接続できる状態にあるかの確認から着手してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ひとり情シスのEOL対応を支える学びなら「情シスカレッジ」

この記事で見てきたとおり、サポート終了への対応は、棚卸し・接続経路の確認・移行先の検討と工程が続きます。兼務やひとり情シスの体制では、この一連の判断を担当者が独力で回すことになりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ知識を積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- Microsoft「Windows 10 Home and Pro ライフサイクル情報」
- 情報処理推進機構「Windows 10 のサポート終了に伴う注意喚起」
- 総務省「令和7年通信利用動向調査(概要)別紙1」/同 別紙2
- 総務省「令和7年通信利用動向調査報告書」/「令和6年通信利用動向調査報告書」
- 総務省「平成29年通信利用動向調査」/「平成30年通信利用動向調査」/「令和3年通信利用動向調査」/「令和4年通信利用動向調査」
- 総務省「令和7年版情報通信白書」
- 情報処理推進機構「中小企業における情報セキュリティ対策に関する実態調査(2024年度)報告書」/同 概要
- 情報処理推進機構「情報セキュリティ10大脅威 2026(組織編)解説書」/「情報セキュリティ白書2025」第1章