

【IPA一次データ】サプライチェーン攻撃とは|2026年の10大脅威2位・8年連続選出と、管理が甘いのは委託先より委託元という実態(2020年調査)
取引先から突然セキュリティチェックシートが送られてきて、何をどう答えればいいのか分からない場面があります。中小企業の情シス、特にひとり情シスの方なら、一度は経験があるのではないでしょうか。
- 「サプライチェーン攻撃」という言葉を、社内向けに自分の言葉で説明できない
- 自社のような規模でも本当に狙われるのか、判断がつかない
- 対策がたくさん挙がっていて、どれから手を付けるか決められない
サプライチェーン攻撃とは、取引先や委託先とのビジネス上のつながりを経由して、本命の組織を狙う攻撃のことです。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの脅威の第2位に置かれています※1。
そしてもう一つ、あまり語られていない事実があります。公的な実態調査を読むと、端末やサービスの管理が甘いのは、委託先よりむしろ委託する側だったのです。
この記事では、攻撃の定義と3つの手口、直近の被害事例、そして公的データが示す「穴になりやすい場所」までを、一次資料の数値だけを使って整理します。
この記事のポイント

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サプライチェーン攻撃は取引先や委託先を経由して本命の組織を狙う攻撃
サプライチェーン攻撃とは、取引のつながりを経由して、本命の組織に入り込む攻撃のことです。 IPAの「情報セキュリティ10大脅威 2026」では、2026年調査時点で組織向けの脅威の第2位に位置づけられています※1。
IPAは、商品の企画から開発、調達、製造、在庫管理、物流、販売までの一連の流れを「サプライチェーン」と呼んでいます。そこに関わる組織や外部サービスも含めた考え方です。
つまり、自社だけで業務が完結していない限り、どの会社もこのつながりの一部にいます。攻撃者は、この取引のつながりを侵入の経路として利用します。
用語の整理
- サプライチェーン: 企画・開発・調達・製造・在庫管理・物流・販売までの一連のプロセスと、それに関わる組織や外部サービス
- ソフトウェアサプライチェーン: ソフトウェア開発に関わるライブラリ・ツール・開発者・インフラと、それらのつながり
- サプライチェーン攻撃: 上記のつながりを悪用して、本命の組織に間接的に侵入する攻撃
ビジネス上のつながりとソフトウェアのつながりの両方が対象になる
サプライチェーン攻撃で狙われる「つながり」は、取引関係だけではありません。 IPAは、ソフトウェア開発に関わる要素どうしのつながりも同じ脅威の区分に含めています。
具体的には、開発で使うライブラリ、ビルドに使うツール、開発者自身、そして開発基盤となるインフラです。これらをまとめて「ソフトウェアサプライチェーン」と呼びます。
たとえば、自社で使っている業務アプリが外部ライブラリを取り込んでいるケースを考えてみてください。そのライブラリに悪意のあるコードが混ざれば、開発元にも利用者にも気づかれないまま配布が進みます。
つながりには、取引先経由の侵入とソフトウェア経由の侵入という二層があります。これを先に押さえておくと、後で出てくる手口の話が整理しやすくなります※1。
攻撃者は強固な標的を避け、弱い部分を経由して段階的に侵入する
攻撃者が取引先を経由するのは、本命を正面から攻めるより成功しやすいからです。 IPAの解説でも、サプライチェーンの中で相対的に弱い部分を経由し、間接的・段階的に標的へ近づく構造が示されています※1。
大企業は予算も人員もかけてセキュリティを固めています。一方、その大企業に部品や役務を納めている会社は、同じ水準の対策を取れているとは限りません。
そこで攻撃者は、守りの薄いところから入り、そこで得た認証情報や信頼関係を使って本命へ進みます。
ここで大事なのは、自社が最終的な標的でなくても、経路として狙われる可能性があるという点です。「うちは規模が小さいから関係ない」という判断は、この構造の前では成り立ちません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPAの10大脅威では2026年も2位で、2019年から8年連続で選ばれている
サプライチェーン攻撃は、今年だけ話題になっている脅威ではありません。 IPAの「情報セキュリティ10大脅威 2026」組織編では、2026年調査時点で第2位に選ばれています※1。
10大脅威は、前年に社会的な影響が大きかった事案から候補を選び、専門家による選考会の投票で順位を決める仕組みです。実際の被害件数を集計したランキングではない点は、先に押さえておいてください。
このセクションで順位を扱うのは、社内で脅威を説明するときに「いつの時点の話か」が必ず問われるからです。10大脅威の順位は毎年更新されるため、古い年版の数字をそのまま持ち出すと、根拠としての説得力が落ちてしまいます。資料を引用するときは、何年版のものかをセットで示すことが前提になります。
そこで以下では、2026年版での順位と、初めて選ばれてからの年数という2つの角度から位置づけを整理していきます。あわせて、順位の高さをどこまで根拠として使えるのかという限界にも触れます。
2019年の初選出から8年連続8回目の選出になっている
この脅威は、2019年に初めて10大脅威に選ばれてから、8年連続で選出されています※1。 2026年調査時点の順位は第2位です。
10大脅威に並ぶ項目は、年によって入れ替わります。話題になった手口が翌年には圏外へ落ちることも珍しくありません。その中で8年間ずっと残っているという事実は、それだけ関心が継続しているということです。
この推移から読み取れるのは、対策が広く普及して脅威が薄れる局面には、まだ入っていないという点です。
ただし、順位が動かないことが被害の増加を示すわけではありません。10大脅威は専門家の投票で決まるため、順位の高さを件数の多さの裏付けとして使うことはできません。脅威項目の名称や統廃合が年によって変わる点にも注意が必要です。
ランサム攻撃1位・サプライチェーン攻撃2位という並びが4年続いている
1位「ランサム攻撃による被害」・2位「サプライチェーンや委託先を狙った攻撃」という並びは、4年連続で変わっていません※1。 2026年調査時点でも、ランサム攻撃が1位、サプライチェーン攻撃が2位です。
さらに同じ2026年調査で、5位には「機密情報を狙った標的型攻撃」が入っています※1。
この3つは別々の脅威として並んでいますが、実務では一続きの出来事として起こります。委託先に侵入されて情報を抜かれ、その先でランサム攻撃による暗号化と公開脅迫につながる、といった流れです。
この並びが4年固定されている点から読み取れるのは、取引先経由の侵入とランサムウェアの被害が、一続きの流れとして扱われているということです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
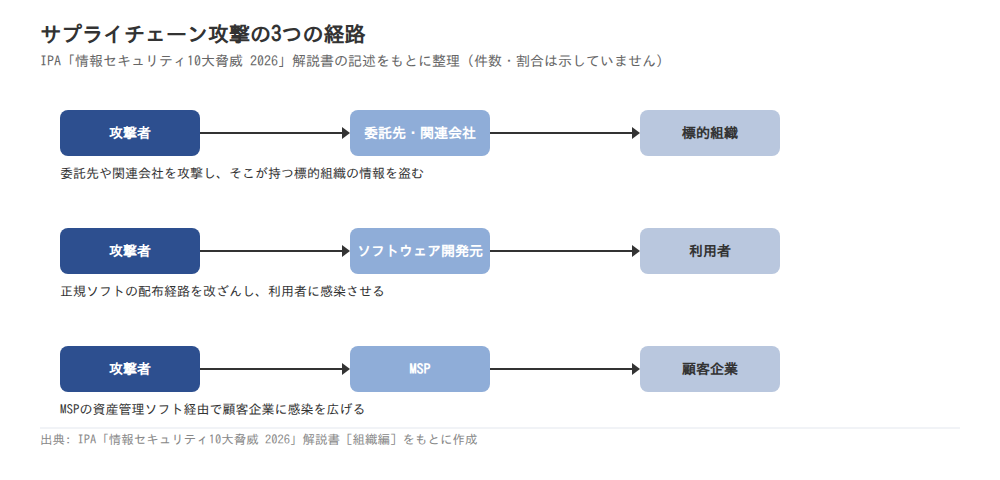
主な手口は委託先経由の侵入・正規ソフトの改ざん・MSP経由の3つ
IPAの解説書では、サプライチェーン攻撃の手口が大きく3つに整理されています。 委託先や関連会社を攻撃する手口、ソフトウェアを改ざんする手口、そしてMSP(マネージドサービスプロバイダー)を経由する手口です。
一部のセキュリティベンダーの解説では、別の呼び名も使われます。「ビジネスサプライチェーン攻撃」「サービスサプライチェーン攻撃」「ソフトウェアサプライチェーン攻撃」の3分類です。IPAの分類ではありませんが、指している中身はおおむね重なります。
経路ごとに分けて見ていくのは、経路が変わると対策の中身も変わるからです。委託先経由であれば契約と取り決めの話になり、ソフトウェアの改ざんであれば自社の資産管理の話になります。MSP経由なら、運用を任せている相手にどこまでの権限を渡しているかという論点です。まとめて「サプライチェーン対策」と呼んでしまうと、どこから手を付けるかが決まりません。
ここでは、IPAが挙げている流れに沿って、経路ごとに見ていきます。自社がどの経路に関係しているかを考えながら読んでみてください。
委託先や関連会社を攻撃して、そこが持つ標的の情報を盗む
1つ目は、標的組織よりもセキュリティが弱い関連会社や業務委託先を攻撃する手口です。 攻撃者の目的は、委託先そのものではなく、委託先が預かっている標的組織の秘密情報にあります。
攻撃の流れは次のとおりです。まず攻撃者が委託先のネットワークに侵入します。次に探すのが、委託先が業務のために保管している設計データや顧客情報、アカウント情報です。最後にそれらを持ち出す、という流れになります。
委託先から見れば、盗まれたのは「自社のデータ」ではなく「預かっていたデータ」です。そのため被害の影響は、委託元である取引先にそのまま及びます。
ソフトウェアの正規版やダウンロードリンクを改ざんする
2つ目は、ソフトウェア開発元の正規ソフトウェアやダウンロードリンクを改ざんする手口です。 攻撃者はそこにマルウェアを仕込み、利用者の機器を感染させます。
この手口が防ぎにくいのは、利用者側の認識が最後まで変わらないためです。公式サイトにアクセスし、公式のリンクからダウンロードし、正規の手順でインストールしています。
つまり、「怪しいサイトを避ける」という従来の注意だけでは防ぎきれません。配布元が侵害されている場合、利用者が気づく手がかりはほとんど残らないのです。
MSPの資産管理ソフト経由で顧客の端末に感染が広がる
3つ目は、MSP(マネージドサービスプロバイダー)が使う資産管理ソフトウェアなどにマルウェアを仕込む手口です。 MSPを経由して、顧客企業のPCやサーバーに感染が広がります。
MSPは、顧客の端末を運用管理するために強い権限を持っている点が特徴です。資産管理ソフトは全端末に配布されているため、そこが侵害されると一度に広範囲へ届いてしまいます。
運用の一部を外部に任せているひとり情シスの環境では、この経路は他人事ではありません。自社が契約している運用ベンダーやMDM・資産管理の仕組みが、どこまでの権限を持っているかを把握しておくことが出発点になります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害は自社の情報漏えいだけでなく、取引先への賠償や取引停止にも及ぶ
サプライチェーン攻撃の被害は、2つの方向に広がります。 攻撃を受けた組織自身の秘密情報が漏えいし、信用を失うこと。そしてもう一つが、足掛かりにされた組織が取引先に損害を与えてしまうことです。
IPAの解説書では、後者について、取引停止や損害賠償を求められる可能性があると指摘されています。つまり、自社が侵入されたという事実だけで話が終わらないということです。
ここが、他の攻撃とサプライチェーン攻撃の一番の違いです。被害者として復旧に追われながら、同時に取引先への説明責任を負う立場にもなります。
ポイント
- 自社が侵入されると、被害者であると同時に、取引先に損害を与える側にもなりえます
- 委託先の1件の被害が、委託元の個人情報の漏えいに波及することがあります
- 公式サイトからダウンロードしたソフトウェアでも、配布経路が改ざんされていれば感染します
2025年11月、業務委託先への攻撃で委託元の個人情報が漏えいした
委託先が受けた1件の被害が、委託元の個人情報の漏えいにつながった事例があります。 2025年11月、業務委託先である東海ソフト開発でランサムウェアの被害が発生しました。
同社に業務を委託していた複数の企業・団体が影響を受けています。IPAの解説書では、同社に業務を委託していた複数の企業が保有する個人情報が漏えいしたと紹介されています。その一部と思われる情報が、ダークウェブ上で公開されているとも書かれています。委託元にあたる東海大学や東海教育産業も、それぞれ被害を受けたことを公表しています。いずれも同解説書の参照先として挙げられているものです。
注目したいのは、情報の持ち主である委託元は直接攻撃されていないという点です。自社のファイアウォールも自社のEDRも、この経路では働きません。
委託先に何を預けているのかを把握していない状態では、被害が起きたときに影響範囲の説明すらできません。
2025年12月〜2026年1月、公式サイトのダウンロードリンクが改ざんされた
「公式サイトから落としたから安全」が成り立たない事例も起きています。 2025年12月から2026年1月にかけて、Emurasoft社のテキストエディタ「EmEditor」で事案が起きました。公式サイトのインストーラーのダウンロードリンクが改ざんされたのです。
利用者は偽のインストーラーを入手させられ、マルウェア感染と情報窃取のおそれが生じました。ダウンロード元は正規のサイトで、利用者の操作にも誤りはありません。
この事例が示すのは、ソフトウェアの入手経路そのものがリスクになるということです。防ぐ側にできるのは、配布元を疑うことではなく、自社の端末にどのソフトウェアが入っているかを把握しておくことです。
社内で何が使われているか分からない状態だと、こうした情報が出たときに影響範囲を調べられません。この話は、後述する資産の可視化とSBOMの話につながります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
管理が甘いのは委託先ではなく委託する側で、BYODルール未整備の差は最大14.5ポイント
サプライチェーン攻撃の解説は「セキュリティの弱い取引先が侵入の経路として使われる」という説明で終わりがちですが、公的な調査を見ると話は逆でした。 IPAの「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」を見てみます。2020年度調査では、端末やサービスの管理が甘いのは委託元(ユーザー企業)のほうでした。
この調査は、委託元と委託先(IT企業)の両方に同じ質問をし、企業規模別に集計しています。つまり、同じ基準で立場ごとの差を比べられる、めずらしいデータです。
このセクションを設けたのは、対策の優先順位が「自社が先か、委託先が先か」で大きく変わるからです。委託先が弱いという前提に立てば、最初の行動はチェックシートの配布や監査になります。反対に委託する側に穴があるなら、先に手を入れるべきなのは自社の端末とサービスの管理です。どちらが実態に近いのかは、推測ではなく調査結果で確かめておきたいところです。
ここから、BYOD端末のルール整備と、許可外サービスの利用容認という2つの指標を見ていきます。
注意
ここで扱う数値は、いずれも2020年度調査の単年データです。本記事の調査範囲では、同じ調査シリーズのこれ以降の版を確認できていません。テレワークが急拡大した時期の回答である点を踏まえ、現在の水準がそのまま同じとは考えないでください。
BYOD端末のルール未整備は委託元・中小規模24.0%、委託先・中小規模11.1%
BYODを業務に使っている組織のうち、BYOD端末を使うときのセキュリティルールが定められていない組織の割合は、委託元のほうが高くなっています。 2020年度調査時点の内訳は次のとおりです。かっこ内は回答数です。
| 立場 | 中小規模 | 大規模 |
|---|---|---|
| 委託元(ユーザー企業) | 24.0%(n=25) | 17.2%(n=29) |
| 委託先(IT企業) | 11.1%(n=72) | 2.7%(n=74) |
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
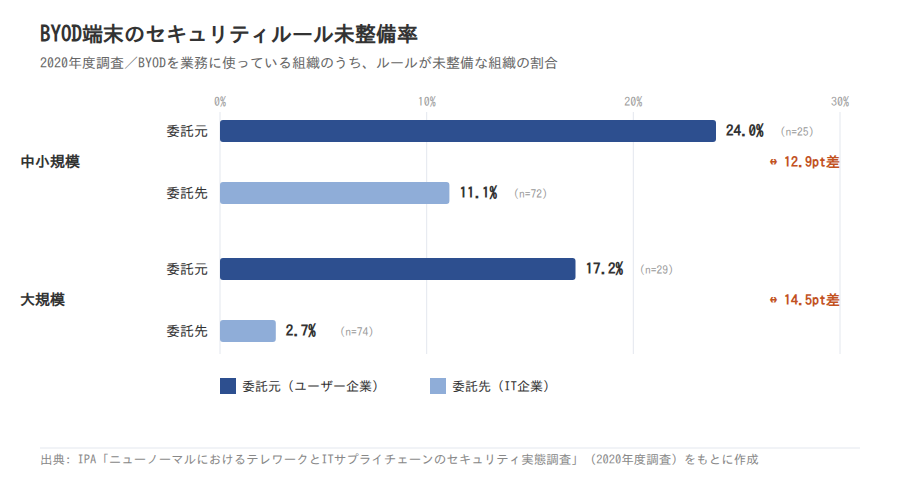
注目したいのは、立場をそろえずに規模区分どうしで比べても、委託元が委託先を上回っている点です。中小規模どうしでは24.0%※2対11.1%、大規模どうしでは17.2%対2.7%となっています。
ただしこの調査では、規模の区切り方そのものが立場によって異なります。委託元は「中小規模」が総従業員数50〜300人、「大規模」が301人以上です。一方、委託先(IT企業)は「中小規模」が20〜100人、「大規模」が101人以上です。厳密に同一の企業規模どうしを比べた数値ではない点に注意してください。
BYODは、私物のスマートフォンやPCを業務に使う運用のことです。ルールが定められていなければ、どの端末が業務データに触れているかを会社側が把握できません。この数値をどう解釈するかは、後の見出しで整理します。
許可外のクラウド・アプリ利用を容認し続ける割合も委託元・中小企業の20.5%が最も高い
同じ傾向は、別の指標でも再現しています。 許可していないアプリ・ソフト・クラウドサービスの業務利用を一時的にやむを得ず認め、そのまま現在も認めている組織の割合です。2020年度調査時点の内訳は次のとおりです。かっこ内は回答数です。
| 立場 | 中小企業・中小規模 | 大企業・大規模 |
|---|---|---|
| 委託元(ユーザー企業) | 20.5%(n=39) | 14.5%(n=69) |
| 委託先(IT企業) | 11.7%(n=137) | 4.3%(n=138) |
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
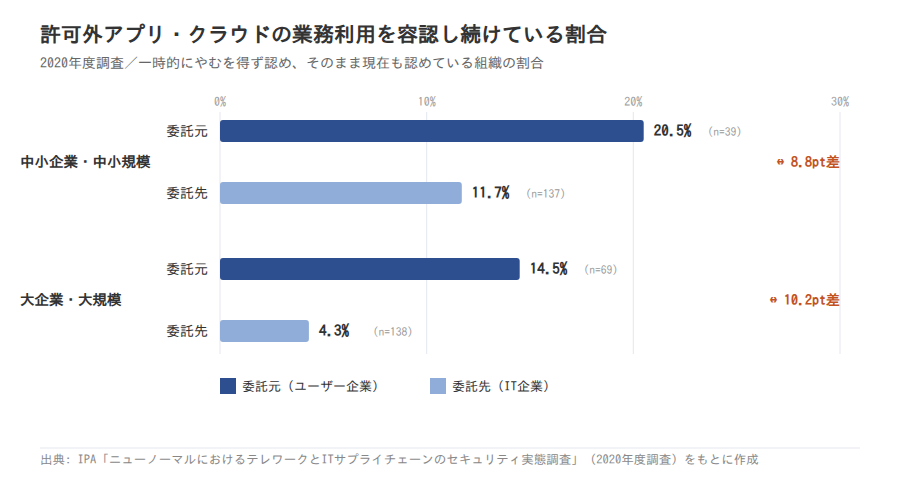
会社が把握していないツールが業務で使われる状態は、一般にシャドーITと呼ばれます。ここでも最も高いのは委託元・中小企業の20.5%※2で、委託先・中小規模の11.7%を上回りました。
BYODという指標でも、シャドーITという指標でも、委託元のほうが高く出ています。別々の設問で同じ方向の結果が出ているため、単発のブレとは考えにくい結果です。
立場による差(12.9〜14.5ポイント)は企業規模による差(6.8〜8.4ポイント)より大きい
この調査で大きく出ていたのは、企業規模の差ではなく立場の差です。 2020年度調査のBYODルール未整備を比べてみます。中小規模では24.0%※2と11.1%で、12.9ポイントの差があります。大規模では17.2%と2.7%で、14.5ポイントの差です。一方、同じ立場の中での規模差は、委託元で6.8ポイント、委託先で8.4ポイントにとどまりました。
この比較から読み取れるのは、「大企業か中小企業か」より「委託する側か受ける側か」のほうが、管理状態の差として大きく出ているという点です。
ただし、この読み方には4つの留保があります。調査対象の委託先は主にIT企業であり、差の一部は立場ではなく業種で説明できること。2020年度はテレワークが急拡大した時期の単年データであること。BYODやシャドーITは、委託先管理ではなく自社の端末管理を測った指標であること。そして委託元側の回答数が、BYODルールで25社・29社、許可外サービスで39社と小さいことです。数ポイント単位の差を確定的なものとして扱うことはできません。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託元と委託先では、同じ課題でも警戒している中身がずれている
委託元と委託先は、同じBYODという話題でも、項目ごとの警戒の強さが違います。 IPAの実態調査(2020年度調査)で、BYOD利用に伴う課題を尋ねた結果を並べると、ここで取り上げる2つの項目で優劣が逆転しています。
この違いを取り上げるのは、委託先との取り決めが進まない原因の一つが、危険の捉え方の強弱にあると考えられるからです。委託元が端末の把握に重きを置く一方で、委託先は情報の持ち出し対策から説明を始めることもあります。前提がかみ合わないまま、チェックシートの往復だけが続くという状況も起こります。どの項目でどれだけ差があるのかを、まず数値で確認してみてください。
| BYOD利用に伴う課題 | 委託元(ユーザー企業) | 委託先(IT企業) |
|---|---|---|
| 会社が把握していない端末の利用 | 45.3% | 39.0% |
| テレワークで使用する端末からの情報漏えい | 52.8% | 64.4% |
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
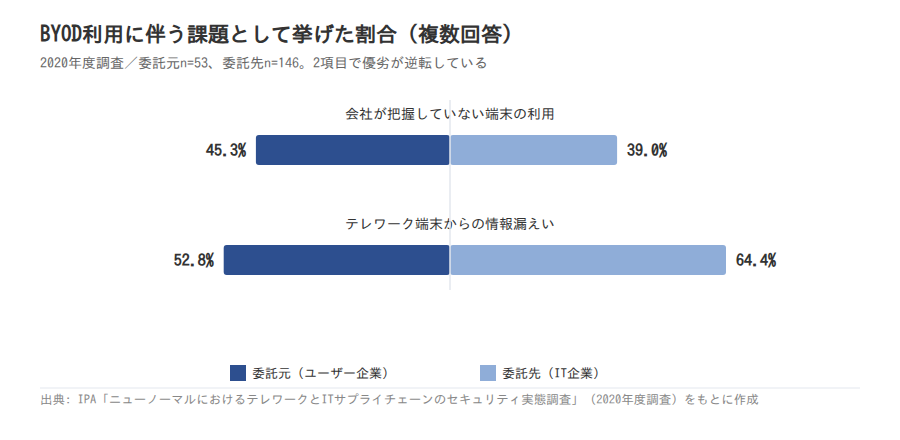
なお、これは課題としてどう認識しているかを尋ねた設問です。実際に被害が発生した割合ではない点に注意してください。いずれもBYODを業務に使っている組織を母集団とした割合で、回答数は委託元が53社、委託先が146社です。
委託元は「会社が把握していない端末の利用」を45.3%が課題に挙げている
委託元では、自社の管理が及ぶ範囲を見失うことへの懸念が、委託先より強く出ています。 2020年度調査時点で、「会社が把握していない端末の利用」を課題に挙げた割合は委託元で45.3%※2、委託先で39.0%でした。
なお、委託元の回答で最も多かった項目はこれではありません。最多は「テレワークで使用する端末からの情報漏えい」の52.8%※2です。委託元・委託先のどちらも情報漏えいが1位で、45.3%は委託元の中では5番目にあたります。ここで注目するのは順位ではなく、委託先の39.0%との差です。
委託元は、自社の業務データが社内の端末だけで動いているとは限らない状態に置かれています。従業員の私物端末、持ち帰りのPC、部署ごとに導入されたツールなど、どれも正確な一覧を持ちにくい対象です。
ここで前の見出しの数値と重ねてみてください。同じ委託元で、BYODのルールが未整備な組織は中小規模で24.0%※2ありました。
この2つを並べて読み取れるのは、課題としては認識されているのに、ルールの整備が追いついていない状態です。認識と整備の間に開きがあるなら、最初に埋めるべきはそこになります。
委託先は「テレワーク端末からの情報漏えい」を64.4%が課題に挙げている
委託先が最も気にしているのは、預かった情報が流出することです。 2020年度調査時点で、「テレワークで使用する端末からの情報漏えい」を課題に挙げた割合は委託先で64.4%※2、委託元で52.8%でした。差は11.6ポイントです。
委託先は、他社の情報を預かって業務を行う立場にあります。漏えいが起きれば契約上の責任を問われるため、この項目への意識が高く出るのは自然です。
この非対称から読み取れるのは、同じサプライチェーン上にいても危険の捉え方に強弱の違いがあるということです。委託元は「見えない端末」への懸念が相対的に強く、委託先は「漏れる情報」への懸念がより強く出ています。取り決めの話し合いで前提が噛み合わないのは、この差が原因かもしれません。
ただし、この設問は複数回答です。委託先では選択率の合計が100%を大きく上回っており、回答傾向の差がそのまま優先順位の差とは限りません。委託先は情報を預かる立場上、漏えいを選びやすいという設問文脈の影響も考えられます。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
クラウドサービス利用企業の26.8%が取引先との情報共有にクラウドを使っている
サプライチェーン攻撃の入口は、取引のつながりそのものです。 そして社外とのデータのやり取りは、いまやクラウド上で日常的に行われています。
総務省の「通信利用動向調査」を見てみます。2025年調査時点で、クラウドサービスを利用している企業のうち、利用内容として「取引先との情報共有」を挙げた企業は26.8%でした※3。
一方、IPAの実態調査(2020年度調査)を見ます。許可していないアプリやクラウドサービスの業務利用を容認し続けている組織が、一定の割合で存在していました。この2つは、それぞれ別の調査が別の対象を測った数値です。
注意
このセクションで並べる総務省の2025年調査値とIPAの2020年度調査値は、調査主体・調査年・母集団がすべて異なります。26.8%※3はクラウドサービス利用企業に限定した値であり、全企業ベースの割合ではありません。20.5%※2は委託元・中小企業に限定した値です。両者を足し引きすることも、経年の変化として読むこともできません。同時に存在する状況として並べているだけである点に注意してください。
2025年調査でクラウド利用企業の26.8%が利用内容に「取引先との情報共有」を挙げている
社外とのデータのやり取りは、すでに通常業務に組み込まれています。 総務省の通信利用動向調査を見てみます。2025年調査時点で、クラウドサービスを利用している企業のうち、利用内容に「取引先との情報共有」を選んだ企業は26.8%でした※3。この割合は、クラウドサービス利用企業からの回答を集計したものです。
見積書や仕様書をメール添付で送る代わりに、クラウドストレージの共有リンクを渡します。プロジェクトごとに共有フォルダを用意することもあります。こうした運用は、多くの職場で当たり前になっています。
便利さの裏側で起きているのは、社外とつながる接点が増えているという事実です。接点が増えれば、そのぶん管理の対象も増えます。
社外共有に使うサービスの棚卸しが実務上の論点になる
ここからは見解です。 IPAの2020年度調査では、許可していないアプリ・クラウドサービスの業務利用を容認し続けている組織がありました。割合は委託元・中小企業で20.5%※2、委託先・中小規模で11.7%です。
この数値を、2025年調査の結果と並べてみます。クラウドサービス利用企業の26.8%※3が、取引先との情報共有にクラウドを使っている状況です。すると、取引先との接点がクラウド上にある一方で、どのサービスが使われているかを会社が把握しきれていないという重なりが、仮説として浮かびます。
これは因果関係の主張ではありません。調査主体も年も母集団も違うため、片方がもう片方を引き起こしたとは言えないからです。
それでも、社外共有に使っているサービスの棚卸しが実務上の論点になる、という示唆は残ります。取引先とどのツールでやり取りしているかを一覧にするところから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査)/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業がまず着手するのは、自社の端末とサービスの可視化
サプライチェーン攻撃の対策は「委託先の選定と監査から」と説明されることが多いのですが、この記事では順番を変えます。 ここまで見てきたデータが、委託する側の自社にも穴があると示しているからです。
そこで、次の順番で進めることを提案します。まず自社の可視化、次に契約での取り決め、最後に納品物とソフトウェアの把握です。
この順番にする理由は、後ろの2つが自社の状態を把握していないと進まないからです。契約で責任範囲を決めるときも、自社がどこまで管理できているかが分からなければ、線を引く場所を決められません。納品物に含まれるソフトウェアを追いかけるときも、社内で何が使われているかの一覧が出発点になります。つまり自社の可視化は、他の対策の前提条件だということです。
いきなり全部はできません。ひとり情シスでも着手できる粒度に分けて、1つずつ見ていきます。
着手するときのチェックリスト
- 業務データに触れている端末の一覧があるか(私物端末を含む)
- BYODを使うときのルールが文書になっているか
- 取引先との共有に使っているクラウドサービスを一覧にできるか
- 委託先との契約に、情報セキュリティの責任範囲と賠償の条項があるか
- 委託先のセキュリティ対策状況を定期的に確認できる契約形態になっているか
- 納品物に含まれるソフトウェア・ハードウェアを把握し、脆弱性対策ができているか
自社のBYOD端末と許可外サービスの棚卸しから始める
最初の一歩は、委託先の監査ではなく、自社の端末とサービスの把握です。 2020年度調査では、BYODを業務に使っている委託元の45.3%が「会社が把握していない端末の利用」を課題に挙げていました※2。
ところが同じ調査で、BYOD端末のセキュリティルールが定められていない委託元は、中小規模で24.0%※2あります。いずれもBYODを利用している組織を母集団とした割合で、回答数はそれぞれ53社・25社です。許可外のアプリ・クラウドサービスの業務利用を容認し続けている委託元・中小企業も20.5%でした。
つまり、課題だと分かっているのに手が付いていない領域がある、ということです。ここを埋めるのが最初の一歩になります。
具体的には、業務データに触れている端末の一覧を作り、私物端末の扱いを文書化するところからです。完璧な台帳でなくてかまいません。部署ごとのヒアリングで、いま何が使われているかを書き出すだけでも状況は変わります。
委託先との契約で責任範囲と定期確認の方法を決めておく
自社の状態が見えたら、次は委託先との取り決めです。 前の見出しで見たとおり、委託元と委託先では警戒している中身がずれています。だからこそ、話し合いに入る前に、何を確認するかを決めておきたいところです。
IPAの解説書では、契約に関わる対策として次の点が挙げられています。
- 信頼できる委託先・取引先・サービスを選定する(ISMAPなどの信頼性評価の仕組みを活用する)
- 契約時に情報セキュリティの責任範囲を明確にする
- 賠償に関する条項を設定する
- 委託先のセキュリティ対策状況を定期的に確認できる契約形態にする
チェックシートを1回交わして終わりにせず、定期的に確認できる形を契約に織り込んでおくことがポイントです。
納品物に含まれるソフトウェアの把握とSBOM・外部認証を検討する
最後は、納品物とソフトウェアの中身の把握です。 先に紹介した公式サイトの改ざん事例のように、入手経路が正規でも安全とは限らないためです。IPAの解説書では、この領域について次の対策が挙げられています。
- 納品物に組み込まれているソフトウェア・ハードウェアを把握し、脆弱性対策を実施する
- SBOM(Software Bill of Materials=ソフトウェア部品表)の導入を検討する
- ISMS、プライバシーマーク、SOC2などの外部認証を取得・維持する
SBOMは、製品に含まれるソフトウェア部品の一覧表です。ある部品に脆弱性が公表されたとき、自社のどの製品が影響を受けるかをすぐ調べられます。
なお、SBOMの国内導入率を示す統計は、本記事の調査範囲では確認できませんでした。まずは自社の納品物や利用ソフトの一覧を作れるかどうかから検討してみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
公的な届出統計からは、サプライチェーン攻撃の件数がつかめない
経営層に説明する材料として件数や被害額を探している方には、先にお伝えしておきたいことがあります。 サプライチェーン攻撃がどれだけ起きているかを示す公的な件数統計は、本記事の調査範囲では見つかりませんでした。
IPAの10大脅威は順位を示すもので、件数や金額を伴いません。JPCERT/CCのインシデント報告対応レポートにも、「サプライチェーン攻撃」という独立したカテゴリの集計は見当たりません。
そこで本記事では、関連が深い「標的型攻撃」カテゴリの件数を参考として見たうえで、その数値が何を測っているのかを整理します。
注意
10大脅威の順位が高いことは、被害件数が多いことの裏付けにはなりません。順位は専門家の投票で決まるものであり、件数の集計ではないためです。また以下で紹介するJPCERT/CCの件数は「標的型攻撃」カテゴリの報告数であり、サプライチェーン攻撃そのものの件数ではありません。
JPCERT/CCへの標的型攻撃の報告は四半期あたり1〜6件にとどまる
JPCERT/CCに寄せられた標的型攻撃の報告件数は、四半期あたり1件※4から6件※7の範囲です。 以下は同レポートの四半期別の件数ですが、これは「標的型攻撃」カテゴリの報告数であり、サプライチェーン攻撃そのものの件数ではありません。
| 期間 | 報告件数 |
|---|---|
| 2023年10〜12月 | 1件※4 |
| 2024年1〜3月 | 4件※5 |
| 2024年4〜6月 | 2件※6 |
| 2024年7〜9月 | 6件※7 |
| 2024年10〜12月 | 2件※8 |
| 2025年1〜3月 | 1件※9 |
出典: JPCERT/CC「インシデント報告対応レポート」各号(※4〜※9)
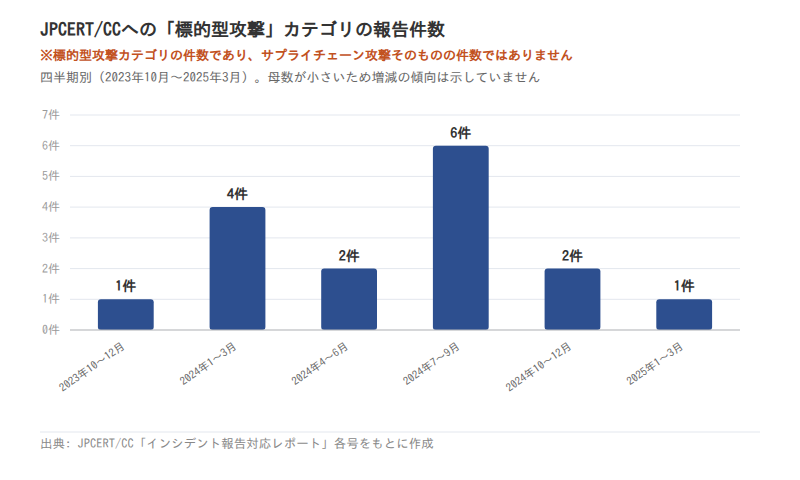
JPCERT/CCは標的型攻撃を、特定の組織・企業・業種を狙ってマルウェア感染や情報窃取を試みる攻撃と定義しています。サプライチェーン攻撃の一部はここに分類されることがありますが、両者は同じものではありません。
なお、四半期あたり数件という母数の小ささでは、増減を傾向として読むことはできません。増えている・減っているという説明には使わないでください。
件数の少なさは被害の少なさを意味しない
ここからは見解です。 IPAの10大脅威では2026年調査時点で第2位※1である一方、JPCERT/CCへの標的型攻撃の報告は四半期あたり1件から6件です。この開きは、2つの数値が別のものを測っているために生じます。
JPCERT/CCの件数は、任意で寄せられた届出をカテゴリ分けした結果です。届け出られなかった事案は含まれないため、被害の全体像を示すものではありません。しかもレポートには、サプライチェーン攻撃という区分自体がありません。
そのうえで整理すると、本記事の調査範囲では、サプライチェーン攻撃の件数や被害額を示す公的統計は確認できませんでした。委託元と委託先の管理実態を比べられるデータも、2020年度調査が最後です。
これは実務上の制約になります。社内の投資判断を外部統計だけで裏づけるのは難しく、順位と実態調査、そして自社の状況を組み合わせた説明が必要です。なお、本記事で扱っていない公的資料に該当データが存在する可能性は残ります。
出典: JPCERT/CC「インシデント報告対応レポート」各号(※4〜※9)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:まず自社の端末とサービスを把握し、そのうえで委託先と話す
サプライチェーン攻撃は、取引のつながりを経由して本命の組織を狙う攻撃です。 IPAの10大脅威では2026年調査時点で第2位※1、2019年の初選出から8年連続の選出となっており、一時的な流行ではありません。
そして対策を考えるとき、最初に見る場所は委託先ではありません。2020年度調査では、BYODを業務に使っている組織のうち、BYOD端末のルールが未整備な組織を集計しています。その割合は、委託元・中小規模で24.0%※2、委託先・中小規模で11.1%でした。委託する側のほうが高く出ていたのです。
だからこそ、自社の端末とサービスを一覧にするところから始めてください。自社の状態が見えていれば、取引先から届くチェックシートにも、委託先との契約交渉にも、根拠を持って向き合えます。
この記事のまとめ
- IPA「情報セキュリティ10大脅威 2026」で第2位、2019年から8年連続の選出※1。一時的な話題ではありません
- 2020年度調査では、BYODを業務に使っている組織のうちルールが未整備な割合も、シャドーITの容認も、委託先より委託元のほうが高い結果でした
- 最初の一歩は委託先の監査ではなく、自社の端末とサービスの可視化です
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2020年度調査)
情シスの土台づくりは「情シスカレッジ」から

委託先の管理体制を確認する前に、自社の担当者が「何を確認すべきか」を分かっている必要があります。とはいえ、ひとり情シスの現場では、体系的に学ぶ時間をつくること自体が難しいですよね。
そこで役立つのが「情シスカレッジ」です。新人・ひとり情シスのためのマイクロラーニングLMSで、業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードによる受講状況の管理が可能です
- 自社カリキュラムの編成とCSVでの教育記録に対応しています
5名から導入でき、請求書払いにも対応しています。初期設定はおよそ10分です。
※出典
- ※1 IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」解説書[組織編]
- ※2 IPA(独立行政法人情報処理推進機構)「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料(2020年度調査)
- ※3 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(2025年調査)
- ※4 JPCERT/CC「インシデント報告対応レポート[2023年10月1日〜2023年12月31日]」
- ※5 JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜2024年3月31日]」
- ※6 JPCERT/CC「インシデント報告対応レポート[2024年4月1日〜2024年6月30日]」
- ※7 JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜2024年9月30日]」
- ※8 JPCERT/CC「インシデント報告対応レポート[2024年10月1日〜2024年12月31日]」
- ※9 JPCERT/CC「インシデント報告対応レポート[2025年1月1日〜2025年3月31日]」
本文中の「※1」〜「※9」は、上記の番号に対応しています。