

【IPA調査】シャドーITとは|許可外のIT利用を認め続ける組織は2020年調査時点で最大20.5%、BYODルール未整備は24.0%
「そのSaaS、うちで契約していましたっけ」。請求書を見て初めて知った、という経験はありませんか。
- 部署が勝手に契約したSaaSを、あとから知った
- 私物スマホで業務チャットを見ている人がいるが、止めていいか分からない
- 対策を提案したいが、社内を動かす材料が手元にない
結論から言うと、シャドーITとは、情報システム部門の許可や把握がないまま業務で使われるIT機器・サービスです。判断軸は、会社が許可・把握しているかどうかにあります。
この記事では、定義と具体例、公的データ、着手の順序を解説します。
この記事のポイント
- 判断軸は許可・把握の有無。シャドーITは「許可外のサービス利用」と「未把握の端末利用」に分かれます
- 許可外のIT利用を2020年調査時点でも認め続けている組織は、委託元(ユーザー企業)の中小企業で20.5%。BYOD利用組織のセキュリティルール未整備は、同じ区分で24.0%です(出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」)
- クラウドサービスを利用する企業は2025年調査時点で83.5%(出典: 総務省「令和7年通信利用動向調査」)。一方、統制の実態を測った公的データは2020年調査で止まっています

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーITとは、情報システム部門の許可や把握がないまま業務で使われるIT機器・サービスのこと
シャドーITとは、情報システム部門が許可も把握もしていない状態で、業務に使われているIT機器やサービスを指します。会社の管理の外側にあるため「シャドー(影)」と呼ばれます。
大事なのは、判断軸が「使っているものが良いか悪いか」ではない点です。優れたツールであっても、会社が許可していなければシャドーITにあたります。
この捉え方は公的資料とも一致します。総務省のテレワークセキュリティガイドライン(第5版)は、許可していないハードウェアやソフトウェア、クラウドサービス等が勝手に利用される状態を「いわゆるシャドーIT」と説明しています。
IPAが2020年に実施した実態調査も、同じ考え方の2つの設問で実態を測っています。ひとつは「許可していないアプリ・ソフト・クラウドサービスの業務利用」、もうひとつは「会社が把握していない端末の利用」です。
つまりシャドーITは、サービスの側面と端末の側面の2つから捉えられます。
シャドーITは「許可していないサービスの利用」と「把握していない端末の利用」に分かれる
シャドーITは、サービス側と端末側の2つに分けると整理しやすくなります。IPAの調査も、両者を別々の設問で測っています。
サービス側は、会社が承認していないアプリやクラウドサービスの業務利用です。この利用を認め続けている組織は、2020年調査時点で委託元(ユーザー企業)の中小企業で20.5%と報告されています。
端末側は、会社が台数も所在も把握していない機器の利用です。「会社が把握していない端末の利用」を課題に挙げた組織は、2020年調査時点で委託元45.3%、委託先(IT企業)39.0%でした。
なお、IPAのこの調査自体は「シャドーIT」という語を使っていません。許可外利用の特例と、BYODの課題という別々の設問として聞いています。
具体例は次のとおりです。
- 部門が独自に契約したSaaSやプロジェクト管理ツール
- 個人アカウントのクラウドストレージでのファイル共有
- 会社が承認していない生成AIサービスへの業務データの入力
- 私物のスマートフォンやUSBメモリでの業務データの持ち出し
BYODは会社が認めた私物端末の利用で、シャドーITとは許可の有無で区別する
BYODとシャドーITは、会社が認めているかどうかで区別します。BYODは私物端末の業務利用を会社が認める制度なので、それ自体はシャドーITではありません。
ただし、認めているだけでルールがなければ、実態は管理外の端末利用と変わりません。何をインストールしてよいか、紛失時に誰へ連絡するかが決まっていないためです。
IPAの調査では、BYODを利用している組織のうち、端末利用時のセキュリティルールを定めていない組織の割合が報告されています。2020年調査時点で、委託元(ユーザー企業)の中小規模(50〜300人、n=25)は24.0%です。委託先(IT企業)の中小規模(20〜100人、n=72)は11.1%でした。いずれも分母はBYODを利用している組織で、企業全体に対する割合ではありません。
なお委託元と委託先は規模区分の人数レンジが異なり、同じ「中小」として並べては読めません。
シャドーITが問題になるのは、守るべき範囲から外れた場所で情報が扱われるため
前提として、便利なツールを使うこと自体が問題なのではありません。問題は、会社の管理下から外れると、当たり前の手続きが効かなくなる点です。
管理外の端末やサービスでは、脆弱性管理としてのパッチ適用が届きません。アクセス権限の棚卸しも、退職時のアカウント削除も対象から漏れます。
この関係は総務省のガイドラインでも指摘されています。許可していないハードウェアやソフトウェア、クラウドサービスが勝手に使われると、管理者によるセキュリティ統制が行えなくなり、情報漏えいのリスクが増加するとされています。
組織側もこの点を課題として認識しています。IPAの調査によると、「テレワークで使用する端末からの情報漏えい」を課題に挙げた組織は、2020年調査時点で委託元52.8%、委託先64.4%でした。分母はBYODを利用している組織です。
つまりシャドーITの問題は、ツールの危険性ではなく、守るべき範囲の外に情報が出ていく点にあります。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」/総務省「テレワークセキュリティガイドライン 第5版」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーITが生まれる背景には、クラウド83.5%・テレワーク50.1%という利用環境の定着がある
従業員個人のリテラシーの問題として片付ける前に、環境の変化を押さえておきましょう。業務でクラウドと社外利用を前提にする企業は、すでに多数派です。
総務省の通信利用動向調査によると、クラウドサービスを利用している企業の割合は2025年調査時点で83.5%でした。テレワークを導入している企業は、同じ2025年調査時点で50.1%です。
なお、この調査の対象は常用雇用者100人以上の企業です。「全体」は日本企業全体の平均ではない点に注意してください。
こうした環境が整うほど、情報システム部門を通さずにサービスを使い始める経路も増えます。
この環境変化から読み取れるのは、シャドーITがコロナ禍の一時的な現象ではなく、定着した働き方の上で生じる問題だという点です。
クラウドサービスを利用する企業は2025年時点で83.5%まで拡大した
クラウドの普及は、シャドーITが生まれる機会を増やしました。総務省の通信利用動向調査では、クラウドサービスを利用している企業の割合は2025年調査時点で83.5%です。
理由は、SaaSが部門単位でも個人単位でも契約できる点にあります。カード決済とメールアドレスがあれば、その日のうちに使い始められるサービスも珍しくありません。
たとえば、部門が独自に契約したファイル共有サービスは、情シスの調達プロセスを通りません。結果として、セキュリティ対策の種類を検討する段階そのものが飛ばされます。
導入の意思決定が情シスを通らない経路が増えたことが、シャドーITの前提です。
大企業のテレワーク導入率は2025年時点で81.2%で、2023年の90.0%から低下している
社外で働く前提は、規模の大きい企業ほど広がっています。総務省の通信利用動向調査で従業者規模2,000人以上の企業を見ると、2023年調査の90.0%をピークに低下し、2024年・2025年は8割台です。
| 区分 | 調査年 | テレワーク導入率 |
|---|---|---|
| 従業者規模2,000人以上 | 2022年 | 68.7% |
| 従業者規模2,000人以上 | 2023年 | 90.0% |
| 従業者規模2,000人以上 | 2024年 | 82.1% |
| 従業者規模2,000人以上 | 2025年 | 81.2% |
| 全体 | 2025年 | 50.1% |
出典: 総務省「令和6年通信利用動向調査報告書」、総務省「令和7年通信利用動向調査報告書」、総務省「令和7年通信利用動向調査」をもとに作成。
2024年から2025年にかけての0.9ポイントの差は、それだけで増減の傾向とは読めません。ただしこの系列は年による振れが大きく、ピークだった2023年調査からは8.8ポイント下がっています。
それでも2024年・2025年はいずれも8割台で、同じ2025年調査時点の全体50.1%との差は31.1ポイントあります。この数値から読み取れるのは、大企業では社外で業務を行う前提が例外ではなくなっているという点です。
統制の実態を測った公的データは2020年調査で止まっている
ここで、データの前提をひとつ共有させてください。利用環境の普及は最新値で語れるのに、統制の実態は5年前の数字でしか語れません。
総務省の調査では、クラウド利用83.5%、テレワーク導入50.1%という2025年調査時点の値が出ています。一方、許可外のIT利用やBYODルールの整備状況を測った公的な数値は、IPAの2020年調査(20.5%、24.0%)が最新です。
この並びから読み取れるのは、普及度と統制の実態の間に5年の時間差があるという点です。どちらかが他方を説明する関係ではありません。
注意
総務省の通信利用動向調査(クラウド・テレワーク)とIPAの実態調査(許可外IT利用・BYOD)は、調査主体・母集団・調査年がすべて異なります。総務省調査の母集団は常用雇用者100人以上の企業、IPA調査は委託元・委託先に分けた組織です。2つを1本の時系列として並べたり、因果として読んだりすることはできません。本記事では別々のデータの並置として扱います。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
許可外のIT利用を認め続けている組織は2020年調査時点で最大20.5%ある
ここからは、シャドーITがどの程度放置されているかを示す数値を見ていきます。根拠は、IPAが2020年11月18日から12月11日にかけて実施した組織調査(有効回答505社)です。
同じ報告書には2020年11月2日から11月13日に実施した個人調査もありますが、この記事で扱う数値はすべて組織調査のものです。
この調査は、2020年4月の緊急事態宣言後に広がったテレワークやBYODへの対応を対象にしています。急ぎの対応として「一時的にやむを得ず」認めた例外が、その後どうなったかを測った点が特徴です。
調査では、許可していないアプリ・ソフト・クラウドサービスの業務利用を一時的に認め、調査時点でも認め続けている組織の割合が報告されています。集計は委託元(ユーザー企業)と委託先(IT企業)の規模別で、2020年調査時点の結果は次のとおりです。
ポイント:許可外のIT利用を認め続けている組織の割合(2020年調査)
- 委託元(ユーザー企業)の中小企業(50〜300人、n=39): 20.5%
- 委託元(ユーザー企業)の大企業(301人以上、n=69): 14.5%
- 委託先(IT企業)の中小規模(20〜100人、n=137): 11.7%
- 委託先(IT企業)の大規模(101人以上、n=138): 4.3%
ユーザー企業の中小企業で20.5%、IT企業の大規模で4.3%と約4.8倍の開きがある
同じ設問でも、立場と規模によって結果は大きく変わります。IPAの調査で報告された4区分の割合は、次のとおりです。
| 区分 | 規模の定義 | 割合(2020年調査) |
|---|---|---|
| 委託元(ユーザー企業)・中小企業 | 50〜300人(n=39) | 20.5% |
| 委託元(ユーザー企業)・大企業 | 301人以上(n=69) | 14.5% |
| 委託先(IT企業)・中小規模 | 20〜100人(n=137) | 11.7% |
| 委託先(IT企業)・大規模 | 101人以上(n=138) | 4.3% |
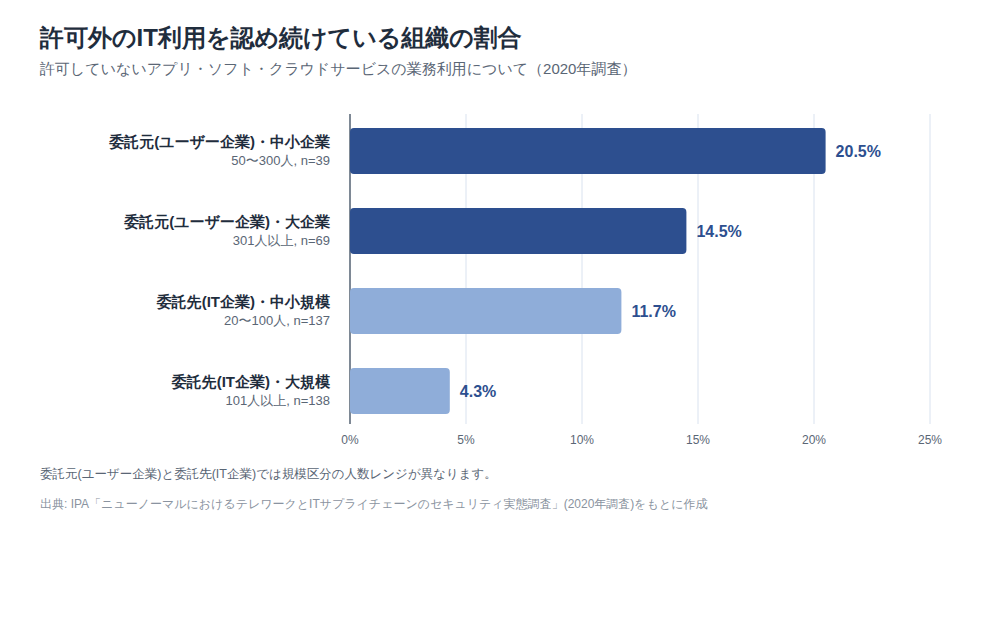
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」をもとに作成。委託元と委託先で規模区分の人数レンジが異なります。
最も高い区分と最も低い区分の開きは、約4.8倍・16.2ポイントです。
この数値から読み取れるのは、シャドーITが従業員個人のリテラシーだけの問題ではないという点です。緊急対応で開けた例外を閉じ直す、組織側の運用力の差でしょう。
ただし委託元・中小企業はn=39で、20.5%は8社程度です。数社の回答で数ポイント動くため、差の大きさを精密な値としては扱えません。
このn=39は、組織調査に回答した委託元・中小規模106社の一部でもあります。同じ調査でも設問ごとに集計対象が変わる点に注意してください。
立場による差は企業規模による差と同等以上に大きい
規模よりも、ユーザー企業かIT企業かという立場のほうが差を説明します。同じ規模帯どうしで比べると、委託元が委託先を8.8〜10.2ポイント上回っています。
2020年調査時点の値で見ると、中小の区分どうしでは20.5%と11.7%で8.8ポイントの差です。大きい区分どうしでは14.5%と4.3%で10.2ポイント離れています。一方、委託元の内部の規模差は6.0ポイント、委託先の内部の規模差は7.4ポイントにとどまります。
この比較から読み取れるのは、立場の差が規模の差と同等かそれ以上に効いている点です。IT企業ではないから遅れている、という話ではありません。例外の閉じ方を仕組みとして持っているかどうかの差でしょう。
なお、この設問に該当するのは「許可外利用を認めている」と自認できる組織だけです。実態を把握していない組織は「認めていない」側に入っている可能性があり、その場合、委託先の低い数値は統制の成果ではなく無自覚を意味します。
BYODのルール未整備は企業規模では説明できない
BYODのルール整備についても、規模の大小では説明がつきません。IPAの調査が報告した、BYOD端末利用時のセキュリティルールを定めていない組織の割合は次のとおりです。
| 区分 | 規模の定義 | 未整備の割合(2020年調査) |
|---|---|---|
| 委託元(ユーザー企業)・中小規模 | 50〜300人(n=25) | 24.0% |
| 委託元(ユーザー企業)・大規模 | 301人以上(n=29) | 17.2% |
| 委託先(IT企業)・中小規模 | 20〜100人(n=72) | 11.1% |
| 委託先(IT企業)・大規模 | 101人以上(n=74) | 2.7% |
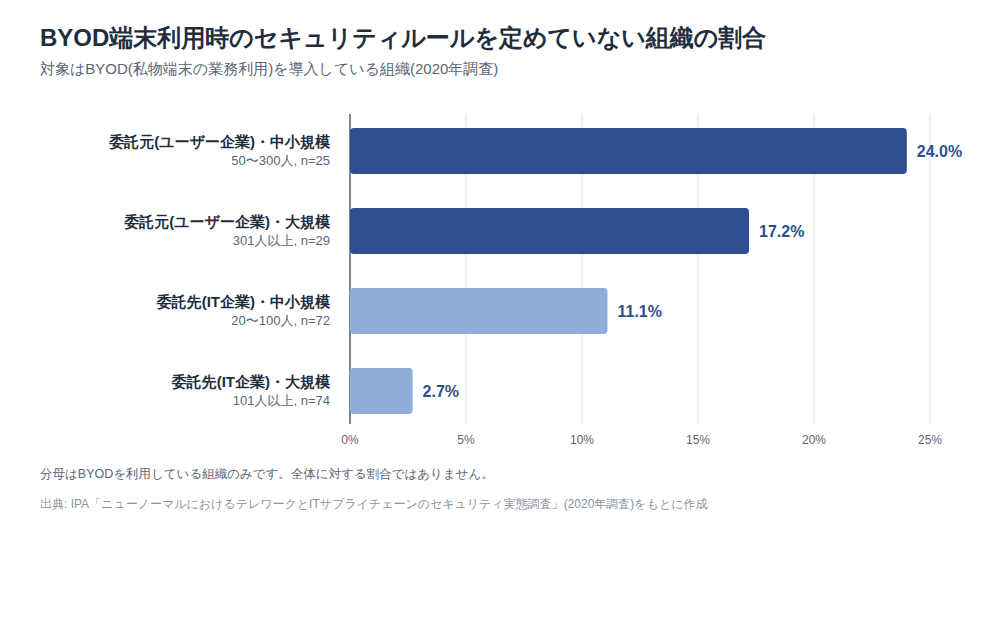
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」をもとに作成。分母はBYODを利用している組織に限られます。
注目したいのは、2020年調査時点で委託元の大規模(301人以上)17.2%が、委託先の中小規模(20〜100人)11.1%を6.1ポイント上回る点です。人数規模が一桁違うのに、順序が逆転しています。最も高い委託元・中小規模24.0%と最も低い委託先・大規模2.7%では、8.9倍の開きでした。
この逆転から読み取れるのは、「規模が大きければルールは整っている」という通念が成り立たない点です。ITを本業とするかどうかのほうが、整備状況をよく説明しています。
注意が2つ。分母はBYODを利用している組織のみ(n=25〜74)で、全面禁止の組織が多い集団ほど未整備率は低く出ます。もう1つは、この設問がルールの有無だけを問い、守られているかは測っていない点です。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーITのリスクは「情報漏えい」と「把握できていないこと」の2つに集約される
シャドーITのリスクは、脅威の種類を数え上げるより、組織が実際に何を課題として挙げたかから見るほうが実務に役立ちます。IPAの調査には、BYODを利用している組織が挙げた課題の集計があります。
この設問は複数選択です。現に問題が起きている割合ではなく、課題として選ばれた割合である点に注意してください。
| 課題(複数選択) | 委託元(ユーザー企業、n=53) | 委託先(IT企業、n=146) |
|---|---|---|
| テレワークで使用する端末からの情報漏えい | 52.8% | 64.4% |
| 会社が把握していない端末の利用 | 45.3% | 39.0% |
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」をもとに作成(2020年調査、複数選択)。
この設問の選択肢は11項目あり、表はそのうちシャドーITに関わる2項目を抜き出したものです。最も多いのは委託元・委託先ともに情報漏えいですが、「会社が把握していない端末の利用」の選択率は委託元で5番目、委託先で6番目でした。上位2項目という意味ではありません。
この並びから読み取れるのは、シャドーITに関わるリスクが「漏えいという結果」と「把握できていないという入口」の2つに整理できる点です。
情報漏えいを課題に挙げた組織は委託元52.8%・委託先64.4%(2020年調査)
最も多く挙げられた課題は、端末からの情報漏えいでした。IPAの調査では、この項目を課題に挙げた組織の割合が2020年調査時点で委託元(ユーザー企業)52.8%、委託先(IT企業)64.4%と報告されています。
シャドーITの文脈では、漏えいは攻撃よりも日常の操作から起きます。管理外のサービスや端末では、送信先や共有範囲を会社側で制御できないためです。
代表的な経路は次のとおりです。
- 個人アカウントのクラウドストレージに業務ファイルを保存し、共有リンクが外部に渡る
- 私物端末に業務データが残ったまま、端末を紛失または譲渡する
- 会社が把握していないメールアドレスやチャットへの誤送信
- 退職時に私物端末や個人アカウント内のデータが回収されずに残る
会社が存在を知らないサービスや端末には、事前の対策も事後の回収も届きません。
ユーザー企業では「会社が把握していない端末の利用」が45.3%で情報漏えいと並ぶ
ユーザー企業では、「何が使われているか分からない」こと自体が大きな課題です。会社が把握していない端末の利用を課題に挙げた組織は、2020年調査時点で委託元45.3%、委託先39.0%でした。
注目したいのは、情報漏えいとの差です。委託先は64.4%と39.0%で25.4ポイント離れる一方、委託元は52.8%と45.3%で7.5ポイントしかありません。
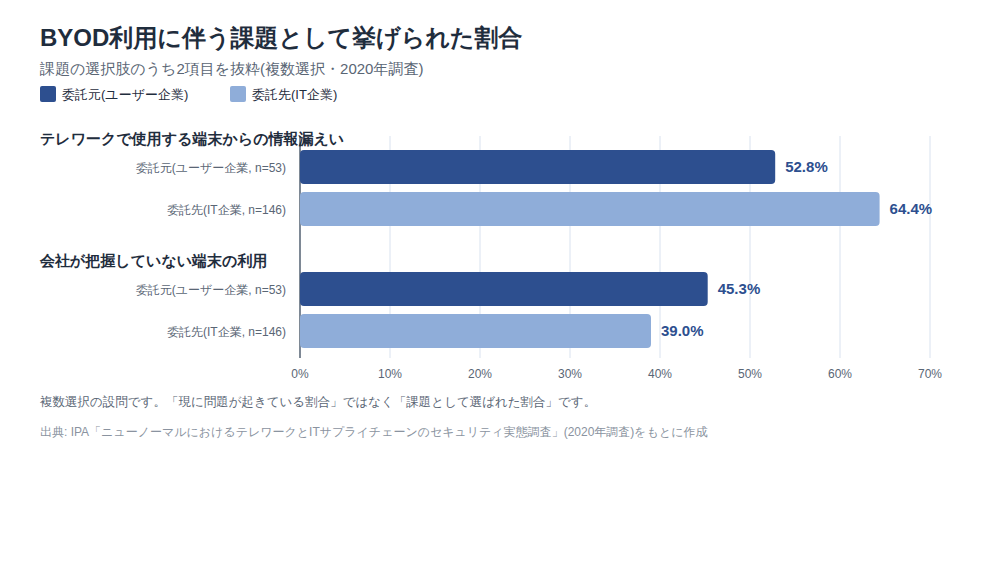
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」をもとに作成。複数選択の設問です。
この差から読み取れるのは、IT企業が漏えいという結果に関心を集中させる一方、ユーザー企業では入口の問題が結果とほぼ並ぶ重さで認識されている点です。対策を可視化から始める理由は、ここにあります。
ただし委託元はn=53で、1社の回答が約1.9ポイントに相当します。7.5ポイントの差は数社の回答で入れ替わる水準なので、有意差ではなく順序の差として読んでください。委託先で漏えい懸念が高いのも、顧客データを預かる業態に由来する可能性があります。
認証情報の管理不備も、許可外のサービス利用に付随して起きる
シャドーITは、認証情報の管理不備にもつながります。個人アカウントでのサービス利用では、パスワードの使い回しや退職時の削除漏れを会社側で確認できないためです。
会社が契約していないサービスは、パスワードポリシーの適用対象にも、多要素認証の設定対象にもなりません。管理者画面がないため、誰がいつログインしたかも追えません。
こうした環境を狙う攻撃は、脅威としても継続的に取り上げられています。IPAの情報セキュリティ10大脅威2026(組織向け)では、「リモートワーク等の環境や仕組みを狙った攻撃」が8位に選ばれました。2021年の初選出から6年連続です。
認証情報の管理は、可視化と同じ工程で見直しておきたい部分でしょう。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」/IPA「情報セキュリティ10大脅威 2026」
シャドーIT対策は「可視化 → ルール → 運用」の順で進める
対策の話になると、まず規程の整備から着手したくなりますよね。ただし、ルールから作り始めても、把握できていない端末やサービスは対象になりません。
実際、IPAの調査ではBYODのルール整備が進んでいる委託先(IT企業)でも、39.0%が会社が把握していない端末の利用を課題に挙げています(2020年調査)。規程を作る作業と、何が使われているかを確かめる作業は別物です。
そのため、この記事では可視化から始める順序をおすすめします。製品ではなく、公的データから導ける進め方として整理しました。
ポイント:シャドーIT対策の3段階
- 可視化: 実際に使われているサービスと端末を洗い出し、台帳に載せる
- ルール: 許可・申請・例外承認の基準を決め、例外を閉じる期限まで定める
- 運用: 定期的に棚卸しを行い、正規の代替手段を用意して申請を通りやすくする
ルールの整備率が高い組織でも、把握できていない端末は課題として残っている
ルールの整備と、端末の把握は同時には進みません。BYOD端末利用時のセキュリティルールを定めていない組織は、2020年調査時点で委託先(IT企業)の大規模2.7%、中小規模11.1%でした。裏を返せば、「ルールは定められていない」を選ばなかった組織が大規模で97.3%、中小規模で88.9%にのぼります。
それにもかかわらず、同じ委託先の39.0%が会社が把握していない端末の利用を課題に挙げています。ルールの整備率の高さと、端末への課題認識は同じ方向を向いていません。
ここから読み取れるのは、規程を作る作業と、実際に何が使われているかを可視化する作業が別物だという点です。ルールを作れば解決する、という結論には落とせません。
なお、ルール未整備率の分母は規模別のBYOD利用組織(n=72〜74)、課題の分母は委託先のBYOD利用組織全体(n=146)です。集計単位が一致しないため、傾向の突き合わせとして読んでください。
最初にやることは、使われているサービスと端末の棚卸し
最初の一歩は、現状を一覧にすることです。ユーザー企業では、把握できていないこと自体が45.3%と、情報漏えいと並ぶ課題でした(2020年調査)。入口が塞がったままでは、次の手を打てません。
棚卸しは、特別なツールがなくても始められます。請求データと台帳を突き合わせるだけでも、想定外の契約が見つかることがあります。
次の順で進めると漏れが減ります。
- 経費精算と請求データから、部門が契約したSaaSを洗い出す
- クラウドサービスへのアクセスログやプロキシログで、利用されているサービスを確認する
- 社内アンケートで、業務に使っている端末とサービスを自己申告してもらう
- 洗い出した結果をIT資産管理の台帳と突き合わせ、未登録のものを特定する
自己申告は責める場になると集まりません。使ってよいものを増やすための調査だと伝えるほうが、精度は上がります。
ルールは「例外をいつ閉じるか」まで決めておく
ルールを作るときは、例外の閉じ方までセットで決めてください。IPAの2020年調査では、一時的にやむを得ず認めた例外が調査時点でも続いていた組織が一定数ありました。
許可外のIT利用を認め続けている組織は、2020年調査時点で委託元(ユーザー企業)の中小企業20.5%、大企業14.5%です。BYODのルール未整備も、同じく委託元の中小規模24.0%、大規模17.2%でした。
この結果から読み取れるのは、例外を開けること自体ではなく、閉じる仕組みがないことが問題だという点です。運用では次の項目を決めておくと機能します。
- 例外承認には期限を付け、期限が来たら自動的に失効させる
- 失効時に恒久利用へ切り替えるか停止するかを、再判定する担当者を決めておく
- 申請しやすい窓口を用意し、判断までの日数を明示する
- 承認済みSaaSをカタログ化し、正規の代替手段をすぐ選べるようにする
禁止だけを増やすと、申請されないまま利用が続きます。使える選択肢を先に示すほうが、可視化は続くでしょう。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーITは10大脅威の独立項目ではなく、3位・7位・8位の脅威に分散して現れる
IPAの情報セキュリティ10大脅威2026に、「シャドーIT」という順位項目はありません。ただし、関与しうる脅威は複数にまたがって選ばれています。
| 順位(2026年) | 脅威 | 選出の状況 |
|---|---|---|
| 3位 | AIの利用をめぐるサイバーリスク | 2026年に初選出 |
| 7位 | 内部不正による情報漏えい等 | 11年連続11回目 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 6年連続6回目 |
出典: IPA「情報セキュリティ10大脅威 2026」(組織)をもとに作成。
会社が承認していない生成AIサービスに業務データを入力する、いわゆるシャドーAIは、3位の脅威と直接つながります。解説書の3位の項目には「職場に許可なくAIを業務利用し、情報漏えいにつながる可能性」として「シャドーAI」が挙げられ、対策にも「未許可・未認可のAIサービス利用(シャドーIT)の禁止」が明記されています。
7位は、外部記録媒体・メール・クラウドストレージなどを使った情報の持ち出しを手口として挙げています。8位は、私物端末(BYOD)を含むリモートワーク用端末への攻撃を扱っています。
この分散から読み取れるのは、独立した順位項目がないことが軽視を意味するわけではない点です。実際、「シャドーIT」という語は3位の対策の記述に登場しています。
ひとつ注意があります。10大脅威は選考会の投票で決まる順位で、被害件数の実測値ではありません。順位の上下を、そのまま被害の増減として読むことはできません。
公的データで分かっていないことを、今回確認できた範囲で整理する
ここまで公的データを見てきましたが、自社の状況を突き合わせる最新の数値は、多くの論点で存在しません。今回確認できた範囲での不足を、そのまま書いておきます。
- 経年推移: 2020年のIPA調査と同種の設問を継続している公的調査がありません
- 検知率・発見経路: システム的な検知か事故後の判明かを示す一次データがありません
- 業種別のクロス集計: IPA調査は委託元・委託先の区分のみで、業種別の内訳は確認できません
- 生成AIの無断利用: 調査主体と調査年を特定できる国内の一次データが見つかりません。IPAの10大脅威2026は米国企業の調査を引用していますが、国内の公的調査は確認できませんでした
- 常用雇用者100人未満の企業の実態: 総務省の通信利用動向調査は100人以上の企業が対象です。2025年調査時点のクラウド利用83.5%などに、それ未満の企業は含まれません
読み取れるのは、普及率は2025年調査時点で語れるのに、統制の実態は2020年調査でしか語れない非対称です。脅威の側が毎年更新されるだけに、この差は大きく見えます。
ただし、今回の探索は公的調査が中心でした。民間調査やIPA調査の統計編に該当データが存在する可能性は残ります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ|シャドーITは「許可・把握の有無」で定義し、可視化から着手する
シャドーITは、情報システム部門の許可や把握がないまま業務で使われるIT機器・サービスです。判断軸は、ツールの良し悪しではなく許可と把握の有無にあります。対策は、ルールづくりより先に可視化から始めてください。使われているものが分からなければ、規程の対象範囲が決まらないためです。
- 定義: 判断軸は「会社が許可・把握しているか」。サービス側と端末側の2つに分かれます
- 実態: 2020年調査時点で、許可外のIT利用の黙認は委託元(ユーザー企業)の中小企業で20.5%。BYOD利用組織のルール未整備は同区分で24.0%
- リスク: 委託元の45.3%が、把握していない端末の利用を課題に挙げました(2020年調査、複数選択)
- 背景: クラウドサービスを利用する企業は2025年調査時点で83.5%
- 対策: 可視化 → ルール → 運用の順で進め、例外には期限と再判定を付けます
まずは請求データと資産台帳の突き合わせから始めてみてください。
情シスカレッジのご案内

シャドーIT対策は、情シスだけで完結しません。申請の仕方や私物端末の扱いを、従業員側が知っているかどうかで結果が変わります。とはいえ、日々の運用に追われながら教育の仕組みまで整えるのは大変です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名からご利用いただけます。請求書払いにも対応しており、初期設定にかかる時間は約10分です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む