

【総務省・IPAデータ】セキュリティポリシーとは|策定率は2025年調査で48.1%、3層の構成と中小企業での作り方
「セキュリティポリシーを作っておいて」と任されたものの、手が止まっていませんか。中小企業の情シス担当者からは、次のような声をよく聞きます。
- そもそも何を、どこまで書けばいいのか分からない
- 他の会社はどのくらい作っているのか知りたい
- 担当は自分1人で、作った後に運用まで回せるか不安
先に結論です。セキュリティポリシーとは、会社の情報資産を守るための方針とルールをまとめた社内文書です。基本方針・対策基準・実施手順の3層で組み立てます。ただし、総務省のガイドラインでは、このうち基本方針と対策基準の2つを「情報セキュリティポリシー」と呼び、実施手順は含めていません。
総務省の調査では、2025年時点で策定している企業は常用雇用者100人以上の企業でも48.1%にとどまります(出典: 総務省「令和7年通信利用動向調査報告書」)。そして中小企業では、担当者の多くが他の業務との兼務です。この記事では、一次データをもとに、兼務の担当者でも回せる作り方まで解説します。
この記事のポイント
- セキュリティポリシーは、基本方針と対策基準からなり、その下に実施手順を置く3層で整理する社内文書です(出典: 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和7年3月版)」)
- 2025年調査でセキュリティポリシーを策定している企業は48.1%です。対象は常用雇用者100人以上の企業です(出典: 総務省「令和7年通信利用動向調査報告書」)
- 2024年度の調査では、従業員101名以上の中小企業でも51.9%が兼務の担当者で対策を回しています。体制で回せる分量に絞ることが重要です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティポリシーとは、情報資産を守るための方針とルールを定めた社内文書
セキュリティポリシーとは、会社が持つ情報資産を守るための方針とルールを定めた文書です。「誰が・何を・どのように守るか」を、組織として決めて書き残したものと考えると分かりやすいでしょう。
国の資料でも、この文書は重要な対策として扱われています。総務省の通信利用動向調査では、企業のセキュリティ対策の一つとして策定の有無が毎年調べられています。2025年調査では、常用雇用者100人以上の企業の48.1%が策定していました。
策定率の推移や業種による違いは、後半の見出しで詳しく見ていきます。まずは文書の中身と、似た用語との違いを整理しておきましょう。
ポイント
- セキュリティポリシーは、情報資産を守る方針とルールを組織として文書にしたものです
- 基本方針・対策基準・実施手順の3層で整理します(狭い意味のポリシーは基本方針と対策基準の2つです)
- ISMSのような認証を取らなくても、自社で策定・運用できます
基本方針・対策基準・実施手順の3層で構成し、小規模な組織では前の2つを1冊にまとめる方法が現実的
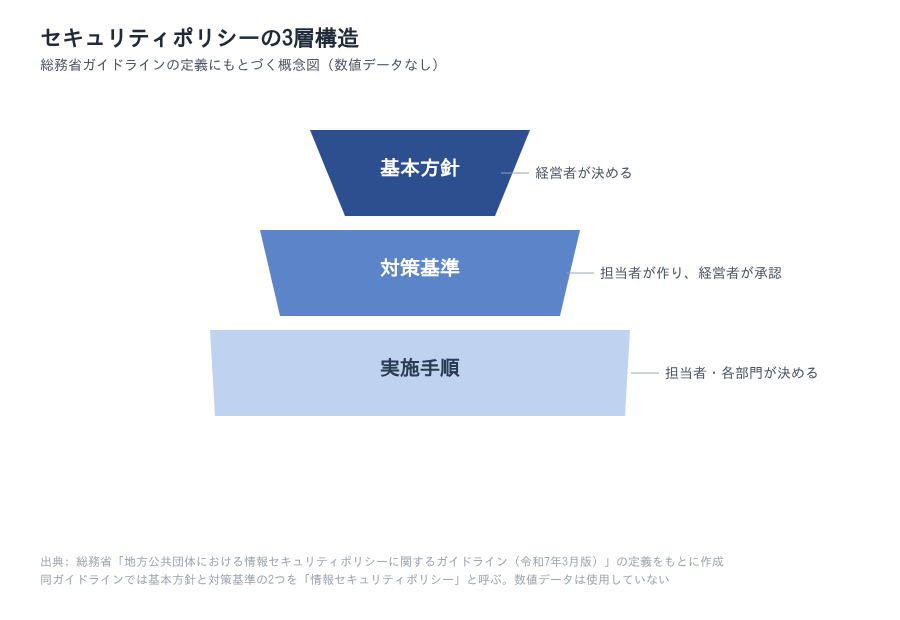
セキュリティポリシーは、抽象度の異なる3つの層で組み立てます。上の層ほど変更が少なく、下の層ほど具体的で頻繁に更新します。
| 層 | 誰が決めるか | 何を書くか | 具体例 |
|---|---|---|---|
| 基本方針 | 経営者 | 情報セキュリティに取り組む目的と姿勢 | 「顧客情報を適切に管理し、漏えいを防ぐ」 |
| 対策基準 | 担当者が作り、経営者が承認 | 基本方針を守るために全社で守るルール | パスワードの管理、私物端末の利用、社外への持ち出し |
| 実施手順 | 担当者・各部門 | 対策基準を実行するための具体的な作業の手順 | アカウント発行の手順、退職者のアカウント削除手順 |
総務省のガイドラインでは、基本方針と対策基準の2つを「情報セキュリティポリシー」と呼んでいます。実施手順はその下に置く文書という整理です。このガイドラインは地方公共団体向けの資料ですが、文書を階層に分ける考え方は企業でも参考になります。「ポリシー」に実施手順まで含めるかどうかは、資料によって扱いが異なります。
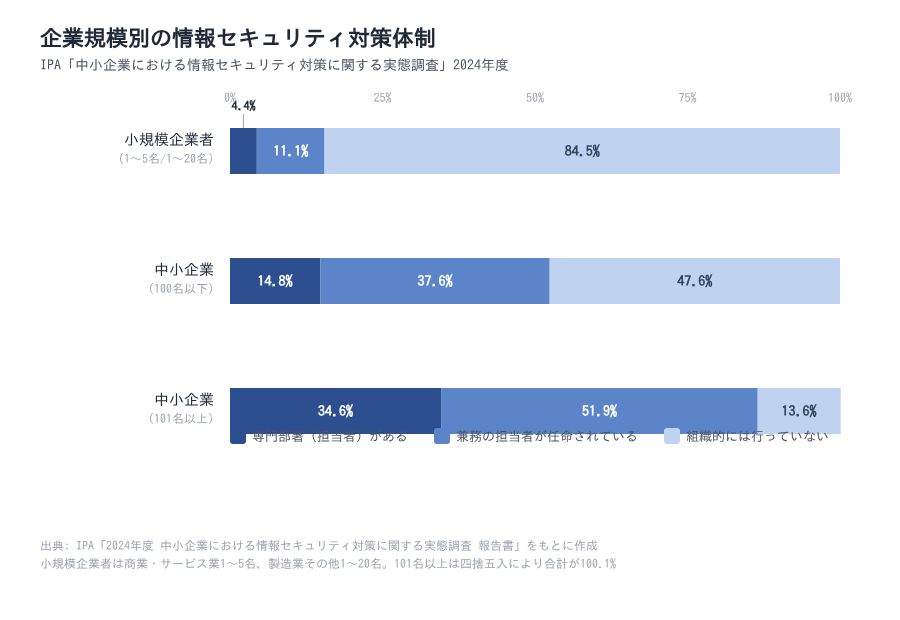
ここで、作る人の状況を確認しておきます。IPAの2024年度調査で、兼務の担当者が対策を担う企業の割合を見てみます。小規模企業者で11.1%、従業員100名以下で37.6%、101名以上で51.9%でした。
このデータから考えられるのは、多くの中小企業ではポリシーを運用する人が他の業務と兼務している、という点です。兼務の担当者が運用するなら、基本方針と対策基準を1つの文書にまとめ、実施手順は必要な業務だけに絞る形が現実的です。
ISMSは情報セキュリティを管理する仕組み、プライバシーポリシーは個人情報の取扱方針で、セキュリティポリシーとは役割が異なる
セキュリティポリシーと混同されやすい用語に、ISMSとプライバシーポリシーがあります。3つは目的も対象も異なります。
| 項目 | セキュリティポリシー | ISMS | プライバシーポリシー |
|---|---|---|---|
| 目的 | 情報資産を守る方針とルールを決める | 情報セキュリティを継続的に管理する仕組みをつくり、運用する(ISO/IEC 27001の認証を受ければ第三者に示せる) | 個人情報の取り扱い方を利用者に示す |
| 対象 | 社内の情報資産全般 | 組織が定めた適用範囲の組織・業務 | 顧客などの個人情報 |
| 公開・社内 | 主に社内向け(基本方針は公開する場合もある) | 認証を取得した組織は原則公表される(公表を希望しない組織もある) | 社外に公開する |
| 第三者認証 | なし | あり(ISMS適合性評価制度。取得は任意) | なし |
ISMSは、情報セキュリティを管理する仕組みそのものを指します。構築したISMSがISO/IEC 27001(JIS Q 27001)に適合しているかを認証機関が審査する制度が「ISMS適合性評価制度」です。ISMS-ACによると、国内の認証登録は2024年12月に8,000件を超えました。
セキュリティポリシーはISMSの中核となる要素の一つです(ISO/IEC 27001は、情報セキュリティ方針を定めることを要求事項にしています)。ただし、認証を取らなくても、自社だけで策定・運用できます。なお、認証の件数と企業数は単位も分母もそろわないため、取得率は算出できません。
出典: 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和7年3月版)」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/ISMS-AC「ISMS認証登録件数8,000件突破」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティポリシーの役割は、セキュリティ対策を個人任せにせず組織のルールにすること
セキュリティポリシーの役割は、セキュリティ対策を個人の判断に任せず、組織のルールにすることです。ルールがないと、同じ場面でも人によって対応が変わってしまいます。
たとえば、社外へのファイル送信や私物端末の利用は、判断が分かれやすい場面ですよね。文書でルールを決めておけば、従業員の判断のばらつきを減らせます。情報漏えいの防止だけでなく、取引先や監査に自社の取り組みを説明する材料にもなります。
ツールを入れるだけでは、こうした「人による運用」までは届きません。このことを、次の2つの見出しでデータから確認していきます。
ウイルス対策ソフトの導入は82.0%だが、ポリシー策定や社員教育など運用を伴う対策は5割前後にとどまる
総務省の2025年調査を見ると、製品を入れる対策と、運用を伴う対策の間には実施率に大きな差があります。
| セキュリティ対策(2025年) | 実施している企業の割合 |
|---|---|
| 端末へのウイルス対策プログラムの導入 | 82.0% |
| 社員教育 | 54.7% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
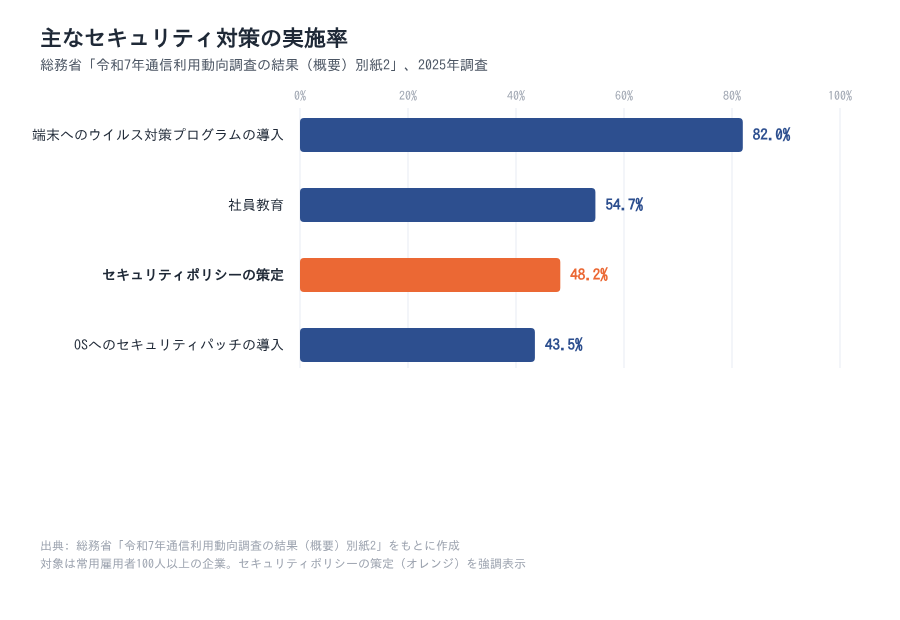
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」。対象は常用雇用者100人以上の企業。この表は他の対策とそろえるため概要版の値(48.2%)を使っています。経年比較で使う報告書本体の値(48.1%)とは0.1ポイント異なります。
1年前と比べても、運用型の対策はあまり動いていません。パッチの導入は2024年の42.4%から2025年の43.5%へ、社員教育は52.9%から54.7%へと、伸びはいずれも2ポイント未満です。
この並びから読み取れるのは、製品を入れる対策は進む一方、ルール化や教育のように継続的な運用が必要な対策は5割前後で止まっているという傾向です。ただし、これは因果関係を示すものではありません。
中小企業の69.7%はセキュリティ対策を組織として行わず、63.6%は従業員教育を実施していない
対象を中小企業に広げると、運用面の課題はさらにはっきりします。IPAの2024年度調査は、従業員1名の小規模事業者から対象に含めた調査です。
この調査では、セキュリティ対策を「組織的には行っていない(各自の対応)」と答えた企業が69.7%でした。また、従業員への情報セキュリティ教育を特に実施していない企業は63.6%です。
対策が「各自の対応」になっている状態は、ルールが文書になっていない状態と重なりやすいと考えられます。とはいえ、両者は別の設問なので、同じ企業を指しているとは限りません。
ポイント
- ツールの導入は進んでいても、ルール化や教育は進みにくい傾向があります
- 中小企業では、対策を個人任せにしている企業が多数派です
- セキュリティポリシーは、対策を組織のルールに変えるための土台になります
企業規模による違いは、この後の「中小企業のセキュリティ体制」の見出しで詳しく見ていきます。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」
セキュリティポリシーの策定率は2025年調査で48.1%、100人以上の企業でも約半数にとどまる
結論から言うと、セキュリティポリシーを策定している企業は、2025年調査時点で48.1%です。常用雇用者100人以上の企業でも、策定しているのは約半数にとどまります。
この数値は、総務省の通信利用動向調査によるものです。調査の対象は常用雇用者100人以上の企業で、小規模な企業は含まれていません。以下では、推移・業種・企業規模の3つの視点から、この数値の読み方を確認します。
注意
同じ総務省調査でも、結果の概要(別紙2)では2025年の策定率が48.2%、報告書本体では48.1%と、0.1ポイント異なります。資料を混ぜると伸び幅が正しく計算できなくなるため、このセクションの推移と業種別の比較は、報告書本体の値でそろえています。
策定率は2022年の40.4%から3年で7.7ポイント上がったが、2024年は一度足踏みした
総務省の報告書本体の値で、4年分の推移を並べると次のとおりです。全体としては上昇していますが、一直線に増えたわけではありません。
| 調査年 | セキュリティポリシーの策定率 | 前年からの差 |
|---|---|---|
| 2022年 | 40.4% | – |
| 2023年 | 45.2% | +4.8ポイント |
| 2024年 | 43.9% | -1.3ポイント |
| 2025年 | 48.1% | +4.2ポイント |
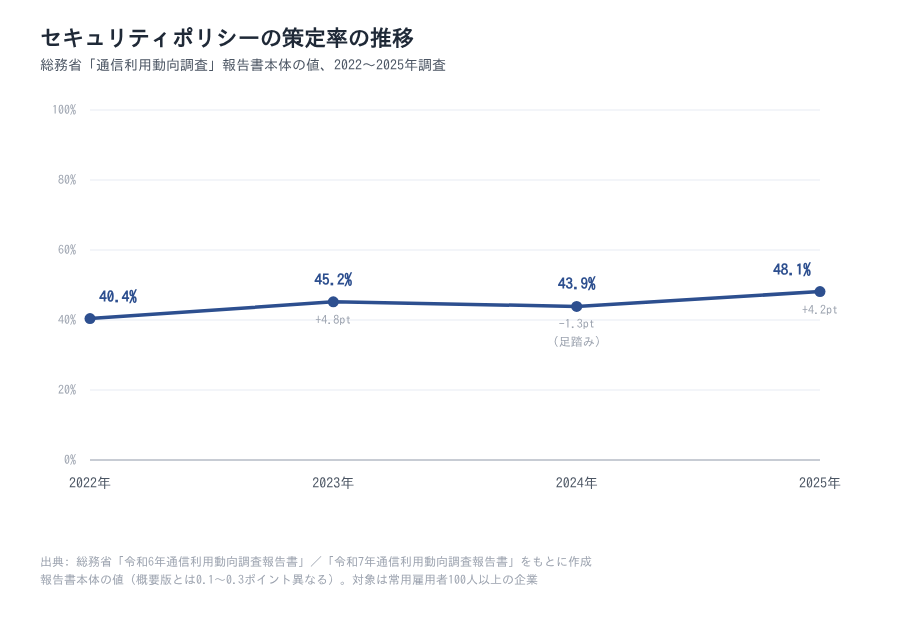
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」。報告書本体の値で、概要版とは0.1〜0.3ポイント異なります。対象は常用雇用者100人以上の企業です。
2022年から2025年までの3年間で、策定率は7.7ポイント上がりました。2024年は前年を下回りましたが、その幅は小さいものです。
この推移から読み取れるのは、2024年の下落は誤差の範囲内とみられ、「下がった」より「1年足踏みした」と読むのが妥当だという点です。なお、この調査は毎年回答企業が入れ替わります。また、策定率は複数回答の選択肢の一つとして集計された値です。
情報通信業と金融・保険業は9割近く、卸売・小売業は全体とほぼ同じ46.6%
業種別に見ると、策定率には大きな差があります。総務省の報告書で値が示されている業種を並べると、次のとおりです。
| 業種 | 2024年 | 2025年 |
|---|---|---|
| 情報通信業 | 89.2% | 86.3% |
| 金融・保険業 | 89.1% | 88.2% |
| 卸売・小売業 | 値の掲載なし | 46.6% |
| 全体 | 43.9% | 48.1% |
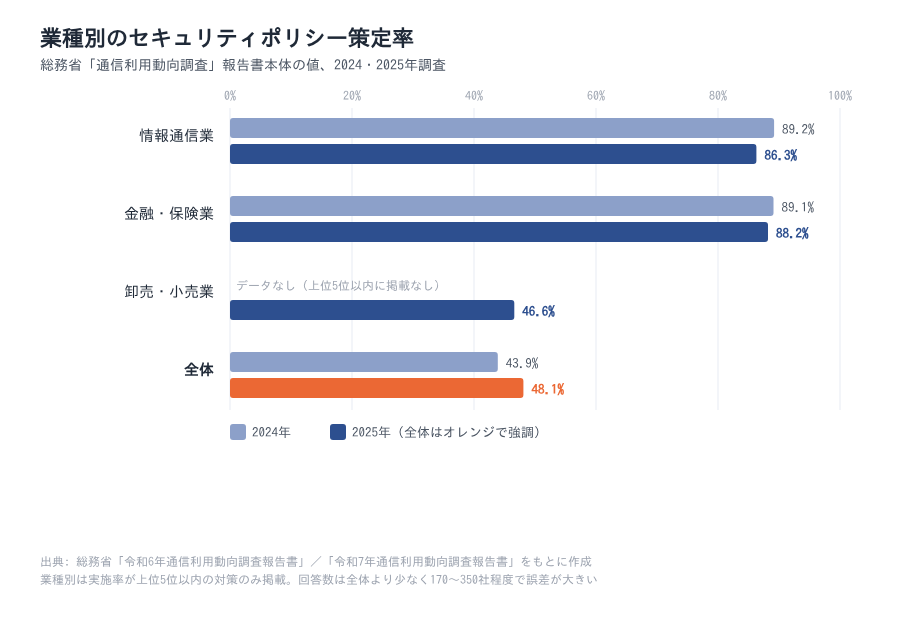
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」。業種別の値は、各業種で実施率が上位5位以内の対策のみ掲載されています。業種別の回答数は全体より少なく、誤差が大きくなります。
全体との差は、2024年は約45ポイントでしたが、2025年は38〜40ポイントに縮みました。2業種がほぼ横ばいだったため、2025年の全体の伸びは、この2業種以外の企業によるものと読めます。
このデータから言えるのは、多くの業種にとって現実的な比較対象は、9割の業種ではなく「半数前後」という水準だということです。なお、建設業や製造業などは値が掲載されていないだけで、全体より低いとは言い切れません。
48.1%は100人以上の企業の値で、小規模企業にそのまま当てはめることはできない
「約半数が策定している」という数値を、自社にそのまま当てはめるのは注意が必要です。総務省とIPAの調査は、対象となる企業の規模が大きく異なるためです。
| 項目 | 総務省 通信利用動向調査(2025年) | IPA 中小企業実態調査(2024年度) |
|---|---|---|
| 対象 | 常用雇用者100人以上の企業 | 従業員1名の小規模事業者を含む中小企業等 |
| 主な指標 | セキュリティポリシーの策定 48.2% | 対策を組織的に行っていない 69.7% |
| 規模による違い | – | 小規模企業者では84.5%、101名以上では13.6% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
IPAの調査でも101名以上に絞ると、組織的な対策をしていない企業は少数派になります。つまり、総務省の対象層に近い傾向です。また、IPAの2024年度調査では、対策投資を「していない」「わからない」と答えた企業が約7割でした。
これらから読み取れるのは、総務省の調査対象外である100人未満の企業に、ルールの文書化まで届いていない企業が多く残っているという点です。ただし、100人未満の企業の策定率そのものは、公的統計では示されていません。
注意
「ポリシーを策定している」と「組織的に対策を行っていない」は別々の設問です。一方の数値を裏返しても、もう一方の数値にはなりません。調査主体と調査年も異なるため、両者を引き算して小規模企業の策定率を推計することはできません。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業のセキュリティ体制は企業規模で大きく異なり、担当者の多くは兼務
ポリシーを作るには、作る人と回す人が必要です。IPAの2024年度調査から、中小企業でその役割を担う体制がどの程度あるかを見てみましょう。
全体では、セキュリティ対策の専門部署(担当者)がある企業は9.3%でした。兼務の担当者が任命されている企業は21.0%、組織的には行っていない企業は69.7%です。
この体制は、企業規模によって大きく変わります。次の3つの見出しで、規模別の違いを確認します。
ポイント
- 組織としての対策の有無は、企業規模でほぼ分かれます
- 担当者がいる企業でも、中心は専門部署ではなく兼務の担当者です
- 担当者がいても、ポリシーの文書化までは進んでいない可能性があります
対策を組織的に行っていない企業は、小規模企業者で84.5%、101名以上で13.6%
セキュリティ対策を組織として行っているかどうかは、企業規模でほぼ分かれます。IPAの2024年度調査の規模別の値は次のとおりです。
| 企業規模 | 対策を組織的には行っていない(各自の対応) |
|---|---|
| 小規模企業者 | 84.5% |
| 中小企業(100名以下) | 47.6% |
| 中小企業(101名以上) | 13.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」。小規模企業者は、商業・サービス業で従業員1〜5名、製造業その他で1〜20名の企業です。
小規模企業者と101名以上の差は、70.9ポイントにもなります。100名以下の企業でも、半数近くが組織的な対策を行っていません。
この差から言えるのは、セキュリティ体制の有無は企業規模によって大きく異なるという点です。小規模な企業ほど、ポリシーを作る以前に「担当する人がいない」状態から始まることになります。
担当者がいる企業でも、専門部署より兼務の担当者のほうが多い
担当者がいる企業に目を向けても、その中心は専門部署ではなく兼務の担当者です。IPAの2024年度調査を規模別に並べると、次のようになります。
| 企業規模 | 専門部署(担当者)がある | 兼務の担当者が任命されている |
|---|---|---|
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
どの規模でも、兼務は専門部署の約1.5〜2.5倍です。101名以上の企業では担当者がいる企業が86.5%ですが、その6割にあたる51.9%は兼務です。
このデータから考えられるのは、中小企業でポリシーを運用するのは、多くの場合「他の業務と兼務している1人」だという点です。専任の担当者がいる前提で作られたひな形は、そのままでは運用が回りにくいでしょう。
担当者の配置と比べると、ポリシーの文書化には約40ポイントの開きがある
担当者の配置とポリシーの文書化を並べると、両者の間には大きな開きがあります。
IPAの2024年度調査では、101名以上の中小企業の86.5%に担当者がいます。一方、総務省の調査で100人以上の企業のポリシー策定率は、2024年が44.2%、2025年が48.2%でした(いずれも概要版〔別紙2〕の値)。
この比較から読み取れるのは、「人は置いたが、ルールの文書化はまだ途中」という状態の企業が多いのではないか、という仮説です。担当者の配置と文書化の間には、約40ポイントの開きがあります。
ただし、2つの調査は調査主体・対象・設問がすべて異なり、同じ企業を比べたデータではありません。IPAの「101名以上」には大企業が含まれない一方、総務省の「100人以上」には大企業も含まれるため、両者の対象は一致しません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
セキュリティポリシーは担当者の任命から周知まで5つの手順で策定する
セキュリティポリシーは、次の5つの手順で策定します。いきなり文書を書き始めるのではなく、まず体制と守る対象を決めることが大切です。
- 担当者を任命し、経営者が関与する体制をつくる
- 守る情報資産と、想定されるリスクを洗い出す
- 経営者の考えを基本方針として文書にする
- 対策基準と、必要な業務の実施手順を作る
- 従業員に周知し、内容を守ることへの同意を得る
なお、総務省とIPAのガイドラインでは、基本方針を先に定めてから情報資産の洗い出しやリスク分析を行う順序で示されています。どちらの順序で進める場合も、対策基準はリスク分析の結果を踏まえて作る点は変わりません。
ゼロから書く必要はありません。IPAの「中小企業の情報セキュリティ対策ガイドライン」(2026年3月公開の第4.0版)の付録に、情報セキュリティ基本方針と情報セキュリティ関連規程のサンプルがあります。
ただし、2024年度調査で専門部署がある中小企業は9.3%、兼務の担当者がいる企業は21.0%です。ひな形は、この体制で回せるように使う必要があります。
最初に兼務でもよいので担当者を任命し、守る情報資産を洗い出す
ポリシー策定の最初の一歩は、担当者を決めて、経営者がそれを承認することです。担当者は専任でなくてもかまいません。
IPAの2024年度調査では、専門部署がある企業は9.3%、兼務の担当者が任命されている企業は21.0%でした。残りの69.7%は組織的な対策を行っておらず、組織として担当者を任命していない状態です。まずは兼務でもよいので担当者を1人決めるだけで、この69.7%の状態から一歩進めます。
担当者が決まったら、守る対象となる情報資産を洗い出します。顧客情報や取引先とのデータ、社内のシステムなどを一覧にし、それぞれの重要度を確認します。洗い出しの具体的な方法は、情報資産の考え方と洗い出し方を解説した記事を参考にしてみてください。
ひな形は自社の体制で回せる分量まで削ってから使う
ひな形を使う場合は、全項目をそのまま採用せず、自社の体制で守れる分量まで削ってから使います。守れないルールを並べても、文書が形だけになってしまうためです。
IPAの2024年度調査では、SECURITY ACTION一つ星の基本5項目をすべて実施している中小企業等は29.8%でした。対策投資を「していない」「わからない」と答えた企業も約7割です。基本の対策もまだ途中という企業が多いことが分かります。
さらに、従業員100名以下の企業では、兼務の担当者が任命されている割合が37.6%です。この状況を踏まえると、守れる項目に絞って始め、見直しのたびに項目を足していく方法が現実的です。
取引先や外部の委託先に関する条項は、始めは要点だけにしておいてもかまいません。詳しいルールの作り方は、委託先管理の記事で解説しています。
注意
ひな形は、専任の担当者や部署がいることを前提に書かれている場合があります。会社名だけを差し替えて使うと、実際には誰も実行できないルールが残ります。各項目について「誰が、いつ実行するか」を決められるかを確認してから採用してください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」/IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」/総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和7年3月版)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティポリシーは周知・教育・見直しまで含めて運用する
セキュリティポリシーは、作って終わりではありません。周知・教育・定期的な見直しの3つを含めて、初めて運用していると言えます。
文書を作っても、従業員が内容を知らなければルールは守られません。IPAの2024年度調査では、従業員への情報セキュリティ教育を特に実施していない中小企業等が63.6%でした。周知と教育は、ポリシーの運用に最初から組み込んでおく必要があります。
一方、総務省の調査で毎年追えるのは「策定しているかどうか」までです。作った後の運用を数値で確かめる方法は限られています。以下では、見直しの決め方と、教育・訓練の量の決め方を見ていきます。
運用の3要素
- 周知: 全従業員がポリシーの内容を確認できるようにし、同意を得ます
- 教育: ルールの意味と具体的な行動を、定期的に伝えます
- 見直し: 時期と担当を決め、実態に合わない項目を直します
見直しの実施状況は公的統計に無いため、見直しの時期と担当を自社で決めておく
ポリシーの見直しは、統計を参考にするのではなく、自社の手順として決めておく必要があります。見直しの実施状況を示す公的統計が、現時点で見当たらないためです。
総務省の調査で2022年から2025年まで追えるのは、策定しているかどうかだけです。IPAの調査も、分かるのは専門部署の有無など体制までです。改定の頻度、周知の方法、違反時の対応、策定しない理由を示す公的統計は確認できていません。
ただし、これは今回調べた範囲で見つからなかったということで、どこにも存在しないという意味ではありません。
そのため、次のようなタイミングで見直すことを、ポリシーの中に書いておくとよいでしょう。
- 年に1回、時期を決めて定期的に見直す
- 新しいシステムやクラウドサービスを導入したとき
- 組織変更や拠点の移転、担当者の交代があったとき
- 社内外でセキュリティ事故や、事故につながりかねない出来事が起きたとき
見直しの時期と担当者を決めておけば、ポリシーが古いまま放置されることを防げます。
訓練の実施率は小規模企業者2.7%、101名以上27.1%で、運用ルールは体制に見合った量にする
教育や訓練のルールは、担当者の体制で実行できる量にすることが大切です。IPAの2024年度調査では、教育の方法として訓練を実施している企業は全体で7.3%でした。
企業規模別に、訓練の実施率と専門部署がある割合を並べると次のとおりです。
| 企業規模 | 訓練を実施している | 専門部署(担当者)がある |
|---|---|---|
| 小規模企業者 | 2.7% | 4.4% |
| 中小企業(100名以下) | 13.6% | 14.8% |
| 中小企業(101名以上) | 27.1% | 34.6% |
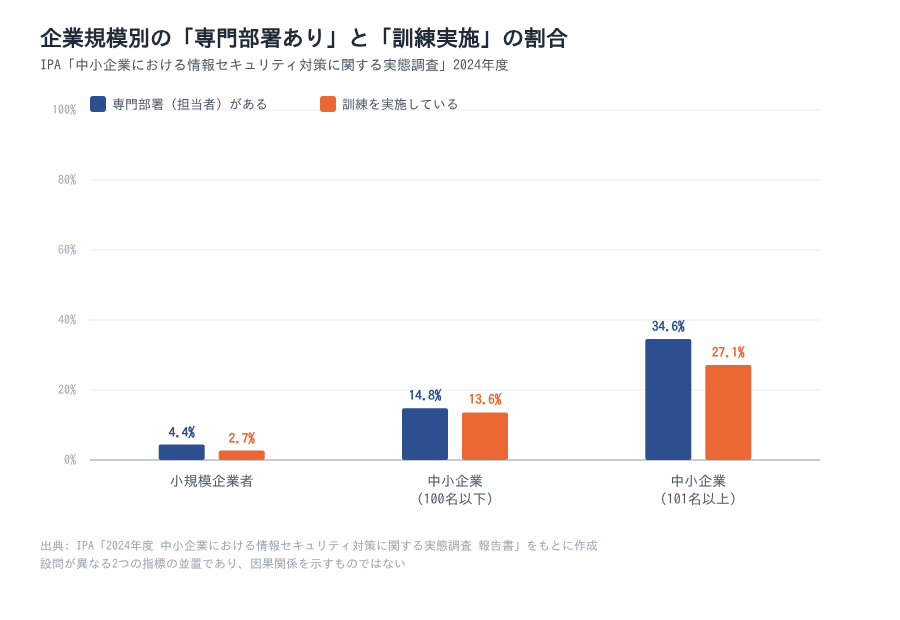
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」。設問が異なる2つの指標を並べたもので、因果関係を示すものではありません。
この表から読み取れるのは、どの規模でも、訓練の実施率は専門部署がある割合と同程度か、やや低い水準で並んでいるという点です。集計値どうしの比較なので、専門部署があるから訓練ができるという因果関係までは示せません。
それでも、ポリシーに「年1回の訓練」などを書く前に、担当者の体制で実行できるかを先に確認することをおすすめします。実行できないルールは、文書の信頼性を下げてしまうためです。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」
まとめ:セキュリティポリシーは3層の文書で、まずは自社で回せる分量から始める
セキュリティポリシーとは、情報資産を守るための方針とルールを定めた社内文書です。この記事の要点を振り返ります。
この記事のまとめ
- セキュリティポリシーは、基本方針・対策基準・実施手順の3層で整理します(総務省ガイドラインでは基本方針と対策基準をポリシーと呼びます)
- 総務省の調査では、2025年に策定している企業は100人以上の企業でも48.1%でした
- IPAの2024年度調査では、小規模企業者の84.5%が対策を組織的に行っていません。101名以上でも兼務の担当者が51.9%です
策定している企業は約半数で、中小企業ではポリシーを回す担当者の多くが兼務です。だからこそ、最初から完璧な文書を目指すより、回せる分量で始めることが大切です。
まずは兼務でもよいので担当者を決めてください。次に基本方針と対策基準を1冊にまとめ、守れる項目から運用を始めます。そのうえで、見直しの時期を決めて少しずつ内容を足していきましょう。
出典: 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和7年3月版)」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

セキュリティポリシーは、作った後に従業員へ周知し、教育を続けることで初めて機能します。とはいえ、兼務の担当者が教材づくりから進捗管理までを1人で担うのは大変です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。担当者自身の学習にも、社内教育の仕組みづくりにも使えます。
情シスカレッジの特徴
- 数分の動画と小テストで、業務の合間に学べます
- 必修の割り当て・期限の設定・進捗ダッシュボードで受講状況を管理できます
- 自社のカリキュラムを編成でき、教育記録をCSVで出力できます
導入は5名から可能です。請求書払いに対応しており、初期設定は約10分で完了します。
※出典