

【総務省・IPAデータ】情報資産管理台帳の作り方|クラウド利用83.5%(2025年)を前提にした記載項目とCIA格付け
「情報資産管理台帳を提出してください」と言われて、手が止まった経験はありませんか。取引先のセキュリティチェックシートや、ISMS・Pマークの準備で急に求められることが多い書類ですよね。
- 取引先のチェックシートで「情報資産管理台帳はありますか」と聞かれて困った
- PCやソフトの台帳はあるけれど、紙の書類やクラウド上のファイルをどう書けばいいのか分からない
- 機密性・完全性・可用性で評価すると言われても、何を基準に付ければいいのか見当がつかない
結論から言うと、情報資産管理台帳は、機器ではなく「情報そのもの」を一覧にする台帳です。置き場所ごとに情報を書き出し、機密性・完全性・可用性(CIA)の3つの観点で格付けします。
クラウドを使う企業が8割を超えたいま、クラウド上の情報やその複製(バックアップ)も台帳から外せません。この記事では、台帳の記載項目、CIAの格付けの付け方、作る順番、更新の方法を公的データをもとに解説します。
この記事のポイント
- 2025年調査で、クラウドサービスを利用している企業は83.5%でした(常用雇用者100人以上の企業。出典: 総務省「令和7年通信利用動向調査の結果(概要)」)。台帳の行には、紙・社内データに加えてクラウド上の情報も入れます
- クラウド利用率とポリシー策定率の差は、2022〜2025年の間、30ポイント台のままです(常用雇用者100人以上の企業。出典: 総務省「令和7年通信利用動向調査報告書(企業編)」ほか)。本記事の分析では、格付けの基準は台帳と同時に決める必要があります
- CIAのうち完全性だけは、他社の対策状況を示す公的統計が見当たりません。本記事では、自社の業務への影響から格付けする方法を提案します

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報資産管理台帳は、紙・電子データ・クラウド上の情報をCIAで格付けして一覧にする台帳
情報資産管理台帳とは、会社が持つ情報を、置き場所・管理者・重要度とあわせて1行ずつ書き出した一覧のことです。顧客名簿、見積書、設計データ、クラウド上の共有フォルダなどが、それぞれ1つの行になると考えてください。
対象になる「情報」の範囲や分類の考え方は、情報資産とはで詳しく解説しています。ここでは台帳の位置づけを、ほかの台帳と比べながら確認していきましょう。
IT資産管理台帳が機器とソフトを数えるのに対し、情報資産管理台帳は中身の情報を格付けする
情報資産管理台帳は、機器ではなく機器やクラウドの中にある情報を対象にします。ここが、似た名前の台帳との一番の違いですね。
IT資産管理台帳はPCやソフトウェアの数と状態を、アカウント管理台帳はIDと権限を管理します。どちらも、そこに保存された情報がどれだけ重要かまでは記録しません。
| 台帳 | 管理する対象 | 主な記載項目 | 主な目的 |
|---|---|---|---|
| IT資産管理台帳 | PC、サーバー、ソフトウェアなどの機器・製品 | 機器名、型番、利用者、ライセンス、保守期限 | 機器とライセンスの数と状態を把握する |
| アカウント管理台帳 | 社内システムやクラウドサービスのID | ID、利用者、権限、発行日・削除日 | 誰がどのシステムに入れるかを把握する |
| 情報資産管理台帳 | 紙・電子データ・クラウド上の情報そのもの | 名称、保管場所、管理者、利用者範囲、CIAの格付け、保存期限 | 情報の重要度に応じた守り方を決める |
※台帳ごとの区分は本記事による整理であり、公的に定められた分類ではありません。
IPAの2024年度の調査で、IT資産管理やソフトウェアライセンス管理の製品を導入している中小企業は10.3%でした(対策の必要性を感じたことがないと答えた企業を除く2,203社が対象)。ただ、こうした製品で分かるのは機器とソフトの状態までです。
紙やクラウド上の情報の重要度は、情報資産管理台帳で別に管理しましょう。
情報の持ち出し経路には紙媒体やクラウドストレージも含まれ、台帳の対象は機器の外に広がる
機器の台帳だけでは、紙の書類やクラウド上のファイルが管理の外に残ります。情報が外に出ていく経路は、PCやUSBメモリーに限られないからです。
IPAの「情報セキュリティ10大脅威 2026」[組織編]では、「内部不正による情報漏えい等」が7位に入りました。2016年から11年続けて選ばれている脅威です。
同じ解説書は、情報の持ち出し手段として、外部記録媒体やメールのほかにクラウドストレージや紙媒体も挙げています。印刷した顧客名簿や、クラウドで共有している見積書のフォルダなどがその例でしょう。
こうした情報は、PCの台帳には1行も出てきませんよね。台帳の対象は「情報がある場所すべて」と考え、紙とクラウドも行に含めてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウドサービスを使う企業は2025年に83.5%で、台帳の行にクラウド上の情報を含める必要がある
総務省の通信利用動向調査によると、2025年時点でクラウドサービスを利用している企業の割合は83.5%です。母集団は常用雇用者100人以上の企業で、無回答は除いて集計されています。
社内サーバーやPCの中だけを見て台帳を作ると、8割を超える企業で情報の置き場所が抜け落ちるということですね。規模別と推移の2つの面から、詳しく見ていきましょう。
資本金1,000万円未満の企業でも2025年に75.4%がクラウドを使っている
資本金の小さい企業でも、およそ4社に3社がクラウドに情報を置いています。台帳にクラウドの行が必要なのは、大企業に限った話ではありません。
同じ2025年の調査を資本金別に見ると、資本金1,000万円未満の企業では75.4%がクラウドを利用していました。資本金50億円以上の企業では99.8%で、ほぼすべての企業が使っていました。
どちらも全体の83.5%と同じく、無回答を除いた集計です。ただし、この調査の対象は常用雇用者100人以上の企業に限られます。従業員が数人から数十人の小規模事業者にも同じ割合が当てはまるとは限りません。
それでも、比較的小さな企業の多くがクラウドを使っていることは確かです。自社の規模にかかわらず、まずは「クラウド上にある情報」を台帳の行として書き出してみてください。
クラウド利用率は2022年の72.2%から2025年の83.4%まで、3年で11.2ポイント上がった
クラウドを使う企業は毎年増えており、台帳を一度作っただけでは利用の実態に追いつけません。新しいサービスを使い始めるたびに、台帳に載っていない情報が生まれるからです。
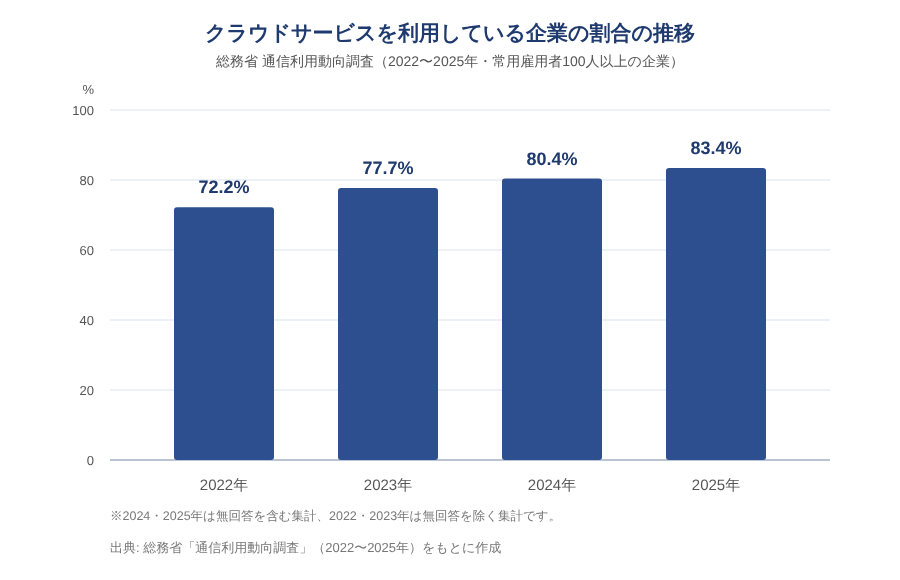
総務省の調査で、クラウドサービスを利用している企業の割合の推移を見てみましょう。対象はいずれも常用雇用者100人以上の企業です。
2022年は72.2%、2023年は77.7%でした。2024年は80.4%、2025年は83.4%と上がり続け、3年間で11.2ポイント増えました。
出典: 総務省「通信利用動向調査」(2022〜2025年)。常用雇用者100人以上の企業。2024・2025年は無回答を含む集計
なお、2025年の値は冒頭の83.5%と0.1ポイント違いますが、これは集計方法の違いによるものです。グラフのうち2024・2025年の値は無回答の企業も分母に含めた集計で、2022・2023年の値は無回答を除いた集計です。
無回答を除く集計にそろえると、2022年の72.2%から2025年の83.5%まで11.3ポイントの増加で、増え続けている傾向は変わりません。
台帳は作って終わりにせず、毎年増えるクラウドの利用を反映させていきましょう。更新の方法は後半で解説します。
注意
総務省「通信利用動向調査」の企業向け調査は、常用雇用者100人以上の企業が対象です。従業員100人未満の会社では、クラウドの利用状況が異なる可能性があります。自社の状況は、実際に使っているサービスを洗い出して確認してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/同 別紙2/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和5年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」
台帳の記載項目は「識別・所在・責任・格付け・期限」の5グループで作る
台帳の列は、「識別・所在・責任・格付け・期限」の5グループで作ると整理できます。項目の抜けに気づきやすいためです。列は自社の事情に合わせて増減して構いません。
| グループ | 項目 | 書く内容 | 記入例 |
|---|---|---|---|
| 識別 | 管理番号 | 重複しない番号 | A-001 |
| 識別 | 情報資産の名称 | 情報の名前 | 顧客名簿 |
| 識別 | 業務分類 | 使う業務 | 営業管理 |
| 所在 | 媒体の種類 | 紙/電子データ/クラウド | クラウドサービス |
| 所在 | 原本の保管場所 | 原本の場所・サービス名 | 営業部の共有ストレージ |
| 所在 | 複製(バックアップ)の保管場所 | 写しの場所 | バックアップ用クラウド |
| 責任 | 管理部署・管理者 | 責任部署と担当者 | 営業部 部長 |
| 責任 | 利用者の範囲 | 使ってよい人の範囲 | 営業部員のみ |
| 格付け | 機密性・完全性・可用性 | 各観点の高・中・低 | 高・中・中 |
| 格付け | 個人情報の有無 | 個人情報を含むか | あり |
| 期限 | 保存期限 | 社内規程の保存期間 | 社内規程による |
| 期限 | 最終棚卸し日 | 直近の確認日 | 前回の棚卸し日 |
| 期限 | 登録日・更新日 | 作成日と最終更新日 | 行の作成日・修正日 |
※列構成は本記事の提案で、公的に定められたものではありません。
Excelなら、表の「項目」を1行目に並べれば台帳のひな形になります。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月公開)も、付録6として「資産管理台帳(サンプル)」をExcel形式で公開しているので、列を決める際の参考にしてください。
1つの情報資産について、原本の保管場所と複製の保管場所を別の列に書く
台帳では、原本の保管場所と複製の保管場所を別の列に書くことをおすすめします。バックアップで情報の置き場所が増えるからです。
2025年の総務省調査では、クラウドを使う企業の46.4%がバックアップに使っていました。対象は常用雇用者100人以上の企業で、無回答を除く集計です。
利用率83.5%と掛け合わせると、企業全体の約39%がクラウドにバックアップを持つ計算です(本記事の試算)。一方、IPAの2022年の調査で、重要情報の定期的な棚卸しと削除をしているという個人の回答は19.8%でした。
この2つの数値から読み取れるのは、複製が増える一方で、把握と削除が追いついていない可能性です。ただし別々の調査のため、因果関係までは言えません。
原本と複製の両方を、棚卸しの対象にしてください。
管理者と利用者範囲の列は、重要情報へのアクセス制限を確認する手がかりになる
「管理者」と「利用者の範囲」の列があれば、アクセス制限を見直す情報を台帳から探せます。情報ごとに、使ってよい人が一覧になるためです。
IPAの2022年の調査で、重要情報へのアクセスを必要最小限の従業員に絞っているという回答は30.4%でした。回答者はパネルモニター1,179名の個人です。
たとえば、利用者が「全社員」で機密性が「高」の行は、範囲を絞る候補になります。IDごとの権限はアカウント管理台帳に任せましょう。情報資産管理台帳には「どの情報を、どの範囲の人が使うか」までを書きます。
注意
約39%は、83.5%と46.4%を掛け合わせた本記事の試算です。IPAの19.8%と30.4%は個人の回答です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/同 別紙2/IPA「企業における内部不正防止体制に関する実態調査」報告書/IPA「中小企業の情報セキュリティ対策ガイドライン」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
CIAの格付けは3段階で付け、観点ごとに判断材料が違うことを前提にする
CIAとは、情報を守るための3つの観点です。機密性は「見てよい人を限ること」、完全性は「内容を正しく保つこと」、可用性は「必要なときに使えること」を指します。
各観点は「高・中・低」の3段階で付けてみてください。公的な区分ではなく、少人数でも迷わず付けられる本記事の提案です。
機密性だけで格付けを済ませないでください。IPAの調査で、2023年度に被害を受けた中小企業等が挙げた影響を見てみましょう。
「データの破壊」が35.7%、「個人情報の漏えい」が35.1%で、ほぼ同じ割合でした。
機密性は、漏れたときに本人や当局への報告が必要になるかどうかで決める
個人データを含む行は、機密性を「高」にする目安になります。漏えい等が起きると、一定の場合は本人や個人情報保護委員会への報告が必要だからです。
同委員会が処理した漏えい等の報告は、2022年度が7,685件、2023年度が12,120件、2024年度が19,056件でした。2026年7月公表の令和7年度年次報告では、2025年度の処理件数は前年度より減っており、件数は年度によって増減します。いずれも報告件数で、漏えいの実態そのものではありません。
「個人情報の有無」列は、この判断に使います。「あり」の行は機密性を「高」から検討すると決めておけば、格付けが速く進みます。
完全性は、他社の対策状況を示す公的統計が見当たらないため、誤ったデータで業務が進んだときの影響から決める
完全性は、他社と比べられる公的な判断材料が見当たりません。自社の業務への影響から格付けしましょう。
公的調査で分かるのは、改ざん被害の割合だけです。総務省の調査では、常用雇用者100人以上の企業で2024年が0.5%、2025年が0.3%でした。差は小さく、減少とは言えません。
この状況から読み取れるのは、改ざん検知などの対策の実施率が、調べた範囲の公的統計に見当たらない点です。
「請求金額や住所が誤っていたら、取引先や顧客に影響が出るか」で判断してみてください。影響が出る情報は、完全性を「高」にします。
公開しているWebサイトは、企業調査の被害率0.3%だけを見て完全性を低く付けない
自社のWebサイトは、企業調査の低い被害率を理由に完全性を「低」にしないでください。別の統計で改ざんの報告が増えているからです。
総務省の企業調査では、2025年のホームページ改ざん被害率は0.3%でした。
一方、JPCERT/CCへのWebサイト改ざんの報告は、2024年の合計で246件でした。2025年は750件で、約3.0倍に増えています。
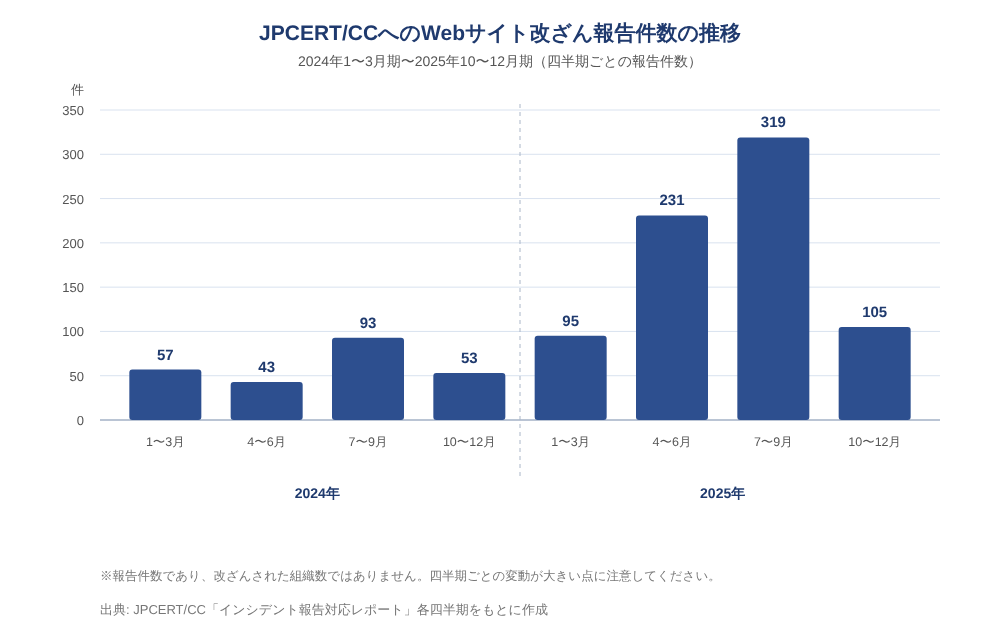
出典: JPCERT/CC「インシデント報告対応レポート」各四半期。報告件数で、組織数ではありません
四半期の変動も大きく、2025年7〜9月の319件に対し、10〜12月は105件でした。
この2つの統計から読み取れるのは、企業調査の被害率が低いままである一方で、改ざんの報告件数は大きく増えている点です。企業調査の低い割合は、自社サイトが改ざんされにくい根拠にはなりません。
可用性は、止まったときに業務を何時間続けられないかと、復旧の手段があるかで決める
止まると業務が回らない情報は、可用性を「高」にします。使えない時間が長いほど影響が大きいからです。
総務省の2024年の調査で、クラウドを使う企業の40.1%が、利用理由に災害時のバックアップを挙げました。対象は常用雇用者100人以上の企業です。
前述の「データの破壊」(2023年度、35.7%)に備えるには、複製から戻せることが前提です。可用性が「高」の行は、「複製の保管場所」列が空欄でないか確認してください。
| 観点 | 「高」にする目安 | 「低」にする目安 | 参考になる公的データ |
|---|---|---|---|
| 機密性 | 個人情報や取引条件など、漏れると影響が出る | 公開済み、または公開してよい情報 | あり(アクセス制限・棚卸しの実施率、漏えい等報告件数) |
| 完全性 | 金額・数量・住所など、誤ると影響が出る | 誤っても業務に影響しない参考情報 | 被害率のみ(対策の実施率は見当たらない) |
| 可用性 | 使えないと業務が止まり、代わりの手段がない | 数日使えなくても業務を続けられる | あり(クラウドバックアップの利用率) |
※目安は本記事の提案です。公的データの有無は本記事の参照範囲によります。
観点を分けて付ければ、改ざんや停止への備えも台帳で確認できます。
出典: 個人情報保護委員会「令和4年度 年次報告」/同「令和5年度 年次報告」/同「令和6年度 年次報告」/同「令和7年度 年次報告」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/総務省「令和6年通信利用動向調査報告書(企業編)」/同「令和7年通信利用動向調査報告書(企業編)」/JPCERT/CC「インシデント報告対応レポート」(2024年1月〜2025年12月の各四半期)
台帳づくりは、格付けの基準がポリシーにあるかを確認するところから始める
まず、社内規程に格付けの基準があるかを確かめます。無ければ、台帳と同時に作る必要があります。
手順は、①規程の確認、②情報の洗い出し、③CIAの格付け、④管理者と対策の記入、⑤棚卸し時期の決定です。IPAの「情報セキュリティ10大脅威 2026」解説書も、情報資産の把握・格付け・管理者の決定を対策に挙げています。
クラウド利用率とポリシー策定率の差は、2022年から2025年まで31.8〜36.5ポイントで縮まっていない
クラウド利用の伸びに、ポリシーの策定が追いついていません。
総務省の調査で、ポリシーの策定率は2022年から順に40.4%、45.2%、43.9%、48.1%でした。対象は常用雇用者100人以上のインターネット利用企業です。
同じ年のクラウド利用率との差は、2022年から順に31.8、32.5、36.5、35.3ポイントです。30ポイント台のまま縮まっていません。
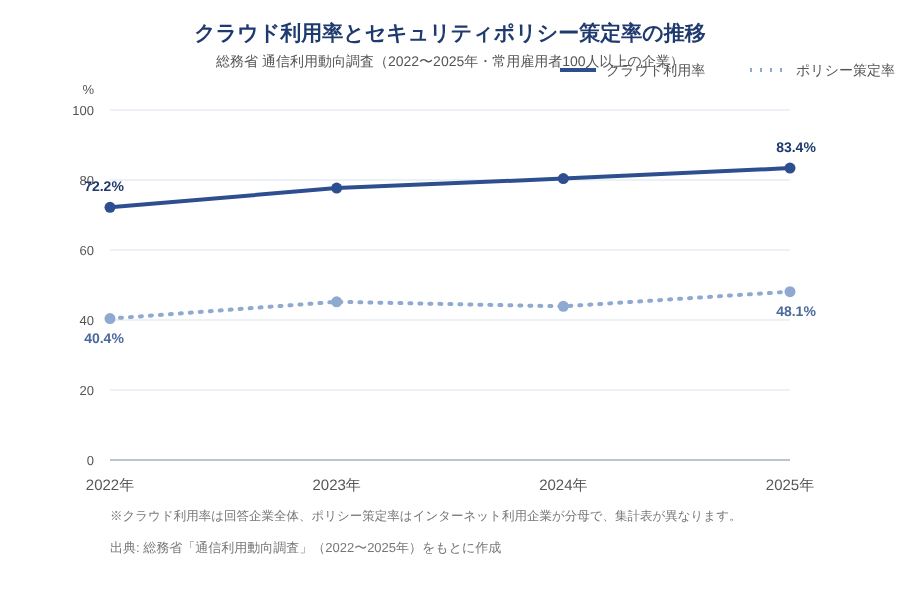
出典: 総務省「通信利用動向調査」(2022〜2025年)。ポリシー策定率の分母はインターネット利用企業
この推移から読み取れるのは、2025年調査時点で、クラウドを使いながらポリシーの無い企業が少なくとも約35%いる点です。
ポリシーに格付けの基準が含まれるかは、調査では問われていません。ポリシーが無い会社は、台帳に「凡例」シートを作り、ランクの定義を書きましょう。
2025年の卸売・小売業はクラウド利用率とポリシー策定率の差が37.0ポイントあり、台帳と基準を同時に作る必要がある
台帳づくりの出発点は業種で異なります。2025年の総務省調査(常用雇用者100人以上の企業)から、本記事で両方の値を確認できた3業種を比べます。
| 業種 | クラウド利用率 | ポリシー策定率 | 差 |
|---|---|---|---|
| 金融・保険業 | 96.2% | 88.2% | 8.0ポイント |
| 情報通信業 | 94.8% | 86.3% | 8.5ポイント |
| 卸売・小売業 | 83.6% | 46.6% | 37.0ポイント |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2(クラウド利用率、無回答除く)/同 報告書(企業編)(ポリシー策定率)
この表から読み取れるのは、金融・保険業と情報通信業では既存ポリシーの基準を台帳に写せる点です。卸売・小売業では、台帳と基準を同時に作る企業が多いと考えられます。
まず自社ポリシーの分類基準の有無を確認しましょう。
注意
約35%は、2025年の83.4%から48.1%を引いた試算です。推移の差は、クラウド利用率が2022・2023年は無回答を除く集計、2024・2025年は無回答を含む集計で、ポリシー策定率とも集計表が異なるため目安です。業種別の表の2つの値も集計表が異なるため、差は目安です。
出典: 総務省「令和4年通信利用動向調査の結果」/同「令和5年通信利用動向調査の結果」/同「令和6年通信利用動向調査報告書(企業編)」/同「令和7年通信利用動向調査報告書(企業編)」/同「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
台帳は作って終わりにせず、人の出入りと年1回の棚卸しで更新する
台帳が古くなる主な原因として、新しいクラウドサービスの利用開始、異動や退職、保存期限切れの3つが挙げられます。
この3つのタイミングで、台帳を直す仕組みを決めておきましょう。そうすれば、作った台帳を使える状態に保てます。順に見ていきます。
退職者の権限を削除している人は2022年に32.7%で、退職時に台帳の利用者範囲も見直す
退職や異動の手続きに、台帳の「管理者」と「利用者の範囲」を見直す作業を加えてください。人が入れ替わると、台帳の記載と実態がずれやすいからです。
IPAの2022年の調査では、退職後にIDや重要情報へのアクセス権限などを削除しているという回答は32.7%でした。常用雇用者300人以下の企業では28.5%、301人以上では36.3%です。回答者はパネルモニター1,179名(300人以下の企業に所属する543名、301人以上の636名)で、所属企業の状況を個人として答えたものです。
管理者が退職したまま名前が残っていると、その情報の責任者が分からなくなってしまいます。退職の手続き書類に「台帳の管理者欄と利用者範囲欄を確認する」という1行を加えてみてください。
IDの削除そのものは、アカウント管理台帳の側で扱います。情報資産管理台帳では、人の出入りを「管理者と利用者範囲を直すきっかけ」として扱いましょう。
年1回の棚卸しで、保存期限を過ぎた情報と使われなくなったクラウドサービスの行を消す
年に1回は棚卸しを行い、不要になった行を台帳から消してください。残しておくと、守る必要のない情報まで管理し続けることになるからです。
前述のとおり、IPAの2022年の調査で、重要情報の定期的な棚卸しと削除をしているという個人の回答は19.8%でした。棚卸しの段階で止まっている会社は少なくないと考えられます。
そこで、台帳の「保存期限」と「最終棚卸し日」の列を活用しましょう。保存期限を過ぎた行や、最終棚卸し日から1年以上たった行を絞り込めば、確認すべき対象を機械的に洗い出せます。契約を終えたクラウドサービスの行も、このときに整理します。
紙の書類については、溶解やシュレッダーなど廃棄の方法を書く列を設けてもよいでしょう。なお、情報資産をCIAで格付けしているかどうかを直接測った公的統計は、本記事が調べた範囲では見当たりません。
まずは期限と棚卸し日の列を埋めることから始めてください。
ISMS認証の登録は2024年に8,000件を超えたが、認証を取らない会社でも台帳は同じ考え方で作れる
ISMS認証を取る予定がない会社でも、台帳は本記事の考え方で作れます。取引先が確認したいのは、情報をどう把握して守っているかだからです。
ISMS-AC(情報マネジメントシステム認定センター)によると、国内の登録件数は2024年に8,000件を超えました。取引先から台帳の提出を求められる背景の一つとして、押さえておくとよいでしょう。
取引先のチェックシートでは、「重要な情報を把握しているか」「管理者は決まっているか」などが問われることがあります。こうした質問には、本記事の5グループ(識別・所在・責任・格付け・期限)の列で答えられます。
認証の有無にかかわらず、まずは自社の情報を一覧にし、格付けと管理者を書き込むところから始めましょう。
ポイント:台帳を更新するタイミング
- 新しいクラウドサービスを使い始めたとき(行を追加する)
- 異動・退職があったとき(管理者と利用者の範囲を見直す)
- 年1回の棚卸し(保存期限切れ・使わなくなったサービスの行を消す)
- 取引先のチェックシートに回答する前(記載が最新か確認する)
出典: IPA「企業における内部不正防止体制に関する実態調査」報告書/ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」
まとめ
情報資産管理台帳は、機器ではなく情報そのものを一覧にして、CIAで格付けする台帳です。この記事の要点を、3つに分けて振り返りましょう。
1つ目は、台帳の対象範囲です。2025年調査で、常用雇用者100人以上の企業のうちクラウドを使う企業は83.5%でした。台帳の行には、紙・社内データ・クラウド上の情報と、その複製まで含めてください。
2つ目は台帳の中身で、列は「識別・所在・責任・格付け・期限」の5グループで作ります。CIAは3段階で付けますが、完全性だけは公的な比較材料が無いため、自社の業務への影響から判断します。
3つ目として、作り始め方も確認しておきましょう。2025年のセキュリティポリシー策定率は48.1%でした。対象は常用雇用者100人以上のインターネット利用企業です。
ポリシーに格付けの基準が無ければ、台帳と同時に作ってください。
まずは1つの部署で、紙・社内データ・クラウドの情報を1行ずつ書き出すところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご案内

情報資産管理台帳の格付けや棚卸しは、担当者ひとりの判断に頼りがちです。部署ごとに台帳を書いてもらうなら、記入する人にもCIAの基本的な考え方を共有する仕組みが必要になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限の設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「令和7年度 年次報告」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
- IPA「企業における内部不正防止体制に関する実態調査」報告書
- IPA「中小企業の情報セキュリティ対策ガイドライン」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- JPCERT/CC「インシデント報告対応レポート」2024年1月〜3月分
- JPCERT/CC「インシデント報告対応レポート」2024年4月〜6月分
- JPCERT/CC「インシデント報告対応レポート」2024年7月〜9月分
- JPCERT/CC「インシデント報告対応レポート」2024年10月〜12月分
- JPCERT/CC「インシデント報告対応レポート」2025年1月〜3月分
- JPCERT/CC「インシデント報告対応レポート」2025年4月〜6月分
- JPCERT/CC「インシデント報告対応レポート」2025年7月〜9月分
- JPCERT/CC「インシデント報告対応レポート」2025年10月〜12月分
- ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」