

【IPA・総務省データ】ペネトレーションテストとは|脆弱性診断との違いと中小企業の被害手口48.0%(2023年度)
ベンダーの提案書や取引先のセキュリティチェックシートで、「ペネトレーションテスト」という言葉を見かけたことはありませんか。名前は聞いたことがあっても、自社に必要かどうかはすぐに判断しにくいですよね。
- ペネトレーションテストと脆弱性診断は何が違うの?
- うちくらいの規模でも、本当に必要なのかな
- 外部に頼んだら、社内では何をすればいいんだろう
結論から言うと、ペネトレーションテストは、実際の攻撃を模して守りが機能するかを確かめる検査です。中小企業では、まず自己診断と脆弱性診断で基本を固め、そのうえで必要に応じて検討する順序が現実的です。
この記事では、IPA・総務省・警察庁の公的データをもとに、脆弱性診断との違い、被害の実態、進め方、中小企業での始め方を順に解説します。
この記事のポイント
- ペネトレーションテストは実際の攻撃を模して守りが機能するかを確かめる検査で、IPAは脆弱性診断とは別の対策として挙げている(IPA「情報セキュリティ10大脅威 2026」組織編 解説書)
- 2023年度に不正アクセス被害を受けた中小企業等の48.0%が、「脆弱性」を突かれていた(IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 2024年度調査時点で中小企業等の69.7%は対策を組織として行っておらず、テストの前に結果を受け止める体制づくりが必要になる(同調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ペネトレーションテストとは実際の攻撃を模して守りが機能するかを確かめる検査
ペネトレーションテストとは、専門家が攻撃者と同じ立場でシステムへの侵入を試み、守りが実際に機能するかを確かめる検査です。日本語では「侵入テスト」とも呼ばれます。
確かめるのは、侵入できるかどうかと、侵入した後にどこまで届くかの2点です。弱点の数を数えるのではなく、攻撃が成り立つかどうかを実際に試す点に特徴があります。
IPAはペネトレーションテストを攻撃シミュレーションで体制の実効性を評価する対策と位置付けている
IPAは、ペネトレーションテストを脆弱性診断とは別の対策として位置付けています。根拠になるのは、IPAが毎年公表している「情報セキュリティ10大脅威」の解説書です。
2026年版の組織編では、「システムの脆弱性を悪用した攻撃」が4位に入りました。この脅威は2016年以降の集計では2016年が初選出で、6年連続9回目の選出です。
解説書はこの脅威の対策として、3章「共通対策」にある「PCやサーバー、ネットワーク機器、Webサイト等に適切なセキュリティ対策を行う」を参照するよう示しています。その共通対策の中で、「脆弱性診断を行う」と「ペネトレーションテストを行う」が別々の項目として挙げられています。ペネトレーションテストの説明は、実際の攻撃を模して、守りの体制が実際に機能するかを評価するものという趣旨です。
つまり公的機関の整理でも、ペネトレーションテストは脆弱性診断の言い換えではありません。守りの体制そのものを試す、独立した検査として扱われています。
ペネトレーションテストは外部からの侵入と内部に入られた後の広がりの両方を対象にする
ペネトレーションテストは、攻撃がどこから来るかという切り口で分けると、大きく2種類になります。このほか、対象(ネットワーク、Webアプリケーションなど)や、事前に渡す情報の量で分ける整理もあります。
- 外部からのテスト: インターネットに公開しているWebサービスやサーバー、VPN機器などを狙い、外から侵入できるかを確かめる
- 内部からのテスト: 侵入された後や、社内の人が不正な操作をした場合を想定し、社内ネットワークでどこまで被害が広がるかを確かめる
外部だけでなく内部のテストも必要になるのは、侵入された後の被害が大きな問題になっているためです。IPAの「情報セキュリティ10大脅威 2026」組織編では、「ランサム攻撃による被害」が1位でした。「内部不正による情報漏えい等」も7位に入っています。
入口を守るだけでなく、入られた後にどこまで届くかを確かめることも、テストの大事な役割です。自社でどちらを優先するかは、守りたい情報やシステムの置き場所から考えてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性診断とペネトレーションテストは目的と確かめる範囲が違う
ペネトレーションテストとよく比べられるのが脆弱性診断です。どちらもシステムの弱点を調べる点は同じですが、目的と確かめる範囲が違います。ここでは両者の違いを表で整理し、公的データからその役割分担を考えます。
脆弱性診断は弱点を広く洗い出し、ペネトレーションテストは侵入できるかを深く確かめる
脆弱性診断は弱点を広く洗い出す検査で、ペネトレーションテストは侵入できるかを深く確かめる検査です。IPAも両者を別々の対策として挙げています。
脆弱性診断は、サーバーやネットワーク、Webアプリケーションに既知の弱点がないかを網羅的に調べます。一方のペネトレーションテストは、攻撃の筋書きを決めて実際に侵入を試み、守りがどこで止まるかを確かめます。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 既知の弱点を見つけて一覧にする | 侵入できるか、侵入後どこまで届くかを確かめる |
| 確かめ方 | ツールや手作業で対象を網羅的に調べる | 攻撃の筋書きを決め、専門家が実際に侵入を試みる |
| 範囲の広さ | 広く浅く | 狭く深く |
| 得られる結果 | 弱点の一覧と危険度 | 侵入できた経路と、届いた範囲 |
| 費用・期間 | 公的な統計はない | 公的な統計はない |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書の対策項目をもとに編集部で整理
どちらが優れているかではなく、調べる目的が違うと考えると分かりやすいですよ。なお、表は一般的な傾向をまとめたものです。認証の設定まで確かめる脆弱性診断もあり、両者の範囲の分け方は事業者のサービス内容によって変わります。
中小企業の被害手口は「脆弱性」48.0%と「なりすまし」36.8%に分かれ、両者の役割分担の根拠になる
IPAは「2024年度 中小企業における情報セキュリティ対策に関する実態調査」を公表しています。この調査で、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。回答したのは中小企業等4,191件です。
被害を受けた企業(n=419、複数回答)に手口を聞くと、「脆弱性」が48.0%で最も多い結果でした。次いで「ID・パスワードの不正利用によるなりすまし」が36.8%です。
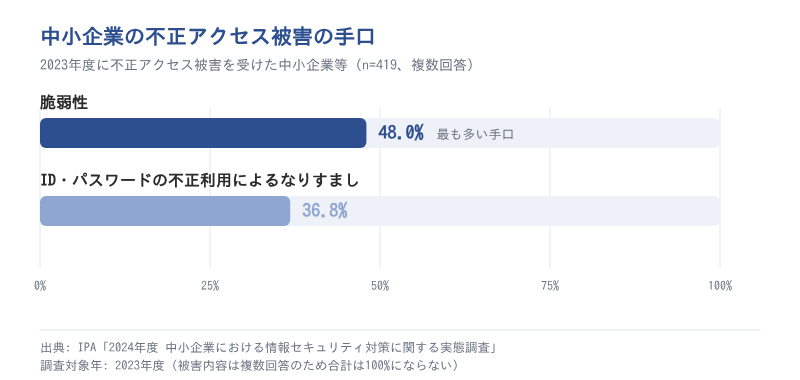
この数値から読み取れるのは、被害の入口が大きく2つに分かれている点です。なりすましは正規のIDとパスワードでログインされるため、弱点を一覧にする脆弱性診断だけでは見つけにくい経路です。
そのため、脆弱性診断で入口の弱点を洗い出し、ペネトレーションテストで守りを確かめるという分担で整理できます。後者では、攻撃のシナリオに含めれば、認証情報を悪用された場合も試せます。
ただし、これは役割を整理するための考え方です。テストを行えば被害が減るという因果関係を、このデータが示しているわけではありません。
ポイント
- 脆弱性診断: 入口にある既知の弱点を広く洗い出す
- ペネトレーションテスト: 侵入できるか、侵入後どこまで広がるかを深く確かめる
- 中小企業の被害手口は「脆弱性」と「なりすまし」に分かれており、両方の確かめ方が要る
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ペネトレーションテストが求められる背景にはランサム攻撃とサプライチェーン攻撃の上位化がある
なぜ今、ペネトレーションテストが話題になるのでしょうか。ここでは、IPAの脅威ランキングと、IPA・総務省の被害データから背景を確認します。
2026年版10大脅威ではランサム攻撃が4年連続1位、サプライチェーン攻撃が4年連続2位
2026年版の10大脅威では、ランサム攻撃が4年連続で1位でした。サプライチェーンや委託先を狙った攻撃も、4年連続で2位です。ペネトレーションテストに関わりの深い4つの脅威を、表にまとめました。
| 脅威(組織編) | 2026年の順位 | 選出の経緯**(2016年以降の集計)** |
|---|---|---|
| ランサム攻撃による被害 | 1位 | 2016年初選出、11年連続11回目、4年連続1位 |
| サプライチェーンや委託先を狙った攻撃 | 2位 | 2019年初選出、8年連続8回目、4年連続2位 |
| システムの脆弱性を悪用した攻撃 | 4位 | 2016年初選出、6年連続9回目 |
| 内部不正による情報漏えい等 | 7位 | 2016年初選出、11年連続11回目 |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書
この並びから読み取れるのは、上位2つがどちらも「侵入された後に被害がどこまで広がるか」が問題になる脅威だという点です。ランサム攻撃では社内のデータが広く暗号化され、委託先経由の攻撃では取引先にまで被害が及びます。
入口の弱点を探すだけでは、こうした広がりは確かめられません。侵入後の広がりまで試すペネトレーションテストの考え方と合うのは、このためです。
2023年度に不正アクセス被害を受けた中小企業等は10.0%にのぼる
IPAの中小企業実態調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。回答した中小企業等4,191件のうち、およそ10社に1社が被害を受けた計算です。
一方、総務省の「令和7年通信利用動向調査」では、2025年調査で、過去1年間に「不正アクセス」の被害を選んだ企業は4.1%でした。こちらは常用雇用者100人以上の、インターネットを利用する企業2,482社が対象です。
2つの数値は、調査の主体も対象の企業も、調べた年も違います。そのため、どちらの被害が多いかを比べる材料にはなりません。総務省の数値も、この1年分だけでは増えているのか減っているのかは判断できません。
それでも、規模を問わず一定の割合の企業が実際に不正アクセスを受けていることは、2つの調査に共通しています。自社も対象になり得ると考えて、備えを検討してみてください。
注意
10大脅威の順位は、IPAの選考会による評価で決まるものです。発生件数の多い順に並べたものではありません。また、IPA(中小企業等)と総務省(100人以上の企業)の被害率は母集団と調査方法が違うため、大小を比べないでください。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ペネトレーションテストの実施率を示す公的統計は現時点で存在しない
他社はどれくらいペネトレーションテストを実施しているのか、気になりますよね。結論から言うと、ペネトレーションテストの実施率を示す公的統計は、現時点で見当たりません。ここでは、公的調査で分かることと分からないことを整理します。
総務省調査の対策項目にペネトレーションテストは無く、最も近いセキュリティ監査の実施は26.7%
総務省の通信利用動向調査には、企業のセキュリティ対策の実施状況を尋ねる設問があります。ただし、その選択肢にペネトレーションテストや脆弱性診断の項目はありません。
IPAの中小企業実態調査も同様で、脆弱性診断やペネトレーションテストを実施しているかを尋ねる設問は確認できませんでした。
総務省の選択肢のうち、外部の目で点検する対策として最も近いのは「セキュリティ監査」です。2025年調査時点で、セキュリティ監査を実施している企業は26.7%でした。およそ4社に1社にあたります。
対象は常用雇用者100人以上の、インターネットを利用する企業です。
ここからは見解です。26.7%はペネトレーションテストの実施率の代わりにはならず、関連のある近い指標の一つにとどまります。監査の中で外部の診断を受けている企業がどれだけ含まれるかは、この調査からは分からないためです。
何らかの対策をしている企業は98.3%だが、IDSは20.7%、WAFは19.5%にとどまる
総務省の通信利用動向調査によると、ほとんどの企業が何らかのセキュリティ対策をしています。一方で、侵入を見張ったり防いだりする仕組みの導入は2割前後です。
- 何らかの対策を実施している企業: 98.3%(2025年調査)
- 不正侵入検知システム(IDS)を設置・導入している企業: 20.7%(2025年調査)※調査票ではIPS(不正侵入防御システム)を含む
- Webアプリケーションファイアウォール(WAF)を設置・導入している企業: 19.5%(2025年調査)
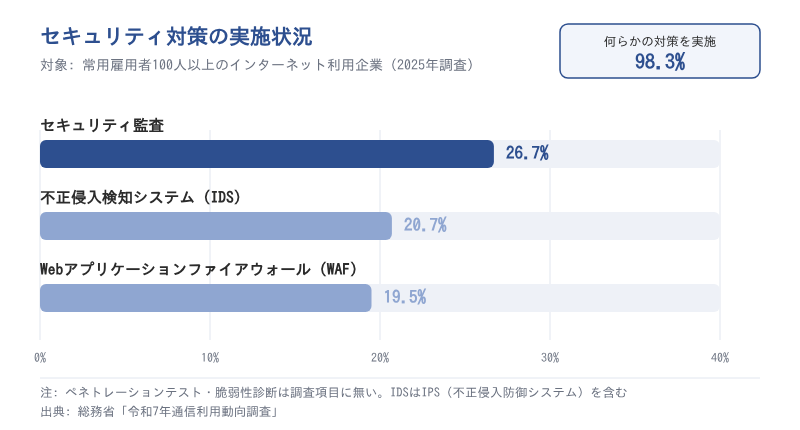
いずれも常用雇用者100人以上の企業が対象です。数値はいずれも2025年調査の値です。
この並びから読み取れるのは、侵入を試して確かめる種類の点検は、公的調査では測られていないという点です。他社の実施状況を公的データで確かめられない以上、自社に必要かどうかは自社のシステム構成から判断することになります。
注意
**総務省の項目は、いずれも2025年調査の値です。IDSの項目は、調査票でIPS(不正侵入防御システム)を含むと注記されています。**また、セキュリティ監査を実施している企業の中に、外部の診断やペネトレーションテストを監査の一部として受けている企業が含まれている可能性があります。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」調査票/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ペネトレーションテストのメリットは侵入後の広がりまで確かめられること、デメリットは社内の負担
ペネトレーションテストには、他の検査では得にくい結果が得られる一方で、頼む側の負担もあります。導入を考える前に、両方を押さえておきましょう。
メリットは侵入できるかどうかと被害がどこまで届くかを実際に確かめられること
ペネトレーションテストの最大のメリットは、攻撃者が実際にどこまで到達できるかが分かることです。弱点の一覧ではなく、侵入の経路と届いた範囲が結果として返ってきます。
この点が役立つのは、侵入後の広がりが問題になる脅威です。IPAの「情報セキュリティ10大脅威 2026」組織編では、ランサム攻撃が1位、サプライチェーンや委託先を狙った攻撃が2位でした。どちらも、一度入られた後に被害が広がるかどうかで影響の大きさが変わります。
主なメリットは次の3点です。
- 侵入できるかどうかを、想定ではなく実際の攻撃で確かめられる
- 侵入された後、どのサーバーや情報まで届くかが分かる
- ファイアウォールや監視の仕組みが、実際の攻撃で機能するかを確かめられる
守りの仕組みを入れたあと、本当に効いているかを確かめたい企業に向いた検査です。
デメリットは費用と専門性が必要なことで、対策が「各自の対応」の中小企業は69.7%にのぼる
デメリットは、外部の専門家への費用と、結果を受け止める社内の手間がかかることです。費用の相場については、公的な統計がないため、この記事では数値を示しません。
- 外部の専門家に頼むため、費用がかかる
- 本番のシステムに攻撃を試すため、業務への影響に配慮した日程や範囲の調整が要る
- 報告書を読み解き、見つかった問題を直す社内の手間がかかる
IPAの2024年度調査では、対策を組織として行わず「各自の対応」にとどまる中小企業等は69.7%でした。小規模企業者に限ると84.5%です。
この数値から読み取れるのは、テストを頼んでも、結果を受け止める側の負担が大きくなりやすいという点です。ただし、体制が整っていないことが被害の原因だとまでは、このデータからは言えません。
ポイント
- メリット1: 侵入できるかどうかを実際の攻撃で確かめられる
- メリット2: 侵入後に被害がどこまで届くかが分かる
- デメリット1: 外部の専門家への費用と、業務への影響を避ける調整が要る
- デメリット2: 結果を読み解いて直す社内の体制が要る
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ペネトレーションテストは対象範囲の決定から報告・修正まで段階を踏んで進める
ペネトレーションテストは一般に、事前の打ち合わせと範囲の決定、情報収集、攻撃の実施、報告書の受け取り、修正と再テストの順で進みます。ここでは、中小企業がつまずきやすい「担当者」と「攻撃のシナリオ」の2点を掘り下げます。
実施前に対象範囲と結果を受け取る担当者を決めておく
テストを頼む前に、対象範囲と、結果を受け取る担当者を社内で決めておくことが大切です。テストは報告書を受け取って終わりではなく、問題に優先順位をつけて直すところまでが一連の作業だからです。
IPAの2024年度調査では、兼務でも担当者を任命している中小企業等は、従業員100名以下で37.6%でした。101名以上では51.9%で、14.3ポイントの差があります。なお、101名以上の区分は回答数が少ない点に注意が必要です。
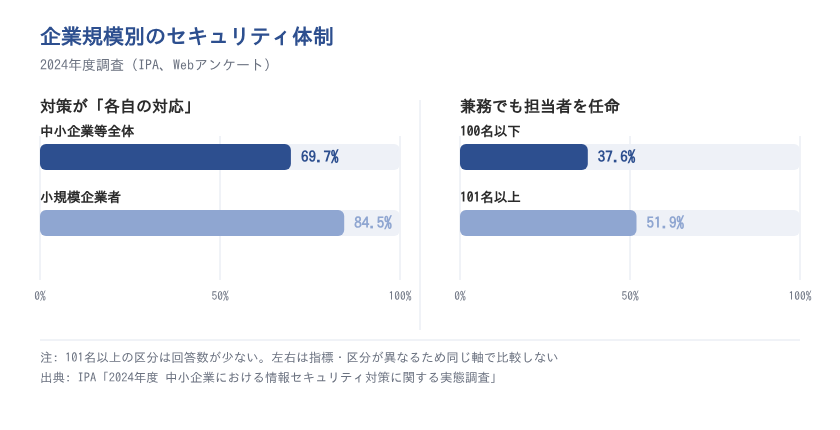
この差から読み取れるのは、規模による体制の差が「結果を受け止められるかどうか」の差になりやすいという点です。担当者がいないまま頼むと、報告書が届いても誰も動けない状態になりかねません。依頼の前に、窓口になる人を一人決めておきましょう。
攻撃のシナリオには脆弱性を突く経路と認証情報を悪用する経路の両方を含める
テストで試す攻撃の筋書きには、脆弱性を突く経路と、IDやパスワードを悪用する経路の両方を含めるのがおすすめです。公的統計を見比べると、どちらの経路も軽視できないことが分かります。
国家公安委員会・総務大臣・経済産業大臣が公表した資料によると、2025年の不正アクセス禁止法違反の検挙は431件でした。このうち不正アクセス行為は407件です。手口は識別符号窃用型(IDやパスワードの不正利用)が399件、セキュリティホール攻撃型が8件でした。
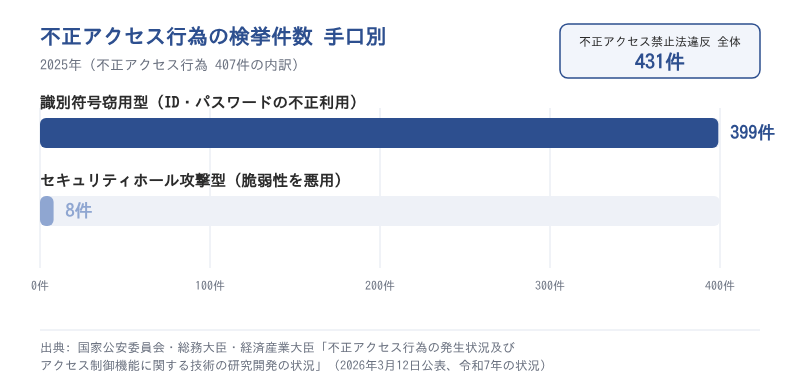
一方、前の章で見たIPAの被害調査では、2023年度の手口は「脆弱性」が48.0%で最多でした。
ここからは見解です。どちらの統計を見るかで、重点を置くべき経路の印象は逆になります。そのため、テストの範囲は片方に絞らず、両方の経路から決めるほうが安全です。
注意
検挙件数は、警察が事件として立件できたものの数です。立件のしやすさに左右されるため、実際の被害の多さをそのまま表すものではありません。また、警察庁の検挙統計(2025年)とIPAの被害調査(2023年度)は、調査の主体・対象・年がすべて違います。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
中小企業はまず自己診断と脆弱性診断で基本を固め、必要に応じてペネトレーションテストへ進む
では、自社ではどこから手を付ければよいのでしょうか。中小企業では、自己診断、脆弱性診断、ペネトレーションテストの順に段階を踏む進め方が現実的です。
SECURITY ACTION一つ星の5項目をすべて実施している中小企業は29.8%で、基本の確認が先になる
費用のかかるテストの前に、まず基本の対策に抜けがないかを確かめましょう。基本の対策が整っていない段階では、テストで見つかる問題の多くが基本の抜けになりやすいためです。
IPAの2024年度調査によると、SECURITY ACTION一つ星の5項目をすべて実施している中小企業等は29.8%でした。基本の5項目を満たしている企業は、3割ほどにとどまります。
この数値から読み取れるのは、多くの中小企業にとって、まず基本の確認から始める段階があるという点です。被害手口で最も多かった「脆弱性」48.0%も、ソフトウェアの更新漏れなど、基本の点検で見つけられる範囲と重なる部分があります。
まずは無料で受けられるセキュリティ診断や自己診断で、基本の抜けを確かめてみてください。ただし、開発元が修正プログラムなどの対策情報を公表する前の脆弱性を突くゼロデイ攻撃などは、自己診断だけで防げるとは限りません。
外部に公開したシステムや委託先との接続がある企業はペネトレーションテストを検討する価値がある
基本の対策を固めたうえで、次のような企業はペネトレーションテストを検討する価値があります。IPAの「情報セキュリティ10大脅威 2026」組織編で、委託先を狙った攻撃が2位、脆弱性を悪用した攻撃が4位に入っているためです。
- インターネットに公開したWebサービスやサーバーを運用している企業
- VPN機器などを使い、社外から社内ネットワークに接続できるようにしている企業
- 取引先や委託先と、ネットワークやシステムでつながっている企業
これらの企業では、入口の弱点だけでなく、侵入された後に被害がどこまで広がるかが問題になります。
依頼先を選ぶときは、**経済産業省の「情報セキュリティサービス基準」に適合したサービスとして、IPAが公開している「情報セキュリティサービス基準適合サービスリスト」を確認する方法があります。このリストには「ペネトレーションテスト(侵入試験)サービス」の区分もあり、脆弱性診断サービスのオプションという位置付けです。**一定の基準を満たした事業者かどうかを確かめる手がかりになります。ただし、IPAはリストの掲載内容を保証しておらず、適合の審査も審査登録機関が行っています。
自社の段階を確かめるチェックリスト
- 段階1(自己診断): OSやソフトウェアの更新、パスワードの管理など、基本の対策に抜けがないかを確かめた
- 段階2(脆弱性診断): 外部に公開しているサーバーやWebサービスの既知の弱点を洗い出した
- 段階3(ペネトレーションテスト): 外部公開のシステムや委託先との接続があり、侵入後の広がりまで確かめたい
- 共通: 結果を受け取って直す担当者を社内で決めている
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「情報セキュリティサービス基準適合サービスリスト」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ペネトレーションテストは、実際の攻撃を模して、守りが機能するかを確かめる検査です。IPAは「情報セキュリティ10大脅威 2026」で、脆弱性診断とは別の対策として挙げています。
脆弱性診断が入口の弱点を広く洗い出すのに対し、ペネトレーションテストは侵入できるか、侵入後どこまで届くかを深く確かめます。2023年度に不正アクセス被害を受けた中小企業等の48.0%は「脆弱性」を突かれており、なりすましも含めた両方の経路への備えが要ります。
実施率を示す公的統計はなく、最も近いセキュリティ監査でも2025年調査時点で26.7%です。また、2024年度調査では中小企業等の69.7%が対策を組織として行っていません。
まずは自己診断と脆弱性診断で基本を固め、結果を受け取る担当者を決めてみてください。そのうえで外部公開のシステムや委託先との接続があれば、ペネトレーションテストを検討するとよいでしょう。
テスト結果を受け止める担当者の育成なら「情シスカレッジ」

この記事で見てきたとおり、ペネトレーションテストは頼んで終わりではありません。報告書を読み解き、見つかった問題に優先順位をつけて直す担当者がいて、はじめて効果につながります。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典