

【IPA調査】SOCとは|CSIRTとの違いと中小企業の専門部署設置率9.3%(2024年度)
セキュリティベンダーの提案資料や業界ニュースで「SOC」という言葉を見かけることが増えましたよね。ただ、自社にどう関係するのかとなると、すぐには答えにくいものです。たとえば、次のような疑問が浮かびませんか。
- SOCって、大企業だけが持つものなの?
- 一人情シスで24時間の監視なんて無理ではないか
- 同じ規模の会社は、どこまで体制を整えているんだろう
先に結論をお伝えします。**IPAの2024年度の調査では、**中小企業でセキュリティの専門部署を置いている企業は1割に満たず、約7割は対策を社員各自に任せています(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。それでも被害は一定数起きているため、SOCという組織を持つかどうかより、SOCの「機能」をどう確保するかを考えるのが現実的です。
この記事では、SOCの定義とCSIRTとの違いを押さえたうえで、国内企業の体制の実態を規模別・国別のデータで確認します。最後に、中小企業や一人情シスでも進められる体制づくりの順番を紹介します。
この記事のポイント
- SOCは異常を監視・検知して知らせる役割、CSIRTは主に事故が起きたときに調整・対応する役割です。SOCを持つ組織の67.4%は両者を別の部署にしています(JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」)
- 中小企業でセキュリティの専門部署があるのは9.3%で、69.7%は対策を各自に任せています(IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 中小企業の23.3%が2023年度にサイバーインシデントを経験しています(IPA同調査)。まずは監視結果を受け取る担当者と、対応の手順を決めることが出発点です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SOCはセキュリティの異常を監視・検知して知らせる組織
SOCはSecurity Operation Centerの略で、日本語ではセキュリティ運用センターと呼ばれます。社内のネットワークや機器を見張り、攻撃や不審な動きを見つけて知らせるのが主な仕事です。ここでは、SOCの具体的な業務と、国内での整備状況を確認します。
SOCの役割は監視・分析・通知で、SOCを持つ組織の78.3%が24時間365日体制をとる
SOCの役割は、異常を「見つけて、確かめて、知らせる」ことです。攻撃は業務時間外にも起きるため、監視を止めない体制が前提になります。
- 監視:サーバーや機器、端末のログや通信を常に確認する
- 分析:不審な動きが攻撃かどうかを見極める
- 通知:攻撃と判断したら社内の対応担当に知らせる
- 初動支援:被害を広げないための対応を助言する
ログの収集・分析には、SIEM(セキュリティ情報イベント管理)がよく使われます。
JPCERT/CCの2015年度の調査は、NCA(日本コンピュータセキュリティインシデント対応チーム協議会)に加盟し、SOCを持つ46組織の回答です。そのうち78.3%が24時間365日体制で運用しています。SOCは常時監視を前提にした仕組みといえます。
CSIRTを持つ組織でも、SOCによる監視体制があるのは69.7%(2015年度)
CSIRTを置くほどセキュリティに力を入れている組織でも、SOCを持っていない組織は一定数あります。SOCは、セキュリティ体制を整えれば自然にできあがるものではないということです。
JPCERT/CCの2015年度の調査では、NCAに加盟するCSIRT66組織のうち、SOCで監視体制を構築・運用しているのは69.7%でした。言いかえると、残りの約3割は「構築・運用していない」「構築検討中」「未回答」のいずれかで、SOCを構築・運用しているとは答えていません。
注意
69.7%は「CSIRTを持つNCA加盟組織の中での割合」です。日本企業全体のSOC導入率ではありません。セキュリティへの投資が進んだ組織に偏っている点に注意してください。
この数値から読み取れるのは、SOCの実態を示す公的データは、投資が進んだ組織の約10年前の姿にとどまるという点です。自社でSOCを持つべきかは、他社の割合ではなく、自社で監視の役割を誰が担えるかで考えるのが近道です。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SOCとCSIRTは「監視」と「調整・対応」で役割を分けて連携する
SOCとよく並べて語られるのがCSIRT(シーサート)です。どちらもセキュリティの組織ですが、受け持つ範囲が違います。ここでは、JPCERT/CCの調査値をもとに、両者が実際にどう分業しているかを見ていきます。
CSIRTの位置づけは「調整役」が77.3%で最も多く、現場での対応も71.2%と多い
SOCが「異常を見つける組織」だとすると、CSIRTは「事故が起きたときに社内外をつなぎ、対応を進める組織」です。両者の違いを表にまとめました。
| 項目 | SOC | CSIRT |
|---|---|---|
| 主な役割 | 監視・分析・通知 | 調整・対応・再発防止 |
| 動くタイミング | 平常時から常に動く | インシデント発生時の対応が中心。平常時も注意喚起や情報提供、教育などを行う |
| 主な相手 | 機器やログ、通信 | 経営層、関係部署、社外の関係機関 |
JPCERT/CCの2015年度の調査は、NCA加盟CSIRT66組織に複数回答で尋ねています。インシデント発生時のCSIRTの位置づけは、**「コーディネーター(調整役)」が77.3%**でした。「現場で対応作業を実施または支援」も71.2%と多く、両者の差は6.1ポイントです。CSIRTは調整と現場の対応の両方を担っており、どちらか一方が中心とまでは言い切れません。
SOCを持つ組織の67.4%は、SOCとCSIRTを別の部署にして連携させている
SOCとCSIRTは、別々の部署にして連携させる形が主流です。監視する役割と、調整する役割を分けて持つということですね。
JPCERT/CCの2015年度の調査では、SOCを構築・運用している46組織の体制は次のように分かれました。
- SOCとCSIRTを独立した部署として運用し、連携している:67.4%
- CSIRTがSOCの機能を兼ねている:21.7%
- SOCの中にCSIRTを構築している:8.7%
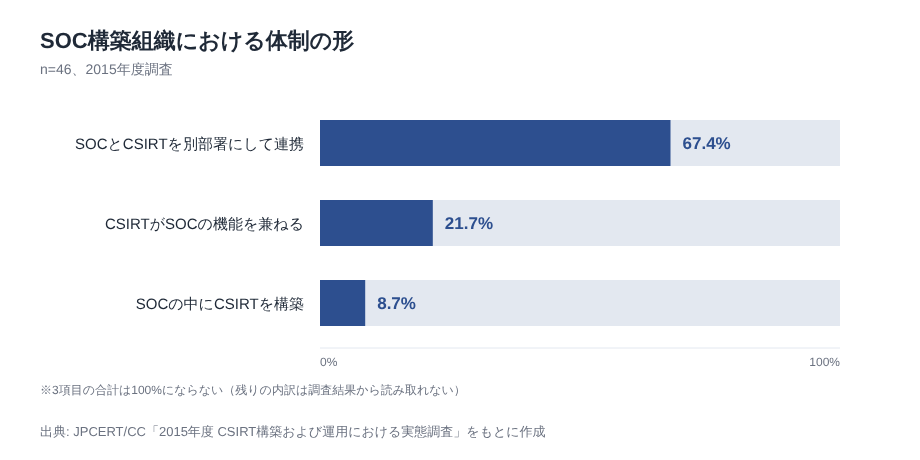
この3つを足しても100%にはなりませんが、残りの内訳は調査結果から読み取れないため、ここでは扱いません。いずれにしても、監視と調整を別の部署で受け持つ形が3分の2を占めています。
この結果から読み取れるのは、SOCが見つけた異常を、別の担当が受け取って社内外と調整する分業が基本形になっているという点です。
CSIRTの立ち上げに携わった人数は86.4%の組織で10名未満
CSIRTは、大人数の専任チームがなくても立ち上げられています。
JPCERT/CCの2015年度の調査(NCA加盟CSIRT66組織)では、構築に携わった人数が5名未満の組織は47.0%でした。10名未満では**86.4%**です。これは構築時の人数で、運用している人数とは別です。
この人数から読み取れるのは、少人数のCSIRTだけで24時間365日の監視を回すのは難しく、監視は別の部署が担っていると考えられる点です。同じ調査には、SOCを自組織で運用しているか外注しているかを尋ねた設問もあります。ただし、この記事のデータベースには未登録のため、その割合はここでは扱いません。
ポイント
- SOCは異常を「見つける」組織。平常時から監視を続ける
- CSIRTは異常が見つかった後に社内外を「つなぐ」「対応する」ことが中心の組織(平常時も注意喚起や教育などを行う)
- SOCを持つ組織では、両者を別の部署にして連携させる形が主流(2015年度、JPCERT/CC)
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
日本企業はセキュリティの専任体制で欧米に遅れている(2016年調査)
次に、日本の大企業がどこまで体制を整えているかを、欧米と比べてみます。使うのはIPAが従業員300人以上の企業を対象に行った2016年の調査です。古い調査ではありますが、日米欧を同じ形式で比べた公的データとして参考になります。
従業員300人以上の日本企業でCSIRTを設置しているのは66.8%(2016年)
大企業であっても、CSIRTを置いている企業は3社に2社ほどです。残りの約3社に1社は、CSIRTを設置していると回答していません。
IPAの調査によると、従業員300人以上の日本企業でCSIRTを設置している割合は、2016年に**66.8%**でした。
大企業でもCSIRTの設置は一巡しておらず、2016年時点で3社に2社ほどの水準にとどまっていました。中小企業ならなおさら、CSIRTという名前の組織を持つのはハードルが高いと考えられます。
セキュリティの専門部署がある企業は日本45.2%、米国69.1%で約24ポイントの差がある
日本企業は、セキュリティの専門部署を置く割合で欧米を下回っています。特に米国との差は大きくなっています。
IPAの2016年の調査(従業員300人以上)で、情報セキュリティの専門部署(担当者)がある企業の割合を国別に比べると、次のとおりです。
| 国・地域 | 専門部署(担当者)がある企業の割合(2016年) |
|---|---|
| 日本 | 45.2% |
| 欧州(英独仏) | 51.7% |
| 米国 | 69.1% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」
日本と米国の差は23.9ポイントで、日本は半数に届いていません。欧州とは6.5ポイントの差で、米国ほどの開きはありません。
専任のCISO等を置く企業は日本27.9%で、米国78.7%と50ポイント以上の差がある
日米の差がもっとも大きいのは、セキュリティの責任者を専任で置いているかどうかです。IPAの2016年の調査(従業員300人以上)では、CISO等(最高情報セキュリティ責任者など)を専任で置く企業の割合は次のとおりです。
| 国・地域 | CISO等を専任で設置している企業の割合(2016年) |
|---|---|
| 日本 | 27.9% |
| 欧州(英独仏) | 67.1% |
| 米国 | 78.7% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」
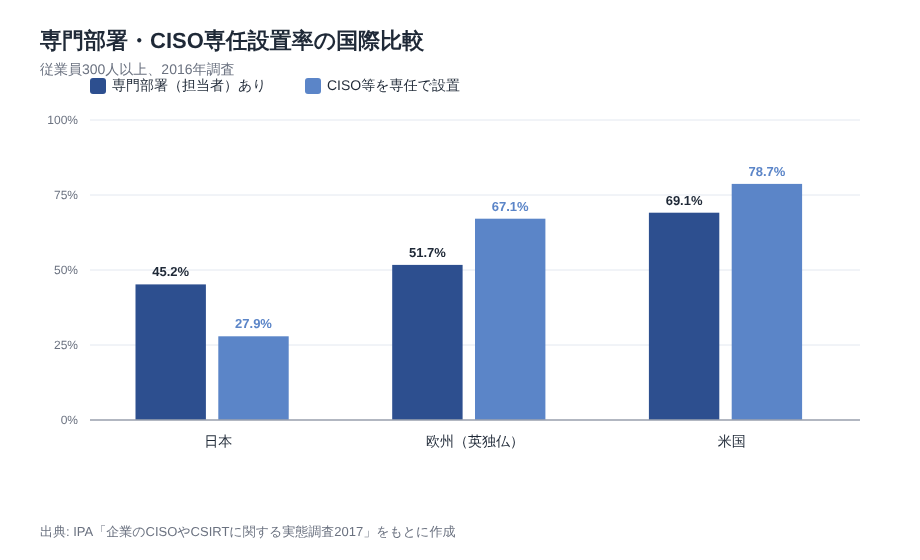
日米の差は、専門部署の23.9ポイントに対し、CISO等では50.8ポイントに広がります。日本はCSIRT設置率66.8%に対し、専任の責任者は3割未満です。
この差から読み取れるのは、日本企業では「CSIRTはあるが専任の責任者がいない」形が多いという点です。
注意
数値は2016年の調査で、現在とは異なる可能性があります。「CISO等」の扱いは国により違う可能性もあり、大まかな傾向として読んでください。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業でセキュリティの専門部署があるのは9.3%にとどまる(2024年)
ここからは、読者のみなさんに近い中小企業の実態を見ていきます。使うのは、IPAが中小企業等を対象に行った2024年度の調査**(Webアンケート、有効回答4,191件)**です。同じ規模の会社がどこまで体制を整えているかを確認してみてください。
中小企業の69.7%はセキュリティ対策を組織として行わず、各自に任せている
中小企業では、セキュリティ対策を組織として行っていない企業が多数派です。専門部署を持つ企業は、ごく一部にとどまります。
IPAの2024年度の調査で、中小企業等の情報セキュリティ対策の体制は次のようになっていました。
- 専門部署(担当者)がある:9.3%
- 兼務だが、担当者が任命されている:21.0%
- 組織的には行っておらず、各自の対応になっている:69.7%
- 小規模企業者に限ると、各自の対応になっている割合は84.5%
「セキュリティはほかの業務と兼務で、相談できる相手も社内にいない」という一人情シスの方の実感とも重なるのではないでしょうか。専任の担当者がいないのは、決して珍しいことではありません。
規模が大きくなると、まず兼務担当者の任命が進み、その後に専門部署が置かれる
中小企業の体制は、規模が大きくなるにつれて段階的に整います。ただし、専門部署と兼務担当者では伸びる区間が違います。
IPAの2024年度の調査から、規模別の値を並べると次のとおりです。区分は、小規模企業者が商業・サービス業1〜5名・製造業その他1〜20名、中小企業(100名以下)が商業・サービス業6〜100名・製造業その他21〜100名、中小企業(101名以上)が全業種101名以上の企業です。
| 企業規模 | 専門部署(担当者)がある | 兼務だが担当者を任命 |
|---|---|---|
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
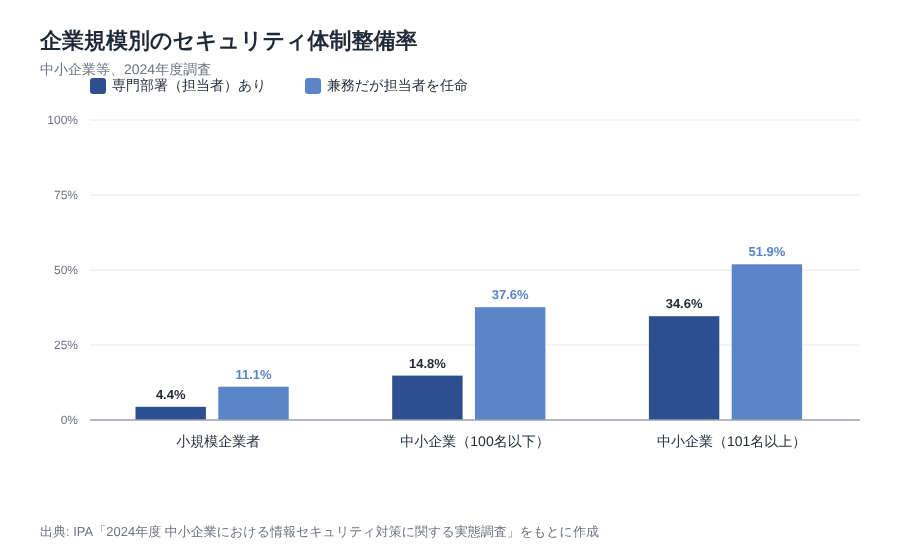
兼務担当者の任命率は、小規模企業者から100名以下で26.5ポイント上がります。専門部署の設置率は、100名以下から101名以上で19.8ポイント上がります。
この伸び方から読み取れるのは、まず兼務の担当者を決め、その先で専門部署を置くという順番です。なお、同じ企業を追った結果ではなく、101名以上の層は回答数が295社と少ない点に注意してください。
SOCとCSIRTの分業を前提にすると、中小企業の約7割には監視結果の受け手がいない
中小企業では、SOCとCSIRTの分業の前提になる「受け手」が社内にいない企業が多数です。
2015年度のJPCERT/CC調査では、SOCを持つ組織の67.4%がSOCとCSIRTを別部署にし、CSIRTの役割は「調整役」が77.3%で最多でした。一方、2024年度のIPA調査では、中小企業等の69.7%が対策を各自に任せています。
この2つから読み取れるのは、異常を見つけても、受け取って動く担当がいない中小企業が約7割を占めるという点です。なお、2つの調査は年も対象も違い、外部サービスに受け手まで任せる企業の割合も分かりません。
ポイント
- 専門部署がある中小企業は1割未満、約7割は対策を各自に任せている(2024年度、IPA)
- 規模が大きくなると、まず兼務担当者が任命され、次に専門部署が置かれる
- SOCより先に、監視結果の受け手を決める
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
中小企業でも2023年度に23.3%がサイバーインシデントを経験している
「うちは小さい会社だから狙われない」と考えたくなる気持ちは分かります。ただ、公的データを見ると、中小企業でも被害は一定の割合で起きています。ここでは、被害の実態と、被害に備えた訓練の状況を確認します。
被害を受けた中小企業の過去3期の被害総額は平均73万円
中小企業でも、4〜5社に1社が1年間にサイバーインシデントを経験しています。被害額も、決して無視できる水準ではありません。
IPAの2024年度の調査によると、2023年度にサイバーインシデントを経験した中小企業等は23.3%でした。被害を受けていない企業は76.7%です。
被害があったと答えた975社の過去3期の被害総額は、平均73万円でした。ただし、これは平均値です。一部の大きな被害に引っ張られている可能性があり、多くの企業の被害額がこの水準だとは限りません。
被害を受けた企業の割合は規模が大きいほど高く、2025年は2000人以上で64.9%
総務省の調査では、企業規模が大きいほどセキュリティ被害を受けた割合が高くなっています。ただし、この傾向を「小さい企業は安全」と読むのは誤りです。
総務省「令和7年通信利用動向調査」(2025年)で、何らかのセキュリティ被害を受けた企業の割合は次のとおりです。この調査の対象は、常用雇用者100人以上の企業です。
| 区分 | セキュリティ被害を受けた企業の割合(2025年) |
|---|---|
| 全体 | 48.0% |
| 従業者100〜299人 | 45.6% |
| 従業者2000人以上 | 64.9% |
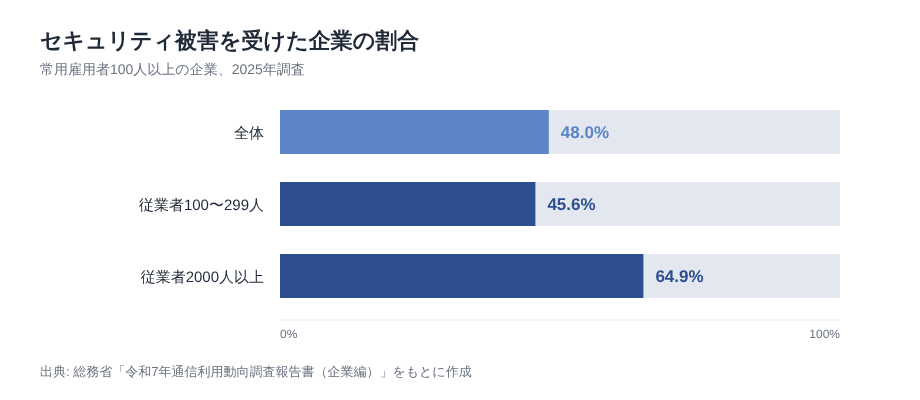
総務省調査の全体48.0%は、IPA調査の23.3%と比べて約2倍です。この差から読み取れるのは、主に調査の対象と「被害」の数え方の違いによるずれであり、小さい企業ほど被害が少ないという意味ではない点です。
被害に気づけるかどうかは、監視の体制にも左右されます。被害の数字が小さいから監視はいらない、とは言えません。
インシデント対応訓練まで行っている中小企業は1割に満たない
被害を経験する中小企業に比べて、被害に備えて訓練をしている中小企業はずっと少数です。見つけた後の動きを練習している企業が少ない、ということです。
IPAの2024年度の調査で、標的型攻撃メール訓練やインシデント対応訓練などの訓練を実施している中小企業等は、全体の7.3%でした。セキュリティ教育を実施している企業に絞っても、教育の内容にインシデント対応訓練を含むのは9.8%です。前者は中小企業等全体、後者は教育を実施している企業の中での割合です。
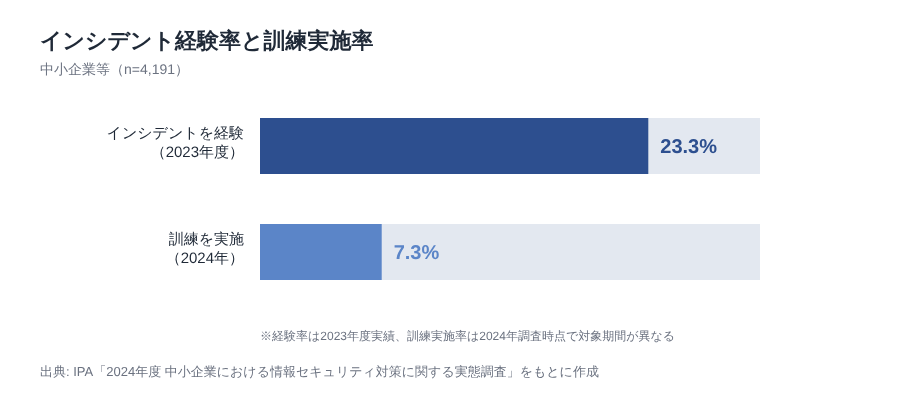
この2つの数値から読み取れるのは、インシデントを経験する企業(23.3%)が、訓練をしている企業(7.3%)の3倍以上いるという点です。「見つけた後に誰が何をするか」を練習している企業は、まだ少ないといえます。
なお、経験率は2023年度の実績、訓練は2024年調査時点の状況で、期間がずれています。被害を経験した企業と訓練をしている企業がどれだけ重なるかも、このデータからは分かりません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業や一人情シスは、SOCの機能を段階的に確保する
ここまでのデータを踏まえると、中小企業がいきなり自社でSOCを構えるのは現実的ではありません。大切なのは、SOCが担う「見つける・知らせる・対応する」の機能を、順番に確保していくことです。ここでは、その順番を3つのステップで紹介します。
最初の一歩は、監視結果を受け取る担当者を1人決めること
最初に取り組みたいのは、監視の結果を受け取る担当者を1人決めることです。兼務でもかまいません。
IPAの2024年度の調査では、小規模企業者の84.5%が対策を各自に任せており、兼務の担当者を任命しているのは11.1%でした。中小企業等全体でも、兼務の担当者を任命している企業は21.0%です。
前のセクションで見たように、規模が大きくなる過程では、まず担当者を決める段階があります。外部の監視サービスを使う場合も、知らせを受け取る人がいなければ対応は始まりません。兼務でもよいので受け手を1人決めることが、どの進め方をとる場合でも前提になります。
監視を外部に任せる場合も、異常が見つかった後の連絡先と手順は自社で決める
監視そのものは外部に任せられても、見つかった後の判断は自社にしかできません。社内の誰に連絡し、誰が決めるのかは、あらかじめ自社で決めておく必要があります。
監視を外部に任せる選択肢には、MSSP(マネージドセキュリティサービスプロバイダー)による監視サービスがあります。**IPAが定めた基準を満たし、民間事業者が中小企業向けに提供する「サイバーセキュリティお助け隊サービス」(見守り〔監視〕・駆け付け・保険をまとめたもの)**も選択肢の一つです。外部委託の考え方は、情シス業務のITアウトソーシングの記事も参考にしてください。
ただ、CSIRTの位置づけとして「調整役」が最も多く挙がったように(2015年度、77.3%)、調整の役割は外部に任せきれません。教育を実施している中小企業でも、インシデント対応訓練を含むのは2024年度で9.8%です。次の項目を決めて、一度机の上で確認するだけでも準備になります。
- 連絡先:外部の監視サービスから最初に連絡を受ける社内の担当者
- 判断する人:業務を止めるかどうかなどを決める責任者
- 外部への相談先:契約しているベンダーや、相談できる公的な窓口
- 止めるもの・残すもの:ネットワークから切り離す機器と、調査のために残す記録
ログを記録している企業は37.8%で、記録を残すことが監視の出発点になる
監視を自社で行うか外部に任せるかにかかわらず、まず必要なのはログ(記録)です。ログがなければ、何が起きたかを分析できません。
総務省の通信利用動向調査では、2024年時点でアクセスログを記録している企業は37.8%でした。常用雇用者100人以上でインターネットを利用する企業2,314社の回答で、中小企業に限った値ではありません。まずは、どの機器のログがどこに、どれくらいの期間残っているかを確認してみてください。
ポイント(チェックリスト)
- 監視結果の受け手を1人決めた(兼務可)
- 異常時の連絡先と判断する人を決めた
- 手順を一度、机上で確認した
- 主な機器のログが残っているか確認した
- そのうえで、監視を自社で行うか外部に任せるか検討する
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「サイバーセキュリティお助け隊サービス制度」
SOCの設置状況を示す公的データは2015〜2016年の調査に限られる
**今回確認した範囲では、**SOCやCSIRTを名指しで調べた公的調査は、2015〜2016年の、NCA加盟組織や従業員300人以上の企業を対象としたものに限られます。
この記事のSOC構築状況は、2015年度のJPCERT/CC調査で、CSIRTを持つNCA加盟組織の中の69.7%です。CSIRT構築人数(5名未満が47.0%)も同じ調査、CSIRT設置率(66.8%)は2016年のIPA調査です。2024年度のIPA中小企業調査は、専門部署の有無(9.3%)までしか聞いていません。
このデータの範囲から読み取れるのは、「中小企業のSOC導入率」や「中小企業が監視を外部に任せている割合」は、今回確認した公的データでは分からないという点です。自社の受け手・手順・ログの3点を確認するほうが確実です。
注意
Web上のSOC導入率などの数字は、民間の調査や推計の可能性があるため、対象と調査年を確認してください。新しい公的調査が出た場合は、この記事を更新します。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:SOCを持つ前に、受け手と手順を決めることから始める
SOCについて押さえておきたい点を振り返ります。
- SOCは異常を監視・検知して知らせる組織、CSIRTは事故時に調整・対応する組織です。SOCを持つ組織の67.4%は両者を別の部署にしています(2015年度)
- 日本の大企業は、専任のCISO等の設置で欧米に大きく遅れていました(2016年調査)
- 中小企業で専門部署があるのは9.3%で、69.7%は対策を各自に任せています(2024年度)
- 中小企業の23.3%が2023年度にインシデントを経験している一方、教育実施企業でもインシデント対応訓練を含むのは9.8%です(2024年度)
- 進め方は「受け手を決める → 手順を決める → ログを残す → 監視を外部に任せるか判断する」の順番が現実的です
まずは、異常の知らせを受け取る担当者を誰にするか、社内で話し合ってみてください。
SOCの機能を支える担当者教育は「情シスカレッジ」で進められる

受け手や手順を決めても、兼務の担当者がセキュリティを学ぶ時間を確保するのは簡単ではありません。ログの見方や初動対応は、業務の合間に少しずつ身につける必要があります。
「情シスカレッジ」は、新人・ひとり情シス向けのマイクロラーニングLMSです。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典