

【総務省・IPA調査】ログ管理とは|目的とログの種類、100人以上の企業のアクセスログ記録率は41.0%(2025年)
- 上司や監査から「ログ管理をして」と言われたが、何から始めればいいか分からない
- どのログを、どれくらいの期間残せばいいのか判断できない
- ひとり情シスで、毎日ログを見る時間が取れない
この記事は、こうした悩みを持つ情シス担当者の方に向けて書いています。
結論から言うと、ログ管理は、システムや機器の記録を集めて保管し、必要なときに確認できる状態にしておく取り組みです。記録している企業は増えていますが、記録を点検に使う工程まで回せている企業はまだ多くありません。
以下では、ログ管理の定義と目的、ログの種類、保存期間の考え方、企業の実施状況、中小企業の課題と始め方を、公的データをもとに解説します。
この記事のポイント
- ログ管理は、ログを集めて保管し、確認・分析するまでを含む取り組みです
- 2025年にアクセスログを記録している企業は41.0%、セキュリティ監査は26.7%です(常用雇用者100人以上の企業のうちインターネット利用企業。出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)
- 専門部署(担当者)がある中小企業は2024年時点で9.3%で、少人数で回せる仕組みが必要です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ログ管理とは、システムや機器の記録を集めて保管し、必要なときに確認・分析できる状態に保つ取り組み
ログ管理とは、パソコンやサーバー、ネットワーク機器などが残す記録を集めて保管し、必要なときに確認・分析できるようにしておく取り組みです。
「ログ」は記録そのもので、「ログ管理」はその記録を扱う一連の作業を指します。まずはこの2つを分けて理解しておくと、後の話が整理しやすくなります。
ログは「いつ・誰が・どの機器で・何をしたか」の記録で、ログ管理はその収集から確認までを指す
ログ管理は、ログを取得するだけでなく、収集・保管・確認・廃棄までを含む一連の流れです。ログとは、システムや機器が自動で残す「いつ・誰が・どの機器で・何をしたか」の記録です。
ログ管理の流れは、次の5つの工程に分けられます。
- 取得: ログを出力する設定にする
- 収集: 各機器のログを1か所に集める
- 保管: 決めた期間、消えたり書き換えられたりしないように残す
- 確認・分析: 定期的に見る、事故のときに調べる
- 廃棄: 保存期間を過ぎたログを決めた手順で消す
総務省の2025年の調査(常用雇用者100人以上の企業のうちインターネット利用企業が対象)では、何らかのセキュリティ対策をしている企業は98.3%でした。一方、アクセスログの記録は41.0%で、詳しくは後半の実施状況の章で解説します。
ポイント
- ログは、機器やシステムが自動で残す操作や通信の記録です
- ログ管理は、取得・収集・保管・確認・廃棄までの流れ全体を指します
- ログは取るだけでは役に立たず、確認できる状態にしておくことが大切です
ログ管理は記録と保管が中心で、ログを集めて相関を分析するSIEMや常時監視とは役割が異なる
ログ管理は「残す」ことが中心で、監視やSIEMは「見る・分析する」ことが中心です。似た言葉が多いため、役割の違いを押さえておきましょう。
IPAの「情報セキュリティ10大脅威 2026」解説書では、SIEMを次のように説明しています。ウイルス対策ソフトなど各機器が出すログやイベントを1か所に集め、互いの関係を踏まえて分析できるようにする仕組みです。つまりSIEMは、ログ管理で残したログを材料に使う側の仕組みといえます。
| 区分 | 役割 | 主な作業 | 総務省調査で近い選択肢と2025年の実施率 |
|---|---|---|---|
| ログ管理 | 記録を残す | ログの取得・収集・保管 | アクセスログの記録 41.0% |
| 監視 | 通信や機器の異常に気付く | 回線の監視、不正侵入の検知 | 回線監視 21.7%、IDSの設置・導入 20.7% |
| SIEM | 集めたログを横断して分析する | ログの集約、相関分析、アラート | —(総務省調査に該当する選択肢なし) |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」、IPA「情報セキュリティ10大脅威 2026」解説書[組織編]をもとに作成(実施率は常用雇用者100人以上の企業のうちインターネット利用企業の値)
日々の運用監視やSIEMを導入する場合も、元になるログが残っていなければ分析はできません。そのため、ログ管理はこれらの取り組みの基礎になります。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
管理すべき主なログは認証・操作・通信・システムの4種類に分けて整理できる
情シスが押さえておきたいログは、認証・操作・通信・システムの4種類に分けると整理しやすくなります。
| ログの種類 | 記録される内容の例 | 主な取得元 |
|---|---|---|
| 認証ログ | ログイン・ログアウト、ログイン失敗、VPN接続 | OS、VPN機器、クラウドサービス |
| 操作ログ | ファイルの閲覧・コピー・削除、設定変更 | パソコン、ファイルサーバー、業務システム |
| 通信ログ | 通信の許可・遮断、Web閲覧、名前解決 | ファイアウォール、プロキシ、DNSサーバー |
| システム・アプリケーションログ | OSのイベント、サービスの起動・停止、エラー | サーバー、パソコン、業務アプリ |
すべてのログを同じ重さで残すのは現実的ではないため、目的に合わせて優先順位を付けます。
2025年のランサムウェア感染経路は87.0%がVPN機器・リモートデスクトップ経由で、接続と認証のログが調査の起点になる
優先して残すログを1つ選ぶなら、VPN機器やリモートデスクトップの接続ログと認証ログです。理由は、ランサムウェアの侵入口の多くがこうした外部からの接続機器だからです。
IPAの「情報セキュリティ10大脅威 2026」解説書は、警察庁のデータを引用しています。それによると、2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が合わせて87.0%でした。これは警察庁が把握した被害の感染経路を集計した値で、被害に遭った組織から感染経路について回答が得られた事例が分母です。被害件数全体に占める割合ではありません。
このデータから考えられるのは、侵入口の多くが外部からの接続機器である以上、その接続と認証の記録が無いと、侵入経路の特定が難しくなるという点です。いつ、どのアカウントで、どこから接続されたかが分かれば、被害の範囲を調べる起点になります。
ひとり情シスの場合は、まずVPN機器、リモートデスクトップ、管理者アカウントの3つについて、認証ログが残る設定になっているかを確認してみてください。
公的統計は「アクセスログの記録」を1項目で尋ねており、ログの種類ごとの取得状況は分からない
公的統計からは、他社がどの種類のログを、どの期間残しているかは分かりません。そのため、残すログの範囲は自社の目的から決める必要があります。
総務省の通信利用動向調査は、セキュリティ対策を複数の選択肢から選ぶ形で尋ねており、「アクセスログの記録」はその1つです。
この設問の作りから読み取れるのは、次の点です。2025年の41.0%や2024年の37.8%は、「何らかのアクセスログを記録していると答えた企業の割合」として読むべきです。認証ログだけの企業も、すべてのログを集める企業も、同じ「記録している」に含まれます。
自社がログを何に使うのかを先に決め、その目的から残すログを選んでください。
注意
総務省調査の「アクセスログの記録」は、記録しているかどうかを尋ねた項目です。ログの種類・範囲・保存期間は、公的統計では分かりません。また、総務省調査にはログ管理ツールやSIEMの導入を尋ねる選択肢がありません(中小企業については、IPAの調査に、ログ情報の統合・分析を行う製品の導入状況を尋ねる項目があります)。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
ログ管理の目的は、侵入や不正の早期発見、事故の原因究明、内部不正の抑止、監査への対応の4つ
ログ管理を始める前に、何のためにログを残すのかを決めておきましょう。目的が決まると、残すログの種類や保存期間も決めやすくなります。主な目的は次の4つです。
- 侵入や不正の早期発見: 普段と違うログインや通信に気付くきっかけにする
- 事故の原因究明: 何が起きたのか、どこまで影響したのかを後から確かめる
- 内部不正の抑止: 操作が記録されていること自体が、不正の抑止につながる
- 監査への対応: 社内外の監査で、ルールどおりに運用していることを示す
JPCERT/CCへのインシデント報告は2025年度に74,096件で、2019年度の約3.7倍に増えている
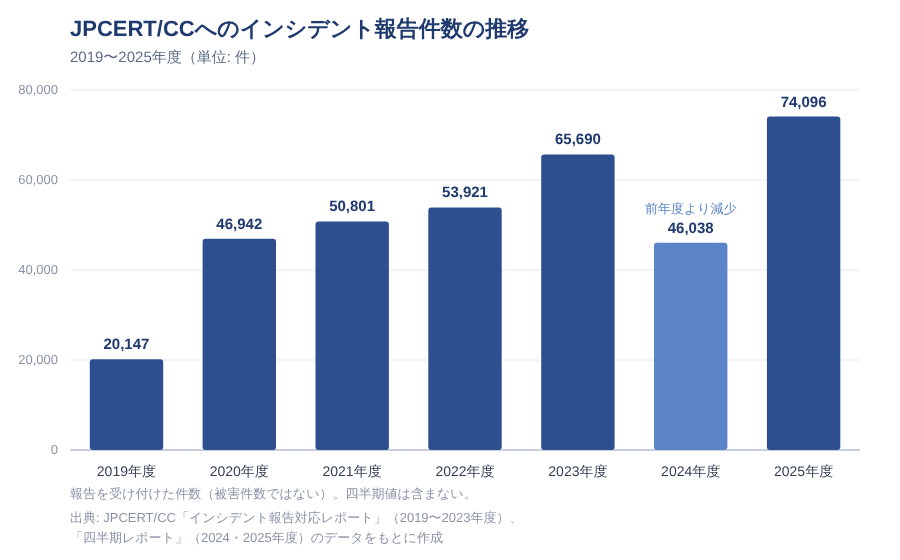
JPCERT/CCが受け付けたインシデント報告は、2025年度に74,096件でした。これは2019年度の20,147件の約3.7倍にあたります。
出典: JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」(2019〜2023年度)、JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」(2024・2025年度)のデータをもとに作成
推移を見ると、2020年度は46,942件、2021年度は50,801件、2022年度は53,921件、2023年度は65,690件でした。2024年度は46,038件で、前年度より減っています。毎年増え続けているわけではない点に注意してください。
この推移から考えられるのは、どの企業もインシデントに巻き込まれる可能性があるという点です。何が起きたかを後から確かめる材料として、ログを残しておく意味は大きいといえます。
注意
JPCERT/CCの件数は、報告を受け付けた件数です。実際の被害の件数ではありません。また、1つのインシデントについて複数の報告が届くこともあるため、インシデントの件数とも一致しません。ログが無かったために原因が分からなかった件数の統計は公表されていないため、件数の増減とログ管理の状況を結び付けて読むことはできません。
ウイルス対策ソフトは82.0%の企業が導入しており、ログ管理は侵入を防ぐ対策ではなく侵入後に何が起きたかを追う対策として位置づける
ログ管理は、侵入を防ぐ対策の代わりではなく、防げなかったときに範囲と原因を調べるための対策です。防ぐ対策と追う対策は、役割が違います。
総務省の2025年の通信利用動向調査では、端末にウイルス対策プログラムを導入している企業は82.0%でした。同じ調査で、アクセスログを記録している企業は41.0%にとどまります。どちらも常用雇用者100人以上の企業のうちインターネット利用企業を対象にした値で、同じ母集団どうしで比べています。
この2つの数値から読み取れるのは、防ぐ対策はほとんどの企業が入れている一方、防げなかったときに追う材料を残している企業はその半分程度だという点です。ウイルス対策ソフトで防げなかった攻撃があった場合、ログが無いと、いつから何をされたのかを確かめられません。
また、操作の記録が残ることは、社内の不正を思いとどまらせる効果もあります。防ぐ対策とログ管理を組み合わせて考えてみてください。
出典: JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」/JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
アクセスログを記録している企業は2025年で41.0%、ただし常用雇用者100人以上の企業の値
ここからは、企業がどの程度ログ管理に取り組んでいるのかを、総務省の「通信利用動向調査」で確認します。
この調査の対象は、常用雇用者100人以上の企業のうち、インターネットを利用している企業です。数値は無回答を除いて算出されています。セキュリティ対策を選択肢から複数選ぶ形で尋ねているため、以下の数値はすべてこの母集団での割合として読んでください。
アクセスログの記録は2024年の37.8%から2025年の41.0%へ、1年で3.2ポイント増えた
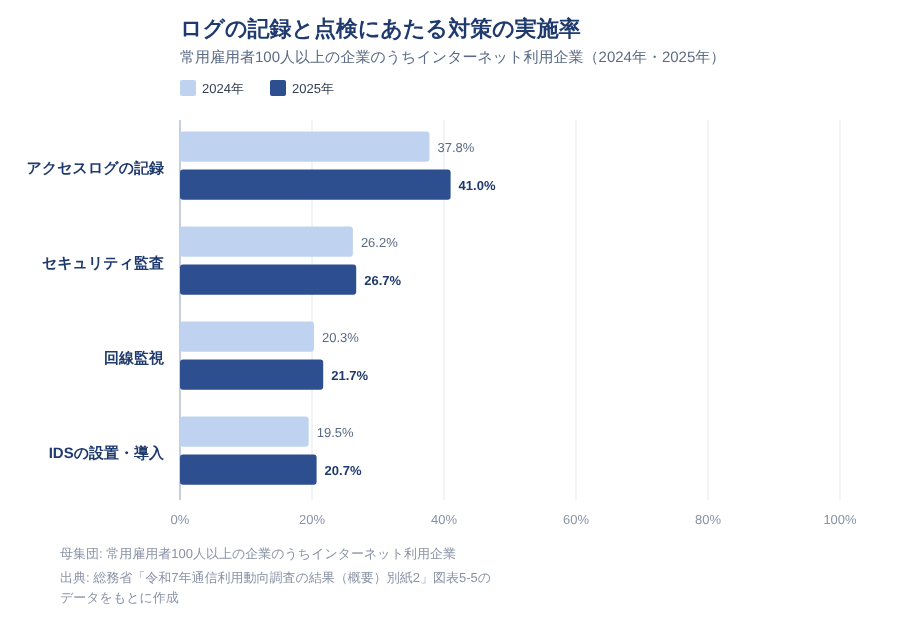
アクセスログを記録している企業は、2024年の37.8%から2025年には41.0%に増えました。1年で3.2ポイントの増加です。
この伸び幅は、同じ調査のセキュリティ対策の項目の中でも大きいほうに入ります。ただし、比べられるのは2024年と2025年の2年分だけです。また、回答する企業は年ごとに入れ替わるため、同じ企業を追いかけた数値ではありません。
この推移から読み取れるのは、ログの記録を対策に取り入れる企業は増えているという点です。一方で、同じ企業が新たに記録を始めたのか、回答企業の構成が変わったのかまでは、この調査からは分かりません。
上司や経営層にログ管理の必要性を説明するときは、「100人以上の企業では、2025年に4割程度がアクセスログを記録している」という形で使うとよいでしょう。
記録に比べると、点検にあたるセキュリティ監査は26.7%、回線監視は21.7%、IDSは20.7%で、1年間の伸びも小さい
ログを記録する企業は増えましたが、記録を点検する工程にあたる対策は1年間でほとんど伸びていません。記録から点検までの流れに沿って、4つの対策の実施率を並べると次のとおりです。
| 対策 | 2024年 | 2025年 | 増減 |
|---|---|---|---|
| アクセスログの記録 | 37.8% | 41.0% | +3.2ポイント |
| セキュリティ監査 | 26.2% | 26.7% | +0.5ポイント |
| 回線監視 | 20.3% | 21.7% | +1.4ポイント |
| 不正侵入検知システム(IDS)の設置・導入 | 19.5% | 20.7% | +1.2ポイント |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」をもとに作成(常用雇用者100人以上の企業のうちインターネット利用企業。増減は本記事で計算)
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」図表5-5のデータをもとに作成
セキュリティ監査は+0.5ポイントで、ほぼ横ばいです。回線監視とIDSも、伸び幅は記録より小さくなっています。
この表から読み取れるのは、記録を残す企業は増えたものの、残した記録を点検する工程までは広がっていないという点です。ログは記録した後に誰かが確認して、初めて異常の発見や原因究明に使えます。記録を始めた企業は、次に「誰がいつ見るか」を決める段階にあると考えてください。
100人未満の企業がアクセスログを記録しているかを測った公的統計は無く、41.0%を中小企業の実態としては使えない
41.0%は常用雇用者100人以上の企業(うちインターネット利用企業)の値で、100人未満の企業の値は公的統計にありません。そのため、この数値は中小企業の実態としては使えません。
小規模企業者を含むIPAの中小企業調査で分かるのは、情報セキュリティ関連製品の導入状況です。この中には、端末を管理する製品のほか、ログ情報の統合・分析を行う「セキュリティ情報管理システム製品」も含まれます。クライアントPC管理製品の2024年の導入率は、全体8.7%、小規模企業者4.5%、100名以下11.5%、101名以上17.3%です。この値は「対策の必要性を感じたことがない」以外と答えた企業(n=2,203)が対象で、全回答者の値ではありません。
これらのデータから読み取れるのは、中小企業はアクセスログを記録しているかどうかについて、同じ規模の企業の記録率と比べられない状態にあるという点です。比べられないのは記録率についてで、ログ管理に関わる製品の導入状況は、IPAの調査で尋ねられています。
注意
前述の記録率は、常用雇用者100人以上の企業のうちインターネット利用企業を対象にした総務省調査の値です。IPAの製品導入率は母集団が違い、ログ管理の実施率でもありません。2つを並べて「中小企業はログ管理が遅れている」と結論付けることはできません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
ログの保存期間は一律の年数で決めず、目的と要件、事故に気付くまでの時間から決める
ログの保存期間は、「何年なら正解」という一律の基準で決めるものではありません。自社がログを何に使うのか、どんな要件が適用されるのかから決めます。
保存期間を決めるときは、次の4つの観点で検討してみてください。
- ログを何に使うか: 事故の原因究明、監査への対応、内部不正の確認など、目的によって必要な期間が変わります
- 自社に適用される要件: 社内規程、取引先との契約、業界の基準などで期間が決まっている場合があります
- 事故に気付くまでの時間: 侵入や不正は、発生してから気付くまでに時間がかかる場合があります。気付いた時点で必要なログが消えていないかを考えます
- 保存容量と費用: ログの量が多いほど、保管にかかる容量と費用が増えます。重要なログは長く、それ以外は短くといった分け方も検討します
公的統計を見ると、総務省の通信利用動向調査が尋ねているのは、アクセスログを記録しているかどうかまでです。記録している企業は2025年で41.0%、2024年で37.8%ですが、どれだけの期間保存しているかは尋ねていません。
このことから言えるのは、保存期間について「他社の平均に合わせる」という決め方はできないという点です。だからこそ、上の4つの観点で自社の理由を整理しておくと、社内や監査への説明にも使えます。
注意
業界の基準や取引先との契約などで保存期間が定められている場合は、Webの解説記事ではなく、必ずその基準や契約書の原文で期間を確認してください。基準は改訂されることがあるため、最新版を確認することも大切です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業のログ管理の課題は、担当する人と管理する仕組みがそろっていないこと
ログ管理の課題としては、ログの量が多い、見る人がいない、機器ごとに形式がばらばら、保管に費用がかかる、といった点がよく挙がります。
このうち、中小企業で特に大きいのは「見る人」と「仕組み」の不足です。ここでは、IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」のデータで確認します。
情報セキュリティの専門部署(担当者)がある中小企業は2024年時点で9.3%、小規模企業者では4.4%
2024年時点で、情報セキュリティの専門部署(担当者)がある中小企業等は9.3%でした。規模が小さいほど割合は低く、小規模企業者では4.4%です。
| 企業規模 | 専門部署(担当者)がある割合 |
|---|---|
| 小規模企業者 | 4.4% |
| 中小企業(100名以下) | 14.8% |
| 中小企業(101名以上) | 34.6% |
| 中小企業等(全体) | 9.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」をもとに作成(全回答者 n=4,191)
この調査は全回答者(n=4,191)が対象です。小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します。中小企業(100名以下)は小規模企業者を除いた区分で、商業・サービス業で6〜100名、製造業その他で21〜100名の企業です。中小企業(101名以上)は、全業種で101名以上の企業です。
専門部署(担当者)がある企業が全体で9.3%、小規模企業者で4.4%という値から考えられるのは、定期的にログを確認する担当者を置けていない企業が多いという点です。ひとり情シスがほかの業務と兼務しながらログ管理を担う前提で、仕組みを考える必要があります。
端末を管理する製品の導入率は小規模企業者4.5%、101名以上17.3%で、規模が小さいほど仕組みも整っていない
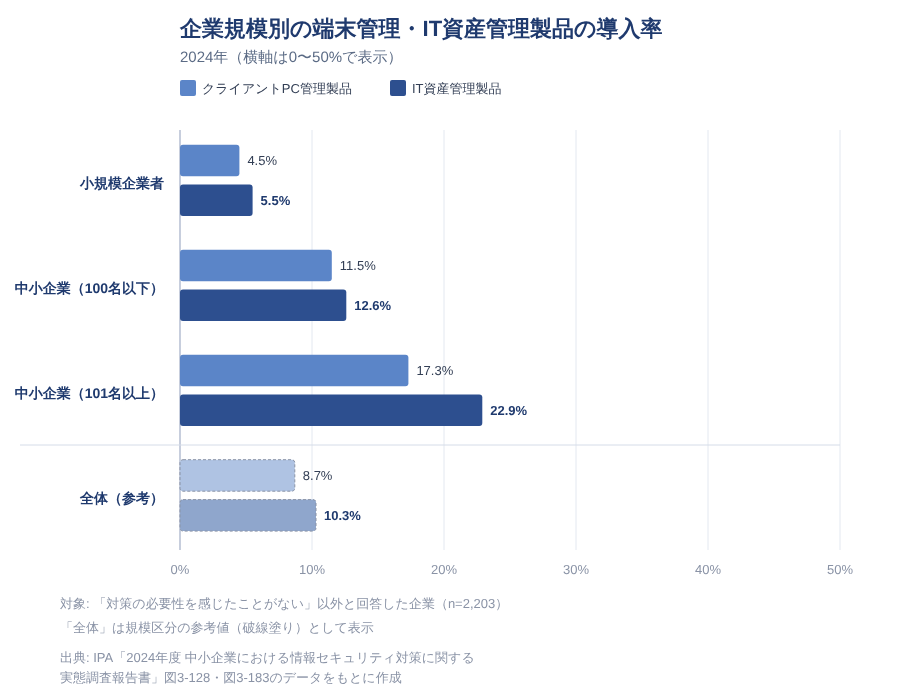
端末やIT資産を製品で管理している企業の割合も、規模が小さいほど低くなっています。2024年の値を規模別に並べたのが図表3です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」図3-128・図3-183のデータをもとに作成
クライアントPCを管理する製品の導入率は、小規模企業者が4.5%、100名以下が11.5%、101名以上が17.3%で、全体では8.7%です。IT資産管理製品は、小規模企業者が5.5%、100名以下が12.6%、101名以上が22.9%で、全体では10.3%でした。
クライアントPC管理製品では、小規模企業者と101名以上の差が約3.8倍あります。どちらの製品も、規模が小さい企業ほど導入が進んでいません。
注意
製品導入率の対象は、「対策の必要性を感じたことがない」以外と答えた企業(n=2,203)です。専門部署の設置率(全回答者 n=4,191)とは母集団が違うため、2つの値の大小は比べられません。また、こうした製品の多くは操作ログを集める機能を持ちますが、クライアントPC管理製品やIT資産管理製品の導入率は、ログを取得・管理しているかどうかを示す値ではありません。ログ管理をしている割合としては読まないでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
ひとり情シスのログ管理は、残すログを絞り、確認と対応の手順を決めるところから始める
ひとり情シスや少人数の体制では、最初からすべてのログを集めて毎日分析するのは現実的ではありません。2024年時点で、専門部署(担当者)がある小規模企業者は4.4%にとどまります。
少人数でも回せるよう、次の3段階で小さく始めるのがおすすめです。
- 残すログを絞る: VPN機器、リモートデスクトップ、管理者アカウントの認証ログなど、侵入経路の調査に使うログを優先します
- 保存先と期間を決める: 前述の4つの観点(目的、要件、気付くまでの時間、容量と費用)で決めます
- 確認と対応の手順を決める: 誰がいつログを確認し、異常に気付いたら誰に連絡するかを決めます
ログ管理の方法は、機器やOSの標準機能、ログ管理ツール、SIEM、外部委託の順に体制と予算に合わせて選ぶ
ログ管理の方法は、担当者の人数と、確認にかけられる時間に合わせて選びます。主な方法は次の4つです。
| 方法 | できること | 向いている体制 | 注意点 |
|---|---|---|---|
| 機器やOSの標準機能 | 各機器やクラウドサービスで監査ログを残す | まず始めたい少人数の体制 | 機器ごとに確認が必要で、保存期間が短い設定もある |
| ログ管理ツール | 複数機器のログを集めて検索する | ログを横断して調べたい体制 | 集める範囲と容量の設計が必要 |
| SIEM | ログの相関分析とアラート | 分析と通知に対応できる担当者がいる体制 | アラートを判断する人が必要 |
| 外部委託(監視サービス) | 事業者がログを監視し、異常を知らせる | 社内で常時見る人を置けない体制 | 委託範囲と通知後の社内対応を決めておく |
本記事の整理(総務省調査には「セキュリティ管理のアウトソーシング」、IPAの中小企業調査には「セキュリティ情報管理システム製品」の項目がありますが、表の4つの方法とは範囲が一致しないため、導入率は載せていません)
専門部署(担当者)がある中小企業等は、2024年時点で9.3%、小規模企業者では4.4%でした。専任の担当者がいない場合は標準機能から始め、確認が追いつかなくなったらツールや外部委託を検討するのが現実的です。
インシデント対応訓練を教育の内容に選んだ中小企業は、教育を実施している企業の9.8%で、全体ではおよそ3.6%(推計)にとどまる
2024年に、教育の内容としてインシデント対応訓練を選んだ中小企業等は、教育を実施している企業(n=1,524)のうち9.8%でした。
同じ調査で、教育の方法として訓練を実施している企業は全回答者の7.3%です。9.8%の方が大きく見えるのは、分母が違うためです。教育を特に実施していない企業は63.6%なので、教育を実施している企業は全体の36.4%です。全体に直すと、9.8%×36.4%≒3.6%になります。
この数値から読み取れるのは、インシデント対応訓練を教育に取り入れている中小企業は、ごく一部にとどまるという点です。
ここからは本記事の見解です。この調査は、訓練でログを使っているかどうかまでは尋ねていません。ただ、異常時に誰が何を見るかを訓練で確かめておかないと、ログはいざというときに使いにくくなると考えられます。訓練を行う場合は、ログの確認手順も内容に含めておくとよいでしょう。
注意
約3.6%は報告書に載っている数値ではなく、2つの設問の値から本記事で計算した推計です。訓練の中でログを使っているかどうかは、調査からは分かりません。
訓練実施率の規模差は約10倍だが、教育を実施している企業に絞ると約2.5倍(推計)に縮み、小規模企業は教育を始めることが先になる
訓練の規模差の多くは、そもそも社内で教育をしているかどうかの差です。2024年の規模別の値は次のとおりです。
| 企業規模 | 訓練を実施している割合 | 教育を特に実施していない割合 |
|---|---|---|
| 小規模企業者 | 2.7% | 78.5% |
| 中小企業(100名以下) | 13.6% | 40.1% |
| 中小企業(101名以上) | 27.1% | 13.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」をもとに作成
訓練の実施率には、小規模企業者と101名以上で約10倍の差があります。そこで、教育を実施している企業(100%から教育未実施の割合を引いた値)に絞って計算しました。
小規模企業者は約12.6%(2.7%÷21.5%)、100名以下は約22.7%(13.6%÷59.9%)です。101名以上は約31.5%(27.1%÷86.1%)で、差は約2.5倍に縮みます。
いずれも報告書に載っている数値ではなく、2つの設問から計算した推計値です。101名以上の区分は回答数が少なく、数ポイントの誤差がありえます。
このことから考えられるのは、ひとり情シスが多い小規模な企業では、訓練より前に教育から始めるのが現実的だという点です。ログの見方や異常時の連絡先を社内に伝えるところから始めてみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査報告書(概要説明資料)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: ログ管理は記録するだけでなく、確認と対応の手順まで決めて初めて役に立つ
ログ管理は、システムや機器の記録を集めて保管し、必要なときに確認・分析できる状態にしておく取り組みです。目的は、侵入や不正の早期発見、事故の原因究明、内部不正の抑止、監査への対応の4つです。
総務省の調査では、常用雇用者100人以上の企業のうちインターネット利用企業でアクセスログを記録している割合は2025年で41.0%でした。一方、点検にあたるセキュリティ監査は26.7%で、記録ほど広がっていません。
中小企業では、専門部署(担当者)がある企業が2024年時点で9.3%です。なお、100人未満の企業のログ記録率は公的統計に無いため、他社と比べるのではなく、自社の目的から範囲を決めることになります。
ログ管理は記録するだけでは不十分で、誰がいつ確認し、異常時に何をするかまで決めて初めて役に立ちます。まずは次の3点から確認してみてください。
ポイント
- VPN機器・リモートデスクトップ・管理者アカウントの認証ログなど、優先して残すログを決める
- 保存期間は、自社の目的と、適用される規程・契約・基準から決める
- 誰がいつログを確認するか、異常時の連絡先はどこかを決めて、社内に伝える
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
ログ管理やセキュリティ対応の基礎を学ぶなら「情シスカレッジ」

ログを役立てるには、異常に気付いたときの連絡先や対応の手順を、社員一人ひとりが知っていることが大切です。ただ、ひとり情シスの方が社内教育の教材づくりまで手掛けるのは大変ではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典