

【IPAデータ】内部不正防止ガイドラインとは|第5版の要点と、退職者の権限削除が2022年度32.7%にとどまる実態
内部不正への備えを見直すとき、まず名前が挙がるのがIPAのガイドラインですよね。ただ、実際に開いてみると、次のように感じる方も多いのではないでしょうか。
- IPAの内部不正防止ガイドラインを読むよう言われたが、量が多くて要点がつかめない
- 対策の項目が多く、自社は何から手を付ければよいか分からない
- 他の会社はどこまで対策できているのか知りたい
結論から言うと、ガイドラインの対策を一度にすべて整える必要はありません。公的データを見ると、漏えいの多いルートと、実施が遅れている対策がはっきりしています。まずは情報資産の把握と退職者対策から着手するのが現実的です。
この記事では、ガイドラインの成り立ちと第5版の構成を解説します。そのうえで、IPAの3つの実態調査から、優先して取り組むべき対策を整理します。報道された内部不正の事例を知りたい方は、別の記事にまとめています。
この記事のポイント
- 内部不正防止ガイドラインはIPAが2013年に公開し、現行版は2022年4月に公開された第5版です(出典: IPA「組織における内部不正防止ガイドライン」)
- 2020年度の調査では、営業秘密の漏えいルートのうち中途退職者経由が36.3%で最多です(出典: IPA「企業における営業秘密管理に関する実態調査2020」)
- 退職者のIDやアクセス権限を削除していると答えた人の割合は、2022年度の調査で32.7%にとどまります(出典: IPA「企業の内部不正防止体制に関する実態調査」)。まず情報資産の把握と退職者対策から着手するのが近道です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内部不正防止ガイドラインはIPAが2013年に公開し、現行版は2022年の第5版
内部不正防止ガイドラインとは、IPA(情報処理推進機構)が公開する手引き「組織における内部不正防止ガイドライン」を指します。
従業員や退職者など、組織の内部の人による情報の持ち出しや不正操作を防ぐための対策がまとめられています。企業規模を問わず使える内容で、IPAのWebサイトから閲覧できます。
2013年の初版から3回の改訂を経て、2022年4月に第5版が公開された
現行の第5版は2022年4月に公開されたものです。初版の公開以降、何度か改訂が重ねられてきました。公開と改訂の年は次のとおりです。
| 版 | 公開・改訂の年 |
|---|---|
| 初版 | 2013年 |
| 改訂 | 2014年・2015年・2017年 |
| 第5版(現行版) | 2022年4月 |
表の出典: IPA「組織における内部不正防止ガイドライン」/IPA プレスリリース(2022年4月6日)
この表から読み取れるのは、改訂の間隔が延びている点です。初期は1〜2年ごとでしたが、2017年から第5版までは5年空いています。
ただし、改訂の規模は年だけでは分かりません。間隔が長いことが、内容が安定していることを示すとも限りません。
もう一つ押さえておきたいのは、第5版の公開前後で対策がどう変わったかは、公的データからは測れないことです。この記事で使う対策の実施率は、2022年度の調査の値です。
IPAはその後、2023年度の内部不正防止対策の状況調査を2024年5月に公表しています。常用雇用者21人以上の企業に勤める1,248名(大企業と中小企業がほぼ半数ずつ)が回答し、ガイドラインを社内規程に反映していると答えた割合は52.4%でした。ただし、2022年度の調査とは設計も設問も異なるため、2つを比べて変化の幅を読むことはできません。
第5版はテレワークの普及と雇用の流動化を受けて改訂された
第5版の改訂は、働き方や法律、技術の変化に対応するためのものです。IPAは2022年4月の発表で、主に次の背景を挙げています。
- テレワークが広がり、社外から社内の情報を扱う場面が増えた
- 転職が一般的になり、人の出入りが多くなった(雇用の流動化)
- 個人情報保護法と不正競争防止法が改正された
- AIを使って利用者のふるまいを検知するなど、監視の技術が進んだ
いずれも、内部の人が情報に触れる機会や、その管理方法に関わる変化です。
なかでも雇用の流動化は、退職者による情報の持ち出しと深く関係します。この点は、後半の漏えいルートのデータでも確認できます。
ポイント
- 内部不正防止ガイドラインはIPAが2013年に公開した手引き
- 現行版は2022年4月に公開された第5版
- 第5版はテレワークの普及、雇用の流動化、法改正、技術の進歩を受けて改訂された
出典: IPA「組織における内部不正防止ガイドライン」/IPA プレスリリース(2022年4月6日)/IPA「2023年度 内部不正防止対策・体制整備等に関する中小企業等の状況調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
第5版は基本方針・資産管理・技術的管理・職場環境・事後対策などの観点で対策を示している
内部不正防止ガイドラインの対策は、情シスだけでなく組織全体で取り組むものとして整理されています。IPAの公式ページでは、複数の観点を立て、観点ごとに具体的な対策の項目を示す構成だと説明されています。
観点の名前と、情シス担当者が関わる主な対策の例は次のとおりです。
| 観点 | 情シス担当者が関わる主な対策の例 |
|---|---|
| 基本方針 | 経営者が関与し、内部不正対策の責任者と体制を決める |
| 資産管理 | 重要な情報がどこにあるかを把握し、重要度で格付けする |
| 技術的管理 | アクセス権限を必要最小限に絞り、操作の記録(ログ)を取る |
| 職場環境 | 不満や悩みを相談しやすい職場をつくる |
| 事後対策 | 不正が起きたときの対応手順を決めておく |
表の出典: IPA「組織における内部不正防止ガイドライン」(観点名をもとに編集部で対策例を整理)
こうした対策の土台にあるのが「不正のトライアングル」という考え方です。不正は「機会」「動機」「正当化」の3つがそろったときに起きやすい、とされています。IPAの「情報セキュリティ10大脅威2026」の解説書も、この3要素を意識して方針を立てるよう勧めています。
3つのうち、情シスが直接減らせるのは主に「機会」です。権限を絞る、ログを取るといった対策は、不正をしにくい環境をつくるためのものです。
ガイドラインの付録には、自組織の対策状況を点検するための「内部不正チェックシート」も用意されています。まずはこれを使って、自社でできている対策とできていない対策を点検してみてください。
注意
ネット上の紹介記事の中には、旧版の構成や独自の区分で対策を整理しているものもあります。社内資料に引用するときは、観点と対策項目の数・名称を必ず原本で確認してください。
出典: IPA「組織における内部不正防止ガイドライン」/IPA「情報セキュリティ10大脅威2026」解説書
営業秘密の漏えいは中途退職者経由が2020年度に36.3%で最も多い
ここからは、IPAの実態調査のデータを見ていきます。まずは、内部の人による情報漏えいがどのルートで起きているかを確かめましょう。
使うのは、企業から有効回答2,175件を集めたIPAの「企業における営業秘密管理に関する実態調査2020」です。漏えいルートの割合は、漏えいの事例があった企業の中での割合である点に注意してください。
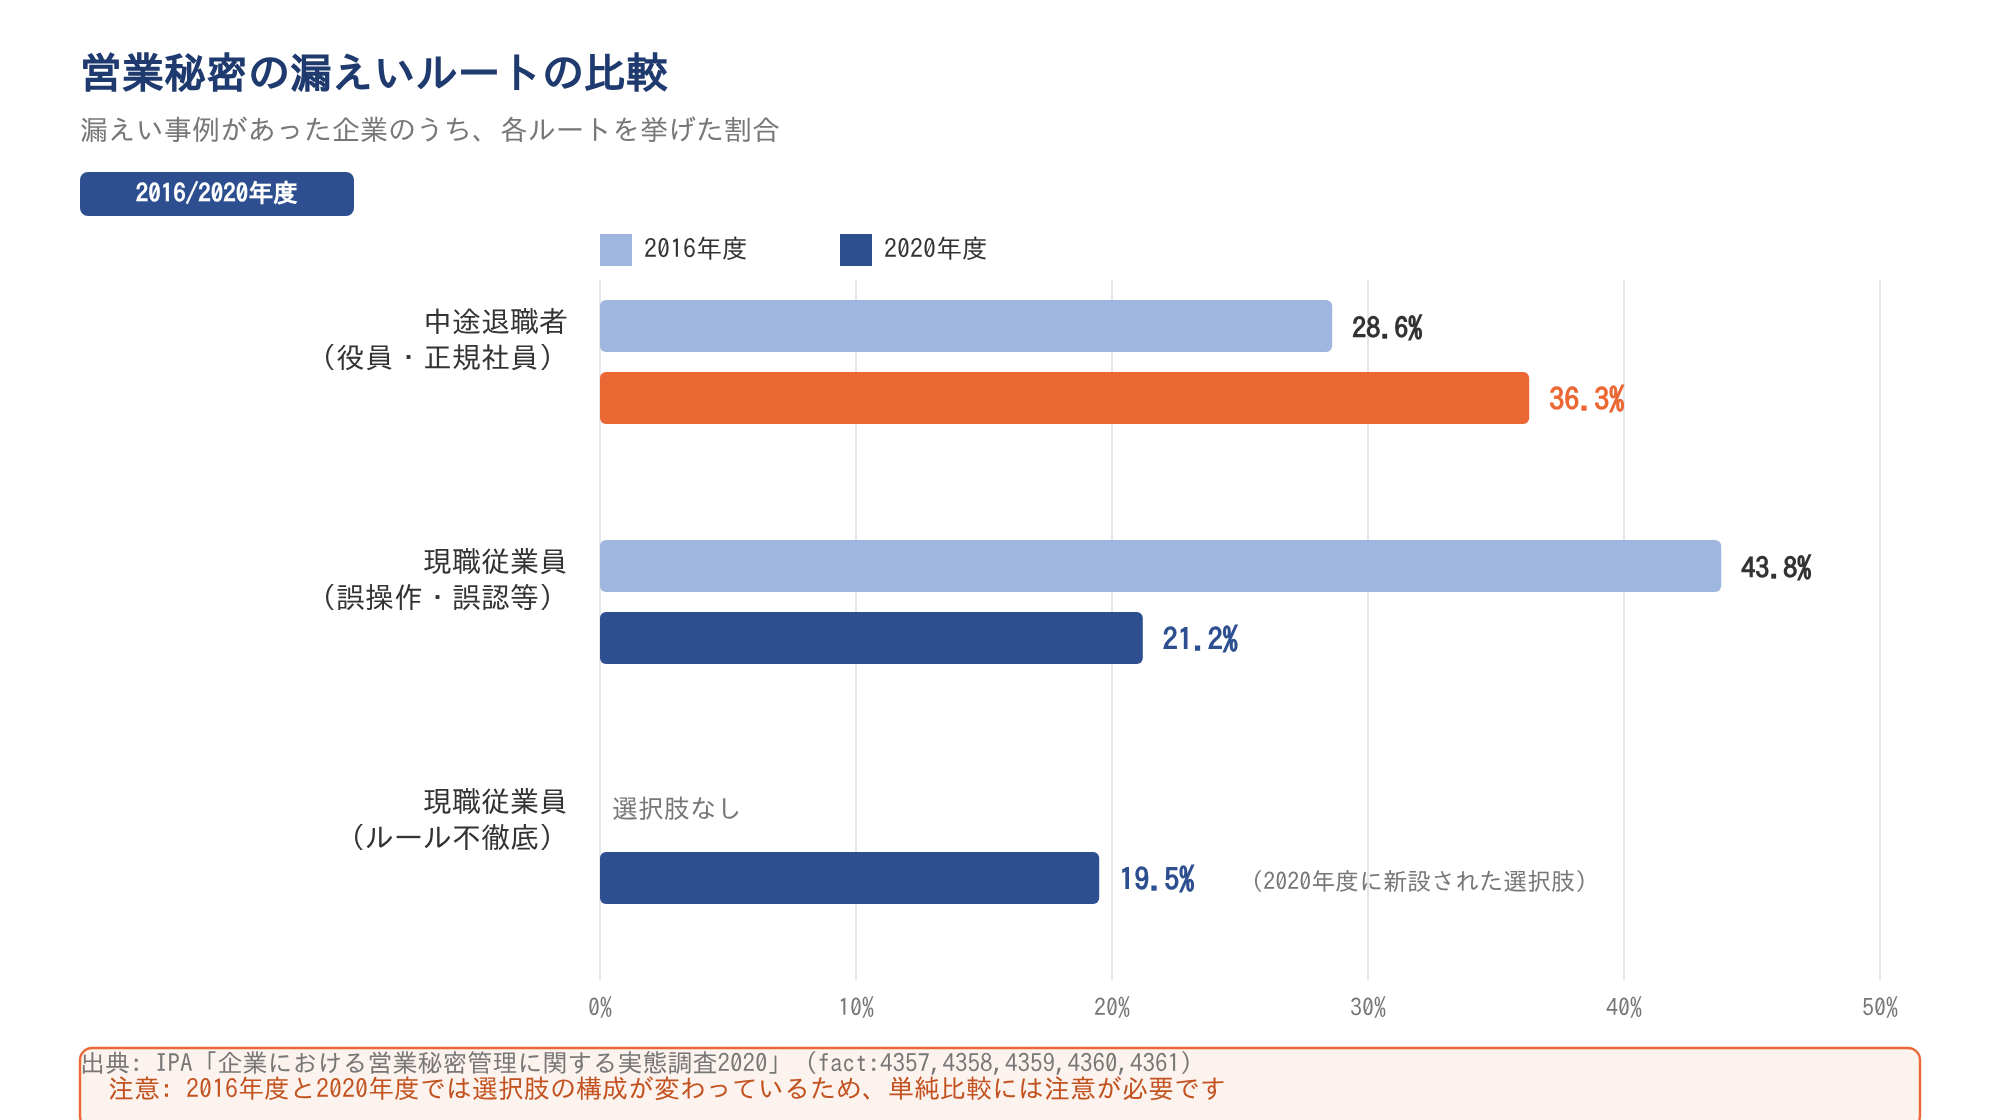
図の出典: IPA「企業における営業秘密管理に関する実態調査2020」
注意
2016年度と2020年度の調査では、漏えいルートの選択肢の構成が一部変わっています。報告書は、従業員の誤操作とルールの不徹底を区別できるように選択肢を変えたと注記したうえで、傾向はおおむね共通としています。ただし、選択肢が分かれた項目の数値は、そのままでは比べられません。
中途退職者経由の漏えいは2016年度の28.6%から2020年度の36.3%に増えた
中途退職者による漏えいは、2020年度に最も多いルートになりました。
同じ調査で、過去5年以内に漏えいの事例があった(可能性を含む)と答えた企業は、2016年度の9.6%から2020年度は5.2%に減っています。一方、その中で中途退職者(役員・正規社員)経由の割合は、2016年度の28.6%から2020年度の36.3%に上がりました。
この結果から読み取れるのは、在籍中の正当な権限を使って持ち出されるルートは減りにくい、ということです。IPAも報告書で、中途退職者による漏えいは技術的に防ぐことが難しく、状況の改善は簡単ではないと分析しています。
ただし、2020年度に漏えい事例があった企業は113社で、数が多くありません。また、5.2%への減少を対策の効果と読む根拠もありません。それでも、漏えいを把握した企業の中で中途退職者経由の比率が上がったことは、退職者対策を重点に置く理由の一つになると考えられます。
現職従業員による漏えいは「半減」ではなく、選択肢を合わせると約4割で横ばいに近い
現職従業員による漏えいは、数値だけを見ると半減したように見えます。しかし、選択肢の変更を考えると、大きくは減っていません。
| 漏えいルート(現職従業員) | 2016年度 | 2020年度 |
|---|---|---|
| 誤操作・誤認等による漏えい | 43.8% | 21.2% |
| ルール不徹底による漏えい(2020年度に新設) | ― | 19.5% |
表の出典: IPA「企業における営業秘密管理に関する実態調査2020」
2020年度の2つの選択肢を足すと40.7%になり、2016年度との差は3.1ポイントにとどまります。この読み方からは、現職従業員による漏えいは約4割で横ばいに近いと考えられます。
なお、この設問は複数回答とみられるため、足し算した値は上限の目安です。現職従業員への教育やルールの整備も、引き続き欠かせない対策だと言えます。
出典: IPA「企業における営業秘密管理に関する実態調査2020」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内部不正対策の主な項目の実施率は、2022年度時点で約2〜3割にとどまる
次に、企業が内部不正対策をどこまで実施しているかを見ます。使うのは、IPAの「企業の内部不正防止体制に関する実態調査」(2022年度)です。
この調査は、企業ではなく個人が回答し、勤め先で実施している対策を答える形式です。前のセクションの営業秘密の調査とは、回答者も調査年も異なります。
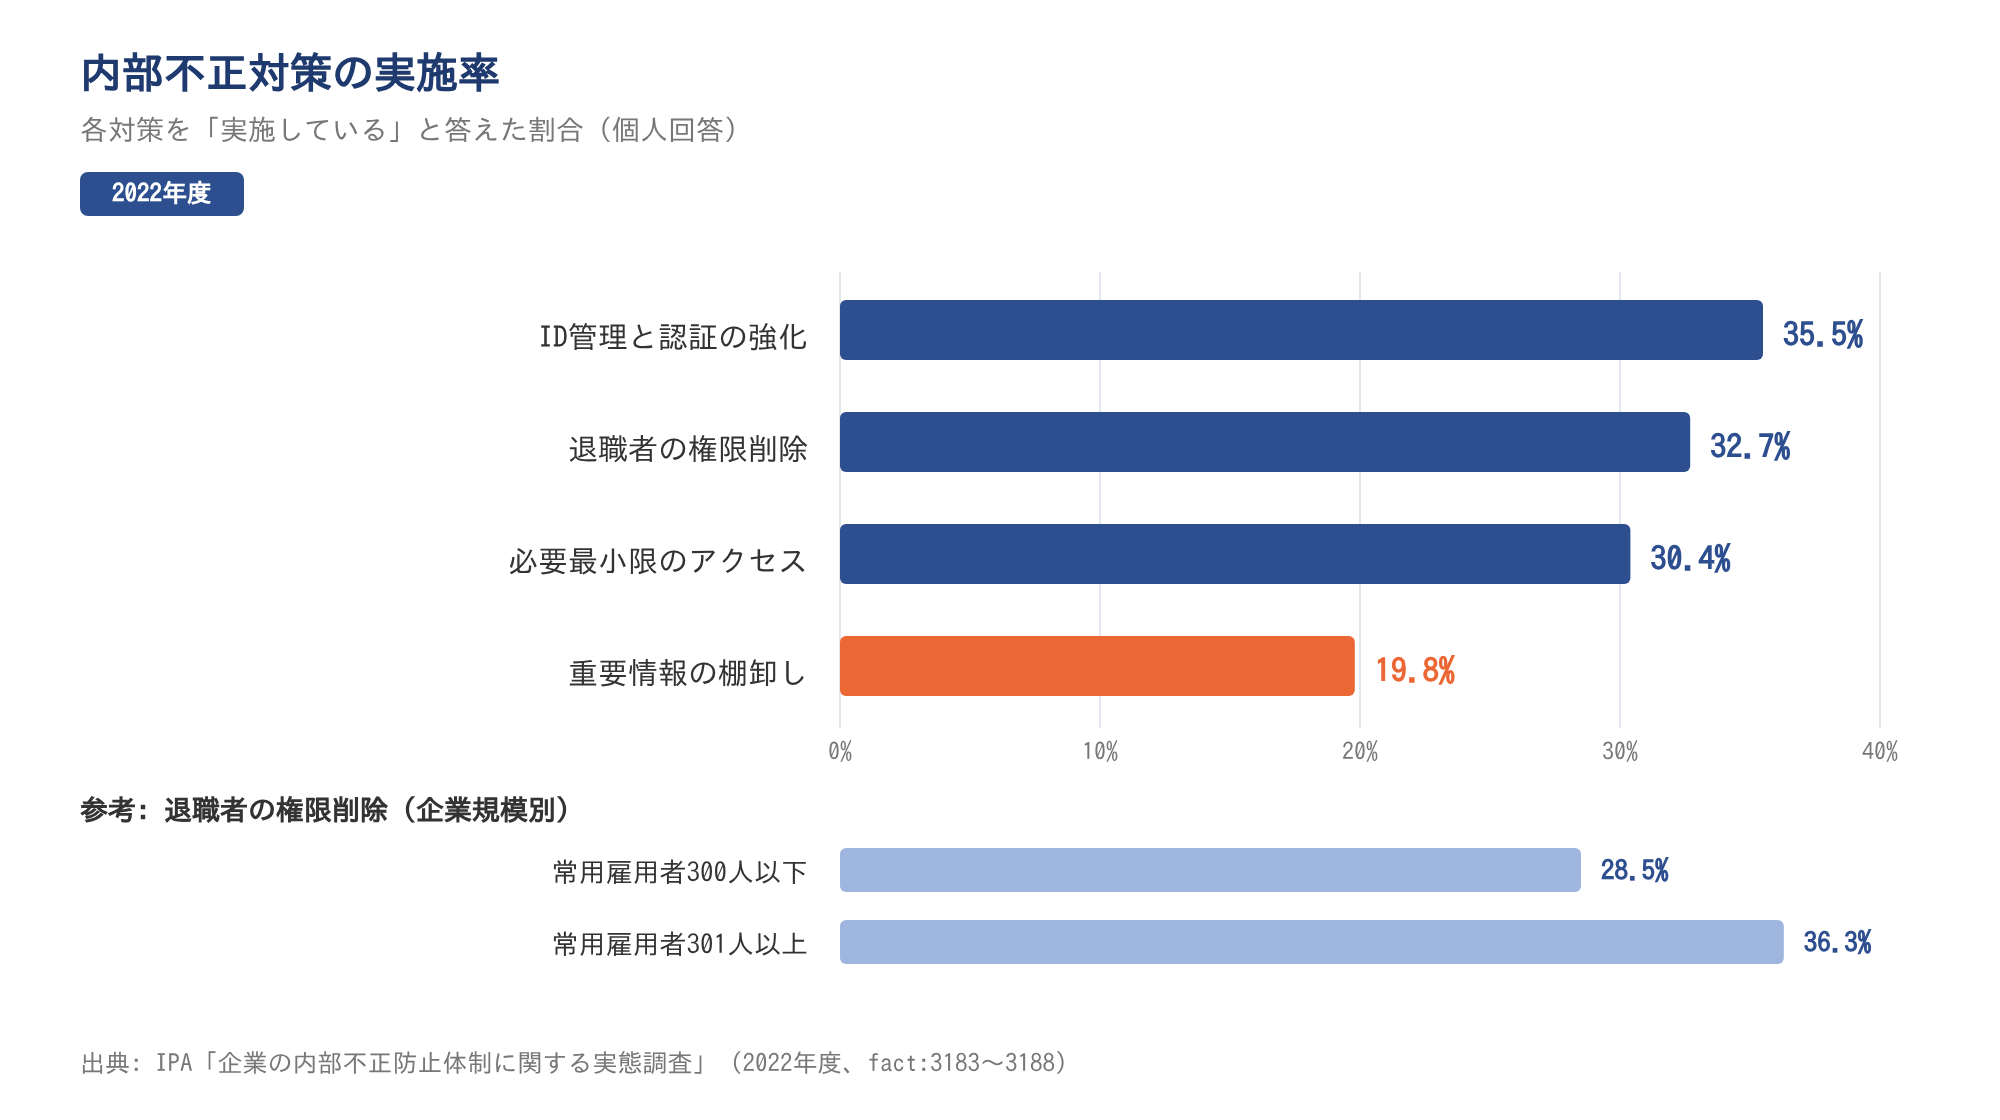
図の出典: IPA「企業の内部不正防止体制に関する実態調査」
注意
この記事で使う内部不正対策の実施率は、2022年度の調査の数項目です。ガイドラインの活用状況は2023年度の別の調査で集計されていますが、観点ごとの実施率は項目別には測られていません。また、個人が勤め先の状況を答える調査のため、本人が知らない対策は低く出る可能性があります。
重要情報の棚卸しは19.8%で、4つの対策の中で最も実施率が低い
重要情報を定期的に棚卸ししていると答えた割合は19.8%で、4つの対策の中で最も低い結果でした。2022年度の調査で、各対策を実施していると答えた割合は次のとおりです。
| 対策 | 実施していると答えた割合(2022年度) |
|---|---|
| ID管理と本人確認(認証)の強化 | 35.5% |
| 退職者のID・アクセス権限の削除 | 32.7% |
| 重要情報へのアクセスを必要最小限の従業員に限る | 30.4% |
| 重要情報を定期的に棚卸しし、不要なものを消去する | 19.8% |
表の出典: IPA「企業の内部不正防止体制に関する実態調査」
この表から読み取れるのは、アクセス権限を絞る前提となる情報の把握が最も遅れていることです。どこに何の重要情報があるか分からなければ、誰にアクセスを許すかも決められません。
対策の第一歩は、情報資産を台帳で管理し、重要情報の所在を明らかにすることです。
退職者の権限削除を挙げた回答者は、301人以上の企業でも36.3%にとどまる
退職者のIDやアクセス権限の削除は、企業規模にかかわらず、実施していると答えた人が少数派です。
同じ2022年度の調査を規模別に見ると、削除していると答えた割合は、常用雇用者300人以下で28.5%、301人以上で36.3%でした。差は7.8ポイントあります。それよりも、どちらの規模でも6割以上が、削除を対策として挙げていない点が目立ちます。
ここで、前のセクションのデータと並べてみます。漏えいの最多ルートは中途退職者経由で、2020年度に36.3%でした。
一方、退職者の権限削除を実施していると答えた割合は、2022年度に32.7%です。この2つから考えられるのは、漏えいの実態に比べて退職者対策が手薄で、対策の重点がずれている可能性です。
ただし、2つの調査は母集団も回答者も調査年も異なります。権限削除の未実施が漏えいの原因だという因果関係は示せません。あくまで、優先順位を考える材料として見てください。
出典: IPA「企業の内部不正防止体制に関する実態調査」/IPA「企業における営業秘密管理に関する実態調査2020」/IPA「2023年度 内部不正防止対策・体制整備等に関する中小企業等の状況調査」
中小企業では体制・教育・ツールの整備に企業規模で大きな差がある
中小企業の対策状況は、IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」で確認できます。企業が回答した調査で、ここまでの2つの調査とは別のものです。
この調査の数値は、内部不正に限らない情報セキュリティ全般の体制を示しています。規模の区分は、小規模企業者(商業・サービス業1〜5名、製造業その他1〜20名)、中小企業(100名以下)、中小企業(101名以上)の3つです。
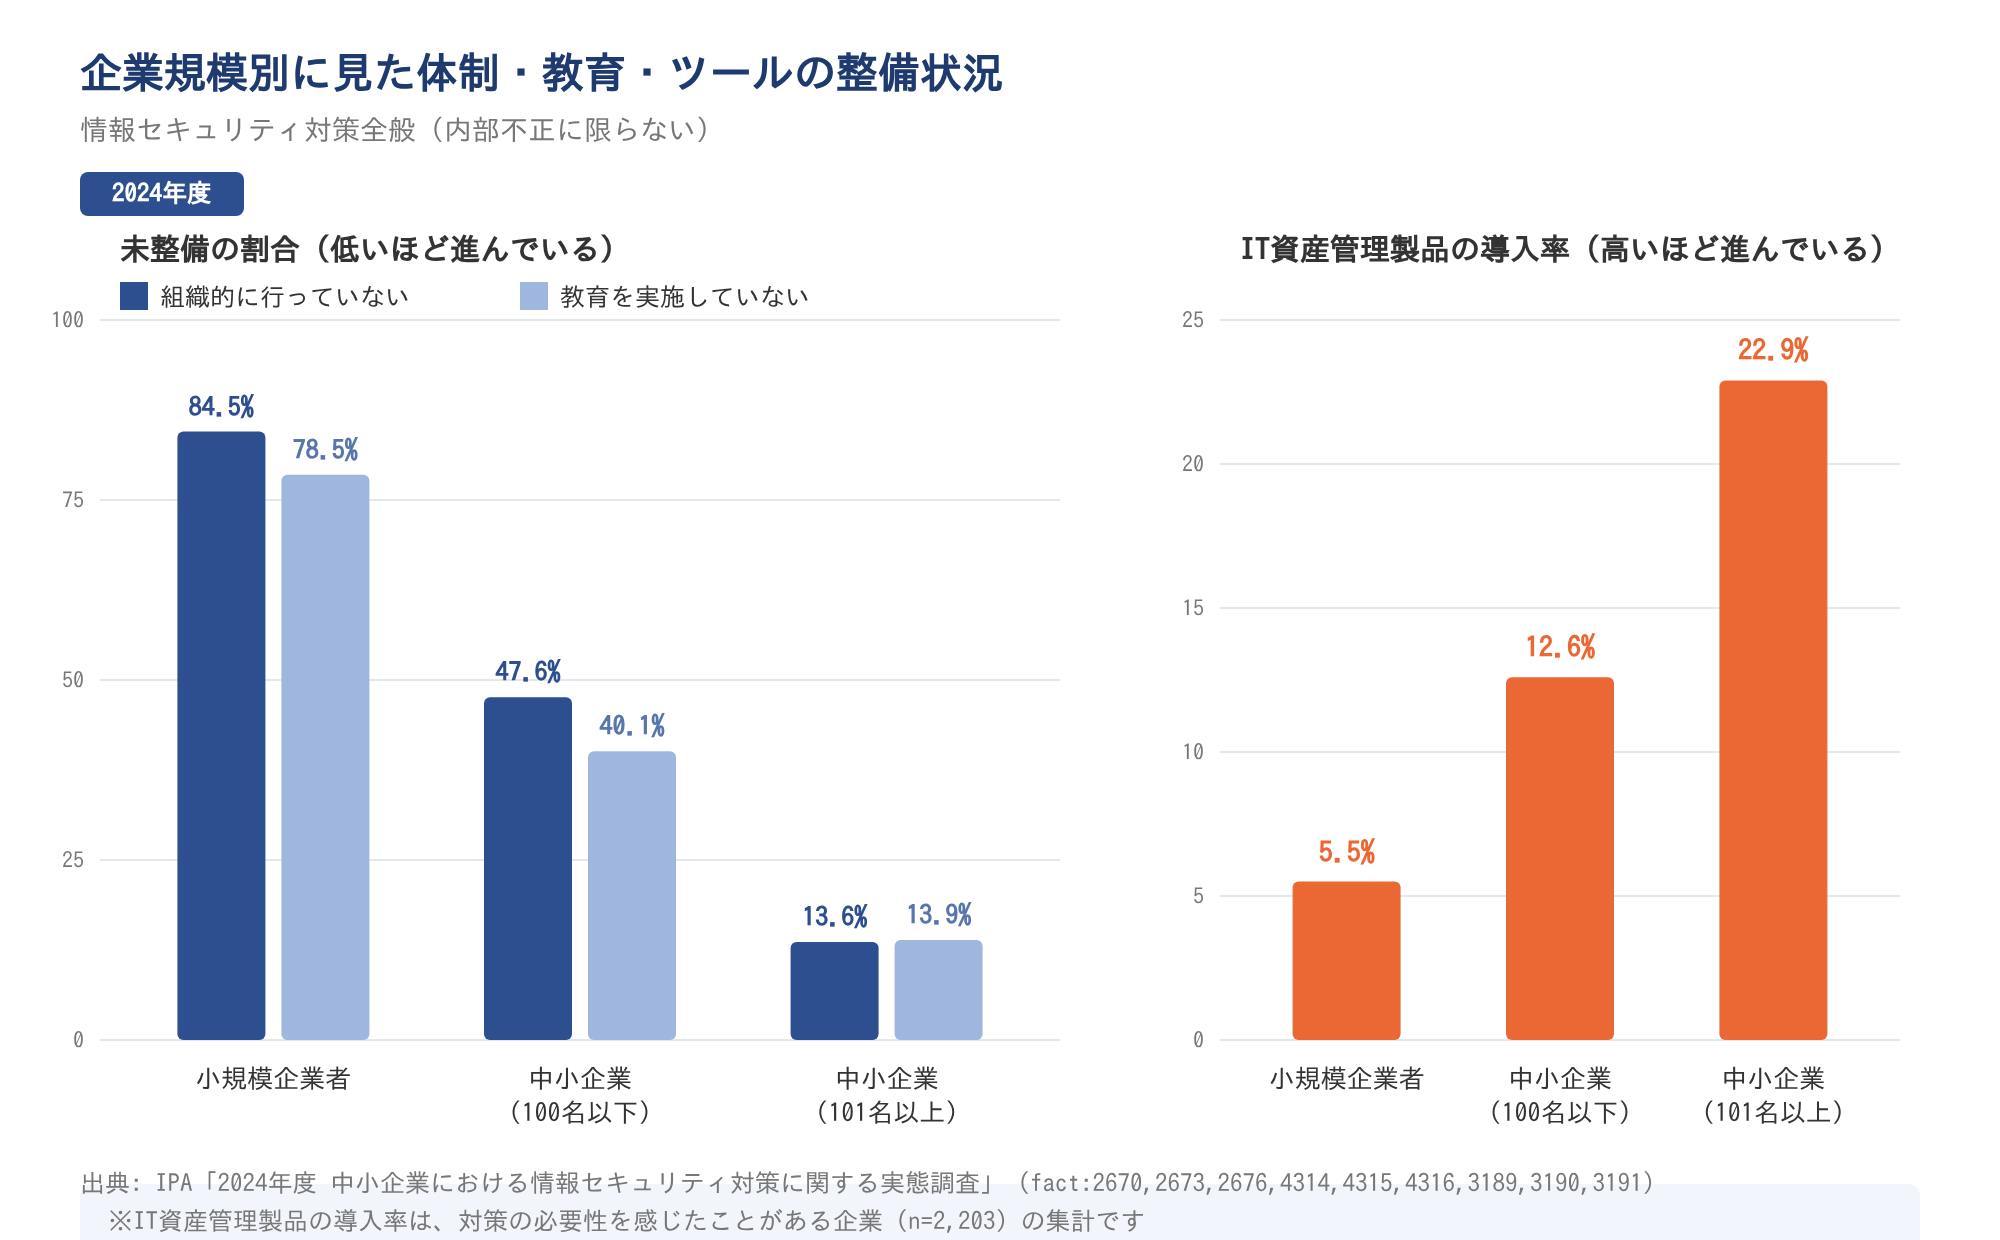
※IT資産管理製品の導入は「対策の必要性を感じたことがない」と答えた企業を除いた集計(n=2,203)です。
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ポイント
- 組織的な体制と従業員教育は、企業規模が大きいほど整っている
- IT資産管理製品などツールによる管理は、どの規模でも遅れている
- 内部不正対策でも、自社と同じ規模区分の値と比べることが大切
小規模企業者の84.5%は情報セキュリティ対策を組織的に行っていない
小規模企業者では、84.5%が情報セキュリティ対策を組織的に行っていません。2024年度の調査で、体制の状況を規模別に見ると次のとおりです。
| 企業規模 | 組織的には行っていない(各自の対応) | 兼務だが担当者が任命されている |
|---|---|---|
| 中小企業等全体 | 69.7% | 21.0% |
| 小規模企業者 | 84.5% | 11.1% |
| 中小企業(100名以下) | 47.6% | 37.6% |
| 中小企業(101名以上) | 13.6% | 51.9% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
全体の69.7%という値は、回答の多い小規模企業者の値に強く引っ張られていると考えられます。100名を超える企業の実態は、全体値よりかなり良い水準です。
また、規模による差はなだらかではなく、100名前後を境に体制の姿が大きく変わります。ガイドラインの「基本方針」にある体制づくりは、規模の小さい企業ほど最初の課題になります。
情報セキュリティ教育を実施していない企業は小規模企業者で78.5%、101名以上で13.9%
教育を特に実施していない企業は、小規模企業者で78.5%、101名以上で13.9%です。2024年度の調査で、教育の方法別の実施率は次のとおりです。
| 教育の方法 | 全体 | 小規模企業者 | 100名以下 | 101名以上 |
|---|---|---|---|---|
| 関連情報の周知(社内メール・掲示板など) | 21.2% | 12.1% | 34.6% | 55.9% |
| eラーニング | 11.0% | 5.3% | 18.4% | 36.6% |
| 社内の研修や勉強会 | 10.4% | 5.2% | 18.0% | 30.8% |
| 訓練(標的型攻撃メール訓練など) | 7.3% | 2.7% | 13.6% | 27.1% |
| 特に実施していない | – | 78.5% | 40.1% | 13.9% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
どの方法も、101名以上の実施率は小規模企業者の数倍です。最も広く行われているのは関連情報の周知でした。なお、教育を実施している企業に限ると、教育の内容としてインシデント対応訓練を選んだ企業は9.8%でした。
この結果から読み取れるのは、体制が無い割合と教育をしていない割合が、規模ごとにほぼ同じ水準で並んでいることです。ただし、同じ企業で両方が欠けているかは、クロス集計が無いため確認できません。
IT資産管理製品の導入率は2024年度に10.3%で、1割程度にとどまる
IT資産管理製品(ソフトウェアライセンス管理を含む)を導入している中小企業は、2024年度で10.3%にとどまります。集計対象は、情報セキュリティ対策の必要性を感じたことがある2,203社です。
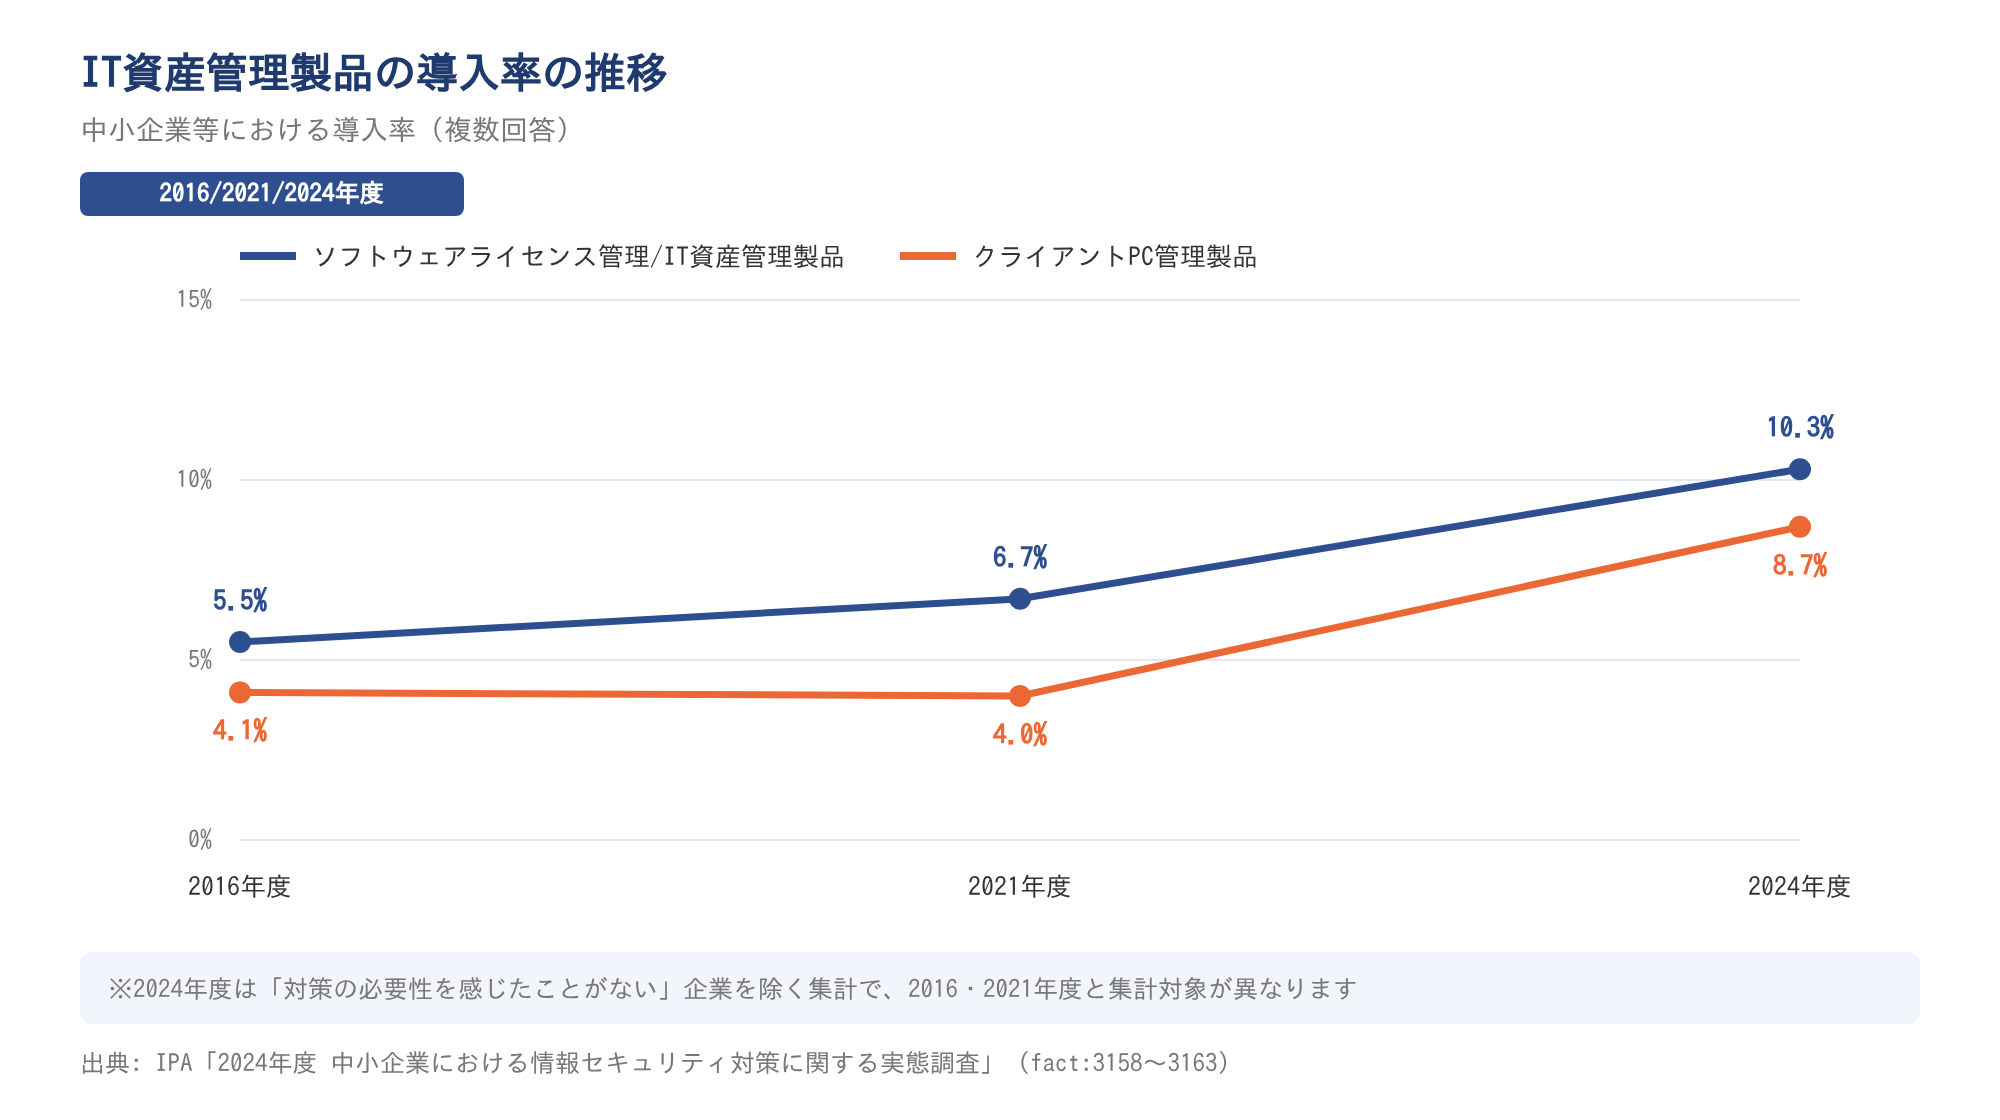
※2024年度は「対策の必要性を感じたことがない」と答えた企業を除いた集計で、2016・2021年度とは集計対象が異なります。
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
導入率は、2016年度5.5%、2021年度6.7%、2024年度10.3%と上がっています。クライアントPC管理製品も、同じ3年度で4.1%、4.0%、8.7%と推移しました。
ただし、2024年度は集計対象が異なるため、伸び幅は目安として見てください。2024年度の規模別では、小規模企業者5.5%、100名以下12.6%、101名以上22.9%です。
この数値からは、年度による伸びより、同じ年の規模による差(17.4ポイント)のほうが大きいと読み取れます。組織的に対策している企業が8割を超える101名以上でも、導入は約2割です。ガイドラインの「技術的管理」は、どの規模でも対応が遅れていると考えられます。
なお、この設問は製品の導入を聞いたもので、手作業の台帳は含みません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ガイドラインに沿った対策は、情報資産の把握・退職者対策・教育の順に進める
ここからは、この記事で見てきたデータをもとにした、編集部としての提案です。ガイドラインの対策を一度にすべて整えるより、優先順位を付けて進めるほうが現実的だと考えます。
実際、中小企業の調査(2024年度)を見ると、基本的な対策をそろえるのも簡単ではありません。IPAの「SECURITY ACTION」一つ星の診断項目(5項目)をすべて実施している企業は29.8%です。
まずはガイドライン付録の内部不正チェックシートで、自社の現状を点検してみてください。そのうえで、次の3つのステップで進めることをおすすめします。
着手の順番(3ステップ)
- ステップ1: 重要情報を棚卸しし、アクセスできる人を必要最小限に絞る
- ステップ2: 退職者のIDと権限の削除を、退職手続きに組み込む
- ステップ3: 教育を関連情報の周知から始め、eラーニングや訓練へ広げる
最初に重要情報を棚卸しし、アクセスできる人を必要最小限に絞る
最初に取り組みたいのは、重要情報の棚卸しとアクセス権限の見直しです。2022年度の調査では、実施していると答えた割合は、棚卸しが19.8%、必要最小限のアクセス管理が30.4%でした。
どちらもガイドラインの「資産管理」「技術的管理」の観点に当たります。棚卸しが進まないと、権限を絞る基準も決められません。進め方は、次の手順が基本です。
- 重要情報がどのサーバーやクラウドサービスにあるかを洗い出す
- 情報ごとに重要度を決めて格付けする
- 各情報にアクセスできる人を、職務に必要な範囲に絞る
- 定期的に見直し、不要になった情報や権限は消去する
一度で完璧な一覧を作る必要はありません。まずは顧客情報や技術情報など、漏えいの影響が大きい情報から始めてみてください。
退職者のIDと権限の削除は、退職手続きのチェック項目に組み込む
2番目に取り組みたいのは、退職者のIDと権限を確実に止める仕組みづくりです。漏えいの最多ルートは中途退職者経由で2020年度に36.3%、権限削除を実施していると答えた割合は2022年度に32.7%でした(いずれも別の調査の値です)。
第5版では、退職者関連の対策が主な改訂点の一つに挙げられています。漏えいの実態に比べて手薄な領域だと考えられます。入退社の手続きの中に、次の項目を組み込んでおくと漏れを防げます。
- 人事部門から情シスへ、退職日を確実に伝えるルートを決める
- 退職日にIDとアクセス権限を停止する
- 退職前の一定期間のアクセスログを確認する
- 秘密保持の誓約書を取り交わしているか確認する
担当者の記憶に頼らず、手続きの一部にしておくことが大切です。
教育は関連情報の周知から始め、eラーニングや訓練へ広げる
3番目は、従業員への教育を負担の小さい方法から始めることです。2024年度の中小企業の調査では、最も実施率が高い方法は関連情報の周知で21.2%でした。eラーニングは11.0%、訓練は7.3%です。
まずは社内メールや掲示板で、ルールや注意点を周知するところから始めるとよいでしょう。次に、受講の記録が残るeラーニングを取り入れ、実践的な訓練へと広げていく順番がおすすめです。どの方法も規模が大きい企業ほど実施率が高く、教育は体制づくりと同じように規模に応じて進む傾向があります。
教育には、不正のトライアングルの「正当化」を減らす効果もあると考えます。「ルールを知らなかった」という言い訳ができなくなるためです。現職従業員のルール不徹底による漏えいを防ぐためにも、教育は続けて取り組みたい対策です。
出典: IPA プレスリリース(2022年4月6日)/IPA「企業の内部不正防止体制に関する実態調査」/IPA「企業における営業秘密管理に関する実態調査2020」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
まとめ: 内部不正防止ガイドラインは、退職者対策と情報資産の把握から使い始める
内部不正防止ガイドラインは、項目をすべて一度に整えるためのものではありません。自社の弱いところを見つけ、優先順位を付けて対策を進めるための手引きとして使えます。この記事の要点は次のとおりです。
- 現行の第5版は2022年4月に公開され、テレワークの普及や雇用の流動化を受けて改訂された
- 営業秘密の漏えいルートは、2020年度の調査で中途退職者経由が36.3%と最も多い
- 2022年度の調査では、実施していると答えた割合が、退職者の権限削除で32.7%、重要情報の棚卸しで19.8%にとどまる
- まず付録の内部不正チェックシートで現状を点検し、情報資産の把握、退職者対策、教育の順に進める
漏えいの多いルートと、実施が遅れている対策は、公的データからおおよそ読み取れます。まずは重要情報の棚卸しと、退職手続きの見直しから始めてみてください。
出典: IPA「組織における内部不正防止ガイドライン」/IPA「企業における営業秘密管理に関する実態調査2020」/IPA「企業の内部不正防止体制に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内部不正対策の教育を続けるなら「情シスカレッジ」

内部不正対策の教育は、一度実施して終わりではありません。入社や異動のたびに受講してもらい、誰がいつ学んだかを記録に残すことが大切です。とはいえ、情シスが少人数の会社ほど、教材づくりや受講管理に時間を割きにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典