

【IPA・総務省データ】退職者IDを削除する企業は3割(2022年)|情シスの入退社チェックリストと人事連携の進め方
入社や退職の連絡が来るたびに、何から手を付けるか毎回考えていませんか。ひとりで情シスを担当していると、次のような不安を抱えがちです。
- 退職した人のアカウントが、まだどこかに残っているかもしれない
- 人事からの連絡が直前で、入社日にPCが間に合わない
- 入退社のたびに、手順を記憶から思い出している
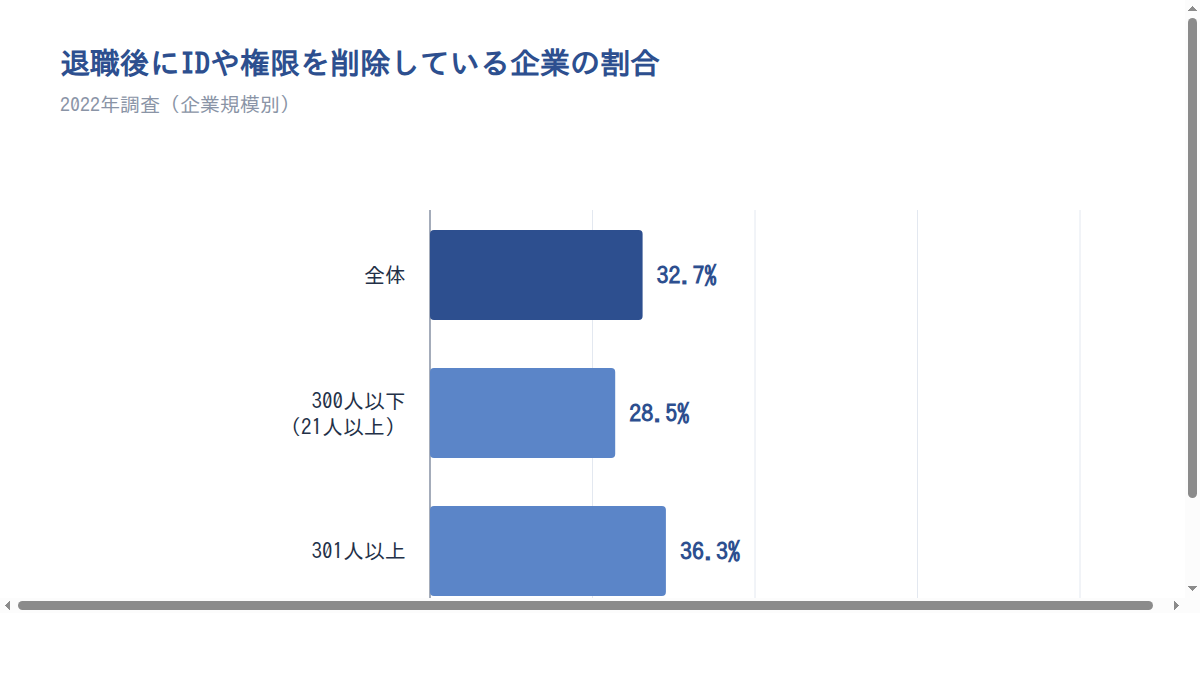
こうした不安は、あなたの会社だけのものではありません。IPAの2022年の調査では、退職後にIDや権限を削除していると答えた割合は32.7%でした。
一方で、元従業員を含む内部不正は、IPAの「情報セキュリティ10大脅威2026」組織編で7位に入っています。2016年から11年連続の選出です。
この2つを並べると、退社時のアカウント停止は単なる事務作業ではなく、脅威への対策として扱うべき作業だと考えられます。入退社の作業はチェックリストにしておくことが大切です。人事との役割分担と、削除した後の確認までを決めておくと、漏れを防ぎやすくなります。
なお、この記事で紹介するチェック項目や期限は、統計から決まるものではありません。公的統計は「退職後に削除しているか」の有無などを測っているだけです。項目はIPAが示す対策の考え方をもとに組み立てた推奨として読んでください。
この記事では、公的データで見る入退社対応の実態、人事との役割分担、入社時・退社時のチェックリスト、運用を続ける工夫を順に解説します。
この記事のポイント
- 退職後にIDや権限を削除している企業は、2022年時点で32.7%にとどまります(出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」)
- 2024年時点で中小企業の69.7%はセキュリティ対策を各自の対応に任せており、入退社の作業は担当を決めないと漏れやすくなります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)
- チェックリストは「入社時の発行」「退社時の停止」「停止後の確認」の3段で作り、人事との役割分担を書き込みます

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
退職後にIDを削除している企業は2022年時点で32.7%にとどまる
入退社の作業をチェックリストにするべき理由は、公的データからも読み取れます。退職者のIDを削除している企業は、2022年時点で3割ほどしかありません。
ここでは、退職者IDの削除状況と、内部不正が脅威として挙げられ続けている状況を順に見ていきます。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」をもとに作成
退職者IDの削除は企業規模を問わず3割台にとどまる
退職者IDの削除は、企業の規模にかかわらず3割台にとどまっています。IPAが2022年に行った調査で、退職後にIDやアクセス権限を削除していると答えた割合は次のとおりです。
| 企業規模(常用雇用者数) | 退職後にID・権限を削除している割合(2022年) |
|---|---|
| 全体 | 32.7% |
| 300人以下 | 28.5% |
| 301人以上 | 36.3% |
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」
300人以下と301人以上の差は7.8ポイントです。ただし、301人以上の企業でも削除しているのは4割に届きません。
この結果から読み取れるのは、規模の差よりもどの規模でも6割以上の回答者が「退職後に削除している」を選んでいないという点です。なお、この調査の「300人以下」は常用雇用者21人以上の企業の集計で、20人以下の企業は含まれていません。人手の多さではなく、誰がいつ何を消すかという手順があるかどうかの問題だと考えられます。
注意
この調査は、Webパネルのモニターが所属企業の状況を個人として答えたものです。無作為に選んだ企業の集計ではないため、目安として読んでください。
内部不正は11年連続で組織の10大脅威に選ばれている
退職者のアカウント管理は、IPAが毎年挙げている脅威への対策にあたります。IPAの「情報セキュリティ10大脅威2026」組織編で、内部不正による情報漏えい等は7位でした。2016年に初めて選ばれてから、11年連続の選出です。
IPAは、内部不正を起こし得る人として在職中の従業員に加え、元従業員も挙げています。対策としては、異動や退職で不要になったIDをすぐに削除することが示されています。
また、IPAに届け出られた不正アクセスのうち実際に被害があった届出を原因別に分類した2025年の集計(延べ89件)では、「ID・パスワード管理の不備」が33.7%を占めました。届出ベースの集計なので、不正アクセス全体の傾向を示すものではありません。消し忘れたアカウントは、外部からの不正アクセスに使われるおそれがあります。
これらを踏まえると、退社時のアカウント停止は事務手続きの一部ではなく、上位の脅威への対策として扱う必要があると考えます。なお、10大脅威の順位は選考会による選出で、被害の件数を表すものではありません。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
入退社の作業は人事と情シスの役割分担を先に決める
チェックリストを作る前に、人事と情シスのどちらが何を担当するかを決めておきましょう。担当と期限が決まっていない作業は、誰の仕事にもならずに漏れていきます。
ここでは中小企業の体制に関するデータをもとに、チェックリストに「担当部署」と「期限」の欄を置く理由を説明します。
中小企業の約7割はセキュリティ対策を各自の対応に任せている
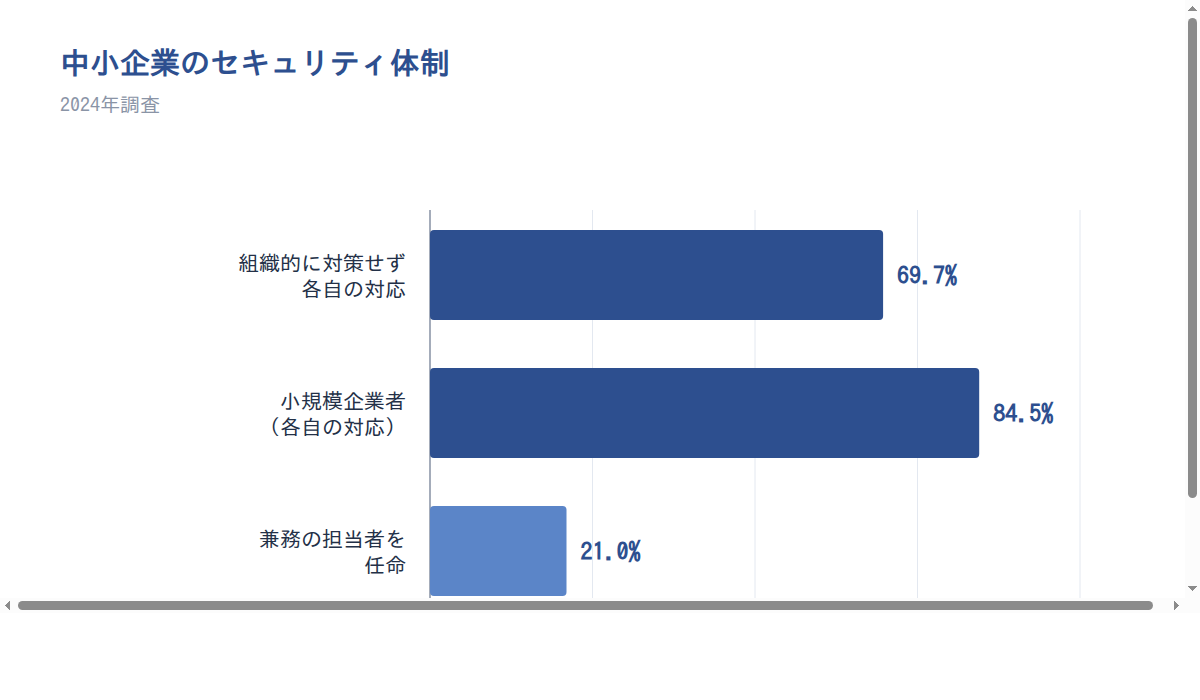
中小企業の多くは、セキュリティ対策を担当する人を決めていません。IPAの2024年の中小企業調査では、組織として対策をせず各自の対応に任せている企業が69.7%でした。小規模企業者に限ると84.5%に上がります。
兼務であっても担当者を任命している企業は、全体で21.0%にとどまります。この調査は回答企業の大半を小規模企業者が占めるため、全体の値は小規模企業者の実態に近くなる点に注意してください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」をもとに作成
この状況から考えられるのは、入退社に伴うアカウントの発行や停止も、担当が決まっていなければ後回しになりやすいという点です。人事は「情シスがやるだろう」と考え、現場は「人事が連絡しているだろう」と考えてしまいます。そのため、最初に担当を決めておくことが必要です。
担当者の任命率が低い規模ほど退職者IDの削除率も低い
企業規模が小さいほど、担当者の任命率も退職者IDの削除率も低い傾向があります。
| 指標 | 小さい規模 | 大きい規模 |
|---|---|---|
| 兼務の担当者を任命(2024年、IPA) | 中小企業(100名以下、小規模企業者を除く): 37.6% | 中小企業(101名以上): 51.9% |
| 退職後にIDを削除(2022年、IPA) | 300人以下(21人以上): 28.5% | 301人以上: 36.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
2つは調査年も規模の区切りも違う別の調査のため、傾向として読んでください。
そのうえで読み取れるのは、担当者がいない組織では退職時の削除が誰の役割にもなっていない可能性がある点です。そこで、次の役割分担を決めておくことをおすすめします(この記事の推奨です)。
| 担当 | 決めておくこと |
|---|---|
| 人事 | 入退社・異動の情報を何営業日前までに情シスへ伝えるか |
| 情シス | 発行・停止・端末の準備と回収をいつまでに終えるか |
| 両者 | 連絡の手段と、完了を報告する方法 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
入社時のチェックリストは準備・当日・入社後の3段階で整理する
入社時の作業は、入社前の準備、当日の受け渡し、入社後の確認の3段階に分けると整理しやすくなります。主な項目は次のとおりです。
| 段階 | 主なチェック項目 | 担当の例 |
|---|---|---|
| 入社前 | 入社日の連絡を受ける/個人アカウントを発行し台帳に記録する/PCを準備する | 人事・情シス |
| 入社当日 | 端末を渡し受領の署名をもらう/誓約書を回収する | 情シス・人事 |
| 入社後 | SaaSや共有フォルダの権限に過不足がないかを確認する | 情シス・配属先 |
表の項目は、IPAの対策の考え方をもとにした推奨です。自社のサービスに合わせて調整してください。
アカウントは共有せず個人ごとに発行する
入社時のアカウントは、共有せず1人に1つずつ発行します。個人ごとのIDがないと、退職時に誰のアカウントを止めればよいかが分からなくなるためです。
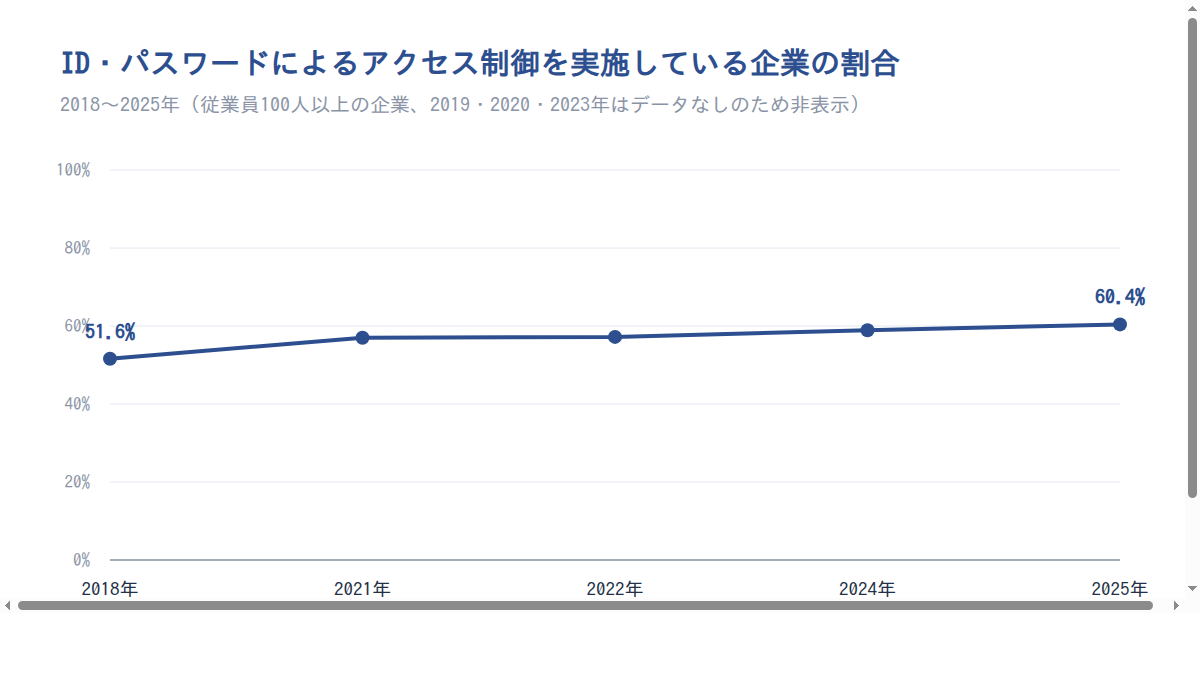
総務省の通信利用動向調査で、ID・パスワードによるアクセス制御を行っている企業は2018年に51.6%でした。その後は2021年に57.0%、2022年に57.2%、2024年に58.9%と推移しています。2025年は60.4%です。対象は従業員100人以上の企業です。
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果」をもとに作成。2019年・2020年・2023年はデータがないため表示していません。
この推移から読み取れるのは、7年で8.8ポイントの伸びにとどまり、2025年時点でも約4割の企業は対策として挙げていない点です。入退社管理の前提である個人IDの発行も、まだ当たり前にはなりきっていません。
発行したIDは、氏名・所属・発行日と一緒にアカウント管理台帳へ記録しておきましょう。退職時の停止漏れを防ぐのに役立ちます。
貸与端末はウイルス対策と資産登録を済ませてから渡す
貸与する端末は、ウイルス対策と資産登録を済ませてから渡します。渡した後に設定するとなると、確認の漏れが起きやすいためです。
総務省の2025年の調査では、端末にウイルス対策プログラムを導入している企業は82.0%でした。サーバでは60.7%です。どちらも従業員100人以上の企業が対象です。
一方、IPAの2024年の調査では、ソフトウェアライセンス管理・IT資産管理製品を導入している中小企業は10.3%でした(情報セキュリティ対策の必要性を感じたことがある企業が対象)。これは製品の有無を聞いた数値で、端末を回収できているかどうかを示すものではありません。ただ、どの端末を誰に渡したかは、手作業の記録に頼っている企業が多いと考えられます。キッティングの際は、次の項目を確認してから渡すようにしてみてください。
- ウイルス対策ソフトが導入され、定義ファイルが最新になっている
- OSと業務アプリの更新が済んでいる
- 資産番号を付け、台帳に登録している
- 受け渡し記録に、受け取った本人の署名をもらっている
利用ルールの説明と誓約書の回収を入社手続きに組み込む
利用ルールの説明と誓約書の回収は、入社手続きの中に組み込んでおきましょう。定期的な教育の場がない会社では、入社時がルールを伝える数少ない機会になるからです。
IPAの2024年の中小企業調査では、従業員向けのセキュリティ教育を特に実施していない企業が63.6%でした。総務省の2025年の調査では、従業員100人以上の企業でも社員教育の実施は54.7%です。セキュリティポリシーを策定している企業は48.2%でした。
2つの調査は対象が違うため、数値を同じ水準として比べることはできません。そのうえで考えられるのは、教育の場がない企業では入社手続きがルールを伝える現実的な機会になるという点です。パスワードの扱い、端末の持ち出し、退職時の返却義務を説明し、誓約書で同意をもらっておくと、退職時の回収もスムーズになります。
注意
IPAの調査は中小企業等(Webモニター)、総務省の調査は従業員100人以上の企業が対象です。母集団が違うため、2つの数値を企業全体の実態として並べて読まないようにしてください。
出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要説明資料)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
退社時のチェックリストはアカウント停止と停止後の確認の二段で組む
退社時のチェックリストは、アカウントを止める段階と、止めた後に確認する段階の二段で組みます。主な項目は次のとおりです。
| 時期 | 主なチェック項目 | 担当の例 |
|---|---|---|
| 退職日前 | 退職日の連絡を受ける/データとメールの引き継ぎ先を決める/回収する貸与品を洗い出す | 人事・情シス・上長 |
| 最終出社日・退職日 | ログインを停止する/端末・入館証を回収する/アカウントを削除する | 情シス |
| 退職後 | 削除の記録を残す/時期を決めて残存アカウントを確認する | 情シス |
この表も、IPAの対策の考え方をもとにした推奨です。
アカウント停止は退職日を基準に期限を決めておく
アカウントの停止は、退職日を基準に期限を決めておきます。期限がないと、忙しい時期に後回しになり、そのまま残ってしまうためです。
前述のとおり、IPAの2022年の調査では、301人以上の企業でも退職者IDを削除している割合は36.3%でした。
IPAは、不要になったIDはすぐに削除するという考え方を示しています。実務では、たとえば次のように期限を決めます。最終出社日にパスワード変更とログイン停止を行い、退職日に削除またはライセンス解除を行うという流れです。この期限は統計から決まるものではなく、この記事の推奨です。
残したアカウントは、不正アクセスに悪用されるおそれがあります。2025年のIPAへの届出を原因別に集計した統計(延べ89件)では、不正アクセス被害の原因のうち「ID・パスワード管理の不備」が33.7%でした。停止の前には、メールの転送先やデータの引き継ぎ先もあわせて決めておきましょう。
貸与端末と入館証の回収は資産台帳と照らし合わせる
貸与端末や入館証の回収は、資産台帳や入社時の受け渡し記録と照らし合わせて行います。記録と突き合わせないと、何を回収し忘れたかに気付けないためです。
IPAの2024年の調査では、ソフトウェアライセンス管理・IT資産管理製品を導入している中小企業は10.3%でした(情報セキュリティ対策の必要性を感じたことがある企業が対象)。多くの企業では、手作業の記録との照合が回収漏れを防ぐ主な手段になると考えられます。なお、回収率そのものを示す公的統計は見つかっていません。回収時は次の項目を確認してみてください。
- PC・スマートフォン・タブレットを回収した
- 入館証・社員証・鍵を回収した
- USBメモリなどの外部記憶媒体を回収した
- 回収した端末のデータ消去を行い、消去した日と作業者を記録した
- 台帳上のステータスを「回収済み」に更新した
削除した記録を残し、一定期間後に残存アカウントを確認する
アカウントを削除したら記録を残し、一定期間後に残っているアカウントがないかを確認します。削除の漏れは、後から確かめないと見つからないためです。
総務省の2025年の調査(従業員100人以上の企業)では、何らかの対策をしている企業は98.3%でした。一方、セキュリティ監査の実施は26.7%です。アクセスログの記録は2024年の37.8%から、2025年に41.0%へ上がりました。
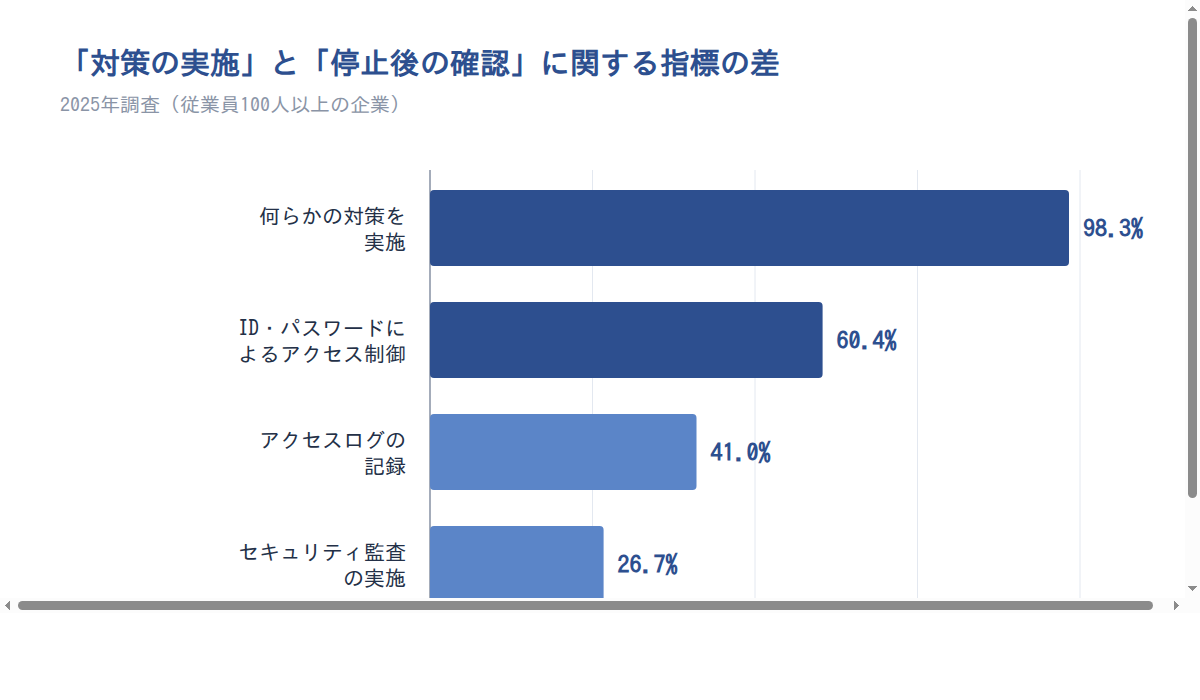
出典: 総務省「令和7年通信利用動向調査の結果」をもとに作成(従業員100人以上の企業)
前述の退職者IDの削除状況と合わせると、消し忘れを後から見つける仕組みを持つ企業は多くないと読み取れます。ただし、両者は調査の主体も対象も違います。
内部不正が11年連続で10大脅威に選ばれていることからも、退職後の確認は省けません。チェックリストには次の2項目を加えておきましょう。
ポイント
- アカウントを削除した日と作業者を台帳に記録する
- 退職後、翌月の定例作業などで時期を決めて、退職者のアカウントが残っていないかを確認する
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
異動時の権限見直しと手順書化でチェックリストを運用し続ける
チェックリストは、入社と退社だけでなく異動のときにも使います。そして、一度作って終わりにせず、手順書に組み込んで見直し続けることが大切です。
ここでは異動時に確認する項目と、チェックリストを運用し続けるための工夫を紹介します。
異動時も権限の追加だけでなく削除を確認する
異動のときは、新しい部署の権限を付けるだけでなく、前の部署の権限を外したかも確認します。追加だけを続けると、1人のアカウントに不要な権限がたまっていくためです。
2022年時点で、ID・パスワードによるアクセス制御を行っている企業は57.2%でした(総務省、従業員100人以上の企業)。2025年には60.4%です。一方、IPAの2022年の調査で、ID管理と本人確認を強化していると答えた割合は35.5%でした。
この2つは調査の主体も質問の水準も違うため、直接は比べられません。それでも、IDを発行することと、発行後に権限を見直すことは別の作業だと読み取れます。異動のチェックリストには、旧部署の共有フォルダやSaaSの権限を外す項目を入れておきましょう。
チェックリストは運用手順書に組み込み、年1回見直す
チェックリストは単体で置いておかず、運用手順書に組み込んで定期的に見直します。ルールを文書にして確認し続ける企業は、まだ多くないためです。
総務省の2025年の調査では、セキュリティポリシーを策定している企業は48.2%でした。セキュリティ監査を行っている企業は26.7%です。どちらも従業員100人以上の企業で、半数に届いていません。
チェックリストは情シスの運用手順書の一部にしておくと、担当が替わっても同じ手順で対応できます。担当交代のときは、情シスの引き継ぎ資料にも含めておきましょう。
SaaSを追加・廃止したときや年に1度の見直しのときに、チェック項目も更新するようにしてみてください。IDaaSなどの自動化ツールで発行・停止を連携させる方法もあります。ただし、導入状況を示す公的データはなく、この記事では特定の製品はおすすめしません。
出典: 総務省「令和4年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果」/IPA「企業の内部不正防止体制に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: 入退社チェックリストは「発行・停止・確認」の3段で作る
入退社のチェックリストは、入社時の発行、退社時の停止、停止後の確認の3段で作ります。公的データを振り返ると、どの段にも漏れが起きやすい状況が見えてくるためです。
2022年のIPA調査では、退職後にIDを削除している企業は32.7%でした。2024年のIPA中小企業調査では、69.7%が対策を各自の対応に任せています。2025年の総務省調査では、セキュリティ監査を行う企業は26.7%でした。
チェック項目や期限は統計から決まるものではないため、自社に合わせて調整してください。まずは担当を決め、発行と停止を記録し、停止後に確認するところから始めてみましょう。
ポイント
- 人事と情シスの役割分担と、連絡・作業の期限を決める
- アカウントは個人ごとに発行し、発行と停止を台帳に記録する
- 退職日を基準に停止し、時期を決めて残存アカウントを確認する
- 異動時は権限の削除も確認し、チェックリストを手順書に組み込んで見直す
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果」
情シスカレッジのご案内

入退社の手順をひとりで整えるのは、日々の運用と並行するとなかなか大変ですよね。手順を決めても、それを社内で共有し、身に付けてもらう仕組みまで作るのは負担が大きいものです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名からご利用いただけます。請求書払いにも対応しており、初期設定にかかる時間は約10分です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
出典一覧
※出典
– IPA「企業の内部不正防止体制に関する実態調査 報告書」
– IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
– 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
– 総務省「平成30年通信利用動向調査の結果」
– 総務省「令和3年通信利用動向調査の結果」
– 総務省「令和4年通信利用動向調査の結果」
– 総務省「令和7年通信利用動向調査の結果」
– IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要説明資料)」