

【警察庁データ】ブルートフォース攻撃とは|パスワードの甘さによる検挙84件(2025年)と防ぎ方
サーバーのログを見たら、知らない接続元からのログイン失敗がずらりと並んでいた。そんな経験はありませんか。「総当たり攻撃を受けているかも」と言われても、何から手を付ければよいか迷いますよね。
- ブルートフォース攻撃と、辞書攻撃やパスワードスプレーとの違いが分からない
- 自社のような規模の会社でも、本当に狙われるのか知りたい
- ロックアウトや多要素認証を、どう設定すればよいのか分からない
先に結論をお伝えします。ブルートフォース攻撃は、パスワードを機械的に試してログインを突破する攻撃です。
この攻撃だけを数えた公的統計は、本記事で調べた範囲では見つかりません。ただし、近い性質の手口は警察庁の統計で5年続けて最も多くなっています。
この記事では、ブルートフォース攻撃の仕組みと5つの手口の違いを整理し、公的データで被害の傾向を確認します。そのうえで、パスワード設定・ロックアウト・多要素認証を組み合わせた防ぎ方を見ていきましょう。
この記事のポイント
- 「パスワードの設定・管理の甘さにつけ込んで入手」による検挙は、2025年に84件でした(出典: 警察庁ほか「不正アクセス行為の発生状況」)。ブルートフォース攻撃と完全には一致しませんが、最も近い指標で、2021年から毎年最多の手口です
- 2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えました(出典: 同上)
- 企業の「ID、パスワードによるアクセス制御」の実施率は、2025年時点で60.4%です(出典: 総務省「令和7年通信利用動向調査」)。約4割の企業は、この基本の対策をまだ実施していません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ブルートフォース攻撃はパスワードの組み合わせを機械的に試してログインを突破する攻撃
ブルートフォース攻撃(総当たり攻撃)とは、考えられるパスワードを順番に入力して、正解を探し当てる攻撃です。人の手ではなく、ツールで自動的に大量の試行を行うのが特徴です。
狙われるのは、Webのログイン画面や、外部に公開したSSH・リモートデスクトップ・VPN機器などです。JPCERT/CCも、ssh・ftp・telnetへのブルートフォース攻撃を、インシデントの分類の例に挙げています。
IPAの「情報セキュリティ10大脅威2026」個人編では、不正ログインが11年連続で選ばれました。不正ログインは、長く続いている身近な脅威です。
文字数が1つ増えるごとに、攻撃者が試す組み合わせは大きく増えます。逆に言えば、短く単純なパスワードほど、短い時間で当てられてしまいます。
なお、他人のIDとパスワードで無断にログインする行為は、不正アクセス禁止法で禁じられています。
ポイント
- ブルートフォース攻撃は、パスワードをツールで大量に試してログインを突破する攻撃
- Webのログイン画面や、外部に公開したリモート接続の入口が狙われる
- 短く単純なパスワードほど、短い時間で当てられやすい
出典: JPCERT/CC「インシデント報告対応レポート(2025年1月1日〜3月31日)」/IPA「情報セキュリティ10大脅威 2026」個人編 説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ブルートフォース攻撃は試し方の違いで5つの手口に分かれる
同じ「パスワードを当てる攻撃」でも、何を固定して何を試すかで手口が分かれます。手口の違いを知ると、どの対策がどの手口に効くのかが分かります。 代表的な5つを整理しておきましょう。
| 手口 | 試し方 | 効きやすい対策 |
|---|---|---|
| 総当たり攻撃 | 1つのアカウントに、文字の組み合わせを順番にすべて試す | パスワードを長くする、ロックアウト |
| 辞書攻撃 | 1つのアカウントに、よく使われる単語や文字列を優先して試す | 推測されやすい文字列を使わない、ロックアウト |
| パスワードスプレー攻撃 | よく使われる少数のパスワードを、多数のアカウントにごく少ない回数ずつ試す | アカウント単位のロックアウトは効きにくい。接続元単位の制限、ログ監視、多要素認証 |
| リバースブルートフォース攻撃 | パスワードを固定し、そのパスワードで入れるユーザーIDを探す | 推測されやすいパスワードの禁止、多要素認証 |
| クレデンシャルスタッフィング(類似の手口) | 他のサービスから漏えいしたIDとパスワードの組をそのまま試す | 使い回しをやめる、多要素認証 |
表: 一般的な手口の定義をもとに編集部で作成
クレデンシャルスタッフィングは、漏えいした正しい組み合わせを使うため、厳密には総当たりではありません。ただ、ログインを機械的に何度も試す点が似ているため、仲間として紹介されることが多い手口です。
表のとおり、パスワードスプレー攻撃にはアカウント単位のロックアウトが効きにくい点に注意が必要です。手口ごとに効く対策が違うので、複数の対策を組み合わせることが大切です。
注意
この5つの区分で被害を数えた公的統計は、本記事で調べた範囲では見つかりませんでした。警察庁は「フィッシングサイトから入手」のように、IDやパスワードの入手経路で手口を分類しています。JPCERT/CCは、ブルートフォース攻撃が成功して侵入された場合を「その他」に、未遂に終わった場合を「スキャン」に分類しています。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/JPCERT/CC「インシデント報告対応レポート(2025年1月1日〜3月31日)」
ブルートフォース攻撃だけを数えた公的統計は無く、警察庁の「パスワードの設定・管理の甘さ」が最も近い指標
ブルートフォース攻撃だけを数えた公的統計は、本記事で調べた範囲では見つかりませんでした。そこで本記事では、警察庁の「パスワードの設定・管理の甘さにつけ込んで入手」を最も近い指標として使います。
数字を見る前に、この指標の限界を確認しておきましょう。
警察庁は手口を入手経路で分類しており、総当たり攻撃という区分は無い
警察庁の数字は、「ブルートフォース攻撃の件数」ではなく「近い性質の手口の件数」として読む必要があります。警察庁は攻撃の技術ではなく、IDやパスワードの入手経路で手口を分類しているためです。
警察庁は不正アクセス行為を2つに分けています。他人のIDやパスワードを使う「識別符号窃用型」と、システムの弱点を突く「セキュリティホール攻撃型」です。2025年の検挙件数は、前者が399件、後者が8件でした。
識別符号窃用型のうち「パスワードの設定・管理の甘さにつけ込んで入手」は、2025年に84件です。推測や総当たりを含みうる一方、漏えい情報の悪用との境目は分かりません。ほかの統計の分類も次のとおりです。
| 統計 | 分類名 | ブルートフォース攻撃との関係 |
|---|---|---|
| 警察庁「不正アクセス行為の発生状況」 | パスワードの設定・管理の甘さにつけ込んで入手(2025年84件) | 推測・総当たりに近い手口を含みうるが、技術での区分は無い |
| JPCERT/CC「インシデント報告対応レポート」 | その他(2025年1〜3月で433件) | ブルートフォース攻撃の成功による侵入を含むが、脆弱性を突いた侵入やマルウェア感染なども混ざる。未遂の攻撃は「スキャン」に分類される |
| IPA「中小企業における情報セキュリティ対策に関する実態調査」 | ID・パスワードの不正利用によるなりすまし(2023年度の被害企業の36.8%) | 推測による侵入と、漏えい情報による侵入を区別していない |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/JPCERT/CC「インシデント報告対応レポート」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
注意
警察庁の数字は「検挙件数」で、攻撃の試行回数でも被害の件数でもありません。本記事の手口別の数字は、「ブルートフォース攻撃に近い手口の検挙件数」として読んでください。
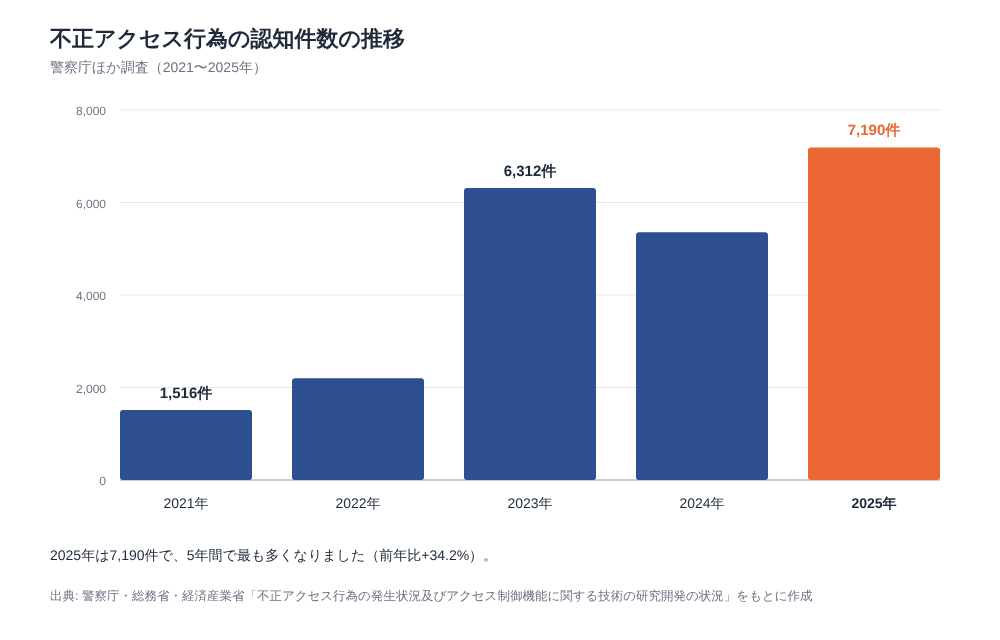
2025年の不正アクセス行為の認知件数は7,190件で、前年より34.2%増えた
警察庁によると、2025年の不正アクセス行為の認知件数は7,190件で、前年より34.2%増えました。
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
推移は、2021年が1,516件、2022年が2,200件、2023年が6,312件でした。2024年は5,358件に下がり、2025年は5年間で最も多くなっています。
2025年の不正アクセス禁止法違反の検挙件数は431件です。認知件数は警察が把握した件数、検挙件数は立件した件数のため、大小をそのまま比べることはできません。
認知件数には手口の内訳が無く、ブルートフォース攻撃だけが増えたかどうかは分かりません。それでも、警察が把握した不正アクセスの件数は増えています。なお、2025年の増加には、証券会社のインターネット取引サービスでの不正取引の認知が大きく増えたことが影響しています。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/JPCERT/CC「インシデント報告対応レポート」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「パスワードの設定・管理の甘さ」による検挙は2022年の230件から2025年の84件に減った
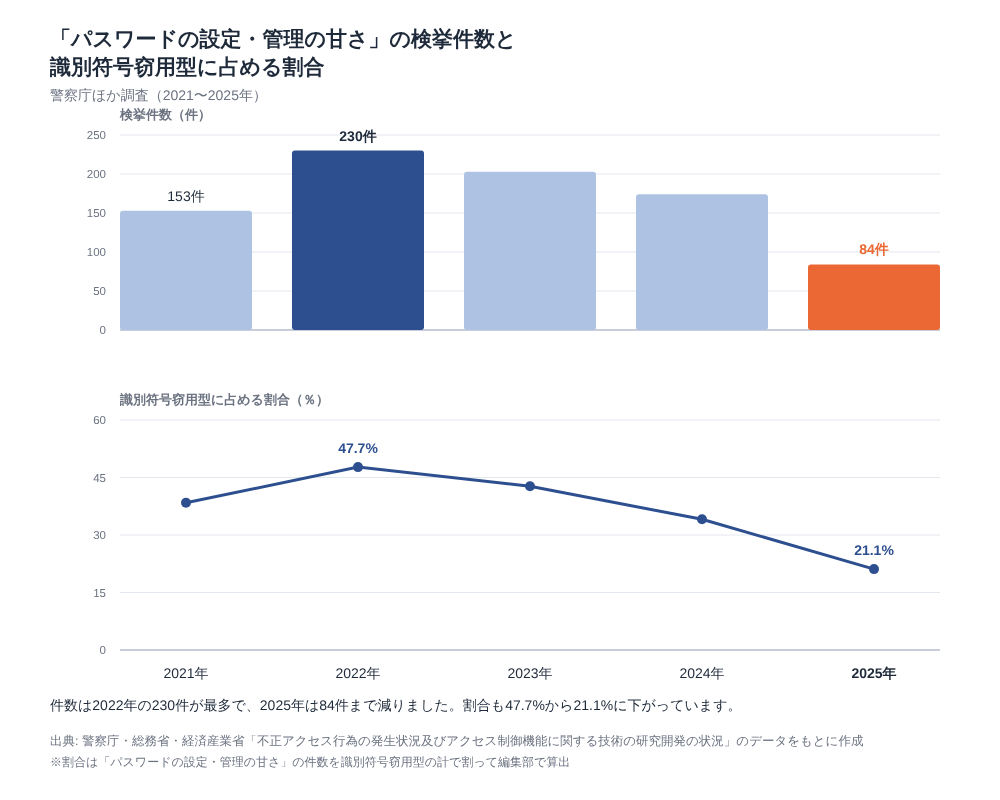
ここからは「パスワードの設定・管理の甘さにつけ込んで入手」の推移を見ていきます。件数は2022年の230件から、2025年の84件まで減りました。ただし、件数が減ったから安心とは言えません。
識別符号窃用型に占める割合は2022年の47.7%から2025年の21.1%へ半分以下になった
この手口の検挙件数は2022年の230件が最も多く、その後3年続けて減りました。2025年は84件で、識別符号窃用型に占める割合も21.1%まで下がっています。
| 調査年 | パスワードの設定・管理の甘さ(件) | 識別符号窃用型の計(件) | 割合 |
|---|---|---|---|
| 2021年 | 153 | 398 | 38.4% |
| 2022年 | 230 | 482 | 47.7% |
| 2023年 | 203 | 475 | 42.7% |
| 2024年 | 174 | 511 | 34.1% |
| 2025年 | 84 | 399 | 21.1% |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成。割合は件数から編集部で算出
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
この推移から読み取れるのは、2025年の減り方が特に大きかった点です。2024年から2025年にかけて、識別符号窃用型の全体は21.9%減でした。この手口は51.7%減で、全体より大きく減っています。
検挙が減っても、パスワードを狙う攻撃が減ったとは言えない
検挙件数が減ったからといって、パスワードを狙う攻撃が減ったと判断するのは早すぎます。 理由は2つあります。
1つ目は、検挙件数が捜査で立件できた件数で、ログインの試行回数ではない点です。捜査の重点や大きな事件の有無で、年ごとに大きく変わります。2つ目は、警察庁の分類が攻撃の技術による区分ではない点です。
2024年から2025年にかけて、この手口の検挙は174件から84件に減りました。一方、同じ期間の認知件数は5,358件から7,190件へ増えています。
この数値から読み取れるのは、検挙の減少を「改善」とは読めないということです。警察が把握した不正アクセスの件数(認知件数)は増えています。
注意
検挙件数の減少は、攻撃が減ったことを示すものではありません。社内で報告するときは「立件された件数が減った」と書き、攻撃の量と区別してください。
この手口は2021年から2025年まで5年続けて識別符号窃用型の中で最も多い
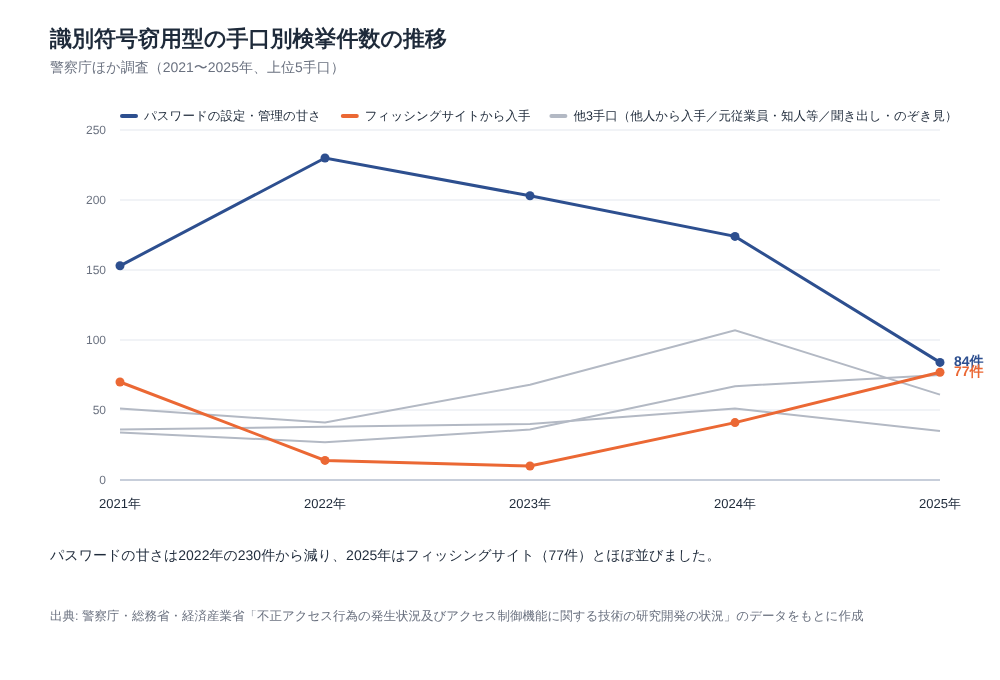
件数は減っても、この手口は5年続けて識別符号窃用型の中で最も多い手口です。2025年の主な5手口の検挙件数と、2021〜2024年の範囲は次のとおりです。
- パスワードの設定・管理の甘さにつけ込んで入手: 2025年84件(2021〜2024年は153〜230件)
- フィッシングサイトから入手: 2025年77件(2021〜2024年は10〜70件)
- 他人から入手: 2025年75件(2021〜2024年は27〜67件)
- 元従業員・知人等による犯行: 2025年61件(2021〜2024年は41〜107件)
- 利用権者からの聞き出し、のぞき見: 2025年35件(2021〜2024年は36〜51件)
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
統計には、流出した識別符号の入手やスパイウェアなど、ほかの手口もあります。それらの件数を各年すべて足しても、この手口の件数を下回ります。
ただし2025年は、2位のフィッシングサイト経由との差が7件しかありません。来年以降も最多が続くとは限らない点は押さえておきましょう。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
2025年はパスワードの甘さを突く手口とフィッシングがほぼ同じ規模に並んだ
IDとパスワードは、推測だけでなくフィッシングでも盗まれます。2025年の検挙件数は、「パスワードの設定・管理の甘さ」が84件でした。「フィッシングサイトから入手」は77件で、2つの手口はほぼ同じ規模です。
フィッシングサイト経由の検挙は2023年の10件から2025年の77件に増え、2021年の水準に戻った
フィッシングサイト経由の検挙は、2021年の70件から2022年は14件、2023年は10件と減りました。その後は2024年が41件、2025年が77件と増えています。
「パスワードの設定・管理の甘さ」との差は、2022年の216件から2025年は7件まで縮みました。
この推移から読み取れるのは、差が縮んだ主な理由は「パスワードの甘さ」側の減少だという点です。フィッシングが急に広がったというより、2つの手口が同じ規模に並んだと読むのが適切です。どちらも年に数十件の規模のため、順位は入れ替わりやすい点にも注意しましょう。
不正アクセス被害を受けた中小企業の36.8%がID・パスワードのなりすましを手口に挙げた
中小企業の被害調査でも、ID・パスワードを悪用したなりすましは主な侵入経路の1つです。
IPAの2024年度の調査では、2023年度に不正アクセスの被害を受けた中小企業等は10.0%でした。被害企業(n=419)に手口を聞くと、最も多いのは「脆弱性」で48.0%でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です。
この設問は複数回答で、推測と漏えい情報の悪用も区別していません。警察庁の検挙ではIDやパスワードの窃用が主な手口で、IPAの調査とは順位が逆です。母集団も数え方も違うため、並べて比べることはできません。
IPAの10大脅威(個人編)でも不正ログインは11年連続で選ばれており、数え方の違う3つの集計が同じ方向を示しています。
この結果から考えると、パスワードを狙う攻撃は今も続いている前提で対策を組むのが妥当です。
ポイント
IDとパスワードは、推測だけでなくフィッシングでも盗まれます。パスワードを強くする対策に加えて、盗まれた後の突破を防ぐ対策も必要です。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「情報セキュリティ10大脅威 2026」個人編 説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ブルートフォース攻撃はパスワード設定・ロックアウト・多要素認証の組み合わせで防ぐ
総務省の調査で、企業の「ID、パスワードによるアクセス制御」の実施率を見てみましょう。2021年の57.0%から2025年の60.4%へ、3.4ポイントしか上がっていません。対象は、常用雇用者100人以上でインターネットを利用している企業です。
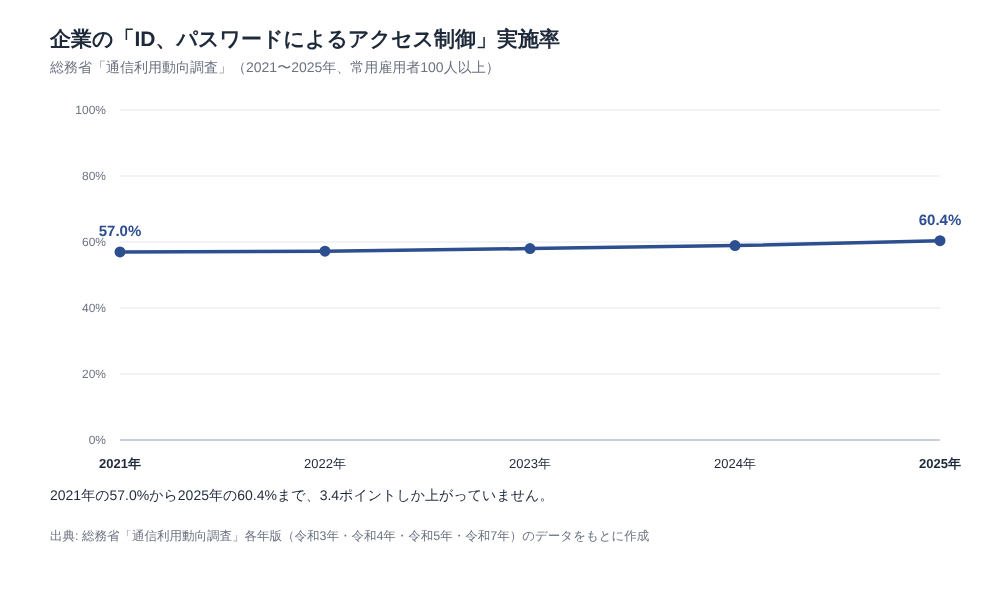
図の出典: 総務省「通信利用動向調査」(令和3年/令和4年/令和5年/令和7年)のデータをもとに作成
途中の年は2022年が57.2%、2023年が58.0%、2024年が58.9%でした。2025年に何らかのセキュリティ対策を実施している企業は98.3%で、この基本の対策は約6割にとどまります。
この数値から読み取れるのは、検挙の減少を企業側の対策が広がった結果とは読みにくい点です。ここからは、4つの対策を順に見ていきます。
パスワードは長さを優先し、他のサービスとの使い回しをやめる
パスワードの対策は、手口ごとに効くポイントが違います。総当たり攻撃には長さ、辞書攻撃には推測されにくさ、クレデンシャルスタッフィングには使い回しの禁止が効きます。
IPAも不正ログインの対策として、推測されにくいパスワードの設定を挙げています。あわせて、パスワードを長く複雑にし、使い回さないよう呼びかけています。
使い回しが危ないのは、別のサービスから漏えいしたIDとパスワードが、自社のログインに試されるためです。社員のパスワードが漏えいしていないかを確かめる方法も、あわせて知っておくと安心です。
社内システムでは、ディレクトリサービスやクラウドサービスの管理画面で、最低文字数の設定を一度見直してみてください。
ロックアウトの回数は国内の公的資料に数値基準が無いため、業務への影響と合わせて自社で決める
ロックアウトとは、一定回数ログインに失敗したアカウントを一時的に使えなくする仕組みで、総当たり攻撃や辞書攻撃に効きます。2025年時点で約4割の企業は、ID・パスワードによるアクセス制御を実施していません。まずは設定項目があるかを確認してみてください。
ただし、「何回失敗したら何分ロックする」という公的な数値基準は、本記事で確認した警察庁・IPA・総務省の資料には見当たりませんでした。回数や時間は、業務への影響と合わせて自社で決める必要があります。決めるときは、次の点を考えてみてください。
- 失敗の回数を少なくしすぎると、正しい利用者がロックされ、問い合わせが増える
- 攻撃者がわざと失敗を繰り返して、正しい利用者を締め出す使われ方もある
- 一定時間後に自動で解除するか、管理者が解除するかを決めておく
- パスワードスプレー攻撃は、アカウント単位のロックアウトだけでは防げない。接続元ごとの試行制限や、複数アカウントへの失敗の集中を検知する設定と組み合わせる
多要素認証を組み合わせれば、パスワードを当てられてもログインを防ぎやすい
パスワードの強化とロックアウトは、パスワードを「当てられにくくする」対策です。多要素認証は、パスワードを知られた後でも、ログインの突破を防ぎやすくする対策です。
2025年の検挙件数は「パスワードの設定・管理の甘さ」が84件、フィッシングサイト経由が77件でした。パスワードを強くしても、フィッシングで盗まれたパスワードの悪用は防げません。多要素認証は、パスワードがどちらの経路で盗まれた場合にも効果があります。ただし、IPAは、偽サイトにワンタイムパスワードまで入力させるリアルタイム型のフィッシングで、二要素認証が突破される手口を挙げています。利用できるサービスでは、パスキーの利用もあわせて検討してください。
企業での多要素認証の導入率を示す公的統計は見つかりませんでした。方式の種類や仕組みは、多要素認証の記事で詳しく解説しています。
まずは管理者アカウント、メール、VPNやリモート接続など、突破されたときの影響が大きい入口から設定してみてください。
外部に公開するログインの入口を減らし、ログイン失敗の記録を定期的に確認する
攻撃の対象になる入口そのものを減らすことも有効です。JPCERT/CCも、ssh・ftp・telnetへのブルートフォース攻撃を、インシデントの分類の例として挙げています。使っていない入口を閉じれば、その分だけ攻撃を受ける場所が減ります。
具体的には、使っていないリモート接続のサービスを止め、必要な接続は接続元のIPアドレスを限定します。管理画面をインターネットに公開したままにしていないかも確認しましょう。
あわせて、ログイン失敗の記録を定期的に確認してください。短い時間に同じアカウントへの失敗が続くなら、総当たり攻撃や辞書攻撃が疑われます。多くのアカウントに少しずつ失敗が出ている場合は、パスワードスプレー攻撃の兆候です。
Webのログイン画面では、機械による入力を見分けるCAPTCHAも補助の対策になります。
ポイント: 4つの対策と効く手口
- 長いパスワードと使い回しの禁止: 総当たり攻撃、辞書攻撃、クレデンシャルスタッフィングに効く
- ロックアウト: 総当たり攻撃、辞書攻撃に効く。パスワードスプレー攻撃には接続元単位の制限を組み合わせる
- 多要素認証: パスワードを当てられた場合や、フィッシングで盗まれた場合にも効く。ワンタイムパスワードまで盗むリアルタイム型のフィッシングに備えて、パスキーも検討する
- 入口の削減とログの確認: 攻撃を受ける場所を減らし、パスワードスプレー攻撃の兆候にも気付きやすくなる
出典: 総務省「通信利用動向調査」(令和3年/令和4年/令和5年/令和7年)/IPA「情報セキュリティ10大脅威 2026」個人編 説明資料/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/JPCERT/CC「インシデント報告対応レポート」
まとめ: ブルートフォース攻撃は統計上も続いている前提で、基本設定から見直す
ブルートフォース攻撃は、パスワードを機械的に試してログインを突破する攻撃です。この記事の要点を振り返っておきましょう。
- 手口には総当たり攻撃・辞書攻撃・パスワードスプレー攻撃・リバースブルートフォース攻撃などがある。似た手口にクレデンシャルスタッフィングもある
- 近い指標である警察庁の「パスワードの設定・管理の甘さにつけ込んで入手」は、2025年に84件だった。5年続けて識別符号窃用型の中で最も多い手口でもある
- 2025年の不正アクセス行為の認知件数は7,190件で、検挙が減っても、警察が把握した不正アクセスの件数は増えている
- 企業の「ID、パスワードによるアクセス制御」の実施率は2025年時点で60.4%にとどまる
ブルートフォース攻撃は、パスワード設定・ロックアウト・多要素認証・入口の削減の組み合わせで防ぎます。 1つの対策だけでは、すべての手口には対応できません。
まずは自社のログイン画面とリモート接続で、ロックアウトと多要素認証が設定されているかを確認してみてください。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
パスワード管理の基本を社内で学ぶなら「情シスカレッジ」

パスワードの長さや使い回しの禁止、多要素認証の必要性は、社員一人ひとりに理解してもらってはじめて効果が出ます。とはいえ、ひとり情シスや兼任の担当者が、教育の時間まで確保するのは大変ですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典