

【IPA・総務省データ】トロイの木馬とは|ウイルスとの違い・感染経路と、2023年度に約1.6倍へ増えた偽警告の見分け方
社員から「トロイの木馬が検出されたという画面が出ました」と連絡が来て、すぐに答えられずに困った経験はありませんか。情シス担当者なら、次のような疑問を一度は持ったことがあると思います。
- 「トロイの木馬が検出されました」の画面、これって本物?
- トロイの木馬とウイルスは何が違うの?
- 社員が警告画面の電話番号にかけてしまったら、何をすればいい?
結論から言うと、トロイの木馬は正規のソフトやファイルを装って侵入するマルウェアの一種です。警告画面には、セキュリティソフトが出す本物の通知と、Webページが出す偽物(サポート詐欺)があります。IPAの解説によると、電話番号が表示される警告は偽物と判断してよいです。
この記事では、トロイの木馬の特徴とウイルス・ワームとの違い、主な感染経路、警告画面の見分け方、表示されたときの初動までを、公的データとあわせて解説します。
この記事のポイント
- トロイの木馬は自己増殖せず、正規のソフトやファイルを装って利用者に実行させる点がウイルス・ワームと異なります。なお、この記事で確認した範囲の公的統計(総務省・JPCERT/CC・IPA)には、トロイの木馬単体の件数を示すものはありません
- 企業のウイルス発見・感染率は2025年調査で22.8%です。2024年調査では発見のみが20.3%、実際の感染は3.2%で、本物の警告の多くは「検出・隔離済み」の通知です(出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」)
- 偽警告(サポート詐欺)の相談は2023年度に4,521件で、前年度の2,749件の約1.6倍に増えています(出典: IPA「サポート詐欺レポート2024」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
トロイの木馬は正規のソフトやファイルを装って侵入するマルウェアの一種
トロイの木馬は、パソコンやスマートフォンに不正な動作をさせる「マルウェア」の一種です。マルウェア全体の種類や仕組みは別の記事で詳しく解説しているので、この記事ではトロイの木馬に絞って説明します。
名前の由来はギリシャ神話です。兵士を隠した木馬を贈り物として敵の城内に運び込ませ、内側から城を落としたという話がもとになっています。中身を偽って、相手に自分から招き入れさせるという性質が、名前の意味そのものです。
トロイの木馬の3つの特徴
- 自分で増殖しない
- 正規のソフトやファイルを装い、利用者に実行させる
- 侵入後に、遠隔操作や情報窃取の入口になる
ウイルスやワームとの違いは自己増殖せず、利用者に実行させて侵入する点にある
トロイの木馬とウイルス・ワームの一番の違いは、自分で増えるかどうかです。総務省の用語解説では、トロイの木馬は感染する能力を持たないため、本来はウイルスに含まれないと説明されています。JPCERT/CCの2007年の調査レポートでも、セキュリティベンダーの分類を紹介する形で、有用なソフトウェアを装い、他のファイルへの感染やネットワークを通じた拡散は行わないものとされています。
| 項目 | ウイルス | ワーム | トロイの木馬 |
|---|---|---|---|
| 増え方 | 他のファイルに寄生して増える | 単独でネットワークを通じて増える | 自分では増えない |
| 侵入のしかた | 寄生したファイルが開かれると広がる | ネットワーク経由で自ら広がる | 正規のソフトやファイルを装い、利用者に実行させる |
| 侵入後の主な挙動 | ファイルの改ざん・破壊など | 感染の拡大、通信の負荷増大など | 遠隔操作の裏口をつくる、情報を盗む、別のマルウェアを呼び込む |
ただし、日常会話や統計では「ウイルス」がトロイの木馬を含む総称として使われることが多くあります。総務省も、トロイの木馬などをまとめて「広義のウイルス」と呼ぶことがあると説明しています。たとえば総務省の通信利用動向調査は、種類を区別せず「コンピュータウイルス」の発見・感染として集計しています。2024年調査では、ウイルスを発見または感染した企業は23.5%、うち感染まで至った企業は3.2%でした。
つまり、「ウイルス」には狭い意味(自己増殖するもの)と広い意味(マルウェア全般)の2つがあります。統計を読むときは、広い意味で使われている点に注意してください。
トロイの木馬単体の件数や感染経路の内訳は公的統計で公表されていない
この記事で使う統計について先にお伝えすると、この記事で確認した範囲の公的統計には、トロイの木馬だけを数えたものはありません。以降の見出しで出てくる数値は、トロイの木馬を含むマルウェア全般のものです。
公的機関は、それぞれ別の切り口でマルウェア関連の脅威を数えています。総務省は被害の有無(ウイルスの発見・感染)、JPCERT/CCは報告されたサイトの種類(マルウェアサイト)、IPAは被害に至る手口(サポート詐欺など)で分類しています。IPAが毎年公表している「コンピュータウイルス・不正アクセスの届出状況」も、届出件数や検出数は示していますが、ウイルスの種類別の内訳はありません。
そのため、「マルウェアの○割がトロイの木馬」といった数字は、公的統計からは示せません。セキュリティベンダーの検出レポートには種類別の集計もありますが、この記事では公的統計に限定しています。
注意
この記事に出てくる被害・感染・報告件数の数値は、すべてトロイの木馬を含むマルウェア全般のものです。トロイの木馬単体の件数や、感染経路ごとの割合を示すものではありません。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/JPCERT/CC「インシデント報告対応レポート」/IPA「情報セキュリティ10大脅威 2026」[個人編]/総務省「国民のためのサイバーセキュリティサイト」用語集/総務省「マルウェア(ウイルス等)とは?」/JPCERT/CC「マルウェアの最近の傾向とウェブアプリケーションの脆弱性を狙うボットの実態」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業のウイルス発見・感染率は2018年の46.9%から2025年は22.8%へ半減している
自社の状況が多いのか少ないのかを判断するために、公的な被害統計を見てみましょう。ここで扱うのは総務省「通信利用動向調査」の「ウイルスを発見又は感染」した企業の割合です。対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業です。前の見出しでお伝えしたとおり、トロイの木馬を含むマルウェア全般の数値である点に注意してください。
最新の2025年調査では、ウイルスを発見または感染した企業は22.8%でした。
2018年の46.9%から下がり、2024年以降は22〜23%台で横ばいになっている
総務省の調査で、ウイルスを発見または感染した企業の割合は、2017年が44.1%、2018年が46.9%でした。その後は2021年が31.1%、2022年が32.6%、2024年が23.5%、2025年が22.8%と推移しています。2019年・2020年・2023年の値は、この記事では扱っていません。
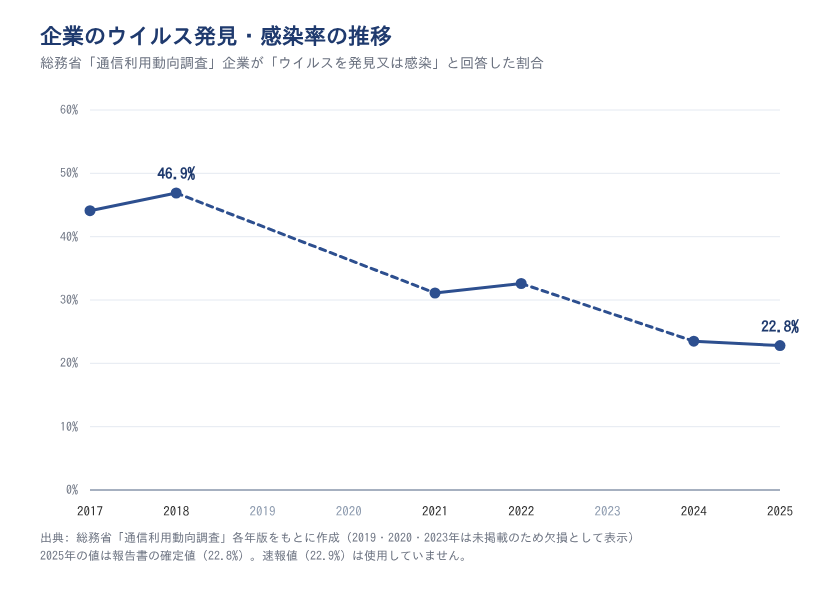
図の出典: 総務省「通信利用動向調査」各年版より作成。2019・2020・2023年は未掲載
この推移から読み取れるのは、掲載した年のうち最も高い2018年から2025年までに24.1ポイント下がり、ほぼ半分になったことです。ただし2024年から2025年は0.7ポイントの低下にとどまり、直近は下げ止まりに近い状態です。
また、この設問は「発見」を含みます。メールの入口対策などで手前で止まるようになっただけでも、割合は下がり得ます。そのため「被害が減ったので安心」とまでは読めません。
従業者5,000人以上では53.6%と、100〜299人の22.4%の2.4倍に達する
2024年調査を従業者規模別に見ると、規模が大きい企業ほど割合が高くなります。対象は常用雇用者100人以上の企業です。100〜299人は22.4%、300人以上計は26.2%でした。2,000人以上計は41.7%、5,000人以上は53.6%です。
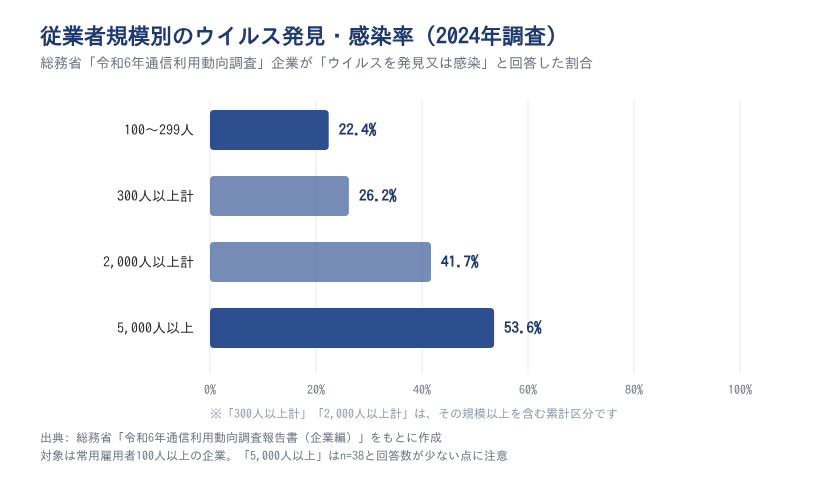
図の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」。対象は常用雇用者100人以上の企業。5,000人以上はn=38
5,000人以上と100〜299人の差は約2.4倍です。ただし5,000人以上の回答は38社と少なく、数社の回答で値が大きく動きます。
この規模差は「大企業ほど狙われる」とも、「大企業ほど検知の仕組みがあり発見を把握できる」とも説明できます。どちらが正しいかは判別できません。
言えるのは、全体値だけで「自社は平均並み」と判断しないほうがよいことです。大企業の情シスは、自社の位置を低く見積もるおそれがあります。
出典: 総務省「平成29年通信利用動向調査」/総務省「平成30年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」
トロイの木馬の主な感染経路はメールの添付ファイルと不正なWebサイトの閲覧
トロイの木馬が入り込む主な経路は、メールの添付ファイルと、不正なWebサイトの閲覧の2つです。どちらも、利用者が自分でファイルを開いたり、ページを見たりする操作がきっかけになります。
なお、感染経路ごとの割合を示す公的統計はありません。そのため、ここでは経路ごとに手口と関連する統計を紹介します。偽の警告画面から遠隔操作ソフトを入れさせる経路は、次の見出し以降で扱います。
標的型メールを受け取った企業は2025年調査で31.7%と、ウイルス発見・感染の22.8%を上回る
メールは、トロイの木馬を送り込む代表的な経路です。JPCERT/CCは2023年4〜6月のインシデント報告対応レポートで、「LODEINFO」というマルウェアの事例を報告しています。過去にやり取りのあった相手になりすまして不正なExcelファイルを送り、マクロを実行させて取り込ませる手口です。正規のファイルを装って利用者に開かせる点は、トロイの木馬と共通する手口です。
総務省の調査では、「標的型メールが送られてきた」企業は2024年に28.9%、2025年に31.7%でした。2025年はウイルスの発見・感染(22.8%)を約9ポイント上回っています。
この差について考えられるのは、把握のされ方の違いです。ウイルスは製品が自動で見つけることが多い一方、標的型メールは社員が気づいて報告しないと組織が把握できません。ただし、この差の原因はデータからは確かめられません。
IPAは、業務でマクロを使わないなら無効にすることを推奨しています。安全性を確認できないファイルで「編集を有効にする」を安易に押さないことも、あわせて社内に伝えておきたいポイントです。
閲覧で感染させるマルウェアサイトの報告は四半期23〜53件の範囲で続いている
JPCERT/CCは、閲覧するだけでパソコンをマルウェアに感染させる攻撃用のサイトや、マルウェアを置いて公開しているサイトを「マルウェアサイト」と分類しています。こうしたサイトへの報告件数を見ると、この経路が続いていることが分かります。
2023年10〜12月は53件、2024年1〜3月は45件、4〜6月は45件、7〜9月は25件でした。その後は2024年10〜12月が36件、2025年1〜3月が23件、2025年10〜12月が44件、2026年1〜3月が32件です。2025年4〜9月の2四半期は、この記事では扱っていません。
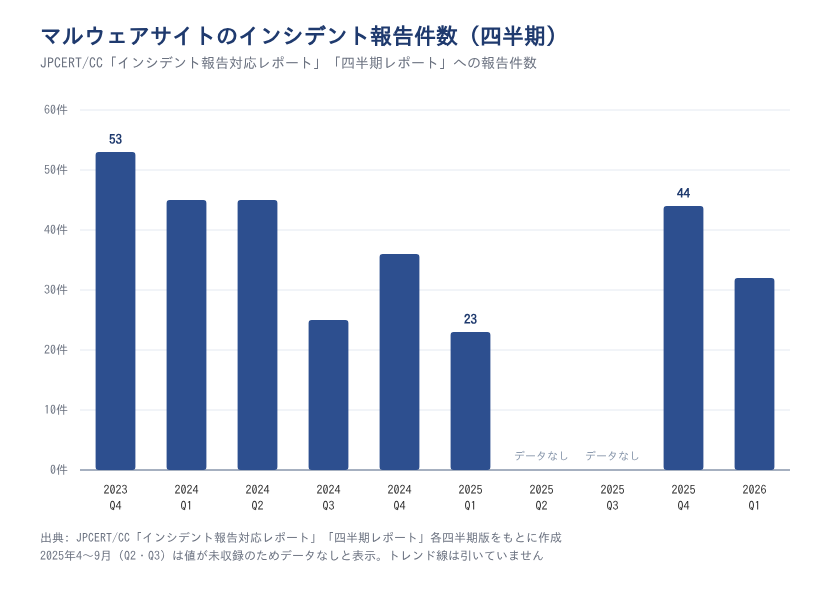
図の出典: JPCERT/CC「インシデント報告対応レポート」「四半期レポート」各四半期版より作成。2025年4〜9月は未収録
この推移から読み取れるのは、件数は上下しているものの、減少傾向とは言えないことです。同じ四半期どうしで比べると、10〜12月は53件→36件→44件、1〜3月は45件→23件→32件で、いったん下がってから戻っています。
報告件数は、実際に存在するサイトの数ではありません。それでも、正規のソフトを装った偽のダウンロードサイトも含め、入手先が確かでないサイトには注意が必要です。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」/JPCERT/CC「インシデント報告対応レポート[2023年4月1日~2023年6月30日]」/JPCERT/CC「インシデント報告対応レポート」/JPCERT/CC「四半期レポート」/IPA「情報セキュリティ10大脅威 2026」[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「トロイの木馬が検出されました」という警告には本物と偽物がある
「トロイの木馬が検出されました」という同じ文言でも、セキュリティソフトが出す本物の通知と、Webページが出す偽の警告があります。どちらなのかで、取るべき対応はまったく変わります。
社員から問い合わせを受けたときは、まず次の3点を確認してもらうと、見分けがつきやすくなります。
本物か偽物かを見分ける3つの確認点
- 表示元はセキュリティソフトの画面か、ブラウザの中か
- 画面に電話番号が表示されているか
- 画面を普通に閉じられるか
本物の警告の多くは検出と隔離が済んだことを知らせる通知である
セキュリティソフトが出す本物の警告は、多くの場合「感染した」ではなく「見つけて止めた」という知らせです。公的な調査の内訳からも、そのことが分かります。
総務省の2024年調査では、ウイルスを発見または感染した企業は23.5%でした。このうち発見のみで感染しなかった企業が20.3%、少なくとも1回感染した企業が3.2%です。発見または感染した企業の約86%は、感染する前に止まっていたことになります。
この内訳から読み取れるのは、本物の「検出しました」という通知の多くは、すでに隔離やブロックが済んだ知らせだということです。ただし3.2%は感染に気づいた企業の割合なので、実際の感染率の下限と見るべきです。対象が常用雇用者100人以上のインターネット利用企業である点にも注意してください。
本物の通知は、OSやセキュリティソフトの通知領域や管理画面に表示されます。検出名や隔離の状態を画面で確認できることが、本物を見分ける手がかりになります。
偽警告は電話番号を表示し、閉じられない画面と警告音で電話をかけさせようとする
偽警告は、Webページの中に表示され、利用者に電話をかけさせることを目的としています。IPAの解説をもとに、本物の通知との違いを整理すると次のとおりです。
| 項目 | 本物の通知 | 偽警告(サポート詐欺) |
|---|---|---|
| 表示される場所 | OSやセキュリティソフトの画面 | ブラウザの中 |
| 電話番号 | 表示されない | 表示され、電話をかけるよう促される |
| 画面の閉じやすさ | 通常どおり閉じられる | 閉じられないように見せかける |
| 警告音 | 通常は鳴らない | 大きな警告音や音声が流れることがある |
| 表示のきっかけ | ソフトによる検査や監視 | 広告・検索結果・動画再生ボタン・通知許可のクリック |
| ロゴ | 導入しているソフトのもの | 実在企業のロゴを使うことがある |
表の出典: IPA「情報セキュリティ10大脅威 2026」[個人編]の解説をもとに作成
IPAは、正規のセキュリティサービスの警告画面には電話番号は表示されないと解説しています。つまり、電話番号が表示される警告は偽物と判断してよいということです。
この手口は「サポート詐欺(偽警告)による金銭被害」として、2026年版の情報セキュリティ10大脅威[個人編]に7年連続で選ばれています。長く続いている手口なので、見分け方を社内で共有しておくことが大切です。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」[個人編]
偽警告(サポート詐欺)の相談は2023年度に4,521件で、前年度の約1.6倍に増えている
偽警告がどれくらい広がっているかは、IPAの「情報セキュリティ安心相談窓口」に寄せられた相談件数から分かります。2023年度の相談は4,521件でした。
ただし、ここで扱うのは窓口への相談件数であり、被害件数ではありません。相談には、2023年度時点では個人と組織の両方が含まれています。この点を前提に、年度と月ごとの推移を見ていきます。
年度の相談件数は2022年度の2,749件から2023年度は4,521件に増えている
IPAの安心相談窓口に寄せられたサポート詐欺の相談は、2022年度が2,749件、2023年度が4,521件でした。1年で1,772件増え、約1.6倍になっています。
サポート詐欺は、2020年から情報セキュリティ10大脅威[個人編]に選ばれ続けている手口です。そうした以前からある手口でも、相談件数は伸び続けていることになります。
この推移から読み取れるのは、「昔からある手口だから落ち着いている」とは言えないことです。なお、2024年度以降の年度合計は、この記事では確認できた公表値がないため扱っていません。
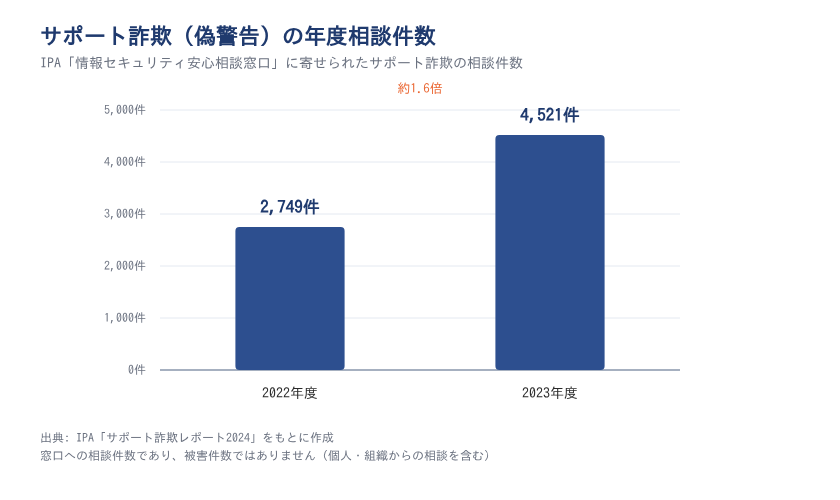
図の出典: IPA「サポート詐欺レポート2024」。相談件数であり被害件数ではない。個人・組織の相談を含む
月間の最高値は2024年4月の828件で、約1年前の446件から1.9倍になった
月ごとの相談件数でも、増え方が分かります。IPAの資料では、2023年5月の446件が当時の過去最高でした。その約1年後、2024年4月には828件となり、グラフ上の最高値を更新しています。
446件から828件への伸びは約1.9倍です。2024年4月の1か月だけで、2023年度合計(4,521件)の約18%にあたります。
ただし、この828件は最も多かった月の値であり、平均的な月の件数ではありません。一時的な山なのか、相談の水準そのものが上がったのかは、このデータだけでは判別できません。
ウイルスの発見・感染率が下がる一方で偽警告の相談は増えており、両者は別々に動いている
総務省のウイルス発見・感染率と、IPAのサポート詐欺相談件数を並べると、逆の方向に動いていることが分かります。
| 指標 | 調査主体 | 対象 | 前の値 | 後の値 | 方向 |
|---|---|---|---|---|---|
| ウイルス発見・感染率 | 総務省 | 常用雇用者100人以上のインターネット利用企業 | 2022年 32.6% | 2024年 23.5% | 9.1ポイント低下 |
| サポート詐欺の相談件数 | IPA | 個人・組織の相談者 | 2022年度 2,749件 | 2023年度 4,521件 | 約1.6倍に増加 |
表の出典: 総務省「令和4年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「サポート詐欺レポート2024」
この2つの動きから読み取れるのは、ウイルスの被害率が下がったからといって、警告画面への対応を手薄にしてよいとは言えないことです。総務省の指標は、セキュリティ製品が検出した事象が中心です。2024年は大半の20.3%が発見のみでした。一方、偽警告はブラウザの表示と利用者の操作で成り立つため、この指標には表れにくい手口です。
注意
2つの指標は、調査主体・対象・単位・期間がすべて異なります。一方が減ったから他方が増えた、という因果関係は示せません。ここで言えるのは、2つが別々に動いているということだけです。
さらに、サポート詐欺は10大脅威では[個人編]に分類されています。しかし2023年度までの相談件数は個人と組織を分けずに数えられており、業務用パソコンでどれだけ起きているかは公的統計から読み取れません。なお、IPAは2025年4月から、企業・組織からの相談を新設の「サイバーセキュリティ相談窓口」で受け付けています。「個人向けの脅威だから情シスの対象外」と判断する根拠はない、というのが筆者の見方です。
出典: IPA「サポート詐欺レポート2024」/IPA「情報セキュリティ10大脅威 2026」[個人編]/総務省「令和4年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「サイバーセキュリティ相談窓口の相談状況[2025年第4四半期]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
警告が表示されたときの初動は、本物の通知と偽警告で分けて社内ルールにする
前の見出しで見たとおり、本物の検出通知と偽警告は別々に動いている脅威です。そのため、警告が表示されたときの初動も本物の通知用と偽警告用の2本に分けて決めておくのがおすすめです。
社員向けの周知文には、次の3行をそのまま使ってみてください。
警告が出たときに社員にしてほしいこと
- 画面に出た電話番号には電話しない
- ブラウザを閉じる
- 閉じられなくても慌てず、情シスに連絡する
偽警告は電話をかけずにブラウザを閉じ、連絡してしまった場合は端末を切り離して報告させる
サポート詐欺の相談は2023年度に4,521件あり、2026年版の10大脅威にも7年連続で選ばれています。社内でも起きる前提で手順を決めておくことが大切です。偽警告が表示されたときの基本の手順は次のとおりです。
- 表示された電話番号には電話をかけない
- ブラウザを閉じる。全画面で閉じられない場合は、Escキーを3秒ほど長押しして「×」ボタンを出してから閉じる
- それでも閉じられない場合は、Ctrl+Alt+Deleteキーを押して再起動する(Escキーで閉じる操作はIPA「偽セキュリティ警告(サポート詐欺)対策特集ページ」の体験サイトで練習できる)
- 情シスへ連絡する
IPAによると、電話をかけていなければパソコンはウイルスに感染しておらず、画面を閉じるだけで対処できます。一方、電話をかけると遠隔操作ソフトを入れさせられることがあります。その後、プリペイドカードでの支払いを求められたり、ネットバンキングの送金額を改ざんされたりする手口です。電話をかけてしまった場合は、次の順で対応します。
- パソコンをネットワークから切り離し、すぐに情シスへ報告する
- 入れさせられた遠隔操作ソフトを削除(アンインストール)し、Windowsの「システムの復元」を行う。ただし情報漏えいの調査を行う場合は、調査が終わるまで端末を保全し、復元や初期化は調査後に行う
- パスワードなどの重要な情報を見られた可能性があれば、パスワードを変更する
- ネットバンキングにログインさせられた場合は銀行に相談する。送金や支払いをしてしまった場合は、振込先の銀行・自分の口座がある銀行やカード会社、警察へすぐに連絡する
- サポート契約の取り消しは、消費生活センター(局番なしの188)に相談する
本物の検出通知は隔離が済んだかを確認し、感染の疑いがあれば調査を優先する
本物の検出通知が出たときは、まず隔離が済んでいるかを確認します。総務省の2024年調査では、発見のみが20.3%、感染が3.2%でした。本物の通知の多くは、すでに隔離やブロックが済んだ知らせと考えられます。
最初に、セキュリティソフトの管理画面で検出名と、隔離・削除の状態を確認します。「隔離できなかった」「何度も検出される」といった場合は、感染の疑いがあるため、端末をネットワークから切り離して調査を優先してください。
あわせて、どのファイル・メール・サイトがきっかけになったかを確認します。同じ経路で届いた可能性がある他の端末も点検しておくと安心です。
本物の通知で慌てて電源を切ったり、偽警告で端末を初期化したりと、対応を取り違えないことが、初動を2本立てにする理由です。
出典: IPA「情報セキュリティ10大脅威 2026」[個人編]/IPA「パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意」/IPA「偽セキュリティ警告(サポート詐欺)対策特集ページ」/IPA「サポート詐欺レポート2024」/総務省「令和6年通信利用動向調査報告書(企業編)」
トロイの木馬の予防はウイルス対策ソフトの最新化と、社員への周知の2本立てで進める
トロイの木馬は、正規のものを装って利用者に実行させるマルウェアです。この性質から考えると、予防はウイルス対策ソフトを最新に保つことと、社員に手口を知ってもらうことの2本立てが基本になります。
ここではマルウェア全般の対策を並べるのではなく、トロイの木馬の性質から導ける2点に絞って説明します。
ウイルス対策ソフトを導入し定義ファイルを最新にしている中小企業等は2024年調査で71.4%
IPAは2024年度に、中小企業等の経営層と情報システム担当者を対象に調査を行いました(有効回答4,191件)。この調査で、ウイルス対策ソフトを導入して定義ファイルを最新にしていると答えた割合は、一部実施を含めて71.4%でした。
裏返すと、残る約3割は、この基本的な対策を実施していると答えていません。自社の端末で導入漏れや更新漏れがないか、一度確認してみてください。
ただし、正規のソフトを装うトロイの木馬は、定義ファイルによる検知だけでは見つけきれない場合があります。端末の動きを監視して不審な挙動を見つけるEDRという仕組みもあり、検知の層を増やす手段として検討できます。
社員への周知は「開かない」だけでなく、偽警告の見分け方と報告先をセットにする
標的型メールを受け取った企業は2025年調査で31.7%、偽警告の相談は2023年度に4,521件でした。どちらも、社員が気づいて連絡しないと、情シスが把握しにくい脅威だと考えられます。
そのため、周知する内容は次の4点に絞ると伝わりやすくなります。
- 不審な添付ファイルやマクロ付きのファイルは開かない
- ソフトは公式サイトなど、決まった入手先からだけ入れる
- 電話番号が表示される警告は偽物なので、電話しない
- 迷ったときの連絡先として、情シスの窓口を1つに決めて伝えておく
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「サポート詐欺レポート2024」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
トロイの木馬について、押さえておきたい点を3つに整理します。
1つ目は、トロイの木馬は正規のソフトやファイルを装って利用者に実行させるマルウェアだということです。自己増殖しない点が、ウイルスやワームとの違いです。
2つ目は、企業のウイルス発見・感染率は2025年調査で22.8%まで下がった一方、偽警告の相談は2023年度に4,521件へ増えていることです。2024年調査で実際に感染した企業は3.2%で、本物の警告の多くは隔離済みの通知です。2つの脅威は別々に動いています。
3つ目は、警告が出たときの初動を「本物の通知」と「偽警告」の2本立てで社内ルールにしておくことです。
まずは社員に向けて、「電話番号が出る警告は偽物、迷ったら情シスへ」と周知するところから始めてみてください。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「サポート詐欺レポート2024」
新人・ひとり情シスの学習は情シスカレッジで

偽警告の見分け方や、警告が出たときの初動は、新人やひとり情シスが社員から真っ先に聞かれる内容です。それなのに、こうした基本を体系的に学ぶ機会は意外と少ないのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「平成29年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- JPCERT/CC「インシデント報告対応レポート[2023年4月1日~2023年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日~2023年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- IPA「情報セキュリティ10大脅威 2026」[個人編]
- IPA「情報セキュリティ10大脅威 2026」[組織編] 解説書
- IPA「サポート詐欺レポート2024」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書(概要説明資料)」
- IPA「偽セキュリティ警告(サポート詐欺)対策特集ページ」
- IPA 安心相談窓口だより「パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意」
- IPA「サイバーセキュリティ相談窓口の相談状況[2025年第4四半期(10月~12月)]」
- IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」
- 総務省「国民のためのサイバーセキュリティサイト」用語集(た行)
- 総務省「国民のためのサイバーセキュリティサイト」マルウェア(ウイルス等)とは?
- JPCERT/CC「マルウェアの最近の傾向とウェブアプリケーションの脆弱性を狙うボットの実態」(2007年)