

【IPA・総務省データ】SQLインジェクションとは|攻撃の仕組みと届出状況・対策、WAF導入率は19.5%(2025年)
SQLインジェクションという言葉は、セキュリティのニュースでよく見かけますよね。ただ、自社のWebシステムを開発会社に任せている情シスの方は、次のような悩みを抱えがちです。
- 言葉は知っているが、上司に仕組みを説明できない
- 開発会社に「対策済みです」と言われても、何を確認すればよいか分からない
- WAFを入れれば十分なのか判断できない
先に結論をお伝えします。SQLインジェクションは、入力欄から送り込んだ文字列でデータベースを不正に操作する攻撃です。根本対策は開発時の作り方にあるため、発注側は仕様書と受入れ時の確認で対策を担保する必要があります。
この記事のポイント
- 脆弱性を突く攻撃として、「システムの脆弱性を悪用した攻撃」は「情報セキュリティ10大脅威 2026」(組織編)で4位、6年連続の選出。IPAの解説の中心は製品の脆弱性の悪用で、SQLインジェクションを名指ししたものではない(出典: IPA「情報セキュリティ10大脅威 2026 組織編 解説書」)
- SQLインジェクションが含まれる「ウェブサイト」区分の脆弱性届出は、2026年6月末時点の累計で13,599件。種類別では、不受理を除く累計13,298件のうち11%がSQLインジェクションである(出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」/同PDF版)
- WAFを導入している企業は2025年時点で19.5%にとどまり、対策は開発会社への要件として求める必要がある(出典: 総務省「令和7年通信利用動向調査の結果(概要)」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SQLインジェクションはWebアプリの入力欄からデータベースを不正に操作する攻撃
SQLインジェクションとは、Webアプリの入力欄に細工した文字列を入れ、データベースに意図しない命令を実行させる攻撃です。顧客情報などを保存するデータベースが直接狙われるため、被害が大きくなりやすい攻撃です。
多くのWebアプリは、利用者の入力値をもとにSQLという命令文を組み立て、データベースから情報を取り出しています。このとき入力値をそのまま命令文に組み込む作りだと、引用符などの記号を含む入力で命令文の区切りが変わります。その結果、本来は「値」である文字列が「命令」として解釈されてしまいます。
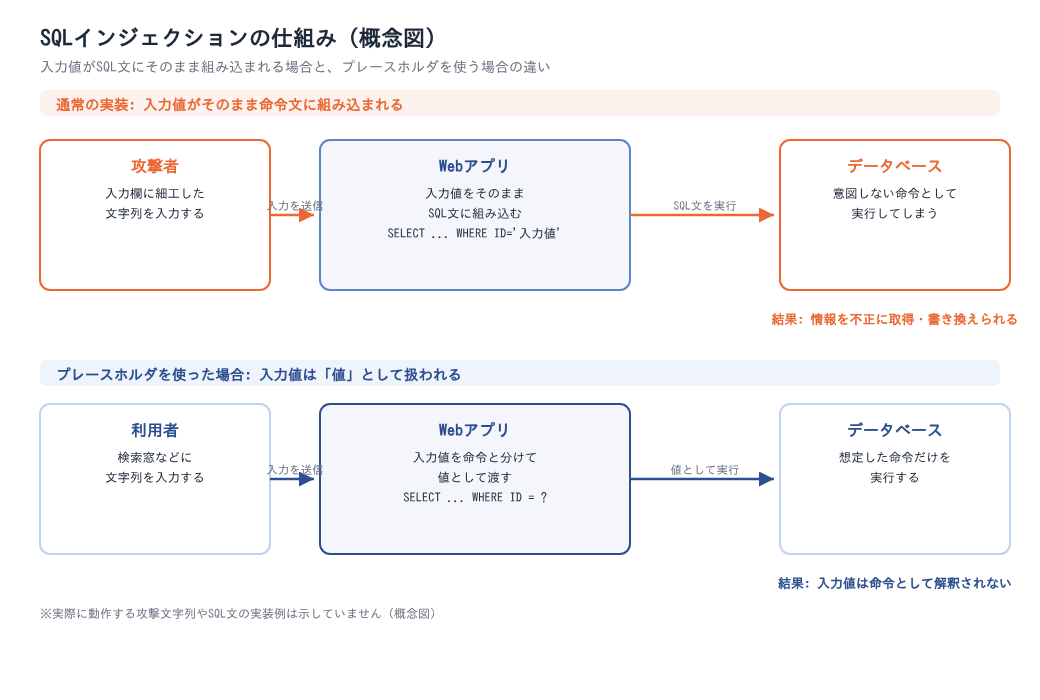
こうして攻撃者は、パスワードを知らずにログインしたり、ほかの利用者の情報を取り出したりできます。データの書き換えや削除につながる場合もあります。攻撃の通信は通常の閲覧と同じ形で届くため、ファイアウォールだけでは一般に止められません。
IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が4位に入りました。2016年に初めて選ばれてから、6年連続9回目の選出です。IPAの解説書が主に想定しているのは、OSや機器、CMSなどの製品の脆弱性を、修正プログラムの適用前に狙う攻撃です。
SQLインジェクションは、Webアプリに作り込まれた脆弱性を悪用する代表的な手法の一つです。脆弱性を足がかりに侵入や情報漏えいにつながる点は、10大脅威で挙げられた攻撃と共通しています。
出典: IPA「情報セキュリティ10大脅威 2026 組織編 解説書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPAの届出統計ではSQLインジェクションは「ウェブサイト」区分に含まれ、種類別の内訳はPDF版のレポートで公表されている
IPAとJPCERT/CCは、「情報セキュリティ早期警戒パートナーシップ」に基づいて脆弱性の届出を受け付け、「ウェブサイト」と「ソフトウェア製品」の2区分で集計しています。SQLインジェクションは、企業などが運営するWebサイトに作り込まれる脆弱性なので、「ウェブサイト」区分に含まれます。
注意
IPAの四半期ごとの届出状況レポートは、Webページ版では「ウェブサイト」「ソフトウェア製品」の2区分の件数を中心に載せています。一方、PDF版にはウェブサイト区分の脆弱性の種類別の内訳が載っており、SQLインジェクションもその項目の一つです。この記事では、種類別の割合と区分全体の件数を順に紹介します。
ウェブサイト区分の届出累計のうち、SQLインジェクションは種類別で11%を占める
IPAの届出状況レポートのPDF版によると、2026年6月末時点のウェブサイト区分の届出累計のうち、SQLインジェクションの割合は11%です。分母は不受理を除いた13,298件で、次の項で紹介する区分全体の累計13,599件とは集計の範囲が違います。
同じ時点で修正が完了したウェブサイト区分の脆弱性のうち、SQLインジェクションは累計1,040件でした。こちらは修正完了分だけを数えた値で、11%とは分母が異なります。
この割合から読み取れるのは、届け出られたWebサイトの脆弱性の約10件に1件がSQLインジェクションだという点です。ただし累計の値なので、最近の届出に占める割合を示すものではありません。
ウェブサイト区分の届出は2026年6月末時点の累計で13,599件、全体の約3分の2を占める
届出受付の開始から2026年第2四半期末までの累計で、ウェブサイト区分の届出は13,599件です。全体の20,315件のうち約67%にあたり、約3分の2を占めています。
| 区分 | 累計の届出件数(2026年第2四半期末時点) |
|---|---|
| ウェブサイト | 13,599件 |
| ソフトウェア製品 | 6,716件 |
| 合計 | 20,315件 |
表の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」
年間の届出が最も多かったのは2008年の2,622件(ウェブサイトとソフトウェア製品の合計)で、IPAはクロスサイト・スクリプティングとDNS情報の設定不備の届出が多かったと説明しています。SQLインジェクションの件数を示すものではない点に注意してください。
この累計から読み取れるのは、Webサイトの脆弱性が、届出制度の中で長く大きな割合を占めてきたという点です。
ウェブサイト区分の年間届出は2023年の505件から2025年は178件に減り、ソフトウェア製品区分と逆転した
年間の届出件数を見ると、ウェブサイト区分は2023年の505件から2025年は178件に減りました。2年間で約65%の減少です。
| 調査年 | ウェブサイト | ソフトウェア製品 | 合計 |
|---|---|---|---|
| 2023年 | 505件 | 316件 | 821件 |
| 2024年 | 336件 | 296件 | 632件 |
| 2025年 | 178件 | 432件 | 610件 |
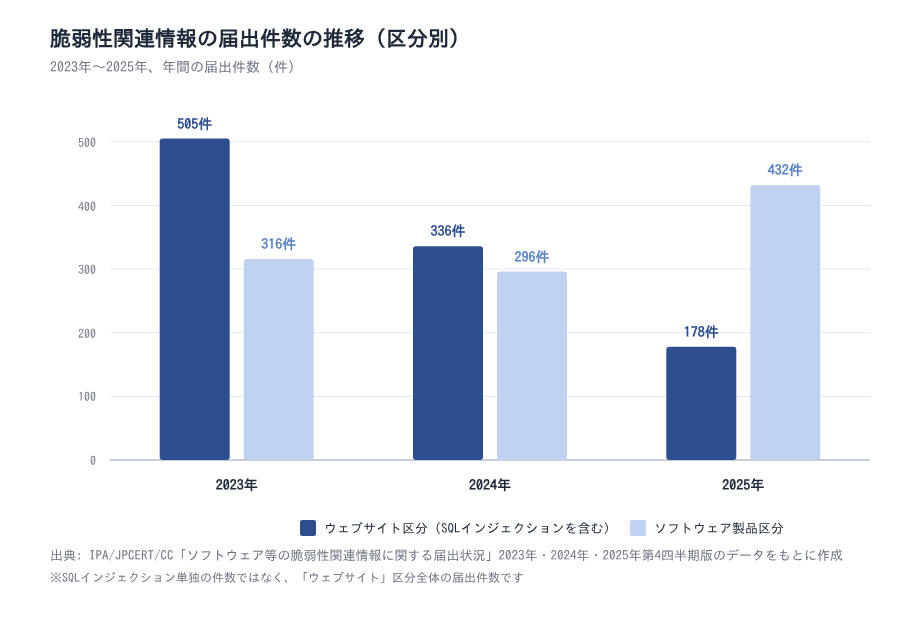
表・図の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年・2024年・2025年の第4四半期版のデータをもとに作成
一方、ソフトウェア製品区分は2023年の316件から2025年は432件に増え、ウェブサイト区分を上回りました。届出全体は821件から610件に減っています。
この推移から読み取れるのは、届出の中心がウェブサイトからソフトウェア製品へ移っているという点です。ただし、変化の理由は統計からは分かりません。
2026年上半期のウェブサイト区分の届出は132件で、すでに2025年通年の約74%に達している
ウェブサイト区分の累計は、2025年第4四半期末で13,467件、2026年第2四半期末で13,599件でした。この差から、2026年1〜6月のウェブサイト区分の届出は132件と計算できます。2025年通年の178件の約74%にあたります。
ここから読み取れるのは、2023年から続いた減少が、2026年上半期の時点では止まっているという点です。ただし、ソフトウェア製品区分も同じ期間に324件と、2025年通年の約75%に達しています。届出全体に占めるウェブサイト区分の比率は、2025年と同じ約3割のままです(2025年は178件÷610件で約29%、2026年上半期は132件÷456件で約29%)。
注意
2026年上半期の132件は、IPAが公表した累計値の差から計算した値です。累計の差には、過去の届出の取り下げや区分の修正が含まれる可能性があります。また、半年分の数字だけでは傾向とはいえません。特定の届出者がまとめて届け出ると、短い期間の件数は大きく変わります。
届出の減少はサイトが安全になった証拠ではなく、脆弱性を悪用した攻撃は10大脅威2026で4位に入っている
届出件数は、第三者が脆弱性を見つけて任意に届け出た件数です。脆弱なWebサイトの数や、実際に起きた攻撃の件数を数えたものではありません。
そのため、2023年から2025年にかけての減少を、「SQLインジェクションの心配は減った」と読むことはできません。見つけて届け出る人が減っただけでも、件数は下がるからです。実際に、IPAは10大脅威2026(組織編)で「システムの脆弱性を悪用した攻撃」を4位とし、6年連続で選んでいます。
この位置づけから読み取れるのは、届出の数が減っても、脆弱性を悪用した攻撃は今も主要な脅威として扱われているという点です。SQLインジェクション対策の優先度を下げてよい理由にはなりません。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]/同[2026年第2四半期]/同[2026年第2四半期]PDF版/IPA「情報セキュリティ10大脅威 2026 組織編 解説書」
SQLインジェクション単独の被害統計は無く、不正アクセス被害の数字は母集団を確かめて読む
SQLインジェクションで起こりうる被害は、顧客情報などの漏えい、データの改ざんや削除、認証を回避した管理画面への侵入です。管理画面への侵入を足がかりに、Webサイトそのものを改ざんされることもあります。
ただし、これらの被害をSQLインジェクションに限って数えた公的統計は、今回の調査では確認できませんでした。そこで、近い指標として「不正アクセス」に関する2つの数字を紹介します。2つの数字は、問いも対象の企業も違うことを先にお伝えしておきます。
総務省の2025年調査では、セキュリティ被害として不正アクセスを挙げた企業は4.1%
総務省の「令和7年通信利用動向調査」によると、2025年に不正アクセスの被害を挙げた企業は4.1%でした。対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業2,482社の回答です。
この数字は、インターネットの利用で起きたセキュリティ被害を尋ねた設問の結果で、回答企業全体のうち被害を経験した企業の割合です。攻撃手法の内訳は付いていないため、SQLインジェクションによる被害がどれだけ含まれるかは分かりません。
また、この調査は企業の自己申告に基づくため、被害に気づいていない企業の分は数字に表れません。4.1%は「被害は少ない」と言い切らず、あくまで「被害に気づいて回答した企業の割合」として読むのが適切です。
IPAの中小企業調査では不正アクセス被害の48.0%が脆弱性を突かれたものだが、SQLインジェクションの比率ではない
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」では、2023年度に不正アクセスの被害を受けたと回答した中小企業等419社に、攻撃の手口を尋ねています。手口が「脆弱性」だった割合は48.0%でした(複数回答)。
この数字から読み取れるのは、中小企業の不正アクセス被害の約半数で、何らかの脆弱性が突かれているという点です。ただし、この調査の「脆弱性」は「セキュリティパッチの未適用等に起因する脆弱性」と定義されており、市販のソフトウェアや機器の更新漏れが中心と考えられます。そのため、自社開発のWebアプリに作り込まれるSQLインジェクションが、48.0%のうちどれだけを占めるかは分かりません。
注意
総務省の4.1%は、2025年に常用雇用者100人以上のインターネット利用企業のうち不正アクセス被害を挙げた割合です。IPAの48.0%は、2023年度に被害を受けた中小企業等だけを分母にした手口の内訳です。分母が違うため2つの数字は比べられず、掛け合わせた値を出すこともできません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
根本対策はプレースホルダによる実装で、WAFと脆弱性診断は補完として組み合わせる
SQLインジェクションの根本対策は、入力値を命令と分けて扱うプレースホルダ(バインド変数)を使った実装です。IPAは被害を抑える保険的な対策として、エラーメッセージをそのまま画面に表示しないことと、データベースのアカウントに適切な権限を与えることを挙げています。入力値の検証も補助的な対策として役立ちます。発注側の情シスは対策が使われていることを確認する立場として、次の3つの役割を押さえておきましょう。
| 対策 | 何をするか | 防げること | 限界 |
|---|---|---|---|
| プレースホルダ | 入力値をSQL文の命令部分と分けて扱う | 入力値が命令として実行されることを防ぐ(脆弱性そのものを作らない) | 1か所でも使い漏れがあると、そこが攻撃の入口になる |
| WAF | Webアプリへのリクエストの中身を検査し、攻撃とみられる通信を遮断する | 既知の攻撃パターンの通信を手前で止める | 脆弱性は残ったまま。検知の設定から外れた攻撃は通過しうる |
| 脆弱性診断 | 完成したWebアプリに検査用の入力を送り、脆弱性の有無を確かめる | 作り込まれた脆弱性をリリース前に見つける | 実施した時点の状態しか分からない。改修のたびに確認が必要 |
表の参考: IPA「安全なウェブサイトの作り方」SQLインジェクション
WAFを導入している企業は2025年時点で19.5%で、ファイアウォールの51.9%と32.4ポイントの差がある
総務省の通信利用動向調査(常用雇用者100人以上の企業のうちインターネットを利用している企業が対象)によると、WAFを導入している企業は2025年時点で19.5%でした。2024年の17.4%から2.1ポイント上がっています。
同じ期間に、OSへのセキュリティパッチの導入は42.4%から43.5%に上がりました。ファイアウォールの設置・導入は52.5%から51.9%で、わずかに下がっています。
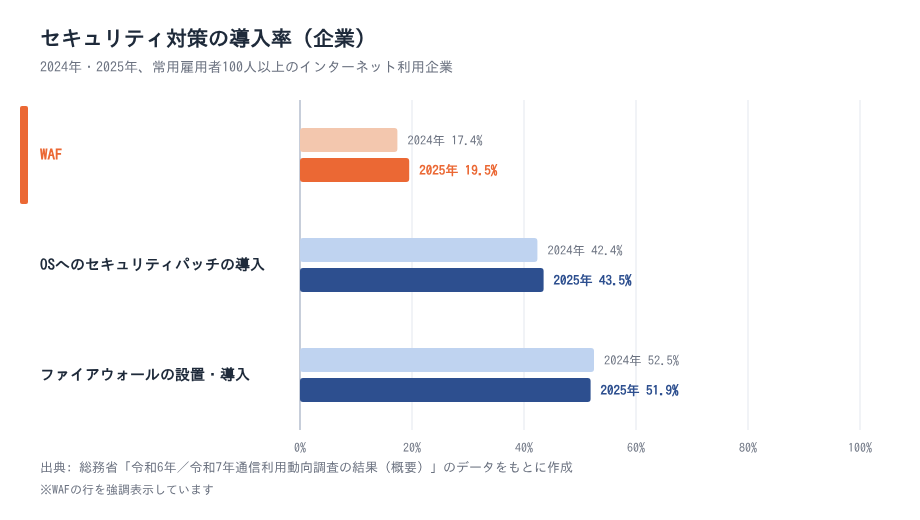
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)」のデータをもとに作成
この比較から読み取れるのは、WAFの伸びは3つの中で最も大きいものの、水準はファイアウォールの約4割にとどまるという点です。2025年の両者の差は32.4ポイントあります。
ただし、分母にはWebアプリを公開していない企業も含まれ、クラウドに付属するWAFを「導入」と認識していない回答もありえます。そのため、19.5%から「Webアプリを持つ企業の約8割がWAF未導入」とは読めません。また、WAFは脆弱性そのものを取り除かないため、プレースホルダの代わりではなく、組み合わせて使う対策です。
脆弱性診断はリリース前と改修時に作り込みの有無を確かめる手段で、実施率を示す公的統計は見当たらない
脆弱性診断は、完成したWebアプリに検査用の入力を送り、SQLインジェクションなどの脆弱性が無いかを確かめる手段です。プレースホルダが「作り方」、WAFが「防御」だとすると、診断は「確かめる」役割を担います。開発会社がプレースホルダを使っていると説明していても、使い漏れが無いとは限らないため、リリース前や大きな改修の後に確認が必要です。
一方で、Webアプリの脆弱性診断の実施率を示す数字は、今回の調査では確認できませんでした。近い指標として、総務省の調査で2025年に「セキュリティ監査」を実施している企業は26.7%です。ただし、監査と診断は別の取り組みなので、26.7%を脆弱性診断の実施率として読まないよう注意してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/IPA「安全なウェブサイトの作り方」SQLインジェクション
発注側は仕様書と受入れ時の確認でSQLインジェクション対策を開発会社に求める
SQLインジェクションの根本対策は、開発会社のプログラムの作り方で決まります。そのため発注側は、「仕様書に書く」「納品時に確かめる」「運用で維持する」の3段階で対策を求める必要があります。
同規模の企業の対策水準を示す公的統計は無いため、要件は統計ではなく確認項目で組み立てる
開発会社に要件を求めるとき、「他社もこの程度はやっている」と数字で示せると説得しやすいですよね。ただ、そのための公的統計は、今回確認できた範囲では揃っていません。
まず、IPAの脆弱性届出には種類別の内訳がありますが、これは制度に届け出られた脆弱性の傾向を示すもので、企業の対策状況を示す数字ではありません。WAF導入率の19.5%もこの記事で参照した概要資料では企業全体の値で、企業規模別・業種別の値は確認できていません。脆弱性診断の実施率や、仕様書にセキュリティ要件を盛り込む企業の割合も確認できず、不正アクセス被害の4.1%にも手法の内訳はありません。
この状況から考えると、要件の水準を統計上の相場で決めるのは難しいといえます。IPAなどが示す対策の基本と、開発会社への具体的な確認項目で組み立てるのが現実的です。
仕様書にはプレースホルダの使用、WAFの運用主体、リリース前の脆弱性診断の3点を明記する
発注側が仕様書や要件定義書に書いておきたいのは、次の3点です。書くだけでなく、受入れ時に何を確認するかまで決めておくことが大切です。
| 要件 | 仕様書に書く内容の例 | 受入れ時に確認するもの |
|---|---|---|
| プレースホルダの使用 | データベースを操作する処理は、すべてプレースホルダを使って実装する | 開発会社の自己点検結果、コーディング規約 |
| WAFの有無と運用主体 | WAFを導入するかどうか。導入する場合の運用主体(自社/開発会社/ホスティング事業者)、検知ルールの更新、誤検知時の連絡体制 | WAFの設定内容と運用体制を記した資料 |
| 脆弱性診断の実施 | リリース前と大きな改修の後に脆弱性診断を行い、見つかった問題を修正する | 診断の結果報告書、修正の完了確認の記録 |
WAFの項目を入れるのは、導入が当たり前ではないためです。2025年時点でWAFを導入している企業は19.5%で、2024年の17.4%から伸びてはいますが、まだ少数派です。
実際の攻撃に近い形で侵入を試すペネトレーションテストまで求めるかは、システムの重要度に応じて検討します。
納品後も、ソフトウェアの更新と脆弱性情報の確認を保守契約の範囲に含める
SQLインジェクション対策は、納品時に確認すれば終わりではありません。Webアプリが使うフレームワークやライブラリ、サーバーのソフトウェアに、後から脆弱性が見つかることがあるためです。
IPAの解説書でも、ソフトウェアの脆弱性への基本の対策として、ソフトウェアの更新が挙げられています。一方、総務省の調査でOSへのセキュリティパッチを導入している企業は、2025年で43.5%でした。2024年の42.4%から大きくは変わっていません。なお、この数字はOSの更新に関するもので、Webアプリやライブラリの更新状況を示すものではありません。
更新を開発会社任せにしないために、保守契約の段階で、次の内容を範囲に含めておくことをおすすめします。
保守契約に含めたい内容
- 使用しているソフトウェアの脆弱性情報を確認し、発注側に報告する
- 脆弱性が見つかった場合の更新の適用期限を決めておく
- 機能の改修を行ったときは、改修箇所の脆弱性診断をやり直す
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「情報セキュリティ10大脅威 2026 組織編 解説書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: SQLインジェクション対策は開発時の作り方で決まるため、発注時の要件と受入れ確認で担保する
SQLインジェクションは、入力欄から送り込んだ文字列でデータベースを不正に操作する攻撃です。該当する「ウェブサイト」区分の届出は2026年6月末時点の累計で13,599件です。種類別では、不受理を除く累計の11%をSQLインジェクションが占めています。また、「システムの脆弱性を悪用した攻撃」は、10大脅威2026で4位です。
対策の中心はプレースホルダを使った実装で、WAFと脆弱性診断はそれを補う手段です。2025年時点でWAFを導入している企業は19.5%にとどまり、WAFを前提にはできません。
そのため、発注側の情シスが押さえたいのは、統計の水準ではなく開発会社への具体的な確認項目だと考えます。
情シスが確認しておきたいこと
- 仕様書にプレースホルダの使用を明記し、受入れ時に開発会社の点検結果で確認する
- WAFを導入するかどうかと、運用主体を決めておく
- リリース前と改修後の脆弱性診断を、納品物に含める
- 保守契約に、脆弱性情報の確認とソフトウェアの更新を含める
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」/同[2026年第2四半期]PDF版/IPA「情報セキュリティ10大脅威 2026 組織編 解説書」/総務省「令和7年通信利用動向調査の結果(概要)」
セキュリティの基礎を学ぶなら「情シスカレッジ」

自分で実装しない攻撃への対策でも、発注側の情シスには開発会社へ確認するための基礎知識が求められます。「情シスカレッジ」は、数分の動画と小テストで業務の合間に学べる、新人・ひとり情シスのためのマイクロラーニングLMSです。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いに対応し、初期設定はおよそ10分で完了します。
※出典
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」PDF版
- IPA「情報セキュリティ10大脅威 2026 組織編 解説書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- IPA「安全なウェブサイトの作り方」SQLインジェクション
- 総務省「令和7年通信利用動向調査の結果(概要)」