

【警察庁・IPAデータ】OSINTとは|流出ID・パスワード悪用は2021〜2025年に毎年検挙(計33件)
セキュリティベンダーの資料やニュースで、「OSINT」という言葉を見かける機会が増えましたよね。
- OSINTって最近よく聞くけど、結局なにをすること?
- 攻撃者はうちの会社のことを、ネットでどこまで調べられるんだろう
- 自社で何を点検すればいいのか分からない
OSINTは、誰でも見られる公開情報を集めて分析する調査手法です。攻撃者は攻撃前の下調べに使い、防御側は自社の見え方の点検に使えます。この記事では、その中身と自社で点検すべき情報を公的データで解説します。
この記事のポイント
- 流出・公開されていたID・パスワードを使った不正アクセスは2025年に9件検挙され、2021年以降ゼロの年はありません(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- 下調べを前提とする標的型攻撃は、IPAの組織向け10大脅威2026で5位、11年連続の選出です(出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書)
- 2025年のランサムウェアの感染経路は、87.0%がVPN機器とリモートデスクトップでした(出典: 警察庁の統計をIPA「情報セキュリティ10大脅威 2026」組織編 解説書が引用)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
OSINTは公開情報を集めて分析する調査手法で、攻撃者も防御側も同じ情報源を使う
OSINTは「Open Source Intelligence」の略で、「オシント」と読みます。もとは軍事や諜報の分野の言葉で、通信を傍受するSIGINTや、人を介して情報を得るHUMINTと並ぶ情報収集の区分です。
米国の法令上の定義では、OSINTは「公開されている情報をもとに作られ、特定の目的に応じて必要な人へ届けられる情報」とされています。ここでいう「オープン」は、オープンソースソフトウェアのことではなく、情報源が公開されていることを指します。なお、本記事の調査の範囲では、日本の公的機関が同じような定義を示した資料は確認できませんでした。
OSINTで扱うのは公開情報までで、流出したID・パスワードでログインすれば不正アクセスとして検挙される
OSINTで扱うのは、誰でも合法に見られる公開情報に限られます。公開情報を「見る」ことと、その情報を使って他人のアカウントに「ログインする」ことは別の行為です。後者は不正アクセス禁止法の対象になります。また同法は、不正アクセスに使う目的で他人のID・パスワードを取得することや、不正に取得されたID・パスワードを保管することも禁止しています。
OSINTの主な情報源には、次のようなものがあります。
- 企業や団体のWebサイト
- SNSの投稿やプロフィール
- ドメインの登録情報
- 新聞やWebメディアの報道
- 官公庁や業界団体の公開資料
警察庁の統計には、不正アクセスの手口として「インターネット上に流出・公開されていたID・パスワードを入手」という区分があります。2025年は、他人のID・パスワードを使った不正アクセスの検挙399件のうち9件がこの手口でした。2021〜2025年は2件・9件・2件・11件・9件で、ゼロの年はありません。詳しい推移は後半で説明します。
防御側が自社を点検するときも、他社や個人の非公開の領域には踏み込まないようにしてください。OSINTはあくまで公開情報の範囲で行う調査です。
攻撃者は標的の下調べにOSINTを使い、防御側は脅威の把握と自社の露出点検に使う
OSINTは同じ手法でも、使う人によって目的が逆になります。攻撃者は侵入口やなりすましの材料を探し、防御側は自社が外からどう見えるかを確かめます。
| 観点 | 攻撃者のOSINT | 防御側のOSINT |
|---|---|---|
| 目的 | 侵入口やなりすましの材料を探す | 自社の露出を把握して対策する |
| 主に見る情報 | 公開機器、社員の氏名や連絡先、取引先 | 自社の公開機器、類似ドメイン、流出したID |
| 調べた後の行動 | 標的に合わせたメールや侵入を試みる | 設定の見直しや監視につなげる |
攻撃者側の例は、IPAの組織向け10大脅威2026で5位の標的型攻撃です。標的組織の状況に合わせて手口を変えると解説されています。
防御側では、2025年のランサムウェアの感染経路の87.0%がVPN機器とリモートデスクトップでした。IPAの解説書も、把握できていないIT資産を見えるようにする対策を勧めています。
進めるときは、目的を決めてから集め、分析して対策に使います。なお、攻撃者が侵入前に何を調べたかを数えた公的統計は見当たりません。
ポイント
OSINTの意味: 公開情報を集めて分析し、目的に役立てる調査手法
情報源: Webサイト、SNS、ドメインの登録情報、報道、官公庁の公開資料など
合法と違法の境目: 公開情報を見ること自体は不正アクセスに当たらない。流出したID・パスワードを不正アクセスの目的で取得・保管したり、それでログインしたりすれば不正アクセス禁止法違反
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
攻撃者は攻撃の前に、標的組織の人・取引・ドメインの情報を下調べしている
「攻撃者もOSINTを使う」と聞いても、具体的に何を調べているのかは想像しにくいですよね。ここではIPAの10大脅威と、JPCERT/CCが報告した実際の手口から、下調べの中身を見ていきます。
IPAの組織向け10大脅威2026では、下調べを前提とする攻撃が3項目選ばれている
IPAの組織向け10大脅威2026には、攻撃前の情報収集を含む攻撃が3項目入っています。IPAの解説書では、次の3項目の手口の説明に、攻撃前の情報収集が含まれています。
| 項目 | 2026年の順位 | 連続選出 | 解説書に書かれた下調べの内容 |
|---|---|---|---|
| 機密情報を狙った標的型攻撃 | 5位 | 2016年初選出、11年連続 | 標的組織の状況に合わせて手口を変える |
| 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 6位 | 2025年初選出、2年連続 | 電話・メール・SNSで特定の個人の情報を集める |
| ビジネスメール詐欺 | 10位 | 2018年初選出、9年連続 | 従業員の氏名・メールアドレスや取引のやり取りを集める |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書のデータと記述をもとに作成
この表から読み取れるのは、下調べを前提とする攻撃が一時的な流行ではなく、定着した脅威になっている点です。毎年入れ替わりがあるランキングで2項目が長く残り、2025年にもう1項目が加わりました。
ただし、「3項目」という数え方は本記事の整理で、IPAがこの区分で集計しているわけではありません。また10大脅威の順位は、専門家などの投票による脅威の評価です。被害件数の多さを表すものではない点に注意してください。
紛らわしいドメインと実在社員の署名を使ったなりすましメールは、事前に関係者の情報を集めたうえで送られていた
下調べがなければ成り立たない手口が、実際に報告されています。JPCERT/CCは「インシデント報告対応レポート[2023年10〜12月]」で、手間をかけて準備された標的型メールの事例を紹介しています。
報告された手口の流れを整理すると、次のとおりです。
- 攻撃者が、標的組織のドメインとよく似たドメインを事前に取得する
- 標的組織に実在する社員の名前と、その社員が実際に使っている署名を用意する
- 送り先をその組織の取引先に絞って、なりすましメールを送る
JPCERT/CCは、攻撃者が事前に関係者のメール情報を盗んだうえで攻撃した可能性を指摘しています。同じ種類の手口は、複数の組織で確認されていました。
同じレポートの期間(2023年10〜12月)にJPCERT/CCが受け付けた報告件数は10,273件でした。これとは別に集計されるインシデント件数の分類では、「標的型攻撃」は1件です。件数は少なくても、1件ごとの手口は具体的で、準備に手間がかかっていることが分かります。
ビジネスメール詐欺やSNSを使った情報窃取では、従業員の氏名・メールアドレス・取引のやり取りが集められる
攻撃者の下調べは、システムだけでなく「人」と「取引」にも向けられます。IPAの解説書の手口説明を読むと、そのことがよく分かります。
ビジネスメール詐欺は、2026年に10大脅威の10位に入っています。IPAの解説書によると、攻撃者は経営者や人事担当者になりすまして、従業員の氏名やメールアドレスを集めます。さらに取引に関するメールを盗み見て、請求の情報や関係者を把握します。
2026年に6位の地政学的リスクに起因するサイバー攻撃の項目でも、同じような手口が説明されています。電話やメール、SNSで特定の個人から情報を集め、その情報をもとにメールを送って認証情報などを盗む手口です。
なお、こうした人を狙う手口(ソーシャルエンジニアリング)の被害を、横断的に数えた公的統計はありません。ここで集められる「人の情報」は、後半で説明するSNSや求人票の点検に直結します。
注意
IPAの10大脅威の順位は、専門家などの投票による「脅威の認識」を表すものです。被害件数の多さの順ではありません。また、本記事で「下調べを前提とする3項目」とまとめたのは独自の整理で、IPAの区分ではありません。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/JPCERT/CC「インシデント報告対応レポート[2023年10〜12月]」
公開・流出した情報は、実際の不正アクセスやランサムウェア感染の入口になっている
OSINTは「調べるだけ」で終わる話ではありません。ここでは警察庁の2つの統計から、公開・流出した情報や外から見える機器が、実際の侵入口になっている様子を確認します。
流出・公開されていたID・パスワードの悪用は2021〜2025年に計33件検挙され、ゼロの年は無い
流出・公開されていたID・パスワードを使った不正アクセスは、2021〜2025年の5年間で毎年検挙されています。検挙件数は2件・9件・2件・11件・9件で、合計は33件です。
| 年 | 流出・公開されていたID・パスワードを入手 | スパイウェア等のプログラムで入手 | 他人のID・パスワードを使った不正アクセス(識別符号窃用型)の検挙件数 |
|---|---|---|---|
| 2021年 | 2件 | 0件 | 398件 |
| 2022年 | 9件 | 0件 | 482件 |
| 2023年 | 2件 | 2件 | 475件 |
| 2024年 | 11件 | 0件 | 511件 |
| 2025年 | 9件 | 3件 | 399件 |
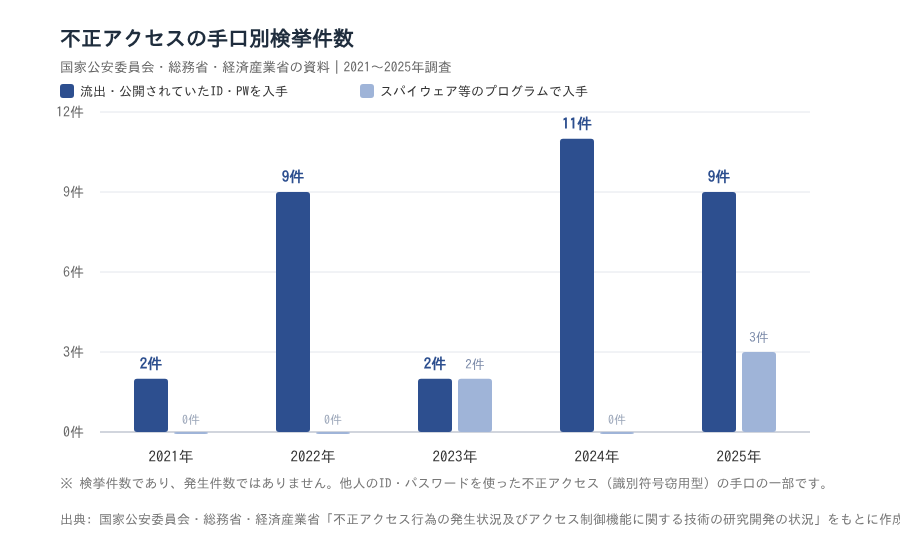
表・図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成(検挙件数であり、発生件数ではありません)
識別符号窃用型の検挙に占めるこの手口の割合は、2024年が2.2%、2025年が2.3%でした。一方、スパイウェアなどのプログラムで入手した手口は、5年間の合計で5件です。
この推移から読み取れるのは、マルウェアを仕込まなくても、公開されている情報を拾うだけで侵入に至った事件のほうが多く検挙されている点です。ただし件数が少ないため、1人の容疑者の事件で割合は大きく動きます。マルウェアによる窃取は手口を特定しにくく、少なく出ている可能性もあります。言えるのは「検挙された事件の中では」という範囲までです。
ランサムウェアの感染経路は2025年に87.0%がVPN機器とリモートデスクトップで、2022年から毎年比率が上がっている
ランサムウェアの感染経路は、外から見える機器に集中しています。警察庁の統計によると、VPN機器とリモートデスクトップの合計は、2022年の80.4%から2025年の87.0%まで毎年上がりました。2025年のメール・添付ファイルは2.2%にとどまります。
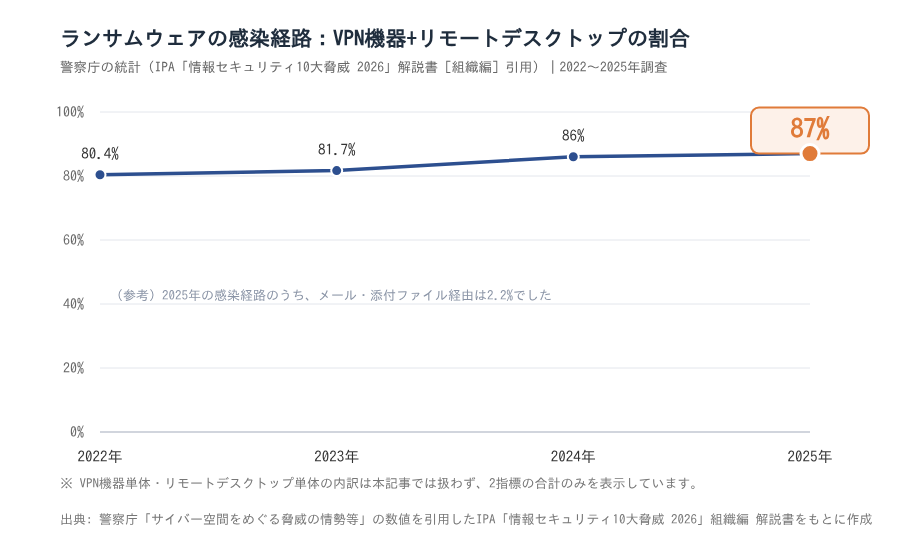
図の出典: 警察庁「サイバー空間をめぐる脅威の情勢等」の数値を引用したIPA「情報セキュリティ10大脅威 2026」組織編 解説書のデータをもとに作成
インターネットに公開された機器は、外から探せば見つけられます。公開機器の情報は、インターネット上の機器を記録した公開データベースを検索して調べる方法(OSINT)のほか、対象に直接通信して調べるスキャンでも集められます。MITRE ATT&CKでも、この2つは偵察の別々の手法として分けられています。つまり、VPN機器やリモートデスクトップはOSINTを含む下調べの主な対象といえます。ただし、感染経路の統計が示すのは侵入口だけで、攻撃者がその機器をどのように見つけたかまでは分かりません。
注意したいのは、87.0%は件数ではなく構成比である点です。ランサムウェア被害の総数が増えたか減ったかは、この数値からは分かりません。それでも、侵入口の大半が外から見える機器だという状況は4年間変わっていません。
ポイント
- 流出・公開されていたID・パスワードの悪用は、2021〜2025年に毎年検挙されている
- ランサムウェアの侵入口は、2025年に87.0%がVPN機器やリモートデスクトップなど外から見える機器だった
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/MITRE ATT&CK「Reconnaissance (TA0043)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
OSINTによる下調べは公的統計にほとんど表れず、報告件数の少なさで安心はできない
攻撃の最初の工程である下調べは、攻撃を受ける側から見えにくい行為です。そのため公的統計にもほとんど表れません。ここでは、件数の少なさをそのまま「安全」と読んではいけない理由を、データの作られ方から説明します。
JPCERT/CCの集計で標的型攻撃は四半期1〜6件だが、IPAは11年連続で組織の上位の脅威に挙げている
JPCERT/CCへの標的型攻撃の報告は少ない一方で、IPAは毎年この攻撃を上位の脅威に挙げています。2023年10〜12月から2025年1〜3月までの6四半期で、インシデント件数の分類で標的型攻撃とされたものは四半期1〜6件でした。これとは別の集計である報告件数は、同じ期間で四半期9,743〜15,396件です。
| 期間 | 標的型攻撃(インシデント件数の分類) | 報告件数(別集計・参考) |
|---|---|---|
| 2023年10〜12月 | 1件 | 10,273件 |
| 2024年1〜3月 | 4件 | 11,741件 |
| 2024年4〜6月 | 2件 | 15,396件 |
| 2024年7〜9月 | 6件 | 10,797件 |
| 2024年10〜12月 | 2件 | 9,743件 |
| 2025年1〜3月 | 1件 | 10,102件 |
表の出典: JPCERT/CC「インシデント報告対応レポート」各四半期号のデータをもとに作成(標的型攻撃の件数は、報告件数とは別に集計されるインシデント件数の分類に基づきます。報告件数の内数ではありません)
一方、IPAは標的型攻撃を2016年から11年連続で組織の10大脅威に選び、2026年は5位としています。
2つの数字のずれから読み取れるのは、件数の少なさが「起きていない」ことを意味しないという点です。JPCERT/CCの数字は報告されて分類できた件数で、IPAの順位は影響の大きさに対する専門家の評価です。作り方が違う数字なので、JPCERT/CCの件数だけで標的型攻撃を軽く見るのは避けてください。
スキャンの報告は2025年に前年より約3割減ったが、外から見える機器が侵入口になる比率は上がり続けている
JPCERT/CCへのスキャンの報告は減っていますが、外から見える機器が狙われる比重は下がっていません。スキャンとは、攻撃者が外から機器を探して弱点を調べる行為です(JPCERT/CCの分類では、マルウェアによる感染の試みや、ブルートフォース攻撃のうち未遂に終わったものも含みます)。スキャンに分類された件数(インシデント件数の内訳)を暦年で合計すると、2024年は1,993件、2025年は1,417件で、約29%減りました。
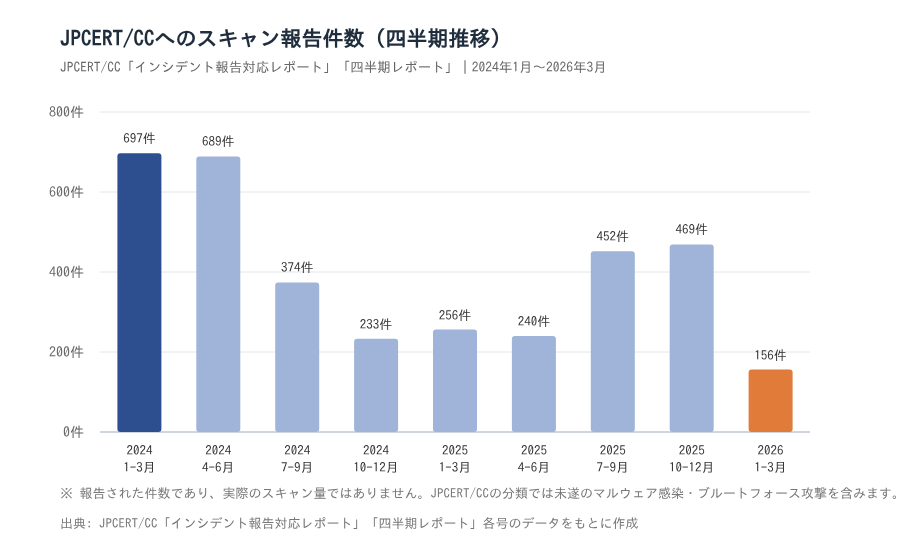
図の出典: JPCERT/CC「インシデント報告対応レポート」および「四半期レポート」各四半期号のデータをもとに作成(報告された件数であり、実際のスキャン量ではありません)
一方で、先ほど見たとおり、ランサムウェアの感染経路に占めるVPN機器とリモートデスクトップの割合は、2024年から2025年にかけて上がっています。
この2つから立てられる仮説は、偵察の「報告」が減っても、偵察で見つかる機器が狙われる比重は下がっていないということです。報告件数の減少を「狙われにくくなった」と読むのは適切ではありません。
ただし、この件数は報告されたものを分類した数で、実際のスキャン量ではありません。四半期で見ると、2026年1〜3月は156件まで下がるなど上下が大きく、時期の取り方で結論が変わります。集計した機関も単位も違うため、因果関係までは言えません。
侵入前に何を調べられたか、企業が自社の公開情報を点検しているかを数える公的統計は無い
公的統計は「最後にどうやって侵入したか」で分類しており、「その前に何を調べられたか」は数えていません。そのため、OSINTによる下調べの量を直接示す数字は見当たりません。
警察庁の統計は、他人のID・パスワードをどうやって手に入れたかで分類しています。OSINTに最も近い区分は「流出・公開されていたID・パスワードを入手」で、2025年は識別符号窃用型の検挙399件のうち9件でした。
IPAの中小企業調査(2024年度調査。2023年度〔2023年4月〜2024年3月〕に不正アクセス被害を受けた中小企業等419社、複数回答)も、侵入の手段で分類しています。手口は「脆弱性」が48.0%、「ID・パスワードの不正利用によるなりすまし」が36.8%でした。
ドメイン情報・SNS・求人票から何が集められたかを示す国内の公的統計は、今回の調査では見つかりませんでした。企業が自社の公開情報を点検している割合も同様です。人を狙う手口全体を数えた統計もありません。
民間や海外の調査には偵察の段階を扱うものがあるかもしれません。また、偵察はそもそも数えにくい性質の行為です。だからこそ、自社が外からどう見えるかは、自分で確かめるしかありません。
注意
JPCERT/CCの報告件数や警察庁の検挙件数は、報告・立件された件数です。実際の攻撃や下調べの量を表すものではありません。件数が少ないことを、狙われていない根拠にしないでください。
出典: JPCERT/CC「インシデント報告対応レポート」/「四半期レポート」各四半期号/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
自社が外部にさらしている情報は、ドメイン・SNSと求人票・公開機器・流出したID・パスワードの4点から点検する
防御側のOSINTは、攻撃者と同じ目線で、外から自社を見直す作業です。ここでは点検の対象を4つに分けて、「何を見るか」「どう判断するか」を説明します。ツールの名前や操作手順ではなく、確認する観点に絞ってお伝えします。
ドメインは、自社名に似たドメインが取られていないかと、自社名義のなりすましメールを防げているかを確認する
ドメインは、攻撃者がなりすましの準備に使う情報源です。そのため、点検の最初に置くことをおすすめします。
前半で紹介したJPCERT/CCの事例では、攻撃者は自社と紛らわしいドメインを取得してメールを送っていました。このレポートの期間(2023年10〜12月)に標的型攻撃に分類されたインシデントは1件ですが、手口は手間をかけたものでした。また、ビジネスメール詐欺は2026年の10大脅威で9年連続の選出です。
ドメインについては、次の観点で確認してみてください。
- 自社名や製品名に似たドメインが、第三者に登録されていないか
- 送信ドメイン認証を設定し、自社名義のなりすましメールを受信側で見分けられるようにしているか
- 取引先に「メールアドレスのドメインがいつもと違うときは確認してほしい」と伝えているか
自社のドメインは、攻撃者から見ると最初に調べる対象です。定期的に見直す項目に入れておきましょう。
SNSと求人票は、従業員の氏名や部署、使っているシステムを書きすぎていないかを見る
SNSと求人票は、「人」と「社内の体制」の情報源になります。IPAの解説書は、2026年に6位の地政学的リスクの項目で、SNSなどで個人から情報を集める手口を説明しています。
| 情報源 | 出しすぎの例 | 見直し方 |
|---|---|---|
| 社員のSNS | 担当業務と連絡先、社内の様子が分かる写真 | 業務に関する投稿のルールを決めて周知する |
| 求人票 | 社内システムの製品名やバージョン、セキュリティ製品の構成 | 応募者の判断に必要な範囲に絞って書く |
| 会社のWebサイト | 組織図、決裁の流れ、担当者の氏名とメールアドレスの一覧 | 窓口は代表アドレスにまとめる |
警察庁の統計で、本人からの聞き出し・のぞき見と、元従業員や知人などによる犯行を合わせた件数を見ます。2021〜2025年は87件・79件・108件・158件・96件でした。人を介してID・パスワードが渡る経路は、毎年80件程度以上あるといえます。
ただし、SNSや求人票の情報が攻撃に使われた件数の公的統計は無く、両者は直接結び付けられません。それでも人の情報は攻撃の材料になるため、出しすぎていないかを確認しておきましょう。
外部に公開している機器は、把握漏れが無いかと、VPN機器の脆弱性が放置されていないかを確認する
外部に公開している機器は、攻撃者が探す主な対象の一つです。2025年のランサムウェアの感染経路は、87.0%がVPN機器とリモートデスクトップでした。
IPAの中小企業調査(2024年度調査。2023年度に不正アクセス被害を受けた中小企業等419社、複数回答)でも、不正アクセスの手口は「脆弱性」が48.0%でした。公開機器を探すことは、攻撃者の下調べの代表的な作業です。弱点が放置された機器は、それだけ狙われやすくなると考えられます。
点検では、まずインターネットから到達できる機器の一覧があるかを確かめてください。情報システム部門の外で立てられた機器が無いかも確認します。そのうえで、VPN機器などに更新プログラムが適用されているかを見ます。
IPAの解説書も、把握できていないIT資産を見つけて対策することを勧めています。一覧を作った後に、外部から実際に侵入できるかを確かめる検査を受ける方法もあります。自社の見え方を知ることが、公開機器の守りの出発点です。
流出したID・パスワードは、強いパスワードだけでは防げないため、漏えいの確認と多要素認証で使えなくする
流出・公開されたID・パスワードの悪用は、2025年も9件検挙されています。自社のアカウントの流出を定期的に確かめましょう。
2025年の警察庁の統計では、「他人から入手」が75件、「フィッシングサイトから入手」が77件でした。合計152件で、「パスワードの設定・管理の甘さ」の84件を上回りました。2021〜2024年は毎年「パスワードの設定・管理の甘さ」のほうが多く、2025年に初めて順番が入れ替わりました。
この逆転から読み取れるのは、正しいパスワードが本人以外に渡る経路が目立ってきた点です。これはパスワードを複雑にしても防げません。
IPAの中小企業調査(2024年度調査。2023年度に被害を受けた企業が回答)では、ID・パスワードの不正利用によるなりすましが36.8%でした。不正アクセス被害を受けた中小企業等419社の複数回答です。
対策は次の3つです。
- 流出が見つかったら、すぐにパスワードを変更する
- 多要素認証を有効にし、ID・パスワードだけではログインできないようにする
- 退職者や異動者のアカウントを速やかに止める
検挙された事件を見る限り、流出したID・パスワードはマルウェア無しで侵入できる手段です。流出しても使えない状態にしておきましょう。
点検チェックリスト
- ドメイン: 類似ドメインの登録状況と、なりすましメール対策の設定を確認したか
- SNSと求人票: 社員の担当業務や社内システム名を書きすぎていないか
- 公開機器: インターネットから到達できる機器の一覧があり、更新が適用されているか
- 流出したID・パスワード: 流出の有無を確認し、多要素認証を有効にしているか
出典: JPCERT/CC「インシデント報告対応レポート[2023年10〜12月]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
公開情報の点検は一度で終わらせず、監視と初動対応の体制につなげる
公開情報は日々増えていくため、点検は一度やれば終わりというものではありません。定期的に点検し、見つけた兆候を監視と対応につなげる仕組みが必要です。
不正アクセスの認知件数は2025年に7,190件で、2021年の約4.7倍に増えている
警察が把握した不正アクセスは、2025年に7,190件でした。2021年の1,516件と比べると約4.7倍です。
推移を見ると、2021年1,516件、2022年2,200件、2023年6,312件、2024年5,358件、2025年7,190件でした。2025年は前年より34.2%増えています。
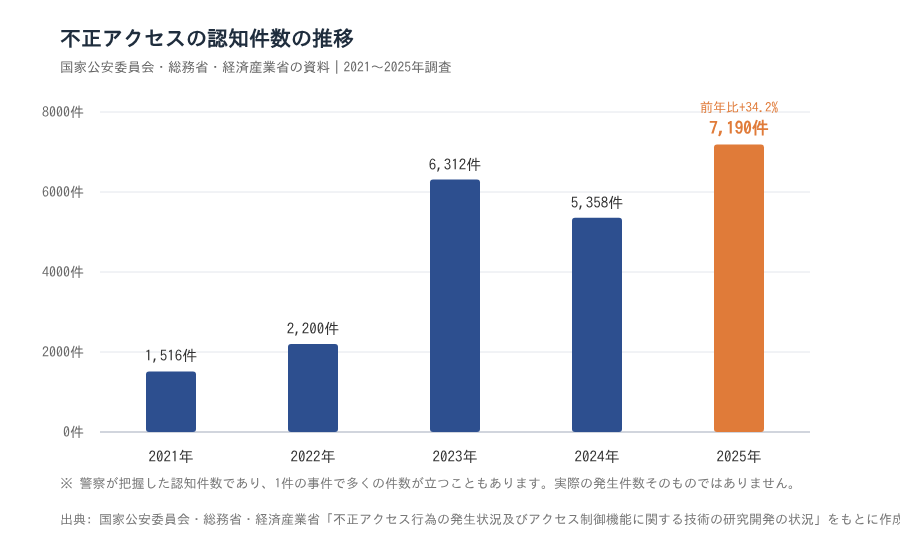
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
ただし、毎年増えているわけではなく、2024年には一度減っています。認知件数は実際の発生件数ではなく、規模の大きな事案があると年ごとに大きく動きます。
それでも、2021年と比べて状況が大きく変わったことは確かです。攻撃の状況は年単位で変わるため、公開情報の点検も定期的に繰り返すことをおすすめします。
2025年の不正アクセスの検挙は431件で、被害を見つけて対処するのは企業自身の役割になる
2025年の不正アクセス禁止法違反の検挙件数は431件でした。同じ年の認知件数7,190件の約6%にあたります。また、IPAに届け出のあったコンピュータ不正アクセスは、2025年に109件でした。
この差から読み取れるのは、検挙に至らない事案のほうがはるかに多いという点です。被害を早く見つけて対処するのは、企業自身の役割になります。
なお、1つの事件で多くの認知件数が立つこともあります。そのため約6%は、単純な「解決率」ではない点に注意してください。
防御側のOSINTで見つけた情報は、次のような流れで、監視と初動対応を担う組織につなげましょう。
- 類似ドメインの登録を見つけたら、そのドメインからのメールを監視の対象に加える
- 流出したアカウントを見つけたら、パスワードの変更とログイン履歴の確認を依頼する
- 公開機器の脆弱性を見つけたら、更新の適用と不審な通信の確認を依頼する
点検と監視を切り離さずに運用することで、見つけた兆候を被害の前に止めやすくなります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
まとめ: OSINTは攻撃者の下調べの手法であり、自社が外からどう見えるかを点検する手法でもある
OSINTは、公開情報を集めて分析する調査手法です。攻撃者は下調べに使い、防御側は自社の見え方の点検に使います。この記事の要点は次の3つです。
- OSINTで扱うのは誰でも見られる公開情報までで、流出したID・パスワードでログインすれば不正アクセスになる
- 下調べを前提とする標的型攻撃はIPAの組織向け10大脅威2026で5位・11年連続の選出で、流出・公開されたID・パスワードの悪用も2025年に9件検挙されている
- 下調べは統計に表れにくいため、ドメイン・SNSと求人票・公開機器・流出したID・パスワードの4点を定期的に点検する
2025年のランサムウェアの感染経路は、87.0%がVPN機器とリモートデスクトップでした。攻撃者が見ているのと同じ情報を、先に自社で確かめておくことが、OSINTを守りに生かす第一歩です。まずは自社のドメインと公開機器の一覧づくりから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティの基礎を学ぶなら「情シスカレッジ」

自社の公開情報を点検するには、ドメインやネットワーク、認証の仕組みについての基礎知識が欠かせません。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書(警察庁「サイバー空間をめぐる脅威の情勢等」の数値を含む)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日〜2023年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日〜2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日〜2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日〜2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日〜2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年4月1日〜2025年6月30日]」
- JPCERT/CC「四半期レポート[2025年7月1日〜2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日〜2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日〜2026年3月31日]」
- e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
- MITRE ATT&CK「Reconnaissance (TA0043)」