

【IPA届出データ】ディレクトリトラバーサルとは|2026年もCVSS7以上の事例、仕組みと対策
JVNやベンダーからの脆弱性情報で、「パス・トラバーサル」という言葉を見かけることがありますよね。名前は知っていても、何が危ないのかは意外と説明しにくいものです。
- 「ディレクトリトラバーサル」と書かれていても、何が起きるのかピンとこない
- 自社サイトの問題なのか、使っている製品の問題なのか分からない
- SQLインジェクションほど聞かないので、優先度をどう考えればよいか迷う
結論から言うと、ディレクトリトラバーサルは、ファイル名を指定する入力を悪用し、公開していないファイルを読み出させたり、書き換えさせたりする攻撃です。IPAの届出統計では割合は小さいものの、2026年にも社内で導入される製品で深刻度の高い事例が公表されています。
対策は、自社サイトの入力値の扱いと、導入製品のアップデートの2方向に分けて考えることが大切です。この記事では、仕組みと被害、IPA届出統計での位置づけ、2026年の公表事例、対策の考え方を順に解説します。
この記事のポイント
- ディレクトリトラバーサルは、ファイル名を受け取る機能に「../」などを入力し、公開範囲外のファイルを指定させる攻撃
- IPAのウェブサイト脆弱性の届出では、2004年7月以降の累計で2%(2026年第2四半期末時点)と少数。一方、2026年4〜6月にはCVSS基本値7.5・7.2の製品事例もJVNで公表された(出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF))
- 対策は、自社サイトでは入力値の扱いの確認、導入製品では修正版の適用の2方向。脆弱性の悪用全般は2026年版10大脅威(組織)で4位(出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ディレクトリトラバーサルは、ファイル名を指定する入力を悪用してサーバ内の公開していないファイルを読み出させる攻撃
ディレクトリトラバーサルは、Webアプリケーションの脆弱性を突く攻撃の一つです。外部から受け取った値でファイル名を決める仕組みに不備があると、攻撃者が好きなファイルを指定できてしまいます。
IPAの「安全なウェブサイトの作り方」では、この不備を「ディレクトリ・トラバーサルの脆弱性」と呼んでいます。それを悪用する手口は「ディレクトリ・トラバーサル攻撃」です。以下では、仕組み、被害、別名の順に見ていきます。
攻撃者は「../」で上位のディレクトリへさかのぼり、公開用フォルダの外にあるファイルを指定する
ディレクトリトラバーサルの要点は、「../」という文字列を使って、決められたフォルダの外へ抜け出すことです。
Webアプリには、ファイル名をパラメータで受け取り、決まったフォルダの中のファイルを表示する機能がよくあります。資料のダウンロード画面や、画像の表示機能などが代表例です。アプリは、受け取ったファイル名を公開用フォルダの場所につなげて、ファイルを開きます。
ここで「../」は「1つ上のフォルダ」という意味です。攻撃者がファイル名の代わりに「../../設定ファイル」のような値を送ると、アプリは上の階層へさかのぼってしまいます。その結果、本来は公開していない設定ファイルなどにたどり着けるわけです。
なお、「../」を使わずに、ルートから始まるファイルの場所(絶対パス)をそのまま指定させる手口もあります。「../」だけを警戒すればよいわけではありません。
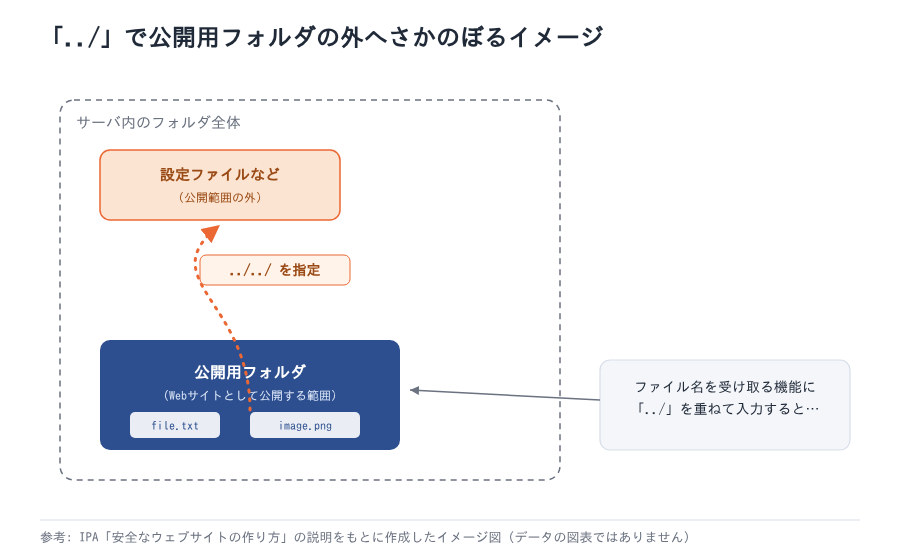
つまり、入力されたファイル名をそのまま使う作りこそが、この攻撃の入り口になるということです。
被害は情報の漏えいにとどまらず、設定ファイルやプログラムの改ざん・削除にも及ぶ
ディレクトリトラバーサルの被害は、ファイルを「見られる」だけでは終わらない場合があります。
IPAの説明では、攻撃者がサーバ内のファイルを閲覧するだけでなく、書き換えたり消したりできるおそれもあるとされています。想定される被害を整理すると、次の3つです。
- 重要情報の漏えい(個人情報を含むファイルや、パスワードなどが書かれた設定ファイルの読み出し)
- 設定ファイル・データファイル・プログラムの改ざん
- サーバ内のファイルの削除
特に注意したいのは、個人情報をファイルの形でサーバに保存しているWebサイトです。こうしたサイトでは、1つの不備がそのまま情報漏えいにつながりかねません。
ディレクトリトラバーサルは、漏えいと改ざんの両方につながる脆弱性と考えてください。なお、この攻撃単独の被害件数は公的統計に無く、その理由は後半の章で説明します。
「パス・トラバーサル」は同じ脆弱性の別名で、IPAの統計とJVNの公表では呼び方が異なる
「パス・トラバーサル」と「ディレクトリトラバーサル」は、同じ脆弱性を指す言葉です。資料によって呼び方が違うだけなので、別物と考える必要はありません。
IPAとJPCERT/CCの届出統計では、ウェブサイトの脆弱性の種類として「ディレクトリ・トラバーサル」という区分名が使われています。一方、JVNで公表される個別の脆弱性情報では、「パス・トラバーサルの脆弱性」という書き方が一般的です。
情シス担当者が目にする機会が多いのは、JVNやベンダーからの通知のほうでしょう。そこで「パス・トラバーサル」とあれば、この記事で解説している攻撃と同じものだと読み替えてください。呼び方が違っても、仕組みも対策の考え方も同じです。
脆弱性の種類の国際的な分類であるCWE(共通脆弱性タイプ一覧)でも、両者は「CWE-22(パス・トラバーサル)」という1つの項目にまとめられています。JVNなどの脆弱性情報でこの番号を見かけたら、同じ種類の脆弱性と考えてかまいません。
出典: IPA「安全なウェブサイトの作り方」パス名パラメータの未チェック/ディレクトリ・トラバーサル/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)/MITRE「CWE-22」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPAの届出統計で、ディレクトリトラバーサルはウェブサイトの脆弱性の累計2%を占める
IPAとJPCERT/CCは、「情報セキュリティ早期警戒パートナーシップ」のもとで脆弱性の届出を受け付けています。集計結果の公表は、四半期ごとです。
届出は「ウェブサイト」と「ソフトウェア製品」の2区分に分かれます。2026年4〜6月の届出は、ウェブサイトが65件、ソフトウェア製品が182件でした。ウェブサイト区分の累計は、2004年7月の受付開始から2026年第2四半期末までで13,599件です。
なお、届出は発見者が任意に届け出た件数で、被害の全数ではありません。この2区分の違いは、後半で説明する「自社サイト」と「導入製品」の対策の分け方にもつながります。
2026年第2四半期末の累計では、XSSが56%、SQLインジェクションが11%、ディレクトリトラバーサルが2%を占める
ディレクトリトラバーサルは、ウェブサイトの脆弱性の届出累計のうち2%を占めます。母数は、2026年第2四半期末時点の累計から不受理を除いた13,298件です。主な種類の割合は次のとおりです。
| 脆弱性の種類 | ウェブサイト区分の届出累計に占める割合(2004年7月以降の累計、2026年第2四半期末時点) |
|---|---|
| クロスサイト・スクリプティング(XSS) | 56% |
| SQLインジェクション | 11% |
| ディレクトリ・トラバーサル | 2% |
※その他の区分は省略しています。
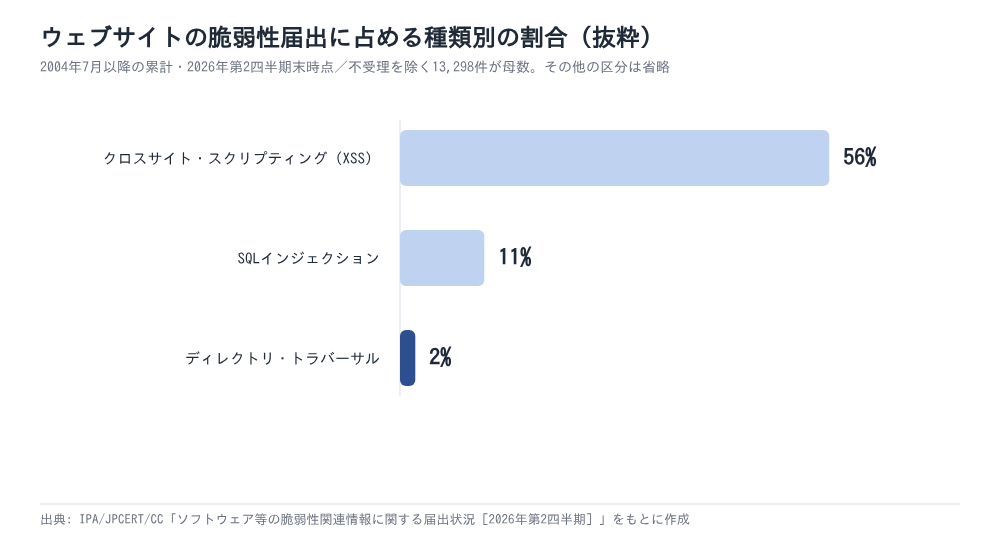
表の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)のデータをもとに作成
件数に直すと、13,298件の2%で約270件です(計算値)。割合は四捨五入された値なので、実際の件数には幅があります。いずれにしても、XSSやSQLインジェクションと比べると少数と言えるでしょう。
ただし、この割合の小ささから読み取れるのは「自社サイトで届け出られた件数が少ない」ことまでです。割合が小さいから対策が不要、とは言えません。 次の章で見るように、企業が導入して使う製品では、2026年にも深刻度の高い事例が公表されています。
2%は2004年7月からの累計値で、2023年以降の届出は累計の1割に満たないため、直近の増減は読み取れない
「2%」は、2004年7月から積み上がった累計の割合です。年ごとの割合ではありません。年間の届出件数(全種類の合計)は次のとおりです。
| 年 | ウェブサイト区分の脆弱性関連情報の届出件数(全種類の合計) |
|---|---|
| 2023年 | 505件 |
| 2024年 | 336件 |
| 2025年 | 178件 |
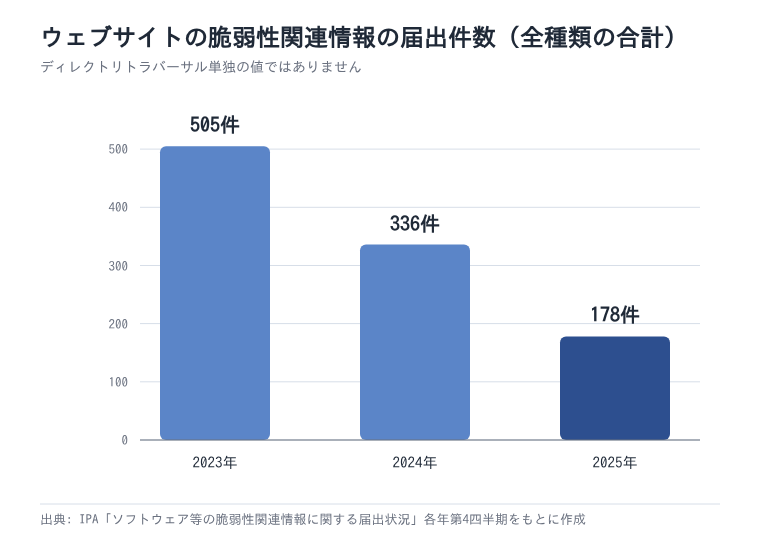
表の出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2023年第4四半期/2024年第4四半期/2025年第4四半期のデータをもとに作成
2026年上半期の届出は約130件です(計算値)。2026年第2四半期末の累計13,599件から、2025年第4四半期末の時点で公表された累計13,467件を引いて求めました。IPAは過去の累計値を後から補正することがあるため、累計の差から求めた件数には数件程度の誤差が出ます。2023年以降の届出を合計しても約1,150件で、累計の約8%にとどまります(計算値)。
この数字から読み取れるのは、直近の届出でディレクトリトラバーサルの割合が大きく変わっても、累計の2%はほとんど動かないという点です。XSSの累計の割合にも、同じ構造が指摘されています。
また、届出件数の減少は、Webサイトが安全になった証拠にはなりません。2026年上半期の約130件は2025年通年の178件の7割を超えており(計算値)、減少が続いているとも言えないでしょう。
注意
2%は2004年7月以降の累計値で、年ごとの傾向を示す数字ではありません。年間の届出件数も、ディレクトリトラバーサル単独ではなく脆弱性全般の値です。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」2026年第2四半期/同レポート(PDF)/2025年第4四半期/2024年第4四半期/2023年第4四半期
2026年4〜6月には、国内からの届出をもとに、企業が導入して使う製品のパス・トラバーサル3件がJVNで公表され、CVSS基本値は3.3〜7.5だった
ウェブサイト区分の届出は、個別の内容が公開されない仕組みです。一方、ソフトウェア製品の脆弱性は、開発者との調整を経て公表されます。公表先は、脆弱性情報のポータルサイトであるJVN(Japan Vulnerability Notes)です。
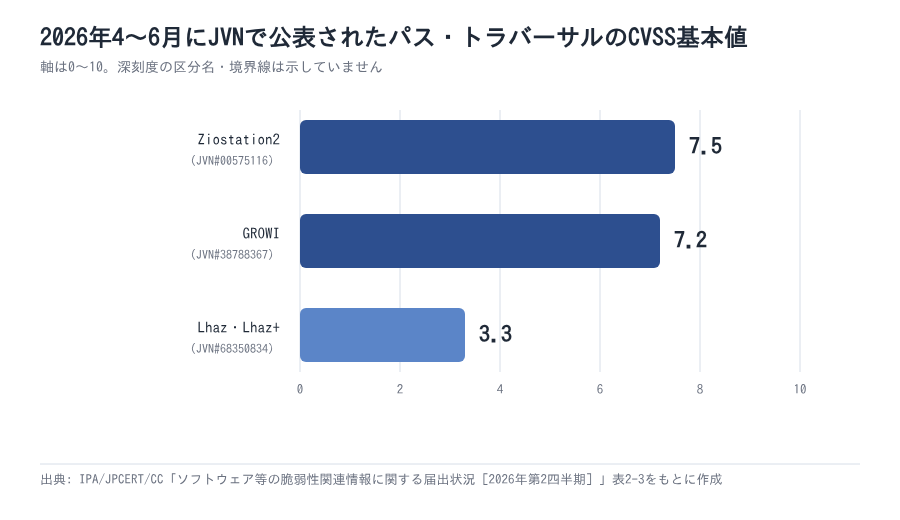
2026年第2四半期の報告書に載ったJVN公表一覧のうち、国内の発見者や製品開発者からの届出をもとに公表したものには、パス・トラバーサルの脆弱性が3件含まれていました。それぞれにはCVSS基本値が付いています。CVSS基本値とは、脆弱性の深刻度を数値で表す共通の指標で、値が大きいほど深刻度が高いという意味です。
公表された3件は医用画像処理ソフト、社内Wiki、圧縮・展開ソフトで、いずれも企業が導入して使う側の製品
国内からの届出をもとに2026年4〜6月にJVNで公表されたパス・トラバーサルは、いずれも企業や医療機関などの組織が導入して使う製品でした。3件の内容は次のとおりです。
| 製品名 | 製品の種類 | JVN番号 | JVN公表日 | CVSS基本値 |
|---|---|---|---|---|
| Ziostation2 | 医用画像処理ソフト | JVN#00575116 | 2026年4月22日 | 7.5 |
| GROWI | 社内Wiki | JVN#38788367 | 2026年5月11日 | 7.2 |
| Lhaz・Lhaz+ | 圧縮・展開ソフト | JVN#68350834 | 2026年5月11日 | 3.3 |
表の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)のデータをもとに作成
なお、表の値はCVSS v3の基本値です。JVNの個別ページにはCVSS v4の値も併記されており、数値が異なる点に注意してください。
この3件から分かるのは、ディレクトリトラバーサルが「自社で作ったWebサイト」だけの問題ではない点です。社内で導入して使っている製品にも、同じ種類の脆弱性が見つかっています。
なお、同じ報告書には、海外の調整機関と連携してJVNに掲載した情報の一覧もあり、そこにもパス・トラバーサルの脆弱性が含まれています。この記事で取り上げる3件は、国内からの届出分に限った数です。
ただし、事例は3件だけです。ソフトウェア製品の脆弱性全体の中で、パス・トラバーサルが多いか少ないかは判断できません。また、ウェブサイト区分には公開の一覧が無いため、公開事例が製品側に偏って見える面もあるでしょう。
これらの製品を使っている場合は、各JVNページで対策の情報を確認してください。
CVSS基本値は最大7.5と最小3.3で4.2ポイント離れており、深刻度は種類名ではなく個々の事例で判断する
3件の値から読み取れるのは、同じ「パス・トラバーサル」でも、深刻度は事例ごとに大きく違うという点です。CVSS基本値は、Ziostation2が7.5、GROWIが7.2、Lhaz・Lhaz+が3.3でした。最大と最小の差は4.2ポイントです(計算値)。
7点台の2件と3点台の1件では、アップデートの優先度の付け方が変わります。情シス担当者は「ディレクトリトラバーサルだから緊急」とも、「件数の少ない種類だから後回し」とも決めないことが大切です。個々のCVSS基本値と、自社での使い方をもとに判断してください。
値の差は、攻撃が成り立つ条件の違いから生じています。JVNの公表内容によると、Ziostation2はログインなしでネットワーク経由からサーバ内のファイルを読み出されるおそれがあるものでした。GROWIは、メールサーバを使う設定のもとで管理者権限を持つ利用者が悪用すると、サーバ上で任意のコマンドを実行されるおそれがあるものです。
Lhaz・Lhaz+は、特定の設定で細工された圧縮ファイルを展開したときに、意図しない場所へファイルが書き込まれるおそれがあるものでした。サーバへの攻撃ではなく、利用者が受け取ったファイルを開く場面で起きる点が異なります。
一方で、この見方には限界もあります。事例は3件のみで、パス・トラバーサル全体の分布を代表するものではありません。さらにCVSS基本値は利用環境を考慮しない値なので、最終的な優先度は自社の使い方とあわせて決める必要があります。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)/JVN#00575116/JVN#38788367/JVN#68350834
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ディレクトリトラバーサル単独の被害件数は公的統計に無く、悪用は「脆弱性を突く攻撃」全般でまとめて集計されている
ディレクトリトラバーサルという名前で数字が出てくるのは、ここまで見たIPAとJPCERT/CCの脆弱性の届出だけです。悪用された側の統計は、脆弱性を突く手口全般をまとめて数える形です。この章では、警察庁の検挙統計、IPAの不正アクセス届出、10大脅威の3つを確認していきます。
注意
この章の数値は、脆弱性を突く手口全般の値であり、ディレクトリトラバーサル単独の値ではありません。ディレクトリトラバーサルがどの程度含まれるかは公表されていません。
警察庁の検挙統計で脆弱性を突く「セキュリティホール攻撃型」は、2021〜2025年に年8〜22件で推移している
警察庁の統計では、不正アクセス禁止法違反の検挙のうち、脆弱性を突く手口を「セキュリティホール攻撃型」として数えています。この件数は、2021〜2025年に年8〜22件で推移しています。
| 年 | 不正アクセス行為の検挙件数のうち「セキュリティホール攻撃型」 |
|---|---|
| 2021年 | 10件 |
| 2022年 | 9件 |
| 2023年 | 12件 |
| 2024年 | 22件 |
| 2025年 | 8件 |
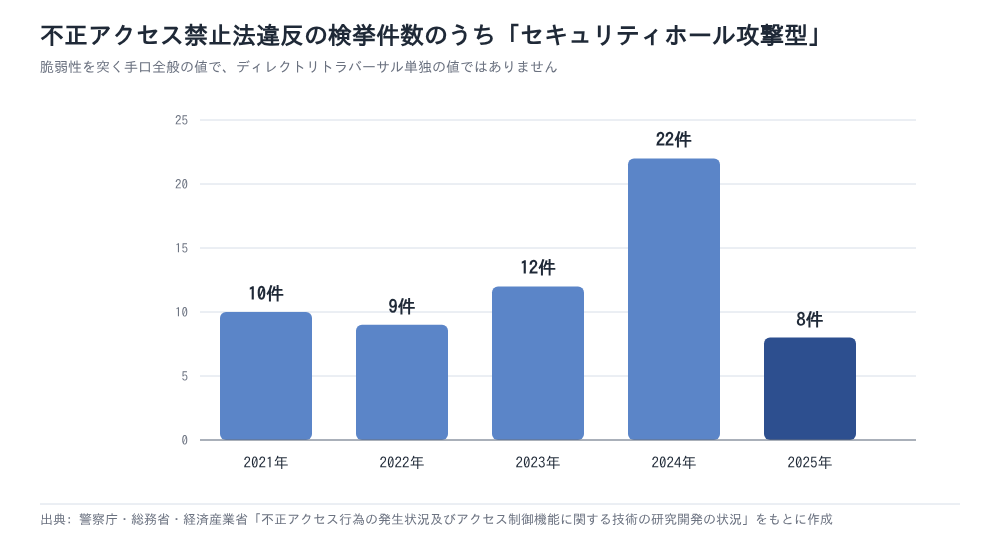
表の出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
2025年の不正アクセス行為の検挙407件のうち、IDやパスワードを盗んで使う「識別符号窃用型」が399件でした。セキュリティホール攻撃型は8件で、検挙の件数で見ると少数です。
なお、母数が小さいため、件数は1年で大きく変わります。2024年から2025年の変化を傾向として読むのは避けたほうがよいでしょう。また、この区分の中でディレクトリトラバーサルが何件あったかは公表されていません。
IPAの不正アクセス届出(2025年)では、修正プログラムの未適用などが原因の被害が18件あった
IPAの2025年の不正アクセス届出では、修正プログラムの未導入などが原因の被害が18件ありました。IPAに届け出られたコンピュータ不正アクセスは、2024年が166件、2025年が109件です。
2025年の届出のうち実被害があったものについて、被害原因を複数選択で集計しています。「古いバージョンの利用や修正プログラム・必要なプラグイン等の未導入」は18件です。一方、「ID、パスワード管理の不備」は30件でした。
この内訳から読み取れるのは、被害原因としてはID・パスワード管理の不備のほうが多いという点です。また、原因は「修正プログラムの未導入」という大きな区分までで、脆弱性の種類別の内訳はありません。18件にディレクトリトラバーサルが含まれるかどうかも不明です。
それでも、導入している製品を最新の状態に保つことが被害の防止につながる点は確かです。この点は、後の対策の章で改めて触れます。
「システムの脆弱性を悪用した攻撃」は2026年版10大脅威(組織)で4位に入り、選出は6年連続となった
IPAの「情報セキュリティ10大脅威 2026」の組織編では、「システムの脆弱性を悪用した攻撃」が4位に入りました。この脅威の選出は6年連続です。ディレクトリトラバーサルは、この大きな脅威に含まれる具体的な手口の一つと位置づけられます。
前の章で見たとおり、ウェブサイトの脆弱性の届出件数は2023年から2025年にかけて減っていました。それでも10大脅威の順位から見ると、脆弱性の悪用という脅威が小さくなったとは読めません。
ただし、10大脅威は選考会による定性的な評価で、件数を集計した結果ではありません。XSSやディレクトリトラバーサルなど、種類ごとの順位への影響も不明です。
ポイント
- 警察庁の検挙統計、IPAの不正アクセス届出、10大脅威は、いずれも脆弱性の悪用全般でまとめて数えている
- どの統計にも、ディレクトリトラバーサル単独の被害件数は無い
- 「統計に単独の被害件数が無い」ことは、「被害が少ない」ことを意味しない
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「コンピュータ不正アクセス届出状況[2025年]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
対策は、自社サイトでは「ファイル名を外部から直接指定させない」入力値の扱い、導入製品では修正版の適用が基本
ここまで見たとおり、ディレクトリトラバーサルは「自社で作ったWebサイト」と「社内で導入して使う製品」の両方に現れます。そのため、対策の手段も2つに分けて考えるのが基本です。
この章では、実装のコードではなく、対策の考え方を解説します。開発会社への確認や、ベンダー情報の確認に役立ててください。
自社のWebアプリでは、IPAが示す「根本的解決」と「保険的対策」の2段階で入力値の扱いを確かめる
自社のWebアプリの対策は、ファイル名を外部から直接指定させない作りにすることが基本です。IPAの「安全なウェブサイトの作り方」では、対策を「根本的解決」と「保険的対策」に分けて示しています。
| 区分 | 対策の考え方 | ねらい |
|---|---|---|
| 根本的解決 | 外部から受け取った値で、サーバ内のファイル名を直接指定する作りを避ける | 攻撃の入り口そのものをなくす |
| 根本的解決 | ファイルを開くときは固定のフォルダを決め、ファイル名にフォルダの指定が含まれないようにする | 決めたフォルダの外へ出られないようにする |
| 保険的対策 | サーバ内のファイルのアクセス権限を適切に設定する | 不備があった場合でも、読み書きできる範囲を限る |
| 保険的対策 | 入力値に「/」「../」「..\」などフォルダを指定できる文字が含まれていれば、処理を止める | 明らかに不審な入力をはじく |
表の出典: IPA「安全なウェブサイトの作り方」パス名パラメータの未チェック/ディレクトリ・トラバーサルの内容をもとに作成
文字のチェックだけに頼るのは危険です。「%2F」のように文字を符号化した入力で、チェックをすり抜けられる場合があります。IPAも、チェックを行うタイミングに注意が必要だとしています。
根本的解決を優先し、保険的対策はその補助と位置づけてください。
導入製品のパス・トラバーサルは、JVNなどの公表情報を確認して修正版を適用することで防ぐ
社内で使う製品の脆弱性は、利用者側では入力値の扱いを直せません。そのため、ベンダーが公開する修正版の適用が対策の中心になります。
対応の流れは、まず自社で該当する製品を使っているかを把握することです。2026年4〜6月に公表された3件のように、社内Wikiや業務ソフトも対象に含まれます。
次に、CVSS基本値と自社での使い方から優先度を決めます。そのうえで、JVNやベンダーの案内に沿って修正版を適用する流れです。
アップデートの管理が大切なことは、統計からも読み取れます。2025年のIPAの不正アクセス届出では、修正プログラムの未導入などが原因の被害が18件ありました。これはディレクトリトラバーサル単独の値ではないものの、更新の遅れが被害につながることを示す数字と言えます。
修正版の適用状況を継続的に追う方法は、脆弱性管理の仕組みとして整えておくと安心です。
情シスは開発の発注時と脆弱性診断の際に、ファイルを扱う機能の入力値の扱いを確認項目に入れる
ウェブサイトの届出累計で2%(2026年第2四半期末時点)と割合の小さい脆弱性は、診断や発注の仕様で見落とされやすいと考えられます。情シス担当者は、ファイルを扱う機能を意識して確認項目に入れておくことが大切です。
開発の発注時や脆弱性診断の際には、次の観点を確認してみてください。
- ファイルのダウンロード・表示・アップロードなど、ファイル名を扱う機能を洗い出しているか
- その機能が、外部からファイル名を直接受け取る作りになっていないか
- ファイルを置くフォルダが固定され、アクセス権限が絞られているか
- 脆弱性診断の対象に、ディレクトリトラバーサルが含まれているか
- 導入製品のJVNやベンダー情報を、定期的に確認する担当者が決まっているか
これらは、開発会社に「どう実装したか」を聞くための観点です。仕組みを理解したうえで質問できれば、発注側でも対策の抜けを減らせます。
出典: IPA「安全なウェブサイトの作り方」パス名パラメータの未チェック/ディレクトリ・トラバーサル/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)/IPA「コンピュータ不正アクセス届出状況[2025年]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ:ディレクトリトラバーサルは件数の少なさで判断せず、自社サイトと導入製品の両方で対策を確かめる
ディレクトリトラバーサルはIPAの届出統計では少数派ですが、件数の少なさだけで優先度を下げるのは避けるべきです。
ポイント
- ファイル名を指定する入力に「../」などを入れ、公開範囲外のファイルを読み出させる攻撃
- IPAのウェブサイト脆弱性の届出では、2004年7月以降の累計で2%(2026年第2四半期末時点)。累計値のため、直近の傾向は読み取れない
- 2026年4〜6月にも、CVSS基本値3.3〜7.5のパス・トラバーサルがJVNで公表された。深刻度は事例ごとに判断する
- 対策は、自社サイトでは入力値の扱いの確認、導入製品では修正版の適用
ディレクトリトラバーサル単独の被害件数は、どの公的統計にもありません。ただし、脆弱性の悪用全般は2026年版10大脅威(組織)で4位に入っています。統計に出てこないことは、被害が少ない証拠にはならないでしょう。
まずは、自社サイトでファイルを扱う機能と、社内で使う製品の一覧を確認してみてください。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)/同 2026年第2四半期/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMS

脆弱性情報を受け取ったときに、自社に関係があるかを判断できるかどうかは、担当者の基礎知識で大きく変わります。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期(4月〜6月)]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」レポート(PDF)
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期(10月〜12月)]」
- IPA「安全なウェブサイトの作り方」パス名パラメータの未チェック/ディレクトリ・トラバーサル
- IPA「コンピュータ不正アクセス届出状況[2025年]」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- IPA「情報セキュリティ10大脅威 2026」組織編 解説書
- JVN#00575116「Ziostation2」におけるパス・トラバーサルの脆弱性
- JVN#38788367「GROWI」におけるパス・トラバーサルの脆弱性
- JVN#68350834「Lhaz」および「Lhaz+」におけるパス・トラバーサルの脆弱性
- MITRE「CWE-22: Improper Limitation of a Pathname to a Restricted Directory (‘Path Traversal’)」