

【IPA2024年度データ】DNSキャッシュポイズニングの対策|セキュリティ対策が各自任せの企業69.7%と設定5項目
「DNSキャッシュポイズニング」という言葉は聞いたことがあっても、自社でどこまで対策すべきかは迷いますよね。
- DNSキャッシュポイズニングって、うちの会社にも関係あるの?
- DNSSECは中小企業でも必要?
- 対策と言われても、何から手を付ければいいか分からない
結論から言うと、対策の基本は3つです。DNSの確認担当者を決めること、DNSサーバーやルーターを最新に保つこと、DNSの設定を確認することです。
この記事では、攻撃の仕組みを短く押さえたうえで、対策の範囲と、被害が疑われるときの確認手順まで解説します。
この記事のポイント
- DNSキャッシュポイズニングの被害件数を単独で示す公的統計は見当たらず、IPAの10大脅威(2026年版)でも独立した項目になっていない
- IPAの2024年度調査では、セキュリティ対策を「各自の対応」にしている中小企業等が69.7%(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」)。DNSに限った数値ではないが、対策はまず担当者決めから
- 対策の範囲は、自社でキャッシュDNSサーバーを運用しているかどうかで変わる

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DNSキャッシュポイズニングは偽のDNS応答をキャッシュに覚えさせ、利用者を偽サイトへ誘導する攻撃
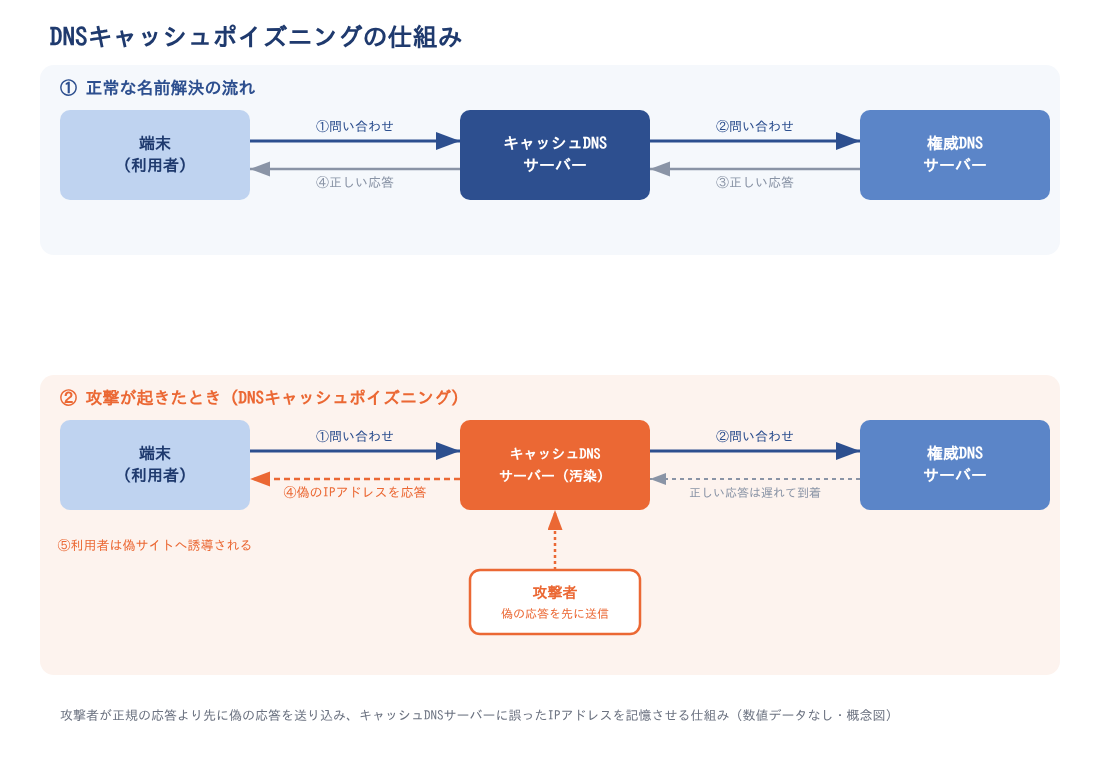
DNSキャッシュポイズニングは、DNSサーバーに偽の情報を覚えさせ、利用者を偽のサーバーへ誘導する攻撃です。「DNSキャッシュ汚染」や「DNSスプーフィング」と呼ばれることもあります。
社内のパソコンがWebサイトを開くとき、端末はキャッシュDNSサーバー(フルリゾルバ)にIPアドレスを問い合わせます。キャッシュDNSサーバーは権威DNSサーバーに答えを聞き、その結果を一定時間キャッシュ(記憶)します。
攻撃者は、この問い合わせに対して正規の応答より先に偽の応答を送り込みます。偽の応答が受け入れられると、キャッシュDNSサーバーは誤ったIPアドレスを記憶してしまいます。
キャッシュが残っている間は、同じサーバーを使う全員が影響を受けます。利用者は正しいドメイン名を入力しているため、異変に気づきにくいのが特徴です。
起こりうる被害には、次のようなものがあります。
- 偽のログイン画面で、IDやパスワードを入力させられる
- メールが攻撃者のサーバーに届き、誤配送や盗み見が起きる
- 正規のサイトを装った偽サイトから、マルウェアを配布される
つまり、DNSキャッシュポイズニングは名前解決の段階で利用者をだます攻撃です。対策は、DNSサーバーの設定と、だまされた後の被害を小さくする対策の両面から考えます。
参考: 総務省「DNSの仕組みとセキュリティ上の脅威・DNSSEC」解説資料(PDF)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DNSキャッシュポイズニングの被害件数を単独で示す公的統計は見当たらない
被害の規模を数字で知りたい方も多いですよね。しかし、DNSキャッシュポイズニングの被害件数を単独で示す公的な統計は見当たりません。
IPAの10大脅威 2026でDNSキャッシュポイズニングは独立した項目になっておらず、DNSへの攻撃はDDoS攻撃の解説で触れられている
IPAの「情報セキュリティ10大脅威 2026」では、DNSキャッシュポイズニングは独立した項目になっていません。なお、過去には2009年版で、組織への脅威の独立した項目として取り上げられていました。
2026年版の組織編では、DDoS攻撃が9位に選ばれています。DNSへの攻撃が具体的に出てくるのは主にこの解説の中で、「DNSリフレクション攻撃」や「DNS水責め攻撃(ランダムサブドメイン攻撃)」が紹介されています。どちらも大量の通信でサーバーに負荷をかける攻撃で、DNSキャッシュポイズニングとは仕組みが違います。
この項目構成から読み取れるのは、DNSキャッシュポイズニングは現在の脅威ランキングの中で独立して扱われていないという点です。
注意
10大脅威の順位は投票による評価で、発生件数ではありません。DDoS攻撃の順位を、DNSキャッシュポイズニングの順位として読まないでください。
被害の形が近いフィッシングの項目も、DNSキャッシュポイズニングを数えたものではない
被害の形はフィッシングと似ていますが、フィッシングの項目もDNSキャッシュポイズニングを数えたものではありません。
10大脅威 2026の個人編では、「フィッシングによる個人情報等の詐取」が8年連続で選ばれています。偽サイトでIDやパスワードを入力させられる点は共通です。
ただし、フィッシングは主にメールやSMSのリンクから誘導する手口です。正しいドメイン名でも誘導されるDNSキャッシュポイズニングとは、被害の入口が違います。
ここから言えるのは、この攻撃は統計の分類の間にあり、件数で危険度を測れないということです。数字が無いことは、被害が起きていない証拠にはなりません。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「情報セキュリティ10大脅威 2026」個人向け資料(PDF)/IPA「10大脅威 2009」
DNSキャッシュポイズニング対策は、確認担当者を決めて自社の対策範囲を切り分けることから始める
設定の話に入る前に、「誰が」「どこまで」確認するかを決めておきましょう。
中小企業等の約7割はセキュリティ対策を「各自の対応」にとどめており、DNS設定の確認担当を決めることが出発点になる
DNS対策の出発点は、DNSの設定を確認する担当者を決めることです。セキュリティ対策を組織の仕事にしていない中小企業が多いためです。
IPAの2024年度調査では、対策を「各自の対応」としている中小企業等は69.7%でした。小規模企業者では84.5%です。いずれも対策全般の数値で、DNSに限ったものではありません。
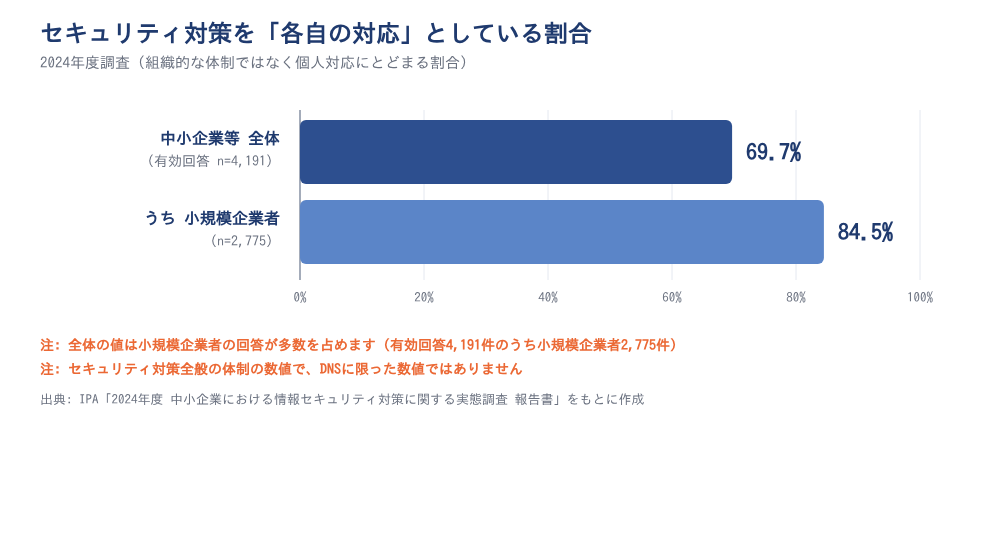
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」のデータをもとに作成
この数値から読み取れるのは、DNSの設定確認のような継続作業は、担当者がいないと後回しになりやすい点です。まずは「DNSの設定を誰が確認するか」を決めるところから始めてみてください。
注意
「各自の対応」は対策ゼロの意味ではありません。69.7%は、有効回答4,191件のうち2,775件を占める小規模企業者の影響が大きい値です。中堅企業の実態として読まないでください。
自社でキャッシュDNSサーバーを運用しているか、ISPやクラウドのリゾルバを使っているかで対策範囲が変わる
対策範囲は、自社でキャッシュDNSサーバーを運用しているかどうかで変わります。サーバー側の対策を誰が担うかが違うためです。
社内のDNSサーバー、Active DirectoryのDNS、UTM・ルーターのDNSフォワーダー機能は自社運用です。次の章の5つの対策すべてが対象です。
ISPやパブリックDNS、クラウドのリゾルバを使っている場合、サーバー側の対策は事業者の役割です。社内では、参照先の確認と利用者側の対策に集中しましょう。どちらに当たるかは次の場所で確認できます。
- ルーターやUTMの管理画面のDNS設定
- DHCPで端末に配布しているDNSサーバーのアドレス
- 端末のネットワーク設定にある参照先のDNSサーバー
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
キャッシュDNSサーバーを運用する企業がとるべき対策は5つ
自社でキャッシュDNSサーバーを運用している場合は、次の5つの対策を確認しましょう。
- DNSサーバーとルーターのソフトウェアを最新に保つ
- ソースポートランダマイゼーションを有効にする
- DNSSEC検証を有効にする
- 再帰問い合わせを受け付ける範囲を社内に限定する
- キャッシュの保持時間(TTL)の上限を見直す
一つだけで完全に防げる対策は無いため、組み合わせて攻撃が成立しにくい状態をつくります。
DNSサーバーとルーターのソフトウェアを最新に保ち、既存の更新管理の対象に含める
最初に取り組みたいのは、DNSサーバーとルーターのソフトウェアを最新に保つことです。製品に脆弱性が残っていると、キャッシュポイズニングが成立しやすくなるためです。
IPAの2024年度調査(2024年10〜11月実施)では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。被害企業(回答419件、複数回答)のうち、手口が「脆弱性」だったのは48.0%です。読者層に近い中小企業等の調査ですが、不正アクセス全般の数値で、DNSキャッシュポイズニングの数値ではありません。
この結果から読み取れるのは、既知の脆弱性を放置しないことがDNS対策にも共通する基本だという点です。パッチ適用やファームウェア更新の対象リストに、DNSサーバー・ルーター・UTMを加えましょう。なお、手口の順位は調査によって入れ替わることがあります。
ソースポートランダマイゼーションを有効にして、偽の応答を当てにくくする
キャッシュDNSサーバーでは、ソースポートランダマイゼーションが有効かを確認しましょう。問い合わせのたびに、送信元のポート番号を変える仕組みです。
偽の応答を受け入れさせるには、問い合わせIDや送信元ポート番号が問い合わせと一致する応答を送る必要があります。ポート番号が毎回変われば、攻撃者は一致する組み合わせを当てにくくなります。ただし、成功の確率を下げる緩和策であり、根本的な対策はDNSSECです。
主要なDNSサーバーソフトでは、標準で有効なことが多いです。ただし、古い製品や、NAT・ファイアウォールでポートが固定される構成では効果が落ちます。設定ファイルにポート固定の指定が無いかを確認しましょう。外部の確認サービスで、ネットワーク機器を通った後もポートがばらついているかも確かめてください。
DNSSEC検証を有効にして、応答が改ざんされていないかを確かめる
DNSSECは、DNSの応答に電子署名を付け、受け取った側で正しさを検証できる仕組みです。キャッシュDNSサーバーで検証を有効にすると、改ざんされた応答を受け入れにくくなります。
作業は2種類あります。キャッシュDNSサーバー側で応答を「検証」する作業と、自社ドメインの権威DNSサーバー側で「署名」する作業です。
署名されていないドメインには検証が効かないため、ほかの対策との併用が前提です。署名側は鍵の更新など運用の手間がかかります。少人数の体制なら、まずキャッシュDNSサーバー側の検証を有効にするのが現実的です。検証側でも、トラストアンカー(ルートゾーンの公開鍵)の設定・更新が必要で、検証に失敗した応答は名前解決エラーになります。サーバーの負荷も上がるため、事前に動作を確認してから有効にしましょう。
再帰問い合わせを受け付ける範囲を社内に限定し、オープンリゾルバにしない
キャッシュDNSサーバーは、社内からの問い合わせだけに答える設定にしましょう。誰からでも問い合わせを受け付ける状態を「オープンリゾルバ」と呼びます。
オープンリゾルバは外部から自由に問い合わせを送れるため、キャッシュポイズニングを試みられやすくなります。DDoS攻撃の踏み台に悪用されるおそれもあります。ネットワーク機器に組み込まれたDNS機能が、気づかないうちにオープンリゾルバになっている場合もあります。
アクセス制御で社内ネットワークからの問い合わせだけを許可し、ファイアウォールで外部からのDNS問い合わせを遮断します。権威DNSサーバーとキャッシュDNSサーバーを1台で兼ねている場合は、優先して分けましょう。
キャッシュの保持時間(TTL)の上限を見直し、汚染が残る時間を短くする
キャッシュの保持時間(TTL)の上限も確認しておきましょう。偽の情報がキャッシュに入ると、保持時間が切れるまで誤った応答が返り続けるためです。
多くのキャッシュDNSサーバーでは、保持時間の上限を設定できます。ただし、短くしすぎると問い合わせが増えて負荷が上がります。製品の初期値と比べ、意図せず長い値になっていないかを確かめてください。
ここまでの5つの対策は、次のチェックリストで点検できます。
ポイント
- DNSサーバー・ルーター・UTMが、更新管理の対象リストに入っている
- ソースポートランダマイゼーションが有効で、ネットワーク機器を通った後もポートがばらついている
- キャッシュDNSサーバーで、DNSSEC検証が有効になっている
- 再帰問い合わせを社内からに限定し、権威DNSサーバーと分けている
- キャッシュ保持時間の上限を、製品の初期値と比べて確認した
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/参考: JPCERT/CC「DNS キャッシュポイズニング攻撃に関する注意喚起」/JPCERT/CC「DNS の再帰的な問い合わせを使った DDoS 攻撃に関する注意喚起」/総務省「DNSの仕組みとセキュリティ上の脅威・DNSSEC」解説資料(PDF)
利用者側の対策と日常の監視で、偽サイトへの誘導による被害を防ぐ
サーバー側の対策をしていても、攻撃を完全に防げるとは限りません。ここでは、誘導されたときの被害を小さくする対策を紹介します。キャッシュDNSサーバーを自社で運用していない企業でも実施できます。
多要素認証を導入し、偽サイトで盗まれたID・パスワードを悪用されにくくする
偽サイトで盗まれたID・パスワードの悪用を防ぐには、多要素認証が有効です。偽サイトに誘導されたときの主な被害は、認証情報を盗まれることだからです。
IPAの2024年度調査で、2023年度に不正アクセス被害を受けた中小企業等(回答419件、複数回答)の手口を見てみます。「ID・パスワードの不正利用によるなりすまし」は36.8%でした。これも不正アクセス全般の数値で、DNSキャッシュポイズニングの内訳ではありません。
この数値から読み取れるのは、盗まれた認証情報の悪用が不正アクセス被害の主な入口の一つだという点です。手口の順位は調査で変わることもあります。パスワードだけではログインできない状態にしておけば、DNSが原因かどうかに関わらず被害を防ぎやすくなります。
HTTPSの証明書警告を無視しないよう、社内に周知する
ブラウザの証明書警告は、偽サイトに気づくための大切な手がかりです。偽のサーバーは通常、正規ドメインの正しい証明書を用意できないため、警告が出ることが多いのです。
ただ、警告の意味を知らない利用者は、そのまま先に進んでしまいがちです。「警告が出たら先に進まず、情シスに連絡する」というルールを、画面の例と一緒に周知しましょう。
なお、HTTPのままのシステムでは警告が出ません。社内システムのHTTPS化もあわせて進めておくことが前提です。
DNSの応答とログを定期的に確認し、異常に早く気づける状態にする
DNSの異常に早く気づくには、名前解決の結果とログを定期的に確認することが大切です。汚染されたキャッシュは、気づかなければ保持時間が切れるまで使われ続けます。
自社運用の場合は、短時間に大量の応答が届いていないかをログで確認します。ただし、攻撃の通信は見た目が通常のDNS応答と同じため、ログだけで見分けるのは容易ではありません。あわせて、自社サイト・メール・SaaSなど重要ドメインの名前解決結果と、端末やルーターのDNS設定に変化が無いかを点検しましょう。
自社でサーバーを運用していない企業でも、重要ドメインの名前解決結果を時々確認するだけで監視になります。
ポイント
- メールやSaaSの管理者アカウントから、多要素認証を設定する
- 証明書警告が出たら先に進まず、情シスに連絡するルールを周知する
- 重要ドメインの名前解決結果と、端末・ルーターのDNS設定を定期的に確認する
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/参考: 総務省「DNSの仕組みとセキュリティ上の脅威・DNSSEC」解説資料(PDF)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
偽サイトへの誘導が疑われたら、Webサーバーより先にDNSの応答を確認する
「正しいURLなのにおかしな内容が出る」という症状は、Webサーバー側とDNS側のどちらでも起こります。
Webサイト改ざんの報告件数は2025年4〜9月に急増したが、DNSキャッシュポイズニングとは原因の場所が違う
似た症状で公的な件数が分かるのはWebサイト改ざんですが、原因の場所はDNSキャッシュポイズニングと違います。
JPCERT/CCへの改ざん報告は2025年4〜9月に急増し、前年同期(2024年4〜9月)を大きく上回りました。2024年1〜3月から2026年4〜6月までの推移は次の表のとおりです。
| 期間 | Webサイト改ざんの報告件数 |
|---|---|
| 2024年1〜3月 | 57件 |
| 2024年4〜6月 | 43件 |
| 2024年7〜9月 | 93件 |
| 2024年10〜12月 | 53件 |
| 2025年1〜3月 | 95件 |
| 2025年4〜6月 | 231件 |
| 2025年7〜9月 | 319件 |
| 2025年10〜12月 | 105件 |
| 2026年1〜3月 | 90件 |
| 2026年4〜6月 | 181件 |
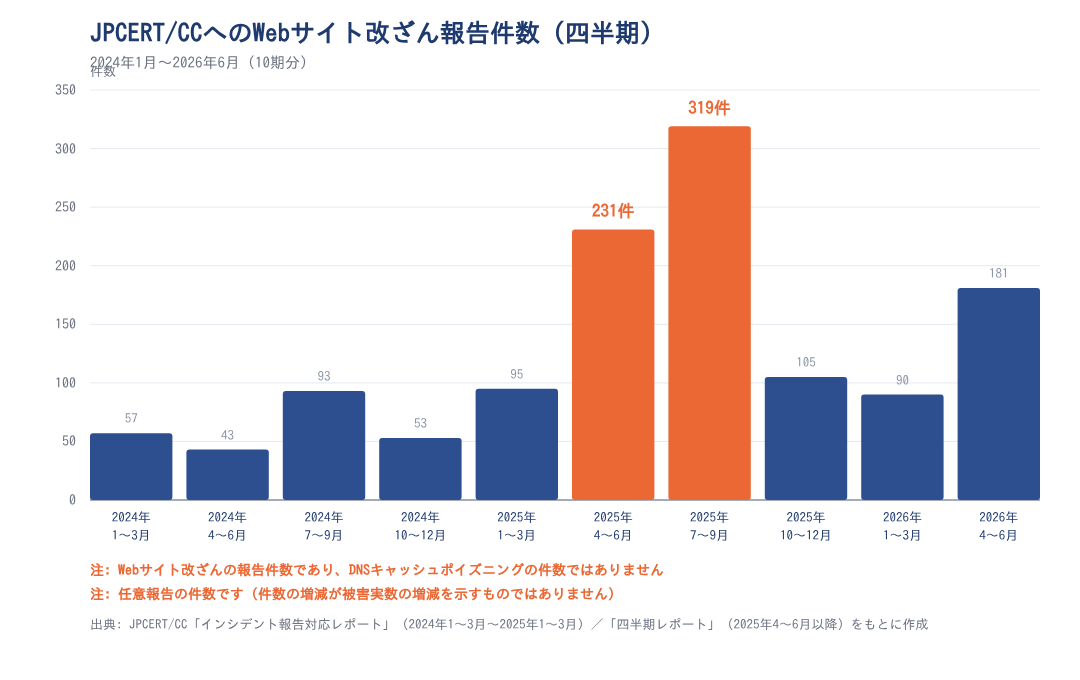
表・図の出典: JPCERT/CC「インシデント報告対応レポート」2024年1〜3月/2024年4〜6月/2024年7〜9月/2024年10〜12月/2025年1〜3月、JPCERT/CC「四半期レポート」2025年4〜6月/2025年7〜9月/2025年10〜12月/2026年1〜3月/2026年4〜6月のデータをもとに作成
改ざんはサーバー上のコンテンツの書き換えです(JPCERT/CCの定義)。DNSキャッシュポイズニングでは、サーバーは正常なまま問い合わせ側のキャッシュが汚染されます。
この推移と定義から読み取れるのは、症状が似ていても確認する場所が違うという点です。改ざんの報告件数を、DNSキャッシュポイズニングの件数として読まないでください。
注意
任意報告の件数で、四半期ごとの振れも大きく、増加が被害の実数増とは限りません。
DNSが原因かを確かめるには、複数のリゾルバで名前解決の結果を比べる
DNSが原因かどうかは、複数のリゾルバで同じドメインの名前解決結果を比べると確かめられます。Webサーバーを調べる前に、まずDNSの応答を比べると、調べる場所を絞り込めます。
- 社内のキャッシュDNSサーバーと外部のリゾルバで同じドメインを名前解決し、IPアドレスを比べる
- 結果が違えばDNS側を疑い、応答の内容を記録してからキャッシュを消去して上位の参照先の設定を確認する
- 結果が同じならWebサーバー側の改ざんを疑い、サイト管理者やホスティング事業者に確認する
CDNを使うサイトなどは、正常でも問い合わせ元によって返るIPアドレスが変わります。結果が違うときは、そのIPアドレスが正規の事業者のものかもあわせて確認してください。端末側のDNSキャッシュ消去もあわせて行いましょう。判断に迷う場合は、JPCERT/CCに相談・報告することもできます。
出典: JPCERT/CC「インシデント報告対応レポート」各号(2024年1〜3月〜2025年1〜3月)/JPCERT/CC「四半期レポート」各号(2025年4〜6月〜2026年4〜6月)。各号のURLは上の表の出典を参照
まとめ: DNSキャッシュポイズニング対策は、担当者を決めて更新と設定確認を続けることが基本
DNSキャッシュポイズニングは、被害件数を単独で示す公的統計が見当たらず、件数で危険度を測れない攻撃です。次の順番で対策を進めましょう。
- DNSの設定を確認する担当者を決める
- 自社運用か、ISP・クラウド任せかを確認する
- 自社運用なら、サーバー側の5項目を点検する
- 全社で、多要素認証・証明書警告のルール・名前解決結果の確認を進める
「各自の対応」の69.7%(2024年度)と、手口「脆弱性」の48.0%(2023年度の被害。2024年度調査)は、IPA調査のセキュリティ全般の数値です。DNSキャッシュポイズニングの数値ではありません。
それでも、両者から読み取れる方向は同じです。担当者を決めて、更新と設定確認を続けることがDNS対策の基本です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DNS設定の確認を少人数でも回せるようにするなら「情シスカレッジ」

DNS設定の確認のように、担当者が知識を持っていないと後回しになりやすい作業は少なくありません。少人数の情シスでも回せるようにするには、担当者が短い時間で基礎を学べる仕組みがあると安心ですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「情報セキュリティ10大脅威 2026」組織編 解説書
- IPA「情報セキュリティ10大脅威 2026」個人向け資料(PDF)
- IPA「10大脅威 2009」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年4月1日~2025年6月30日]」
- JPCERT/CC「四半期レポート[2025年7月1日~2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- JPCERT/CC「四半期レポート[2026年4月1日~2026年6月30日]」
- JPCERT/CC「DNS キャッシュポイズニング攻撃に関する注意喚起」
- JPCERT/CC「DNS の再帰的な問い合わせを使った DDoS 攻撃に関する注意喚起」
- 総務省「DNSの仕組みとセキュリティ上の脅威・DNSSEC」解説資料(PDF)