

【2025年 総務省データ】「保存したパスワードの一部がウェブ上に漏洩しました」の意味と対処法|企業の48.1%が被害を経験
社員のパソコンに「保存したパスワードの一部がウェブ上に漏洩しました」と表示され、情シスに相談が来たことはありませんか。
- 社員から「保存したパスワードの一部がウェブ上に漏洩しましたと出た」と相談された
- この警告が本物なのか、詐欺メールなのかが分からない
- 個人の対処に任せてよいのか、会社として動くべきなのか判断がつかない
結論から書くと、この警告はブラウザに保存したパスワードが外部の流出リストと一致したときに出る通知です。表示されたサービスが攻撃されたという意味ではありません。
この記事では、警告の意味と個人がとるべき4段階の対処を説明します。あわせて、公的データをもとに、情シスが決めておくべき社内対応と報告義務の判断まで整理します。
この記事のポイント
- 警告は「そのサービスが攻撃された」という意味ではなく、保存中のパスワードが外部の流出リストと一致したという通知です
- 対処は「真偽の確認 → 対象サービスのパスワード変更 → 使い回し分の一括変更 → 多要素認証」の4段階です
- 業務アカウントが関わる場合は個人情報保護法の報告対象になりえます。2024年度の個人データ漏えい等報告の処理件数は19,056件でした(個人情報保護委員会「令和6年度 年次報告」)
- 2025年調査時点で、インターネットを利用する企業の48.1%が何らかのセキュリティ被害を経験しています(総務省「令和7年 通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「保存したパスワードの一部がウェブ上に漏洩しました」は、保存中のパスワードが流出リストと一致したという通知
この警告は、ブラウザに保存したパスワードが、外部に流出した認証情報のリストと一致したことを知らせる通知です。表示されたサービスが不正アクセスを受けた、という意味ではありません。
Chromeは、ウェブサイトにログインする際に入力したユーザー名とパスワードを端末側で暗号化してGoogleへ送ります。送られた情報の照合先になるのが、既知の流出済み認証情報の暗号化リストです。保存済みのパスワードについても、パスワードチェックアップで同じ照合ができます。一致した場合に表示されるのが、この警告です(Google Chrome ヘルプ「Chrome でのパスワード保護の仕組み」)。
では、照合元になる漏えいはどれくらい起きているのでしょうか。個人情報保護委員会によると、2024年度に処理された個人データの漏えい等報告は19,056件でした(個人情報保護委員会「令和6年度 年次報告」)。
さらに、そのうち88.3%は漏えいした人数が1,000人以下の事案です(同)。報道されるような大規模漏えいだけでなく、小さな事案も数多く報告されています。
なお、この件数は2024年度(令和6年度)時点の値です。個人情報保護委員会は2026年7月に令和7年度の年次報告を公表しているため、最新の件数は同委員会の年次報告のページで確認してください。
つまり、警告が出たからといって特定のサービスを疑う必要はありません。過去にどこかで登録した認証情報が、どこかの経路で流出リストに載ったと考えて対処するのが、正しい受け止め方です。
注意
この警告は「いま開いているサービスが攻撃された」ことを示すものではありません。ブラウザに保存されたパスワードと、既に外部へ流出している認証情報が一致したという通知です。社員に説明するときは、まずこの点を伝えてください。誤解したまま該当サービスの運営会社へ問い合わせても、原因の特定にはつながりません。
出典: 個人情報保護委員会「令和6年度 年次報告」/個人情報保護委員会「年次報告・上半期報告」/Google Chrome ヘルプ「Chrome でのパスワード保護の仕組み」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
警告の背景には、フィッシングによる認証情報の窃取の広がりがある
そもそも、なぜ自分のパスワードが流出リストに載るのでしょうか。主な経路は、フィッシングやマルウェアによってログイン情報が窃取され、そのまま悪用されることです。
IPAは、窃取されたログイン情報が第三者による不正ログインに使われると説明しています。あわせて、パスワードの使い回しがあると被害が他サービスへ連鎖する点も指摘しています。いずれもIPA「情報セキュリティ10大脅威 2026[組織編]解説書」p.56-57の記載です。
ここでは、その入口にあたるフィッシングの規模を公的な集計で確認します。
JPCERT/CCへのフィッシングサイト報告は四半期4,000〜5,000件台で推移してきた
フィッシングサイトの報告は、高い水準が続いてきました。JPCERT/CCの集計では、2023年10〜12月が4,473件でした(JPCERT/CC「インシデント報告対応レポート」)。
その後も2024年7〜9月が4,233件、2024年10〜12月が4,780件、2025年1〜3月が5,267件と推移しています(同)。この6四半期では、四半期あたり4,000〜5,000件台の水準が続きました。
ここから読み取れるのは、認証情報を狙う入口が縮小していないという点です。ブラウザの漏洩警告を一時的な流行りとして扱えない理由が、ここにあります。
なお、この数値は四半期単位の集計で季節変動を含みます。1年に満たない期間の増減だけで、傾向を断定することはできません。
また、この記事の集計は2025年3月までです。JPCERT/CCは2025年度からこのレポートを四半期レポートに統合しており、それ以降もフィッシングサイトの報告件数は増えています。最新の水準は四半期レポートで確認してください。
報告全体が約34%減るなかで、フィッシングサイトの報告件数は5,025件から5,267件へ微増した
報告全体は2024年4〜6月の15,396件から2025年1〜3月の10,102件へ約34%減りました(JPCERT/CC「インシデント報告対応レポート」)。同じ期間にフィッシングサイトは5,025件から5,267件へ微増しています(同)。
全体が減るなかで件数を保っている以上、フィッシングの相対的な比重は上がっています。ただし、この記事では比率を数値では示しません。JPCERT/CCのレポートでは「報告件数」(報告そのものの数)と「インシデント件数」(報告に含まれるインシデントの数)が別に集計されています。フィッシングサイトなどカテゴリー別の内訳は、インシデント件数に対する数だからです。比率を見たい場合は、同レポートが公表しているカテゴリー別割合をそのまま参照してください。
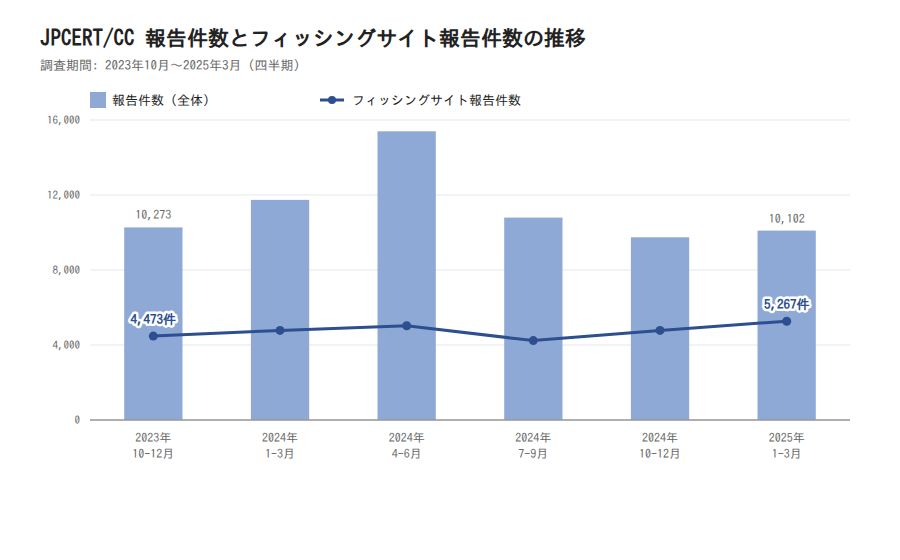
他の四半期は次のとおりです(単位は件)。
| 期間 | 報告件数 | フィッシングサイト |
|---|---|---|
| 2023年10〜12月 | 10,273 | 4,473 |
| 2024年1〜3月 | 11,741 | 4,781 |
| 2024年7〜9月 | 10,797 | 4,233 |
| 2024年10〜12月 | 9,743 | 4,780 |
出典: JPCERT/CC「インシデント報告対応レポート」各四半期/IPA「情報セキュリティ10大脅威 2026[組織編]解説書」。「報告件数」と、カテゴリー別内訳の分母である「インシデント件数」は別の集計です
警告が表示されたときの対処は、真偽の確認・パスワード変更・使い回し点検・多要素認証の4段階
警告が出たときにやることは決まっています。真偽の確認 → 対象サービスのパスワード変更 → 使い回し分の一括変更 → 多要素認証の有効化、という順番です。
順番に意味があります。先に真偽を確かめないと、偽の警告に従って自分から認証情報を渡してしまうおそれがあるからです。以下はそのまま社員へ案内できる粒度で書いています。
メールで届いた通知は、リンクを開かずGoogleの公式画面から確認する
最初にやることは、その通知が本物かどうかの確認です。ブラウザ上の表示ではなくメールで届いた場合は、本文中のリンクを開かないでください。
前のセクションで見たとおり、フィッシングは認証情報を狙う主要な入口です。「パスワードが漏洩しました」という文面も、偽サイトへ誘導する口実としてよく使われます。
確認の手順はシンプルです。まず送信元のドメインを確かめます。そのうえで、自分でブラウザからGoogleアカウントにログインし、パスワードマネージャーのパスワードチェックアップを開きます。
公式画面に該当する警告が出ていなければ、そのメールは無視して問題ありません。社員には「メールのリンクは踏まず、自分で公式画面を開いて確かめる」とだけ伝えておくと確実です。
パスワードチェックアップで対象を特定し、そのサービスのパスワードを変更する
本物だと確認できたら、次は対象の特定に移ります。パスワードチェックアップの画面に並ぶのは、漏えいが確認されたパスワードと、それを使っているサイトの一覧です。
一覧に出たサービスから順に、パスワードを変更していきます。IPAも、漏えいや侵害が確認された場合は速やかにパスワードを変更するよう推奨しています。
このとき、変更後のパスワードは他のサービスと重複しない文字列にしてください。同じ文字列を少し変えただけのものも避けます。ブラウザやパスワード管理ツールの自動生成機能を使うと、重複を防ぎやすくなります。
同じパスワードを使い回している他のサービスもまとめて変更する
警告が出たサービスだけを変えても、対処としては不十分です。攻撃者は入手した認証情報の組み合わせを、別のサービスのログイン画面で次々に試すからです。
IPAも、窃取されたログイン情報の悪用にあたって、パスワードの使い回しがあると被害が他サービスへ連鎖すると指摘しています。つまり、同じパスワードを使っているサービスはすべて対象になります。
ここで情シスとして確認したいのが、業務システムと私物サービスで同じパスワードを使っていないかという点です。私物のサービス側から漏れた認証情報が、そのまま社内システムへの侵入口になりえます。
社員へ案内するときは、この点をあわせて聞き取っておくと、後述する社内対応の判断がしやすくなります。
多要素認証とパスキーを有効にして、漏れても入られない状態にする
最後は、パスワードが漏れても不正ログインされない状態をつくることです。IPAは多要素認証(MFA)とパスキー(FIDO/FIDO2)の利用を推奨しています。
多要素認証があれば、パスワードだけを入手した第三者はログインしにくくなります。ただし、すべての多要素認証が同じ強さではありません。SMSやワンタイムパスワード、プッシュ通知による方式は、偽サイトが入力内容を中継する手口で回避されることがあります。通知を連打して承認させる手口も同様です。米国CISAが移行先として推奨するのは、フィッシングに耐性のあるFIDO/WebAuthn(パスキー)です。パスキーは端末の生体認証などを使い、パスワードを使わずに認証します。
社内で適用する順番は、業務データを扱うサービスからです。メール、ストレージ、業務システムと広げれば、影響の大きいところから守れます。
ポイント(社員に案内する対処チェックリスト)
- メールの通知は、リンクを開かず公式画面から確認する
- パスワードチェックアップで対象を特定し、変更する
- 使い回している他のサービスもまとめて変更する
- 業務システムと私物サービスの共用があれば情シスへ申告する
- 多要素認証やパスキーを有効にする
出典: IPA「情報セキュリティ10大脅威 2026[組織編]解説書」/CISA「Implementing Phishing-Resistant MFA」/Google Chrome ヘルプ「Chrome でのパスワード保護の仕組み」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の98.3%が何らかのセキュリティ対策を実施しているが、48.1%が被害を経験している
ここからは、情シスとしてどこまで関与するかを考えるパートです。企業側の実態を、総務省の通信利用動向調査で確認します。
同調査によると、2025年調査時点で何らかのセキュリティ対策を実施している企業の割合は98.3%です(総務省「令和7年 通信利用動向調査」)。一方、同じ2025年調査で、インターネットを利用する企業の48.1%が何らかのセキュリティ被害を経験しています(同)。
この2つから読み取れるのは、対策の実施の有無だけでは被害の有無を説明できないという点です。ただし同一企業のクロス集計ではないため、「対策が不十分だから被害に遭った」という因果としては読めません。
注意
被害経験率を年ごとに並べるときは、2つの点に注意が必要です。1つは母集団の表記です。2018年調査は「情報通信ネットワーク利用企業」、2021年調査以降は「インターネット利用企業」と記載されており、長期の増減はそのまま読めません。もう1つは集計基準です。この記事で使う2024年の45.9%は、令和6年の調査報告書の値(無回答を含む集計)です。2025年の48.1%は令和7年の公表資料の値(無回答を除く集計)で、基準がそろっていません。したがって、この2つの差をポイント差として読むことはできません。この記事では、2024年の値は2024年内の比較(規模別・業種別)にのみ使っています。
対策の中身はウイルス対策82.0%に偏り、ポリシー策定48.2%・パッチ導入43.5%と運用面は5割を切る
対策の実施率が高いのは、製品を導入すれば完了する項目です。2025年調査の実施内容別の数値を並べると、その偏りは明らかです。
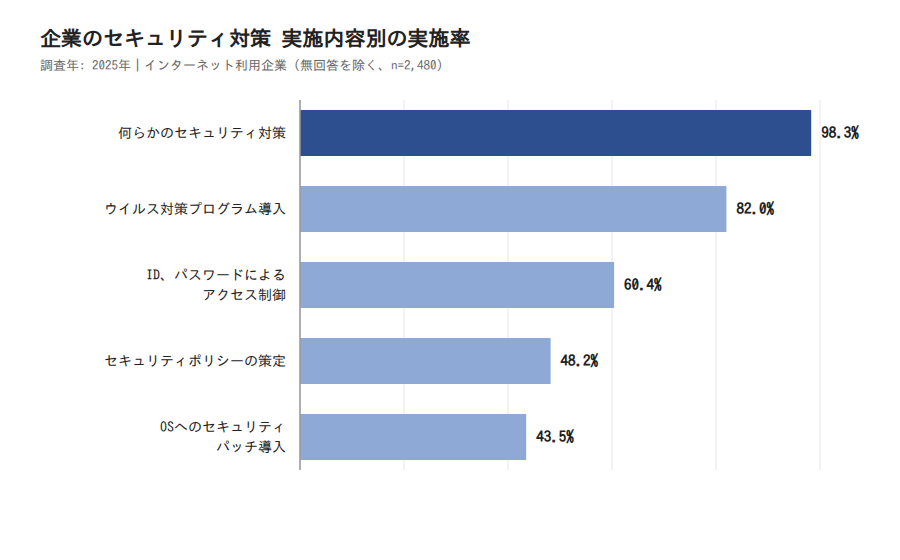
| 対策の内容 | 実施率(2025年調査) | 集計 |
|---|---|---|
| 何らかのセキュリティ対策 | 98.3% | 無回答を除く(n=2,480) |
| ウイルス対策プログラムを端末に導入 | 82.0% | 無回答を除く(n=2,480) |
| ID、パスワードによるアクセス制御 | 60.4% | 無回答を除く(n=2,480) |
| セキュリティポリシーの策定 | 48.2% | 無回答を除く(n=2,480) |
| OSへのセキュリティパッチ導入 | 43.5% | 無回答を除く(n=2,480) |
出典: 総務省「令和7年 通信利用動向調査」。5項目はいずれも同じ図表5-5(複数回答、インターネット利用企業、n=2,480)の値です
ウイルス対策プログラムの導入は82.0%と突出しています。一方、セキュリティポリシーの策定は48.2%、OSへのセキュリティパッチ導入は43.5%と5割を切ります。
この並びから読み取れるのは、継続的な運用や規程整備を伴う項目ほど実施率が下がるという構造です。パスワード漏洩の警告のように、機器の導入では解決せず手順で対応する事象に、多くの企業が備えきれていない可能性があります。
ID・パスワードによるアクセス制御は7年で8.8ポイントしか伸びず、2025年時点で60.4%
認証管理の伸びは緩やかです。「何らかの対策」の実施率と並べると、動き方の違いが見えます。
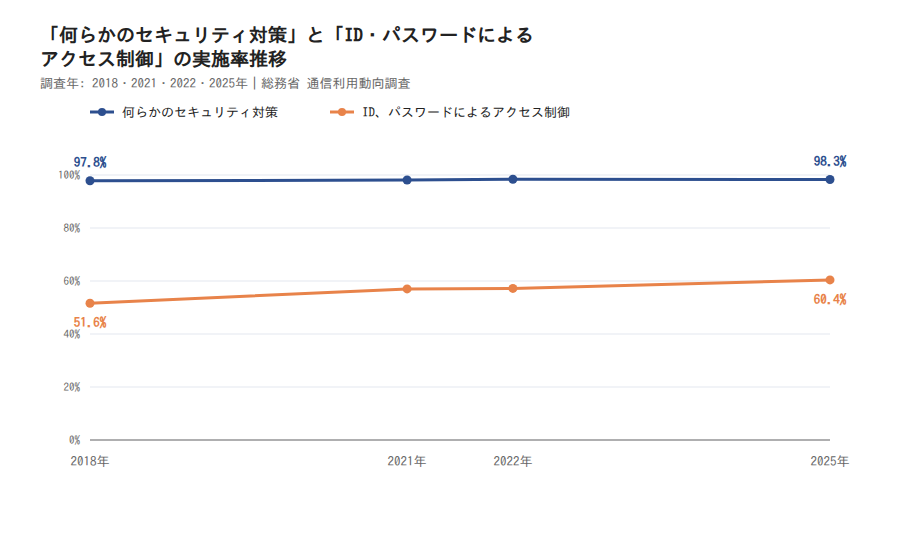
| 調査年 | 何らかのセキュリティ対策 | ID、パスワードによるアクセス制御 |
|---|---|---|
| 2018年 | 97.8% | 51.6% |
| 2021年 | 98.1% | 57.0% |
| 2022年 | 98.4% | 57.2% |
| 2025年 | 98.3% | 60.4% |
出典: 総務省「令和7年 通信利用動向調査」/総務省「通信利用動向調査」各年の調査結果
「何らかの対策」は2018年の97.8%から2025年の98.3%まで、7年間で0.5ポイントしか動いていません。一方のアクセス制御は51.6%から60.4%へ8.8ポイントの伸びです。
読み取れるのは、対策実施率の高さが認証管理の実施を意味しない点です。2025年調査時点で、約4割の企業はこの対策を挙げていません。
ただしこの項目は複数回答です。当然すぎて選ばれていない可能性もあります。あわせて、2018年調査の母集団は「情報通信ネットワーク利用企業」、2021年調査以降は「インターネット利用企業」と表記が変わっています。ポイント差は幅を持って読んでください。
被害経験率は企業規模で25.3ポイント開くが、報告事案の88.3%は1,000人以下の小規模漏えい
「うちは中小企業だから、そこまで狙われない」と考えていませんか。この前提は、2つの角度のデータで見直す余地があります。
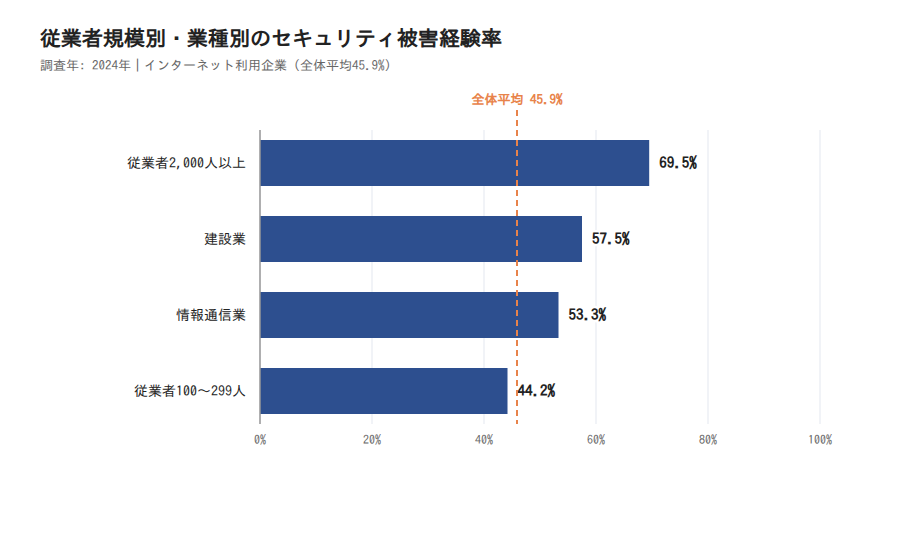
総務省の通信利用動向調査によると、2024年調査時点で何らかのセキュリティ被害を経験した企業の割合は全体で45.9%です。この値は総務省「令和6年 通信利用動向調査報告書」によるものです。ここから、企業規模別・業種別の差と、実際に報告されている漏えい事案の規模を順に見ていきます。
従業者2000人以上は69.5%、100〜299人は44.2%と、規模で被害経験率が開いている
被害経験率は、従業者規模が大きいほど高くなります。2024年調査時点で、従業者2000人以上の企業は69.5%、従業者100〜299人の企業は44.2%でした(総務省「令和6年 通信利用動向調査報告書」)。
その差は25.3ポイントで、100〜299人規模は全体の45.9%をやや下回る水準です。数値だけを見ると、中小規模のほうが被害に遭っていないように見えます。
ただし、この差の読み方には注意が必要です。「攻撃を受けていない」という解釈と、「検知できておらず被害と認識していない」という解釈の両方が、同じデータから成立します。
監視体制が整っている企業ほど被害を把握して回答できる、という見方もできます。どちらか一方に断定はできないため、自社規模を理由に対応を後回しにする根拠にはなりません。
建設業57.5%・情報通信業53.3%はいずれも全体平均45.9%を上回る
業種別に見ても、IT に近い業種が低いわけではありません。2024年調査時点で、建設業の被害経験率は57.5%、情報通信業は53.3%でした(総務省「令和6年 通信利用動向調査報告書」)。
いずれも全体平均の45.9%を上回っています。ここから読み取れるのは、社内にIT人材が多いと考えられる業種でも被害経験率が下がっていないという点です。
なお、業種別の集計企業数は建設業が353社、情報通信業が258社と限られます(全体は2,324社)。数ポイントの差は誤差の範囲に入る可能性があるため、順位そのものを重く扱わないでください。
個人情報保護委員会に報告された漏えい事案の88.3%は、漏えい人数1,000人以下
実際に報告されている漏えいは、大半が小規模な事案です。個人情報保護委員会によると、2024年度に報告された漏えい等事案のうち、漏えい人数1,000人以下の事案が88.3%を占めます。この値は個人情報保護委員会「令和6年度 年次報告」によるものです。
一方、漏えい人数5万人超の大規模事案は0.8%にとどまります(同)。報道で目にするのは大規模事案ですが、実務で起きているのは小規模事案です。
この分布から読み取れるのは、漏えい対応が一部の大企業だけの話ではないという点です。数人分の個人データであっても、報告の対象になりえます。
ただし、企業規模別の被害経験率と漏えい人数規模別の分布は軸が異なります。前者は企業の従業者数、後者は漏えいした個人の人数であり、小規模事案の多くが中小企業由来だと示すデータではありません。
出典: 総務省「令和6年 通信利用動向調査報告書」/個人情報保護委員会「令和6年度 年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内で漏えいが疑われる場合は、個人情報保護法にもとづく報告の要否を最初に判断する
ブラウザの警告そのものは、個人データの漏えいが起きたことを直ちに意味するものではありません。警告の対象が私物サービスのアカウントであれば、多くの場合は本人の対処で完了します。
判断が変わるのは、それが業務で使うアカウントだった場合です。業務アカウントの認証情報が流出リストに載っていれば、不正アクセスの端緒になりえます。ここからは、報告の要否を判断するための材料を整理します。
個人データの漏えい等報告は2年で約2.5倍に増え、2024年度は19,056件
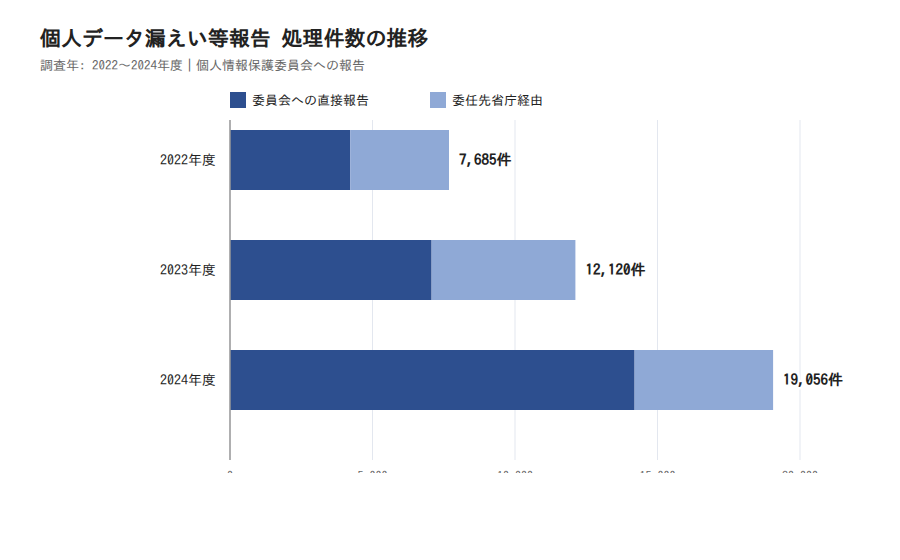
漏えい等の報告は、もはや例外的な事態ではありません。個人情報保護委員会の年次報告によると、処理件数は2022年度で7,685件でした。2024年度は19,056件で、2年で約2.5倍に増えています(個人情報保護委員会 各年度「年次報告」)。
| 年度 | 処理件数 | うち委員会への直接報告 | うち委任先省庁経由 |
|---|---|---|---|
| 2022年度 | 7,685件 | 4,217件 | 3,468件 |
| 2023年度 | 12,120件 | 7,075件 | 5,045件 |
| 2024年度 | 19,056件 | 14,198件 | 4,858件 |
出典: 個人情報保護委員会「令和6年度 年次報告」ほか各年度の年次報告
内訳を見ると、委員会への直接報告が大きく伸びる一方、委任先省庁経由の報告は2023年度から減っています。
ここから読み取れるのは、2年間の増加分のおよそ9割が委員会への直接報告によるものだという点です。
ただし報告経路の運用が変われば、振り替えだけで同じ動きが出ます。処理件数は委員会が処理した件数で、発生した事案数と一対一で対応するとは限りません。
また、ここで扱っているのは2022年度から2024年度までの3年度です。個人情報保護委員会は2026年7月に令和7年度(2025年度)の年次報告を公表しており、直近の年度まで含めた増減はそちらで確認してください。
法定報告の急増と任意報告の減少を、同じ「被害の増加」として読んではいけない
数字を引用するときに注意したいのが、制度の違いです。個人情報保護委員会への漏えい等報告は、個人情報保護法第26条にもとづく法定の義務です。
一方、JPCERT/CCへのインシデント報告は発見者からの任意の届出で、母集団も報告するインセンティブも異なります。
実際、件数の方向は逆を向いています。委員会への報告は2022年度の7,685件から2024年度の19,056件へ増えました(個人情報保護委員会 各年度「年次報告」)。
これに対して、JPCERT/CCへの報告は2024年4〜6月の15,396件から、7〜9月は10,797件、10〜12月は9,743件へ減りました。2025年1〜3月も10,102件で、増加には転じていません(JPCERT/CC「インシデント報告対応レポート」)。
ここから読み取れるのは、どちらか一方を「日本全体の被害動向」として引用するのは誤りだという点です。カウント単位も異なり、委員会の数値は処理件数で1つの事案に速報と確報があります。JPCERT/CCの数値は届出そのものの数(報告件数)で、インシデントの数とは別の集計です。増減率を直接比較することはできません。
情シスが自社の判断基準にすべきなのは、法定報告の要否です。 世の中の件数が増えているかどうかではなく、自社の事案が報告対象に当たるかを見てください。
報告義務が生じた場合の期限と、情シスが先に押さえる初動
報告義務が生じた場合、対応には期限があります。個人データの漏えい等で個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告は個人情報保護法第26条による義務です。本人への通知も、同条第2項で義務づけられています。
報告は速報と確報の2段階です。速報は事態を知った後、速やかに(おおむね3〜5日以内)行います。
確報の期限は、事態を知った日から原則30日以内です。不正の目的による行為が関わる事態では60日以内となります。根拠は個人情報保護委員会「漏えい等の対応とお役立ち資料」とIPA「情報セキュリティ10大脅威 2026[組織編]解説書」p.53です。
期限が短いため、要否の判断と並行して次の4点を進めます。
- 対象アカウントの利用停止と、パスワードの変更
- 認証ログ・アクセスログの保全(上書きや自動削除を止める)
- 影響範囲の特定(そのアカウントでどの個人データにアクセスできたか)
- 本人への通知の要否判断と、通知文面の準備
判断に迷う場合は、報告しない理由を探す前に、個人情報保護委員会の公式ページで要件を確認してください。要件は事案の性質ごとに定められています。
出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」/個人情報保護委員会「令和6年度 年次報告」/IPA「情報セキュリティ10大脅威 2026[組織編]解説書」/JPCERT/CC「インシデント報告対応レポート」
警告への社内対応には公的な基準がなく、各社でルールを決めるしかない
では、この警告が出たときの社内対応について、参考にできる公的な基準はあるのでしょうか。結論として、そのものを定めた統計や基準は見当たりません。
公的統計が測っているのは、認証の入口だけです。世帯側で調べられているのは端末にパスワードなどを設定しているかどうかで、2023年調査時点の割合は54.9%でした(総務省「通信利用動向調査(世帯編)」)。
企業側も、ID・パスワードによるアクセス制御を実施しているかどうかという有無だけです。2025年調査時点の割合は60.4%です(総務省「令和7年 通信利用動向調査」)。
この空白を確認したうえで、情シスが自社で決めるべき論点を最後に整理します。
世帯のパスワード設定率は2021〜2023年調査で54%前後の横ばいが続いた
個人側のパスワード管理は、この数年ほとんど動いていません。端末にパスワードなどを設定していると回答した世帯の割合は、2021年調査時点で55.8%です。2022年調査時点は53.3%、2023年調査時点は54.9%でした(総務省「通信利用動向調査(世帯編)」各年)。
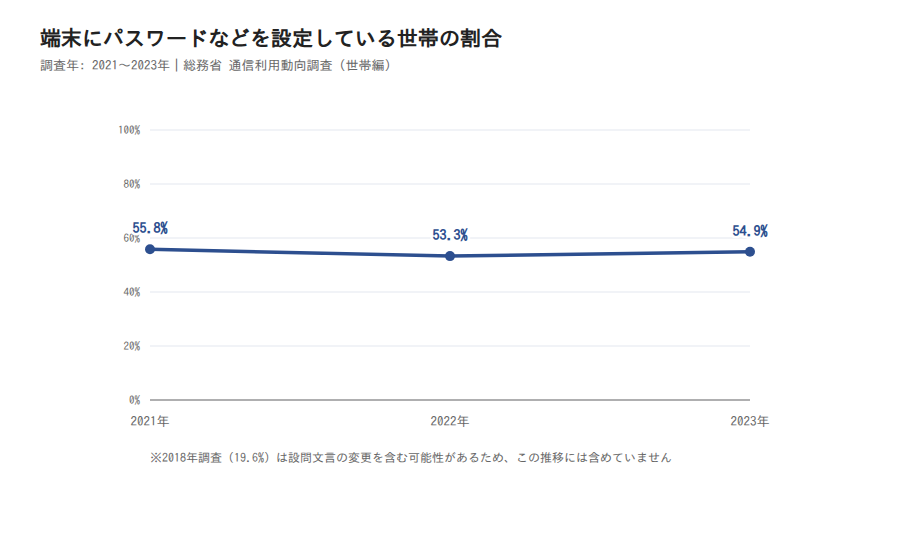
3年間で54%前後の横ばいが続き、この対策を挙げた世帯は5割台にとどまります。読み取れるのは、個人側の底上げを待つ対策では社内のリスクが下がらないという点です。
なお、この設問は複数回答のため、挙げなかった世帯が端末にパスワードを設定していないとは限りません。設問の文言も、2018年調査の「端末にパスワードを設定している」から2021年調査以降は「端末にパスワードなどを設定する」に変わりました。2018年調査時点の値は19.6%ですが、2021年への急増は設問や選択肢の変更による可能性があります。横ばいの判断には、2021年以降の3時点だけを使っています。
この記事の値は2023年調査までのため、最新値は総務省の令和7年の調査結果で確認してください。
公的統計は「使い回しているか」「すでに漏えいしているか」を測っていない
公的統計の限界は、測っている項目にあります。世帯側は「設定しているか」だけで、2023年調査時点の割合は54.9%です。企業側も実施の有無だけで、2025年調査時点は60.4%にとどまります(総務省「通信利用動向調査」)。
つまり、警告が可視化する「使い回しの有無」と「すでに漏えいしているか」は統計の空白地帯です。これは参照した公的統計の範囲での話で、民間調査に該当データがある可能性は残ります。
ここからは筆者の見解ですが、公的な基準がない以上、社内対応は各社で決めるほかありません。次の3点を先に決めておけば、相談を受けたその場で判断できます。
ポイント(社内で先に決めておく3点)
- 申告の要否: 情シスへ申告させるのか、本人の対処で完了とするのか。業務アカウントが含まれる場合は必須にする
- 使い回しがあった場合の変更範囲: 私物サービスと共用していた場合に、どのシステムまで変更を求めるか
- 多要素認証を必須にする対象: メール、ストレージ、業務システムのうち、どこまでを必須とするか
出典: 総務省「通信利用動向調査(世帯編)」/総務省「令和7年 通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
「保存したパスワードの一部がウェブ上に漏洩しました」という警告は、ブラウザに保存したパスワードが外部の流出リストと一致したという通知です。そのサービスが攻撃されたという意味ではありません。
個人の対処は、真偽の確認、対象サービスのパスワード変更、使い回し分の一括変更、多要素認証の有効化という4段階で完了します。社員へはこの順番で案内してください。
情シスが判断するのは、その先です。業務アカウントが関わる場合は、個人情報保護法にもとづく報告の要否を最初に確認します。2024年度の漏えい等報告の処理件数は19,056件であり、報告はもはや例外的な事態ではありません(個人情報保護委員会「令和6年度 年次報告」)。
2025年調査時点で48.1%の企業が何らかのセキュリティ被害を経験しています(総務省「令和7年 通信利用動向調査」)。警告が出たときの申告ルールと多要素認証の適用範囲を先に決めておけば、相談を受けたその場で動けます。
新人・ひとり情シスの学習を仕組み化する「情シスカレッジ」

パスワード漏洩の警告への対応もそうですが、初動の差を生むのは判断基準を持っているかどうかです。とはいえ、ひとり情シスや兼任者にとっては、学ぶ時間を確保すること自体が簡単ではありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務のすきま時間で、必要な知識を順番に身につけられる形にしています。
情シスカレッジの特徴
- 数分の動画+小テストで、すきま時間に学習できます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名から可能です。請求書払いにも対応しており、初期設定は約10分で完了します。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
※出典
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和5年 通信利用動向調査の結果(世帯編を含む)」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「年次報告・上半期報告」(最新年度の確認先)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- JPCERT/CC「インシデント報告対応レポート」(各四半期・四半期レポート)
- IPA「情報セキュリティ10大脅威 2026[組織編]解説書」
- IPA「情報セキュリティ10大脅威 2026[個人編]」
- CISA「Implementing Phishing-Resistant MFA」
- Google Chrome ヘルプ「Chrome でのパスワード保護の仕組み」