

【2025年 警察庁ほか統計】パスワード漏洩チェックの方法と初動対応|不正アクセス認知件数は7,190件で過去最多
社内のパスワード管理は、どこまでやれば安心と言えるのか判断が難しいですよね。とくにひとり情シスの場合、確認したい気持ちはあっても手順が決まっていないことが多いはずです。
- 従業員のパスワードが漏れていないか、どこで確認すればいいのか分からない
- 漏洩チェックのサービスが多すぎて、社内で使ってよいものか判断できない
- 漏洩が疑われたとき、まず何をすればいいのか決まっていない
この記事では、こうした悩みに公的データで答えます。結論から言うと、いま必要なのは「パスワードを強くする」ことだけではありません。漏れている前提で、定期的に確認する仕組みを持つことです。
なぜそう言えるのかを、警察庁・IPA・総務省の統計から順番に見ていきましょう。
この記事のポイント
- 2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えている(出典: 警察庁・総務省・経済産業省)
- 2025年に検挙された不正アクセス行為の90%超は、他人のID・パスワードを使う識別符号窃用型で399件(同上)
- IPAへの届出で被害原因の最多は「ID・パスワード管理の不備」で33.7%(2025年、同上)
本記事の数値は、すべて官公庁が公表した資料に紐づけています。ベンダー独自の集計や出所の分からない数字は使っていません。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの認知件数は2025年に7,190件と過去最多で、漏洩は起きる前提で確認する対象になった
パスワード漏洩のチェックが必要になった理由は、発生状況の数字にはっきり出ています。まずはそこから確認しましょう。
警察庁・総務省・経済産業省の統計によると、2025年の不正アクセス行為の認知件数は7,190件で過去最多です。前年からは1,832件増え、増加率は34.2%でした。
一方で、同じ2025年の不正アクセス禁止法違反事件の検挙件数は431件です。認知された不正アクセスの大半は、摘発に至っていないことになります。
つまり、外部の摘発を待って被害が減るのを期待する構図にはなっていません。自社で「漏れていないかを確かめる」「気づいたら動く」という体制を先に用意するほうが現実的です。
ポイント
- 2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えた
- 同じ年の検挙件数は431件で、認知件数に対する比率はごくわずか
- 摘発に頼れない以上、企業側で検知と初動を用意しておく必要がある
認知件数は2021年の1,516件から4年で約4.7倍になった
認知件数は数年単位で見ると大きく増えています。2021年から2025年までの推移は次のとおりです。
| 調査年 | 不正アクセス行為の認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件 |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)
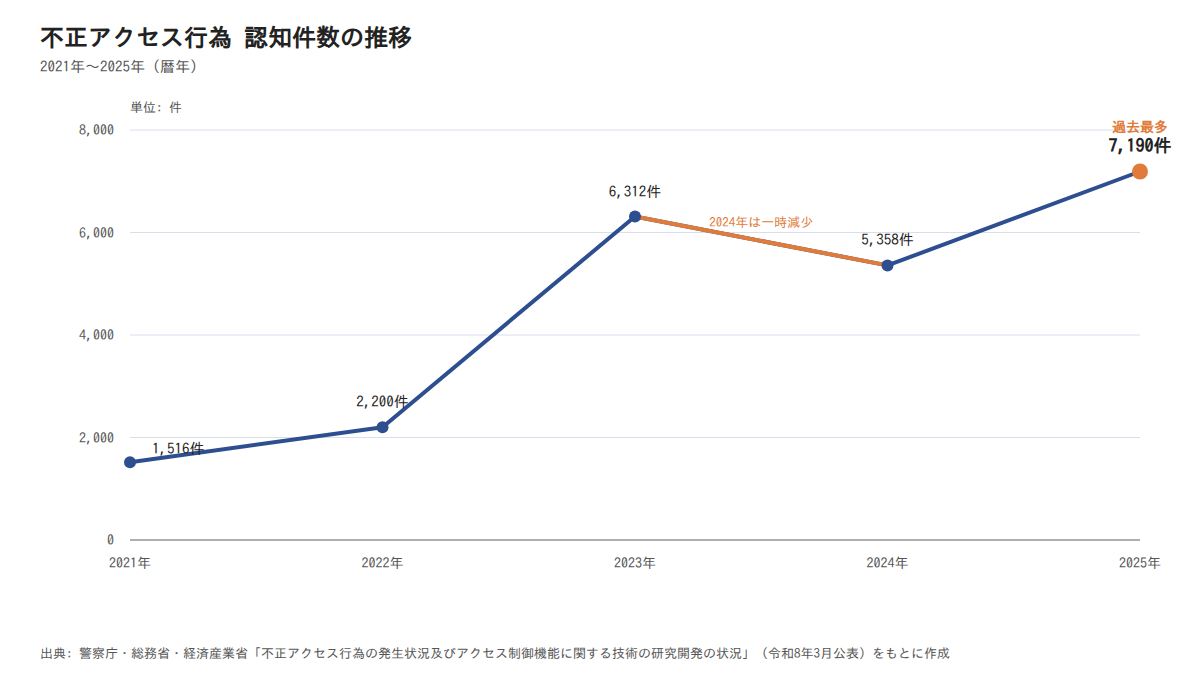
2021年の1,516件と2025年の7,190件を比べると、4年で約4.7倍です(両年の値から算出)。ただし単調に増えたわけではなく、2024年は5,358件と一度下がっています。
この推移から読み取れるのは、増加基調のなかに揺り戻しが挟まりながら、水準そのものが切り上がっているという点です。単年の増減だけを見て「落ち着いた」と判断するのは危険だと言えます。
なお認知件数は、被害届の受理に加えて余罪や報道で確認された分も含む集計であり、攻撃の実発生件数そのものではありません。
検挙件数は431件で、認知件数の約6%にとどまる
摘発の規模は、認知件数と比べるとかなり小さくなります。2025年の不正アクセス禁止法違反事件の検挙件数は431件、検挙人員は248人でした。
同じ年の認知件数7,190件と比べると、検挙件数はその約6%にあたります(両者の値から算出した計算値です)。
ただし、この比率をそのまま捜査能力の指標として読むことはできません。1件の事件から多数の認知件数が発生する事案では、比率は自動的に下がるためです。
それでも情シスにとっての意味は変わりません。加害者が特定されるかどうかに関係なく、自社のアカウントが使われた事実への対処は自社で行う必要があります。だからこそ、検知と初動の手順を先に決めておく価値があります。
個人データの漏えい報告は2年で約2.5倍だが、88.3%は1,000人以下の小規模事案
漏えいの発生状況は、個人情報保護委員会の報告件数からも確認できます。同委員会の年次報告は年度単位の集計で、個人データの漏えい等報告の処理件数は、2022年度の7,685件から2023年度は12,120件、2024年度は19,056件へと増えました。
2年で約2.5倍です(2022年度と2024年度の値から算出)。一方、2024年度の内訳を見ると、漏えいした人数が1,000人以下の事案が88.3%を占め、5万人超の大規模事案は0.8%にとどまります。
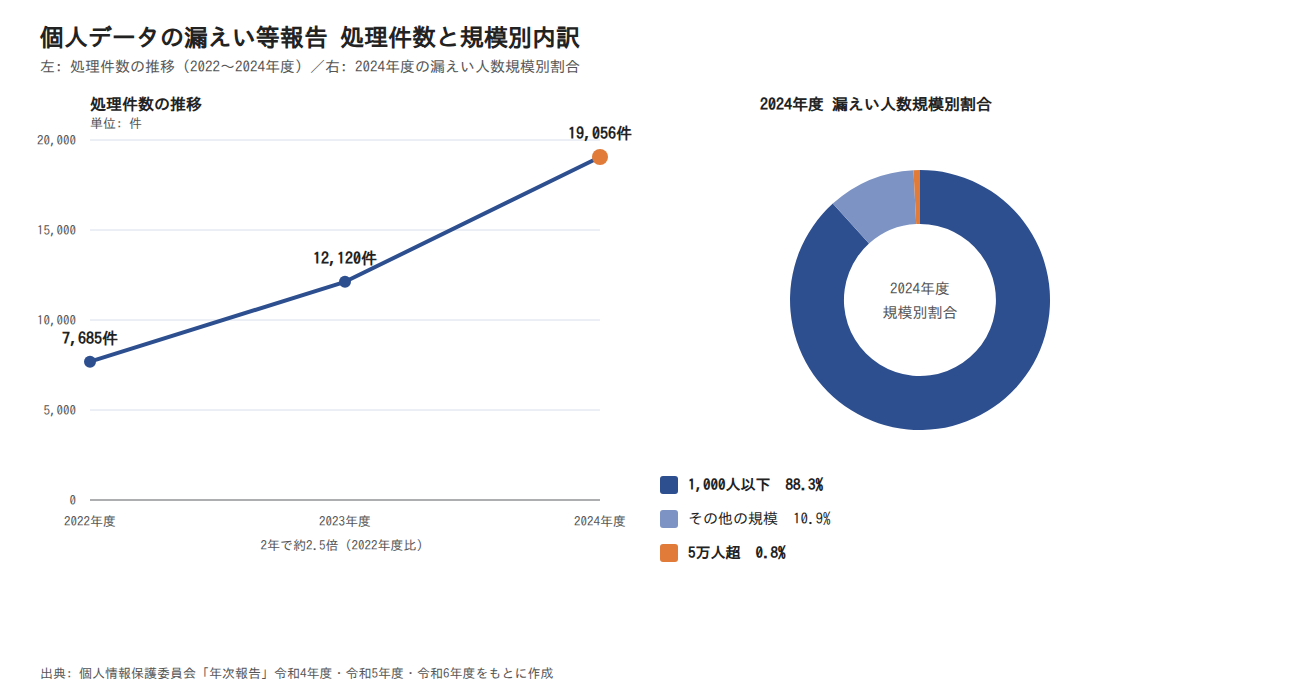
この内訳から読み取れるのは、備えるべきなのが報道されるような大規模流出ではないという点です。想定すべきなのは、数十人から数百人分のデータが1つのアカウント経由で流出する小さな事故です。件数として現実に起きているのは、こちらのほうです。
注意
ここで示したのは「報告件数」であり、漏えいの発生件数ではありません。法令にもとづく報告制度の周知が進めば、発生件数が同じでも報告件数は増えます。増加分のどこまでが制度側の要因かは、今回参照した資料からは切り分けられません。また「漏えい人数」は漏えいした個人データの人数であり、報告した事業者の規模ではありません。中小企業の漏えいが多い、という読み替えはできません。なお、この数値は年度(4月〜翌年3月)の集計で、本記事の他の統計(暦年集計)とは対象期間がずれます。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)/個人情報保護委員会「年次報告」(令和6年度)/同(令和5年度)/同(令和4年度)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
認証情報の入手経路は「パスワード管理の甘さ」からフィッシングへ移りつつある
パスワードが漏れる原因は、一般論ではなく検挙件数の内訳で確認できます。ここを押さえると、対策の当て先が変わります。
警察庁ほかの資料によると、2025年の不正アクセスは他人のID・パスワードを使う手口が中心です。その入手経路の内訳を見ると、従来最多だった「パスワードの設定・管理の甘さ」に、フィッシング経由が迫っています。
パスワードを複雑にしても、本人がフィッシングサイトに入力してしまえば効果はありません。 だからこそ、強度を上げる対策と並行して「漏れていないかを確かめる」チェックが必要になります。
このセクションでは、その根拠になる数字を順に見ていきます。
不正アクセス行為の検挙件数の90%超は他人のID・パスワードを使う識別符号窃用型
不正アクセス行為の手口は、大きく2つの類型に分かれます。他人のID・パスワードを悪用する「識別符号窃用型」と、システムの欠陥を突く「セキュリティ・ホール攻撃型」です。
識別符号とは、本人を確認するための符号のことで、実務ではID・パスワードや暗証番号がこれにあたります。識別符号窃用型は、他人のその情報を使ってログインする行為を指します。
2025年の識別符号窃用型の検挙件数は399件でした。警察庁ほかの資料は、同年に検挙された不正アクセス行為のうち、識別符号窃用型が90%以上を占めるとしています。
なお、この比率の母数は不正アクセス行為の検挙件数です。前項の431件は識別符号の取得・提供・保管なども含めた不正アクセス禁止法違反事件全体の数で、母数が異なります。
つまり、摘発された不正アクセスのほとんどは、脆弱性を突かれたのではなくID・パスワードを使われた事案だということです。パスワードの扱いが、そのまま防御の中心線になります。
「管理の甘さ」84件に対し「フィッシング経由」77件まで差が縮まった
では、そのID・パスワードはどこから入手されているのでしょうか。2025年の識別符号窃用型399件について、手口の内訳は次のとおりです。
| 入手の手口 | 2025年の検挙件数 | 前年比 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件(21.1%) | 90件の減少 |
| フィッシングサイトから入手 | 77件(19.3%) | 36件の増加 |
| 他人から入手 | 75件(18.8%) | ― |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)
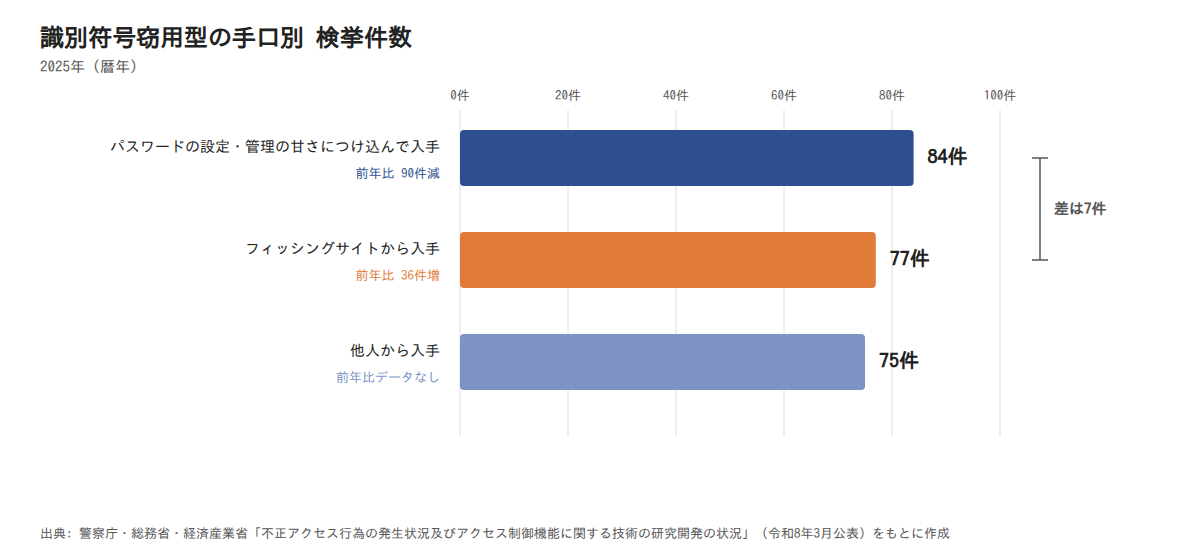
最多は依然として「パスワードの設定・管理の甘さ」ですが、フィッシング経由との差は7件、構成比では1.8ポイントまで縮まりました(両者の値から算出)。
ここから読み取れるのは、認証情報の入手経路が管理の甘さからフィッシングへ移りつつあるという点です。管理の甘さが90件減った一方で、フィッシング経由は36件増えています。
ただし母数は399件と小さく、大規模なフィッシング事件が1件立件されるだけで内訳は動きます。単年の変動幅に収まる可能性は残る、という前提で読んでください。
フィッシングサイトの報告件数は2025年1〜3月に5,267件と直近4四半期で最多になった
同じ方向を指す数字は、別の機関の統計にもあります。JPCERT/CCへのフィッシングサイトに関するインシデント報告件数を見てみましょう。
2024年4〜6月は5,025件、7〜9月は4,233件でした。2024年10〜12月は4,780件、2025年1〜3月は5,267件です。
直近の3四半期は増加が続いており、ここに挙げた4四半期では2025年1〜3月が最も多くなっています。
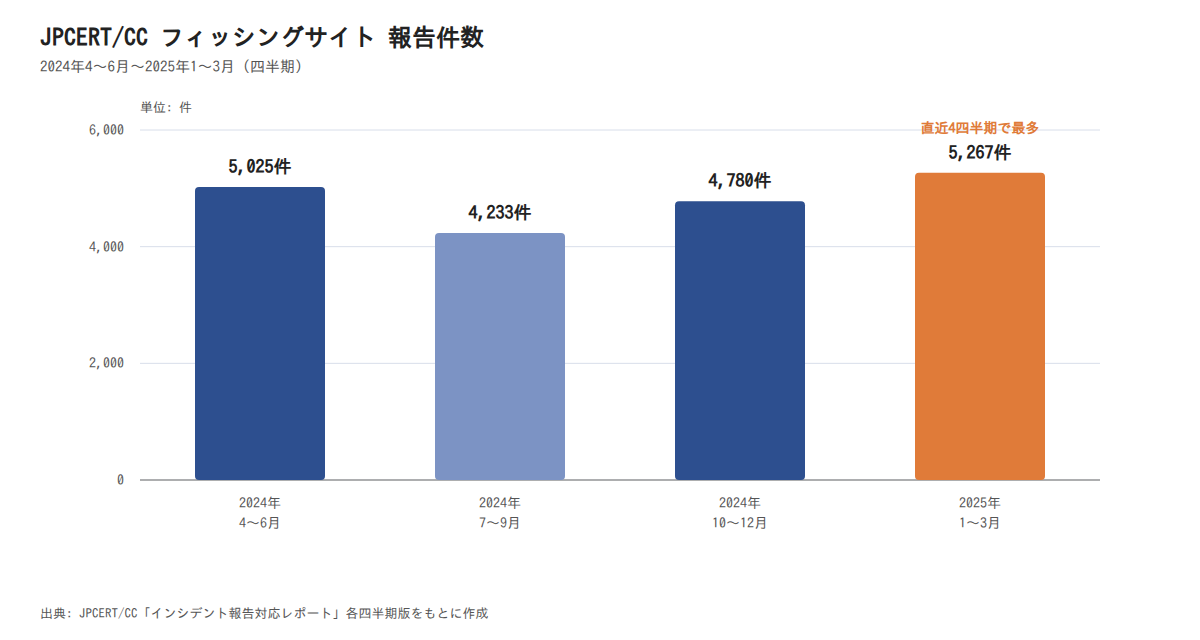
ただし、一本調子で増えているわけではありません。 2024年4〜6月にいったん5,025件まで増えており、谷にあたる2024年7〜9月を起点にすれば約24%増になりますが、起点の取り方で見え方は変わります。
警察庁の統計とも集計単位や時点が異なるため、連動や因果として読むことはできません。同一のフィッシングキャンペーンで類似サイトが大量に報告されると件数は跳ねますし、四半期4点では季節性も除けません。
それでも、別機関の別指標が同じ方向を示していることには意味があります。本人が自分で入力してしまう経路が増えているなら、パスワードの強度だけでは守り切れません。次は、漏れていないかを確かめる方法を見ていきましょう。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)/JPCERT/CC「インシデント報告対応レポート」2024年度第1四半期(2024年4〜6月)/同 2024年度第2四半期(2024年7〜9月)/同 2024年度第3四半期(2024年10〜12月)/同 2024年度第4四半期(2025年1〜3月)
パスワード漏洩のチェックは「個人アカウント」「社内アカウント」の2方向で行う
漏洩チェックは、確認サイトを1つ開いて終わりにはなりません。情シスの立場では、個人アカウントと社内アカウントの2方向で見る必要があります。
理由は、漏洩が発覚する経路が違うからです。従業員個人のメールアドレスが外部サービスの流出リストに載っているかどうかと、社内システムに不審なログインがあるかどうかは、別の手段でしか分かりません。
IPAの資料でも、2025年時点で被害原因の最多は「ID・パスワード管理の不備」で33.7%でした。入口が認証情報である以上、確認の対象もアカウント単位で考えるのが自然です。
具体的な確認先を先に整理しておきます。
ポイント
- 個人アカウント: 漏洩確認サイト(メールアドレスを入力するもの)で流出の有無を調べる
- 個人アカウント: ブラウザ・OSのパスワード管理機能が出す警告表示を確認する
- 社内アカウント: 各サービスのログイン履歴と、ログインアラート/利用状況通知を確認する
- 社内アカウント: 大量ログイン試行の検知・遮断が設定されているかを確認する
個人アカウントは漏洩確認サイトとブラウザ・OSの警告機能で調べる
まず個人アカウント側です。IPAの「情報セキュリティ10大脅威 2026」では、「インターネット上のサービスへの不正ログイン」が個人向けの脅威として11年連続で選出されています。長く続いている脅威なので、定期的な確認が前提になります。
同じ10大脅威の組織編解説書は、パスワードの漏えいをチェックするサイトの利用を対策の一つに挙げています。名指しされているのは Have I Been Pwned です。IPAが挙げている手段としての紹介であり、特定サービスをすすめるものではありません。
あわせて、ブラウザやOSに入っているパスワード管理機能も確認してください。保存したパスワードが漏えい情報に含まれる場合に警告する機能を持つ製品はありますが、すべての製品に備わっているわけではありません。 自社で標準にしているブラウザ・OSの仕様を確かめてから周知しましょう。
注意
確認サイトに入力するのはメールアドレスまでにしてください。パスワードそのものを入力させるサイトは使わない、というルールを社内で先に決めておきます。社内展開するときは、入力先のURLを情シスが指定して周知しましょう。従業員が検索して見つけたサイトを各自で使う運用は、それ自体が漏えいの経路になり得ます。
社内アカウントはログイン履歴と大量ログイン試行の検知で調べる
次に社内アカウント側です。こちらは確認サイトでは分からないため、自社の仕組みで見るしかありません。
警察庁ほかの資料には、IPAがまとめたシステム管理者向けの対策が掲載されています。ウェブサイトへの大量ログイン試行に対する警告表示や遮断機能の導入と、不正ログインを早期に検知できる機能の追加です。
IPAの「情報セキュリティ10大脅威 2026」も、ログインアラート機能や利用状況の通知機能の活用、ログイン履歴の確認を早期検知策としています。
実務では、次の順で見ると漏れがありません。まず主要な業務サービスのログイン履歴で、見慣れない時間帯や地域からのアクセスがないかを確認します。次に、ログインアラートの通知先が現任の担当者になっているかを点検します。
ところが、2025年時点でアクセスログの記録を行っている企業は41.0%、不正侵入検知システム(IDS)を導入している企業は20.7%にとどまります。そもそも調べられる状態にない企業のほうが多い、というのが現状です。
漏洩チェックサービスの導入率を示す公的統計は見当たらない
ここで正直に書いておきたいことがあります。企業がパスワード漏洩チェックのサービスや多要素認証をどれだけ導入しているかを示す公的統計は、今回の調査範囲では見つかりませんでした。
総務省の通信利用動向調査でセキュリティ対策として測られているのは「ID、パスワードによるアクセス制御」で、2025年時点の実施率は60.4%です。近い項目としては「認証技術の導入による利用者確認」(2025年時点で22.2%)がありますが、多要素認証・パスキー・漏洩チェックを個別に尋ねる選択肢は設けられていません。
一方で、攻撃側の焦点は認証情報そのものに移っています。IPAは「情報セキュリティ10大脅威 2026」で不正ログインを11年連続の個人向け脅威に選び、2025年の届出でも被害原因の最多はID・パスワード管理の不備で33.7%でした。IDSの導入率も20.7%です。
この対比から読み取れるのは、脅威側の焦点と統計側の解像度がずれているという点です。だから本記事では、漏洩チェックサービスの普及率を数字で示すことはしません。
注意
正確には「公的統計に存在しない」ではなく「今回の探索範囲では見つからなかった」です。調査票の全設問を確認したわけではなく、他機関や業界団体の調査に該当項目がある可能性は残ります。他社の記事で「〇%の企業が導入」といった数値を見かけたときは、調査主体・調査年・母集団が書かれているかを確かめてください。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編/同 組織編(解説書)/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
漏洩が判明したときは「変更」「使い回しの確認」「多要素認証」「届出」の順で進める
漏洩が疑われたときに迷いが出るのは、手順が決まっていないからです。順序を先に決めておけば、当日の判断はほとんど不要になります。
順序が大事な理由は、対象範囲の見落としにあります。2025年のIPAへの届出では、実際に被害に遭った事案の原因として「ID・パスワード管理の不備」が33.7%で最多でした。識別符号窃用型でも「パスワードの設定・管理の甘さ」が84件で最多です。
該当サービスのパスワードを変えただけでは、同じパスワードを使い回している他のサービスが残ります。 進め方は次のとおりです。
- 漏洩が疑われるサービスのパスワードを変更する
- 同じパスワードを使い回しているサービスを洗い出し、あわせて変更する
- 変更と同時に、多要素認証やパスキーへ切り替える
- 業務システムが対象なら、警察・IPA・JPCERT/CCへの届出を検討する
該当サービスの変更より先に「使い回しの有無」を洗い出す
初動でいちばん抜けやすいのが、使い回しの確認です。IPAは不正ログイン時の対応として、パスワードの変更に加えて、使い回している他サービスの変更も挙げています。
理由は単純で、攻撃側は入手したID・パスワードの組み合わせを他のサービスでも試すからです。2025年の届出でも被害原因の最多はID・パスワード管理の不備で33.7%、識別符号窃用型でも管理の甘さが84件と最多でした。
情シスの実務では、次の順で棚卸しすると漏れが減ります。まず業務で使っているサービスを一覧にし、担当者と利用者を書き出します。次に、同じメールアドレスで登録しているサービスを突き合わせます。
この一覧は、漏洩が起きてから作るものではありません。 平時に作っておけば、初動の所要時間がそのまま短くなります。
変更と同時に多要素認証・パスキーへ切り替える
パスワードの変更だけで終わらせず、認証方式そのものを変えるのが本命の対策です。警察庁ほかの資料は、利用権者向けにワンタイムパスワード等の二要素認証や二経路認証を挙げ、アクセス管理者向けにはフィッシングに耐性のある認証技術としてパスキーの導入を挙げています。
IPAは組織編の解説書で、多要素認証(MFA)とパスキー(FIDO/FIDO2)の利用を対策としています。切り替えのタイミングとして、パスワード変更の作業と同時に行うのが最も手戻りが少なくなります。
この方向が有効なのは、入手経路の変化と対応しているからです。フィッシング経由の入手が2025年に77件まで増え、不正ログインは「情報セキュリティ10大脅威 2026」でも11年連続で個人向けの脅威に選ばれています。
本人が入力してしまう経路が増えている以上、パスワードだけに依存しない認証へ移すことが対策の中心になります。 なお、企業の多要素認証の導入率を示す公的統計は今回見つからなかったため、ここでも数値は示しません。
届出先は警察・IPA・JPCERT/CCで、集計されている対象が異なる
届出先は複数あり、それぞれ役割が違います。あわせて知っておきたいのが、各機関の公表件数は同じものを数えていないという点です。
2025年の数字を並べると、その違いがはっきり出ます。
| 機関 | 2025年の件数 | 集計している対象 |
|---|---|---|
| 警察庁・総務省・経済産業省 | 7,190件(前年比34.2%増) | 警察が認知した不正アクセス行為 |
| IPA | 109件(前年は166件) | 事業者などからの任意の届出 |
| JPCERT/CC | 68,853件 | 不正アクセス関連行為に関する調整対応依頼として報告された件数。同一のインシデントに複数の報告が寄せられることがある |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)(IPA・JPCERT/CCの件数も同資料に掲載)
同じ2025年について、警察庁ほかの認知件数は前年比34.2%増でした。一方、IPAへの届出は109件で、前年の166件から34.3%減です。ほぼ同じ幅で、正反対に動いています。
この食い違いから読み取れるのは、実態が矛盾しているのではなく、測っている対象が違うという点です。いずれの数字も、届け出る側の行動に強く左右されます。
社内資料に引用するときは、件数の単独引用を避け、経路をそろえて比較してください。なおIPAの母数は109件と小さいため、34.3%減という変化がノイズの範囲に収まる可能性もあります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編/同 組織編(解説書)/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)
「自社は被害に遭っていない」という認識は、検知手段の有無に左右されている
「うちは狙われていない」という感覚は、案外あてになりません。総務省の通信利用動向調査によると、情報通信ネットワークの利用に際して何らかのセキュリティ被害を受けた企業の割合は、2025年時点で48.1%です。2024年時点では45.9%でした。
ただし、この2つは集計基準が異なります。48.1%は無回答を除いた集計、45.9%は無回答を含む集計であり、単純な前年比較としては読めません。
ここで先に断っておきたいのは、この設問が企業の自己申告であるという点です。被害の有無を第三者が検証した数字ではありません。
つまり「被害あり」と答えられるのは、被害に気づけた企業だけです。気づく仕組みがなければ、実際に侵入されていても「被害なし」と回答されます。
この前提を踏まえたうえで、規模別・業種別の数字を見ていきましょう。
従業者2000人以上は69.5%、100〜299人は44.2%で25.3ポイントの差がある
被害経験率は、企業規模によってはっきり分かれます。2024年時点で、従業者2000人以上の企業は69.5%が何らかのセキュリティ被害を経験していました。
一方、従業者100〜299人の企業では44.2%です。全体の45.9%と比べると、100〜299人はほぼ全体並みで、2000人以上だけが大きく上振れしています。
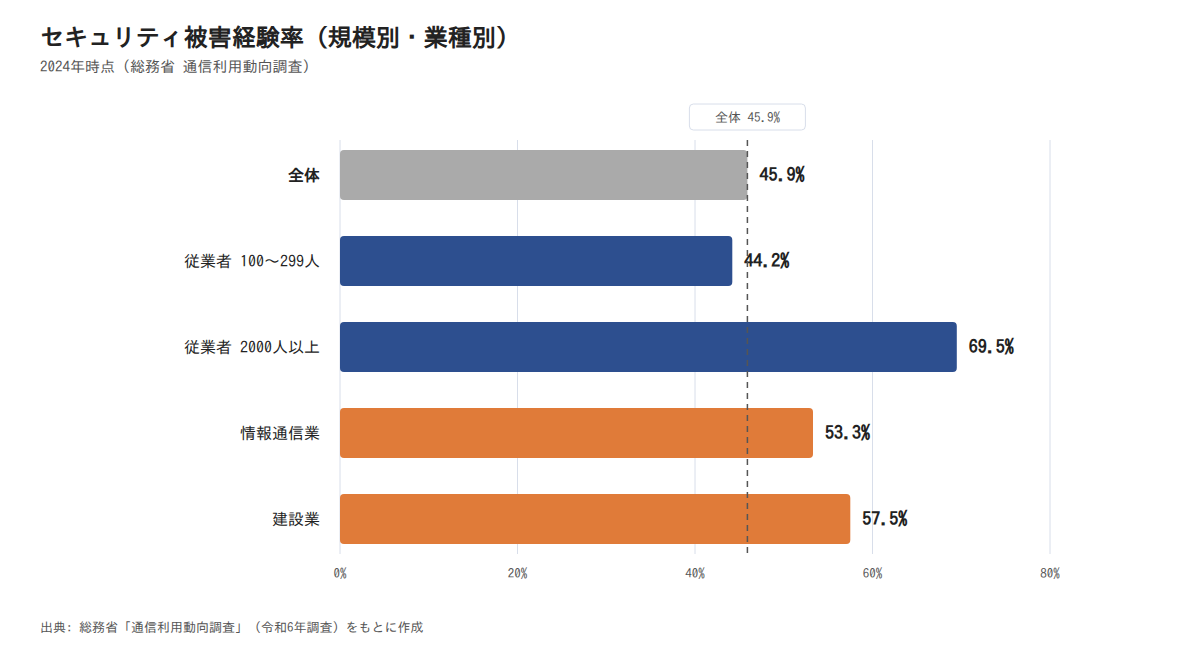
規模による差は25.3ポイントです(2つの値から算出した計算値です)。数字としては、大企業のほうが被害を経験した割合が高いという結果になっています。
この差をどう読むかは、次の項で分けて説明します。数値そのものと、その解釈は切り離して考えてください。
侵入の痕跡を残す仕組みが無ければ「被害なし」と回答される
この2つの数値を並べて読み取れるのは、規模差が攻撃を受けた頻度の差だけでは説明できないという点です。検知できたかどうかの差が含まれている、と考えるほうが自然です。
根拠になるのが、前のセクションで見た数字です。2025年時点でアクセスログを記録している企業は41.0%、IDSを導入している企業は20.7%にとどまります。
痕跡を残す仕組みがなければ、侵入されても「被害なし」と回答されます。 中小企業の被害経験率が低いことは、安全である証拠にはなりません。
注意
別の説明も成り立ちます。大企業は事業所数・従業員数・外部との接点が多く、実際に攻撃対象になる機会そのものが多いという見方です。この場合、25.3ポイントの差は検知能力ではなく攻撃にさらされる量の差になります。また被害経験率は2024年調査、ログ記録とIDSの実施率は2025年調査であり、同一年・同一企業を突き合わせた数値ではありません。設問が複数回答であることや、無回答の扱いが年によって異なる点も差の大きさに影響します。
情報通信業でも53.3%、建設業では57.5%が被害を経験している
業種で見ても、安全な領域があるわけではありません。2024年時点の被害経験率は、建設業が57.5%、情報通信業が53.3%でした。全体は45.9%です。
注目したいのは情報通信業の数字です。ITに近い業種でも過半数が被害を経験しており、技術に強い会社だから大丈夫、という前提は成り立ちません。
同時に、建設業のようにITが主業務でない業種でも、全体を上回る割合で被害が起きています。「うちはIT企業ではないから狙われない」という見方も、この数字とは合いません。
なお業種別の設問も自己申告であり、検知の仕組みが整っている業種ほど数値が高く出やすい点は、規模別と同じです。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
パスワード対策の実施率は60.4%で、ウイルス対策より21.6ポイント低い
対策の優先順位を見直すために、実施率の全体像を確認しましょう。総務省の通信利用動向調査によると、2025年時点で何らかのセキュリティ対策を実施している企業は98.3%です。ほぼすべての企業が、何かはやっています。
ただし中身を見ると、対策ごとの差がかなり大きくなっています。2025年時点の主な対策の実施率は次のとおりです。
| セキュリティ対策 | 2025年の実施率 |
|---|---|
| 何らかのセキュリティ対策 | 98.3% |
| ウイルス対策プログラムの導入 | 82.0% |
| ID、パスワードによるアクセス制御 | 60.4% |
| 社員教育 | 54.7% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
| 認証技術の導入による利用者確認 | 22.2% |
| 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| ウイルス対策対応マニュアルの策定 | 19.7% |
表の出典: 総務省「令和7年通信利用動向調査」(別紙2 p.33 図表5-5。複数回答、n=2,480。同図表の項目から主なものを抜粋)
ID、パスワードによるアクセス制御は60.4%で、ウイルス対策の82.0%より21.6ポイント低いという結果です(2つの値から算出した計算値です)。
被害原因の最多はID・パスワード管理の不備で33.7%だが、対策実装では上位ではない
ここに、この記事でいちばん伝えたいねじれがあります。2025年のIPAへの届出のうち、実際に被害に遭った85件を被害原因別に分類しています。1件の届出に複数の原因が該当することがあるため分類の総計は89件で、そのうち「ID・パスワード管理の不備」が30件・33.7%と最多でした。
一方、同じ2025年の対策実施率では、ID、パスワードによるアクセス制御が60.4%で、ウイルス対策の82.0%を下回ります。
この対比から読み取れるのは、被害の入口として最も多く挙がる領域が、対策の実装では上位に来ていないという点です。着手の余地が残っている領域だと言えます。
注意
これは2つの統計を並べた相関の指摘であり、「アクセス制御を導入していない企業が被害に遭った」という対応関係を示すものではありません。両者は調査主体も母集団も異なります。IPAの被害原因分析は届出のあった85件という小さな母数にもとづくもので、全国の被害構成を代表するとは限りません。また通信利用動向調査は複数回答であり、項目を選ばなかったことが未実施を意味するとも限りません。クラウド側で認証が担保されている企業は、この項目を選ばない可能性があります。
製品を入れれば終わる対策と、運用が続く対策の差が実施率に出ている
実施率の並びには、規則性があります。2025年時点で、ウイルス対策プログラムの導入は82.0%まで進んでいる一方、ID、パスワードによるアクセス制御は60.4%です。セキュリティポリシーの策定は48.2%、アクセスログの記録は41.0%にとどまります。
この並びから読み取れるのは、製品を入れれば完了する対策は進み、運用が続く対策ほど実施率が下がるという傾向です。パスワード管理もログ運用も、導入して終わりにはなりません。
ひとり情シスにとって、この差はそのまま現実的な悩みになります。運用が続く対策を、どこまで簡素にして回し続けられるかが論点です。
そこで次のセクションでは、今日から着手できる範囲に絞って整理します。
2025年時点で社員教育は54.7%、対応マニュアルの策定は19.7%にとどまる
運用側の対策として、教育と手順書の状況も見ておきましょう。同じ調査では、セキュリティ対策として社員教育を実施している企業は2025年時点で54.7%でした。2024年時点の52.9%からは1.8ポイントの増加です。
ウイルス対策対応マニュアルを策定している企業は、2025年時点で19.7%です(2024年時点は18.3%)。手順書が用意されている企業は2割前後にとどまっています。
この状況は、フィッシング経由の入手が増えている流れと合わせて考える必要があります。メールやサイトの真偽を最後に判断するのは、多くの場合は現場の従業員だからです。
教育と手順書は、製品では代替できません。だからこそ、少ない工数で継続できる形に落とし込むことが実務上の課題になります。
出典: 総務省「令和7年通信利用動向調査」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)
情シスが今日から着手できるチェックと運用は6項目に整理できる
ここまでの内容を、持ち帰れる形にまとめます。警察庁ほかとIPAが示している対策を、利用者側と管理者側に分けて並べ直しました。
分ける理由は、担当が違うからです。利用者側は全社への周知で進み、管理者側は情シスの設定作業で進みます。同じ資料に載っていても、動かし方がまったく違います。
そのまま社内資料に転記できる粒度で書いていきます。
利用者側は「使い回さない」「保存場所」「フィッシング」の3点を徹底する
利用者側に伝えることは、3点に絞れます。警察庁ほかの資料は、利用権者の講ずべき措置として「パスワードの適切な設定・管理」「フィッシングへの対策」「不正プログラムへの対策」の3項目を挙げています。
パスワードの設定・管理では、推測されやすいパスワードを設定しないこと、複数のサイトで同じID・パスワードの組み合わせを使い回さないこと、保存場所に注意することが示されています。フィッシングへの対策としては、SMSやメールに記載されたURLに不用意にアクセスしないよう求めています。
とくに現場で起きがちなのが、保存場所の問題です。同資料では、インターネット上に情報を保存するメモアプリ等が不正アクセスされ、保存していたパスワード等が窃取されたとみられるケースが挙げられています。オンラインで同期されるメモアプリやスプレッドシートでの管理は、社内ルールとして明確に止めておきましょう。
推測されやすいパスワードについては、IPAが例を挙げています。避けたい例を自社の言葉で整理すると、次のようになります。
- IDとパスワードを同じ文字列にしたもの
- 連続した数字や同じ文字の繰り返し(例: 123456、111111)
- 辞書に載っているような単純な単語一語だけにしたもの(例: password)
- 生年月日や名前、SNSで使っているニックネームなど、調べれば分かる情報
- キーボードの並び順をなぞっただけの文字列(例: qwerty)
そのうえで、多要素認証やパスキーを使える業務サービスでは必ず有効にするという周知をセットにしてください。フィッシング経由の入手が2025年に77件まで増え、管理の甘さを突く手口も84件と最多である以上、パスワード単体の運用には限界があります。不正ログインは「情報セキュリティ10大脅威 2026」でも11年連続で個人向けの脅威に選ばれています。
管理者側はログ記録と大量ログイン試行の検知から着手する
管理者側は、実施率が低い領域から着手すると効果が見えやすくなります。2025年時点でアクセスログの記録は41.0%、IDSの導入は20.7%にとどまっており、ここが伸びしろです。
順序としては、まず記録を残すことから始めます。記録がなければ、漏洩が疑われたときに何も確認できません。
2025年のIPAへの届出でも、被害原因の最多はID・パスワード管理の不備で33.7%でした。アカウントの棚卸しは、製品を買わずに今日から始められる対策です。
管理者側のチェックリスト
- 主要な業務サービスでアクセスログの記録を有効にする
- 大量のログイン試行に対する警告表示・遮断を設定する
- ログインアラートと利用状況通知を全社で有効にし、通知先を現任者にそろえる
- 退職者アカウントと長期間使われていないアカウントを棚卸しして停止する
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月公表)/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編/同 個人編/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
パスワード漏洩のチェックは、特別な取り組みではなく定期的な確認作業として組み込むものです。この記事の内容を4点に整理します。
まず発生状況です。2025年の不正アクセス行為の認知件数は7,190件で過去最多となり、検挙件数はその一部にとどまります。摘発を待つ前提では組み立てられません。
次に手口です。2025年に検挙された不正アクセス行為の90%超は他人のID・パスワードを使う識別符号窃用型で399件、その入手経路はフィッシングへ寄りつつあります。パスワードの強度だけでは防ぎ切れません。
そしてチェックの方法です。個人アカウントは漏洩確認サイトとブラウザ・OSの警告機能で、社内アカウントはログイン履歴と大量ログイン試行の検知で調べます。
最後に対策の伸びしろです。2025年時点で被害原因の最多はID・パスワード管理の不備で33.7%である一方、2025年時点でアクセスログの記録は41.0%にとどまります。まずは記録を残し、気づける状態を作るところから始めてみてください。
情シス担当者の学び直しには「情シスカレッジ」

パスワードの扱いは、製品を入れれば完結する領域ではありません。使い回しをしない、保存場所に気をつける、不審なメールに入力しないといった判断は、従業員一人ひとりの運用で決まります。とはいえ、全社に配れる教育の仕組みを情シスがゼロから作るのは、現実的に難しいものです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。短い単位で学べる形にしているため、まとまった研修時間を取りにくい現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 総務省「令和7年通信利用動向調査」
- 総務省「令和6年通信利用動向調査報告書」
- 個人情報保護委員会「年次報告」(令和6年度)
- 個人情報保護委員会「年次報告」(令和5年度)
- 個人情報保護委員会「年次報告」(令和4年度)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編(解説書)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編(ハンドブック)
- JPCERT/CC「インシデント報告対応レポート」2024年度第1四半期(2024年4月1日〜6月30日)
- JPCERT/CC「インシデント報告対応レポート」2024年度第2四半期(2024年7月1日〜9月30日)
- JPCERT/CC「インシデント報告対応レポート」2024年度第3四半期(2024年10月1日〜12月31日)
- JPCERT/CC「インシデント報告対応レポート」2024年度第4四半期(2025年1月1日〜3月31日)