

【警察庁・総務省データ】EDRとは|侵入経路の87.0%はVPN・リモートデスクトップ(2025年)、検知系の対策は2割で止まっている
「そろそろEDRを入れませんか」とベンダーから言われたものの、社内への説明で手が止まった経験はありませんか。全社のITを兼務で見ている情シス担当者からは、こんな声をよく聞きます。
- 今使っているウイルス対策ソフトと何が違うのかを説明できない
- 自社の規模で本当に必要なのか、判断する材料がない
- 導入してもアラートを見続ける体制を作れる自信がない
先に結論をお伝えします。EDRは侵入を防ぐための製品ではありません。入られた後の不審な動きを見つけて、対応を早めるための仕組みです。
需要が生まれている理由は数値に表れています。ランサムウェアの感染経路は、2025年時点で87.0%がVPN機器とリモートデスクトップ経由です※1。業務のために開けてある正規の経路が、そのまま侵入口になっています。
この記事では、EDRの定義から、必要とされる背景にある官公庁の一次データ、導入前に確認すべき運用体制までを順に整理します。EDRの導入率については公的な統計が見当たらない点も、正直にお伝えします。
この記事のポイント
- ランサムウェアの感染経路は、VPN機器とリモートデスクトップの合計で2022年80.4%から2025年87.0%へ上昇しました※1(出典: IPA「情報セキュリティ10大脅威 2026」解説書)
- 2025年時点で端末へのウイルス対策プログラム導入は82.0%、不正侵入検知システムは20.7%です※3(出典: 総務省「令和7年通信利用動向調査」)
- 情報セキュリティ対策を組織的には行っていない中小企業は2024年時点で69.7%、専門部署があるのは9.3%です※6(出典: IPA中小企業実態調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EDRはPCやサーバーの不審な振る舞いを検知して対応を早める仕組み
EDRは Endpoint Detection and Response の略で、日本語にすると「端末での検知と対応」です。IPA「情報セキュリティ10大脅威 2026」解説書は、EDRをサーバーやPCの内部処理と外部通信を監視する製品として整理しています。不審な振る舞いを検知し、素早い対応につなげる仕組みです。
言葉を3つに分けると分かりやすくなります。エンドポイントはPCやサーバーなどの端末、ディテクションは検知、レスポンスは隔離や調査といった対応です。EDRは「守る場所が端末」で、「やることが検知と対応」の製品です。
入口で止める発想の製品とは目的が違う、と押さえてください。
用語の整理
- エンドポイント: PCやスマートフォン、社内サーバーなど、業務データが実際に処理される端末
- Detection(検知): 端末上の処理や通信の記録を取り続け、通常とは異なる動きを見つけること
- Response(対応): 検知した端末をネットワークから隔離し、原因の調査や復旧につなげること
EDRは侵入を防ぐ製品ではなく、侵入された後を見る対策
EDRを検討するときにまず押さえたいのは、これが「防ぐ」製品ではないという点です。従来型のウイルス対策プログラムは、既知の不正なファイルのパターンを照合し、入れない・実行させないことを主な目的にしています。近年の製品は振る舞い検知や機械学習による判定も併用しており、両者の境界は固定的ではありません。
一方でEDRは、端末上の処理や通信の記録を取り続け、正常時とは異なる動きを見つけて隔離や調査につなげます。たとえば、正規の管理ツールが普段と違う時間に大量のファイルを操作した、といった動きが対象です。
ファイルが不正かどうかではなく、振る舞いが不自然かどうかで判断します。そのためEDRはウイルス対策ソフトの置き換えではなく、役割が別の対策です。防ぐ側の対策を外してよい理由にはなりません。
IDSやNDR、SIEMとは監視する対象が違う
EDRと混同されやすい製品は、監視する対象で整理すると区別できます。IPAの解説書も、EDRとNDR、SIEM、IDS、IPS、WAF、UTMを並べて紹介しています。
- EDR: PCやサーバーなど端末内部の処理・通信を監視する
- NDR/IDS: ネットワークを流れる通信を監視する。IDSは検知と通知まで
- IPS: IDSと同じくネットワーク通信を見るが、不正な通信の遮断まで自動で行う
- SIEM: 各所のログを突き合わせ、単体では気づけない兆候を相関分析で見つける
注目したいのがIDSの普及状況です。総務省の通信利用動向調査によると、不正侵入検知システム(IDS)の導入企業は2024年時点で19.5%、2025年時点で20.7%でした※3。通信を見張る仕組みそのものが、まだ2割前後にとどまります※3。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入経路は2025年時点で87.0%がVPN機器とリモートデスクトップ
EDRが必要とされる理由の1つ目は、侵入口の偏りです。IPA「情報セキュリティ10大脅威 2026」解説書は、警察庁の統計を引用してランサムウェアの感染経路を示しています。
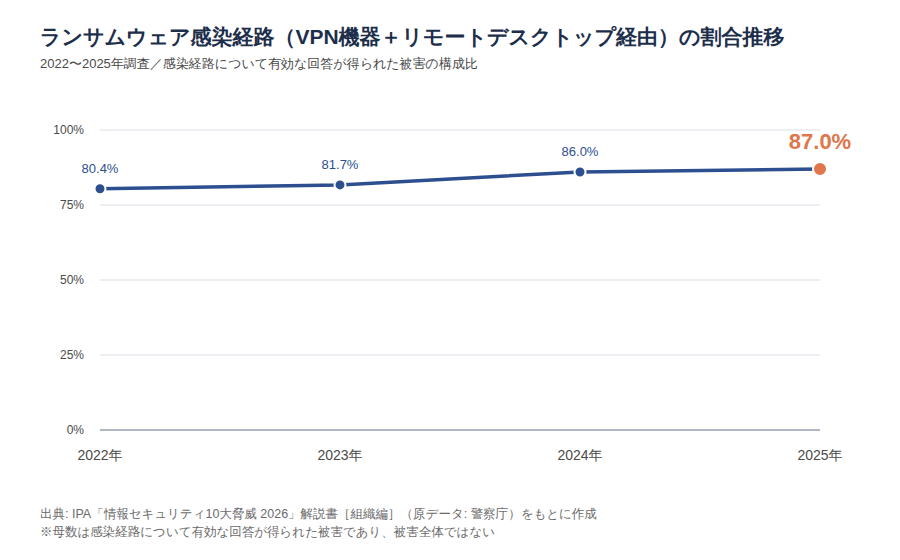
VPN機器経由とリモートデスクトップ経由を合計した割合は2025年時点で87.0%で※1、4年間で一度も下がっていません。
つまり攻撃者の多くは、特別な脆弱性を探しているわけではありません。企業が業務のために開けている入口を、そのまま使っています。
2022年の80.4%から4年連続で上昇し、一度も下がっていない
VPN機器とリモートデスクトップを合計した割合は、次のように動いてきました。
| 調査年 | VPN機器+リモートデスクトップ経由の割合 |
|---|---|
| 2022年 | 80.4%※1 |
| 2023年 | 81.7%※1 |
| 2024年 | 86.0%※1 |
| 2025年 | 87.0%※1 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)。感染経路について有効な回答が得られた被害の構成比です。
2022年の80.4%から2025年の87.0%まで、4年間で6.6ポイント上昇しています※1。上げ幅が最も大きいのは2023年から2024年にかけての4.3ポイントです※1。
なおこの数値は、警察庁の統計をIPAの解説書が引用したものです。2023年については、解説書の本文に記載された81.7%を採用しています。同じ解説書の内訳表からVPN機器とリモートデスクトップの構成比を足し上げると0.1ポイントの差が生じるため、小数第1位の扱いには幅があります。
業務のために開けてある通信経路が主な侵入口になっている
この数値から読み取れるのは、侵入口が「業務のために意図的に開けてある通信経路」に寄っているという事実です。VPNもリモートデスクトップも、社外から社内システムへ入るために企業自身が用意した経路です。
だからこそ、通信を遮断する発想の対策だけでは止めきれません。正規の経路と正規の認証情報で入られると、通信そのものが正常に見えるためです。
2024年の86.0%から2025年の87.0%へと、直近でも割合は上がっています※1。入口を固める対策と並行して、入られた後の挙動を見る仕組みが要ると考えています。ランサムウェア対策の優先順位も、この偏りを起点にすると決めやすくなります。
この割合は感染経路について有効な回答が得られた被害の構成比である
注意
87.0%という数値※1の母数は、被害を届け出た組織のうち感染経路について有効な回答が得られたものであり、被害全体ではありません。警察庁は感染経路の内訳を、有効回答数に対する割合として公表しています。回答が得られなかった被害の割合が減るだけでも、この比率は上がります。また、割合の上昇はVPN機器・リモートデスクトップ経由の実件数が増えたことを直接示すものではありません。メール経由など他の経路が減ったことによる相対的な上昇の可能性も残ります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
不正アクセスの検挙の98.0%は盗んだIDとパスワードによるなりすまし(2025年)
EDRが必要とされる理由の2つ目は、侵入の手口です。侵入の方法も「不正なファイル」ではなく「正規の認証情報」が中心になっています。
国家公安委員会・総務省・経済産業省の資料によると、2025年に検挙された不正アクセス行為407件のうち、399件が盗んだIDとパスワードによるなりすましでした※4。割合にすると98.0%です※4。
ファイルの特徴を照合する従来型の検査では引っかからない攻撃が主流です。ここがEDRの守備範囲と重なります。
識別符号窃用型399件に対し、セキュリティホール攻撃型は8件
2025年の不正アクセス禁止法違反事件の検挙件数は431件、検挙人員は248人でした※4。このうち「不正アクセス行為」に該当する検挙は407件で、手口の内訳は次のとおりです※4。
| 手口 | 2025年の検挙件数 |
|---|---|
| 識別符号窃用型(盗んだID・パスワードでのなりすまし) | 399件※4 |
| セキュリティホール攻撃型(脆弱性を突く侵入) | 8件※4 |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」(2025年)
399件と8件では桁が2つ違います※4。検挙された不正アクセスのほとんどが、正規の認証情報を使ったなりすましだったということです。
認証情報の入手はフィッシング経由が増え、パスワード管理の甘さは減っている
攻撃者はどこから認証情報を手に入れているのでしょうか。同じ資料に、識別符号窃用型の入手方法の内訳があります。
| 認証情報の入手方法 | 2025年の件数 | 前年からの増減 |
|---|---|---|
| フィッシングサイトから入手 | 77件※4 | 36件増※4 |
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件※4 | 90件減※4 |
| 他人から入手 | 75件※4 | ー |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」(2025年)
この内訳から読み取れるのは、攻撃側の重心が「推測」から「詐取」へ寄っている構図です。パスワードの甘さにつけ込む手口が90件減った一方、フィッシングによる詐取は36件増えています※4。
正しいIDとパスワードによるログインは、認証の時点では異常と判定できません。だからこそ、誰がいつどの端末で何をしたかという振る舞いの側から見る必要があります。自社アカウントのパスワード漏えいの確認も定期的に行ってください。
これは検挙件数であり、攻撃の発生分布を示すものではない
注意
この数値は摘発できた事件の統計であり、実際に発生した攻撃の分布ではありません※4。識別符号窃用型は被害者が気づきやすく立件しやすい一方、脆弱性を突く攻撃は攻撃者の特定が難しく検挙に至りにくいと考えられます。「8件だから脆弱性を突く攻撃は少ない」と読むのは誤りです。前年比の増減も、捜査方針や特定事件の摘発規模に左右され得ます。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の対策は「防ぐ」に偏り、「検知する」対策は2割前後で止まっている
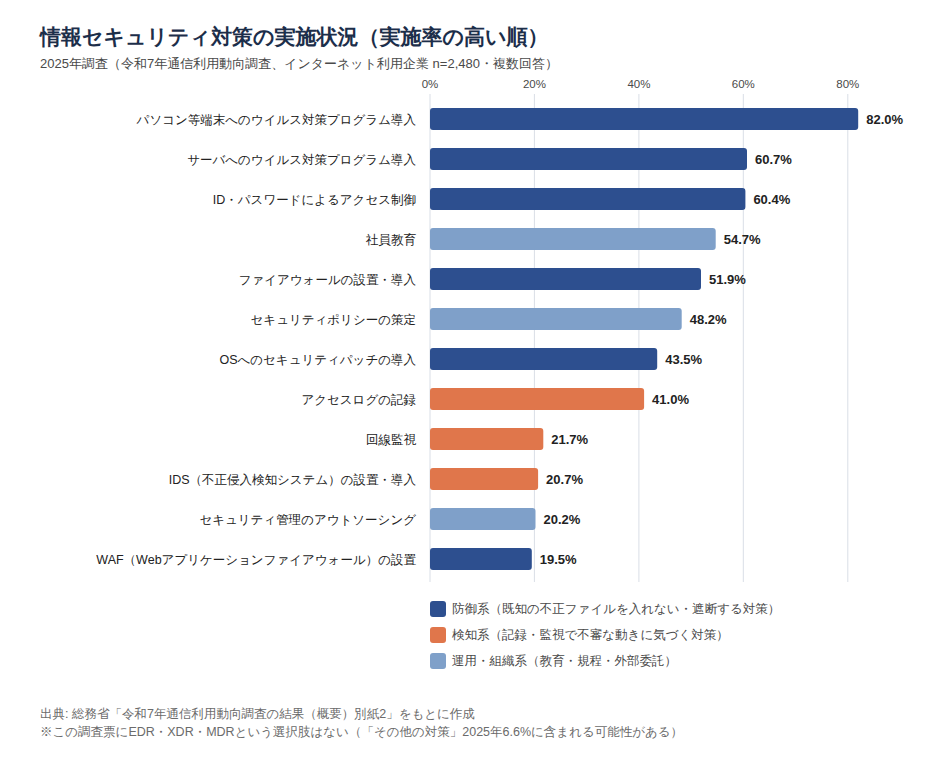
ここまでの侵入経路と手口に対し、日本企業の対策はどこに置かれているのでしょうか。総務省の通信利用動向調査は、インターネット利用企業に対策の実施状況を複数回答で尋ねています。
結論から言うと、実施率が高いのは入口を守る対策と旧来型の対策で、侵入後に気づくための対策は2割前後です。2025年時点で端末へのウイルス対策プログラム導入が82.0%なのに対し、不正侵入検知システム(IDS)は20.7%でした※3。EDRが埋めようとしているのは、この差の部分です。
端末のウイルス対策82.0%に対し、不正侵入検知システムは20.7%
2024年と2025年の主要項目を並べます。いずれも複数回答の結果です。
| 対策項目 | 2024年 | 2025年 |
|---|---|---|
| 何らかのセキュリティ対策を実施している | 97.7%※3 | 98.3%※3 |
| パソコン等端末にウイルス対策プログラムを導入 | 82.0%※3 | 82.0%※3 |
| ファイアウォールの設置・導入 | 52.5%※3 | 51.9%※3 |
| アクセスログの記録 | 37.8%※3 | 41.0%※3 |
| 回線監視 | 20.3%※3 | 21.7%※3 |
| 不正侵入検知システム(IDS)の設置・導入 | 19.5%※3 | 20.7%※3 |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(複数回答、インターネット利用企業)
何らかの対策を実施している企業は2025年時点で98.3%に達します※3。ところが内訳を見ると、端末のウイルス対策82.0%とIDS 20.7%の差は約60ポイントです※3。「対策はしている」という回答の中身は、入口側と端末の防御に寄っています。
2024年と2025年の比較では検知・運用型の対策が軒並み増えている
この2年の動きからは、対策の重心が動き始めた兆候が読み取れます。境界を守る対策が横ばいから微減である一方、記録や運用に関わる対策が増えているためです。
| 対策項目 | 2024年 | 2025年 |
|---|---|---|
| ファイアウォールの設置・導入 | 52.5%※3 | 51.9%※3 |
| 外部接続の際にウイルスウォールを構築 | 30.0%※3 | 29.1%※3 |
| アクセスログの記録 | 37.8%※3 | 41.0%※3 |
| Webアプリケーションファイアウォールの設置・導入 | 17.4%※3 | 19.5%※3 |
| セキュリティ管理のアウトソーシング | 18.3%※3 | 20.2%※3 |
| ウイルス対策対応マニュアルを策定 | 18.3%※3 | 19.7%※3 |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(複数回答、インターネット利用企業)
先に見たとおり、侵入経路は正規のリモートアクセスに集中しています※1。2つのデータを並べると、対策の重心と攻撃の通り道がずれている構図が見えてきます。
ただしこれは因果の主張ではありません。母集団も調査主体も別です。
IDS導入率の低さは、そのままエンドポイント検知の不在を意味しない
注意
この調査票にはEDRという選択肢がありません。そのためIDS 20.7%※3という低さが、そのままエンドポイント検知の不在を意味するとは限りません。EDRを導入している企業が「その他の対策」(2024年6.1%、2025年6.6%)に回答している可能性もあります※3。また2024年と2025年の差はいずれも数ポイント以内で、標本誤差の範囲で説明がつきます。さらに総務省調査と警察庁のランサムウェア被害統計は母集団が別であり、対策不足が被害につながったという読み方はできません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
ランサム攻撃は11年連続で組織の10大脅威に選ばれ、被害額の平均は2,386万円
EDRの必要性を社内で説明するときは、脅威の位置づけも押さえておきたいところです。IPA「情報セキュリティ10大脅威 2026」では、組織向けの1位に「ランサム攻撃による被害」が選ばれています※1。
被害の規模も小さくありません。JNSAが2017年1月から2022年6月までに被害が公表・報道された国内約1,300法人を対象に実施したアンケート調査では、ランサムウェア感染被害の被害額は平均2,386万円でした※6。
ただし、脅威の順位そのものを過度に恐れる必要はありません。10大脅威の順位は選考委員の投票による相対評価であり、被害件数の実数を表すものではないためです。
10大脅威(組織)の1位は4年連続でランサム攻撃による被害
2026年版の10大脅威(組織)は、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」で、この並びは4年連続です※1。ランサム攻撃は2016年以降11年連続の選出で※1、2位のサプライチェーン攻撃も連続選出は8年に達しました※1。
情シス担当者に注目してほしいのは第7位で、ここには「内部不正による情報漏えい等」が入っています※1。EDRは端末上の操作記録を残す製品でもあるため、この論点にも関わります。
なお個人向けでは「インターネット上のサービスへの不正ログイン」が11年連続で選出されています※2。2026年版の個人向け脅威は順位を付けず、五十音順で掲載されています。
2023年度に中小企業の8.3%がランサムウェア被害を報告している
自社の規模で本当に起きるのか、という疑問には中小企業向けの調査が参考になります。IPAが有効回答4,191件を集めた実態調査による2023年度の被害経験は次のとおりです※6。
| 被害の種類 | 2023年度に被害を受けた中小企業等の割合 |
|---|---|
| コンピュータウイルス感染 | 14.8%※6 |
| 不正アクセス | 10.0%※6 |
| ランサムウェア感染 | 8.3%※6 |
出典: IPA「中小企業における情報セキュリティ対策実態調査」(2023年度、有効回答4,191件)
一方、警察庁が把握した企業・団体等のランサムウェア被害の報告件数は、2024年の上半期が114件、下半期が108件です※8。
この2つは別の指標なので、そのまま比べないでください※6,8。前者はアンケートの自己申告による被害率、後者は警察に届いた件数です。
被害額の平均は2,386万円で、事例では数十万人規模の漏えいが起きている
被害の重さは金額と件数の両面に出ます。前述のJNSA調査では、被害額は平均2,386万円でした※6。この平均値は中小企業だけでなく大企業や団体等の回答も含んだ集計であり、従業員が対応に費やした社内工数が被害額に計上されていない回答が多いとも注記されています。
漏えい規模が大きい事例も報告されています。2024年6月のKADOKAWAグループへの攻撃では、合計254,241人分の情報が漏えいしました※8。2024年5月のイセトー社への攻撃では、民間事業者からの委託分だけで約250万人分にのぼります※8。2024年の岡山県精神科医療センターの事例では、最大4万人分が漏えいした可能性があるとされています※8。
押さえておきたいのは、復旧費用だけでは済まないという点です※6。業務の停止と、取引先や本人への説明対応が同時に発生します。担当者が1人の組織では、この2つを同時に回すこと自体が難しくなります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」/IPA「中小企業における情報セキュリティ対策実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデントの件数は届出先によって3桁違い、単一の数字では語れない
EDRの検討材料としてインシデント件数を調べると、資料によって桁が違う数字に出会います。誤読しやすいので、先に読み方を整理します。
結論として、件数の統計は届出先ごとに測っている対象が違います。同じ「不正アクセス」でも、2025年のIPAへの届出は109件、JPCERT/CCへの報告は68,853件です※4。
社内資料を作るときは、件数だけを抜き出さず、出典と定義をセットで示してください。セキュリティインシデントの全体像を把握する際にも役に立ちます。
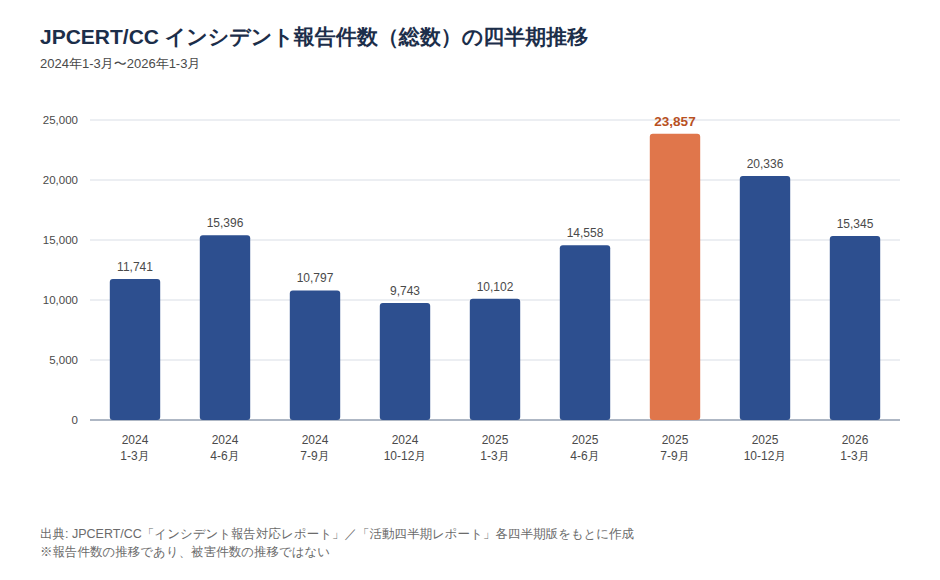
JPCERT/CCへの報告は2025年7-9月の23,857件を境に水準が切り上がっている
同じ機関の同じ集計で推移を見ます。JPCERT/CCのインシデント報告件数(総数)の四半期推移です。
| 期間 | 報告件数(総数) |
|---|---|
| 2024年1-3月 | 11,741件※5 |
| 2024年4-6月 | 15,396件※5 |
| 2024年7-9月 | 10,797件※5 |
| 2024年10-12月 | 9,743件※5 |
| 2025年1-3月 | 10,102件※5 |
| 2025年4-6月 | 14,558件※5 |
| 2025年7-9月 | 23,857件※5 |
| 2025年10-12月 | 20,336件※5 |
| 2026年1-3月 | 15,345件※5 |
出典: JPCERT/CC「インシデント報告対応レポート」/「活動四半期レポート」各四半期版(2025年度分から報告書名が「活動四半期レポート」に変わっています)
転換点は2025年7-9月です。前年同期と比べて7-9月は約2.2倍、10-12月は約2.1倍に増え※5、それ以前の1万件台前半には戻っていません。2026年1-3月の15,345件も、2025年同期の10,102件を5割上回ります※5。
ただし、これは報告の量であって被害の量ではありません。大量に報告する組織の参加や集計区分の見直しでも、水準は動きます。
同じ「不正アクセス」でもIPA届出は109件、JPCERT/CC報告は68,853件
次に、届出先による違いです。2025年のIPAへのコンピュータ不正アクセス届出は109件で、前年の166件から約34.3%減りました※4。同じ2025年のJPCERT/CCへの不正アクセス関連報告は68,853件です※4。
同じ2025年について、警察庁が把握した不正アクセス行為の認知件数は7,190件で、前年の5,358件から約34.2%増えています※4。桁も増減の方向もそろっていません。
IPAへの届出は被害組織による任意の制度、JPCERT/CCの報告はWebフォームや外部連携を含む観測ベース、警察庁の認知件数は被害届の受理などを通じて犯罪構成要件に該当すると確認された行為の数です。JPCERT/CCの資料では、報告件数から重複をまとめた「インシデント件数」も別に集計されており、報告件数がそのまま被害の数を示すわけではないと注記されています。
どちらかが誤っているのではなく、測っている対象が違います※4。
単一の数字で「年間何件」とは語れません。
注意
報告総数の増加は、標的型攻撃の増加とは読み替えられません。JPCERT/CCの分類「標的型攻撃」は、2023年10-12月から2025年1-3月までの6四半期でいずれも1〜6件です※5。総数と連動しておらず、これは同機関の分類基準に該当した件数にすぎません。またIPAへの届出109件※4は母数が小さく、単年の増減を傾向として扱えません。
出典: JPCERT/CC「インシデント報告対応レポート」/「活動四半期レポート」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
EDRの導入率を示す官公庁の統計は、本記事で参照した範囲では見当たらない
「他社はどのくらいEDRを入れているのか」は、上司から必ず聞かれる質問です。しかし正直にお伝えすると、EDRの導入率を示す数値は、本記事で参照した官公庁調査には見当たりません。
理由は単純で、調査の選択肢がEDRという製品分類を持っていないためです。総務省の通信利用動向調査が測っているのは、ウイルス対策プログラムやIDS、WAFといった従来の製品分類です※3。
出典の追えない数値は書かない方針なので、代わりに使える指標を提示します。
導入率を聞かれたときに使える材料
- 官公庁の一次統計にEDR導入率の項目は見当たらない、とまず伝える
- 近い公的指標として「セキュリティ管理のアウトソーシング」2025年20.2%を示す※3
- 他社比較ではなく、自社の侵入経路と運用体制から判断する方針に切り替える
総務省の調査項目はウイルス対策・IDS・WAFなど従来の製品分類のまま
総務省の通信利用動向調査で測られているのは、従来の製品分類ごとの実施状況です。2025年時点でいえば、端末へのウイルス対策プログラム82.0%、不正侵入検知システム20.7%、Webアプリケーションファイアウォール19.5%が並びます※3。
この調査票に、EDR、XDR、MDRという選択肢はありません。IPAの中小企業実態調査にも、投資額を製品別に分解した設問は見当たりません。日本企業のEDR普及率を官公庁の一次統計から答えることは、現時点でできません。
厳密には「公的統計に存在しない」とまでは言い切れず、詳細集計や他省庁の調査に該当項目がある可能性は残ります。またEDRを導入している企業が「その他の対策」(2025年6.6%)に回答している可能性もあります※3。
間接的な代替指標はセキュリティ管理のアウトソーシング20.2%
代わりの材料になるのが、セキュリティ管理のアウトソーシングの実施率です。この項目は2024年の18.3%から2025年は20.2%へ増えています※3。
検知の運用を外部に委ねている企業の規模感を示す、数少ない公的指標です。EDRの運用委託(MDR)を検討する層と重なるため、社内説明で使いやすい数値だと考えています。
投資判断の前提も添えておきます。IPAの中小企業実態調査では、セキュリティ対策への投資額を「投資していない」または「わからない」と答えた企業が、2024年時点で約7割にのぼります※7。
そもそも投資額を把握できていない企業が多いわけです。だからこそ、他社比較よりも自社の体制から検討を始める必要があります。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「中小企業における情報セキュリティ対策実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EDRの導入判断は製品選定より先に、アラートを誰が見るかの確認から始まる
EDRは導入して終わりの製品ではありません。検知したアラートを誰かが確認し、隔離するか様子を見るかを判断する前提で作られています。
そのため、製品比較よりも先に確認すべきなのは社内の運用体制です。IPAの中小企業実態調査によると、情報セキュリティ対策を組織的には行っていない企業は2024年時点で69.7%にのぼります※6。
以下では、体制の実態を規模別に確認します。
「対策実施98.3%」と「組織的に行っていない69.7%」は別のものを測っている
一見すると食い違う2つの数字があります。総務省調査では何らかのセキュリティ対策を実施している企業が2025年時点で98.3%、2024年時点で97.7%です※3。一方でIPAの中小企業実態調査では、対策を「組織的には行っていない(各自の対応)」が2024年時点で69.7%です※6。
2つの数字は別のことを測っているため、矛盾ではありません。前者は対策項目を複数回答で尋ね、1つでも該当すれば実施と数えます。後者が尋ねているのは、誰が対策を担っているかという体制です。
母集団も違い、総務省調査は大企業を含むインターネット利用企業、IPA調査は中小企業のみが対象です。
体制の面では、専門部署がある企業は2024年時点で9.3%にとどまります※6。投資額を「投資していない」「わからない」と答えた企業も約7割です※7。「製品は入っているが運用する人がいない」状態が、両方の数字を同時に成立させます。
専門部署がある企業は9.3%、兼務の担当者を含めても3割程度
IPAが有効回答4,191件を集めた2024年の調査では、情報セキュリティ対策の体制は次の割合でした※6。
| 情報セキュリティ対策の体制 | 2024年の割合(全体) |
|---|---|
| 専門部署(担当者)がある | 9.3%※6 |
| 兼務だが担当者が任命されている | 21.0%※6 |
| 組織的には行っていない(各自の対応) | 69.7%※6 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(有効回答4,191件)
専門部署と兼務担当者を合わせても、体制を持つ企業は3割程度です※6。多くの企業では、EDRのアラートの一次判断を日常業務の合間に行うことになります。
夜間や休日の通知を翌営業日まで放置してしまう、という状況が起きやすいわけです。この前提を織り込まずに製品を選ぶと、導入後に運用が止まります。
従業員100名以下では専門部署14.8%、組織的に行っていないが47.6%
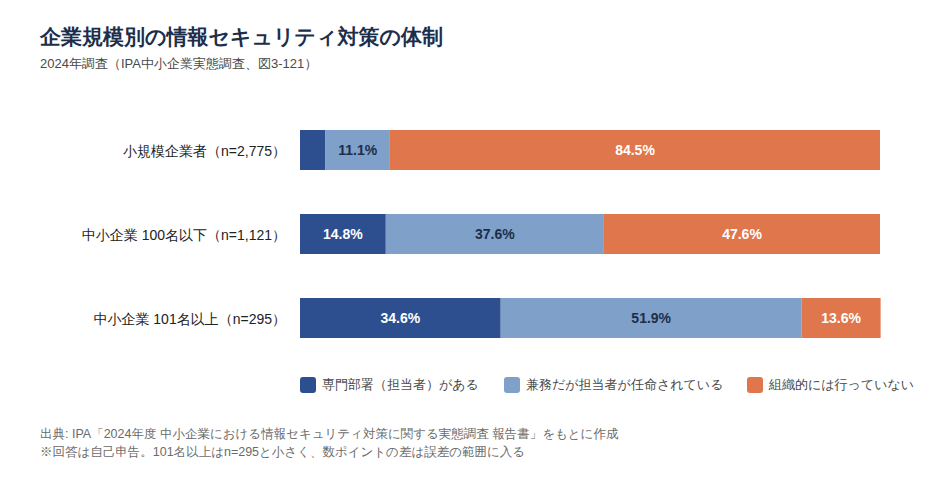
規模別に見ると、差はさらにはっきりします。
| 体制 | 小規模企業者 | 中小企業100名以下 | 中小企業101名以上 |
|---|---|---|---|
| 専門部署(担当者)がある | 4.4%※6 | 14.8%※6 | 34.6%※6 |
| 兼務だが担当者が任命されている | 11.1%※6 | 37.6%※6 | 51.9%※6 |
| 組織的には行っていない | 84.5%※6 | 47.6%※6 | 13.6%※6 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2024年、図3-121)。回答数は小規模企業者n=2,775、中小企業100名以下n=1,121、中小企業101名以上n=295です。
専門部署がある割合は、101名以上34.6%、100名以下14.8%、小規模企業者4.4%と、規模が下がるごとにほぼ半減します※6。差がより明確なのは「組織的に行っていない」で、101名以上の13.6%に対し100名以下は47.6%と3.5倍、小規模企業者では84.5%に達します※6。
100名以下の層は、専門部署14.8%と兼務37.6%を合わせて52.4%が体制を持ちます※6。ただし主流は兼務であり、アラートを常時確認する運用とは相性がよくありません。この層こそ、自社運用かMDRのような運用委託かを最初に決めるべき候補です。
体制の数値は自己申告であり、実態より整って見える可能性がある
注意
規模別の数値には読み取りの限界があります。101名以上のサンプルは有効回答295件と小さく※6、数ポイントの差は誤差の範囲に入ります。また「専門部署(担当者)がある」9.3%※6は自己申告で、実質1名の兼任を専門部署と回答している企業も含まれ得ます。回答者は経営層と情報システム担当マネージャであるため、体制を実態より整っていると答える方向のバイアスも働き得ます。さらにWebアンケートモニタ調査であり、回答企業の分布が実際の企業規模構成と一致しない可能性があります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)」
導入検討では検知範囲・運用主体・侵入口対策の3点を先に確認する
ここまでのデータを踏まえると、EDRの導入検討で先に決めるべきことは3つに絞れます。検知の範囲、運用の主体、そして侵入口そのものの対策です。
製品の機能比較から入ると、この3点が後回しになりがちです。3点を決めてから比較すると、候補は自然に絞られます。
導入前のチェックリスト
- 既存のウイルス対策プログラムを置き換えるのか、併用するのかを製品資料で確認したか
- PCだけでなくサーバーも検知の対象に含めるかを決めたか
- 夜間・休日に届いたアラートを誰が最初に見るかを決めたか
- 端末を隔離する判断を誰が下せるか、権限を決めたか
- 外部から接続できるVPN機器・リモートデスクトップの棚卸しを済ませたか
- それらに多要素認証を設定し、パッチ適用の運用を決めたか
既存のウイルス対策プログラムとの守備範囲の違いを整理する
最初に確認したいのが、既存製品との関係です。端末へのウイルス対策プログラム導入は2024年・2025年ともに82.0%で※3、多くの企業ではすでに何かが入っている状態から検討が始まります。EDRはその機能を置き換えるものではなく、後段で端末の振る舞いを見る役割を担います。
注意したいのがサーバー側です。サーバへのウイルス対策プログラム導入は2024年の59.5%から2025年は60.7%で※3、端末側の82.0%より20ポイント以上低くなっています※3。
検知の対象をPCだけにするか、サーバーまで広げるかは、この差を踏まえて決めてください。既存製品と併用できるのか置き換えになるのかも、製品資料で必ず確認しましょう。
自社運用か運用委託かは、アラートを常時確認できる人がいるかで決まる
次に運用の主体です。前章のとおり、専門部署がある企業は全体で9.3%、従業員100名以下の中小企業でも14.8%にとどまります※6。
一方、セキュリティ管理のアウトソーシングは2024年の18.3%から2025年は20.2%へ増えています※3。外部に運用を委ねる選択が、少しずつ広がっている状況です。
判断の分かれ目は明確です。夜間・休日のアラートを誰が最初に見るか、端末を隔離する判断を誰が下せるか、この2つに答えられなければ自社運用は成り立ちません。
答えられない場合は、検知の運用を外部に委託するMDRが検討候補になります。委託する場合も、隔離の実行判断まで任せるのかは契約前に決めておいてください。
EDRだけでは侵入口は塞がらず、多要素認証とパッチ適用が前提になる
最後に強調したいのは、EDRを入れれば安心にはならないという点です。侵入経路はVPN機器とリモートデスクトップの合計で2024年に86.0%、2025年に87.0%を占めますが※1、この経路自体はEDRでは塞げません。外部から接続できる機器の棚卸しと多要素認証の設定を、並行して進める必要があります。
認証情報の側も同様です。フィッシングサイトから認証情報を入手した検挙件数は、2025年に前年から36件増えました※4。認証を強くしなければ、なりすましログイン自体は減りません。
パッチ適用も課題です。OSへのセキュリティパッチを導入している企業は2024年42.4%、2025年43.5%と半数に届いていません※3。EDRは入られた後の被害を小さくする手段であり、入口対策の代わりにはなりません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
EDRとは何かを、官公庁の一次データに沿って整理してきました。押さえておきたい点は次の4つです。
- EDRは侵入を防ぐ製品ではなく、入られた後の不審な振る舞いを見つけて対応を早める仕組みです
- ランサムウェアの侵入経路は2025年時点で87.0%がVPN機器とリモートデスクトップです※1
- 端末のウイルス対策は2025年時点で82.0%まで普及した一方、不正侵入検知システムは20.7%にとどまります※3
- 導入率の統計は見当たらず、判断の基準は自社の体制です。組織的に対策を行っていない企業は2024年時点で69.7%です※6
次の一歩は、製品資料を集めることではありません。夜間や休日に届いたアラートを誰が最初に見るのかを、決めるところから始めてみてください。
新人・ひとり情シスの学習は情シスカレッジで

EDRのアラートに気づいて判断する作業は、担当者個人の知識と経験に左右されます。兼務の体制では、その知識を学ぶ時間を確保すること自体が難しくなりがちです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ10大脅威 2026」[個人編]ハンドブック
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(図表5-5、インターネット利用企業、複数回答)
- 国家公安委員会・総務省・経済産業省「令和7年における不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- JPCERT/CC「インシデント報告対応レポート」/「活動四半期レポート」各四半期版
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(有効回答4,191件)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要)」
- IPA「情報セキュリティ白書2025」第1章(原データ: 警察庁、個人情報保護委員会ほか)
本文中の ※n は上記の番号に対応します。数値は各資料の公表値をそのまま用い、割合の差分や倍率は本記事で計算しています。
「〜と考えています」「〜が読み取れます」と書いた箇所は、上記データをもとにした本記事の解釈であり、資料に記載された見解ではありません。