

【IPA・JPCERT/CCデータ】脆弱性とは|2025年の届出は610件、OSパッチ適用企業は43.5%にとどまる
「脆弱性」という言葉は、毎週のように目にしますよね。それでも、自社がどこまで対応すれば十分なのかは判断しにくいものです。
- 脆弱性って、結局どこまで対応すればいいの?
- パッチ適用が後回しになったまま止まっている
- 他社はどのくらいやっているのか知りたい
この記事では、こうした悩みに公的データで答えます。結論から言うと、脆弱性対応で差が付くのは知識の量ではありません。運用として回せているかどうかです。
IPA・JPCERT/CC・総務省・警察庁の統計を並べると、対応がどこで止まっているのかが見えてきます。用語の意味から情シスの打ち手まで、順番に見ていきましょう。
この記事のポイント
- IPA「情報セキュリティ10大脅威 2026」で、システムの脆弱性を悪用した攻撃は組織向けの第4位(出典: 情報処理推進機構)
- IPA・JPCERT/CCへの脆弱性関連情報の届出は、2025年の1年間で610件(出典: IPA/JPCERT/CC「脆弱性関連情報の届出状況」)
- 一方でOSへのセキュリティパッチを導入している企業は、インターネット利用企業のうち2025年調査時点で43.5%(出典: 総務省「通信利用動向調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性はソフトウェアや機器に残るセキュリティ上の欠陥で、2026年の組織向け脅威では第4位
脆弱性とは、OSやアプリケーション、ネットワーク機器のソフトウェアに残る不具合や設計上の弱点です。セキュリティホールとも呼ばれ、攻撃者に悪用されると不正アクセスや情報漏えいにつながります。
情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」を公表しています。ここでは、システムの脆弱性を悪用した攻撃が組織向けの第4位に入りました。第1位はランサム攻撃による被害、第2位はサプライチェーンや委託先を狙った攻撃です。
第1位のランサムウェアは2016年の初選出から11年連続で選ばれています。第2位のサプライチェーンや委託先を狙った攻撃は、2019年の初選出から8年連続で10大脅威に選出されています。1位と2位の顔ぶれは4年連続変わっていません。
脆弱性を悪用した攻撃も2016年に初選出され、2026年版では6年連続9回目の選出です。上位の常連脅威と並んで、警戒対象に挙げられ続けていると考えてください。
注意
「情報セキュリティ10大脅威」は、情報セキュリティ分野の専門家による投票で順位を決めた資料です。被害の実数を集計したランキングではありません。IPA自身も「順位が危険度を表しているわけではない」と明記しています。社内で共有するときは、この前提を添えておくと誤解を招きません。
脆弱性を突く攻撃は、パッチ公開前のゼロデイ攻撃と公開後のNデイ攻撃に分かれる
脆弱性を突く攻撃は、修正プログラムが出る前か後かで呼び分けられます。開発ベンダーが脆弱性対策情報を公表する前に悪用されるものがゼロデイ攻撃です。
一方、パッチや回避策が公開された後、それが適用されるまでの間に悪用されるものをNデイ攻撃と呼びます。攻撃者は公表された脆弱性情報やPoC(概念実証)をもとに攻撃プログラムを作り、未適用のシステムを狙います。
実例もあります。日鉄ソリューションズは2025年7月8日に、同年3月7日に自社のネットワーク機器の脆弱性を突いたゼロデイ攻撃による不正アクセス被害があったと公表しました。
IPAの解説書は、警察庁の調査結果も引用しています。2025年のランサムウェア感染経路のうち、VPN機器とリモートデスクトップ経由が合計87.0%でした。脆弱性の悪用が組織向け脅威の第4位に置かれている背景には、インターネットから直接届く機器が入口になりやすいという構図があります。
脆弱性の深刻度はCVSSで評価され、届出制度を通じてJVNで公表される
見つかった脆弱性は、深刻度を評価したうえで公表されます。深刻度の評価に使われるのがCVSS(共通脆弱性評価システム)で、脆弱性の危険度を共通の基準で数値化する仕組みです。
日本では「情報セキュリティ早期警戒パートナーシップ」という制度が2004年7月8日に始まり、公表までの流れが定められています。手順は次のとおりです。
- 脆弱性を発見した人が、IPAに届け出る
- IPA・JPCERT/CCが、製品開発者やウェブサイト運営者と連絡・調整する
- 対策情報が整った段階で、JVN(Japan Vulnerability Notes)などで公表される
この制度に寄せられた届出は、2025年12月末時点の累計で19,859件、2026年6月末時点では20,315件です。海外では米CISAが、悪用の確認された脆弱性をまとめたKEVというカタログを公開しています。自社製品の脆弱性情報を追うときは、まずJVNを起点にすると整理しやすくなります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/同[2026年第2四半期]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性関連情報の届出は2025年の1年間で610件、制度開始からの累計は20,315件
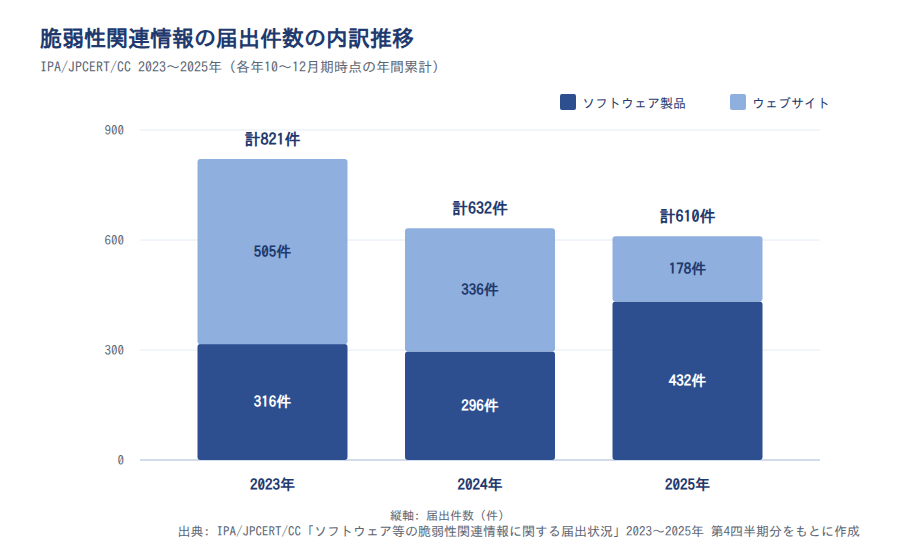
実際に、どれくらいの脆弱性が届け出られているのでしょうか。IPA・JPCERT/CCの集計では、2025年の1年間の届出件数は610件でした。内訳はソフトウェア製品が432件、ウェブサイトが178件です。
直近の四半期にあたる2026年4〜6月の届出は247件で、制度開始からの累計は2026年6月末時点で20,315件になりました。
最初に押さえておきたい前提があります。この届出は発見者の任意の行為であり、世の中に存在する脆弱性の数ではありません。あくまで「届け出られた数」として読んでください。
3年分の推移は次のとおりです。
| 調査年 | ソフトウェア製品 | ウェブサイト | 合計 |
|---|---|---|---|
| 2023年 | 316件 | 505件 | 821件 |
| 2024年 | 296件 | 336件 | 632件 |
| 2025年 | 432件 | 178件 | 610件 |
表の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]
届出の中心はウェブサイトからソフトウェア製品へ2年で入れ替わった
内訳を見ると、2年で中身が入れ替わっています。ウェブサイトの届出は2023年の505件から2025年の178件へ減り、ソフトウェア製品は316件から432件へ増えました。
この3年の数字から読み取れるのは、届出の多数派が入れ替わった点です。ソフトウェア製品の構成比は2023年の38.5%(316件/821件)から、2025年は70.8%(432件/610件)へ32.3ポイント上がりました。
累計では、依然としてウェブサイトが約68%(13,467件/19,859件)を占めます。ただし2026年6月末までの半年間の増分は、ソフトウェア製品が324件(6,716件-6,392件)、ウェブサイトが132件(13,599件-13,467件)でした。
情シスが見るべき対象は、自社サイトから導入製品・機器へ移りつつあります。
注意
届出は発見者の任意行為です。ウェブサイト分の減少は、発見者がバグバウンティや運営者への直接連絡に流れた結果でも説明がつきます。単年の値は大量届出で振れるため、逆転の定着とは言えません。なお、IPAは四半期ごとに累計値をわずかに改訂することがあるため、上記の半年間の増分は概数として扱ってください。
年間届出が最も多かったのは2008年の2,622件で、2025年はその約4分の1
長期で見ると、届出の件数そのものは大きく減っています。制度開始以降で年間届出が最も多かったのは2008年で、2,622件でした。
2025年の610件は、この過去最多年の約4分の1の水準です。2008年は、クロスサイト・スクリプティングやDNS情報の設定不備に関する届出が多く寄せられた年でした。
その2008年と比べると、2025年のウェブサイト分は178件まで減っています。長い目で見ても、この制度で扱われる脆弱性の重心が製品側へ移ってきた流れが読み取れます。
注意したいのは、件数の減少をそのまま「脆弱性が減った」と読まないことです。届出制度の外側で処理される脆弱性は、この統計には現れません。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]/同[2026年第2四半期]
届出は年610件でも修正完了は302件で、同じ年に並べると半数に届かない
届け出られた脆弱性が、すべてその年のうちに修正されるわけではありません。2025年の届出は610件でしたが、同じ2025年に修正が完了した件数は302件でした。
3年分を並べると、両者の動きが少しずれています。届出は821件、632件、610件と推移しました。修正完了は445件、353件、302件です。
届出が821件から610件へ約26%減ったのに対し、修正完了は445件から302件へ約32%減っています。減り方は修正完了のほうが大きいという関係です。
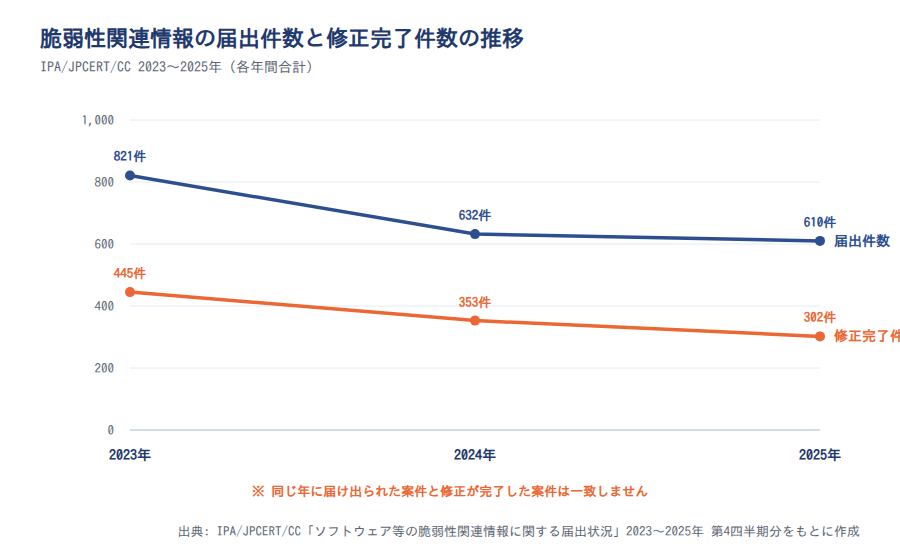
図の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期](同じ年に届け出られた案件と修正が完了した案件は一致しません)
注意
ある年に届け出られた案件と、その年に修正が完了した案件は同じものではありません。製品開発者との調整には年をまたぐものがあるため、単年の「修正完了÷届出」は歩留まりでも処理率でもない点に注意してください。取扱い対象外や不受理となった届出が増えれば、対応が滞っていなくても比率は下がります。
ソフトウェア製品の届出は2年で1.37倍になったが、修正完了は年200件前後で止まっている
ソフトウェア製品に絞ると、入口と出口の差がよりはっきりします。届出は2023年316件、2024年296件、2025年432件と、2年で約1.37倍になりました。
同じ期間の修正完了件数は、2023年203件、2024年221件、2025年204件です。年200件前後でほぼ動いていません。
ここから読み取れるのは、届出が入口、JVNでの公表が出口にあたる制度で、出口側の処理量が入口の増減に追随していないという状態です。同一年で並べた比率は、上記の件数から計算すると2023年64.2%、2024年74.7%、2025年47.2%です。
この比率を「処理率」と呼ぶことはできません。年をまたぐ案件が含まれるため、同じ年に並べた件数の関係として見てください。
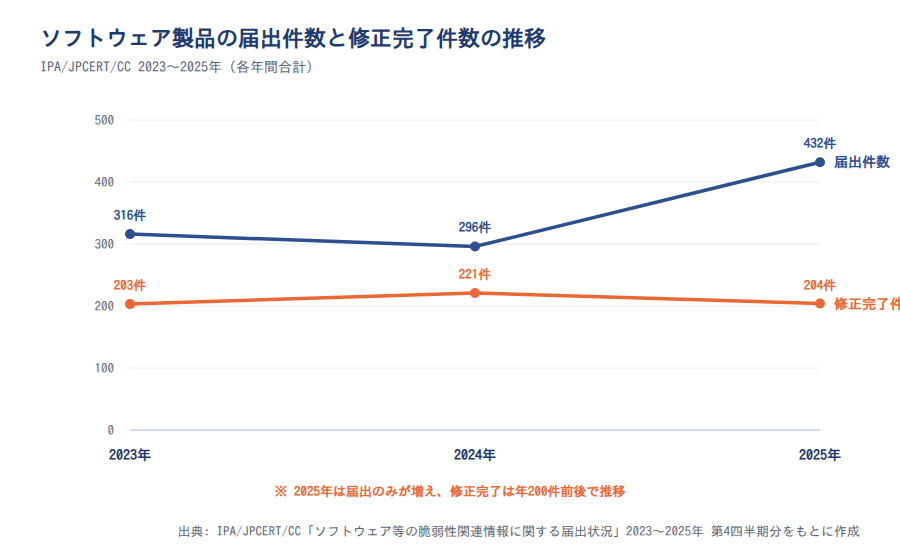
図の出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]
修正情報が出るまでの空白期間が、そのままNデイ攻撃の猶予になる
この件数の差は、利用者側の未対策期間に直接つながっています。届出から公表までには開発者との調整期間があり、その間は利用者が回避策で持ちこたえるしかありません。
ソフトウェア製品の届出が2025年に432件まで増えている以上、自社が使う製品側の空白期間を意識する必要があります。脆弱性の悪用が2026年の組織向け脅威の第4位に置かれているのも、この期間が狙われるからです。
優先すべき対象は、前述した2025年の感染経路87.0%を占めるVPN機器とリモートデスクトップです。社内の奥にある端末より、外から直接届く機器のほうが空白期間の影響を受けます。まずはインターネットに面した機器から手を付けるのが現実的です。
出典: IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
警察庁の検挙統計で脆弱性を突く手口は2025年に8件だが、脆弱性悪用が少ないことは意味しない
ここで、まったく違う方向を向いた統計を見ておきましょう。警察庁の集計によると、2025年の不正アクセス禁止法違反事件の検挙件数は431件でした。このうち、手口別の内訳が公表されている「不正アクセス行為」は407件です。
その407件の手口別の内訳は次のとおりです。
- 識別符号窃用型(ID・パスワードの窃用等): 399件
- セキュリティ・ホール攻撃型(脆弱性を突く手口): 8件
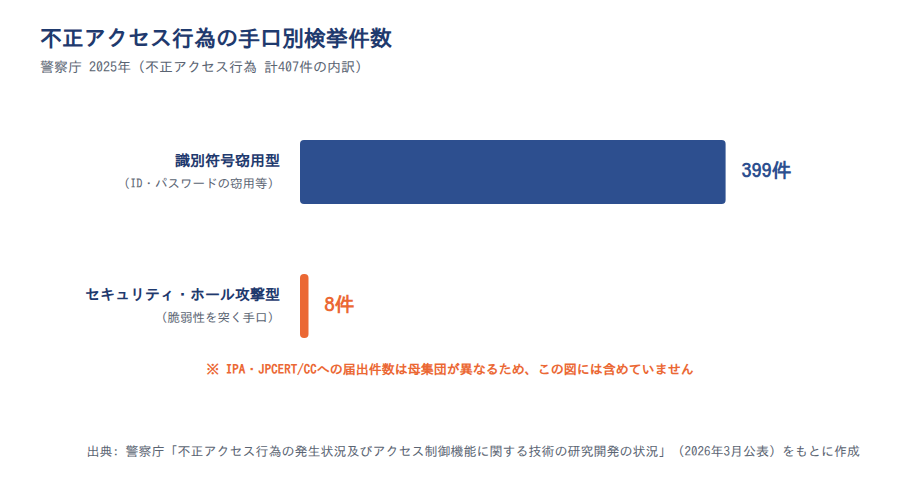
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)(不正アクセス禁止法違反事件の検挙件数431件のうち、不正アクセス行為407件の内訳)
この数字だけを見て読み取れないことがあります。それは「脆弱性はあまり狙われていない」という結論です。
IPAは2026年の10大脅威で、システムの脆弱性を悪用した攻撃を組織向け脅威の第4位に挙げています。2025年のランサムウェアの感染経路も、VPN機器とリモートデスクトップ経由が合計87.0%でした。
食い違いの理由は母集団の違いです。警察庁の数字は捜査によって検挙に至った事件を数え、IPAやJPCERT/CCの数字は被害の届出・報告を数えています。
注意
感染経路の87.0%は「VPN機器・リモートデスクトップという経路」を示す数値で、そのすべてが脆弱性の悪用とは限りません。窃取した正規の認証情報でログインした事例も含まれます。逆に検挙件数の少なさは、被疑者の特定や立件の難しさといった捜査上の事情でも説明でき、実際の発生件数が少ないという解釈も排除できません。
不正アクセスの手口は識別符号窃用型が399件で大半を占める
手口の言葉の意味も押さえておきましょう。識別符号窃用型は、他人のID・パスワードを盗み取って本人になりすまし、システムにログインする手口です。
一方のセキュリティ・ホール攻撃型は、アクセス制御機能のプログラムの瑕疵や管理者の設定ミスといった、システムの安全上の不備を突く手口を指します。認証の回避に限らず、設定不備を突く行為も含む点に注意してください。2025年の不正アクセス行為の検挙件数407件のうち、前者が399件、後者が8件でした。
実務上の含意はシンプルです。脆弱性対応と認証情報の管理は別の対策であり、片方だけでは足りません。パッチをきちんと当てていても、使い回されたパスワードが漏れれば侵入されます。
ただし、この件数から「脆弱性対応より認証管理を優先すべき」と決めることはできません。比べている母集団が違うためです。
同じ2025年でも、IPAへの届出は109件、JPCERT/CCへの報告は68,853件と桁が違う
窓口が変われば、同じ事象でも件数は大きく変わります。同じ2025年の不正アクセスについて、IPAに届け出られた件数は109件でした。
一方、JPCERT/CCに報告された不正アクセス関連行為は68,853件です。警察庁の検挙件数431件と合わせると、同じ年の同じテーマでありながら、件数は数百倍の幅で散らばります。
ここから言えるのは、どの窓口の数字かを確認しないまま、件数の大小を比較することはできないという点です。届出、報告、検挙は、それぞれ数えている対象が違います。
他社の記事やニュースで件数を見かけたときも、まず集計主体と数え方を確かめておきましょう。この3系列を1つのグラフに並べると、それだけで誤読の材料になります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
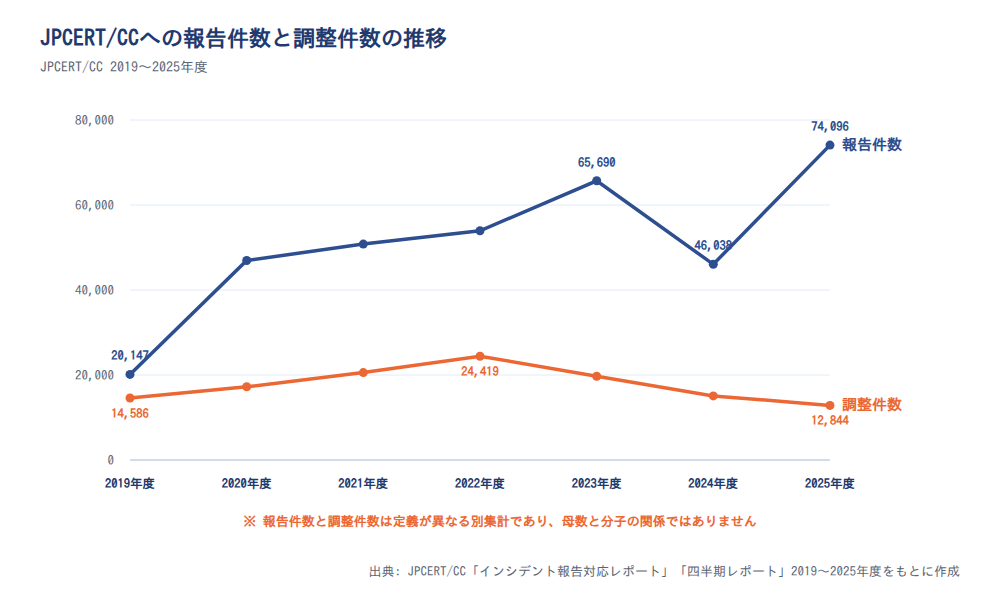
JPCERT/CCへの報告は2025年度に74,096件へ増えたが、調整件数は12,844件まで減っている
同じ組織が出す2つの指標が、逆方向に動いている例もあります。JPCERT/CCへのインシデント報告件数は、2025年度に74,096件になりました。この記事で参照した2019年度以降では最も多い水準です。
一方、他組織との調整に至った調整件数は、2022年度の24,419件をピークに減り続けています。2025年度は12,844件で、ピーク比で約47%の減少です。
報告件数のほうも、2023年度の65,690件から2024年度は46,038件へ一度落ち込みました。そのうえで2025年度に74,096件まで戻っています。
大切な前提があります。報告件数と調整件数は定義が異なる別集計であり、母数と分子の関係ではありません。片方をもう片方で割った比率は、処理の達成度を示す数字ではないと考えてください。
注意
JPCERT/CC自身は74,096件を「過去最多」とは述べておらず、前年度からの増加として説明しています。この記事が参照できるのは2019年度以降の7年分のみのため、それ以前を含めた最多かどうかは判断していません。また2つの指標の動きの違いは、JPCERT/CCの対応方針の見直し、自動処理の導入、報告受付フォームの変更など、運用側の要因でも説明がつきます。報告件数自体も2024年度に落ちてから2025年度に大きく戻っており、集計基盤の変更が影響している可能性を排除できません。ここでは因果ではなく、2指標が逆方向に動いているという事実の提示にとどめます。
報告件数は2019年度の20,147件から2025年度に74,096件へ増えた
まず報告件数の推移です。この統計は、被害を受けた組織だけでなく第三者からの通報も含む任意の報告を集計したものです。
| 年度 | 報告件数 | 調整件数 |
|---|---|---|
| 2019年度 | 20,147件 | 14,586件 |
| 2020年度 | 46,942件 | 17,233件 |
| 2021年度 | 50,801件 | 20,571件 |
| 2022年度 | 53,921件 | 24,419件 |
| 2023年度 | 65,690件 | 19,720件 |
| 2024年度 | 46,038件 | 15,078件 |
| 2025年度 | 74,096件 | 12,844件 |
表の出典: JPCERT/CC「インシデント報告対応レポート」2023年度第4四半期/同 2024年度第4四半期/JPCERT/CC「四半期レポート[2026年1月〜3月]」(2025年度第4四半期)(報告件数と調整件数は定義が異なる別集計です)
報告件数は2019年度の20,147件から、2025年度の74,096件へ増えました。単調に増え続けたのではなく、2024年度にいったん減ってから、参照した7年間で最も多い水準に戻った形です。
調整件数は2022年度の24,419件をピークに3年連続で減っている
調整件数は、報告とは逆の動きをしています。2019年度の14,586件から増え続けて2022年度に24,419件でピークを迎えました。
そこからは減少が続き、2023年度以降は3年連続で前年度を下回りました。2024年度は15,078件、2025年度は12,844件です。上の表の件数から計算すると、報告件数に対する調整件数の比率は2022年度の45.3%から2025年度は17.3%へ下がっています。
ここから読み取れるのは、「インシデント報告が増えた」という見出しが、そのまま深刻な事案の増加を意味するとは限らないという点です。報告される事象の裾野が広がる一方で、外部との調整を要する案件は絞られています。
件数を見るときは、その数字が何を数えているのかを確認してから自社の判断材料にしてください。数の大きさだけでは、危険度の変化は測れません。
出典: JPCERT/CC「インシデント報告対応レポート」2023年度第4四半期/同 2024年度第4四半期/JPCERT/CC「四半期レポート[2026年1月〜3月]」(2025年度第4四半期)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
OSへのパッチ適用を実施している企業は2025年時点で43.5%にとどまる
ここからは企業側の対応状況を見ていきます。総務省の通信利用動向調査によると、インターネットを利用している企業のうち、OSへのセキュリティパッチを導入している企業は2025年調査時点で43.5%でした。
半数に届いていません。前年の2024年調査時点は42.4%で、回答企業数は2,314社、2025年調査は2,480社です。
脆弱性の存在を知っていても、修正プログラムを当てる工程まで運用に乗せられている企業は半数未満という状況です。ここまで見てきた届出や修正完了の数字は制度側の話でしたが、この数値は自社に直接跳ね返ります。
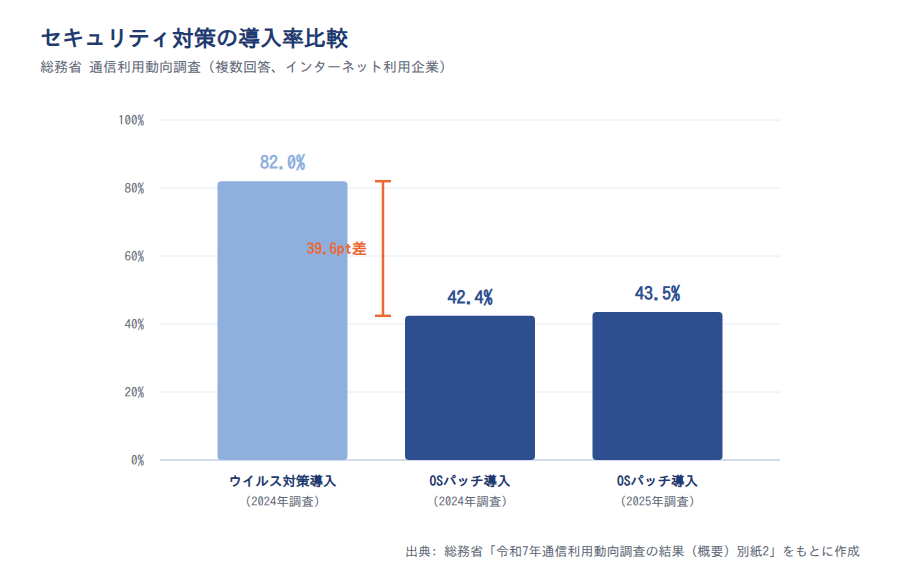
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(インターネット利用企業からの回答、複数回答)
注意
この調査はインターネット利用企業を対象に、実施している対策を複数回答で選ぶ形式です。OSの自動更新によって実質的にパッチが当たっていても、「対策として実施している」と回答しない企業が含まれ得ます。実際の適用状況より低く出ている可能性があるため、そのまま「半数以上の企業が未対応」と読むことはできません。
ウイルス対策プログラムの導入82.0%との差は39.6ポイント
同じ調査の別の設問と並べると、差がはっきりします。2024年調査時点で、パソコンなどの端末にウイルス対策プログラムを導入している企業は82.0%でした。
同じ2024年調査で、OSへのセキュリティパッチを導入している企業は42.4%です。その差は39.6ポイントあります。
この差から読み取れるのは、対策の性質による定着度の違いです。ウイルス対策ソフトは一度入れれば対策として成立しますが、パッチ適用は公開のたびに検証と適用を繰り返す運用作業です。
一度きりの導入で済む対策は普及し、継続的な運用を要する対策は半数未満にとどまっているという整理ができます。攻撃側がパッチ公開後の未適用期間を狙うNデイ攻撃を使う以上、この差はそのまま攻撃側の猶予時間になります。
なお両者は設問の並びや文言が異なり、いずれも複数回答形式です。ポイント差の大きさをそのまま防御力の差として扱うことはできません。
パッチ適用率は1年で1.1ポイントしか動いていない
経年の変化はごくわずかです。パッチ適用を実施している企業の割合は、2024年調査時点の42.4%から2025年調査時点の43.5%へ、1.1ポイント上がりました。
ただし回答企業数は2,314社から2,480社へ変動しています。この幅を「改善傾向」と評価するには小さすぎます。
今回参照できたのは2年分のみです。そのため「横ばい」や「頭打ち」といった長期のトレンドとしても表現できません。
この数値は、他社と比べて安心するための材料ではありません。自社のパッチ運用が回っているかを確認するきっかけとして使ってみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
中小企業の不正アクセス被害の48.0%は脆弱性が手口だが、脆弱性に限定した被害額の統計はない
投資判断のために、被害額の相場を知りたくなりますよね。被害額そのものを示す公的な集計はあります。ただし「脆弱性の放置が原因で生じた損害額」に絞った集計は、今回参照した範囲では確認できませんでした。
被害の発生率を示す統計はあります。IPAの中小企業実態調査では、2023年度に不正アクセス被害を受けた中小企業等の割合が10.0%でした。ランサムウェア感染被害を受けた割合は8.3%です。
手口の内訳も同じ調査に示されています。不正アクセス被害を受けた419社に手口を尋ねた結果、脆弱性を突かれたものが48.0%で最多でした。被害の半数近くが脆弱性を入口にしています。
パッチ適用の実施率は、2025年調査時点で43.5%と半数未満です。それなのに、脆弱性対応にかかるコストと、脆弱性を放置した場合の損害額とを直接比べる材料は、公的統計の側に用意されていません。
これはIPA・総務省・警察庁・JPCERT/CCを参照した範囲での話であり、統計が存在しないと断定するものではありません。
中小企業の被害率は不正アクセス10.0%、ランサムウェア感染8.3%
規模の小さい企業でも、被害は実際に起きています。IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」を見てみましょう。
この調査では、2023年度に不正アクセス被害を受けた企業の割合が10.0%でした。ランサムウェア感染被害を受けた割合は8.3%です。対象は中小企業等で、有効回答数は4,191件です。
不正アクセス被害はおおよそ10社に1社が経験した計算になります。「うちは狙われるほどの規模ではない」という前提は、この数字とかみ合いません。
慌てて対策製品を増やす必要はありません。まずは自社が同じ状況になったときに何が止まるのかを、業務単位で確認しておきましょう。
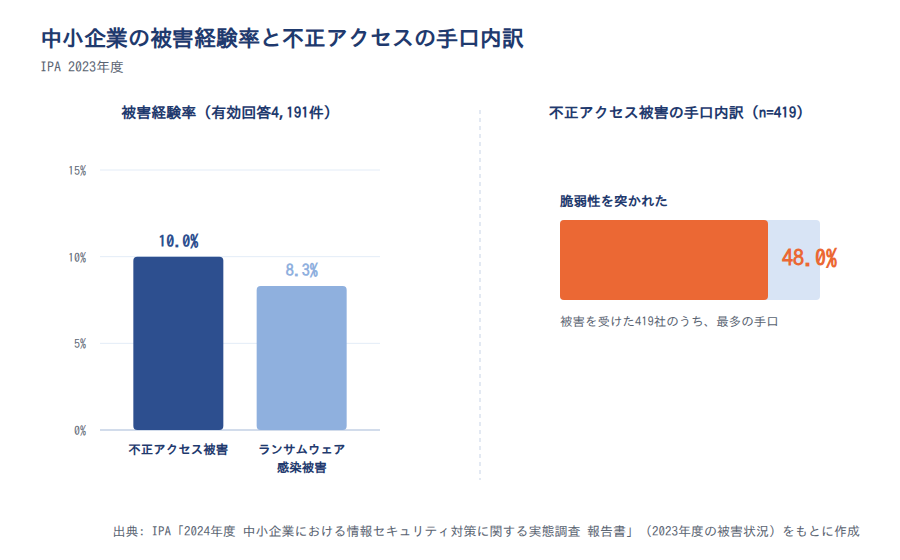
図の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2023年度の被害状況、有効回答4,191件。手口内訳は不正アクセス被害419件に対する複数回答)
被害額はIPA調査の平均約73万円とJNSA集計の平均2,386万円で桁が異なる
金額の目安として引用される数字には、前提があります。よく見かけるのは、ランサムウェア感染被害を受けた組織の平均被害額2,386万円という値です。ただしこれはIPAの調査結果ではなく、JNSAが2017年1月から2022年6月までの公表・報道事例を集計した値をIPA報告書が引用したものです。集計対象には大企業や団体も含まれます。
一方、同じIPA報告書で中小企業等に直接尋ねた結果では、過去3期のサイバーインシデント被害総額の平均は約73万円でした(有効回答975件)。
同じ報告書の中で、金額が30倍以上ずれています。公表・報道された事案を集めた値と、中小企業の自己申告値では、母集団がまったく違うためです。2,386万円のほうは対象期間も古く、2023年度の感染被害率8.3%と掛け合わせて期待被害額を出す、といった使い方には向きません。
ここから言えるのは、どちらの平均値も自社の想定額としてはそのまま使えないということです。復旧の人日や業務停止で止まる売上を、自社の数字で置いてみましょう。金額の集計が単一の値に定まらないのは、被害額の定義が定まらない事情の反映とも考えられます。
出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスがまず着手すべきなのは、対象の把握とパッチ適用の運用化
対策の一覧表を作っても、どこから手を付けるかが決まらなければ動けません。この記事では、公的データで遅れが確認できた領域から優先するという順序をおすすめします。
具体的には、2025年調査時点のパッチ適用の実施率が43.5%で、半数に届いていない点が起点になります。そのうえで、2026年の組織向け脅威で第4位の脆弱性の悪用に備えます。2025年の感染経路の87.0%を占めるVPN機器・リモートデスクトップへの対応も、あわせて運用に組み込みます。
サイバー攻撃対策の全体像を押さえたうえで、脆弱性まわりは次の3段で考えてみてください。
ポイント
- 対象の把握: インターネットに面した機器と導入製品を棚卸しする
- 適用の運用化: パッチ適用を月次で回る仕組みにする
- 空白期間の手当て: 修正情報が出るまでの回避策と検知を用意する
最初に必要なのは、インターネットに面した機器と製品の棚卸し
最初の一歩は、守る対象を数え上げることです。2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が合計87.0%を占めました。外から直接届く機器が入口になっています。
やることは3つです。IT資産台帳の整備、VPN機器やファイアウォールのファームウェアのバージョン把握、外部公開サーバーの洗い出しです。
台帳に載っていない機器には、修正プログラムを当てられません。管理者と設置場所、更新日を記録し、担当者が変わっても引き継げる形にしておきましょう。
対象の選び方も変わってきています。2025年の届出はソフトウェア製品が432件、ウェブサイトが178件でした。自社サイトの脆弱性診断だけを見ていると、導入している製品側の脆弱性を取りこぼします。
パッチ適用は都度の作業ではなく、月次で回す運用として設計する
次に着手するのは、適用の運用化です。同じ2024年調査で見ると、パッチ適用は42.4%、ウイルス対策プログラムの導入は82.0%でした。この差が示すのは、継続運用を要する対策が定着していないことです。
2025年調査でも43.5%とほとんど動いていない以上、意識付けだけでは変わりません。担当者の気づきに依存させず、月次の作業として設計することが要点です。
具体的には、適用対象の一覧化、検証環境での確認、適用期限のルール化、適用状況の記録という4つを回します。ひとり情シスなら、対象を「外部公開機器」と「全社共通の業務端末」の2群に絞るところから始めても構いません。
期限のルールは、深刻度に応じて分けると現実的です。緊急のものは何日以内、それ以外は次の月次作業まで、といった粒度で決めておきましょう。
パッチが出るまでの期間は、回避策と検知の仕組みで埋める
3つ目は、修正情報が出るまでの期間の手当てです。2025年の届出610件に対し、同じ年の修正完了は302件でした。修正情報がすぐに出るとは限りません。
この期間にできることは、ベンダーが公開する回避策の適用です。該当機能の停止や、管理画面へのアクセス元IPアドレスの制限といった手段があります。
あわせて、通信経路を絞り込んでおきます。管理インターフェースをインターネットに直接さらさない、という設計だけでも空白期間の影響は下げられます。
端末側では、EDRのように挙動から異常を見つける仕組みが検知の役割を担います。脆弱性の悪用が2026年の脅威で第4位に置かれている以上、「防ぎきる」前提ではなく「気づける」前提で組むほうが現実的です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
まとめ
脆弱性の基礎と、公的データで見た対応の実態を整理してきました。要点は次の3つです。
- IPA「情報セキュリティ10大脅威 2026」で、システムの脆弱性を悪用した攻撃は組織向けの第4位で、6年連続9回目の選出です
- 2025年の脆弱性関連情報の届出は610件、同じ年の修正完了は302件で、修正情報がすぐに出るとは限りません
- OSへのセキュリティパッチを導入している企業は、インターネット利用企業のうち2025年調査時点で43.5%と半数未満です
脆弱性対応は一度きりの導入ではなく、運用として回せているかで差がつきます。まずは外部に公開している機器の棚卸しと、パッチ適用の月次ルール化から始めてみてください。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

脆弱性対応を運用として回すには、担当者側の知識の底上げが要ります。統計の読み方、資産管理、パッチ適用の手順は、日々の問い合わせ対応をこなすだけではなかなか身に付きません。とくに新任やひとり情シスの方は、学ぶ時間の確保そのものが課題になりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ進められる形にしているため、まとまった研修時間を取れない現場でも続けられます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- IPA/JPCERT/CC「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」
- JPCERT/CC「インシデント報告対応レポート」2023年度第4四半期
- JPCERT/CC「インシデント報告対応レポート」2024年度第4四半期
- JPCERT/CC「四半期レポート[2026年1月〜3月]」(2025年度第4四半期)
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」