

【IPA・総務省データ】中小企業のセキュリティ対策|69.7%が組織的に未実施(2024年)と従業員規模で開く体制の差
セキュリティ対策が足りていないことは分かっていても、日々の問い合わせ対応に追われて手が付けられない、という声を中小企業の情シス担当者の方からよく聞きます。
- 他の中小企業がどこまで対策しているのか分からない
- 予算も人手も足りず、何から手を付けるか決められない
- 経営層に必要性を説明する材料が手元にない
先に結論をお伝えします。中小企業の多くは、個別の対策が足りているかどうか以前に、対策を組織として決める段階の手前にいます。そして、その体制の差は従業員規模によって大きく開きます。
だからこそ、他社の対策一覧をそのままなぞるのではなく、自社の規模帯の水準を確認したうえで着手順を決めることが必要です。この記事では、IPAと総務省の一次データを使って、その判断材料を整理します。
この記事のポイント
- 2024年時点で、セキュリティ対策を組織的には行っていない中小企業等は69.7%。専門部署(担当者)があるのは9.3%です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 組織的に行っていない企業の割合は、小規模企業者84.5%に対し中小企業(101名以上)は13.6%と、従業員規模で大きく開きます
- 従業者100〜299人の被害認知率は2025年で45.6%、2,000人以上は64.9%です。中小企業のほうが低いものの、これは安全である証拠にはなりません(出典: 総務省「令和7年通信利用動向調査報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の69.7%はセキュリティ対策を組織的には行っていない(2024年)
はじめに、中小企業全体の水準を確認します。IPAの調査によると、2024年時点で情報セキュリティ対策を「組織的には行っていない(各自の対応)」と回答した中小企業等は69.7%でした。
この数値は、IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」によるものです。対象は中小企業等の経営層と、情報システム・情報セキュリティ担当のマネージャです。
調査は2024年10月から11月にかけて行われたWebアンケートモニタ調査で、回答数は4,191社です。
対策の体制についての回答は、次の3区分に分かれています。
| 情報セキュリティ対策の体制(2024年・中小企業等 n=4,191) | 割合 |
|---|---|
| 専門部署(担当者)がある | 9.3% |
| 兼務だが、担当者が任命されている | 21.0% |
| 組織的には行っていない(各自の対応) | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
ポイント
この調査でいう「組織的には行っていない」は、対策を何もしていないという意味ではありません。ウイルス対策ソフトの導入などを各自の判断で行っている状態を含みます。会社として誰が決めるかが決まっていない状態、と読むのが実態に近い数値です。
専門部署(担当者)がある中小企業は9.3%、兼務を含めても約3割
専任の体制を持つ中小企業は、ごく一部です。2024年時点で、情報セキュリティの専門部署(担当者)があると回答した中小企業等は9.3%にとどまります。
兼務で担当者が任命されている企業は21.0%です。この2つを合わせても、何らかの担当者がいる中小企業等は約3割という計算になります。
つまり、残りの69.7%には対策を判断する担当者そのものが置かれていません。「ひとり情シス」という言葉は、専任担当が1人いる状態を指します。
その専任担当自体が中小企業では標準ではない、というのがこの調査から見える姿です。
69.7%という数値は、実質的に小規模企業者の実態を映している
この数値から読み取れるのは、69.7%という全体値をそのまま自社に当てはめてはいけない、ということです。理由は回答企業の構成にあります。
IPA調査の回答内訳は、小規模企業者が2,775社、中小企業(100名以下)が1,121社、中小企業(101名以上)が295社です。規模の小さい層がサンプルの3分の2を占めています。
実際、小規模企業者に限ると「組織的には行っていない」は84.5%まで上がります。一方で専門部署がある割合は4.4%です。全体値の69.7%は、従業員1〜5名クラスの実態に強く引きずられた数値だといえます。
自社と比べる前に、まず自社の規模帯の値を見てください。次の章で規模別に分解します。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
体制の差は規模区分の境目で段差になり、比例して整うわけではない
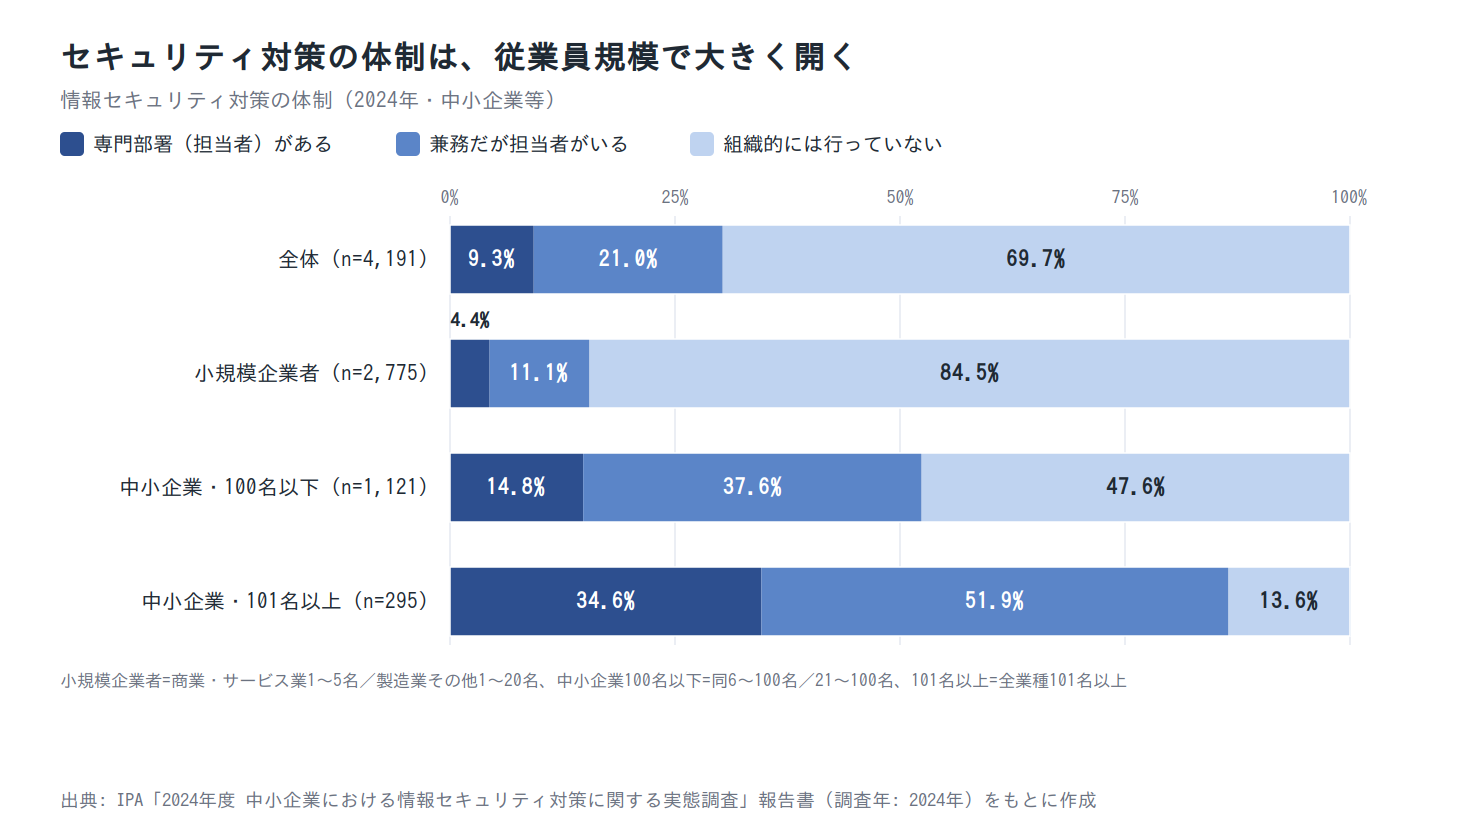
ここが本記事の中心です。IPA調査は3つの規模区分で集計されており、セキュリティ体制の差がはっきり出ています。区分の定義は中小企業基本法の考え方に準じたもので、業種によって人数の境目が異なります。
定義とあわせて、2024年時点の体制を規模別に並べると次のようになります。
| 区分(従業員数の定義/回答数) | 専門部署がある | 兼務の担当者がいる | 組織的には行っていない |
|---|---|---|---|
| 小規模企業者(商業・サービス業1〜5名、製造業その他1〜20名/n=2,775) | 4.4% | 11.1% | 84.5% |
| 中小企業・100名以下(商業・サービス業6〜100名、製造業その他21〜100名/n=1,121) | 14.8% | 37.6% | 47.6% |
| 中小企業・101名以上(全業種101名以上/n=295) | 34.6% | 51.9% | 13.6% |
| 全体(n=4,191) | 9.3% | 21.0% | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
専門部署の設置率は小規模企業者4.4%から101名以上34.6%まで開く
専門部署の設置率は、規模区分が1段上がるごとに2〜3倍に増えます。2024年時点で、小規模企業者は4.4%、中小企業(100名以下)は14.8%、中小企業(101名以上)は34.6%です。
同じ「中小企業」という括りの中で、設置率は約8倍の開きがあります。全体値の9.3%は、小規模企業者の4.4%と中小企業(100名以下)の14.8%の間に位置します。
自社の規模帯を確認したうえで、この数値と比べてください。従業員20名の会社が全体値の9.3%を基準にすると、自社の遅れを実際より大きく見積もることになります。
組織的に対応していない企業は84.5%から13.6%へ急減する
「組織的には行っていない」の割合は、規模が上がるほど急激に下がります。2024年時点で、小規模企業者84.5%、中小企業(100名以下)47.6%、中小企業(101名以上)13.6%です。
101名以上の区分では、9割近くが何らかの組織的な対応をしていることになります。同じ区分で兼務の担当者がいる企業は51.9%と過半数を占め、専門部署の34.6%を上回ります。
兼務担当者の割合は、小規模企業者11.1%、中小企業(100名以下)37.6%、中小企業(101名以上)51.9%と推移します。この並びからは、まず兼務の担当者が置かれ、その後に専門部署ができるという段階が見て取れます。
段差は区分の境目2か所にあり、規模になだらかには比例しない
この3区分の並びから読み取れるのは、体制は規模に比例して整うのではなく、区分の境目2か所で段差になるということです。「組織的には行っていない」は、小規模企業者の84.5%から中小企業(100名以下)の47.6%へ36.9ポイント下がります。さらに、そこから101名以上の13.6%へ34.0ポイント下がります。
下げ幅がより大きいのは、100名の境目ではなく小規模企業者との境目のほうです。一方、専門部署の設置率では段差の位置が変わります。4.4%から14.8%への差が10.4ポイントであるのに対し、14.8%から34.6%への差は19.8ポイントです。
指標によって大きく開く場所が違うため、規模になだらかに比例するとは言えません。また、101名以上でも専門部署があるのは34.6%で、3社に1社ほどです。100名を超えれば体制が整う、というわけでもありません。
自社が2つの境目のどちら側にあるかを確認したうえで、体制整備の進め方を検討してください。ただし、IPA調査の101名以上の回答数はn=295と小さく、数ポイントの差までを実態の違いとして読むのは避けてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
投資は約7割、教育は6割超が未対応で、体制・予算・教育が同時に欠けている
体制だけでなく、予算と教育も同じ水準で欠けています。同じIPA調査では、2024年時点で対策の投資額を「投資していない」「わからない」と答えた中小企業等が約7割でした。
従業員への教育を「特に実施していない」と回答した企業も63.6%あります。
体制の69.7%とあわせると、3つの指標がいずれも6割半ばから7割の水準で並びます。ただし、この3つは別々の設問である点に注意してください。
注意
体制・投資・教育の3つの数値は、それぞれ独立した設問への回答です。同じ企業が3つとも該当しているかどうかは、公表値からは分かりません。「7割の企業が3つとも欠けている」という読み方はできない点にご注意ください。
情報セキュリティ投資額は約7割が「投資していない」「わからない」
予算面のデータから見ます。IPA調査の概要版によると、2024年時点で情報セキュリティ対策の投資額について「投資していない」または「わからない」と答えた中小企業等は約7割です。
ここで大事なのは、「わからない」が合算されている点です。投資額がゼロの企業が7割いるという意味ではありません。
そのため、この数値は「自社がセキュリティにいくら使っているかを把握している担当者が多くない」という読み方のほうが実態に近いといえます。金額を増やす前に、まず現状の支出を把握することが出発点になります。
従業員への情報セキュリティ教育を実施していない企業は63.6%
教育面も同じ水準です。2024年時点で、従業員に対する情報セキュリティ教育を「特に実施していない」と回答した中小企業等は63.6%でした。
こちらはIPA調査の概要版に掲載された中小企業等全体の値で、規模別の内訳は公表資料からは確認できませんでした。
技術的な対策を導入しても、実際に端末やアカウントを使うのは従業員です。教育の有無は、導入した対策が運用に乗るかどうかに直結します。次の見出しで、体制・投資・教育の3つの数値が同じ水準で並ぶことの意味を考えます。
対策の前段にある「決める人がいない」状態が3つの数値に共通している
この3つの数値から読み取れるのは、中小企業の課題が個別の対策の不足より前の段階にある可能性です。組織的に対応していない69.7%、投資していない・わからない約7割、教育未実施63.6%が、いずれも6割半ばから7割の水準で揃っています。
3つは別々の設問なので、同一企業の重なりは公表値からは分かりません。それでも、水準が揃っていること自体には意味があります。
予算・教育・体制のどれか1つが欠けているのではなく、それらを決める担当者が置かれていない状態を示している可能性があります。
根拠として、専門部署がある中小企業等は9.3%、兼務を含めても約3割という体制データが並びます。ツールを増やす前に、誰が判断するかを決める段階にいる企業が多い、という見立てです。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2023年度にサイバーインシデントの被害を受けていない中小企業は76.7%にとどまる
ここからは被害の実態を見ます。IPA調査によると、2023年度にサイバーインシデントの被害を受けていないと回答した中小企業等は76.7%でした。母集団は中小企業等4,191社です。
被害がなかったと答えた企業は8割に届いておらず、残りの企業は何らかの被害を認識しています。被害の種類別の割合は、次のとおりです。
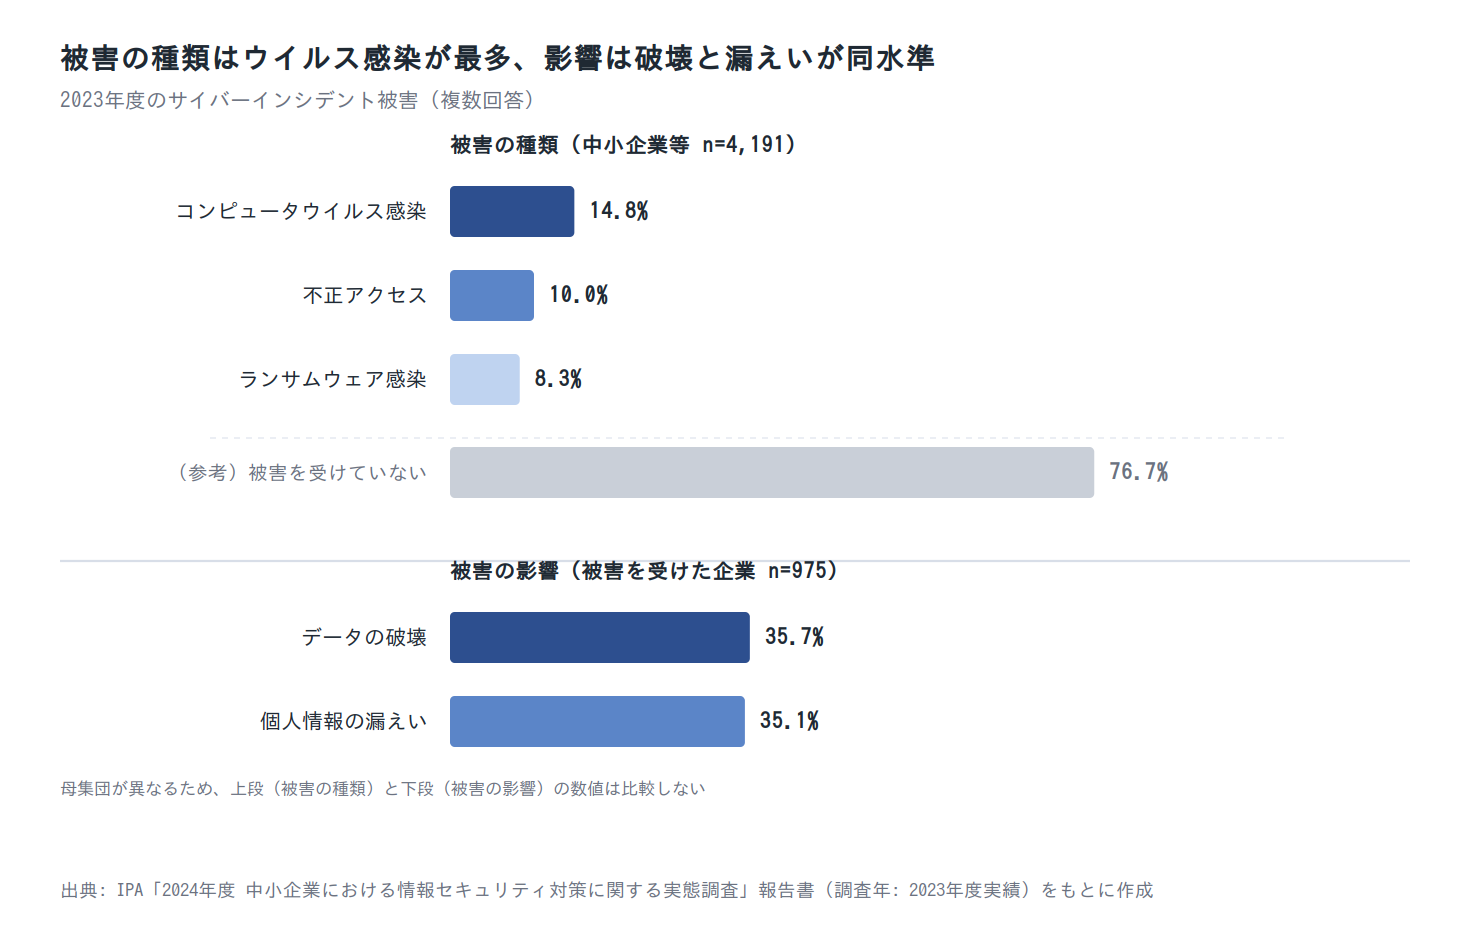
| 2023年度の被害(中小企業等 n=4,191・複数回答) | 割合 |
|---|---|
| コンピュータウイルス感染 | 14.8% |
| 不正アクセス | 10.0% |
| ランサムウェア感染 | 8.3% |
| 被害を受けていない | 76.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書。複数回答のため、被害の種類の割合を単純に合計しても被害企業の割合にはなりません。
ウイルス感染14.8%、不正アクセス10.0%、ランサムウェア感染8.3%(2023年度)
被害の種類で最も多いのはウイルス感染です。2023年度の実績で、中小企業等4,191社のうち14.8%がコンピュータウイルスに感染しています。
次に多いのが不正アクセスの10.0%、続いてランサムウェア感染の8.3%です。
この設問は複数回答です。1社が複数の被害を受けている場合があるため、3つを足した数値が被害企業の割合になるわけではありません。
被害を受けていない企業が76.7%という公表値と合わせて読むと、被害は珍しい出来事ではないことが分かります。規模の大小にかかわらず、発生を前提にした備えが必要な水準です。
不正アクセス被害の48.0%は脆弱性が入口になっている
侵入の入口を見ると、機器やソフトの管理が課題になっています。2023年度に不正アクセス被害を受けた中小企業等419社のうち、手口として「脆弱性」を挙げた企業は48.0%でした。母集団は不正アクセス被害を受けた企業に限られます。
不正アクセスの被害率そのものは10.0%ですが、その中身の半数近くが脆弱性を突かれたものだということです。
ここから読み取れるのは、中小企業の侵入経路として、人の不注意より先に機器・ソフトの管理不備が来ているという点です。パッチ未適用の機器が残っていないかは、後半の対策パートで最優先の確認項目として扱います。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
被害の中身はデータの破壊35.7%と個人情報の漏えい35.1%がほぼ同率
被害の内容も確認しておきます。以下の数値の母集団は、2023年度にサイバーインシデントの被害を受けた中小企業等975社です。中小企業全体に対する割合ではありません。
このうち被害の影響として「データの破壊」を挙げた企業は35.7%、「個人情報の漏えい」を挙げた企業は35.1%でした。性質の異なる2つの被害が、ほぼ同じ割合で発生しています。
復旧だけでは終わらず、同じ確率で社外対応が発生する
この2つの数値から読み取れるのは、インシデント対応の設計が片側に偏りやすいという点です。データの破壊35.7%はバックアップから戻せば社内で完結しうる被害です。
一方、個人情報の漏えい35.1%は、取引先や顧客への説明を伴います。不正アクセスなど「不正の目的をもって行われたおそれがある行為」による漏えいであれば、件数にかかわらず個人情報保護委員会への報告と本人への通知が義務づけられます。報告は速報と確報の二段階で、速報は概ね3〜5日以内、不正アクセス等の場合の確報期限は60日以内です。復旧作業とは別に、社外対応の工数が発生します。
両者がほぼ同率であるにもかかわらず、対応手順を「バックアップから戻す」だけで組み立てると、社外対応の側が丸ごと抜け落ちます。誰が取引先に連絡するのかまで、あらかじめ決めておいてください。なお設問は複数回答のため、同一企業で両方が同時に起きたかどうかは公表値からは分かりません。
被害総額は過去3期で平均約73万円、100万円以上が9.4%
金額の目安も公表されています。出典は、IPAが2024年10月から11月に実施した2024年度調査です。2023年度にサイバーインシデントの被害を受けた中小企業等975社では、過去3期の被害総額が平均で約73万円でした。同じ集計で、100万円以上の被害を受けた企業は9.4%、最大は1億円です。
平均約73万円という数字だけを見ると小さく感じるかもしれません。ただし、これは高額の事案が少数含まれる分布の平均であり、少額で済むという意味ではありません。
また、この金額は回答企業の自己申告です。事業停止による機会損失や信用低下は含まれていない可能性が高く、実際の損失より小さく出ていると考えられます。
「平均2,386万円」との約33倍の差は、母集団の違いから生じている
セキュリティ関連の記事では、被害額として「平均2,386万円」という数値がよく引用されます。これはランサムウェア感染被害を受けた組織の平均被害額です。
集計したのはJNSAで、2017年1月から2022年6月に公表・報道された国内約1,300組織が対象です。IPAの報告書が、文献レビューとしてこの値を引用しています。
同じIPA報告書の中に、約73万円と2,386万円という約33倍離れた2つの平均が載っていることになります。この差から読み取れるのは、どちらかが誤っているという話ではなく、母集団を書かずに被害額を引用してはいけないということです。
中小企業向けの判断材料としては、中小企業自身が回答した約73万円を主に据えるのが妥当だと考えます。そのうえで、100万円以上が9.4%、最大1億円という分布の広がりを併せて見てください。
注意
2,386万円と約73万円は同一指標の比較ではありません。前者はランサムウェア被害に限定し、公表・報道された事案を集めた集計です。後者はサイバーインシデント全般について、被害を受けた中小企業等975社が回答した過去3期の被害総額です。被害の種類も集計期間も母集団も異なるため、どちらが正しいかを比べる使い方はできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「中小企業は狙われにくい」は公的データからは成り立たない
「うちのような小さい会社は狙われない」という声は、経営層から今も出てきます。ここでは、この考え方を公的データで確認します。
使うのは総務省「通信利用動向調査」(企業編)の、何らかのセキュリティ被害を受けた企業の割合です。この調査の母集団はインターネットを利用している企業で、従業者規模の最小区分は100〜299人です。IPA調査とは母集団も区分の切り方も異なるため、同じ表には並べません。
従業者100〜299人の被害認知率は45.6%、2,000人以上は64.9%(2025年)
先に事実を確認します。総務省の調査では、被害を受けた企業の割合は規模が大きいほど高くなります。
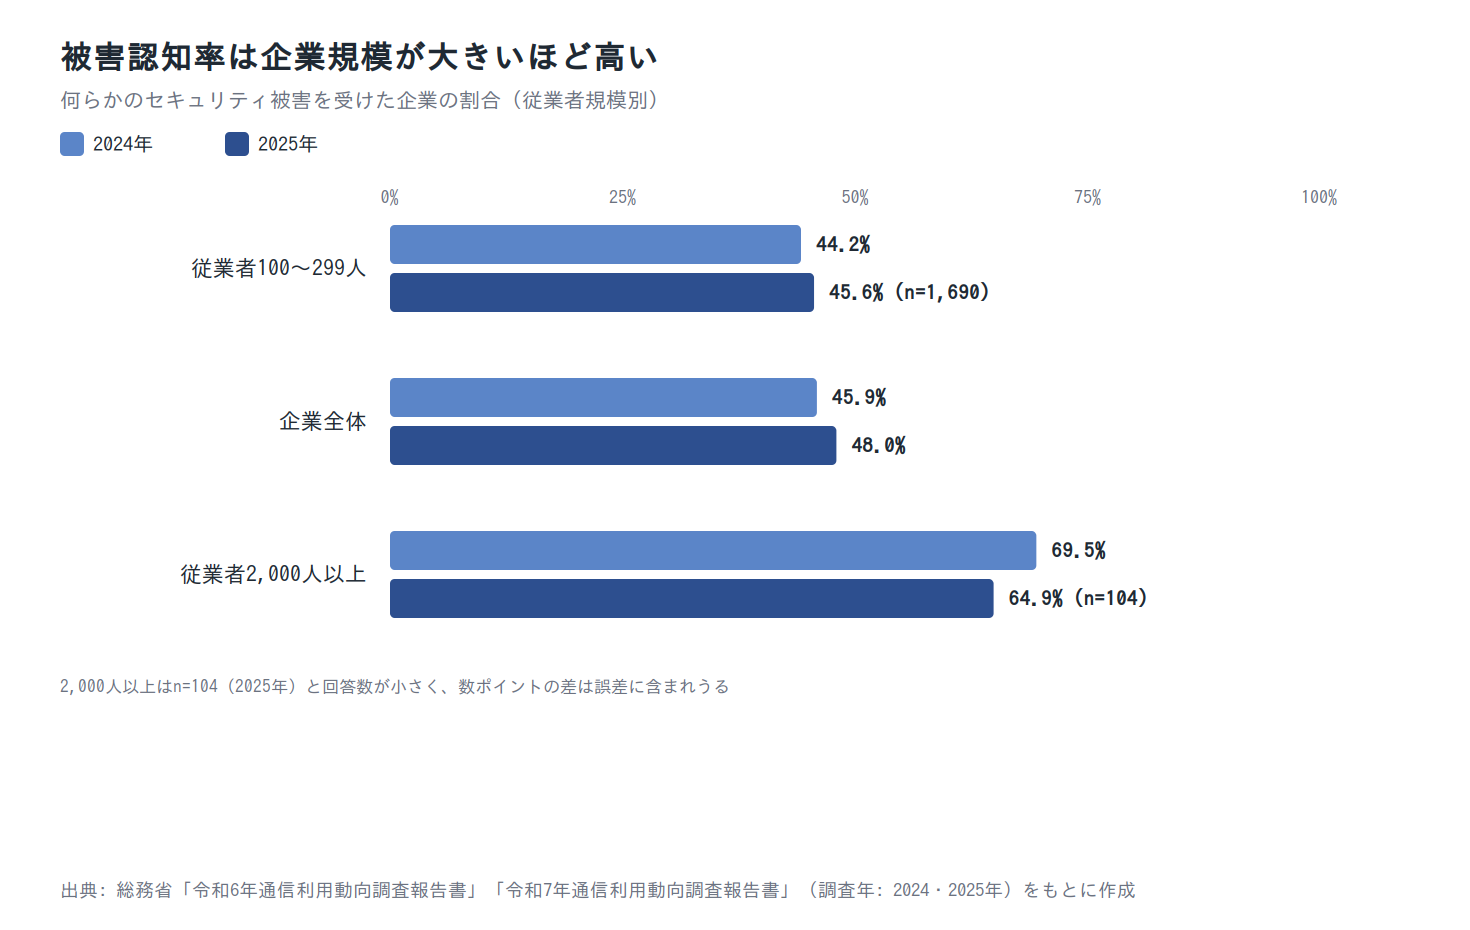
| 従業者規模 | 2024年 | 2025年 |
|---|---|---|
| 100〜299人 | 44.2% | 45.6%(n=1,690) |
| 企業全体 | 45.9% | 48.0% |
| 2,000人以上 | 69.5% | 64.9%(n=104) |
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」
規模による差は、2024年の25.3ポイントから2025年は19.3ポイントへ縮まっています。ただし2,000人以上の回答数はn=104と小さく、数ポイントの動きを実態の変化として読むのは避けてください。
数値が低いことは、被害が少ないことの証明にはならない
この数値から読み取れるのは、指標の性質を踏まえた読み方が必要だということです。総務省の調査項目は「被害を受けた企業の割合」ですが、実際に集計されているのは、企業が被害として認識し回答できた割合です。
IPA調査では、専門部署がある中小企業等は9.3%、組織的に対応していない企業は69.7%でした。監視や検知の仕組みが薄い側では、被害が起きていても回答に表れにくい構造があります。
したがって、「中小企業のほうが被害率が低い=狙われていない」という読み方は成立しません。2025年の100〜299人の45.6%は、被害の少なさではなく、認識できた範囲の広さの違いを含んだ数値です。
体制が最も整っている帯でも認知率は全体平均48.0%を下回っている
ただし、「気づけていないだけ」という説明にも限界があります。IPA調査の「中小企業(101名以上)」と総務省調査の「100〜299人」は、従業員の帯がおおむね重なります。
この帯は、中小企業のなかでは体制が最も整っています。2024年時点で専門部署の設置率は34.6%、組織的に対応していない企業は13.6%です。
それでも2025年の被害認知率は45.6%で、全体平均48.0%を下回り、2,000人以上の64.9%とは開いたままです。
つまり、専門部署の有無を代理指標にした説明では、この差を説明しきれません。監視ツールを導入しているか、ログをどれだけの期間残しているかといった、体制の中身の差を想定する必要があります。検知力の差が原因だと断定はできない、というのがここでの結論です。
注意: この比較の前提には次の弱点があります
- IPA調査と総務省調査は母集団も業種区分も異なり、従業員の帯が重なるというのは近似にすぎません
- IPAの101名以上はn=295、総務省の2,000人以上はn=104と回答数が小さく、数ポイントの差は誤差に入りえます
- 「専門部署がある」は設置の有無であって、検知能力を測った指標ではありません
- 被害認知率は自己申告で、回答者の役職によって把握している範囲が変わります
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
企業の被害認知率は8年間45〜62%を上下しており、増加傾向とは読めない
セキュリティの記事は「サイバー攻撃は年々増えています」という書き出しで始まることが多いですが、この指標に限るとそうは読めません。総務省「通信利用動向調査」(企業編)の同一指標で推移を確認します。
最高は2022年の62.4%、最低は2024年の45.9%で単調な傾向はない
推移は次のとおりです。いずれもインターネット利用企業を母集団とした、同一調査・同一指標の値です。
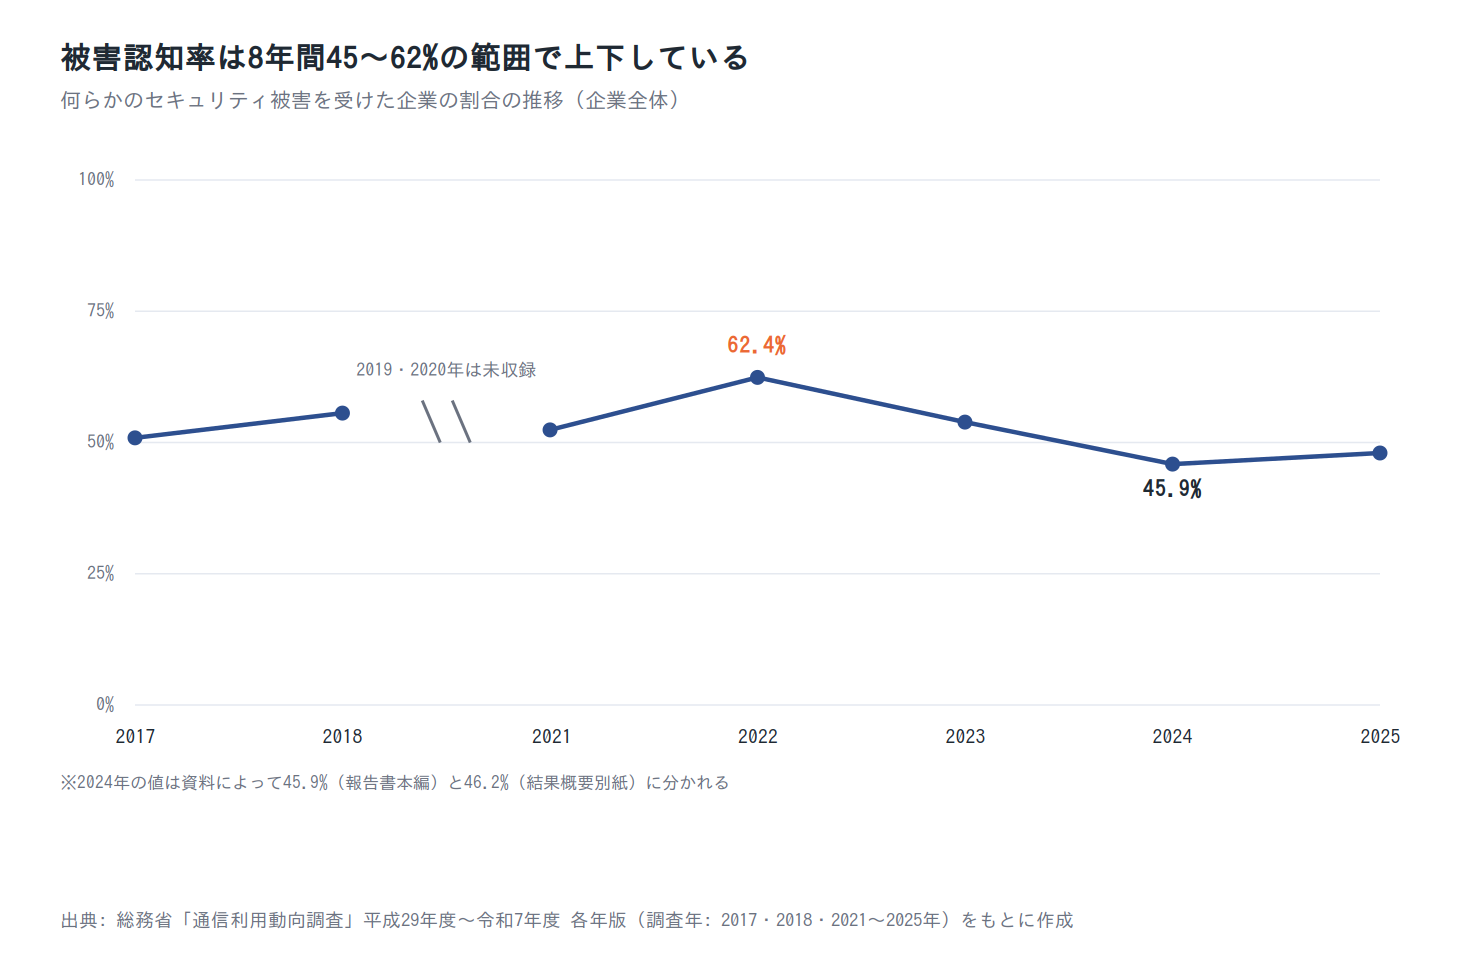
| 調査年 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.0% |
出典: 総務省「平成29年通信利用動向調査 調査結果の概要」/総務省「平成30年通信利用動向調査 調査結果の概要」/総務省「令和3年通信利用動向調査 調査結果の概要」/総務省「令和4年通信利用動向調査 調査結果の概要」/総務省「令和5年通信利用動向調査 調査結果の概要」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」。2019年と2020年の値は、本記事で出典として採録していないため表に含めていません。連続した推移としては扱っていない点にご注意ください。
最高は2022年の62.4%、最低は2024年の45.9%で、単調な増加も減少もありません。表に並ぶ調査年どうしの差では、2021年52.4%から2022年62.4%への10.0ポイントが最大です。直近も45.9%から48.0%へ反転しています。この指標を根拠に「被害は年々増えている」と書くことはできません。
同一年でも資料によって45.9%と46.2%に分かれる
数値の扱いにも注意が必要です。2024年の値は、総務省の報告書本編では45.9%ですが、結果概要の別紙では46.2%と記載されています。
差の理由は、集計対象の取り方の違いによる可能性があります。実際、集計対象数は報告書本編がn=2,324、別紙2がn=2,312と一致していません。ただし、理由を明記した一次資料は確認できていません。本記事では報告書本編の値を主とし、別紙の値は参考として併記する方針を採っています。
注意
同じ年・同じ調査でも、参照する資料によって0.3ポイント程度の差が出ます。数ポイントの変動を実態の変化として読むのではなく、水準そのものを見てください。前年比が上がった・下がったという話は、対策の優先順位を決める材料にはなりません。
出典: 総務省「平成29年通信利用動向調査 調査結果の概要」/総務省「平成30年通信利用動向調査 調査結果の概要」/総務省「令和3年通信利用動向調査 調査結果の概要」/総務省「令和4年通信利用動向調査 調査結果の概要」/総務省「令和5年通信利用動向調査 調査結果の概要」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
侵入口はVPN機器とリモートデスクトップに集中し、2025年は87.0%
対策の優先順位を決めるために、攻撃側の入口を確認します。ここで扱う数値は全国の集計値で、中小企業に限った数値ではありません。その前提でお読みください。
2022年の80.4%から2025年の87.0%まで上昇している
ランサムウェアの侵入口は、特定の経路に集中しています。IPAの解説書が引用する警察庁のデータで確認できます。
感染経路のうちVPN機器とリモートデスクトップ経由が占める割合は、2022年80.4%、2023年81.7%です。その後も2024年86.0%、2025年87.0%と上がっています。
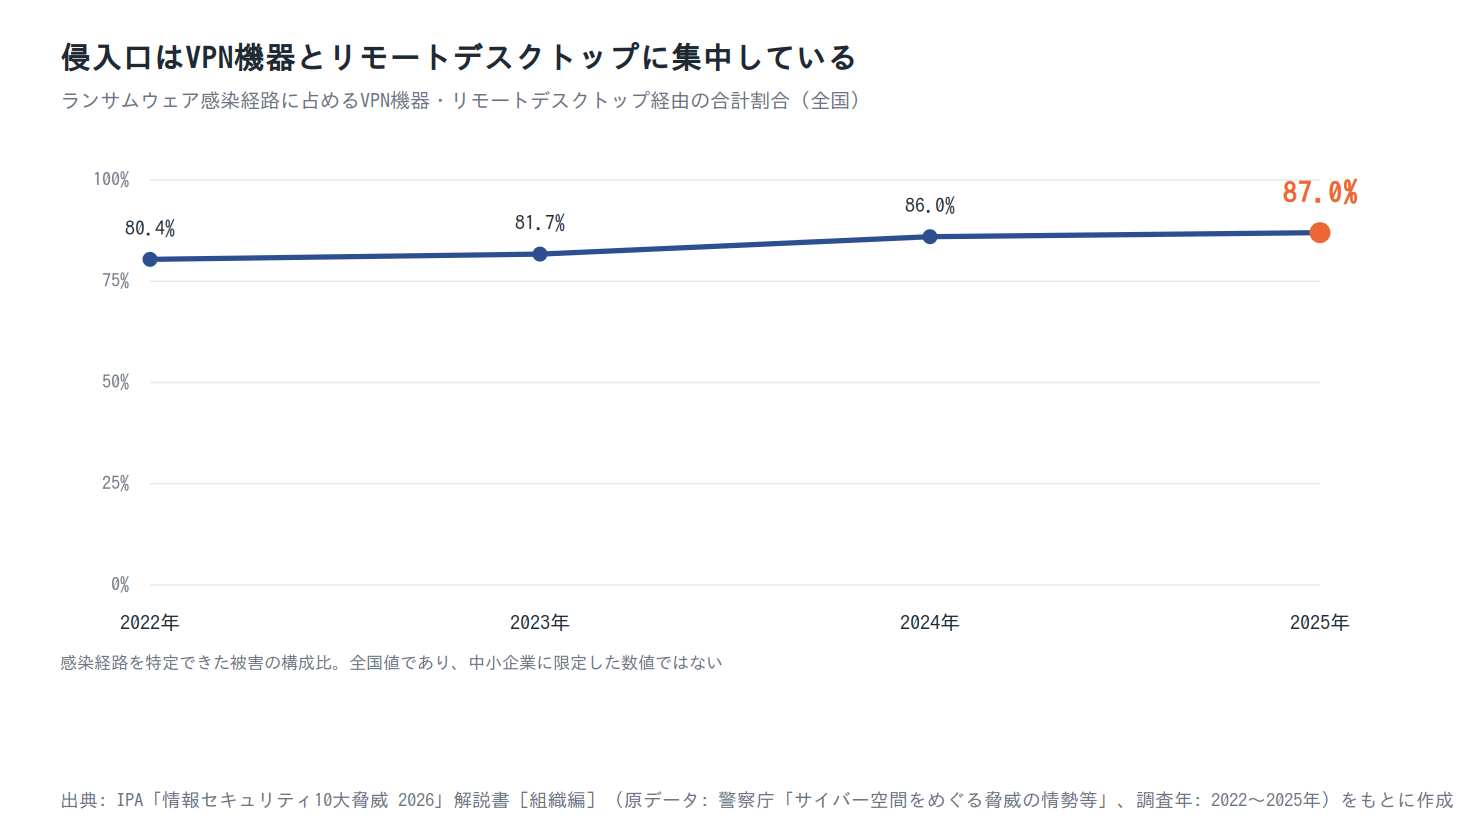
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)。感染経路を特定できた被害の構成比であり、中小企業に限定した数値ではありません。
この4年で6.6ポイント上昇していますが、これは感染経路を特定できた被害の構成比です。被害件数そのものが増えたことを示す数値ではない点に注意してください。
限られた人員で複数拠点や在宅勤務者を抱える企業ほど、社外から接続できる機器の管理は漏れやすくなります。全国値ではありますが、中小企業にとって確認する価値の高いデータです。
脆弱性を悪用した攻撃は6年連続で10大脅威に選ばれている
この傾向は一過性のものではありません。IPA「情報セキュリティ10大脅威 2026」の組織編では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出となっています。
同じ組織編で「ランサム攻撃による被害」は4年連続で1位、「サプライチェーンや委託先を狙った攻撃」は2位です。ランサム攻撃は2016年の初選出から通算11回選ばれています。
ただし、10大脅威は専門家の選考による順位づけであり、被害率を示すものではありません。それでも、中小企業自身のデータで不正アクセス被害の48.0%が脆弱性起因だったという結果と、方向が一致しています。脆弱性の管理は、数年で終わる話ではないと考えたほうがよさそうです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](感染経路の原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)
人員が限られている中小企業は、外部から接続できる機器の点検を先に固める
ここまでのデータを、着手順に変換します。結論から書くと、人員が限られている中小企業ほど、社外から接続できる機器の点検を最初に固めるのが効率的です。
一般的な対策一覧は、更新・パスワード・ウイルス対策・バックアップ・教育を横並びで挙げます。ただし、すべてを同時に始められる人員がある中小企業は多くありません。侵入口のデータから順番を付けます。
侵入口の構成比から見て、公開機器の棚卸しとパッチ適用が最優先になる
優先順位の根拠は、2つの角度から同じ結論が出ることです。全国のランサムウェア感染経路では、VPN機器とリモートデスクトップ経由が2025年に87.0%、2024年に86.0%を占めています。
中小企業自身のデータでも、2023年度に不正アクセス被害を受けた419社のうち48.0%が手口として脆弱性を挙げています。全国の脅威動向と、中小企業の被害の中身が同じ方向を指しています。
そこで、次の3点を先に固めると、限られた工数でカバーできる範囲が広くなります。教育や規程づくりを軽視するわけではなく、順番の問題です。
先に固める3点
- 社外から接続できる機器の棚卸し: VPN装置、リモートデスクトップ、UTM、NASなど、インターネット側に口が開いている機器を一覧にします
- ファームウェアとパッチの適用状況の確認: サポートが終了した機器が残っていないか、更新が止まっていないかを機器ごとに確認します
- 多要素認証の有効化: 外部から接続するアカウントに、ID・パスワードだけで入れる経路を残さないようにします
専任者がいない前提では、担当を決めることが最初の対策になる
一方で、機器の点検を進めるにも判断する人が必要です。2024年時点で専門部署(担当者)がある中小企業等は9.3%、兼務で担当者がいる企業は21.0%です。組織的には行っていない企業は69.7%でした。
ツールを導入する前に、誰が判断するかを決める段階にいる企業のほうが多いというのが実態です。教育を実施していない企業も63.6%あります。
現実的な第一歩は、兼務でよいので担当者を決めることです。実際に21.0%の企業が、兼務で担当者を任命しています。
決めたあとの拠りどころとしては、IPAの「情報セキュリティ5か条」や、取り組みを宣言する「SECURITY ACTION」があります。いずれも費用をかけずに始められます。まずはこの枠組みに沿って、現状を点検してみてください。
有資格者の採用は現実的でなく、外部の支援を前提に組み立てる
専門人材の採用を前提にした計画は、うまくいかないことが多いです。情報処理安全確保支援士(登録セキスペ)の登録者は、2025年10月1日時点で全国24,937人、平均年齢は44.3歳です。
試験の合格率も、令和7年度春期が19.0%、令和7年度秋期が22.3%と、供給が絞られています。これらは全国値であり、中小企業の採用実態を示すデータではありません。それでも、有資格者の絶対数が限られている状況は読み取れます。
そのため、中小企業では外部の支援を前提に組み立てるほうが現実的です。まず候補になるのは、経済産業省とIPAが制度化している「サイバーセキュリティお助け隊サービス」です。相談窓口・監視・緊急時対応・簡易サイバー保険をまとめて提供する、中小企業向けのサービス類型です。
このほか、中小企業庁が全国47都道府県に設置している「よろず支援拠点」でも、経営相談の一環として無料で相談できます。ただし、セキュリティ専門の窓口ではない点にはご留意ください。
出典: IPA「情報処理安全確保支援士 登録者データ」/IPA「情報処理安全確保支援士試験 合格発表(令和7年度春期)」/IPA「情報処理安全確保支援士試験 合格発表(令和7年度秋期)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「サイバーセキュリティお助け隊サービス」/中小企業庁「経営支援体制」/よろず支援拠点全国本部「よろず支援拠点とは」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
従業員100人未満の企業の被害率を示す公的統計は見当たらない
最後に、公的データで分からないことを書いておきます。本記事で確認できた範囲では、従業員100人未満の企業がどれだけ被害に遭っているかを示す公的統計は見当たりませんでした。
読者の方が最も知りたいのは「自社と同じ規模の会社がどれくらい被害に遭っているか」だと思います。その問いに、現在公表されている統計は答えを持っていません。
総務省は100人未満を区分せず、IPAは被害率を規模別に出していない
この空白は、2つの調査の設計から生じています。総務省の被害認知率は従業者規模別に公表されますが、最小区分は100〜299人です。100人未満はそもそも区分されていません。
一方、IPAの被害データは規模別の内訳がありません。ランサムウェア感染8.3%、ウイルス感染14.8%、不正アクセス10.0%は、いずれも中小企業等4,191社の全体値です。同じIPA調査でも、体制の設問は小規模企業者4.4%・84.5%と規模別に公表されています。
ここから読み取れるのは、対策の体制は従業員1〜5名の層まで規模別に測れるのに、その結果である被害は規模別に測れないという非対称です。そのため「体制が薄い層ほど被害に気づけていない」という仮説は、公表統計の組み合わせでは検証できません。
なお、IPAの詳細版報告書や中小企業白書に該当データがある可能性は残ります。本記事で確認できた範囲での話として読んでください。
経営層への説明は被害率ではなく、体制の規模差と侵入口で組み立てる
ここでは、経営層への説明の組み立て方を考えます。被害率で説得しようとすると根拠が足りなくなるため、材料を2つに切り替えます。
1つは同業他社との比較です。自社と同じ従業員規模帯でも、専門部署があるのは34.6%、組織的に対応していない企業は13.6%まで下がるという2024年時点のデータが使えます。
もう1つは自社設備の具体性です。侵入口の87.0%がVPN機器とリモートデスクトップ、中小企業の不正アクセス被害の48.0%が脆弱性起因という数値は、自社の機器と直接ひもづきます。
「他社も被害に遭っているから」ではなく、「自社の設備が主要な侵入口の類型に該当するから」という論法に切り替えてください。
経営層への説明テンプレート
- 現状: 当社と同じ従業員規模帯では、専門部署があるのが34.6%、組織的に対応していないのが13.6%です(2024年・IPA調査)
- 自社の該当性: 当社には社外から接続できる機器が◯台あり、うち◯台は更新が止まっています
- 根拠: 全国のランサムウェア感染経路の87.0%はVPN機器とリモートデスクトップ経由です(2025年)
- 提案: 機器の棚卸しと更新、多要素認証の有効化を先に行います。必要な費用と工数は◯◯です
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ
この記事の結論を4つに整理します。
1つ目は、2024年時点で中小企業等の69.7%が、組織的な対策の手前にいることです。2つ目は、体制の差が規模区分の境目で段差になり、101名以上でも組織的に対応していない企業が13.6%残ることです。
3つ目は、中小企業の被害認知率が低いこと、たとえば2025年の従業者100〜299人の45.6%が、安全である証拠にはならないことです。4つ目は、まず着手すべきが外部から接続できる機器の点検であり、その根拠が侵入口の87.0%という構成比にあることです。
まずは自社の規模帯の数値と、自社の体制を並べて確認するところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で見たとおり、従業員への情報セキュリティ教育を実施していない中小企業等は63.6%です。担当を決めることが最初の対策になる企業も多くあります。
専任者がいない体制では、対策の質が担当者個人の知識に左右されやすくなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に、必要な範囲を少しずつ学べる形にしています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習できます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
5名から導入でき、請求書払いに対応しています。初期設定は約10分です。
出典一覧
※出典
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和6年 通信利用動向調査報告書」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報処理安全確保支援士 登録者データ(2025年10月1日時点)」
- IPA「情報処理安全確保支援士試験 合格発表(令和7年度春期)」
- IPA「情報処理安全確保支援士試験 合格発表(令和7年度秋期)」
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙2」
- 総務省「平成29年 通信利用動向調査 調査結果の概要」
- 総務省「平成30年 通信利用動向調査 調査結果の概要」
- 総務省「令和3年 通信利用動向調査 調査結果の概要」
- 総務省「令和4年 通信利用動向調査 調査結果の概要」
- 総務省「令和5年 通信利用動向調査 調査結果の概要」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- IPA「サイバーセキュリティお助け隊サービス」
- 中小企業庁「経営支援体制」
- よろず支援拠点全国本部「よろず支援拠点・生産性向上支援センターとは」