

【総務省・IPAデータ】メールセキュリティ対策の優先順位|DMARC導入率32.6%(2024年9月時点)と中小企業の実態
「このメール、開いても大丈夫でしょうか」という相談は来るのに、根本的な対策となると手が止まる。メールセキュリティは、そんな悩みが集まりやすい領域ですよね。
- 怪しいメールの相談は来るけれど、何から手を付ければいいか分からない
- SPFやDMARCという言葉は聞くが、自社に必要なのか判断できない
- 予算も人手もない中で、せめて優先順位だけでも決めたい
この記事では、こうした悩みに公的データで答えます。結論から言うと、着手する順番は「設定するだけで効く手段 → 送信ドメイン認証 → 運用ルール」です。製品の比較から入る必要はありません。
総務省・IPA・JPCERT/CC・警察庁の統計を並べると、その理由が見えてきます。脅威の実態、自社の立ち位置、対策の優先順位、そしてメール対策の限界まで、順番に確認していきましょう。
この記事のポイント
- フィッシングサイトの報告は2025年1〜3月で5,267件と高止まり(出典: JPCERT/CC「インシデント報告対応レポート」)
- なりすまし対策の要になるDMARCのJPドメイン導入率は、2024年9月時点で32.6%(出典: 総務省「令和7年版 情報通信白書」)
- 情報セキュリティ対策を組織的には行っていない中小企業等は2024年調査で69.7%(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メールを狙う脅威は、フィッシング・標的型攻撃・ビジネスメール詐欺の3つに整理できる
メールセキュリティとは、メールを経由した攻撃と情報漏えいを防ぐための、技術と運用の総称です。特定の製品や機能を指す言葉ではありません。受信側のフィルタから社内の確認ルールまでが、この言葉の範囲に入ります。
情シスが押さえておきたい脅威は、大きく3つに整理できます。件数の多さで不安をあおる必要はありません。攻撃の入口としてメールが使われる、という位置づけで捉えてください。
- フィッシング: 実在の企業や公的機関を装った偽サイトへ誘導し、IDやパスワードを入力させる手口
- 標的型攻撃: 特定の組織を狙い、業務メールに見せかけた添付ファイルやリンクからマルウェアに感染させる手口
- ビジネスメール詐欺(BEC): 経営者や取引先になりすまし、偽の口座へ送金させる手口
この3つは、公的統計での見え方がまったく異なります。順に数値を確認していきましょう。
フィッシングサイトの報告件数は2025年1〜3月の5,267件が直近6四半期で最多
フィッシングは、報告件数が減る気配のない脅威です。JPCERT/CCへのフィッシングサイトの報告は、2025年1〜3月の5,267件が直近6四半期で最も多い値でした。
前提として、この統計は任意の届出を集計したものです。攻撃の総量ではなく、あくまで報告された数だと考えてください。なお2025年1〜3月分は、本記事の確認時点でJPCERT/CCが公表している最新の四半期レポートにあたります。
その前の推移も見てみましょう。2023年10〜12月が4,473件、2024年1〜3月が4,781件、2024年4〜6月が5,025件です。2024年7〜9月は4,233件、2024年10〜12月は4,780件でした。
6四半期を通じて4,000〜5,000件台で高止まりしており、明確な減少局面はありません。継続性はIPAの資料からも読み取れます。「フィッシングによる個人情報等の詐取」は、2026年版の情報セキュリティ10大脅威(個人)で8年連続の選出です。
手口は、実在の企業や公的機関をかたる偽サイトのURLを、メールやSMSで送りつける形が中心です。確定申告のような実社会の動きに合わせて、送信の時期が選ばれる点にも注意してください。
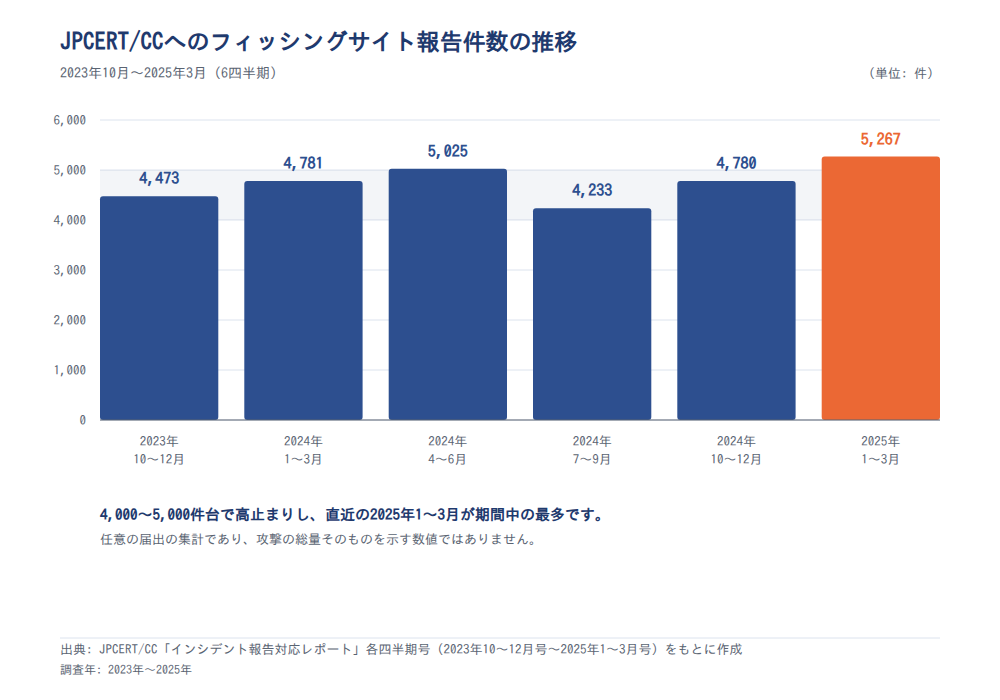
図の出典: JPCERT/CC「インシデント報告対応レポート」2023年10〜12月ほか各四半期号
標的型攻撃は10大脅威2026で組織5位、11年連続で選ばれ続けている
標的型攻撃は、長期にわたって警戒され続けている脅威です。IPA「情報セキュリティ10大脅威 2026」では組織向け第5位で、2016年の初選出から11年連続の選出になります。
手口の中心は、添付ファイルや本文中のリンクにマルウェアを仕込む形です。件名や差出人名が業務や取引に関係するものへ偽装され、実在する組織名が使われることもあります。
一方で、件数統計での見え方は対照的です。JPCERT/CCの「標的型攻撃」分類の報告件数は、2023年10〜12月から順に1件、4件、2件、6件、2件、1件でした。6四半期を合計しても16件です。
この2つの数字から読み取れるのは、両者が測っているものが違うという点です。JPCERT/CCの数字は任意の届出の分類結果で、標的型攻撃は被害組織が公表も届出もしにくい性質を持ちます。IPAの順位は社会的影響の大きさをもとにした投票で決まるもので、発生件数の指標ではありません。
同じJPCERT/CCの分類でも、フィッシングサイトは5,267件と桁が3つ違います。ただしこれは危険度の差ではなく、報告のされやすさの差です。届出件数が少ないことを「自社には来ない」と読むのは誤りです。
注意
JPCERT/CCの「標的型攻撃」は分類の定義が狭く、マルウェアが添付されたなりすましメールなどに限られます。標的型の手口であっても、フィッシングサイトやマルウェアサイトとして別の分類に計上されている案件がある可能性があります。またIPAの10大脅威は投票による順位付けであり、被害の発生件数を追跡した指標ではありません。2つの統計を割り算して比較することはできません。
ビジネスメール詐欺は組織10位で、1件で約1,400万円の被害事例が公表されている
ビジネスメール詐欺(BEC)は、金銭被害が直接発生する点で他の脅威と性質が異なります。IPA「情報セキュリティ10大脅威 2026」では組織向け第10位で、2018年の初選出から9年連続の選出です。
攻撃者は、経営者・取引先・弁護士などになりすまして虚偽のメールを送ります。事前に窃取したやり取りをもとに、正規の請求書の口座情報を差し替える手順が典型です。生成AIの悪用によって、文面の自然さや手口の多様化も進んでいます。
同解説書が引く事例では、子会社が虚偽の支払依頼に応じ、2025年1月に約1,400万円が動きました。1件あたりの損失が大きいことが、この攻撃の特徴です。
ただしこれは1社が公表した事例であり、国内のBEC被害の平均像ではありません。国内の被害件数・被害総額の公的統計は、今回の調査範囲では確認できませんでした。具体的な対策は、記事後半の運用ルールのパートで扱います。
| メールに関わる脅威(10大脅威2026・組織) | 順位 | 連続選出年数 |
|---|---|---|
| 機密情報を狙った標的型攻撃 | 5位 | 11年連続 |
| ビジネスメール詐欺 | 10位 | 9年連続 |
表の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書(2026年)
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/同「情報セキュリティ10大脅威 2026」個人編 ハンドブック/JPCERT/CC「インシデント報告対応レポート」各四半期号
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業でメール対策が回らない理由は、担当者不在が常態化していること
脅威の一覧を見ても手が動かないとしたら、原因は知識ではなく体制にあります。中小企業のセキュリティ対策が進まない背景には、対策を担当する人がそもそもいないという事情があります。
数値で確認しましょう。IPAが2024年に実施した中小企業実態調査(有効回答4,191件)の結果です。情報セキュリティ対策を組織的には行わず、各自の対応に任せている企業が69.7%でした。
専門部署(担当者)があるのは9.3%、兼務で担当者が任命されているのが21.0%です。
なおこの調査は、2024年10月25日から11月6日に実施されたWebアンケートモニタ調査です。被害の届出を集計したものではない点は、社内で共有するときに添えておいてください。
ポイント
- メール対策として紹介される項目の多くは、誰かが継続して運用する前提で設計されている
- 不審メールの報告先を決める、振込先の変更依頼を電話で確認するといった項目は、運用の担い手がいて初めて成立する
- 担当者が不在の企業では、対策の内容よりも「運用を必要としない手段から並べる」ことが先になる
小規模企業者でセキュリティの担当者がいる企業は15.5%にとどまる
体制の差は、企業規模によってはっきり分かれます。同じ2024年のIPA調査を規模別に見ると、担当者がいる企業の割合は次のとおりです。
| 区分 | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 担当者がいる企業の合計 |
|---|---|---|---|
| 小規模企業者(n=2,775) | 4.4% | 11.1% | 15.5% |
| 中小企業100名以下(n=1,121) | 14.8% | 37.6% | 52.4% |
| 中小企業101名以上(n=295) | 34.6% | 51.9% | 86.5% |
表の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(2024年調査・図3-121)
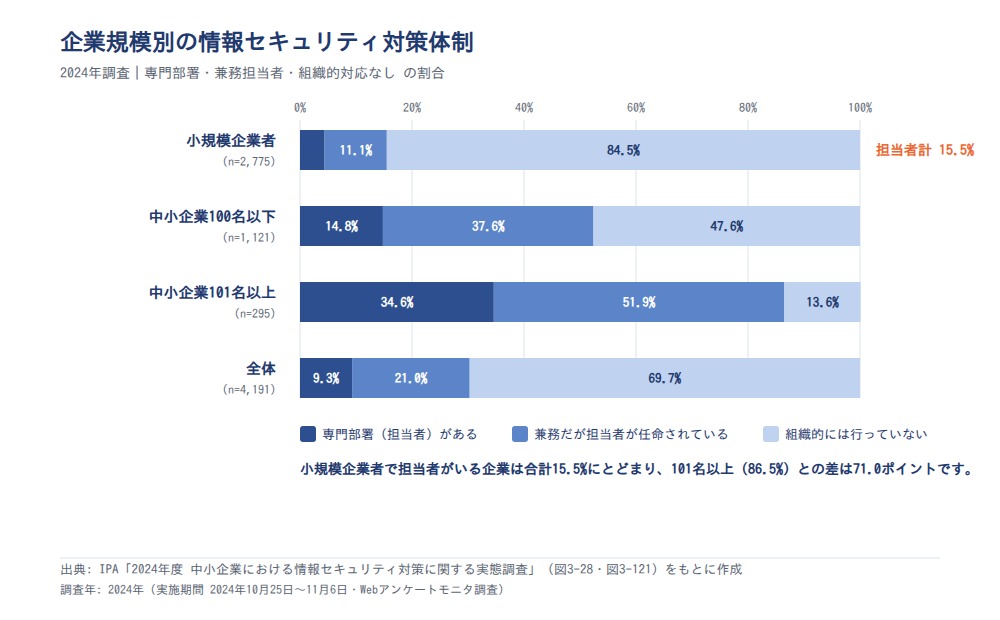
ここから読み取れるのは、「ひとり情シス」と呼ばれる状態、つまり兼務でも担当者が任命されている状態が、小規模層ではむしろ少数派だという点です。小規模企業者で担当者がいるのは15.5%で、101名以上の86.5%とは71.0ポイントの差があります。
兼務でも担当者がいるなら、対策を継続して運用する前提条件は満たしています。運用の担い手がいない企業を前提にした対策設計が、まず必要になります。
注意
この調査はWebアンケートモニタ調査であり、回答者はセキュリティへの関心が高い層に偏っている可能性があります。外部のITベンダーや顧問に委託しているケースが「組織的には行っていない」に含まれていれば、実際の対策水準はこの数値より高くなります。また101名以上はn=295と小さく、数ポイントの差は誤差の範囲に入ります。
対策投資について「投資していない」「わからない」と答えた企業が約7割
体制だけでなく、予算の面でも同じ傾向が出ています。2024年のIPA調査では、直近過去3期の情報セキュリティ対策投資額について「投資していない」または「わからない」と回答した企業が約7割でした。
組織的な対応の有無も、規模で大きく変わります。「組織的には行っていない(各自の対応)」と答えた割合は、中小企業100名以下で47.6%、101名以上で13.6%です。担当者を置いている企業が多数派に転じるのは、中小企業100名以下の層からです。
つまり、有償製品の導入を前提にした対策提案は、多くの企業でそもそも前提を満たしません。この記事の後半では、追加費用なしで始められる手段から順に並べていきます。
出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同 調査報告書(概要版)
JPドメインのSPF導入率は88.4%、DMARCは32.6%(2024年9月時点)
自社の立ち位置を確かめるうえで、送信ドメイン認証の普及状況は分かりやすい指標です。送信ドメイン認証は、そのメールが本当にそのドメインから送られたかを受信側が確認するための仕組みです。
代表的なものがSPF・DKIM・DMARCの3つです。SPFは自ドメインのメールを送る送信元IPアドレスをDNSで宣言する仕組みで、DKIMは電子署名で改ざんの有無を確かめる仕組みになります。
DMARCは、SPFやDKIMの認証結果が本文の差出人(ヘッダFrom)のドメインと一致しているかを確かめたうえで、自ドメインを騙るメールをどう扱うか(none / quarantine / reject)を送信側から受信側へ指示する仕組みです。
総務省の情報通信白書には、JPドメインでの導入率が3時点分掲載されています。
| 調査時点 | SPF導入率 | DMARC導入率 |
|---|---|---|
| 2022年12月時点 | 77.2% | 2.7% |
| 2023年12月時点 | 82.9% | 10.2% |
| 2024年9月時点 | 88.4% | 32.6% |
表の出典: 総務省「令和5年版 情報通信白書」/同「令和6年版 情報通信白書」/同「令和7年版 情報通信白書」
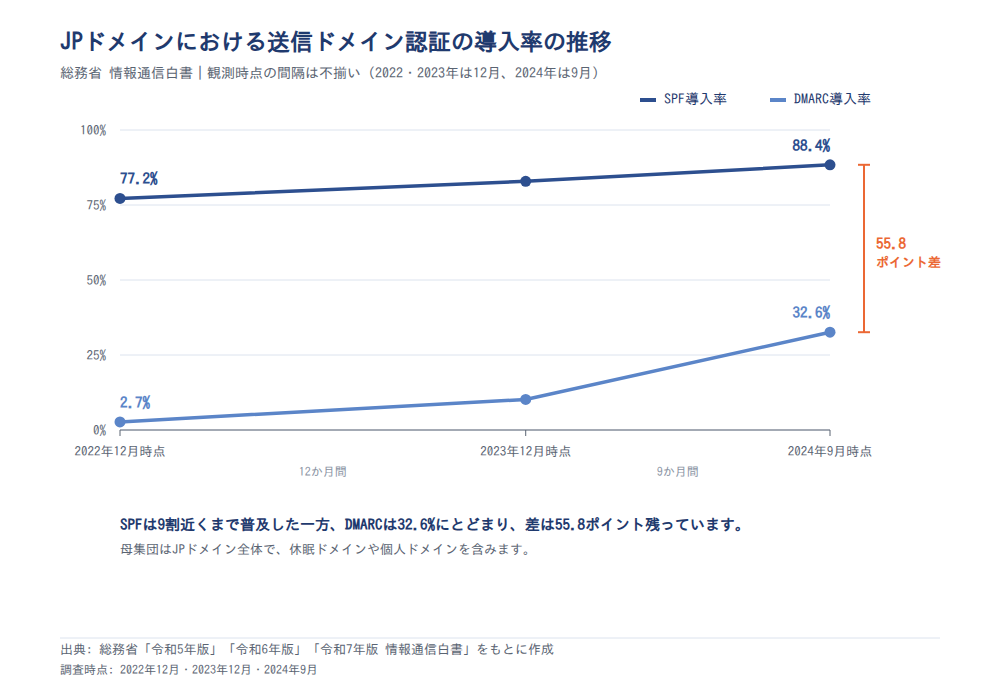
読み取る際の注意が2つあります。3時点のうち2022年と2023年は12月時点、2024年のみ9月時点で、観測の間隔がそろっていません。また母集団はJPドメイン全体で、休眠ドメインや個人のドメインも含まれます。
SPFは2022年12月の77.2%から2024年9月の88.4%まで着実に伸びている
SPFの普及は、すでに9割近くまで進んでいます。総務省の調査によると、JPドメインでのSPF導入率は2022年12月時点で77.2%でした。その後、2023年12月時点で82.9%、2024年9月時点で88.4%まで上がっています。
3時点を通じて着実に上がり続けている点が特徴です。背景として、SPFはDNSにTXTレコードを1行加える形で設定でき、日々の運用を伴わないことが挙げられます。ただしこの解釈は技術の仕様に基づくもので、普及の要因を測った数値ではありません。
自社ドメインでSPFが設定されているかどうかは、DNSのTXTレコードを確認すれば分かります。ドメインの管理を外部に委託している場合は、委託先に設定状況を問い合わせてみてください。ここが、送信側の対策の出発点になります。
DMARCは2.7%から32.6%へ12倍になったが、SPFとの差は55.8ポイント残っている
DMARCは伸び率こそ大きいものの、到達点はまだ3分の1弱です。総務省の調査では、JPドメインのDMARC導入率は2022年12月時点で2.7%でした。これが2023年12月時点で10.2%、2024年9月時点で32.6%まで伸びています。
一方、同じ2024年9月時点のSPFは88.4%です。伸び率の大きさに対して、水準そのものにはまだ開きがあります。
この差から読み取れるのは、2つの技術に求められる作業量の違いです。SPFは送信元を宣言するだけで、そのメールをどう扱うかの判断は受信側に委ねられます。
対してDMARCは、自ドメインを騙るメールの扱いを送信側が指示する仕組みです。ポリシーをどこまで強くするかの判断に加え、正規のメールが止まらないかを事前に確かめる作業が伴います。この負担の差が、55.8ポイントの普及差として表れていると解釈できます。
裏返すと、2024年9月時点で.jpドメインの3分の2は、自社を騙るメールが取引先に届いても、受信側に排除させる指示を出せていない状態です。
注意
観測時点の間隔がそろっておらず、母集団には休眠ドメインや個人ドメインも含まれます。事業でメールを日常的に送る企業ドメインに絞れば、導入率はこれより高い可能性があります。またDMARCの急な伸びには、外部要因が寄与した可能性があります。大手メールプロバイダが大量送信者に認証設定を求めるようになったためです。ただし、これを裏づける数値は本記事では確認できていません。SPFとDMARCは排他的な技術ではなく併用するものです。両者の差をそのまま「遅れ」と評価することはできません。
出典: 総務省「令和5年版 情報通信白書」/同「令和6年版 情報通信白書」/同「令和7年版 情報通信白書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
送信ドメイン認証で防げるのは自社ドメインのなりすましに限られる
送信ドメイン認証を入れても、届くフィッシングメールが減るわけではありません。この点を先に押さえておくと、対策の優先順位を組み立てやすくなります。
まず数値を並べます。JPドメインのSPF導入率は、2022年12月時点で77.2%、2023年12月時点で82.9%でした。2024年9月時点では88.4%で、上昇幅は11.2ポイントです。
その後半と重なる期間のフィッシングサイト報告件数を見てみましょう。4,473件、4,781件、5,025件と続きます。さらに4,233件、4,780件、5,267件で、減少局面は一度も現れていません。
ここから読み取れるのは、因果関係ではなく守備範囲のずれです。SPFやDMARCは「自社ドメインを騙るメールを受信側に弾かせる」ための技術です。攻撃者が新規に取得した無関係のドメインから送られるメールには効きません。
実際、正規ドメインに似たドメインを取得し、詐称した組織の取引先だけに送る手口が確認されています。本文に実在する社員の署名を含める例もあり、ドメインの見た目だけでは判別が難しくなっています。
送信ドメイン認証は必要な対策ですが、それだけで受信するメールの安全性は担保されません。受信側のフィルタと、利用者側の運用ルールは別立てで用意する必要があります。
注意
2つの指標は調査主体も母集団も異なり、観測期間が重なるのは3四半期分だけです。JPCERT/CCの件数は任意の届出の集計で、増減が届出の習慣や周知度の変化を反映している可能性があります。SPF導入率は.jpドメインについての数値ですが、日本の利用者に届くフィッシングメールの送信元は.jpに限りません。送信ドメイン認証がなければ件数はさらに増えていた可能性もあり、「効果がない」ことの証明にはなりません。2つの系列を1つのグラフに重ねて読むことは避けてください。
出典: 総務省「令和5年版 情報通信白書」/同「令和6年版 情報通信白書」/同「令和7年版 情報通信白書」/JPCERT/CC「インシデント報告対応レポート」各四半期号
メール対策は受信側・送信側・運用ルールの3層に分けて優先順位を付ける
ここからは対策の話に移ります。この記事では網羅的な対策リストは作らず、担当者がいない前提でも回る順に並べます。組織的な対策を行っていない企業が2024年調査で69.7%を占める以上、運用の手間が少ない手段から着手するのが現実的だからです。
対策は、受信側・送信側・運用ルールの3層に分けて考えると整理しやすくなります。送信側については、2024年9月時点でSPFが88.4%、DMARCが32.6%という普及状況が、自社の位置を測る目安になります。
なお、ここで紹介するのは特定の製品ではありません。メールサービスの標準機能・DNSの設定・社内ルールという粒度で扱います。他のサイバー攻撃の種類への対策と重なる部分も多いので、あわせて確認してみてください。
着手する順番
- 1. 受信側: 迷惑メールフィルタと多要素認証など、設定するだけで効く手段
- 2. 送信側: 自社ドメインのSPF・DKIMの確認と、DMARCの段階的な導入
- 3. 運用ルール: 振込先の変更依頼をメール以外の手段で確認する取り決め
受信側は迷惑メールフィルタと多要素認証など、設定するだけで効く手段から入る
最初に手を付けるのは受信側です。理由は、日々の運用を必要としない既定の設定で効果が出るからです。小規模企業者で担当者がいるのは専門部署4.4%と兼務11.1%の合計15.5%にとどまり、継続運用を前提にした手段は選びにくいためです。
IPAが個人向けのフィッシング対策として挙げている項目を、社内で共有できる形に整理すると次のようになります。
- 身に覚えのないメールやSMSは、開かずに削除する
- 添付ファイル・URL・QRコードを安易に開かない
- よく使うサイトは、メール内のリンクではなくブックマークからアクセスする
- メールサービスの迷惑メールフィルタを有効にする
- 業務で使うサービスに多要素認証を設定する(可能ならパスキーなど、フィッシングに耐性のある方式を選ぶ)
この層を最優先にする根拠は、フィッシングの継続性にあります。2026年版の10大脅威(個人)で、フィッシングによる詐取は8年連続の選出です。JPCERT/CCへの報告件数も2025年1〜3月で5,267件と高止まりしています。
まずは設定の有効化と、多要素認証の適用範囲の確認から始めてみてください。
送信側はSPFの確認から始め、DMARCはnoneでの観測から段階的に進める
送信側の対策は、いきなりDMARCを強い設定にしないことが要点です。手順としては、次の順で進めます。
- 自社ドメインにSPFレコードが設定されているかをDNSで確認する
- DKIMの署名設定が有効になっているかを、利用中のメールサービスで確認する
- DMARCをまずnone(何もしない)で設定し、届くレポートで送信状況を観測する
- 正規のメールが弾かれないことを確かめてから、quarantine、rejectへ進める
段階を踏む理由は、ポリシーを強めた結果として自社の正規メールが届かなくなるリスクがあるためです。noneでの観測期間を挟むことで、社外サービスからの送信漏れなどを事前に洗い出せます。
普及状況から見ても、まだ余地は大きい状況です。2024年9月時点でSPFは88.4%まで普及した一方、DMARCは32.6%でした。2022年12月時点ではSPFが77.2%、DMARCは2.7%だったことを考えると、DMARCの導入は今から着手しても遅くはありません。
運用ルールは振込先の変更依頼を電話で確認する1点から始める
3層目の運用ルールは、対象を絞って始めるのが現実的です。IPAの解説書は、ビジネスメール詐欺の対策として次の項目を挙げています。
- 金銭の支払フローを複数人で審査・承認する
- 振込先の変更依頼は、メール以外の手段で確認する
- 社内メールに電子署名を活用する
- 送信ドメイン認証を導入し、自社ドメインのなりすましを排除する
- 私有メールアドレスの業務利用を禁止する
- 強固な多要素認証を導入する
いずれも、組織としてルールを決めて運用することが前提です。ところが2024年のIPA調査では、対策を組織的には行っていない企業が全体で69.7%でした。100名以下では47.6%、101名以上では13.6%です。
同じ2024年の調査では、予算の面でも同じ傾向が出ています。直近過去3期の投資額について「投資していない」「わからない」と答えた企業が約7割を占めます。
ここから読み取れるのは、推奨される対策の多くが想定読者層では前提条件を満たせない、という構造です。ビジネスメール詐欺は10大脅威2026で組織向け第10位、1件で約1,400万円が動いた事例もある攻撃です。それに対し、承認フローを設計して維持する主体が社内にない企業が多数派になっています。
そこで、最小構成まで落とします。「振込先の変更依頼が来たときだけ、メール以外の手段で相手に確認する」という1点に絞ってルール化してください。手順書も専任者も不要で、経理担当者と情シスの合意だけで始められます。
注意
ここで並べた2つの数値は、関係を直接測ったものではありません。ビジネスメール詐欺の被害企業の体制を調べたクロス集計は存在しません。約1,400万円の事例は1社が公表したもので、国内の被害の平均像を代表しません。また「組織的には行っていない」はセキュリティ対策全般についての回答であり、経理の支払承認フローの有無を尋ねたものではありません。支払承認が内部統制として別に整備されている企業もあります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/同「情報セキュリティ10大脅威 2026」個人編 ハンドブック/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同 調査報告書(概要版)/総務省「令和5年版 情報通信白書」/同「令和7年版 情報通信白書」/JPCERT/CC「インシデント報告対応レポート」2025年1〜3月
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メール対策と認証対策は分けて設計できない
対策編の締めとして、視野をもう一段広げます。ここで示すのは統計から読み取った見解です。フィッシングメールは被害そのものではなく入口であり、実害は窃取された認証情報を使った不正ログインの側で発生します。
メールセキュリティを「ゲートウェイやフィルタの話」として閉じて設計すると、被害が顕在化する認証側の対策が検討範囲から外れます。多要素認証やフィッシング耐性のある認証方式は、メール対策と同じ列に並べて優先順位を付けるべき項目です。
この見方を裏づける数値を、警察庁とIPAの統計から順に確認していきましょう。
識別符号窃用型の不正アクセスの検挙件数のうち19.3%はフィッシングサイトから認証情報を入手した手口
警察庁が集計した統計には、盗まれた認証情報がどこから来たのかを示すデータがあります。国家公安委員会・総務省・経済産業省が2026年3月に公表した、2025年(令和7年)1年間を対象とする不正アクセス行為の発生状況を見てみましょう。
識別符号窃用型の不正アクセス行為の検挙件数のうち、フィッシングサイトから認証情報を入手した手口は77件でした。識別符号窃用型の検挙件数(399件)の19.3%にあたり、前年比では36件の増加です。
ただし、手口別で最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」の84件です。フィッシングサイト経由はこれに次ぐ2番目にあたります。パスワードの使い回しや推測されやすい設定への対処も、同じ優先度で扱ってください。
近い時期のフィッシングサイトの報告件数も高止まりしています。JPCERT/CCへの報告は2024年10〜12月で4,780件、2025年1〜3月で5,267件でした。
これらを並べると、攻撃の前段と後段がつながって見えてきます。メールで偽サイトへ誘導する段階と、盗んだIDとパスワードでログインされる段階は、同じ攻撃の一続きです。メールをすり抜けた1通が必ず被害になるわけではなく、認証側で止められる余地があります。
注意
この19.3%は検挙件数に基づく割合であり、警察が摘発できた事案に限られます。不正アクセス全体の手口構成比を代表するものではありません。母数となる検挙件数自体が少なく、前年比の増減は摘発方針や大型事案の有無でも振れます。またフィッシングサイトへの誘導はメールだけでなく、SMS・SNS・検索広告経由でも起こります。この77件のすべてがメール起点とは限りません。
フィッシングと不正ログインは10大脅威(個人)でそれぞれ8年・11年連続で選出されている
同じ構図は、IPAの脅威ランキングにも表れています。2026年版の情報セキュリティ10大脅威(個人)では、フィッシングによる個人情報等の詐取が8年連続の選出です。インターネット上のサービスへの不正ログインは、11年連続の選出でした。
同じ攻撃の前段と後段が、それぞれ長期にわたってランキングに残り続けていることになります。前段だけを塞ぐ設計では、後段のリスクが残ったままです。
ここから言えるのは、メールセキュリティをフィルタ製品の話として閉じると、認証側の対策が検討から抜け落ちるという点です。実際、識別符号窃用型の不正アクセスの検挙件数のうち19.3%は、認証情報をフィッシングサイトから入手したものでした。多要素認証の適用範囲を確認し、業務で使う主要なサービスから順に有効化していきましょう。
なお、10大脅威の個人向けは2024年版以降、順位を付けず五十音順で示されています。連続選出年数は選考会の投票にもとづく選出結果であり、発生量を測った指標ではない点は、あわせて押さえておいてください。
出典: 国家公安委員会ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)/情報処理推進機構「情報セキュリティ10大脅威 2026」個人編 ハンドブック/JPCERT/CC「インシデント報告対応レポート」各四半期号
メール対策だけでは防げない脅威もある
メールセキュリティに力を入れることは必要ですが、そこに寄せすぎるのも問題です。侵入経路が他にある脅威については、別の対策が要ります。
代表例がランサムウェア対策です。公的統計を見ると、感染経路の中心はメールではありません。ここでは、対策の優先順位を全体で考えるための材料を2つ確認します。
ランサムウェアの感染経路はVPN機器・リモートデスクトップが2025年で合計87.0%
ランサムウェアの侵入口は、外部に公開されている機器に集中しています。IPAの解説書が引く警察庁の集計では、VPN機器とリモートデスクトップ経由の合計が2024年に86.0%、2025年には87.0%を占めました。同じ集計で「メール・添付ファイル」は2025年に2.2%です。
被害の規模も公表されています。企業・団体等からのランサムウェア被害の報告件数は、2024年の上半期が114件、下半期が108件でした。
メール対策に寄せすぎると、実際の侵入経路である外部公開機器の管理が後回しになります。VPN機器のファームウェア更新状況と、リモートデスクトップの公開範囲を確認してみてください。なお、この集計の母集団は警察庁が把握した被害に限られます。
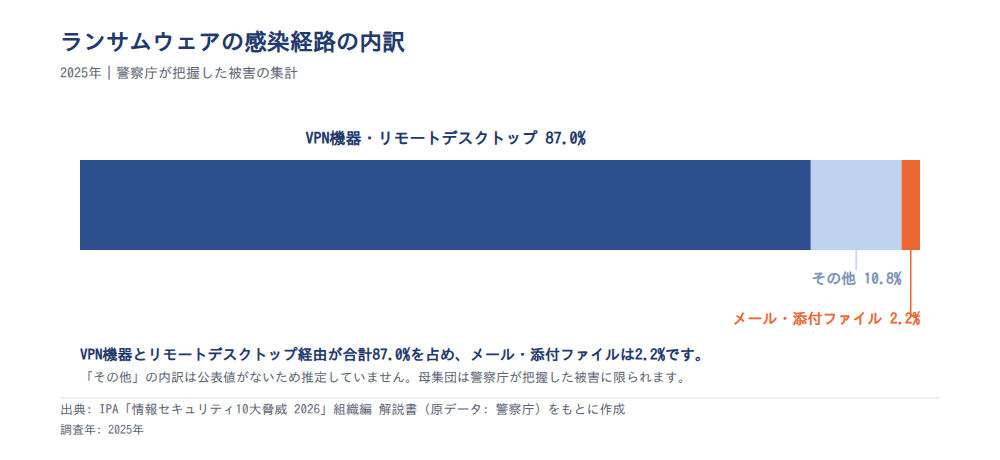
図の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書(原データは警察庁)
中小企業の14.8%がウイルス感染、8.3%がランサムウェア被害を認識している
実際の被害は、中小企業でも一定の割合で認識されています。IPAの2024年度中小企業実態調査(有効回答4,191件)で報告された内容は次のとおりです。
- 2023年度にコンピュータウイルスの感染被害を受けた企業は14.8%(619件)
- 2023年度にランサムウェアの感染被害を受けた企業は8.3%(349件)
- 被害額の参考値として、ランサムウェア被害を受けた組織の平均被害額は2,386万円
平均被害額は、JNSAが2017年1月から2022年6月に公表・報道された国内の約1,300組織を対象として集計した数値です。IPAの報告書には、この集計に中小企業だけでなく大企業や団体等の回答も含まれると注記があります。平均値であるため、少数の大規模事案に引き上げられている可能性があります。参考値として扱ってください。
またこれらの割合は、企業の自己申告に基づく認識ベースの数値です。気づいていない被害は含まれていません。実際の被害率は、この数値より高い可能性があります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書/同「情報セキュリティ白書2025」/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メール経由の被害には、経路別・金額の公的統計が見当たらない
最後に、公的データで分かることの限界を開示しておきます。ここまで見てきたとおり、ランサムウェアについては被害の規模と経路の両方が公表されています。
報告件数は2024年上半期114件・下半期108件と半期単位で示されています。感染経路も、VPN機器とリモートデスクトップの合計が2025年で87.0%という内訳まで分かります。この粒度があるため、どこから入られるかに基づいて優先順位を決められます。
メール起点の攻撃には、同等のデータがありません。ビジネスメール詐欺は10大脅威2026で組織向け第10位という位置づけと、約1,400万円という個別事例の被害額は分かります。しかし国内の被害件数・被害総額の統計は、今回の調査範囲では確認できませんでした。
ここから読み取れる実務上の帰結は1つです。メールセキュリティへの投資を社内で説明するとき、「メール経由で年間何件、いくらの被害が出ているか」を一次データで示せません。稟議の根拠は、体制の欠落(組織的な対策なし69.7%)や普及度(DMARC導入率32.6%)に置かざるを得ないのが現状です。
注意
「確認できた範囲では見当たらない」というだけで、公的統計が存在しないと断定するものではありません。警察庁の資料やフィッシング対策協議会の月次報告に、該当するデータが存在する可能性があります。なお、フィッシング対策協議会の月次報告件数と、DMARCポリシー(reject / quarantine / none)の内訳については、一次情報に到達できず出典を確認できませんでした。そのため、本記事では使用していません。
出典: 情報処理推進機構「情報セキュリティ白書2025」/同「情報セキュリティ10大脅威 2026」組織編 解説書/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年版 情報通信白書」
まとめ
メールセキュリティの実態と対策の順番を、公的データで整理してきました。要点は次の4つです。
- JPCERT/CCへのフィッシングサイトの報告は2025年1〜3月で5,267件と高止まりし、6四半期を通じて減少局面がありません
- DMARCのJPドメイン導入率は2024年9月時点で32.6%で、3分の2は自社を騙るメールへの指示を出せていません
- 組織的な対策を行っていない企業は2024年調査で69.7%。運用を必要としない設定から始めるのが現実的です
- 識別符号窃用型の不正アクセスの検挙件数のうち19.3%はフィッシングサイト経由で、認証側の対策と一体で考える必要があります
製品を入れるかどうかを検討する前に、着手できることがあります。自社ドメインのSPF設定の確認と、振込先の変更依頼が来たときの電話確認。この2つから始めてみてください。
出典: JPCERT/CC「インシデント報告対応レポート」2025年1〜3月/総務省「令和7年版 情報通信白書」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/国家公安委員会ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

メール対策は、設定だけで完結しません。不審なメールに気づいて報告する社員側の判断が、最終的な確認の役割を担います。担当者と利用者の双方で知識を底上げしていく必要がありますが、日々の運用対応に追われる中で学ぶ時間を確保するのは簡単ではありません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ進められる形にしているため、まとまった研修時間を取れない現場でも続けられます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 総務省「令和5年版 情報通信白書」
- 総務省「令和6年版 情報通信白書」
- 総務省「令和7年版 情報通信白書」
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」個人編 ハンドブック
- 情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」調査報告書
- 情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(概要版)
- 情報処理推進機構(IPA)「情報セキュリティ白書2025」
- JPCERT/CC「インシデント報告対応レポート」2023年10〜12月
- JPCERT/CC「インシデント報告対応レポート」2024年1〜3月
- JPCERT/CC「インシデント報告対応レポート」2024年4〜6月
- JPCERT/CC「インシデント報告対応レポート」2024年7〜9月
- JPCERT/CC「インシデント報告対応レポート」2024年10〜12月
- JPCERT/CC「インシデント報告対応レポート」2025年1〜3月
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)