

【IPA・JNSAデータ】ランサムウェア被害額は平均2,386万円|対応工数27.7人月と復旧に約2か月かかった2025年事例
「ランサムウェアは危ない」という話は、もう何度も耳にしていますよね。それでも、自社にとってどれくらいの規模の話なのかは、なかなか掴めないものです。
- 被害に遭うと、結局いくらかかるのかが分からない
- 記事によって被害額の数字が違いすぎて、どれを信じていいか分からない
- 復旧にどれくらい業務が止まるのか、社内に説明できる材料がない
この記事では、こうした悩みにIPAの公開資料で確認できた数値だけで答えます。結論から言うと、ランサムウェアは金額の大きさではなく、業務が止まる長さで捉えるべき被害です。
報告件数、中小企業の被害率、感染経路、被害額、復旧期間、事例の順に見ていきます。数値だけでなく、その数値がどこまでの範囲を指すのかも確認します。なお、ランサムウェアという攻撃の手口や最新の脅威動向は別記事で解説しているため、本記事では扱いません。
この記事のポイント
- ランサムウェア感染被害の平均被害額は2,386万円、事故対応に要した内部工数は平均27.7人月(2022年時点。対象は2017年1月から2022年6月に公表・報道された被害。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」が引用したJNSA調査)
- 2024年に企業・団体等から報告されたランサムウェア被害は上半期114件・下半期108件(出典: IPA「情報セキュリティ白書2025」第1章)
- 2025年の事例では、感染から受注システムの再開まで約2か月を要しています(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェア被害の報告件数は2024年に上半期114件・下半期108件
被害の話でまず出てくるのが、年間の報告件数です。ただしこの数字は「日本で起きたランサムウェア被害の総数」ではありません。件数そのものと、その読み方を順に整理します。
2024年の報告件数は年間222件で、半期あたり100件を超えている
企業・団体等から報告されたランサムウェア被害は、2024年で年間222件です。内訳は上半期114件、下半期108件で、半期あたり100件を超えています。
これはIPA「情報セキュリティ白書2025」が警察庁への報告をもとに整理した数値です。母集団は、警察庁に報告があった企業・団体等の被害に限られます。
本記事が扱うのは2024年の単年分のみです。同じ図には2020年下半期以降の半期別の推移も示されており、IPAは2022年上半期以降は高い水準が続いていると説明しています。ただし本記事が一次確認できた数値は2024年の2件のため、増減の幅には踏み込みません。まずは半期で100件台という規模感を押さえてください。
中小企業4,191社の調査では349社が被害を経験しており、報告件数と桁が合わない
一方、企業に直接尋ねた調査では違う規模の数字が出ます。IPAは中小企業等4,191社に調査を行っています。2023年度にランサムウェア感染被害を受けたという回答は8.3%・349社でした。
この2つの数値から読み取れるのは、標本4,191社の中だけで全国の年間報告件数222件を上回っている点です。公表・報告される被害は、実際に起きている被害の一部と考えられます。
したがって、「年間222件」を自社のリスクの目安に使うのは適切ではありません。
注意
この2つは別の指標です。警察庁の件数は都道府県警察への報告に基づき、IPAの8.3%はWebアンケートによる自己申告です。対象年も2024年と2023年度でずれています。回答者がウイルス感染や不正アクセスを取り違えていれば、8.3%は過大になります。両者の差から全国の被害社数を推計することはできません。
出典: IPA「情報セキュリティ白書2025」第1章/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2023年度に中小企業等の8.3%がランサムウェア被害を経験している
「大企業が狙われる攻撃だろう」と考えたくなりますが、中小企業でも被害は起きています。IPAの実態調査では、2023年度にランサムウェア被害を受けた中小企業等は8.3%でした。ここで見ておきたいのは、被害率そのものよりも、被害が起きた後に社内で対応できるかどうかです。
サイバーインシデント全体では23.3%、ランサムウェアは8.3%が被害を経験している
被害類型別に並べると、ランサムウェアの位置が見えてきます。IPAが2024年度に実施した中小企業実態調査(2023年度実績、有効回答4,191社)の結果は次のとおりです。
| 被害類型 | 2023年度に被害を経験した割合 |
|---|---|
| サイバーインシデント全体(いずれかの被害類型を経験) | 23.3% |
| コンピュータウイルス感染(ランサムウェアとは別の選択肢) | 14.8% |
| 不正アクセス(ランサムウェアとは別の選択肢) | 10.0% |
| ランサムウェア感染 | 8.3% |
| 被害を受けていない | 76.7% |
n=4,191(2023年度実績)。設問は複数回答のため、各類型の割合を足し合わせても全体の割合にはなりません。サイバーインシデント全体の23.3%はいずれかの被害類型を1つ以上経験した企業の割合で、100%から76.7%を差し引いて本記事が算出した値です。報告書の原文では「約2割」と表記されています。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
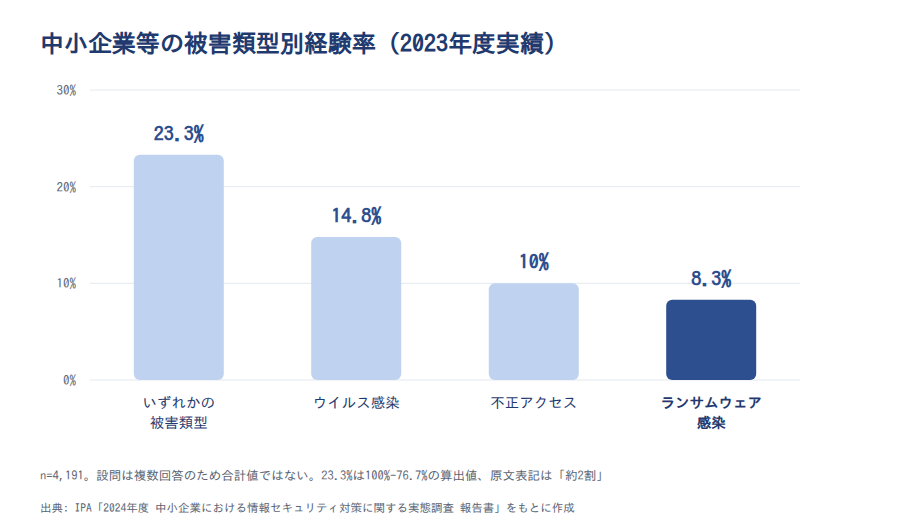
ランサムウェアの8.3%は、約12社に1社が1年のうちに被害を経験している計算になります。単独の攻撃類型としては、決して小さい数字ではありません。
情報セキュリティ対策を組織的に行っていない中小企業等は69.7%
同じ調査の別の設問には、対応する側の数値もあります。情報セキュリティ対策を組織的には行っていないと回答した中小企業等は、2024年時点で69.7%。従業員への教育を特に実施していない企業も、同じ2024年時点で63.6%です。
小規模企業者に絞ると、専門部署や担当者を置いている企業は2024年時点で4.4%にとどまります。ここでの小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します(n=2,775)。
ここから読み取れるのは、約12社に1社が被害を経験する一方で、被害時に調査や復旧を担う人が社内にいない企業が多い点です。被害データは、起きたときに誰が対応するのかまで含めて読む必要があります。なお組織としての対応体制の作り方は扱いません。
注意
被害経験率と体制は、同じ調査の別々の設問です。被害を受けた349社に限定した内訳ではないため、「体制がないから被害を受けた」とは言えません。むしろ体制がある企業ほど被害を検知でき、回答率が高くなる可能性もあります。時点も2023年度と調査時点でずれています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同「調査実施結果概要」
感染経路は2025年時点で87.0%がVPN機器・リモートデスクトップ経由
被害の入口も外せない論点です。結論から言うと、ランサムウェアの感染経路はリモートアクセス機器に集中しています。ここでは経路の割合の推移と、メール経由との差だけを確認します。
2022年の80.4%から2025年の87.0%まで4年間一貫して上昇している
VPN機器とリモートデスクトップ経由の合計割合は、2022年から2025年まで一貫して上昇しています。IPA「情報セキュリティ10大脅威 2026」解説書が警察庁の集計を整理した数値は次のとおりです。
| 調査年 | VPN機器・リモートデスクトップ経由の合計割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
本記事ではVPN機器とリモートデスクトップの合計値のみを扱います。原資料にはVPN機器単体・リモートデスクトップ単体の内訳も示されていますが、本記事では合計値のみを使用しています。出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)
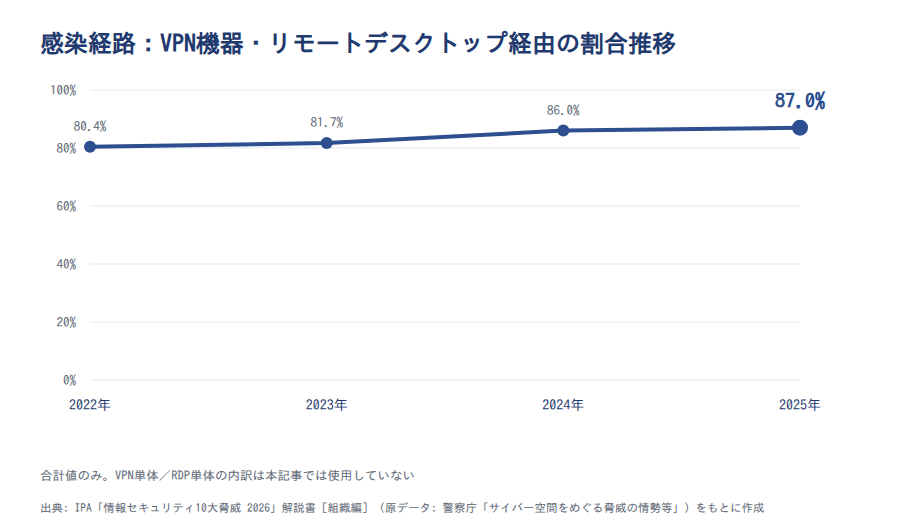
4年間の上昇幅は6.6ポイントです。ただし直近の2024年から2025年の伸びは1.0ポイントで、上昇のペースは鈍化しています。同一出典・同一指標の比較であるため、この4年間はそのまま並べて読めます。
メール・添付ファイル経由は2.2%にとどまっている
同じ2025年の数値で、メール・添付ファイル経由は2.2%です。VPN機器・リモートデスクトップ経由の87.0%との差は、非常に大きくなっています。
この対比から読み取れるのは、ランサムウェアの入口が従業員の操作から離れている点です。被害の起点は、外部に公開されている機器の状態に移っています。自社の状況を測る目安になるのは、外部から接続できる機器の点検がどこまで進んでいるかです。具体的な進め方は本記事では扱いません。
注意
これは警察庁が被害を受けた企業・団体から得た有効回答に占める構成比で、件数そのものではありません。他の経路が減っただけでも、この割合は上がります。メール起点の被害は侵入経路を特定できないまま終わることがあり、その分低く出ている可能性もあります。年ごとに分類定義が見直されていれば、4年間の連続比較は成立しません。なお、各年の集計期間(通年か半期か)は、本記事が参照したIPA資料の中では確認できていません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)/IPA「情報セキュリティ白書2025」第1章
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの平均被害額は2,386万円で、情報漏えい型より低い
被害額は記事によって数字が大きく違い、戸惑いますよね。海外ベンダーの調査と国内調査では母集団が違うため、そのまま比べられません。そこで本記事では同一の調査の中で被害類型別に並べ、その金額に何が含まれていないのかまで確認します。
被害類型別に並べると、ランサムウェアは4類型のうち3番目
JNSAの調査をIPAが引用した2022年時点の数値では、ランサムウェア感染被害を受けた組織の平均被害額は2,386万円です。同じ調査に含まれる他の被害類型と並べると、次のようになります。
| 被害類型 | 平均被害額(2022年) |
|---|---|
| ウェブサイトからの情報漏えい(クレジットカード情報も漏えい/ランサムウェア以外の類型) | 3,843万円 |
| ウェブサイトからの情報漏えい(個人情報のみ/ランサムウェア以外の類型) | 2,955万円 |
| ランサムウェア感染 | 2,386万円 |
| エモテット感染(ランサムウェア以外の類型) | 1,030万円 |
母集団は2017年1月から2022年6月までに公表・報道された国内約1,300組織のうち、アンケートに回答した被害組織です。IPAは、この結果には中小企業だけでなく大企業や団体等の回答も含まれる点に留意が必要だと注記しています。エモテットとウェブサイトからの情報漏えいは、ランサムウェア以外の被害類型です。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(原データ: JNSA「インシデント損害額調査レポート」)
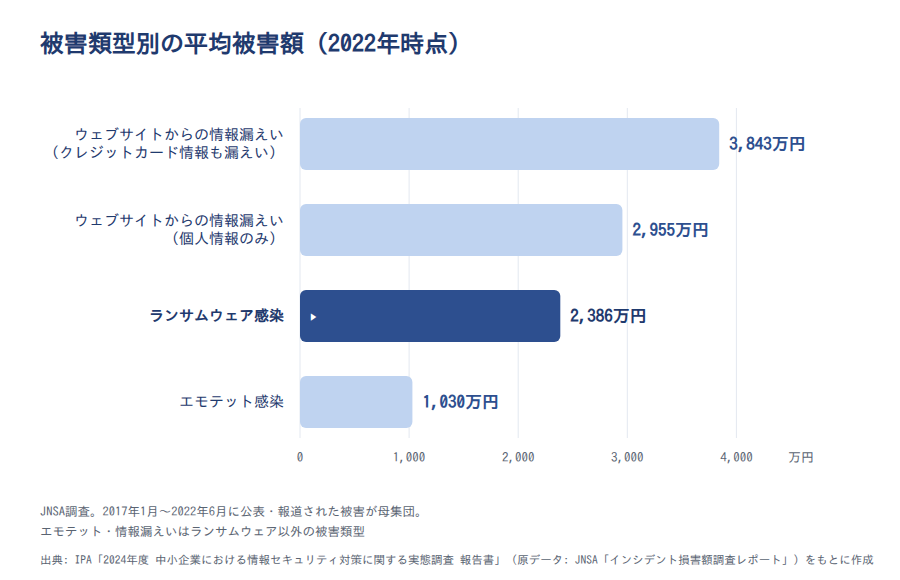
ランサムウェアは4類型のうち3番目で、クレジットカード情報を含む漏えい(3,843万円)の6割強にとどまります。金額だけを見れば、ランサムウェアが突出しているわけではありません。
調査対象では身代金を支払った組織は0%で、費用は復旧側に出ている
この2,386万円の中身も確認しておきます。同じJNSA調査では、ランサムウェア被害組織のすべてが「身代金は支払っていない」と回答しました。支払い率は0%です。一方、事故対応に要した内部工数は平均27.7人月でした。つまり金額の中身は攻撃者への支払いではなく、調査・復旧・対応にかかった費用だと読めます。
ただしこの支払い率0%の母集団は、2017年1月から2022年6月に公表・報道された被害です。そのうちアンケートに回答したランサムウェア被害組織に限った結果になります。日本全体の支払い率ではないため、「国内では誰も払っていない」とは読めません。
この金額には事業停止による機会損失が含まれていない
結論から言うと、2,386万円は実際の負担の下限に近い数値だと考えられます。IPAはこの被害額の表に、2つの留保を付けています。システム停止やデータ消失による利益の喪失・機会損失と、従業員の対応コストが計上されていない例が多いという点です。
実際、事故対応の内部工数は2022年6月までの公表事案を対象とした調査で平均27.7人月、2025年の事例では受注システムの再開まで約2か月です。ランサムウェアは金額の大きさではなく、業務が止まる長さで捉えるべき被害です。次の章で復旧期間のデータを見ていきます。
注意
中小企業等を対象にした別の設問では、過去3期のサイバーインシデント被害総額の平均は約73万円です(2023年、n=975)。これはランサムウェアを含む全被害類型の混合値で、自己申告による3期分の合計額です。公表・報道された被害を母集団とする2,386万円とは母集団も集計単位も異なり、並べて比較することはできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(原データ: JNSA「インシデント損害額調査レポート」)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
ランサムウェア単独の復旧期間を示す公的統計は確認できず、混合値でも最大360日
「復旧まで平均◯日」という数字は、出典と母集団まで書かれていることがあまりありません。本記事で一次確認できた復旧期間のデータも、ランサムウェア単独のものではありませんでした。ここでは混合値と個別事例を分けて示し、分かっていない部分も正直に書きます。
全被害類型の平均は5.8日だが、最大360日・50日以上が2.1%という裾野がある
IPAの中小企業実態調査で、2023年度にサイバーインシデントを経験した(その可能性が高い場合を含む)と回答した企業(n=975)に、過去3期の実績を尋ねた結果は次のとおりです。これらはいずれも、ウイルス感染や不正アクセスを含む全被害類型の混合値であり、ランサムウェア単独の数値ではありません。
| 指標 | 値(2023年度・全被害類型の混合値、n=975) |
|---|---|
| 復旧に要した期間の平均 | 5.8日 |
| 復旧に要した期間の最大 | 360日 |
| 復旧に50日以上を要した企業の割合 | 2.1% |
ランサムウェアを含む複数の被害類型が混在した集計結果です。設問は過去3期のうち復旧に最も時間を要した期間を尋ねたもので、平均5.8日はその回答の平均値です。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
平均は5.8日ですが、最大は360日です。復旧に50日以上を要した企業も2.1%あります。平均値の裏側に、長期にわたる停止の裾野があることが分かります。
2025年の事例では、受注システムの再開まで約2か月かかっている
個別の事例を見ると、平均値との差はさらにはっきりします。アサヒグループホールディングスは2025年9月に被害を受けました。同社の公表によると、感染から電子受発注システムの受注再開までは約2か月。情報漏えいの可能性がある件数は約191万件です。
これは1社の事例で、平均的な復旧期間を示すものではありません。ただし、大規模な被害では数週間から数か月単位で業務が止まり得る実例といえます。
したがって、全被害類型の平均5.8日をランサムウェアの目安に使うと、実態を大きく過小評価します。
ランサムウェアに限定した復旧日数の分布は、本記事で確認できた範囲では公開されていない
ここまで見てきたとおり、ランサムウェア単独の復旧日数の分布は提示できていません。正確には「統計が存在しない」のではなく、今回参照できた一次資料の中に見当たらなかったということです。警察庁「サイバー空間をめぐる脅威の情勢等」に集計が含まれる可能性はありますが、本記事は一次確認できた数値のみを扱います。
そのため復旧期間は、全被害類型の混合値と個別事例を分けて示しました。他の記事で「復旧まで平均◯日」という数字を見かけたときも、母集団の記載があるかを確認してみてください。
注意
平均5.8日・最大360日・50日以上2.1%は、いずれもランサムウェアを含む全被害類型の混合値です。軽微なウイルス感染も同じ母集団に含まれるため、ランサムウェア被害の復旧期間としてそのまま使えません。中小企業等を対象とした自己申告であり、復旧の定義も回答企業によって異なる可能性があります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
委託先1社の被害が約100団体・300万人超に波及した事例がある
事例を数多く並べた記事は既にたくさんあります。ここでは件数を競わず、2024年から2025年に公表された5件に絞って被害の広がり方を見ていきます。注目していただきたいのは、攻撃を受けた組織の規模と影響が及んだ範囲のずれです。
2024〜2025年に公表された5件の被害規模を整理する
まず、公表された被害規模を並べます。単位が団体・人・件で異なるため、列を分けて示します。
| 組織(公表時期) | 影響が及んだ団体数 | 漏えいした人数 | 漏えいした件数 |
|---|---|---|---|
| イセトー社(2024年5月) | 民間32団体・行政機関等9団体・再委託元等約60団体 | 民間事業者委託分 約250万人、行政機関等委託分 約56.6万人 | — |
| KADOKAWAグループ(2024年6月) | — | 25万4,241人 | — |
| 岡山県精神科医療センター(2024年5月) | — | 最大4万人分 | — |
| アサヒグループホールディングス(2025年) | — | — | 約191万件 |
| アスクル(2025年10月) | — | — | 約72万件 |
各社の公表時点の値です。単位が団体・人・件で異なるため、合算できません。漏えい人数・件数は精査により後日増減することがあります。出典: IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
業種は印刷、出版、医療、飲料、通信販売とばらばらです。特定の業種だけで起きている被害ではないことが、この5件からも分かります。
被害の規模は自社の規模ではなく、預かっているデータの量で決まる
この5件から読み取れるのは、被害規模を決めているのが自社の規模ではないという点です。攻撃を受けたのは印刷会社1社ですが、影響は民間32団体・行政機関等9団体・再委託元等約60団体に及びました。漏えいした人数は民間事業者委託分が約250万人、行政機関等委託分が約56.6万人です。
自社で情報を保有するKADOKAWAグループの25万4,241人と比べると、桁が1つ違います。岡山県精神科医療センターの最大4万人分のように小さく見える事例でも、扱う情報の性質で影響の重さは変わります。
つまり、他社から業務を請け負っている企業ほど、自社の規模から想像するより大きな被害の当事者になり得ます。預かっているデータの量と種類が、リスクを見積もる材料です。
注意
これらは公表された個別の事例で、統計的な代表性はありません。規模が大きく報道価値の高い事案ほど公表されやすいため、受託企業の被害が一般に大きいことの証拠にはなりません。数値も各社の公表時点のもので、単位が異なるため合算できません。
出典: IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
被害統計は自社のリスク見積もりにそのまま使えない
ここまで見てきた数値を掛け合わせて、自社の想定損失を出すことはできません。母集団も調査主体も集計単位も違うためです。最後に、扱った数値の性質を整理します。
件数・金額・日数は、いずれも母集団の違う数値である
本記事で扱った主要な数値を、母集団の違いという観点で並べます。同じ「ランサムウェア被害」という言葉でも、指しているものが異なります。
| 数値 | 調査年 | 母集団 | 使える場面 |
|---|---|---|---|
| 年間222件(上半期114件・下半期108件) | 2024年 | 警察庁に報告があった企業・団体等の被害 | 報告された被害の規模感を示す |
| 8.3% | 2023年度 | 中小企業等4,191社の自己申告 | 中小企業での被害の起きやすさを示す |
| 2,386万円 | 2022年 | 公表・報道されたランサムウェア被害組織のうちアンケート回答分 | 公表事案の被害額の目安を示す |
| 5.8日 | 2023年度 | 2023年度にサイバーインシデントを経験した中小企業等975社(全被害類型の混合値) | 軽微な被害を含む復旧期間の分布を示す |
出典: IPA「情報セキュリティ白書2025」第1章/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
この4つを掛け合わせて自社の期待損失を計算することはできません。それぞれが別の調査の、別の母集団に対する数値だからです。
業種別のランサムウェア被害率は、本記事で確認できた範囲では公表されていない
「自社の業種はどうなのか」という疑問には、残念ながら数値で答えられません。ランサムウェア単独の業種別被害率は、本記事が参照できた一次資料の範囲では確認できませんでした。
総務省の通信利用動向調査には、業種別のセキュリティ被害の統計があります。ただしウイルス感染や不正アクセスを含む包括的な指標のため、本記事では使用していません。そこで、業種の代わりに使える見積もりの軸を3点挙げます。いずれも対策手法ではなく、被害データの読み方です。
ポイント: 自社の被害規模を見積もる3つの軸
- 業務が止まったとき、何日で困るのか(2023年度の全被害類型の混合値でも最大360日、2025年の事例では受注システムの再開まで約2か月)
- 被害の調査や復旧にあたれる人が社内に何人いるのか(事故対応の内部工数は2022年6月までの公表事案を対象とした調査で平均27.7人月)
- 他社から預かっているデータがどれだけあるのか(2024年の事例では、委託先1社の被害が民間32団体・行政機関等9団体・再委託元等約60団体に波及しています)
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ランサムウェア被害を一次データで見てきました。押さえておきたい結論は3つです。
1つめは、2022年6月までの公表事案を対象としたJNSA調査の平均被害額2,386万円の読み方です。情報漏えい型より低い金額ですが、事業停止による機会損失や従業員の対応コストは含まれていません。同じ調査で、事故対応の内部工数は平均27.7人月でした。
2つめは、ランサムウェア単独の復旧期間の公的統計が本記事の確認範囲では見当たらない点です。2023年度の全被害類型の混合値では平均5.8日・最大360日で、2025年の事例では約2か月でした。3つめは、被害規模を決めているのが自社の規模ではなく、預かっているデータの量だという点です。
まずは、自社の業務が何日止まると困るのかを洗い出すところから始めてみてください。
新人・ひとり情シスの学習は情シスカレッジで

被害時に社内で対応にあたれる人がどれだけいるかは、本記事で繰り返し出てきた論点です。組織的に対策を行っていない中小企業等は2024年時点で69.7%、事故対応の内部工数は2022年6月までの公表事案を対象とした調査で平均27.7人月。いざというときの対応は、担当者個人の知識に左右されがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べるため、研修時間を取りにくい現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から、支払いは請求書払いに対応しています。初期設定は約10分です。
※出典
- IPA「情報セキュリティ白書2025」第1章
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査実施結果概要」
※ 感染経路の数値の原データは警察庁「サイバー空間をめぐる脅威の情勢等」、被害額・内部工数・身代金支払い率の原データはJNSA「インシデント損害額調査レポート」です。本記事はいずれもIPA資料内での引用として確認した値のみを使用しています。