

【2025年 総務省・IPA調査】クラウド運用の実態|対策実施率98.3%でもログ記録は41.0%、中小企業の体制格差まで解説
クラウドを入れるかどうかで社内がもめる時期は、もう終わったのではないでしょうか。困るのはむしろ、入れたあとに何を続ければいいのかを誰も教えてくれないことです。
- クラウドは入れたが、運用として何を続ければいいのか整理できていない
- 監視もログも「たぶん取れている」以上のことが言えない
- ひとりで見ているので、どこまでやれば十分なのか判断できない
結論から言うと、クラウド運用の差は「対策をしているか」ではなく「対策を続けられているか」で出ます。総務省の通信利用動向調査によると、2025年調査時点で何らかのセキュリティ対策を実施している企業は98.3%です。一方で、アクセスログを記録している企業は41.0%にとどまります(出典: 総務省「令和7年通信利用動向調査の結果」別紙2)。
この記事では、総務省とIPAの公表データだけを使って、クラウド運用で押さえる業務範囲・監視の考え方・体制の判断軸を整理します。特定の運用代行サービスを勧める内容ではありません。数値には調査年と母集団を添えているので、社内説明の材料としても使えます。
この記事のポイント
- 何らかのセキュリティ対策の実施率は98.3%ですが、アクセスログの記録は41.0%です(2025年 総務省 通信利用動向調査)
- 小規模企業者の84.5%は、情報セキュリティ対策を組織的には行っていません(2024年 IPA 中小企業実態調査)
- クラウドの運用コストや障害の実績を示す公的統計は、主要な調査では確認できません。記録は自社で残すしかありません

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド運用が課題になるのは、導入の差より運用体制の差のほうが大きいから
最初に押さえておきたいのは、クラウド運用が課題になる理由です。それは導入の遅れではなく、導入したものを回す体制の差にあります。
総務省の調査によると、2025年調査時点でクラウドサービスを利用している企業は83.5%です。資本金規模で見ると、1000万円未満の企業で75.4%、50億円以上の企業で99.8%でした。
この2つの数値から読み取れるのは、導入の有無はもう企業を分ける論点ではなくなったということです。規模によって大きく開くのは、利用率ではなく、それを継続的に管理する人と仕組みのほうです。
資本金1000万円未満の企業でも75.4%がクラウドを利用している(2025年調査)
企業規模が小さくても、クラウドはすでに入っています。2025年調査では、資本金1000万円未満の企業の75.4%がクラウドサービスを利用していました。4社に3社という水準です。
ただし読むときに前提が一つあります。総務省の通信利用動向調査の企業調査は、公務を除く産業に属する常用雇用者100人以上の企業が対象です。したがって「資本金1000万円未満」の区分も、常用雇用者が100人以上いる企業に限られます。
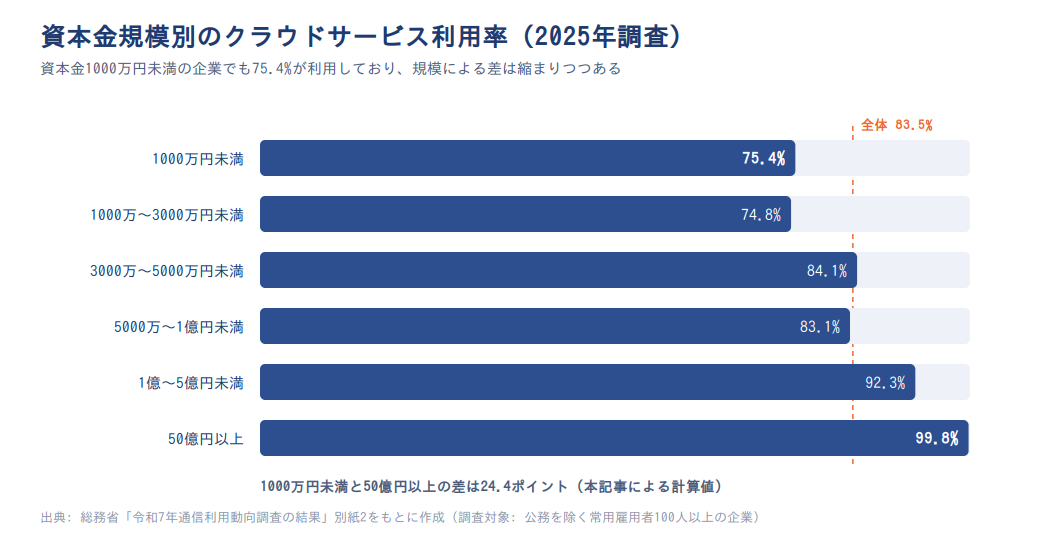
| 資本金規模(2025年調査) | クラウドサービスを利用している企業の割合 |
|---|---|
| 1000万円未満 | 75.4% |
| 1000万〜3000万円未満 | 74.8% |
| 3000万〜5000万円未満 | 84.1% |
| 5000万〜1億円未満 | 83.1% |
| 1億〜5億円未満 | 92.3% |
| 50億円以上 | 99.8% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成。母集団は本調査に回答した企業(公務を除く、常用雇用者100人以上の企業)です。
最小区分と最大区分の差は24.4ポイントです(本記事による計算値)。全体の利用率も2025年調査で83.5%に達しました。2021年以降の推移を見ると、利用率は上がり続けているものの、残る伸びしろは2割弱です。
つまり、導入するかどうかはもう論点ではありません。 議論すべきなのは、すでに社内に入っているクラウドをどう管理し続けるかです。
小規模企業者の84.5%はセキュリティ対策を組織的に行っていない(2024年調査)
一方、運用する側の体制は規模によって大きく違います。IPAの調査によると、2024年調査時点で小規模企業者の84.5%は、情報セキュリティ対策を組織的には行っていません。対策は各自の対応に任されている状態です。
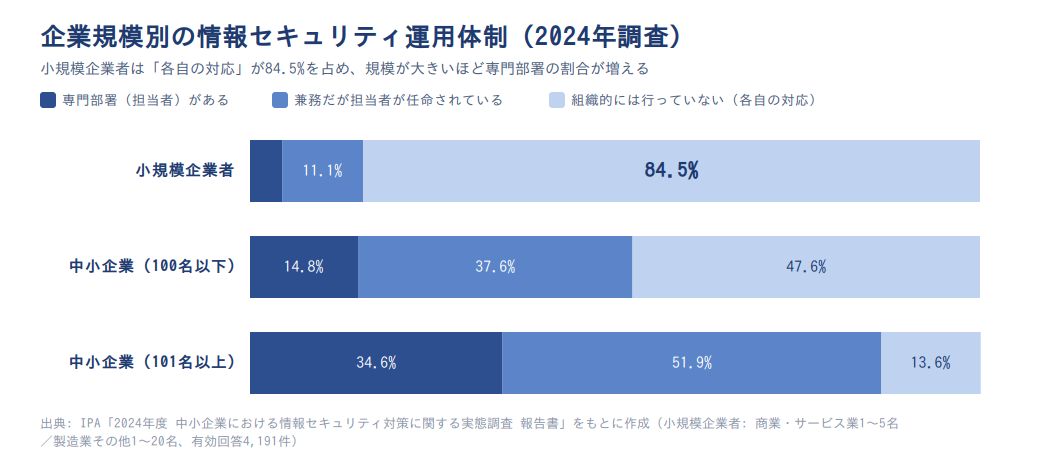
| 企業規模(2024年調査) | 専門部署(担当者)がある | 兼務だが担当者が任命されている | 組織的には行っていない(各自の対応) |
|---|---|---|---|
| 小規模企業者 | 4.4% | 11.1% | 84.5% |
| 中小企業(100名以下) | 14.8% | 37.6% | 47.6% |
| 中小企業(101名以上) | 34.6% | 51.9% | 13.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」より作成。小規模企業者は商業・サービス業で1〜5名、製造業その他で1〜20名の企業を指します。
「専門部署がある」は小規模企業者で4.4%、101名以上で34.6%です。「組織的には行っていない」の差は70.9ポイントになります(本記事による計算値)。
ひとり情シスの実態を直接測った公的統計は見当たりませんが、この規模別データは近い姿を映しています。
導入の格差と体制の格差は別の調査の数値であり、直接は引き算できない
ここで一つ注意しておきたい点があります。前の2つの見出しで示した24.4ポイントと70.9ポイントは、そのまま比べられる数値ではありません。
総務省の通信利用動向調査は、公務を除く常用雇用者100人以上の企業が調査対象で、クラウド利用率の区分軸は資本金規模です。IPAの中小企業実態調査はWebアンケートモニタによる調査で、有効回答は4,191件、区分軸は従業者規模です。統計法にもとづく調査ではない点も、総務省の調査との違いです。
注意
調査主体・母集団・区分軸がいずれも違うため、2つの格差を直接引き算した比較はできません。ここで言えるのは「別々の調査で観測される格差の幅に大小がある」ということまでです。またIPA調査の101名以上の区分は回答数が295件と小さく、誤差の幅が広い点も踏まえて読んでください。
社内説明で使うときは、それぞれの調査名と母集団を添えてください。数値の出どころを分けて示すほうが、結果的に説得力が保てます。
出典: 総務省「令和7年通信利用動向調査の結果」別紙1/同 別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド運用の業務は監視・アカウント管理・更新対応・費用管理・障害対応に整理できる
クラウド運用の中身は、5つに整理すると全体像がつかめます。オンプレミスの運用と比べると、ハードウェアの面倒を見る仕事は減ります。
ただし、設定・権限・費用・契約を見続ける仕事はそのまま残ります。クラウドにすると運用業務がなくなるのではなく、運用の対象が機器から設定と契約に移ると考えてください。
クラウド運用の5つの業務
- 監視・ログ管理: 不審な操作やアクセスに気づける状態をつくる
- アカウント・権限管理: 誰が何にアクセスできるかを棚卸しする
- 更新・設定の見直し: 仕様変更や新機能に合わせて設定を確認する
- 費用管理: サービスごとの月額と増減を把握する
- 障害対応・契約管理: 停止時の役割分担と代替手段を決めておく
パブリッククラウドとプライベートクラウド、ハイブリッド構成では、自社が担う範囲の広さが変わります。ただしこの5分類そのものは、どの形態でも共通します。なお、クラウド利用時の確認項目についてはIPAも解説書で整理しており、後半の見出しで具体的に取り上げます。
クラウド利用企業の73.3%が使うファイル保管・データ共有が運用対象の中心になる
運用の主戦場になるのは、ファイルの置き場所です。総務省の2025年調査では、クラウドを利用している企業の73.3%がファイル保管・データ共有を用途に挙げました。
この割合の分母は全企業ではなく、クラウドサービスを利用している企業です。同じ2025年調査で、クラウドを利用している企業は全体の83.5%でした。
社内の資料が共有ストレージに集まるほど、運用の中心は「誰が何にアクセスできるか」の管理に寄っていきます。サーバー機器の保守がなくなった代わりに、権限と共有設定の管理が日常業務として残ります。
「保守体制を社内に持たずに済む」ことを理由に選んでも、運用業務がゼロになるわけではない
クラウドを選ぶ理由の上位には、運用負荷を減らしたいという動機が並びます。ただし、実際の効果の実感は「ある程度」が中心です。2025年調査の数値を並べると、次のようになります。
- クラウドを利用する理由「安定運用、可用性が高くなるから」: 45.1%
- 同「資産、保守体制を社内に持つ必要がないから」: 42.8%
- 利用効果が「非常に効果があった」または「ある程度効果があった」: 89.4%
- そのうち「非常に効果があった」: 36.0%
- そのうち「ある程度効果があった」: 53.5%
効果があったと答えた企業は9割近くにのぼりますが、内訳の多数派は「ある程度」です。期待どおりに運用負荷が消えたわけではない、と読むこともできます。
保守体制を持たずに済むことと、運用業務がゼロになることは別です。 残った業務が何かを言語化しておくと、社内での役割分担も決めやすくなります。
出典: 総務省「令和7年通信利用動向調査の結果」別紙1/同 別紙2/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
セキュリティ対策の実施率は「設定して終わる対策」と「続ける対策」で41ポイント開いている
ここからが本題です。企業を分けているのは対策の有無ではなく、対策を続けられているかどうかです。
総務省の調査によると、2025年調査時点で何らかのセキュリティ対策を実施している企業は98.3%です。ところが内訳を開くと、大きな差が見えます。端末へのウイルス対策プログラム導入は82.0%、アクセスログの記録は41.0%です。
この41ポイントの開きは、一度設定すれば済む対策と、日々の見直しが要る対策の差です。 クラウド運用の実力は、この下側の項目にあらわれます。
対策の実施率は端末ウイルス対策82.0%に対しアクセスログ記録41.0%にとどまる(2025年調査)
対策別の実施率を高い順に並べると、傾向がはっきり出ます。上位には導入時の設定で完結する対策が、下位には運用を続ける必要がある対策が集まります。
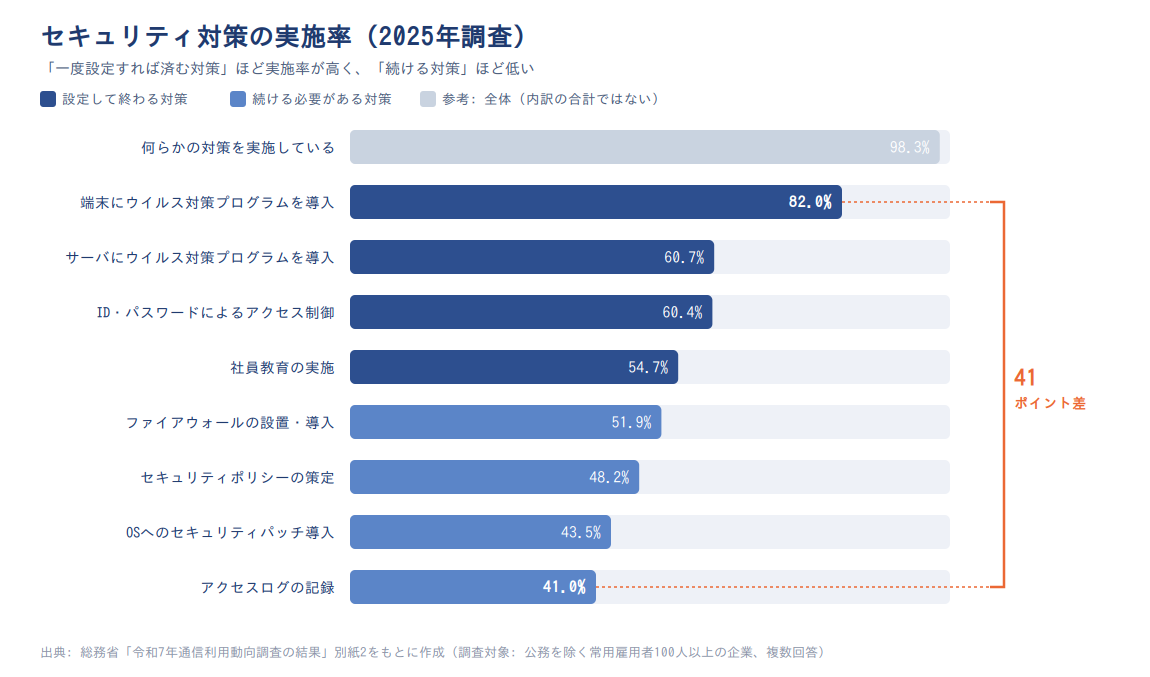
| セキュリティ対策(2025年調査) | 実施している企業の割合 |
|---|---|
| 何らかの対策を実施している | 98.3% |
| パソコンなどの端末にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| 社員教育の実施 | 54.7% |
| ファイアウォールの設置・導入 | 51.9% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成。母集団はインターネットを利用している企業(公務を除く、常用雇用者100人以上の企業)です。複数回答のため合計は100%になりません。
上から4項目は、導入時に設定すればその後の手間が比較的小さい対策です。下位に来たポリシー策定・パッチ適用・ログ記録は、いずれも定期的に手を入れないと形骸化します。
自社の運用を点検するときは、この表の下半分から見てください。 上半分だけ埋まっている状態は、多くの企業に共通する姿です。
ログ記録とポリシー策定は前年から3〜4ポイント改善したが、いずれも半数に届いていない
下位の項目も、少しずつは動いています。2024年調査と2025年調査を比べると、次のように上向きました。
- アクセスログの記録: 37.8%(2024年)→ 41.0%(2025年)
- セキュリティポリシーの策定: 44.2%(2024年)→ 48.2%(2025年)
- OSへのセキュリティパッチの導入: 42.4%(2024年)→ 43.5%(2025年)
上げ幅はそれぞれ3.2ポイント、4.0ポイント、1.1ポイントです(本記事による計算値)。改善はしていますが、3項目とも半数には届いていません。
なお、調査の選択肢の文言は年によって変わる場合があります。2年分の差をトレンドとして強く読み込まず、水準の目安として使ってください。
クラウドではログ取得やパッチ適用が提供者側の責任範囲に入り、実施率が低く出る場合がある
この実施率の低さを、そのまま運用力の差と読むのは早いかもしれません。設問は複数回答で、自社に不要と判断した項目は選ばれないためです。
クラウドサービスを利用している場合、ログ取得やパッチ適用は提供者の責任範囲に入ることがあります。実際、クラウドを選ぶ理由として「資産、保守体制を社内に持つ必要がないから」を挙げた企業は2025年調査で42.8%でした。
注意
2025年調査でアクセスログの記録41.0%、OSパッチの導入43.5%という数値には、提供者側が担っている分が自社の「実施」として回答されていない可能性があります。低い実施率を見て慌てる必要はありません。まず契約書やサービス仕様書で「誰が取っているか」を確認し、どちらも取っていない領域だけを埋めてください。
責任範囲の確認は、契約更新のタイミングに合わせて行うと定着します。確認した結果は、次の担当者のために1枚にまとめて残しておきましょう。
「何らかの対策をしている」は2017年から2025年まで97〜99%で動かず、企業間の差を測る指標にならない
最後に、指標そのものの限界にも触れておきます。「何らかの対策をしているか」という設問は、もう企業間の差を映しません。
総務省の調査で、何らかのセキュリティ対策を実施している企業の割合は次のように推移しています。
- 2017年調査: 99.3%
- 2023年調査: 98.5%
- 2024年調査: 97.7%
- 2025年調査: 98.3%
振れ幅は1.6ポイントで、実質的に天井に張り付いた状態です(本記事による計算値)。「対策はしています」と答えられることには、もう情報としての価値がありません。
自社の状態を測るなら、対策の中身と続けられているかを見る段階に来ています。次の見出しでは、その入口になる監視の話に移ります。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「平成29年通信利用動向調査の結果」/総務省「令和5年通信利用動向調査の結果」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害に気づける状態をつくることが、クラウド運用の監視設計の出発点になる
監視の話は精神論になりがちですが、被害の統計を読むと必要性がはっきりします。総務省の調査によると、2025年調査時点で何らかのセキュリティ被害を受けた企業は48.1%でした。
ここで前提を一つ置きます。この数値は企業側の自己申告であり、記録する仕組みがなければ被害は計上されません。
つまり被害経験率は、被害の発生量と検知力の両方を含んだ数値です。 この前提を持ったうえで、規模別の数値を見ていきます。
セキュリティ被害を受けた企業は2025年調査で48.1%と、およそ半数にのぼる
まず全体の水準を確認します。2025年調査で何らかのセキュリティ被害を受けた企業は48.1%で、およそ半数です。
| 調査年 | セキュリティ被害を受けた企業の割合 |
|---|---|
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 46.2% |
| 2025年 | 48.1% |
出典: 総務省「令和7年通信利用動向調査の結果」別紙2ほか各年の通信利用動向調査より作成。母集団はインターネットを利用している企業(公務を除く、常用雇用者100人以上の企業)です。2024年・2025年は概要別紙2の集計値です。
2022年から2年連続で下がったあと、2025年に上向きました。一貫した改善ではなく、直近で反転している点に注意してください。
この指標は被害の定義が広く、検知の仕組みが整うほど数値が上がる方向にも動きます。下がったから安全になった、とは読めない性質の数値です。
従業者2000人以上は64.9%、100〜299人は45.6%と規模で19.3ポイントの差がある
規模別に見ると、はっきりした差が出ます。しかも向きは、多くの人の直感とは逆かもしれません。
前提として、この調査の対象は公務を除く常用雇用者100人以上の企業です。最小の区分が従業者100〜299人になっているのは、それより小さい企業が調査対象に含まれないためです。
| 従業者規模 | 2024年調査 | 2025年調査 |
|---|---|---|
| 100〜299人 | 44.2% | 45.6% |
| 2000人以上 | 69.5% | 64.9% |
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」より作成。母集団はインターネットを利用している企業です。調査対象は公務を除く常用雇用者100人以上の企業です。規模別の値は報告書(無回答を含む集計)、前の見出しで示した全体値48.1%は別紙2(無回答を除く集計)にもとづくため、集計基準が異なります。
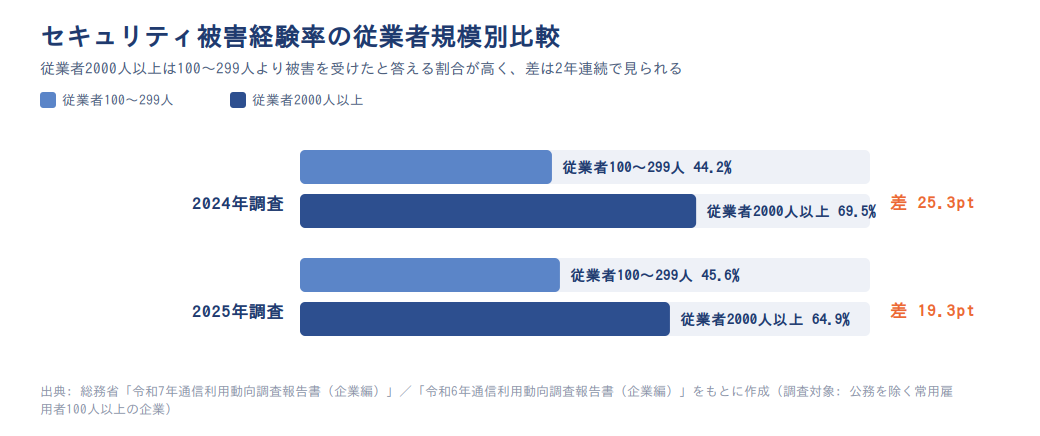
差は2024年調査で25.3ポイント、2025年調査で19.3ポイントです(本記事による計算値)。2年連続で、規模が大きい企業ほど被害経験率が高くなっています。
産業別では、2024年調査で情報通信業が53.3%と全体より高い水準でした。業種によっても、被害を受けたと答える割合は変わります。
中小規模で被害経験率が低いのは、安全だからではなく気づいていない可能性がある
事実として、中堅規模の被害経験率は大企業より低く出ています。2025年調査では、従業者100〜299人が45.6%でした。
一方で、アクセスログを記録している企業は2025年調査で41.0%です。IPAの2024年調査では、小規模企業者の84.5%が情報セキュリティ対策を組織的には行っていません。
この2つを並べて読み取れるのは、中小規模の被害経験率の低さの一部が「起きていない」ではなく「気づいていない」で説明できる可能性です。因果として断定はできませんが、検討する価値のある見方だと考えます。
ただし、より単純な説明もあります。大企業は拠点も端末も取引先も多く、攻撃を受ける機会そのものが多いという露出量の差だけでも、この向きは説明がつきます。
監視は「取る」より「見る」を先に決めると、ひとりでも回せる
ここからは実務の話です。ログをすべて取ろうとすると、ひとりで運用する体制ではまず続きません。
先に見たとおり、2025年調査でアクセスログの記録は41.0%、OSパッチの導入は43.5%でした。ID・パスワードによるアクセス制御も60.4%にとどまります。多くの企業が、ここを完全には固められていません。
まず見る対象を3つに絞る(本記事の提案)
- 管理者権限の操作: 権限の付与・変更・削除がいつ誰の手で行われたか
- 普段と違う場所からのログイン: 海外や深夜など、業務時間・拠点から外れたアクセス
- 共有リンクの外部公開: ファイル共有が社外に開かれた状態になっていないか
これは統計にもとづく推奨値ではなく、優先順位の提案です。全部を見るのではなく、週に一度だけ見る対象を3つ決めるところから始めてください。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和5年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
運用体制は、内製を続けられるかを人材データで見極めてから決める
内製で続けるか外部に出すかは、気持ちではなく人材の状況で判断してください。IPAの調査によると、2025年調査時点でDXを推進する人材の「量」が不足していると答えた企業は85.5%です。
「質」が不足していると答えた企業は88.8%で、量より高い水準でした。いずれもDXに取り組んでいる企業を対象にした数値です。
人手が足りないのは、あなたの会社だけの問題ではありません。 この前提に立つと、外部の力を借りる判断も検討しやすくなります。
DXを進める人材は「量」85.5%・「質」88.8%の企業が不足と回答している(2025年調査)
不足感は量よりも質のほうが深刻です。「大幅に不足している」に限っても、質が量を上回ります。
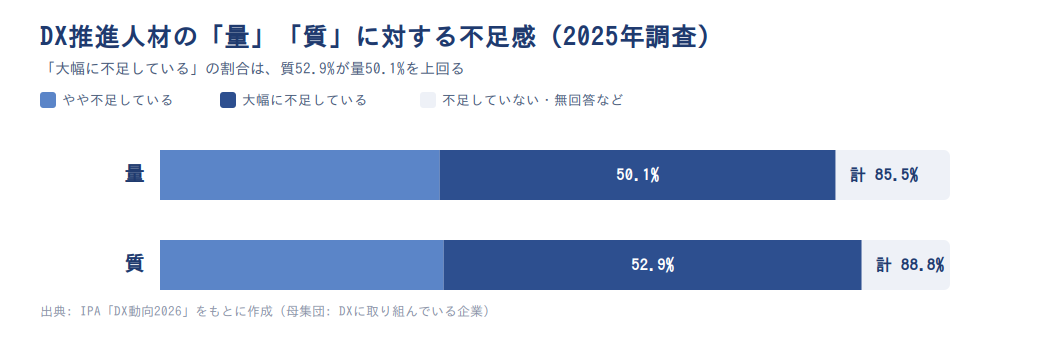
| 不足感(2025年調査) | 量 | 質 |
|---|---|---|
| 不足している(やや不足+大幅に不足) | 85.5% | 88.8% |
| うち「大幅に不足している」 | 50.1% | 52.9% |
出典: IPA「DX動向2026」より作成。母集団はDXに取り組んでいる企業です。
質の不足感は、2024年調査の86.1%から2025年調査の88.8%へ2.7ポイント上がりました(本記事による計算値)。人数を増やせば解決する問題ではない、という認識が広がっています。
注意
この数値の母集団はDXに取り組んでいる企業であり、ひとり情シスを抱える中小企業の実態と一致するとは限りません。また「質が不足している」は主観的な評価です。求める水準が上がれば、同じ人材でも不足と回答されます。自社の状況をそのまま当てはめるのではなく、業界全体の傾向として読んでください。
評価基準が無い企業は76.1%、育成予算を増やした企業は23.8%にとどまる
不足を認識していても、手当ては進んでいません。IPAの調査では、DX人材の評価基準が「ない」と答えた企業は2025年調査で76.1%でした。
育成予算を増やした企業は、2024年調査で23.8%です。評価基準は2025年調査、育成予算は2024年調査と、調査年が異なる点は押さえておいてください。
測る物差しも投資も動いていない状態が、不足感と並んで存在しています。 人を採って育てる前提の計画は、現実的でない場合があります。
自社の運用体制を考えるときは、来年も同じ人数と同じスキルで回す前提を置くほうが安全です。そのうえで、足りない部分を外部で埋める設計にしてください。
2030年には先端IT人材が54.5万人不足すると推計されている
中長期の見通しも、同じ方向を示しています。経済産業省が2019年に公表した推計では、2030年時点で先端IT人材の需要が供給を54.5万人上回るとされました。
同じ推計で、従来型IT人材は供給が需要を9.7万人上回る見込みです。いずれもIT需要の伸びが中位のシナリオの値です。足りない領域と余る領域が同時に生じますが、差し引きでは約45万人の不足が残ります(本記事による計算値)。
こうした状況では、情シスの業務を効率化する工夫と、外部サービスの活用を組み合わせる判断が現実的になります。公的機関が中小企業向けに用意している選択肢としては、次のようなものがあります。
- IPAが制度として審査・登録している「サイバーセキュリティお助け隊サービス」。相談窓口・監視・緊急対応・簡易サイバー保険を、民間事業者が1つのパッケージで提供します
- IPAが無償配布する「iLogScanner」。自社のウェブサーバやSSH・FTPのアクセスログから攻撃の兆候を検出するオフラインツールです。オンライン版は2019年1月に終了しており、クラウドやSaaSの運用を監視するツールではありません
- 総務省「中小企業等担当者向けテレワークセキュリティの手引き(チェックリスト)第3版」。2022年5月に公表された資料です
これらの効果を数値で示す公的統計は確認できていません。あくまで公的機関が中小企業向けに用意している選択肢として、検討の入口に使ってください。
出典: IPA「DX動向2026」/経済産業省「IT人材需給に関する調査」報告書(2019年公表)/IPA「サイバーセキュリティお助け隊サービス」/IPA「ウェブサイトの攻撃兆候検出ツール iLogScanner」/総務省「中小企業等担当者向けテレワークセキュリティの手引き(チェックリスト)第3版」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド固有の運用は、責任分界点・停止時の代替・設定見直しの3点を定期的に確認する
クラウドには、自社だけでは決められない領域があります。だからこそ、確認する項目と頻度をあらかじめ決めておく必要があります。
総務省の調査では、クラウドを利用する理由として「安定運用、可用性が高くなるから」を挙げた企業が2025年調査で45.1%でした。一方、クラウドを利用しない理由では「ネットワークの安定性に対する不安がある」が2024年調査で14.7%です。
期待も不安もネットワークとサービスの可用性に集まっています。 IPAは解説書で、クラウド利用時に確認すべき項目を整理しました。ここではそれを運用の点検項目として使います。
導入前の不安はセキュリティ24.9%・ネットワークの安定性14.7%と統計に残っている(2024年調査)
まず、企業がクラウドの何を不安に思っているかを見ておきます。総務省の調査では、クラウドサービスを利用していない企業に理由を聞いており、次の項目が挙がりました。
| クラウドを利用しない理由(2024年調査) | 選択した企業の割合 |
|---|---|
| 既存システムの改修コストが大きい | 29.6% |
| 情報漏えいなどセキュリティに不安がある | 24.9% |
| ネットワークの安定性に対する不安がある | 14.7% |
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」より作成。母集団はクラウドサービスを利用していない企業(n=171)です。調査対象は公務を除く常用雇用者100人以上の企業です。複数回答のため合計は100%になりません。上位項目のみを抜粋しており、回答が最も多かったのは「必要がない」でした。回答数が少ないため、1社の回答が割合に与える影響は大きくなります。
注意
これらは導入を判断する時点の意識を聞いた設問です。運用中に実際に何が起きたかを示す数値ではありません。「不安を挙げた企業が14.7%だから、停止は起きにくい」といった読み方はできない点に気をつけてください。
運用フェーズで必要なのは、不安の大きさではなく、起きたときの手順です。 次の見出しで、その中身を具体的に見ていきます。
障害時にどこまで自社が対応するかは、契約時に決めて仕様変更のたびに見直す
止まったときの想定は、後回しになりがちです。2025年調査では、可用性の高さを理由にクラウドを選んだ企業が45.1%でした。保守体制を持たずに済むことを理由に挙げた企業も42.8%あり、期待が大きいほど停止時の準備は抜けやすくなります。
IPAは「情報セキュリティ10大脅威 2026 解説書[組織編]」で、クラウド利用時の対策として次の項目を挙げています。
- 選定の前に、ガイドラインに沿った運営をしている事業者かどうかを調べる
- インシデント発生時に、誰がどこまで対応する責任を負うかを明確にする
- 業務が止まらないように、代替案を準備する
- 仕様変更があったときに、設定を見直す
この4項目は、契約時に一度決めて終わりにせず、仕様変更のたびに確認してください。 クラウド障害の発生率や影響範囲を示す公的統計は、主要な調査では確認できませんでした。数値で判断できない以上、手順で備えるほうが確実です。
なお、クラウドサービスの選び方や確認項目は、IPA「中小企業のためのクラウドサービス安全利用の手引き」(2024年7月公表)にまとまっています。
兼務でインシデント対応まで担うのは難しく、報告ルートと訓練を先に決めておく
現実として、対応する人の多くは兼務です。IPAの2024年調査で「兼務だが担当者が任命されている」と答えた企業の割合は、次のとおりでした。
- 小規模企業者: 11.1%
- 中小企業(100名以下): 37.6%
- 中小企業(101名以上): 51.9%
IPAの解説書は、CISOの配置・CSIRTの構築・報告連絡相談ルートの整備・訓練の実施を推奨しています。同時に、一般社員がインシデント対応を兼務するのは難しいとも明記しています。
ひとりで見ている環境なら、体制を作る前に「誰に連絡するか」を1枚にまとめてください。 経営層の連絡先、サービス提供者の窓口、外部の相談先を書いておくだけでも、初動は変わります。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」
運用中のコストと障害の実績は公的統計に無いため、自社で記録を残すしかない
最後に、データの空白について正直に書いておきます。公的統計が測っているのは、クラウドを導入するかどうかを判断する時点の意識です。
2025年調査では45.1%の企業が可用性を理由にクラウドを選び、2024年調査ではクラウドを利用していない企業の14.7%が安定性への不安を挙げました。それなのに、実際にクラウドがどれだけ止まったかを示す数値は確認できませんでした。
導入前の期待は統計になっているのに、導入後の実績は統計になっていません。 この空白は、自社の記録で埋めるしかありません。
公的統計が測っているのは導入を判断する時点の意識に限られている
改めて整理します。「利用する理由」も「利用しない理由」も、導入を判断する場面の設問です。
利用する理由では、保守体制を持たずに済むことを挙げた企業が2025年調査で42.8%でした。利用しない理由では、既存システムの改修コストが2024年調査で29.6%です。
運用中の月次コスト、想定外のコスト超過、マルチクラウドの利用率、シャドーIT、SLAの管理状況についても、同じことが言えます。
注意
ここで言えるのは「一般に公表されている主要な公的統計では確認できない」ということです。統計が存在しないと断定するものではありません。調査票の個票や、公表対象外の集計、他機関の別調査に該当する設問がある可能性は残ります。社内資料で引用する際も、この書き方にそろえてください。
数値が無い領域について、他社の平均値を探し続けても答えは出ません。自社の実績を測る仕組みを持つほうが、判断は早くなります。
自社で残す記録は、費用・アカウント・停止・権限の4項目に絞る
記録は増やすほど続きません。まず4項目に絞ってください。
あらためて確認すると、2025年調査でアクセスログの記録は41.0%、OSパッチの導入は43.5%でした。ID・パスワードによるアクセス制御も60.4%です。記録が残っていない企業は珍しくないので、今から始めても遅くはありません。
自社で残す4つの記録(本記事の提案)
- 費用: サービスごとの月額と、前年同月からの増減
- アカウント: 棚卸しを実施した日と、削除したアカウント数
- 停止: 停止・遅延が起きた日時と、業務が止まっていた時間
- 権限: 管理者権限を持つ人数と、最後に確認した日
この4項目は統計値ではなく、本記事による提案です。 半年分たまれば、増員や外部委託を相談するときの材料になります。数字で語れる担当者は、社内でも強い立場に立てます。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/総務省「令和6年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
この記事の要点を、実務で使う順に整理します。
- クラウドの導入は規模を問わず進み、論点は導入の是非から運用体制に移りました
- 差がつくのは対策の有無ではなく継続です。何らかの対策は98.3%、アクセスログの記録は41.0%でした(2025年調査)
- 中小規模の被害経験率の低さは、気づけていない可能性を含みます(2025年調査の全体値は48.1%)
- 小規模企業者の84.5%は組織的な対応をしていません(2024年調査)。体制を作る前に連絡先を決めてください
- 運用中のコストや停止の実績は公的統計で追えないため、自社で記録を残してください
まず着手するなら、管理者権限を持っている人の一覧を出してみてください。想定より多い、あるいは退職者が残っている、という気づきはよくあります。
出典: 総務省「令和7年通信利用動向調査の結果」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
新人・ひとり情シスの学習環境をつくるなら「情シスカレッジ」

この記事で扱った「クラウド運用は続けられるかで差がつく」という論点は、独学ではなかなか整理できません。兼務でインシデント対応まで担う難しさも同じです。近くに相談できる先輩がいないほど、必要な知識に出会うタイミングは遅れます。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に必要な知識を少しずつ積み上げられます。
情シスカレッジの特徴
- 数分の動画+小テストで、まとまった学習時間を取らずに進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況をまとめて管理できます
- 自社カリキュラムの編成とCSVでの教育記録に対応し、社内の教育履歴として残せます
5名から利用でき、請求書払いにも対応しています。初期設定はおよそ10分で、担当者が1人でも始められます。
※出典
- 総務省「令和7年通信利用動向調査の結果」別紙1
- 総務省「令和7年通信利用動向調査の結果」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「平成29年通信利用動向調査の結果」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「DX動向2026」
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
- IPA「中小企業のためのクラウドサービス安全利用の手引き」(2024年7月)
- IPA「サイバーセキュリティお助け隊サービス」
- IPA「ウェブサイトの攻撃兆候検出ツール iLogScanner」
- 総務省「中小企業等担当者向けテレワークセキュリティの手引き(チェックリスト)第3版」(2022年5月)
- 経済産業省「IT人材需給に関する調査」報告書(2019年公表)