

【警察庁・総務省データ】ワンタイムパスワードとは|仕組みとTOTP・HOTPの違い、不正アクセス認知件数7,190件(2025年)が示す必要性
「ワンタイムパスワードを導入しませんか」とベンダーから提案されて、社内でどう説明するか迷っていませんか。情シスの現場では、こんな声をよく聞きます。
- 「ワンタイムパスワード」と「二段階認証」の違いがはっきりしない
- SMSと認証アプリのどちらを選べばいいのか判断できない
- 導入したいが、上司に「なぜ今なのか」を説明する材料がない
先に結論です。ワンタイムパスワードは、一度きり、または短い時間だけ有効な使い捨てのパスワードです。固定パスワードが盗まれても、そのまま使い回されない状態を作るための仕組みになります。
この記事では、値が作られる仕組みと方式の違いから整理します。そのうえで、公的統計が示す導入の現在地と、ワンタイムパスワードでも防げない手口まで解説します。
この記事のポイント
- ワンタイムパスワードは発行のたびに値が変わり、使った時点または一定時間で無効になります。固定パスワードの上に重ねて使う認証の手段です
- 不正アクセス行為の認知件数は、2021年が1,516件、2025年が7,190件でした。この4年で増加しています(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- 一方、企業の「認証技術の導入による利用者確認」は2025年調査で22.2%にとどまります。常用雇用者100人以上の企業のうちインターネットを利用している企業が対象の値です(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワンタイムパスワードは一度きりしか使えない使い捨てのパスワード
ワンタイムパスワードとは、ログインのたびに新しく発行され、一度きりまたは短い時間しか使えないパスワードのことです。英語ではOne-Time Passwordと書き、頭文字を取ってOTPと略されます。
ふだん使う固定パスワードを置き換えるのではなく、その上に重ねて使うのが一般的な形です。IDと固定パスワードを入力した後、6桁程度の数字をもう一度求められる画面を思い浮かべてください。
この記事は、値が作られる仕組み、方式の違い、メリット、限界、企業の導入状況、導入手順の順に進みます。気になるところから読んでも構いません。
ワンタイムパスワードの3つの特徴
- 発行のたびに値が変わる: 同じ値が2回使われることはありません
- 有効期限が短い: 一定時間が過ぎるか、1回使うと無効になります
- 固定パスワードと併用する: 単独で使うのではなく、既存の認証に重ねます
ワンタイムパスワードは利用者とサーバーが同じ計算をして値を突き合わせる
ワンタイムパスワードの値は、利用者側の端末とサーバーがそれぞれ計算しています。サーバーから一方的に送られてくるだけの仕組みではない点が、最初につまずきやすいところです。
計算の材料になるのは、事前に共有した秘密の値(シードと呼ばれます)と、時刻またはカウンタです。両者が同じ材料を持っていれば、コードそのものを通信でやり取りしなくても、同じ値にたどり着けます。
利用者が画面に入力した値と、サーバーが自分で計算した値が一致すれば認証が通ります。ここまでは、認証アプリのように利用者側の端末でも値を計算する方式の説明です。
一方、SMSやメールでコードが届く方式は仕組みが違います。この方式ではサーバー側が乱数などで値を作り、それを別の経路で利用者に届けるだけで、利用者の端末は値を計算しません。NISTのガイドラインSP 800-63Bも、前者を「ワンタイムパスワード認証子」、後者を「アウトオブバンド認証子」として別の類型に分けています。
固定パスワードとの違いは漏えいした後の影響範囲にある
固定パスワードとの決定的な違いは、漏れた後に何が起きるかです。固定パスワードは知られた時点から変更するまで使われ続けますが、ワンタイムパスワードは使った時点または一定時間で無効になります。
この差は実際の事件にも表れています。警察庁の資料によると、2025年に検挙された識別符号窃用型の不正アクセスのうち、パスワードの設定や管理の甘さにつけ込んで入手した手口は84件でした。
同じ資料では、IPAに届出があり実際に被害があった事案の原因も集計しています。原因が「ID・パスワード管理の不備」だったものは33.7%でした(2025年)。ただし母数は届出のうち実際に被害があった85件と小さく、IPAに届出をした組織に偏る点は割り引いて読んでください。
ただし84件という数字は検挙できた件数であり、発生した件数ではありません。手口によって立件のしやすさが違うため、被害の分布そのものとは一致しない点に注意してください。
二段階認証・多要素認証は枠組みで、ワンタイムパスワードはその手段のひとつ
用語を整理しておきましょう。多要素認証や二段階認証は認証のやり方を指す枠組みの名前で、ワンタイムパスワードはその枠組みを満たすための手段です。
認証に使う要素は、知識(本人だけが知っている情報)、所持(本人だけが持っているもの)、生体(本人の身体的特徴)の3つに分けられます。ワンタイムパスワードは端末やトークンを持っていることを確かめるため、所持の要素にあたります。
| 用語 | 意味 | ワンタイムパスワードとの関係 |
|---|---|---|
| 多要素認証 | 知識・所持・生体のうち、異なる2つ以上の要素を組み合わせる枠組み | 所持の要素を確かめる手段として使われる |
| 二段階認証 | 認証の手続きを2回に分ける方式。要素が同じでも成立する | 2段階目で使われることが多い |
| ワンタイムパスワード | 一度きり有効なパスワードを使う認証の手段 | 手段そのものを指す言葉 |
注意したいのは、ワンタイムパスワードを入れれば必ず多要素認証になるとは限らない点です。合言葉のような知識の確認を2回重ねる構成もあり、その場合は二段階でも多要素にはなりません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワンタイムパスワードが必要とされる背景には認証情報を狙う攻撃の増加がある
ワンタイムパスワードが求められる背景には、攻撃の入口が認証情報そのものに寄っている状況があります。正規のIDとパスワードでログインされてしまえば、通信の暗号化やウイルス対策では止められません。
警察庁の資料によると、2025年の不正アクセス行為の認知件数は7,190件で、前年から34.2%増えました。
以下では、この件数の推移、検挙件数の内訳、手口の分布、そしてIPAの脅威一覧という4つの角度から背景を見ていきます。
注意
この章で扱う認知件数は「警察が認知した件数」であり、実際に発生した件数ではありません。通報や相談が増えれば数字も増えます。また検挙件数は捜査で立件できた事案の分布であり、被害全体の縮図ではない点にご注意ください。
不正アクセス行為の認知件数は2025年に7,190件と4年で約4.7倍になっている
認知件数の推移は次のとおりです。2021年が1,516件、2022年が2,200件、2023年が6,312件、2024年が5,358件、2025年が7,190件でした。2021年と比べると約4.7倍です。
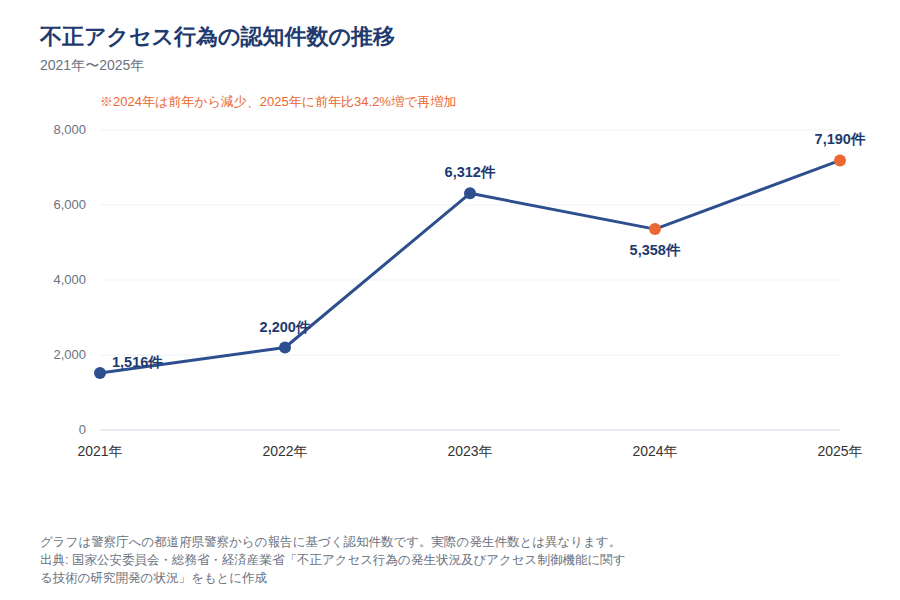
ただし、単調に増え続けているわけではありません。2024年はいったん5,358件まで減っています。認知件数は通報や相談の増減、集計方法の変更でも動くため、2023年の6,312件への急増が何によるものかは、公表資料からは特定できません。
この推移から読み取れるのは、攻撃として観測される件数が年単位で大きく動いているという事実です。企業側の認証技術の導入率は2024年調査の20.7%から2025年調査の22.2%へ1.5ポイントの伸びで、認知件数の変化の速さに追いついていません。
なお、両者は調査主体も母集団も異なります。ここで示したのは関連であって因果ではありません。導入率の低さが認知件数の増加を招いた、とは本データからは言えません。
不正アクセスの検挙件数は識別符号窃用型が399件で約98%を占める
2025年の不正アクセス行為の検挙件数407件の内訳を見ると、識別符号窃用型が399件、セキュリティホール攻撃型が8件です。正規のIDとパスワードを使ってログインする手口が約98%を占めています。
識別符号窃用型とは、他人のIDとパスワードを何らかの方法で手に入れ、本人になりすましてログインする行為です。システムの欠陥を突く攻撃ではないため、脆弱性対応やパッチ適用だけでは防げません。
この内訳から読み取れるのは、不正アクセスの入口がほぼ認証に集中しているという点です。認証を強くする対策が、そのまま入口を塞ぐ対策になります。
正規のパスワードが他人の手に渡った手口が識別符号窃用型の約38%を占める
識別符号窃用型399件の手口の内訳を見てみましょう。パスワードの設定・管理の甘さにつけ込んで入手が84件、フィッシングサイトから入手が77件、他人から入手が75件でした(いずれも2025年)。
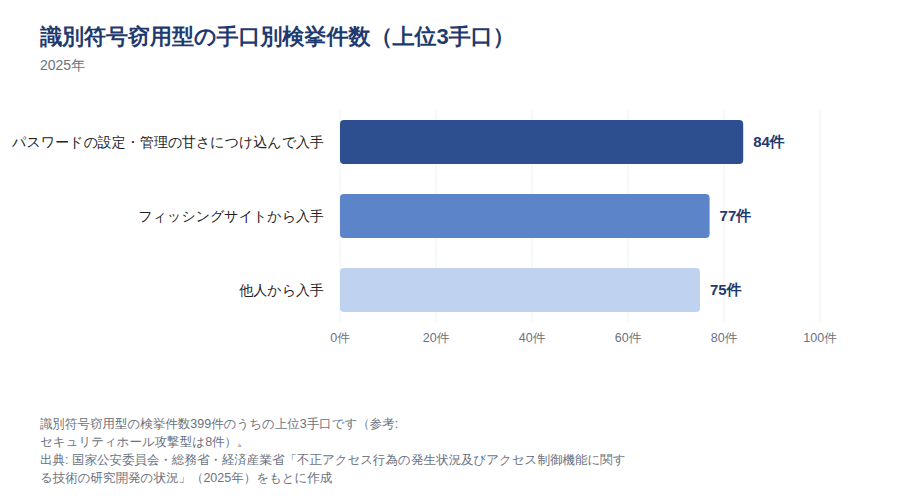
この内訳から読み取れるのは、フィッシングと他人からの入手を合わせた152件が識別符号窃用型の約38%にあたるという点です。いずれも正規のパスワードが本人以外の手に渡ったケースで、パスワードを長く複雑にする対策では防ぎきれません。
つまりパスワードの漏えいを前提に、知られた後でも使われない状態を作る必要があります。ここがワンタイムパスワードの存在理由です。
ただし「他人から入手」には、元従業員や知人から教えてもらった経路も含まれます。認証方式の変更では対処しにくい手口が混ざっている点は、あわせて押さえておいてください。
認証情報を狙う脅威は10大脅威に11年連続で選ばれ、定着している
IPA「情報セキュリティ10大脅威 2026」の個人向けの脅威には、認証情報を狙う項目が並んでいます。「インターネット上のサービスへの不正ログイン」は11年連続、「フィッシングによる個人情報等の詐取」は8年連続の選出です。「インターネット上のサービスからの個人情報の窃取」は7年連続、「インターネットバンキングの不正利用」は4年ぶりの再選出(通算8回目)でした。
ここから読み取れるのは、認証情報が盗まれる段階、情報が流出する段階、金銭被害に転じる段階が同時に並んでいることです。不正ログインと個人情報の窃取は10年規模で選出が続く一方、インターネットバンキングの不正利用は一度圏外に落ちてから戻ってきた項目です。認証情報の窃取そのものは定着した課題で、金銭被害への転化がここへ来て再び目立ってきた、と読むのが妥当でしょう。
この一覧はIPAが個人向けにまとめた脅威です。組織向けには別の順位があるため、そのまま自社のリスク像に置き換えないでください。また10大脅威は選考会の投票で選ばれるもので、被害件数の増減を直接表す指標ではありません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026[個人編]ハンドブック」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
ワンタイムパスワードの方式は生成方法と受け取り方の2軸で整理できる
方式の話に入る前に、軸を分けておきましょう。ワンタイムパスワードには「どう作るか」という生成方式と、「どう届けるか」という受け取り方があり、この2つは別の軸です。
よくある混乱が、TOTPとSMSを並べて比べてしまうことです。TOTPは値の作り方の名前、SMSは値の届け方の名前なので、本来は並列に置けません。認証アプリでTOTPを使う構成が代表例です。ただしSMSやメールで届くコードは、TOTPやHOTPの計算結果ではなく、サーバー側が生成した値を配送しているのが一般的です。2つの軸は別物ですが、実際に出てくる組み合わせは限られる点も押さえておいてください。
ワンタイムパスワードを整理する2つの軸
- 生成方式(どう作るか): 時刻同期方式(TOTP)/イベント同期方式(HOTP)/チャレンジレスポンス方式
- 受け取り方(どう届けるか): ハードウェアトークン/認証アプリ/SMS/メール
時刻をもとに生成するTOTPは一定時間ごとに値が切り替わる
TOTPは時刻をもとに値を作る方式で、Time-based One-Time Passwordの略です。仕様はRFC 6238として公開されています。
共有した秘密の値と現在時刻から計算するため、一定時間が過ぎると値が自動的に切り替わります。RFC 6238は時間刻み(タイムステップ)の既定値として30秒を推奨しており、多くのサービスがこの値を使っています。
認証アプリで最も広く採用されている方式で、通信が届かない場所でもコードを表示できるのが利点です。一方、端末とサーバーの時計が大きくずれると認証が通らなくなります。この弱点は運用の章で改めて触れます。
カウンタをもとに生成するHOTPは認証のたびに次の値へ進む
HOTPはカウンタをもとに値を作る方式で、HMAC-based One-Time Passwordの略です。仕様はRFC 4226として公開されています。
時刻ではなく「何回目の生成か」というカウンタを材料にするため、コードを作ってから入力するまでの時間の制約が緩くなります。急かされずに入力できる点は、現場では実用的な利点です。
その代わり、利用者側とサーバー側でカウンタがずれると認証できません。ボタンを何度も押して値を進めてしまった場合は、同期をやり直す作業が必要になります。ハードウェアトークンで使われることがありますが、トークンにはTOTP方式の製品もあり、機器の種類で生成方式が決まるわけではありません。
チャレンジレスポンス方式はサーバーが出した値をもとに計算する
チャレンジレスポンス方式では、サーバーが毎回異なる値を提示し、利用者側がそれをもとに応答を作って返します。提示される値をチャレンジ、返す値をレスポンスと呼びます。
利用者側は、受け取ったチャレンジと手元の秘密の値を組み合わせて計算します。時刻もカウンタも合わせておく必要がないため、同期のずれという悩みが起きません。
表示された表の中から、決められた位置の数字を読み取って入力するマトリクス認証も、この考え方の派生にあたります。導入する場合は、利用者が毎回どんな操作をするのかを事前に確認しておいてください。
受け取り方はハードウェアトークン・認証アプリ・SMS・メールの4つに分かれる
受け取り方は大きく4つに分かれます。選び方の分かれ目は、利用者にどこまで準備を求められるかと、情シス側がどこまで面倒を見られるかです。
| 受け取り方 | 利用者の準備 | 情シス側の手間 | 通信環境への依存 | 主な注意点 |
|---|---|---|---|---|
| ハードウェアトークン | 専用の小型端末を受け取る | 購入・配布・回収が必要 | なし | 紛失や電池切れで使えなくなる |
| 認証アプリ | スマートフォンにアプリを入れ、初期登録する | 登録手順の案内と再登録の対応 | コード生成時は不要 | 機種変更・紛失時の移行手順が要る |
| SMS | 携帯電話番号を登録する | 番号の管理と送信費用の負担 | 受信に電波が必要 | 電話番号を乗っ取られると受信先を奪われる(NISTは「制限付き」の手段と位置づけ) |
| メール | メールアドレスを登録する | 追加の配布物が不要で始めやすい | 受信にネット接続が必要 | メールアカウントが乗っ取られると同時に破られる(NISTはアウトオブバンド認証への使用を認めていない) |
社給スマートフォンが全員に配られている会社なら認証アプリが選びやすく、私用端末を業務に使わせない方針ならハードウェアトークンが候補になります。自社の端末配布の実態から逆算して選んでください。
国内でどの方式がどれだけ使われているかを示す公的統計は見当たらない
方式を選ぶ段になると「国内で一番使われている方式はどれか」を知りたくなりますが、これを示す公的統計は見当たりません。
警察庁は攻撃側の手口を、入手経路まで分けて公表しています。2025年の内訳は、パスワードの設定・管理の甘さにつけ込んで入手が84件、フィッシングサイトから入手が77件、他人から入手が75件です。
一方、総務省の通信利用動向調査は認証を「認証技術の導入による利用者確認」という一項目にまとめています。公表されているのは2024年調査の20.7%、2025年調査の22.2%という全体の値だけで、方式ごとの内訳は分かりません。
ここから読み取れるのは、攻撃側の記述の細かさに対して防御側の記述が粗いという非対称です。「SMSが主流」「アプリが主流」といった記述をWebで見かけますが、国内の公的な裏づけは確認できませんでした。方式は流行ではなく、自社の利用者環境で選びましょう。
注意
ここで述べているのは「総務省の通信利用動向調査には方式別の内訳が無い」ということです。あらゆる公的統計に存在しないことの証明ではありません。詳細集計表や業界団体の調査に内訳がある可能性は残ります。本記事では、裏づけを確認できない普及率の数値は書きません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」/IETF RFC 6238「TOTP: Time-Based One-Time Password Algorithm」/IETF RFC 4226「HOTP: An HMAC-Based One-Time Password Algorithm」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワンタイムパスワードのメリットは盗まれた認証情報を使わせない点にある
ワンタイムパスワードの価値は、盗まれた認証情報をそのまま使わせないことにあります。前章のとおり、2025年の検挙件数では識別符号窃用型が399件、セキュリティホール攻撃型が8件でした。
攻撃の入口がほぼ認証である以上、認証情報が漏れた後に「使えない」状態を作る対策は直接的に効きます。以下で3つのメリットに分けて見ていきます。
ワンタイムパスワードの3つのメリット
- 漏れた固定パスワードだけではログインが成立しなくなる
- 利用者ごとのパスワード管理の質に頼る度合いを減らせる
- パスキーに未対応の既存システムでも多要素認証を始められる
パスワードが漏れても再利用されにくくなる
最大のメリットは、固定パスワードが漏れても、それだけではログインできなくなることです。
前章で見たとおり、2025年にはフィッシングサイトから入手した手口が77件、他人から入手した手口が75件検挙されています。いずれも正規のパスワードが本人以外の手に渡ったケースです。
ワンタイムパスワードを重ねておけば、攻撃者は手元のパスワードだけでは認証を通せません。「漏れないようにする」対策から「漏れても使えない」対策へ、防御の重点を移せるのが本質的な違いです。
パスワードの使い回しや管理の甘さへの依存を減らせる
2つ目のメリットは、利用者ごとのパスワード管理の質に頼る度合いを下げられることです。
警察庁の資料では、2025年にパスワードの設定・管理の甘さにつけ込んで入手した手口が84件検挙されています。またIPAに届出があり実際に被害があった事案のうち、原因が「ID・パスワード管理の不備」だったものは33.7%でした(2025年、届出85件が母数)。
IPAの個人編ハンドブックは、IDと同じ文字列、生年月日やニックネーム・名前、キーボードの並びのような規則的な配列、辞書に載っている単語一語だけ、といったものを避けるよう挙げています。とはいえ、研修とルールだけで全員の運用をそろえるのは簡単ではありませんよね。
ワンタイムパスワードは、利用者の行動に左右されにくい層を1つ足す対策として位置づけられます。
多要素認証の入口として、パスキーへ移行する前段階に位置づけられる
3つ目に、多要素認証への入口として現実的に使える点があります。
IPA「情報セキュリティ10大脅威 2026」個人編ハンドブックは、不正ログイン対策として多要素認証の利用を挙げています。具体的な手段はワンタイムパスワードや生体認証です。この不正ログインは、個人向けの脅威として11年連続で選ばれた項目です。
同じハンドブックでは、パスキー(パスワードを使わず、生体認証や端末に登録したPINでログインする方式)についても利用できる場合は極力使うよう併記されています。パスキーはフィッシングに強い方式ですが、社内の既存システムやSaaSが対応していない場面も多いはずです。
対応していない環境では、ワンタイムパスワードが現実解になります。古い技術だから避ける、という整理は実務に合いません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026[個人編]ハンドブック」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
ワンタイムパスワードには突破される手口と運用上の弱点がある
メリットを押さえたうえで、ワンタイムパスワードが万能ではないことも確認しておきましょう。認証を強くしても、利用者自身にコードを入力させてしまう手口や、運用でつまずく場面が残ります。
実際、2025年にはフィッシングサイトから認証情報を入手した手口が77件検挙されています。フィッシングは、ワンタイムパスワードを導入しても向き合い続ける経路です。
注意: ワンタイムパスワードを入れても防げない範囲
認証方式を変えるだけでは解決しない範囲があります。
- 利用者自身に正規のコードを入力させるリアルタイム型フィッシング
- 元従業員や知人など内部の人からの入手
- メールアカウントや電話番号といった受信手段の乗っ取り
- 端末の紛失による業務の停止
リアルタイム型フィッシングではワンタイムパスワード自体が入力させられる
リアルタイム型フィッシングは、ワンタイムパスワードそのものを利用者に入力させる手口です。IPA「情報セキュリティ10大脅威 2026」の個人編ハンドブックに、手口の説明が載っています。
流れはこうです。利用者が偽サイトにIDと固定パスワードを入力すると、攻撃者はその情報を使って本物のサイトへ即座にログインを試みます。すると、本人の端末に正規のワンタイムパスワードが届きます。
攻撃者は偽サイトの画面でそのコードの入力を促し、入力された値を本物のサイトへ転送します。電話をかけてコードを読み上げさせる例もあります。利用者から見ると、正規の手続きを進めているようにしか見えません。
対策は、ワンタイムパスワードだけに頼らないことです。メールやSMSのリンクを踏まずブックマークからアクセスする、送信元を確認する、といったフィッシング対策と必ず組み合わせてください。
SMSやメールで受け取る方式は受信環境と乗っ取りの影響を受ける
SMSやメールで受け取る方式には、受信環境に左右されるという弱点があります。電波の届かない場所や、機内モードのままの端末では、コードが届かずログインできません。
さらに、受信手段そのものが奪われる経路もあります。メールアカウントが乗っ取られていれば、そこに届くコードも攻撃者に読まれます。携帯電話番号を第三者に移し替えるSIMスワップという手口も知られています。
この点は国際的な標準文書でも明確に扱われています。NISTのデジタルIDガイドライン SP 800-63B(2025年7月に第4版が確定)は、SMSなど公衆電話網を使ったコードの配送を「制限付き(RESTRICTED)」の手段と位置づけ、SIMの交換や電話番号の移行といった兆候を確認したうえで使うよう求めています。メールについては、特定の端末を持っていることを証明できないため、この用途に使ってはならないとしています。
日本国内の法令上の規制ではありませんが、SMSやメールを選ぶときは「当面の入口としては使えるが、長く据え置く方式ではない」という前提で計画を立ててください。
ただし、国内でこうした被害がどれだけ起きているかを示す統計は見当たりません。件数や割合を挙げている解説を見かけたら、出典と定義を確かめてから引用してください。
端末の紛失・機種変更に備えた復旧手段を用意しないと業務が止まる
情シスにとって現実的に重い負担は、端末が使えなくなったときの対応です。認証アプリを入れたスマートフォンを紛失した、機種変更で移行を忘れた、故障して起動しない、といった連絡は必ず来ます。
復旧手段を用意していないと、その社員は業務システムに一切ログインできません。全社導入の直後は、こうした問い合わせが集中します。
事前に決めておきたいのは、バックアップコードの発行と保管の方法、管理者が登録を解除する手順、そして本人確認の基準の3点です。具体的な決め方は導入の章で扱います。
内部の人からの入手など認証方式の変更では防げない手口が残る
認証方式を変えても防げない手口も残ります。2025年に検挙された識別符号窃用型のうち、他人から入手した手口は75件でした。
この分類には、元従業員や知人から教えてもらった経路が含まれます。正規の利用者が自らコードを伝えてしまえば、ワンタイムパスワードは機能しません。
必要なのは、運用側の対策との組み合わせです。退職時のアカウント停止、権限の棚卸し、ログの確認をあわせて回してください。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026[個人編]ハンドブック」/NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の認証技術の導入率は2025年時点で22.2%にとどまる
企業側の現在地も数字で確認しておきましょう。総務省の通信利用動向調査によると、セキュリティ対策として「認証技術の導入による利用者確認」を行っている企業の割合は、2025年調査で22.2%でした。2024年調査は20.7%です。
導入は進んでいますが、追いついているとは言えない水準です。以下では、この数字の伸び方、母集団の限界、中小企業の実態の順に見ていきます。
注意: この22.2%が指すもの
総務省の設問はワンタイムパスワードを名指ししていません。生体認証や証明書認証、パスキーなども含む「認証技術の導入による利用者確認」という項目であり、OTP単体の導入率ではなく代理指標として扱う必要があります。調査対象は常用雇用者100人以上の企業(公務を除く)で、この項目の母数はそのうちインターネットを利用している企業(2025年調査はn=2,480、複数回答)です。
認証技術の導入率は2024年20.7%から2025年22.2%へ1.5ポイント増えた
数字をもう少し丁寧に見ます。総務省「通信利用動向調査」別紙2の図表5-5では、認証技術の導入による利用者確認が2024年調査で20.7%、2025年調査で22.2%でした。1年で1.5ポイントの増加です。
同一の調査で同一の設問による比較なので、指標としては並べられます。ただし複数回答の項目であり、回答する企業も年ごとに入れ替わります。
2年分の比較だけでトレンドと呼ぶには、観測点が足りません。伸びの方向は見えますが、この先も同じ傾きで増えるとまでは言えない点は押さえておいてください。
ID・パスワードによるアクセス制御との差は2年連続で38.2ポイント開いたままになっている
同じ図表には「ID、パスワードによるアクセス制御」の項目もあります。こちらは2024年調査で58.9%、2025年調査で60.4%でした。
認証技術の導入は20.7%から22.2%です。つまり両項目とも1年で1.5ポイント増えており、差は2024年調査・2025年調査ともに38.2ポイントで変わっていません。
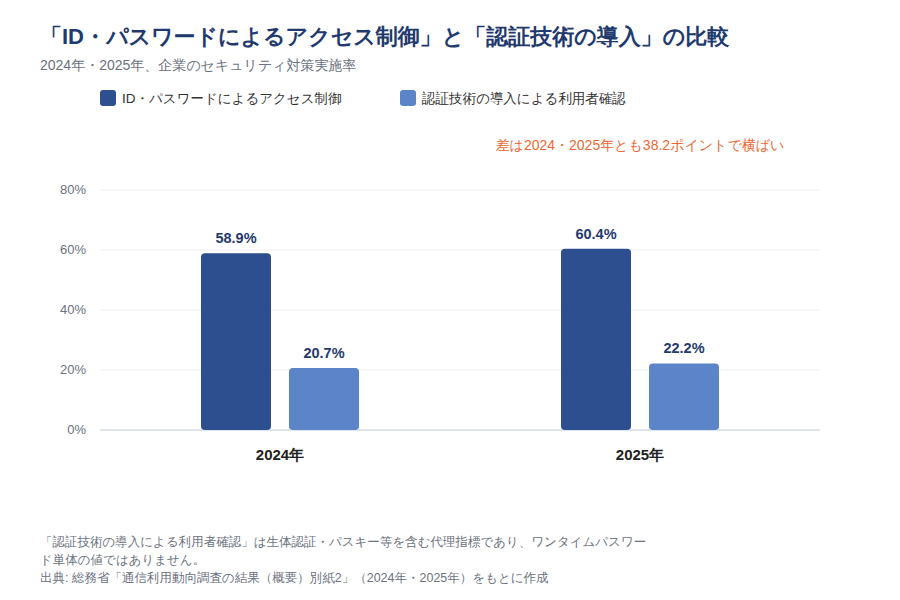
この対比から読み取れるのは、追加の認証が「遅れている」というより、ID・パスワード運用と同じ速度でしか広がっていないという点です。基本の認証を敷いた企業のうち、それを補強する段階まで進んだ割合は改善していません。
ただし、差が横ばいであることには別の説明もあり得ます。標本の年次入替や、セキュリティ設問への回答意欲の変化でも同じ形は生じます。個々の企業の中で移行が進んでいる可能性は否定できません。
22.2%は常用雇用者100人以上の企業の値で、小規模事業者を含めるとさらに低いと考えられる
2025年調査の22.2%という数字を読むときは、母集団に注意が要ります。この値は、常用雇用者100人以上の企業(うちインターネット利用企業)を対象にした調査のものです。
規模による差は大きく開いています。IPAの2024年度の調査では、情報セキュリティ対策を組織的には行っていない企業の割合が、小規模企業者で84.5%でした。100名以下の中小企業は47.6%、101名以上の中小企業は13.6%で、規模間で70.9ポイントの差があります。
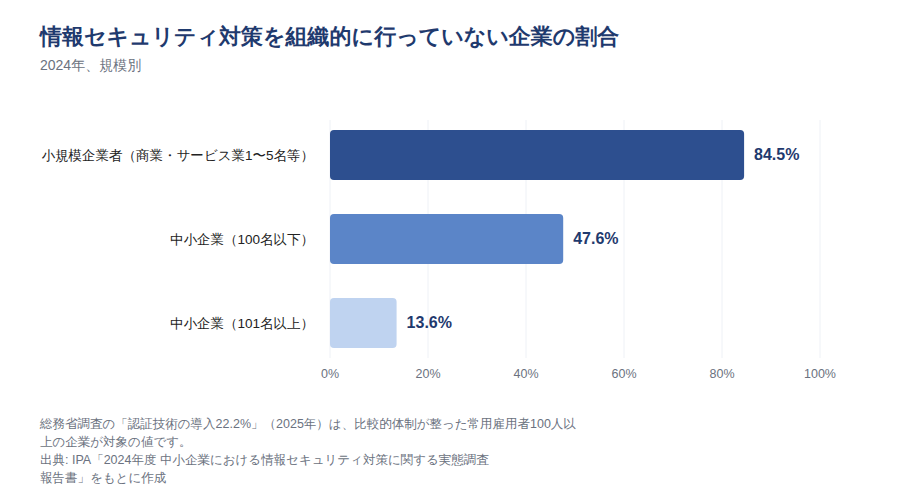
ここから読み取れるのは、22.2%が天井ではなく上限寄りの値だという点です。小規模事業者まで含めれば、追加認証の導入率はこれより低いと考えるのが自然でしょう。中小企業のセキュリティ対策を検討するときは、この差を前提にしてください。
なお2つの調査は指標も回収方法も異なります。総務省は統計法に基づく調査、IPAはWebアンケートモニタ調査(有効回答4,191件)で、体制の有無と特定の対策の実施率という別の指標です。全体値を推計することはできません。
中小企業の不正アクセス被害では、なりすましを挙げた企業が36.8%にのぼる
中小企業の実態も見ておきましょう。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等の割合が10.0%、何らかのサイバーインシデントを経験した割合が23.3%でした。
2023年度に被害を受けた企業に手口を聞くと、ID・パスワードの不正利用によるなりすましが36.8%、脆弱性が48.0%です。ただしこの設問は複数回答(n=419)で、合計は100%を超えます。どちらが多いという単純な比較はできません。
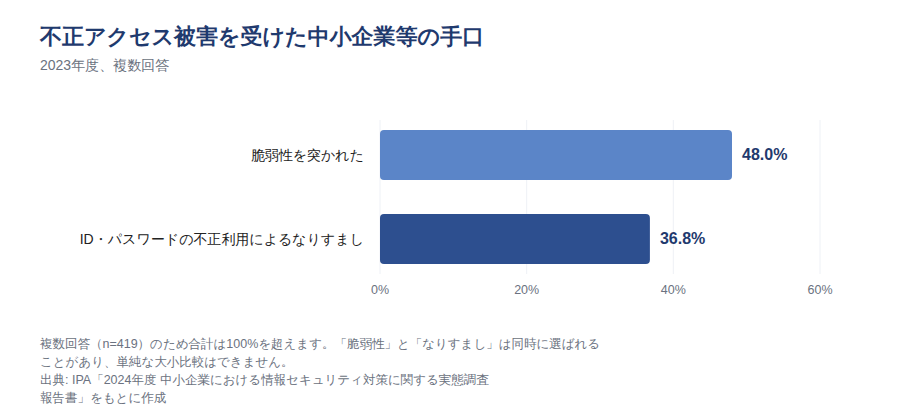
押さえておきたいのは、なりすましと脆弱性が併存していることです。ワンタイムパスワードだけでも、脆弱性対応だけでも足りません。両方を同時に進める前提で計画を立ててください。
不正アクセス被害の割合は調査によって4.1%と10.0%に分かれる
ここで、数字の読み方の話をひとつ挟みます。不正アクセスの被害割合は、調査によって大きく違います。
総務省の2025年調査では、セキュリティ被害のうち不正アクセスを挙げた企業の割合が4.1%でした。2024年調査は3.9%で、ほぼ横ばいです。これに対しIPAの調査では、2023年度に不正アクセス被害を受けた中小企業等が10.0%でした。
ところが、被害経験の全体で見ると関係が逆転します。総務省の2025年調査で何らかのセキュリティ被害を受けた企業は48.1%、IPAの2023年度のインシデント経験は23.3%です。
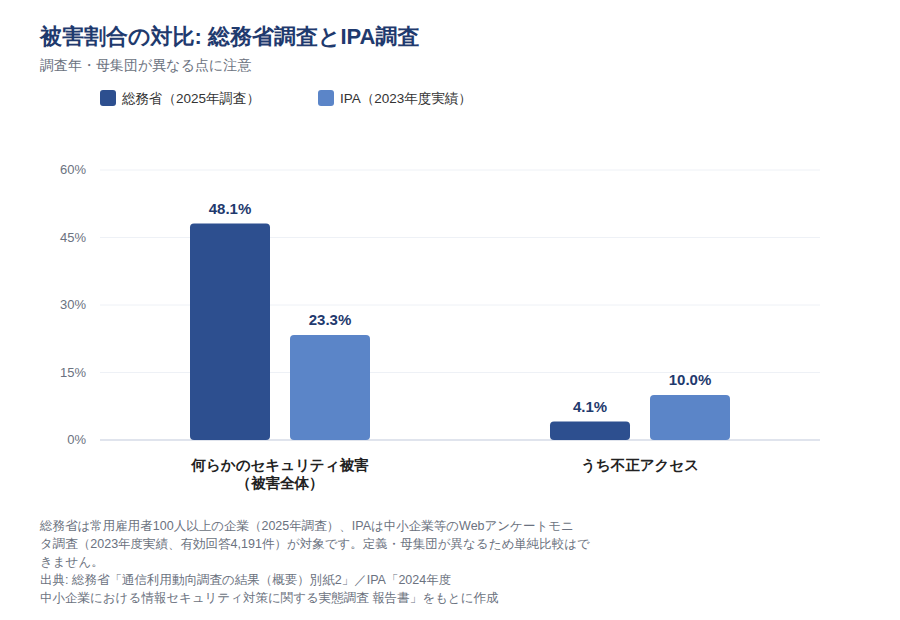
この逆転は、総務省の「被害」の定義が広いためと説明できます。同じ調査では標的型メールの送付が31.8%、ウイルスを発見または感染が22.9%と、未遂や接触の段階も被害に含まれているからです。
注意
上の説明は本記事の仮説であり、総務省とIPAが明示しているものではありません。両調査は調査年も母集団も異なります(総務省は2025年調査・常用雇用者100人以上、IPAは2023年度実績・中小企業等のWebアンケートモニタ調査)。被害割合の数値を単独で引用しないようにしてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
ワンタイムパスワードの導入は適用範囲と復旧手順の設計から始める
導入を決めたら、全社の全システムを一度に対象にしないでください。まず適用範囲を絞り、使えなくなったときの復旧手順を先に決めるのが、止まらない進め方です。
2025年の検挙件数で識別符号窃用型が399件を占めていたとおり、優先して守るべきは外部から認証できる経路です。順番をつければ、限られた工数でも効果を出せます。
導入前に決める4項目
- 適用範囲: どのシステムのどのアカウントから対象にするか
- 受け取り方: 認証アプリか、ハードウェアトークンか、SMSやメールか
- 復旧手順: 紛失・機種変更時に誰がどう解除するか
- 本人確認の基準: 解除を認める条件と、承認する人
外部から使えるサービスと管理者アカウントを優先して対象にする
最初に対象にすべきは、インターネットから直接ログインできる経路です。SaaS、VPN、リモートデスクトップ、Webメールが該当します。
理由は、攻撃の入口の偏りにあります。2025年の不正アクセス検挙件数では識別符号窃用型が399件を占め、うちフィッシングサイトから入手した手口が77件でした。社外から届く手口と、社外から入れる経路が結びついています。
あわせて優先したいのが管理者アカウントです。1件突破されたときの影響が段違いに大きいためです。SaaSのセキュリティを見直す際は、一般利用者より先に管理者から適用してください。
紛失・機種変更時のヘルプデスク手順を先に決めておく
適用範囲と同時に、認証できなくなったときの手順を決めます。ここを飛ばすと、導入直後にヘルプデスクが止まります。
決めておきたい項目は次のとおりです。
- バックアップコードの発行方法と、利用者側での保管ルール
- 管理者が登録を解除・再登録する手順と、その申請経路
- 本人確認の基準(上長の承認、社員番号と別の情報の突き合わせなど)
- 対応できる担当者を複数用意しておくこと
特に効いてくるのは最後の項目です。担当者が休んだ日に誰も解除できない、という状態を作らないでください。ひとり情シスの現場ほど、代理の手順書が重要になります。
ID・パスワードの基本対策と併用してはじめて効果が出る
最後に押さえたいのは、ワンタイムパスワードが固定パスワードの置き換えではないという点です。既存の運用の上に重ねるものだと考えてください。
総務省の2025年調査では、ID、パスワードによるアクセス制御を行っている企業が60.4%、認証技術の導入による利用者確認が22.2%でした。複数回答の設問のため、選ばれなかった企業がその対策を実施していないとまでは言えません。それでも、基本の認証を挙げた企業のほうが約2.7倍多い点は押さえておいてください。
IPAへの届出で被害原因が「ID・パスワード管理の不備」だった割合は33.7%(2025年、届出85件が母数)です。使い回しの禁止、退職者アカウントの停止、権限の棚卸し、ログの確認といった基本対策と組み合わせて、はじめて効果が出ます。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ワンタイムパスワードに関するよくある質問
現場でよく出る質問をまとめました。2025年の不正アクセス行為の認知件数が7,190件という状況を踏まえ、導入前に整理しておきたい点を中心に選んでいます。
Q. ワンタイムパスワードと二段階認証は何が違いますか
二段階認証は認証の手続きを2回に分ける枠組みの名前で、ワンタイムパスワードはそこで使われる手段のひとつです。2段階目にワンタイムパスワードを使う構成が多いため混同されますが、生体認証やメール確認を2段階目に置く構成もあります。
Q. ワンタイムパスワードの有効期限はどれくらいですか
方式によって異なります。時刻をもとに生成するTOTPは、RFC 6238が既定値として30秒を推奨しており、その間隔で値が切り替わる設定が多く使われます。カウンタをもとにするHOTPや、SMS・メールで届く方式は、サービス側の設定で有効時間が決まるため、利用中のサービスの案内を確認してください。
Q. ワンタイムパスワードが届かないときは何を確認しますか
受け取り方ごとに切り分けます。SMSなら電波状況と登録した電話番号を確認してください。
メールなら迷惑メールフォルダと登録アドレスを、認証アプリの場合は端末の時刻設定を確認してください。TOTPは端末の時計がずれると値が合わなくなります。
Q. 同じワンタイムパスワードをもう一度使えますか
使えません。一度使った値は無効になり、有効時間を過ぎた値も受け付けられません。
使い捨てにすることで、盗み見られた値の再利用を防いでいます。入力し直す場合は、新しい値を取得してください。
Q. ワンタイムパスワードを入れればフィッシング対策は不要になりますか
不要にはなりません。2025年には、フィッシングサイトから認証情報を入手した手口が77件検挙されています。リアルタイム型フィッシングのように、ワンタイムパスワード自体を入力させる手口もあるため、送信元の確認やブックマークからのアクセスと併用してください。
Q. 国内でどの方式が一番使われていますか
公的統計からは分かりません。総務省の通信利用動向調査は認証を「認証技術の導入による利用者確認」の一項目にまとめており、公表されているのは2025年調査の22.2%という全体値だけです。方式別の内訳が無いため、本記事では推測を書きません。
まとめ
ワンタイムパスワードとは何かを、公的データに沿って整理してきました。押さえておきたい点は次のとおりです。
この記事の要点
- ワンタイムパスワードは一度きり有効な使い捨てのパスワードで、固定パスワードの上に重ねて使う手段です
- 2025年の不正アクセス行為の認知件数は7,190件、検挙件数のうち識別符号窃用型は399件で、攻撃の入口は認証に偏っています
- 企業の認証技術の導入率は2025年調査で22.2%。常用雇用者100人以上の企業のうちインターネット利用企業が対象の値です
- フィッシングサイトからの入手は2025年に77件検挙され、リアルタイム型フィッシングのようにワンタイムパスワード自体を突破する手口も存在します
- 不正ログインはIPA「情報セキュリティ10大脅威 2026」の個人向けの脅威に11年連続で選ばれており、恒常的な課題として扱う必要があります
最後に、次の一手を1つだけ挙げます。まずは外部から直接ログインできるサービスを洗い出し、その管理者アカウントから適用対象を決めてみてください。全社展開の前に、影響が大きい場所から順に手を付けるのが現実的です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

ワンタイムパスワードのような多要素認証の展開は、設定作業だけでは終わりません。利用者への説明、問い合わせ対応、フィッシングへの注意喚起まで含めて、担当者の知識に成果が左右されます。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、必要な単元だけを少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- IPA「情報セキュリティ10大脅威 2026[個人編]ハンドブック」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」
- IETF RFC 6238「TOTP: Time-Based One-Time Password Algorithm」
- IETF RFC 4226「HOTP: An HMAC-Based One-Time Password Algorithm」