

【個人情報保護委員会データ】情報漏洩の報告は2024年度に19,056件|事例の規模・原因・被害額を統計で読む
情報漏洩の事例を調べていると、こんなことを感じませんか。
- 他社の情報漏洩事例って、実際にはどんなものが多いのだろう
- うちみたいな規模の会社でも、同じことが起きるのだろうか
- 経営層に説明できる、出典のはっきりした数字がほしい
有名企業の事例を並べた記事は、すでにたくさんあります。ただ、そこから自社の話に引き寄せて考えるのは、意外と難しいものです。
そこでこの記事では、個別の事件を追いかけるのではなく、公的統計から事例全体の傾向を読み解いていきます。件数の推移、漏えい人数の分布、侵入口、被害額、復旧期間の順に見ていきましょう。
この記事のポイント
- 2024年度に個人情報保護委員会が処理した個人データの漏えい等報告は19,056件で、報告が義務化された2022年度以降で最も多くなりました(出典: 個人情報保護委員会「令和6年度年次報告」)
- 報告された事案のうち88.3%は漏えい人数1,000人以下で、報道される大規模事故は少数派です(同上)
- ランサムウェアの感染経路は2025年時点で87.0%がVPN機器とリモートデスクトップです(出典: IPA「情報セキュリティ10大脅威 2026」解説書、原データは警察庁)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
個人データの漏えい等報告は2024年度に19,056件で報告義務化以降の最多
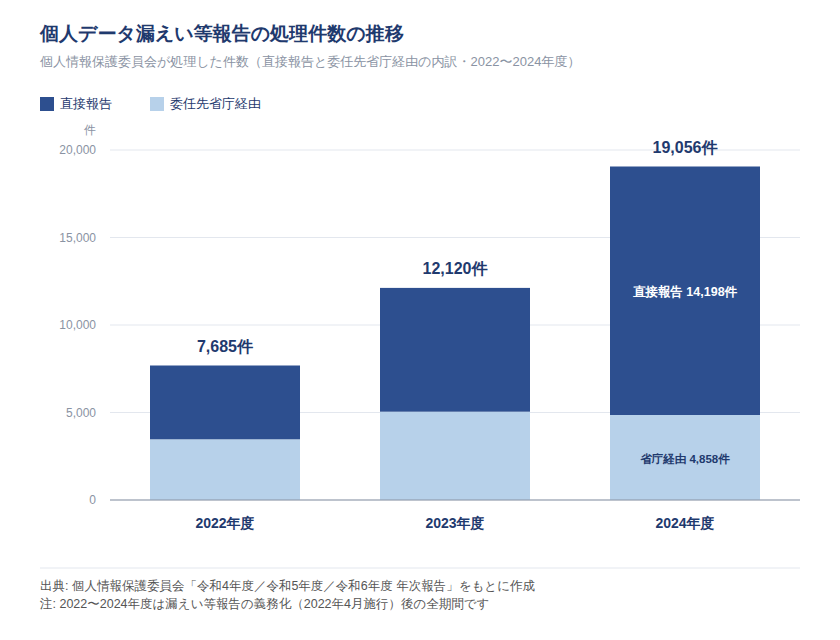
個人情報保護委員会が処理した個人データの漏えい等報告は、2024年度に19,056件へ増えました。3年前と比べると、件数はおよそ2.5倍です。
推移を追うと、2022年度は7,685件、2023年度は12,120件、そして2024年度が19,056件でした。前年度からの伸びは約57%になります。この3年度は、漏えい等報告が法律上の義務になった2022年4月以降の全期間にあたります。したがって「過去最多」といっても、義務化前の任意報告の時代と同じ基準で比べた結果ではありません。
この数値は、個人情報保護法第26条第1項にもとづく報告を集計したものです。企業が個人データの漏えいを起こし、個人の権利利益を害するおそれがある場合に、委員会へ報告する義務があります。
注意したいのは、これが「委員会が処理した件数」だという点です。国内で発生した漏洩の総数でも、受理した報告の総数でもありません。
図の出典: 個人情報保護委員会「令和6年度年次報告」ほか各年度の年次報告から作成
2024年度の増加分6,936件は、ほぼ全量が委員会への直接報告
増加の中身を見ると、伸びを担っているのは企業から委員会への直接報告です。
全体の処理件数は2023年度の12,120件から2024年度の19,056件へ、6,936件増えました。同じ期間に、直接報告は7,075件から14,198件へ7,123件増えています。
増加分の全量を直接報告だけで説明できる計算になります。直接報告は2022年度が4,217件でしたので、全体に占める構成比は54.9%から74.5%へ上がったことになります。
この2つの数字から読み取れるのは、報告経路の構成が3年で入れ替わったという事実です。件数の伸びを「事故そのものが増えた」と即断する前に、まずこの構造の変化を押さえておきたいところです。
委任先省庁経由の報告は5,045件から4,858件へ減っている
一方で、委任先省庁を経由した報告だけは減少に転じています。
件数は2022年度3,468件、2023年度5,045件、2024年度4,858件という推移です。2022年度から2023年度にかけては増えていましたが、2024年度は前年度を下回りました。全体が大きく増えるなかで、唯一の減少系列になっています。
見解として整理すると、経路別の増減は事故の起きやすさとは別の要因で動いている可能性が高いといえます。委任先省庁経由の報告は、対象となる業種や事業者区分の定め方によって件数が動きます。この系列の減少だけを取り出して、特定の分野で事故が減ったと読むことはできません。
注意
委任先省庁経由の報告対象となる業種・事業者区分が期間中に見直されていた場合、経路別の増減は事故件数と無関係な制度上の移動として説明がつきます。また処理件数は委員会が処理した件数であり、1件の事案が速報と確報で複数回計上される運用があれば、件数の伸びは事案数の伸びより大きく出ます。
出典: 個人情報保護委員会「令和6年度年次報告」/同「令和5年度年次報告」/同「令和4年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏洩が増えているかどうかは、参照する統計によって結論が逆になる
「情報漏洩は増えているのか」という問いには、どの統計を見るかで正反対の答えが出ます。
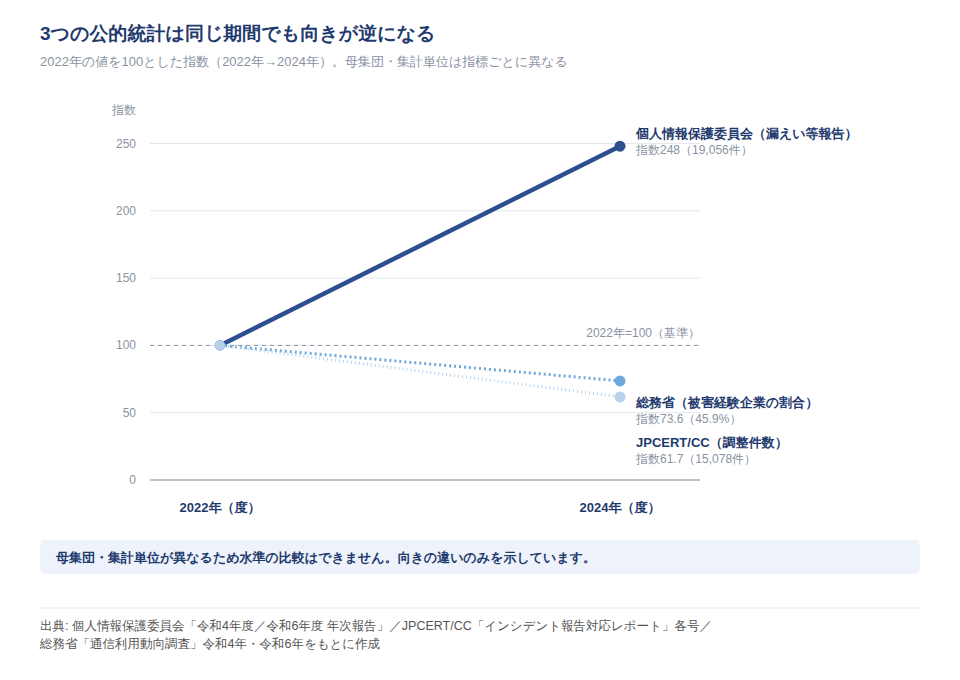
実際に、同じ2022年から2024年の期間を3つの公的統計で並べてみると、向きが揃いません。
| 統計 | 2022年(度) | 2024年(度) | 向き |
|---|---|---|---|
| 個人情報保護委員会 漏えい等報告 | 7,685件 | 19,056件 | 増 |
| JPCERT/CC インシデント調整件数 | 24,419件 | 15,078件 | 減 |
| 総務省 被害を経験した企業の割合 | 62.4% | 45.9% | 減 |
出典: 個人情報保護委員会「令和6年度年次報告」/JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」/同(2024年度第4四半期)/総務省「令和4年 通信利用動向調査の結果(概要)」/同「令和6年 通信利用動向調査報告書」
これは統計が誤っているからではなく、測っている対象がそれぞれ違うためです。個人情報保護委員会は法律上の義務にもとづく報告、JPCERT/CCは任意の届出、総務省は企業アンケートの自己申告を集計しています。集計の区切りも揃っておらず、前の2つは年度、総務省は暦年での調査です。
そのため、3つの数字が食い違っていても、どれかが間違っているわけではありません。それぞれが別の範囲を別の方法で数えた結果だと考える必要があります。
同じ期間を見ても、選ぶ指標によって増減が逆を向くというのが、この分野の資料を読むときに最も読み違えやすい点です。数字を1つだけ引いて結論を出さないようにしたいところです。
なお総務省の値は、集計基準によって同じ年に複数の版があります。この記事では2024年を45.9%、2025年を48.0%とする報告書の値を使います。別紙2の再集計では2024年が46.2%、2025年が48.1%です。さらに、2023年以前の値として引用した各年の「調査結果の概要」と、後年の報告書に載る時系列表とのあいだにも、0.1ポイント程度の差がある年があります。
図の出典: 個人情報保護委員会・JPCERT/CC・総務省の各公表資料から作成。母集団・集計単位が異なるため水準の比較はできず、向きの違いのみを示しています
注意
個人データの漏えい報告義務は2022年4月施行の改正個人情報保護法によるもので、2022年度は義務化の初年度にあたります。制度の周知が進んだことだけで報告件数の伸びが説明できる可能性があります。また3つの指標は集計単位(年度/暦年)も母集団も異なるため、本来は同一の軸に並べて比較できるものではありません。
JPCERT/CCの調整件数は2022年度をピークに3年連続で減少
JPCERT/CCのインシデント調整件数は、2022年度を頂点に減り続けています。2019年度から2022年度までは増加が続き、そこから3年連続で下がっている形です。
| 年度 | 調整件数 |
|---|---|
| 2019年度 | 14,586件 |
| 2020年度 | 17,233件 |
| 2021年度 | 20,571件 |
| 2022年度 | 24,419件 |
| 2023年度 | 19,720件 |
| 2024年度 | 15,078件 |
| 2025年度 | 12,844件 |
出典: JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」/同(2024年度第4四半期)/JPCERT/CC「活動四半期レポート 2026年1月〜3月」
ただし、この減少をそのまま「情報漏洩が減った証拠」として使うことはできません。JPCERT/CCが公表している報告件数のカテゴリー別内訳では、フィッシングサイトが大半を占めるためです(その比率は四半期ごとに変動します)。
つまり件数の増減は、フィッシングサイトの動向に強く左右されます。またJPCERT/CCが扱う「インシデント」は、情報システム運用上のセキュリティ問題全般を指す広い概念です。個人データの漏洩に限った統計ではありません。
この系列は、情報漏洩の全体的な動きを代表する指標としては使えないということです。
総務省調査の被害経験企業は2022年62.4%から2025年48.0%へ下がっている
総務省の通信利用動向調査でも、被害を経験したと回答する企業の割合は下がっています。
| 調査年 | 被害を経験した企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.0% |
出典: 総務省「令和7年 通信利用動向調査報告書」/同「令和6年 通信利用動向調査報告書」ほか各年の「通信利用動向調査の結果(概要)」。2017年〜2023年は各年の概要ベースの値です。2019年・2020年は本記事で参照したデータに含まれていないため、表から除いています
上下の振れはありますが、2022年をピークに下がっている点は先ほどのJPCERT/CCと共通しています。なお本記事で参照した資料には2019年と2020年の値が含まれておらず、表からは除いています。
この調査の母集団は、情報通信ネットワークを利用している企業です。被害の有無は自己申告であり、複数回答で聞いています。
見解として整理すると、3つ目の指標も下向きではありますが、これが示すのは「被害が減った」ことではありません。「被害を受けたと回答した企業が減った」という事実までしか読み取れない、と考えるのが妥当です。
出典: 個人情報保護委員会「令和6年度年次報告」/JPCERT/CC「活動四半期レポート 2026年1月〜3月」/総務省「令和7年 通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
報告された事案の88.3%は漏えい人数1,000人以下
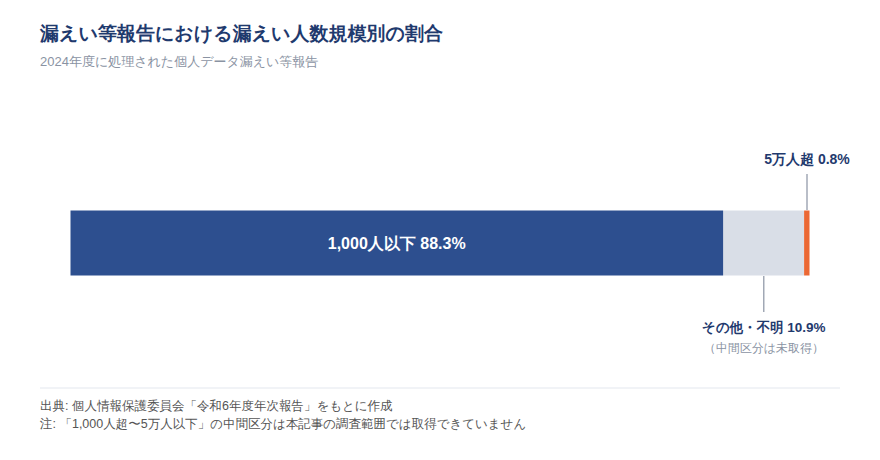
ここで、事例を知りたいという疑問に一度答えを返しておきます。2024年度に報告された漏えい等事案のうち、88.3%は漏えい人数1,000人以下でした。
一方、5万人を超える大規模な事案は0.8%にとどまります。件数で見れば、大規模事故はきわめて少数派だということです。
つまり「情報漏洩 事例」で想起されるような大規模事故は、統計上の典型ではありません。自社で起こりうる事案の大半は数百人規模だと考えるほうが、実態に近いといえます。
事例から学ぶべきは規模の大きさではなく、侵入から公表までの経緯です。以下では、ランサムウェアに起因する事案を手がかりに見ていきます。
図の出典: 個人情報保護委員会「令和6年度年次報告」から作成
注意
本記事で参照できたのは「1,000人以下」と「5万人超」の2区分のみです。1,000人超5万人以下の中間区分は取得できていないため、規模別分布の全体像はここでは示せません。
報道される大規模事例は件数全体の0.8%側に属する
ニュースで大きく扱われる事例は、先ほどの0.8%の側に属します。位置づけを確認するために、2件だけ挙げます。
KADOKAWAグループがランサムウェア攻撃を受けた2024年の事案では、情報漏えい人数が合計254,241人と公表されました。アサヒグループホールディングスが2025年に受けた攻撃では、個人情報等が約191万件流出した可能性があると公表されています。
いずれもランサムウェア攻撃に起因している点が共通しています。侵入口の話は次の見出しで詳しく扱います。
なお、ここで示したのはあくまで件数の分布であって、影響の大きさの分布ではありません。漏えいした延べ人数で集計すれば、0.8%側の事案が総数の大部分を占める可能性が高いと考えられます。
大規模事例は委託先を経由して被害範囲が広がっている
大規模な事案には、被害が自社だけで完結しないという特徴があります。
印刷業のイセトー社が2024年に受けたランサムウェア攻撃では、影響が委託関係をたどって広がりました。委託元は民間事業者32団体と行政機関等9団体、さらに再委託元等は約60団体に及んでいます。
IPAの「情報セキュリティ10大脅威 2026」(組織編)でも、「サプライチェーンや委託先を狙った攻撃」が4年連続で2位に入っています。1件の漏洩が取引先を巻き込む構造は、専門家の評価としても定着しているわけです。
自社のシステムだけを固めても、委託先から漏れれば同じ結果になります。この点は、後半の対策パートであらためて取り上げます。
出典: 個人情報保護委員会「令和6年度年次報告」/IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの感染経路は2025年時点で87.0%がVPN機器とリモートデスクトップ
情報漏洩の原因を分類で並べる前に、実際の侵入口の統計を見ておきましょう。ランサムウェアの感染経路は、2025年時点で87.0%がVPN機器とリモートデスクトップです。
この比率は2022年以降、4年間にわたって一貫して上昇しています。2022年80.4%、2023年81.7%、2024年86.0%、そして2025年87.0%で、4年間に6.6ポイント増えました。
原データは警察庁が集計したもので、IPAの「情報セキュリティ10大脅威 2026」解説書に掲載されています。誤送信や紛失といった類型の列挙ではなく、この侵入口の数字を対策の出発点にするのがおすすめです。
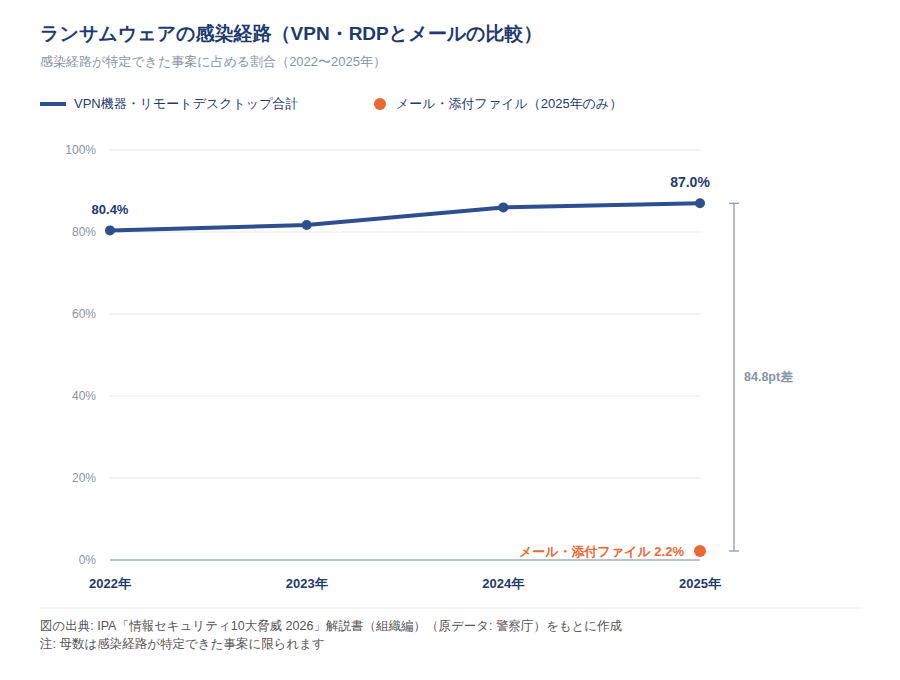
図の出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)(原データ: 警察庁)から作成
注意
この統計の母数は、感染経路が特定できた事案に限られます。メール経由の感染は端末側に痕跡が残りにくく、経路不明として除外されやすいため、VPN・リモートデスクトップの比率が構造的に高く出ている可能性があります。また被害届や相談が寄せられた事案のみが対象で、公表されない事案は含まれません。
メール・添付ファイル経由の感染は2.2%まで下がっている
同じ統計のなかで、メール経由の比率は大きく下がっています。
2025年時点で、メール・添付ファイル経由の感染は2.2%です。同じ年のVPN機器・リモートデスクトップ合計87.0%とは、80ポイント以上の開きがあります。
ここから読み取れるのは、攻撃者が狙う対象が変わったということです。従業員の判断ミスではなく、インターネットに公開された機器の脆弱性と認証情報が標的になっています。年1回のメール訓練だけでは、この侵入口を塞げません。
とはいえ、メール対策が不要という話ではありません。次に見るとおり、企業が日常的に遭遇する脅威はまた別の姿をしています。
企業が挙げる被害内容は標的型メールが最多で2025年31.7%
総務省の調査で企業に被害内容を聞くと、最も多く選ばれるのは標的型メールです。2024年と2025年のどちらも順位は変わっていません。
| 被害内容 | 2024年 | 2025年 |
|---|---|---|
| 標的型メールの送付 | 28.9% | 31.7% |
| ウイルスを発見または感染 | 23.5% | 22.8% |
| 不正アクセス | 3.9% | 4.1% |
| DoS(DDoS)攻撃 | 2.5% | 2.9% |
出典: 総務省「令和7年 通信利用動向調査報告書」/同「令和6年 通信利用動向調査報告書」。複数回答です。いずれも報告書(図表5-1)ベースの値で、速報の別紙2とは0.1ポイント程度異なる項目があります
見解として整理すると、遭遇する頻度の中心はメール、実害の大きい事案の入口はVPN・リモートデスクトップという2つの軸で考える必要があります。頻度の高さと被害の重さは別物です。日々の業務で体感する脅威と、大きな漏洩につながる侵入口は一致していません。
ただし両者は母集団が異なるため、比率を直接比較することはできません。「不正アクセス」という選択肢の解釈も回答者に委ねられており、VPN経由の侵入をそう認識していない企業がある点にも注意が必要です。
内部不正による情報漏えい等は10大脅威に11年連続で選ばれている
外部からの攻撃だけが情報漏洩の原因ではありません。
IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「内部不正による情報漏えい等」が7位に入りました。2016年の初選出から数えて11年連続、11回目の選出です。「リモートワーク等の環境や仕組みを狙った攻撃」は8位でした。
ここで誤解されやすいのが、内部不正の範囲です。IPAの解説では、組織の内部関係者による意図的な持ち出しや情報の削除だけでなく、情報管理規則に背いた持ち出しや、不注意による紛失で漏えいに至るケースも含まれるとされています。
手口としては、アクセス権限の悪用や、在職中に割り当てられたアカウントの悪用が挙げられています。離職者のID削除漏れは、その典型です。
なお10大脅威は専門家の投票による順位付けであり、被害の実数ランキングではありません。IPA自身も、順位が危険度を表すものではなく、前年の被害事例をもとに選考会の参加者が社会的影響の大きさを判断した順である、と明記しています。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/総務省「令和7年 通信利用動向調査報告書」/同「令和6年 通信利用動向調査報告書」
大企業と中小企業の被害経験率の差は2025年に19.3ポイントまで縮小
企業規模による差も見ておきましょう。大企業と中堅中小企業の被害経験率の差は、2年で25.3ポイントから19.3ポイントへ縮まりました。
総務省の調査では、2024年に従業者2000人以上の企業の69.5%が被害を経験したと回答しています。同じ年、従業者100〜299人では44.2%でした。
2025年になると、2000人以上は64.9%へ下がり、100〜299人は45.6%へ上がっています。大企業側が4.6ポイント下がり、中小側が1.4ポイント上がった形です。
見解として整理すると、この差は被害の起きやすさの差そのものではなく、被害に気づけるかどうかの差を相当程度含んでいます。監視体制のある組織ほど「被害あり」と答えられるからです。
数字が低いことを安心材料にせず、自社が検知できているかを確認してみてください。
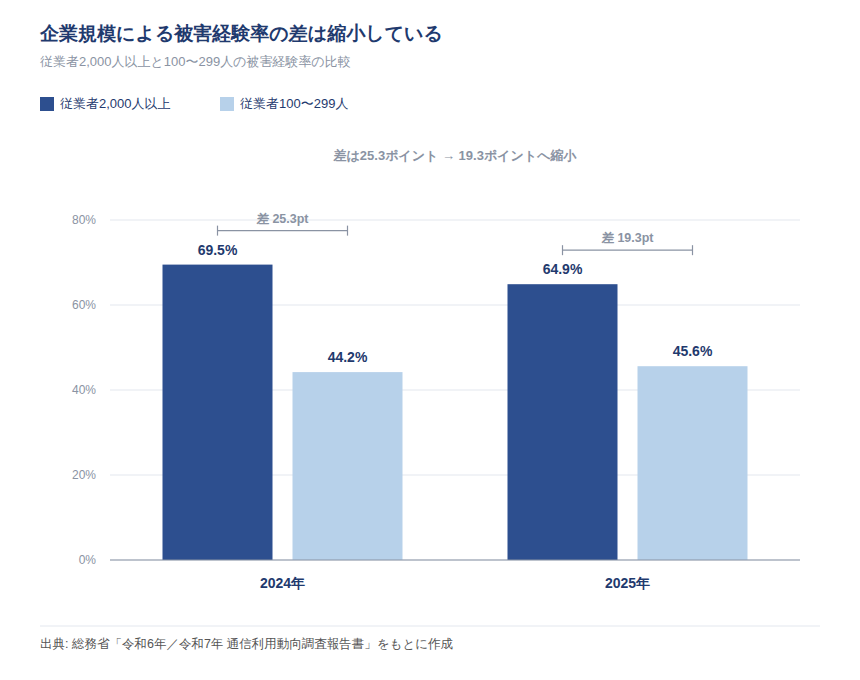
図の出典: 総務省「令和7年 通信利用動向調査報告書」/同「令和6年 通信利用動向調査報告書」から作成
注意
2年分の変化を傾向と呼ぶには年数が足りません。従業者2,000人以上の集計企業数は2024年が105社、2025年が104社と少なく、大企業の低下は回答企業の入れ替わりやサンプルサイズの制約で説明がつく範囲かもしれません。差の縮小が中小企業の検知能力の向上によるものか、大企業の被害減少によるものかは、このデータだけでは切り分けられません。
中小企業の実態調査では2023年度の被害経験率が23.3%
中小企業に対象を絞った調査では、被害経験率はさらに低く出ます。
IPAの中小企業実態調査によると、2023年度にサイバーインシデントを経験した中小企業等は23.3%でした。被害を受けていない企業は76.7%です。ランサムウェアに感染したと答えた企業は、回答企業全体(4,191社)の8.3%にあたります。
先ほど見た総務省の従業者100〜299人の44.2%と比べると、20ポイント以上低い水準です。ただし調査主体も設問も対象年度も違うため、同じ基準で比べることはできません。
水準の違いが出ること自体を知っておくと、中小企業のセキュリティ対策を検討するときに数字に振り回されずに済みます。
業種別では建設業が57.0%で全体平均を上回る
業種別に見ると、平均より高く出る業種があります。
総務省の調査では、建設業の被害経験率が2024年に57.5%、2025年に57.0%でした。情報通信業は2024年が53.3%、2025年が51.4%です。
いずれも、全体平均(2024年45.9%、2025年48.0%)を上回っています。建設業は2年連続で57%台という水準です。
もっとも、2年分のデータしかなく差も大きくありません。業種の特性まで踏み込んで論じるだけの材料はないため、ここでは事実の提示にとどめます。自社の業種が平均より高いかどうかだけ、確認しておくとよいでしょう。
出典: 総務省「令和7年 通信利用動向調査報告書」/同「令和6年 通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏洩の被害額は調査によって73万円と2,955万円に分かれる
被害額については、単一の相場観は存在しません。調査によって桁が変わるためです。
IPAの中小企業実態調査では、被害を受けた企業の過去3期合計の被害総額が平均73万円でした(2023年度時点)。一方、JNSAの被害組織調査では、ウェブサイトからの個人情報漏えいの平均被害額が2,955万円です(2022年時点)。
両者には約40倍の開きがあります。差が生まれる理由は、母集団の違いです。
IPAは全国の中小企業に自社が把握している金額を尋ねています。対してJNSAは、サイバー攻撃被害の公表または報道がなされた国内約1,300組織を対象に抽出したうえで、回答が得られた被害組織へのアンケートとインタビューで損害額を把握したものです。公表に至る事案は規模の大きい側に偏ります。またこの集計には、中小企業だけでなく大企業や団体等の回答も含まれます。
記事や資料で被害額を目にしたときは、どちらの母集団の数字なのかを必ず確認してみてください。
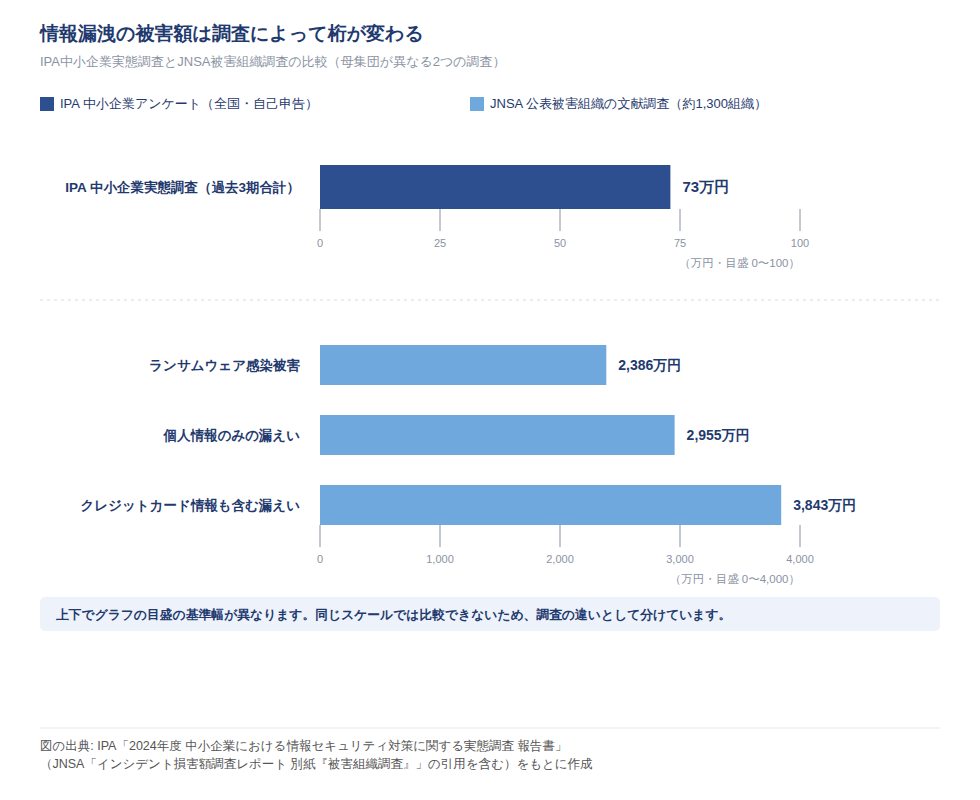
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA「インシデント損害額調査レポート 別紙『被害組織調査』」の引用を含む)から作成
公表事案の被害組織調査では2,386万〜3,843万円という水準になる
JNSAの調査に絞ると、被害額は次の水準です(いずれも2022年時点の平均値)。
- ランサムウェア感染被害: 2,386万円
- ウェブサイトからの情報漏えい(個人情報のみ): 2,955万円
- ウェブサイトからの情報漏えい(クレジットカード情報も含む): 3,843万円
- ランサムウェア被害の事故対応にかかった内部工数: 27.7人月
金額に表れないコストがある点も見逃せません。27.7人月という内部工数は、通常は被害額として計上されにくい負担です。
なお、この調査の対象となった被害組織は、いずれも身代金を支払っていないと回答しています。支払いを前提にした議論はここでは扱いません。
一方で、これらの金額は被害の全体像を表したものではありません。引用元のIPA報告書は、ランサムウェアの場合、システム停止やデータ消失による利益の喪失・機会損失、社内の従業員が対応に費やしたコストが被害金額に計上されていないケースが多いと注記しています。実際の負担は、この金額より大きくなる可能性があります。
復旧期間は平均5.8日だが、最長では360日かかっている
事故後にどれだけ止まるかも、事例から読み取っておきたい要素です。
IPAの中小企業実態調査(2023年度時点)によると、サイバーインシデントの復旧期間は平均5.8日でした。ところが最大値は360日です。復旧に50日以上を要した企業も2.1%あります。
平均値だけでは実態を表せないほど、分布の裾が長いことが分かります。
見解として整理すると、ここには公的統計の空白があります。件数の統計は個人情報保護委員会・JPCERT/CC・総務省の3本があります。一方で、復旧期間とコストを継続的に測る公的調査は、IPAの中小企業実態調査がほぼ唯一です。
事業継続の観点で最も知りたい「止まる期間」が、いちばん手薄になっているわけです。
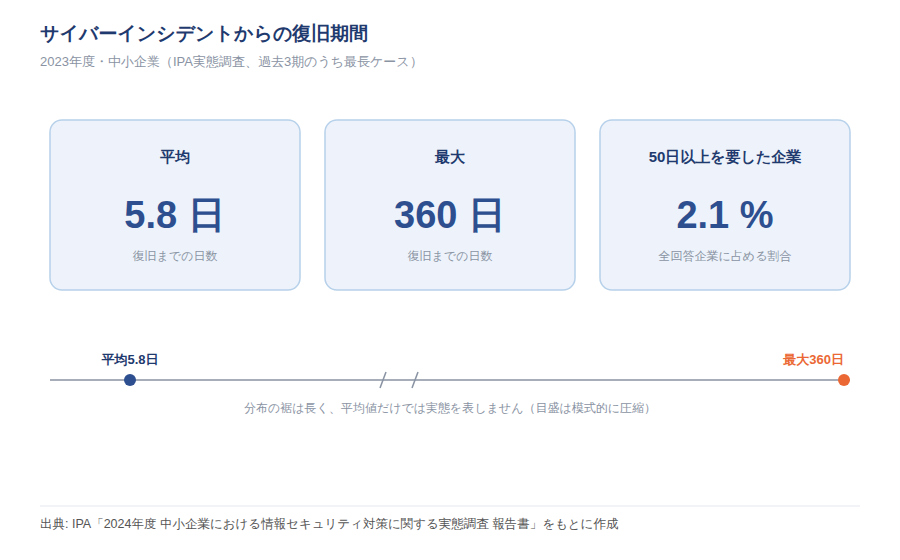
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」から作成
注意
この復旧期間は、2023年度にサイバーインシデントを経験したと回答した中小企業等に対して、「過去3期」のうち復旧までに要した最大の期間を尋ねた結果です。2023年度単年の値ではなく、また各社の最長ケースを平均した値である点に注意してください。全被害類型を混ぜた値であり、ランサムウェア単体の復旧期間ではありません。また該当するデータが本記事の調査範囲で見つからなかっただけで、他機関の個別調査に存在する可能性もあります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(被害額の一部はJNSA「インシデント損害額調査レポート 別紙『被害組織調査』」からの引用)
事例から導ける対策は、公開機器の管理・委託先の把握・報告体制の3点
ここまで見てきた統計から、着手の順序が導けます。対策の網羅リストではなく、この記事のデータから優先順位が説明できるものだけに絞ります。
侵入口が一点に集中していること、被害が委託関係をたどって広がること、報告に法律上の期限があること。この3つが、順序を決める根拠になります。
いずれも、ここまで示した統計から着手の理由を説明できる項目です。予算や人員が限られていても、上から順に進めれば効果の見込める部分から手を付けられます。
ポイント
- インターネットに公開したVPN機器・リモートデスクトップを棚卸しする
- 委託先と再委託先、退職者アカウントの状況を把握する
- 漏えい発覚時の報告フローと連絡先を平時に決めておく
インターネットに公開したVPN機器とリモートデスクトップの棚卸しを最優先にする
まず着手すべきは、インターネットに公開している機器の棚卸しです。
理由は単純で、ランサムウェアの侵入口の87.0%がここに集中しているからです(2025年時点)。同じ年のメール・添付ファイル経由は2.2%にとどまります。着手順としては、メール対策より先に来ます。
具体的には、次の4点から始めてみてください。
- インターネットに公開している機器を一覧にする
- 各機器のファームウェアのバージョンを確認する
- 多要素認証がどこまで適用されているかを確認する
- 使っていない公開ポートを停止する
IPAの10大脅威2026でも「リモートワーク等の環境や仕組みを狙った攻撃」が8位に入っています。リモートワークで広がった接続口が、そのまま攻撃対象になっているわけです。
もちろん、メール対策をやめる話ではありません。遭遇頻度が高い標的型メールへの備えは継続しつつ、実害の入口を優先します。この2軸で整理すると判断しやすくなります。
委託先と退職者アカウントは自社内の対策だけでは塞げない
次に取り組みたいのが、自社の外側と、組織の内側です。
イセトー社の事案では、影響が民間事業者32団体・行政機関等9団体の委託元と、再委託元等約60団体に広がりました。IPAの10大脅威2026でも、委託先を狙った攻撃は4年連続で2位です。自社のシステムを固めるだけでは、この経路は塞げません。
委託先については、再委託先まで含めた委託関係の把握が出発点です。あわせて、契約時のセキュリティ要件の明記と、インシデント発生時の連絡経路の取り決めを進めましょう。
内部不正の側も同様です。10大脅威2026で7位に入った内部不正への備えとしては、次の3点を押さえておきましょう。
- 離職者のアカウントを退職日に確実に削除する
- アクセス権限を定期的に棚卸しする
- 誰が使ったか分からない共有アカウントを廃止する
漏えい発覚後は速報3〜5日以内・確報30日以内の報告が法律上の義務
最後に、事故が起きた後の手続きです。
個人データの漏えい等で個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告が義務です。報告義務そのものは個人情報保護法第26条に定められており、速報・確報の期限は同法施行規則第8条と、委員会のガイドライン(通則編)で具体化されています。速報は事態の発覚後おおむね3〜5日以内、確報は30日以内です。不正の目的をもって行われたおそれがある漏えい等(不正アクセス等)の場合、確報の期限は60日以内になります。
実際に、2024年度は直接報告が14,198件あり、全体19,056件の74.5%を占めました。多くの企業がこの手続きを踏んでいるということです。
3〜5日という期限は、事故が起きてから調べ始めるには短すぎます。報告フローと連絡先は、平時のうちに決めておいてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「情報セキュリティ白書2025」第1章/個人情報保護委員会「令和6年度年次報告」/個人情報保護委員会「漏えい等の対応とお役立ち資料」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
この記事で見てきた内容を整理します。
- 個人データの漏えい等報告は2024年度に19,056件で、報告義務化以降で最も多くなりました
- 2024年度に報告された事案の88.3%は漏えい人数1,000人以下で、大規模事故は少数派です
- ランサムウェアの侵入口は2025年時点で87.0%がVPN機器とリモートデスクトップです
- 復旧期間は2023年度時点の中小企業調査で平均5.8日ですが、分布の裾は長くなっています
そして、統計は指標ごとに向きが違います。1つの数字だけで「増えた」「減った」と結論を出さないことが、この分野の資料を読むうえでの基本になります。
有名事例の一覧を眺めるより、自社が公開している機器と委託先を数えるほうが早く前に進めます。まずは棚卸しから始めてみてください。
情シス担当者の学び直しには「情シスカレッジ」

ここまで見てきたとおり、事例から対策の優先順位を判断するには、統計の読み方と技術の基礎知識の両方が必要です。担当者側の知識を底上げしておくと、限られた予算でも打ち手を選びやすくなります。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に、必要な知識を少しずつ積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間は約10分です。
※出典
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」解説書(組織編)
- 情報処理推進機構(IPA)「情報セキュリティ白書2025」第1章
- 情報処理推進機構(IPA)「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」
- JPCERT/CC「活動四半期レポート 2026年1月1日〜2026年3月31日」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「平成29年 通信利用動向調査の結果(概要)」
- 総務省「平成30年 通信利用動向調査の結果(概要)」
- 総務省「令和3年 通信利用動向調査の結果(概要)」
- 総務省「令和4年 通信利用動向調査の結果(概要)」
- 総務省「令和5年 通信利用動向調査の結果(概要)」
- JNSA「インシデント損害額調査レポート 別紙『被害組織調査』」(IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」経由で引用)