

【2025年 総務省・警察庁データ】ネットワークセキュリティキーの確認方法と、不正アクセス検挙98%がID経由という実態
従業員から「Wi-Fiのパスワードが分からない」と聞かれて、自分も把握していなかった。情シス担当者なら一度は経験があるのではないでしょうか。
- ルーターのラベルを見たが、初期値から変更されていて一致しない
- 前任者が設定したまま引き継ぎがなく、どこにも記録がない
- 社内にSSIDがいくつあるのか正確には把握していない
結論から言うと、キーの確認経路は「ルーター本体」「ルーターの管理画面」「接続済みの端末」の3つしかありません。この記事では手順をOS別に解説し、後半では公的データから企業の認証情報管理の実態を整理します。
この記事のポイント
- ネットワークセキュリティキーはWi-Fiのパスワードと同じもので、確認経路はルーター本体・管理画面・接続済み端末の3つ
- 2025年に不正アクセス行為として検挙されたのは407件で、うち399件が識別符号窃用型(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表))
- キーが分からなくなる原因は操作知識ではなく管理体制にあり、対策はSSIDごとの棚卸しから始まる

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ネットワークセキュリティキーはWi-Fiに接続するための暗号化キーである
ネットワークセキュリティキーとは、Wi-Fiに接続するときに入力するパスワードのことです。日常的に「Wi-Fiのパスワード」と呼ばれているものと同じものを指します。
この呼び方が広まったのは、Windowsが接続画面でこの名称を使っているためです。ルーターのラベルには別の名前で書かれていることが多く、それが混乱を生んでいます。
総務省は情報通信白書 令和7年版で、対策を取らなければ機器を踏み台にした攻撃や情報の窃取を受けるおそれがあるとしています。同省は2025年2月に「無線LAN(Wi-Fi)のセキュリティに関するガイドライン」を改定しました。
つまりキーは、単なる接続用の文字列ではなく社内ネットワークの入口を守る認証情報です。誰がどう管理するかまでがセットになります。
出典: 総務省「令和7年版 情報通信白書」/総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」
暗号化キー・パスフレーズ・PSK・KEYはいずれも同じものを指す
ルーターやOSによって呼び名は変わりますが、指しているものは1つです。呼称の違いで別の情報だと思い込み、探し回るケースが少なくありません。主な呼称と登場する場所は次のとおりです。
| 呼称 | よく見かける場所 |
|---|---|
| ネットワークセキュリティキー | Windowsの接続画面、ネットワークのプロパティ |
| 暗号化キー・暗号キー | ルーター本体のラベル、取扱説明書 |
| KEY・Key | ルーター本体のラベル、セットアップカード |
| パスフレーズ | ルーターの管理画面の無線設定 |
| PSK・WPAキー | 暗号化方式の設定項目、技術資料 |
| Wi-Fiパスワード | スマートフォンの画面、日常の会話 |
社内で問い合わせを受けたときは、「Windowsの画面に出てくる名前です」と伝えると話が早く進みます。 従業員は別の名前で覚えている前提で説明してください。
SSIDはネットワークの名前、セキュリティキーはそこに入るための鍵である
SSIDとネットワークセキュリティキーは、必ずセットで扱います。SSIDは接続先を識別する名前で、キーはそこに入るための認証情報です。
Wi-Fiの接続一覧に並ぶ文字列がSSIDです。「キーは合っているのに繋がらない」という相談の多くは、SSIDの選び間違いが原因です。
多くのルーターは2.4GHz帯と5GHz帯でSSIDを分けており、末尾に「-a」「-g」などが付きます。この2つはキーが同じでも別のネットワークとして扱われます。
なお、社員用・来客用・機器専用とSSIDを分けている企業では、SSIDの数だけキーが存在します。この点は記事後半の棚卸しで重要になります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ネットワークセキュリティキーはWi-Fiルーター側で確認するのが最も確実である
キーを確認する経路は、ルーター本体のラベル、ルーターの管理画面、接続済みの端末の3つです。このうちルーター側の2つを先に案内します。
端末側での確認は、すでに接続できている端末が手元にあることが前提です。誰も接続できていない状態では使えません。まずはルーター側から当たっていきましょう。
ルーター本体のラベルとセットアップカードに初期値が記載されている
最も手軽なのは、ルーター本体に貼られたラベルを見る方法です。工場出荷時のSSIDと暗号化キーが印字されています。
ラベルは本体の側面か底面にあることが多く、機種によってはカード状のタグになっています。同梱の「セットアップカード」や「かんたん設定シート」にも同じ情報があります。レンタル機器なら、機器と一緒に届いた書類に記載があります。
ただし注意点があります。初期値からキーを変更している場合、ラベルの記載と現在のキーは一致しません。 変更後の値はラベルに反映されないためです。
ラベルどおりに接続できないときは、過去に誰かが変更したと考えて管理画面での確認に進んでください。
ルーターの管理画面にログインすれば現在のキーを確認できる
変更後の現在のキーを確認できるのは、ルーターの管理画面です。手順は次のとおりです。
- ルーターと同じネットワークに接続したPCでブラウザを開く
- アドレス欄にルーターのIPアドレス(192.168.1.1 や 192.168.11.1 など)を入力する
- 管理者ユーザー名とパスワードを入力してログインする
- 「無線設定」「Wi-Fi設定」などのメニューを開く
- 「暗号化キー」「パスフレーズ」の欄に表示されている値を確認する
IPアドレスは機種によって異なるため、本体ラベルか取扱説明書で確認してください。
なお、IPAは「情報セキュリティ10大脅威 2026 解説書[組織編]」の「共通対策」にある「認証を適切に運用する」で、パスワードを初期設定のまま使わない、使い回さないことを挙げています。管理画面のパスワードが初期値のままなら、この機会に変更してください。
注意
管理画面へのログインパスワードと、ネットワークセキュリティキーは別物です。管理画面のパスワードはルーターの設定を変更するためのもの、ネットワークセキュリティキーはWi-Fiに接続するためのものです。両方を同じ値にしていると、キーを知る従業員全員がルーターの設定を変更できる状態になります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026 解説書[組織編]」
接続済みの端末からもネットワークセキュリティキーを表示できる
すでにWi-Fiに接続できている端末があれば、そこから現在のキーを表示できます。管理画面のパスワードが分からない場合の代替手段です。対応状況は次のとおりで、いずれも本人確認の認証が必要になります。
| 端末・OS | キーの表示 | 必要になるもの |
|---|---|---|
| Windows 11 | できる | 接続済みであること。環境により管理者権限 |
| Windows 10 | できる | 接続済みであること。環境により管理者権限 |
| macOS | できる | Macのユーザー名とパスワード |
| iPhone・iPad | できる | Face ID、Touch ID、またはパスコード |
| Android | できる | 画面ロックの解除認証 |
Windows 11・Windows 10 は設定のネットワークプロパティから確認する
Windowsは、接続中のネットワークのプロパティからキーを平文で表示できます。OSのバージョンによって画面の場所が違います。
Windows 11の手順は次のとおりです。
- 「設定」を開き、「ネットワークとインターネット」を選ぶ
- 「Wi-Fi」を開き、接続中のSSID名の「プロパティ」を選ぶ
- 「Wi-Fi ネットワーク パスワード」の横にある「表示」を選ぶ
保存済みの別のネットワークを見たい場合は、「Wi-Fi」の「既知のネットワークの管理」から対象のネットワークを選んでも同じ項目が表示されます。ボタンの表記はWindowsのバージョンにより異なります。
Windows 10の場合は、コントロールパネル経由になります。
- コントロールパネルから「ネットワークと共有センター」を開く
- 接続中のWi-Fi名をクリックし、「ワイヤレスのプロパティ」を選ぶ
- 「セキュリティ」タブを開き、「パスワードの文字を表示する」にチェックを入れる
組織で管理されている端末では、この操作に管理者権限が必要になる場合があります。 グループポリシーで表示自体が制限されていることもあります。従業員に案内する前に、自分の端末で試しておくと確実です。
Macはキーチェーンアクセスからパスワードを表示する
macOSでは「キーチェーンアクセス」からキーを確認します。Wi-Fiの設定画面ではなく専用アプリを使う点が、Windowsとの違いです。手順は次のとおりです。
- 「アプリケーション」の「ユーティリティ」から「キーチェーンアクセス」を開く
- 左側で「システム」を選び、種類が「AirMacネットワークパスワード」の項目から該当のSSIDを探す
- その項目をダブルクリックし、「パスワードを表示」にチェックを入れる
- Macのユーザー名とパスワードを入力する
macOSのバージョンによっては、メニュー構成や「パスワードを表示」の位置が異なります。新しいバージョンでは「システム設定」のWi-Fi詳細画面から直接コピーできる場合もあります。
iPhoneとAndroidはOSの標準機能でキーを表示できる
スマートフォンも、OSの標準機能でキーを確認できます。以前は表示できませんでしたが、現在は主要なバージョンで対応しています。iPhone・iPadでパスワードを表示できるのは iOS 16/iPadOS 16 以降で、手順は次のとおりです。
- 「設定」から「Wi-Fi」を開く
- 接続中のSSID名の右にある「i」マークをタップする
- 「パスワード」欄をタップし、Face IDやTouch ID、パスコードで認証する
- 表示されたパスワードをコピーする
Androidの手順は次のとおりです。
- 「設定」から「ネットワークとインターネット」を開く
- 接続中のネットワーク、または「保存済みネットワーク」から該当のSSIDを選ぶ
- 「共有」をタップし、画面ロックの解除認証を行う
- 表示されたQRコードの下に、キーが文字列で表示される
Androidの共有機能はQRコードを表示するため、来客用SSIDの案内にそのまま使えます。 ただし機種やバージョンによってメニュー名が変わります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
キーがどこにも見つからないときは初期化かサポートへの問い合わせで復旧する
ここまでの方法でキーが分からなくても、復旧手段は残っています。ルーターの初期化と、回線事業者やメーカーへの問い合わせです。
ただし初期化は影響範囲が大きく、企業ネットワークでは個人宅と比べものになりません。影響が小さい順に検討してください。
ルーターを初期化すると工場出荷時のキーに戻る
ルーターを初期化すれば、本体ラベルに記載された工場出荷時のSSIDとキーに戻ります。これで確実にキーが分かる状態になります。
初期化は、本体のリセットボタンを細い棒で数秒間押し続ける方法が一般的です。押す時間や手順は機種によって異なるため、取扱説明書を確認してください。
問題は、消えるのがキーだけではない点です。ポート開放、固定IPの割り当て、VLAN、MACアドレスフィルタリング、DHCPの範囲指定など、積み上げてきた設定がすべて工場出荷時に戻ります。
注意
初期化する前に、管理画面から設定ファイルのエクスポート(バックアップ)を必ず行ってください。また、初期化した瞬間に社内の全端末・複合機・IoT機器がネットワークから切断されます。業務時間中は避け、実施日時を社内に事前告知したうえで行ってください。
回線事業者やメーカーのサポートに問い合わせる方法もある
初期化を避けたい場合は、サポート窓口への問い合わせが選択肢になります。とくに回線事業者からのレンタル機器では有効です。
レンタル機器は契約者情報と機器が紐づいており、契約内容を確認したうえで工場出荷時の設定値を案内してもらえる場合があります。市販ルーターでも、メーカーのサポートで初期値の確認方法や初期化手順を教えてもらえます。
ただし、問い合わせには契約者本人の確認が必要です。法人契約では、契約名義や登録連絡先が総務部門になっていることも珍しくありません。
社内の誰が回線契約の窓口担当なのかを、平常時に把握しておいてください。
初期値のまま使っている場合はこの機会に変更する
キーが復旧できたら、そのまま運用に戻さず初期値から変更することをおすすめします。ラベルの初期値は、機器に物理的に触れる人なら誰でも読み取れるためです。
根拠になるデータがあります。国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)によると、2025年に検挙された識別符号窃用型の不正アクセスの手口で最も多かったのは「パスワードの設定・管理の甘さにつけ込んで入手」で84件でした。
この数字から読み取れるのは、高度な攻撃技術ではなく設定と管理の甘さが、検挙された事案では最も多い侵入経路になっている点です。初期値のまま使い続けることも、他のサービスとキーを使い回すことも、この「管理の甘さ」に含まれます。
変更後のキーは、まず文字数を長くしたうえで、英大文字・小文字・数字・記号を混ぜた文字列にしてください。IPAや国家サイバー統括室は、推測されにくくするには桁数を長くすることが有効だとしています。文字種の組み合わせは、その次に添える留意点として扱われています。総務省のガイドラインは、暗号化キーが簡単なものになっている場合に安全なものへ変更するよう求め、機種共通の初期値である管理用パスワードについては速やかな変更を求めています。 あわせて、その値をどこに記録するかを先に決めておきましょう。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「情報セキュリティ10大脅威 2026 解説書[組織編]」/総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」
検挙された不正アクセスの98%はIDとパスワードの盗用から始まっている
ここからは、キーの管理まで踏み込む必要がある理由を公的データで確認します。まず攻撃側の実態です。
国家公安委員会・総務省・経済産業省が2026年3月に公表した資料によると、2025年に不正アクセス行為として検挙されたのは407件でした。このうち399件が、認証情報を盗んで侵入する「識別符号窃用型」です。
この数字から読み取れるのは、検挙された不正アクセスの98.0%が認証情報の盗用から始まっている点です。正規の認証情報を使って正面から入られている構図です。
ただし、この407件・399件は検挙できた件数であり、発生した不正アクセスの総数ではありません。同じ資料で2025年の認知件数は7,190件と報告されており、検挙件数はその一部にすぎません。認証情報の盗用は追跡しやすく、手口の構成比は実態より認証側に偏って見えているおそれがあります。
手口の最多はパスワードの設定・管理の甘さで84件
識別符号窃用型399件の内訳を見ると、認証情報がどう入手されたかが分かります。
同じ2025年の集計では、手口の最多が「パスワードの設定・管理の甘さにつけ込んで入手」で84件でした。次いで「フィッシングサイトから入手」77件、「他人から入手」75件と続きます。
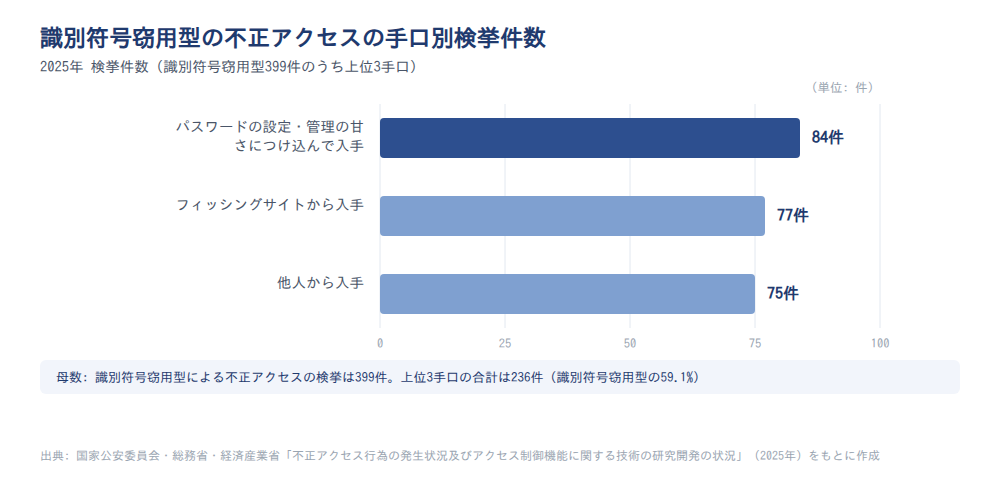
この3つで236件となり、識別符号窃用型の59.1%を占めます。検挙された識別符号窃用型では、管理されていない認証情報を拾い上げる手口が中心です。
キーに置き換えると、初期値のまま運用している、他と同じ文字列を使い回している、退職者が知ったままになっている状態が該当します。パスワードの使い回しや漏えいへの対策は、社内Wi-Fiのキーにも必要です。
中小企業の被害でも36.8%がID・パスワードのなりすましである
中小企業に絞ったデータでも同じ傾向が確認できます。ただし、認証情報が単独最多の侵入口だとまでは言えません。
情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」を見ます。2023年度に不正アクセス被害を受けた中小企業等(n=419)のうち、手口が「ID・パスワードの不正利用によるなりすまし」だったのは36.8%でした。同じ資料に参考として掲載されたIPAの届出集計では、2025年に実際に被害があった85件を原因別に分類した89件のうち、33.7%が「ID・パスワード管理の不備」でした。
一方、同じIPA調査では手口が「脆弱性」だった割合が48.0%と、なりすましを上回っています。
この2つを並べて読み取れるのは、認証情報と脆弱性の両方が現実の侵入口として機能している点です。Wi-Fiのキー管理は、機器のファームウェア更新とセットで考えてください。
不正アクセスの被害率は調査によって総務省4.1%とIPA10.0%に分かれる
社内で対策の必要性を説明するとき、どの調査の数値を引くかで結論が変わります。
総務省「令和7年 通信利用動向調査」では、セキュリティ被害として「不正アクセス」を挙げた企業は2025年調査で4.1%、2024年調査で3.9%でした。対象は常用雇用者100人以上の企業で、いずれもインターネットを利用している企業からの回答です。一方、IPAの調査では2023年度に不正アクセス被害を受けた中小企業等は10.0%で、従業員100人未満も対象に含みます。
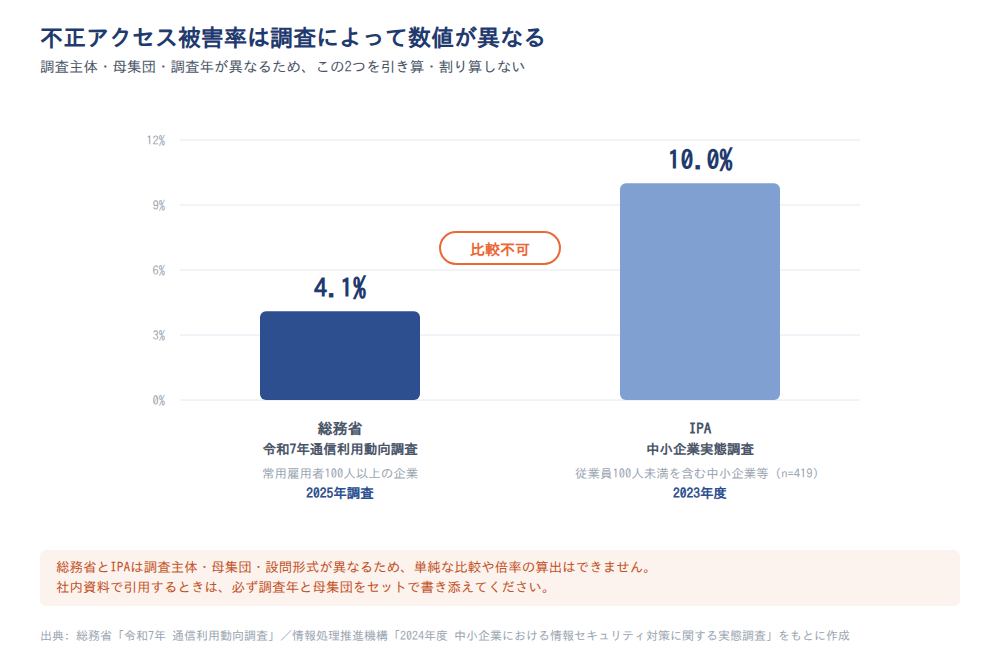
この差から読み取れるのは、母集団と設問形式の違いです。総務省は複数の被害種類から選ぶ形式、IPAは被害の有無を直接問う形式で、比較できる数値ではありません。同じIPA調査の2024年10〜11月時点では、情報セキュリティ教育を特に実施していない中小企業等が63.6%あり、検知力の差も考えられます。なお、被害率10.0%は2023年度の被害を問うたもので、この63.6%とは時点が異なります。
なお、IPAへの届出は2025年で109件と、前年の166件から減りました。ただし届出は任意のため、発生件数の減少とは読めません。
注意
総務省の4.1%とIPAの10.0%は、調査主体・母集団・調査年がすべて異なります。この2つを引き算したり、割り算して倍率を出したりしないでください。社内資料で数値を引用するときは、必ず調査年と母集団をセットで書き添えてください。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年 通信利用動向調査」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同 報告書(概要版)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の認証・暗号化対策はウイルス対策に比べて大きく遅れている
次に守る側のデータを見ます。攻撃が集中している場所と、企業の対策が厚い場所は一致していません。
総務省の令和7年通信利用動向調査によると、2025年時点で「何らかのセキュリティ対策を実施している」企業は98.3%です。
しかし内訳を見ると印象が変わります。ウイルス対策プログラムの導入は82.0%です。一方、ID・パスワードによるアクセス制御は60.4%、アクセスログの記録は41.0%にとどまります。さらにデータやネットワークの暗号化は27.4%、認証技術の導入による利用者確認は22.2%です。なお、この調査の対象は常用雇用者100人以上の企業で、図表はインターネット利用企業からの回答を集計したものです。
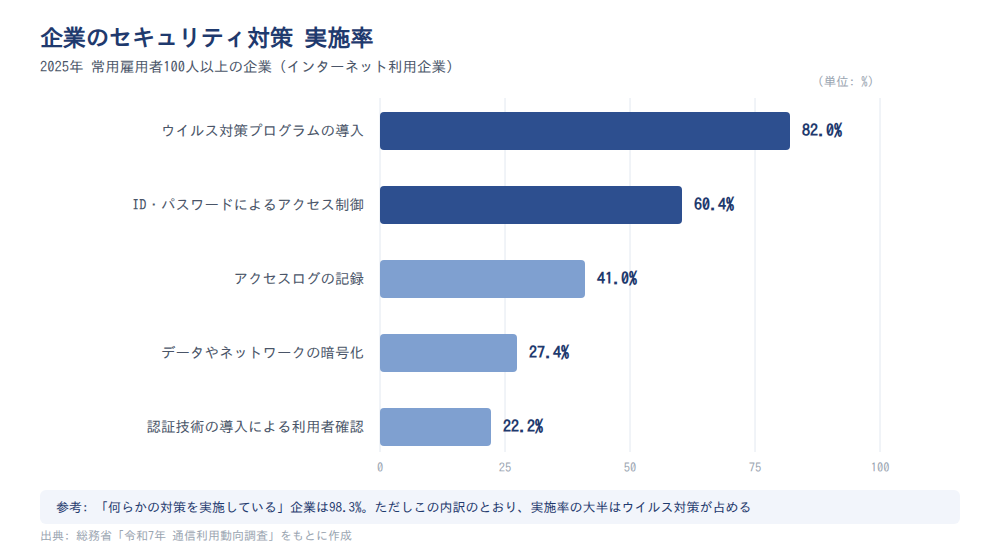
この構図から読み取れるのは、認証情報を守る側の項目ほど実施率が下がる点です。98.3%という数字の大半をウイルス対策が支えており、認証情報の管理まで含んだ「対策済み」ではありません。
ID・パスワードによるアクセス制御は7年で8.8ポイントしか伸びていない
アクセス制御の実施率を時系列で見ると、伸びの鈍さがはっきりします。
総務省の各年の通信利用動向調査で同じ設問を追うと、2018年は51.6%、2021年は57.0%でした。その後は2022年57.2%、2024年58.9%、2025年60.4%と推移しています。
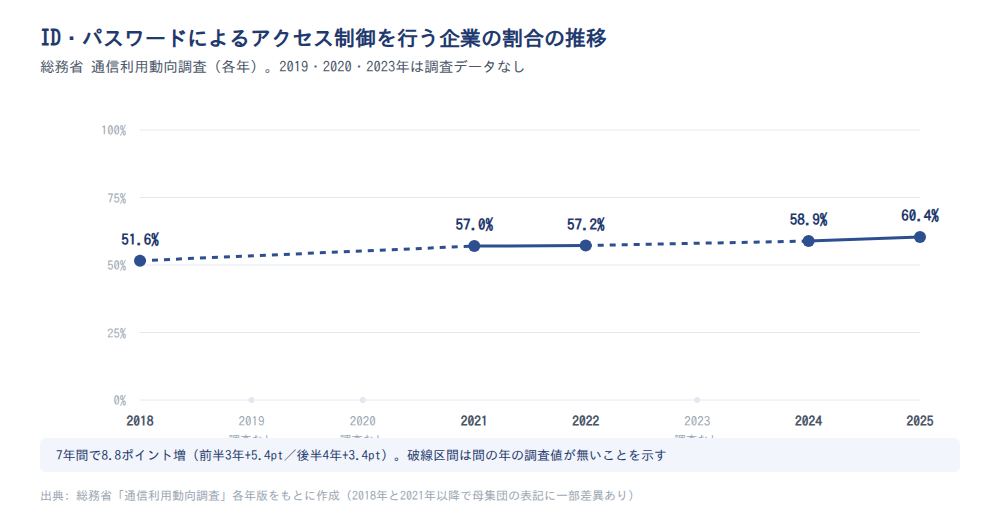
この推移から読み取れるのは、7年間で8.8ポイントという緩やかな伸びと、その後半での鈍化です。前半3年で5.4ポイント伸びた一方、後半4年では3.4ポイントにとどまります。
ただし読み方には注意が必要です。2019年・2020年・2023年の値は欠測で、2018年と2021年以降では母集団の表記も異なります。設問は複数回答のため、実質的に認証が効いていても選ばれていない可能性があります。
したがって、残りの約4割を「無認証で運用している企業」とは言えません。「自社の対策としてアクセス制御を挙げていない企業が約4割ある」という読み方にとどめてください。
暗号化は2年連続で27%台、認証技術は22.2%と低い水準で止まっている
暗号化と認証技術は、さらに低い水準で動いていません。
総務省の調査では、データやネットワークの暗号化は2024年27.8%から2025年27.4%とほぼ横ばいです。認証技術の導入による利用者確認は2024年20.7%から2025年22.2%で、わずかな動きにとどまります。
この2指標から読み取れるのは、企業の投資が「端末に何かを導入する対策」に偏っている構図です。「誰がネットワークに入れるかを決める対策」は後回しになっています。
なお、無線LANの暗号化はこの「データやネットワークの暗号化」に含まれると考えられますが、設問上は切り出せません。この点は記事の後半であらためて扱います。
出典: 総務省「令和7年 通信利用動向調査」/総務省「令和7年 通信利用動向調査報告書(企業編)」/総務省「令和4年 通信利用動向調査」/総務省「令和3年 通信利用動向調査」/総務省「平成30年 通信利用動向調査」
キーが分からなくなる原因は操作知識ではなく管理体制の不足にある
ここからが、この記事の中心となる主張です。「キーが分からない」という問い合わせは、操作を知らないから起きるのではありません。管理する人が決まっていないから起きています。
IPAの2024年度調査によると、情報セキュリティ対策を「組織的には行っていない(各自の対応)」と回答した中小企業等は69.7%でした。「専門部署(担当者)がある」と回答したのは9.3%です。いずれも中小企業等全体(n=4,191)の値です。
つまり、7割近い企業では対策が個人の裁量に委ねられています。ネットワークセキュリティキーのような認証情報も例外ではありません。
この状況から読み取れるのは、キーの所在が「誰の担当でもない」状態に置かれている点です。中小企業のセキュリティ対策では、手順だけを整えても同じ問い合わせが繰り返されます。
小規模企業で担当者がいるのは15.5%にとどまる
体制の差は、企業規模によってはっきり分かれます。IPAの2024年度調査は、中小企業等を3つの規模区分で集計しています。
| 体制 | 小規模企業者(n=2,775) | 中小企業 100名以下(n=1,121) | 中小企業 101名以上(n=295) |
|---|---|---|---|
| 専門部署(担当者)がある | 4.4% | 14.8% | 34.6% |
| 兼務だが担当者が任命されている | 11.1% | 37.6% | 51.9% |
| 組織的には行っていない(各自の対応) | ― | 47.6% | ― |
表の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(2024年調査。小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名。「―」は本記事で参照したデータに値がないことを示す)
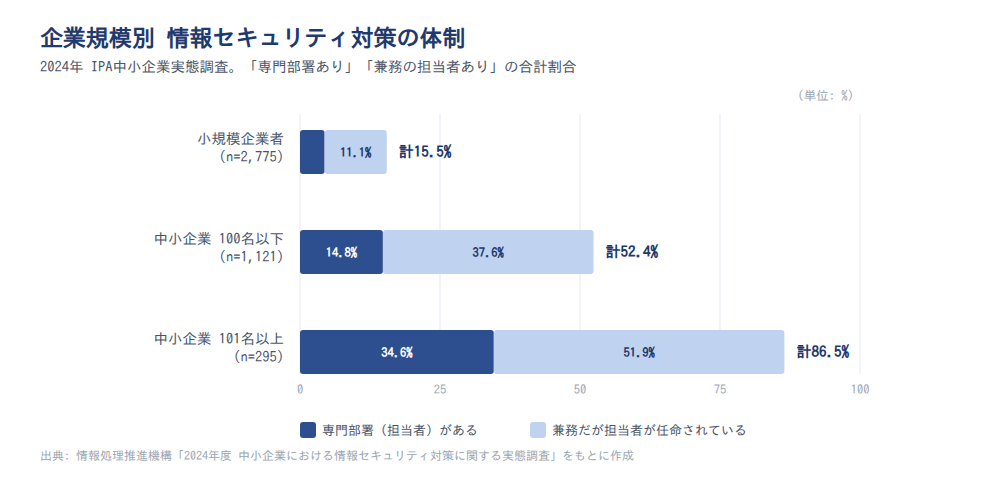
この表から読み取れるのは、規模が上がるごとに専門部署の設置率が大きく開く点です。両端では7.9倍、30.2ポイントの差があります。兼務まで含めても、担当者がいるのは小規模企業者で15.5%、100名以下で52.4%、101名以上で86.5%です。
なお、この調査の回答者は経営層または情報システム部門のマネージャに限られます。小規模企業では実質的に管理していても「専門」とは答えにくく、数値が低めに出る可能性もあります。
担当者がいない状態ではキーは個人の記憶とラベルにしか残らない
ここからは見解です。担当者が任命されていない企業では、キーの記録場所が構造的に存在しません。
小規模企業者では専門部署があるのが4.4%、兼務の担当者が11.1%で、両者を足しても15.5%です。残りの8割強では、キーは設定した個人の記憶か、ルーター本体のラベルにしか残りません。
この状態では、異動や退職、機器の交換のたびにキーの所在が分からなくなります。「キーが分からない」という問い合わせは、体制の欠落が表面化した症状として読むのが妥当です。
ただし、担当者不在がそのままキーの喪失を意味するわけではありません。管理を外部のIT事業者や回線事業者に委託していれば、設定情報が保全されている場合があります。ひとり情シスの体制でも、まずは委託先の記録を確認してみてください。
出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内の無線LANの状態は公的統計では分からないため自分で棚卸しするしかない
ここまで公的データを見てきましたが、無線LANに限定した数値は一度も出てきませんでした。意図的に外したのではなく、そもそも公表されていないためです。
総務省の通信利用動向調査には、2025年時点で暗号化27.4%、認証技術の導入による利用者確認22.2%、アクセス制御60.4%という項目があります。しかし、無線LANに限定した内訳はありません。IPAの中小企業調査も、なりすまし36.8%、脆弱性48.0%という粒度です(いずれも2023年度、被害企業n=419)。「無線LAN経由」は独立項目になっていません。
この状況から読み取れるのは、企業の無線LANの実態が「まったく測られていない」のではなく、粗い区分に埋もれて切り出せないという点です。自社のWi-Fiが安全かどうかは、公的統計と照らしても判断できません。自分で棚卸しして把握するしかありません。
WPA2かWPA3か、初期値から変更しているかを測った公的数値は存在しない
情シス担当者が本当に知りたい論点ほど、対応する統計がありません。暗号化方式がWPA2かWPA3か、初期設定のキーから変更しているか、退職者が出たときに更新しているか。いずれも公的数値は見当たりませんでした。
対照的に、世帯向けの調査には細かい指標があります。総務省「令和5年 通信利用動向調査」では、2023年時点で端末にパスワードを設定している世帯(過去1年間に少なくとも1人はインターネットを利用した世帯)の割合は54.9%でした。ただし世帯調査と企業調査は対象も設問も異なるため、同じ指標としては比較できません。
自社の暗号化方式は自分で確認するしかありません。主な方式の位置づけは次のとおりです。
| 暗号化方式 | 位置づけ |
|---|---|
| WEP | 解読方法が広く知られており、現在は使用すべきではない |
| WPA(TKIP) | 一部に脆弱性があり、現在は推奨されない |
| WPA2(AES) | 現在も広く使われている標準的な方式。KRACKsという脆弱性が報告されており、ファームウェアを最新にして使う |
| WPA3 | 2018年に発表された方式。鍵交換の仕組みや管理フレームの暗号化が強化され、WPA2で報告された脆弱性も解消されている |
表の出典: 総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」
社内のルーター管理画面を開き、WPA2以上になっているかを確認してください。 WEPが残っていれば、優先的に対応する対象です。ルーターと接続機器の双方がWPA3に対応しているなら、総務省のガイドラインはWPA3を選ぶよう求めています。また「WPA2」でTKIPとAESを選べる場合は、TKIPに脆弱性があるためAESを選んでください。
なお、1台のルーターが複数のSSIDを持つ場合、古いゲーム機向けなどのSSIDに古い暗号化方式が設定されていることがあります。必要性を確認し、不要なら停止してください。
SSIDごとにキーの保管場所と更新ルールを棚卸しする
最後に、明日から着手できる形に落とし込みます。キーの管理は、SSID単位で状態を書き出すところから始まります。
前段で見たとおり、担当者が任命されていない企業では、キーは個人の記憶とラベルにしか残りません。そして自社の状態を測る公的な物差しも存在しません。だからこそ、自前のチェックリストが必要になります。
社内Wi-Fi棚卸しチェックリスト
- 社内のSSIDをすべて洗い出し、用途(社員用・来客用・機器専用)を書き出す
- SSIDごとにキーの保管場所を1か所に定め、個人の記憶とラベルから移す
- 初期値のままのSSIDが無いか確認し、あれば変更する
- 暗号化方式がWPA2以上か、WEPが残っていないかを確認する
- Wi-Fiルーターがサポート期限内か、ファームウェアが最新かを確認する
- WPSなどの自動設定機能や、外部から管理画面へ接続する機能が不要なまま有効になっていないかを確認する
- 退職・異動が発生したときにキーを更新するルールを決める
- 来客用SSIDが社内ネットワークから分離されているかを確認する
この8項目を1枚の表にまとめておけば、次に聞かれたときに探し回らずに答えられます。棚卸しの成果物は、キーの一覧ではなく「誰がどこで管理しているか」の一覧です。
出典: 総務省「令和7年 通信利用動向調査」/総務省「令和5年 通信利用動向調査」/総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
よくある質問
ネットワークセキュリティキーについて、情シス担当者が受けやすい質問をまとめました。
プリンターや複合機をWi-Fiにつなぐときもネットワークセキュリティキーが必要ですか。
必要です。プリンターや複合機も、PCと同じようにSSIDを選んでキーを入力します。本体の操作パネルから入力する機種では、記号の入力が手間になります。WPSボタンによる自動設定に対応していれば、入力を省略できます。ただし総務省のガイドラインは、自動設定機能について暗号化キーを変更していても接続できてしまうため、人の出入りがある場面では注意が必要だとしています。使い終わったら機能を無効に戻す運用にしてください。
スマートフォンのテザリングのパスワードもネットワークセキュリティキーですか。
同じものです。テザリングはスマートフォンをWi-Fiルーターとして使う機能です。Windowsから接続する際は「ネットワークセキュリティキーの入力」と表示されます。iPhoneでは「インターネット共有」、Androidでは「テザリング」の設定画面で確認・変更できます。
ネットワークセキュリティキーはどのくらいの頻度で変更すべきですか。
一律の推奨頻度を示す公的な数値は見当たりませんでした。そのため、期間ではなくイベントを基準にしてください。従業員の退職や異動、ルーターの交換、共有範囲が広がったタイミングです。この公表資料も、アクセス管理者が講ずべき措置として、利用者がシステムを使う立場でなくなった場合にIDの削除やパスワードの変更を速やかに行うよう求めています。2025年の集計でも、識別符号窃用型の手口の最多は「パスワードの設定・管理の甘さにつけ込んで入手」84件でした。
キーを変更すると社内のどの機器に影響しますか。
そのSSIDに接続しているすべての機器が切断されます。PCやスマートフォンのほか、複合機、ネットワークカメラ、無線対応の電話機、入退室管理装置なども対象です。変更前に接続機器の一覧を作り、再設定の担当者と作業順序を決めておいてください。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ネットワークセキュリティキーの確認方法と、その背景にある企業の管理実態を見てきました。要点を振り返ります。
- 確認経路はルーター本体のラベル、ルーターの管理画面、接続済み端末の3つ
- 初期値から変更している場合、ラベルの記載と現在のキーは一致しない
- 2025年の集計では、検挙された不正アクセス行為のうち399件が認証情報の盗用による識別符号窃用型
- 総務省の2025年調査で、ID・パスワードによるアクセス制御を挙げた企業は60.4%(常用雇用者100人以上のインターネット利用企業)
- IPAの2024年調査で、専門部署がある小規模企業者は4.4%。キーが分からなくなるのは体制の問題
まずは社内のSSIDを書き出すところから始めてみてください。一覧ができた時点で、キーの管理は個人の記憶から組織の記録に移ります。
ネットワーク機器の管理を任せられる人を育てるなら「情シスカレッジ」

この記事で見てきたとおり、ネットワーク機器やアカウントの管理は、担当者が一人でも回せる仕組みと、それを扱える人の知識があって初めて成立します。棚卸しのルールを決めても、運用する人が育っていなければ元の状態に戻ってしまいます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和5年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「令和7年版 情報通信白書」
- 総務省「自宅Wi-Fi利用者向け簡易マニュアル(令和7年2月版)」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- 情報処理推進機構「情報セキュリティ10大脅威 2026 解説書[組織編]」