

【総務省・IPAデータ】NASのセキュリティ対策|OSパッチ適用率は43.5%、ランサムウェア感染経路の87%はVPN・リモートデスクトップ経由(2025年)
社内のファイル共有やバックアップ用に、いつの間にか導入されていたNASの管理を任された、という情シス担当者は少なくないはずです。次のような悩みを抱えていませんか。
- NASの設定を前任者から引き継いだが、何を確認すればいいか分からない
- ファイアウォールやウイルス対策は入れているが、NASまで手が回っていない
- NASが狙われるというニュースは聞くが、自社にどれだけ関係あるのか分からない
総務省・IPAが公表している一次データをもとに、NASを含むネットワーク機器が抱えるリスクの実態と、情シス担当者が点検すべきポイントを順に見ていきます。
この記事のポイント
- ランサムウェアの感染経路はVPN機器・リモートデスクトップ経由が87.0%を占めます(IPA、2025年時点)
- OSへのセキュリティパッチ導入率は43.5%、ファイアウォール導入率は51.9%にとどまります(総務省、2025年調査)
- NAS単体を対象にした官公庁の統計はありませんが、関連する統計から同じ弱点が当てはまると考えられます

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
NASのセキュリティ対策が情シス担当者に求められる理由
NASを狙う攻撃の多くは、特別な手口ではなく、ネットワーク機器全般に共通する弱点を突いたものです。IPAの資料によると、ランサムウェアの感染経路のうちVPN機器・リモートデスクトップ経由が占める割合は2025年時点で87.0%です。
不正アクセス被害を受けた中小企業の手口を見ても、原因の48.0%は脆弱性、36.8%はID・パスワードの不正利用でした(2023年度調査)。NASも社外からアクセスできる設定で使われることが多い機器のため、同じ弱点がそのまま当てはまりやすいと考えられます。
注意
ここで挙げた数値はVPN機器・リモートデスクトップ・不正アクセス全般の統計であり、NAS単体を対象にした調査ではありません。総務省・IPA・警察庁のいずれの資料にも、NASを主語にした独立の統計は見当たりませんでした。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
総務省調査に見るセキュリティ対策の実施率は個別項目ほど低い
「何らかのセキュリティ対策を実施している」企業は98.3%に達しますが、対策の中身を個別に見ると実施率は下がります(総務省、2025年調査)。NASのような機器の防御に直結する項目も例外ではありません。
| 対策項目 | 実施率(2025年調査) |
|---|---|
| 何らかの対策を実施 | 98.3% |
| 端末にウイルス対策プログラムを導入 | 82.0% |
| サーバにウイルス対策プログラムを導入 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| ファイアウォールの設置・導入 | 51.9% |
| OSへのセキュリティパッチの導入 | 43.5% |
| セキュリティ監査の実施 | 26.7% |
表の出典: 総務省「令和7年通信利用動向調査」
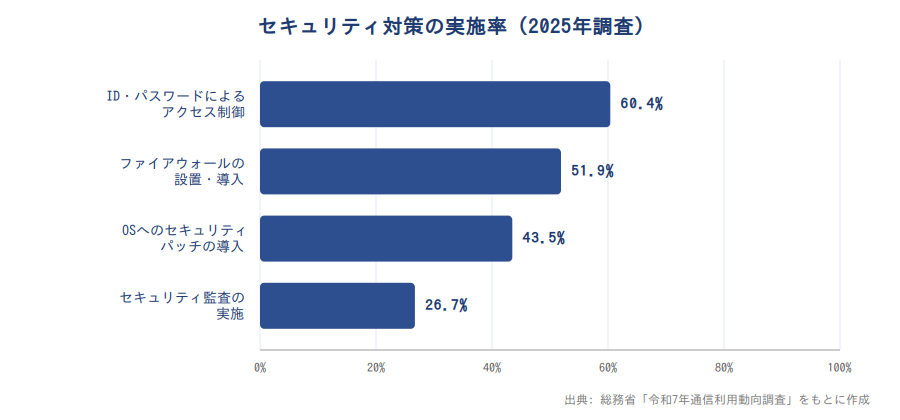
OSへのセキュリティパッチ導入率は、2024年調査の42.4%から2025年調査の43.5%へと、1年で1.1ポイントの上昇にとどまります。ファームウェアの更新が後回しになりやすいNASのような機器では、この水準の低さがそのままリスクとして残ります。
「対策を実施している」という自己認識と、個別の対策が行き届いているかどうかは別の話です。「何らかの対策」には社員教育や規程整備も含まれるため、この差だけで対策の質が低いとは断定できません。ただし、機器そのものの防御に直結する項目ほど手薄になりやすい傾向は読み取れます。
企業規模でセキュリティ被害の申告率に差が出ている
情報通信ネットワークの利用でセキュリティ被害を受けた企業の割合は、全体では2024年45.9%・2025年48.0%でした。企業規模別に見ると差が大きく、従業員2000人以上の企業では2024年69.5%・2025年64.9%だったのに対し、100〜299人規模の企業では2024年44.2%・2025年45.6%でした。
ポイント
- 大企業ほど被害を「受けた」と答える割合が高い
- これは監視・検知の体制が整っているほど被害に気づきやすいためと考えられる
- 中小規模の数値の低さを、被害が少ないと単純に読むのは早計
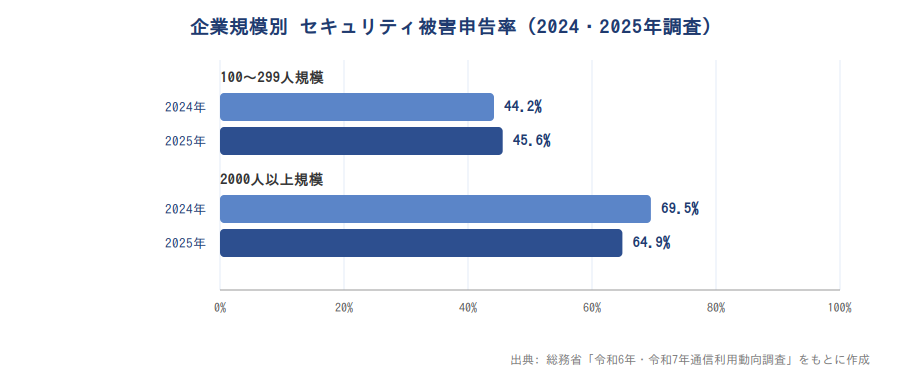
大企業と中小規模の企業では被害の申告率に20ポイント以上の差があります。この数値から読み取れるのは、大企業ほど被害を検知できる体制があるという見方です。
ここから先は見解になりますが、NASのようにログ監視の対象から漏れやすい機器では、中小規模の組織ほど被害に気づかないまま放置されるリスクがあると考えられます。ただし、攻撃者が単純に大企業を優先的に狙っているという説明も同様に成り立つため、断定はできません。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バックアップはNASと同じ場所に置かない設計が要る
IPAは2026年3月27日、中小企業向け「情報セキュリティ対策ガイドライン」を改訂しました。従来の「情報セキュリティ5か条」に「バックアップを取ろう!」が加わり、「情報セキュリティ6か条」になりました。
背景として、ランサムウェア被害の広がりにより企業活動の停止にまで影響が及ぶケースが増えていることを挙げています。このガイドラインにNASという語は登場しませんが、バックアップの取得・保管・復旧という運用手順が明記されています。
同じネットワーク上にあるNASにバックアップをまとめて置いていると、ランサムウェアに本体とバックアップを同時に暗号化されるおそれがあります。保管場所を分ける発想が必要です。
クラウドサービスを「災害時のバックアップとして利用できるから」という理由で使っている企業は38.7〜40.2%です(2024〜2025年調査)。実際に「データバックアップ」用途でクラウドを利用している企業も46.4%にのぼります(2025年調査)。
クラウドバックアップを、NASと物理的・ネットワーク的に離れた保管先の選択肢として検討する企業が増えていることがうかがえます。
出典: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 プレスリリース(2026年3月27日)/総務省「令和7年通信利用動向調査」
NASのセキュリティ対策で今すぐ点検すべき5つのポイント
ここまでの一次データを踏まえ、NASの管理を任された情シス担当者が点検すべき項目を整理します。IPAの「情報セキュリティ6か条」の枠組みに沿った内容です。
ポイント
- ファームウェアを常に最新の状態に保つ(脆弱性の届出は2025年通年で610件、修正完了は302件にとどまる)
- ID・パスワードを強化し、初期設定のまま使わない(ID/パスワードによるアクセス制御の実施率は60.4%)
- インターネットへの直接公開が本当に必要か見直す
- 共有フォルダのアクセス権限を棚卸しし、不要な権限を外す
- バックアップはNASと別の場所・別のネットワークに保管する
これらは特別な対策ではなく、ランサムウェア対策や不正侵入の検知・防御(IPSなど)と共通する基本的な取り組みです。NAS単体の対策として特別な製品を導入する前に、まずこの5点が押さえられているかを確認してください。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/総務省「令和7年通信利用動向調査」/IPA「中小企業の情報セキュリティ対策ガイドライン」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
NASを狙う攻撃を対象にした官公庁の統計は見当たりません。ただし、ランサムウェアの感染経路や不正アクセスの原因に関する一次データからは、パッチ未適用や弱い認証情報がそのまま突破口になっている実態が読み取れます。
OSへのセキュリティパッチ導入率は2025年調査で43.5%にとどまっており、ファイアウォールやウイルス対策と比べても手薄になりがちな領域です。NASの管理を任されている方は、ファームウェアの更新状況とバックアップの保管先から見直してみてください。
NASの運用を任される情シス担当者を支える「情シスカレッジ」

NASのようなインフラ機器の管理は、前任者からの引き継ぎだけでは全体像をつかみにくいものです。ファームウェア更新やアクセス権限の考え方は、体系的に学ぶ機会がないまま自己流になりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典