

【総務省データ】マルウェアとは|2024年に実際に感染した企業は3.2%、種類・感染経路・規模別の被害実態を解説
「マルウェアって、うちの会社では実際どれくらい危ないんですか」。上司からこう聞かれて、答えに詰まった経験はありませんか。ひとり情シスや新任担当者からは、こんな声をよく聞きます。
- マルウェアとウイルスの違いを、人に説明できる自信がない
- 対策を上申したいが、実際にどれくらい起きているのかの根拠がない
- ネットで見る感染率の数字が記事によってバラバラで、どれを信じていいか分からない
先に結論です。マルウェアは悪意のあるソフトウェアの総称で、ウイルスはそのなかの一種にあたります。
そして総務省の2024年調査では、ウイルスを発見または感染した企業は23.5%でした。ただし実際に感染した企業は3.2%で、残りは発見したものの感染には至っていません。この記事では、こうした数字の読み分け方まで含めて解説します。
この記事のポイント
- 2024年調査でウイルスを発見または感染した企業は23.5%。うち実際に感染したのは3.2%です(出典: 総務省「令和6年通信利用動向調査報告書」)
- 「ウイルスを発見又は感染」の割合は、2018年の46.9%から2025年の22.9%へ半減しています(出典: 総務省「通信利用動向調査」各年)
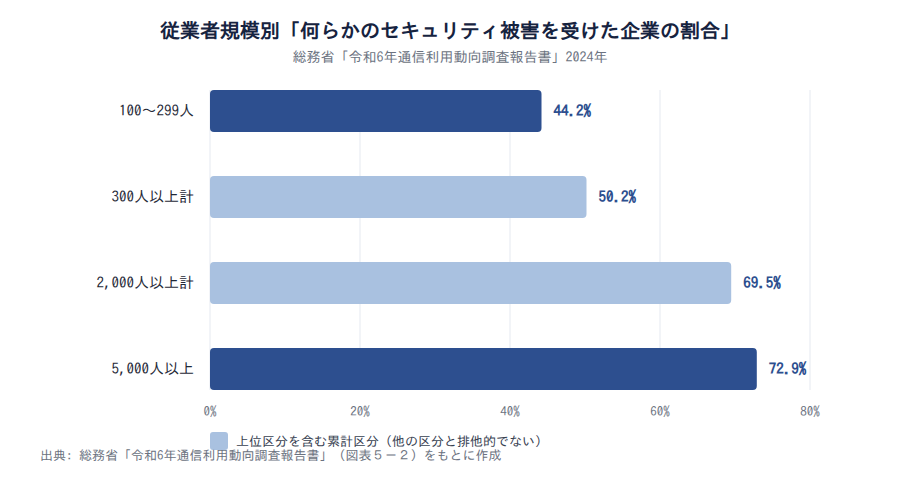
- 被害率は従業者100〜299人で44.2%、5,000人以上で72.9%と28.7ポイント開きます(出典: 総務省「令和6年通信利用動向調査報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
マルウェアは悪意のあるソフトウェアの総称で、ウイルスはその一種
マルウェアとは、利用者や組織に害を与える目的で作られたソフトウェアの総称です。英語の Malicious(悪意のある)と Software(ソフトウェア)を組み合わせた造語にあたります。
押さえておきたいのは、特定のプログラム1つを指す名前ではないという点です。ウイルスもランサムウェアも、マルウェアという上位の概念に含まれます。
マルウェアを使った攻撃は、いまも脅威の中心です。IPA「情報セキュリティ10大脅威 2026」の組織編では、ランサム攻撃が4年連続で1位、2016年の初選出以来11年連続の選出です。
用語の階層を整理する
- マルウェア: 悪意のあるソフトウェア全体の総称
- ウイルス・ワーム・トロイの木馬など: マルウェアに含まれる個別の種類
- ランサムウェア: 個別の種類の1つで、金銭の要求に使われるもの
ウイルス・ワーム・トロイの木馬・ランサムウェアはすべてマルウェアに含まれる
マルウェアは動き方や目的で種類が分かれます。分類の仕方は資料によって差がありますが、実務でよく登場するのは次のものです。
- ウイルス: 他のファイルやプログラムに寄生して増える
- ワーム: 単独で自己増殖し、ネットワーク経由で広がる
- トロイの木馬: 正規のソフトに見せかけて実行させ、不正な動作をする
- ランサムウェア: データを暗号化するなどして金銭を要求する
- スパイウェア: 利用者の情報を収集して外部に送信する
- アドウェア: 広告を強制的に表示する
- ボット: 感染端末を外部から遠隔操作できるようにする
- キーロガー: キーボードの入力内容を記録して盗む
分類は排他的ではなく、1つのマルウェアが複数の性質を持つこともあります。種類の細分より、サイバー攻撃の手口全体のどこから入られるかを見るほうが実務では役立ちます。
統計ごとに数えている対象が違うため、数字は横に並べられない
マルウェアの数字は、機関ごとに数えている対象が違います。
総務省は企業への自己申告調査で「ウイルスを発見又は感染」した企業の割合を聞き、2024年調査では23.5%でした。警察庁は、ランサムウェア被害の報告件数を集計しています(2024年上半期114件)。感染経路の構成比も公表しており、2025年はVPN機器とリモートデスクトップの合計87.0%です。JPCERT/CCはインシデント報告をカテゴリー別の件数として数えています。
割合・件数・構成比が混ざっているので、そのまま並べても比較にはなりません。この記事では数値ごとに「誰が・いつ・誰を対象に測ったか」を必ず添えます。
なお、総務省調査の選択肢にある「ウイルス」は、狭義のウイルスだけを指すとは限りません。総務省は同省のサイバーセキュリティ解説サイトで、ボットやランサムウェア、スパイウェアなどをまとめて「広義のウイルス」と呼ぶことがあると説明しています。この記事で総務省の数値を扱うときは、広義、つまりマルウェア全般に近い意味で読んでください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ白書2025」/総務省「国民のためのサイバーセキュリティサイト」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業のセキュリティ被害は横ばいだが、ウイルス項目だけが2018年の46.9%から半減している
マルウェアの被害が増えているのか減っているのかに答えるため、総務省「通信利用動向調査」の同じ設問を複数年分並べます。
結論から言うと、被害全体の水準はほとんど動いていません。それに対して「ウイルスを発見又は感染」は2018年の46.9%から2025年の22.9%まで下がっています。
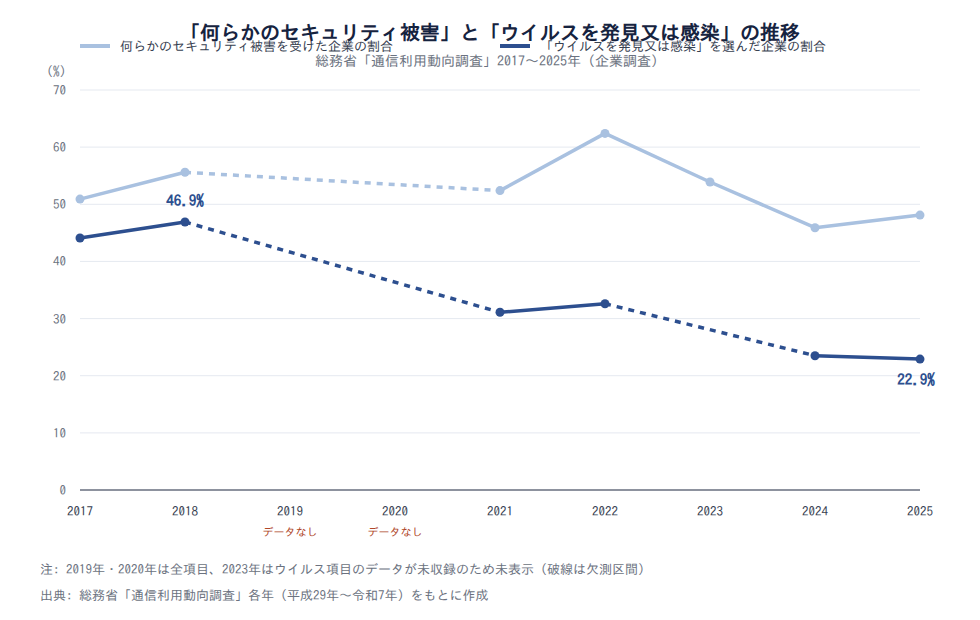
何らかのセキュリティ被害を受けた企業は2017年50.9%から2025年48.1%までほぼ横ばい
まず被害全体の水準を確認します。総務省の調査は、常用雇用者規模100人以上の企業を対象にした郵送・オンライン調査です。
| 調査年 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 45.9% |
| 2025年 | 48.1% |
出典: 総務省「令和6年通信利用動向調査報告書」ほか各年の通信利用動向調査。2019年・2020年の値は今回のデータベースに収録がないため掲載していません。
最も高いのは2022年の62.4%、最も低いのは2024年の45.9%です。上下に振れながらも、おおむね5割前後に収まっているのが分かります。
「ウイルスを発見又は感染」は2018年46.9%から2025年22.9%へ24.0ポイント下がっている
次に、同じ設問のなかのウイルス項目だけを取り出します。こちらは動き方がまったく違います。
| 調査年 | 「ウイルスを発見又は感染」を選んだ企業の割合 |
|---|---|
| 2017年 | 44.1% |
| 2018年 | 46.9% |
| 2021年 | 31.1% |
| 2022年 | 32.6% |
| 2024年 | 23.5% |
| 2025年 | 22.9% |
出典: 総務省「令和7年通信利用動向調査」ほか各年の通信利用動向調査。2019年・2020年・2023年の値は今回のデータベースに収録がないため掲載していません。
2018年の46.9%と2025年の22.9%を比べると、下げ幅は24.0ポイントです。被害全体がほぼ横ばいのなかで、ウイルス項目だけがほぼ半分になっています。
標的型メールは31.8%で下げ幅が小さく、被害の中身が入れ替わっている
この数値から読み取れるのは、マルウェア被害そのものが減ったというより、企業が被害として申告する形が変わったということです。
2018年から2025年にかけて、被害全体は55.6%から48.1%へ7.5ポイント減りました。標的型メールの送付も35.7%から31.8%へ3.9ポイントの減少にとどまります。これに対してウイルス項目だけが24.0ポイント減っています。
被害の総量が動いていないのに1項目だけが突出して縮むのは、実態の変化よりも認識と集計の変化を疑うほうが自然です。実際、2024年調査では発見したが感染しなかった20.3%と、少なくとも1回は感染した3.2%が別項目になっています。
注意
この読み方には反証の余地があります。第一に、2019年・2020年の値が手元になく、2018年46.9%と2021年31.1%のあいだに15.8ポイントの段差。この間に設問や選択肢が変わっていれば、低下は調査設計の変化で説明がつきます。第二に、2024年調査以降は「発見したが感染しなかった」と「少なくとも1回は感染した」が別項目になり、選択肢の粒度が変わった形跡も見逃せません。第三に、端末側の製品による自動ブロックが常態化し、回答者が被害と認識しなくなった可能性も残ります。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」ほか各年調査
2024年に実際にウイルスに感染した企業は3.2%で、「発見した」20.3%とは6倍以上の開きがある
「感染率は約2割」という説明を見かけたら、いったん立ち止まってください。総務省の調査は、ウイルスを発見しただけの企業と、実際に感染した企業を分けて集計しています。2024年調査で「ウイルスを発見又は感染」を選んだ企業は23.5%ですが、その大半は感染には至っていません。
感染率の数字を見るときの3つの確認項目
- 誰が調べたか: 官公庁の統計か、民間の調査か
- 対象は何人以上の企業か: 従業者規模の下限で母集団が変わります
- 検知と感染のどちらを聞いているか: 同じ調査でも項目が分かれています
総務省の2024年調査では発見したが感染しなかった20.3%、感染した3.2%と結果が分かれている
内訳を見てみましょう。2024年調査の「ウイルスを発見又は感染」23.5%は、2つの項目に分かれています。ウイルスを発見したが感染しなかった企業が20.3%、少なくとも1回は感染した企業が3.2%です。
つまり検知だけで済んだ企業は、実際に感染した企業の6倍を超えます。感染率として23.5%を引用すると、その大半は防げた企業なので、実態より過大な印象を与えます。
IPAの中小企業調査では感染被害14.8%で、総務省の3.2%と4倍以上開く
ここで読み取ってほしいのは、調査が違えば感染率も大きく変わるという点です。IPA「中小企業の情報セキュリティ対策に関する実態調査」によると、2023年度にウイルス感染被害を受けた中小企業等は14.8%でした。ランサムウェアの感染被害は8.3%です。
総務省の2024年調査の3.2%と並べると4倍以上の開きですが、どちらかが誤っているという話ではありません。総務省は常用雇用者規模100人以上の企業への郵送調査、IPAは100名以下を含む中小企業へのWebモニタ調査で、そもそも見ている企業群が違います。感染率を引用するときは、母集団と調査方法をセットで書いてください。
この差のすべてを調査方法の違いで説明することはできない
注意
中小企業のほうが実際に感染率が高い可能性は十分にあり、14.8%と3.2%の差を全部が手法の違いだと断じることはできません。Webモニタ調査には、被害を経験した層が回答しやすいバイアスも想定されます。調査年もIPAが2023年度、総務省が2024年で1年ずれており、年差の影響は切り分けられていません。したがってこの比較から「中小企業は安全」とも「危険」とも結論づけないでください。読み取れるのは、母集団と定義を書かずに感染率を引用すると数字が独り歩きする、ということだけです。
出典: 総務省「令和6年通信利用動向調査報告書」/IPA「中小企業の情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害率は従業者100〜299人の44.2%に対し5,000人以上で72.9%と、規模で28.7ポイント開く
自社の危険度を測りたいなら、全体の平均値より規模別・業種別の数字が役に立ちます。総務省「令和6年通信利用動向調査報告書」は、被害率を従業者規模と産業分類でも集計しています。
結果ははっきりしています。被害率は従業者100〜299人の44.2%に対し、5,000人以上では72.9%です。
従業者規模別では100〜299人44.2%、5,000人以上72.9%まで段階的に上がる
2024年調査の規模別の数値を並べます。
| 従業者規模 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 100〜299人 | 44.2% |
| 300人以上計 | 50.2% |
| 2,000人以上計 | 69.5% |
| 5,000人以上 | 72.9% |
出典: 総務省「令和6年通信利用動向調査報告書」(図表5-2)。「300人以上計」と「2,000人以上計」はより大きい規模帯を含む累計であり、100〜299人と並列の区分ではありません。
最小の100〜299人44.2%と、掲載した4区分のうち最も高い5,000人以上72.9%の差は28.7ポイントです。規模が大きい区分ほど高い傾向はあるものの、単調には上がっていません。
なお、上の表は報告書の区分の一部を抜き出したものです。掲載していない区分も含めると、5,000人以上が全区分のなかで最も高いわけではありません。
「ウイルスを発見又は感染」でも22.4%と53.6%で31.2ポイント開く
同じ傾向は、マルウェアに直接関わるウイルス項目でも確認できます。2024年調査の規模別の値は次のとおりです。
| 従業者規模 | 「ウイルスを発見又は感染」を選んだ企業の割合 |
|---|---|
| 100〜299人 | 22.4% |
| 300人以上計 | 26.2% |
| 2,000人以上計 | 41.7% |
| 5,000人以上 | 53.6% |
出典: 総務省「令和6年通信利用動向調査報告書」(図表5-2)
100〜299人の22.4%と5,000人以上の53.6%では、31.2ポイントの差があります。同じ2024年調査の「何らかの被害」の28.7ポイントより、ウイルス項目のほうが規模差は大きく出ています。
報告書自身も、規模が大きいほど割合が高い傾向にあると分析しています。ただしこの分析が対象にしているのは「ウイルスを発見または感染」であって、「何らかの被害」ではない点に注意してください。
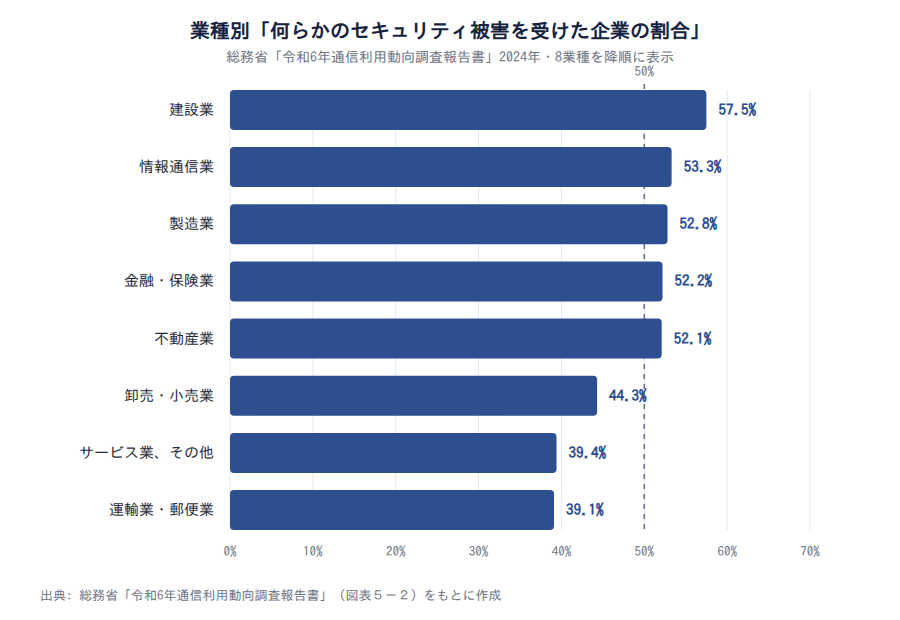
業種別では建設業57.5%から運輸業・郵便業39.1%まで18.4ポイントの幅がある
業種別でも差があります。2024年調査の8業種を、高い順に並べます。
| 業種 | 何らかのセキュリティ被害を受けた企業の割合 |
|---|---|
| 建設業 | 57.5% |
| 情報通信業 | 53.3% |
| 製造業 | 52.8% |
| 金融・保険業 | 52.2% |
| 不動産業 | 52.1% |
| 卸売・小売業 | 44.3% |
| サービス業、その他 | 39.4% |
| 運輸業・郵便業 | 39.1% |
出典: 総務省「令和6年通信利用動向調査報告書」(図表5-2)
報告書は、建設業・情報通信業・製造業・金融保険業・不動産業で5割を超えると明記しています。最も高い建設業57.5%と最も低い運輸業・郵便業39.1%の幅は18.4ポイントです。なお、この差がなぜ生まれたのかを説明できるデータは今回そろっていません。ここでは差が存在するという事実の提示にとどめます。
対策実施率は97.7%とほぼ全社に行き渡っており、規模差は対策の有無では説明できない
この差から読み取れるのは、規模による被害率の違いが「対策をしているかどうか」では説明できないということです。同じ総務省の調査で、2024年時点に何らかのセキュリティ対策を実施している企業は97.7%でした。
規模を問わずほぼ全社が対策を実施していても、被害率は44.2%から72.9%まで28.7ポイント開き、ウイルス項目でも22.4%から53.6%まで31.2ポイント開きます。ここから考えられるのは、攻撃が大規模組織に集中し、同時に大規模組織ほど検知して報告できる仕組みが整っているという読み方です。
中小規模の数値が低いことを、そのまま安全だと受け取らないでください。中小企業のセキュリティ対策を考えるときも、この点は前提になります。
注意
この読み方は仮説であり、確定した説明ではありません。大企業は拠点数も従業員数も多いため、単純に攻撃へ接触する機会が多いだけという説明も成り立ちます。また「何らかの対策を実施」97.7%は実施の有無しか見ておらず、対策の内容や質は測定の対象外です。実施率が同水準でも、実効性には差がある可能性が残ります。
出典: 総務省「令和6年通信利用動向調査報告書」(図表5-2)/総務省「令和7年通信利用動向調査」
ランサムウェアの侵入口は2025年時点で87.0%がVPN機器とリモートデスクトップに集中している
感染経路の説明といえば「メール添付・怪しいサイト・USBメモリ」が定番ですが、実データを見ると優先順位はかなり違います。
マルウェアのなかで統計が最もそろっているのはランサムウェアです。ここではその侵入口のデータを借ります。攻撃の仕組みやランサムウェアの被害の詳細は別記事で扱うため、この記事では侵入口だけに絞ります。
IPA「情報セキュリティ10大脅威 2026」解説書に掲載された警察庁の集計によると、2025年の侵入経路は87.0%がVPN機器とリモートデスクトップです。
VPN機器とリモートデスクトップ経由の合計は2022年80.4%から2025年87.0%へ上がり続けている
まず推移を確認します。この合計比率は、2023年から2025年まで毎年前年を上回っています。
| 年 | VPN機器+リモートデスクトップ経由の合計 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)
4年間の上昇幅は6.6ポイントで、うち4.3ポイントは2023年から2024年の1年に集中しています。
件数の規模感も押さえておきましょう。警察庁への企業・団体等の被害報告は、2024年で上半期114件、下半期108件です。毎日大量に起きている数ではありませんが、報告に至った実数として決して小さくもありません。
メール・添付ファイル経由は2.2%まで下がり、点検の優先順位が変わる
この構成比から読み取れるのは、点検の優先順位を組み替える余地があることです。2025年時点で、メール・添付ファイル経由は2.2%にとどまります。多くの解説記事が感染経路の筆頭に置く手口が、少なくともランサムウェアの統計では最も小さい類型になっています。
侵入口の87.0%は、社外から接続できる機器に寄っているわけです。もちろん従業員向けのメール訓練は必要ですが、限られた工数から先に手を付けるなら、社外に開いている機器の棚卸しのほうがカバーできる範囲は広いと考えられます。
この構成比は感染経路を特定できた被害に限った値である
注意
87.0%という数値は、被害全体の内訳ではありません。感染経路を特定できた被害だけを母数にした構成比です。VPN機器やリモートデスクトップ経由の侵入は事後のログ解析で経路をたどりやすい一方、メール経由は証跡が消えやすく、把握のかたよりも考えられます。また構成比の上昇は、件数が増えたことを意味しません。母数が小さければ数ポイントは容易に動きます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)/IPA「情報セキュリティ白書2025」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
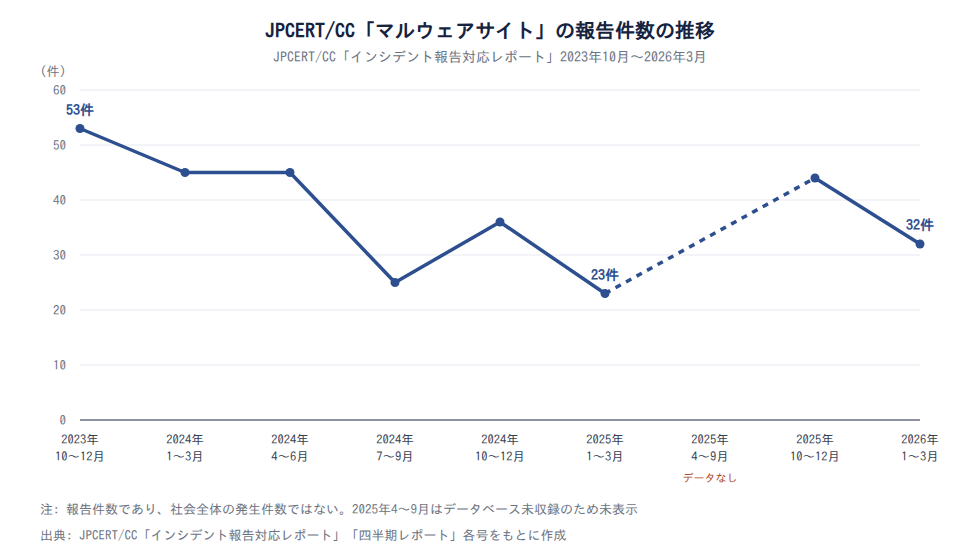
JPCERT/CCへの「マルウェアサイト」のインシデント報告は四半期あたり20〜50件台の小さい水準で推移している
もう1つの定番、「怪しいWebサイトを見て感染する」という経路も確認しておきます。JPCERT/CCは四半期ごとに、寄せられたインシデント報告をカテゴリー別に集計しています。このセクションで扱うのは報告の件数であり、社会で発生した件数そのものではありません。
マルウェアサイトの報告件数は四半期あたり23件から53件の範囲で動いている
JPCERT/CCは「マルウェアサイト」を、閲覧するとマルウェアに感染する攻撃用サイトと、マルウェアを公開しているサイトの2つと定義しています。この区分の報告件数は次のとおりです。
| 期間 | マルウェアサイトの報告件数 |
|---|---|
| 2023年10〜12月 | 53件 |
| 2024年1〜3月 | 45件 |
| 2024年4〜6月 | 45件 |
| 2024年7〜9月 | 25件 |
| 2024年10〜12月 | 36件 |
| 2025年1〜3月 | 23件 |
| 2025年10〜12月 | 44件 |
| 2026年1〜3月 | 32件 |
出典: JPCERT/CC「インシデント報告対応レポート」各四半期/JPCERT/CC「四半期レポート」。報告件数であり、発生件数ではありません。2025年4〜9月の値は今回のデータベースに収録がないため掲載していません。
2023年10〜12月の53件から2025年1〜3月の23件までは、いったん下がっています。ただしその後は2025年10〜12月が44件、2026年1〜3月が32件と戻しました。一貫した減少ではなく、四半期あたり20〜50件台を上下していると読むのが実態に近いです。
いずれにしても、この水準はインシデント報告全体のなかではごく小さい部類です。
2023年10〜12月から2025年1〜3月にかけて、フィッシングサイトは4,473件から5,267件へ増えている
ここから読み取れるのは、報告として見える脅威の中心が移っているということです。同じレポートのフィッシングサイトは、2023年10〜12月の4,473件から2025年1〜3月は5,267件へ増えています。マルウェアサイトが同じ2023年10〜12月から2025年1〜3月までに53件から23件で推移したのとは、桁が違います。
その後の水準はさらに上がっており、2025年10〜12月のフィッシングサイトは12,397件でした。ただし四半期ごとには増減があり、2026年1〜3月は前四半期を下回っています。閲覧させて感染させる手口の報告は小さい水準にとどまり、認証情報を騙し取る手口の報告が増えているという構図です。したがってマルウェアの配布方法を説明するときに「怪しいサイト」を代表例として置くのは、少なくとも報告の実態とは合っていません。
報告件数は発生件数ではない
注意
JPCERT/CCの数値は自発的なインシデント報告の集計であり、発生件数そのものではありません。報告者の関心や自動通報の仕組みが変われば、件数も大きく動きます。実際、年度合計は2024年度の46,038件から2025年度の74,096件へ1.6倍に振れており、受付・集計方法の変更が含まれている可能性も否定できません。カテゴリの定義上、フィッシングサイトに分類されたなかにマルウェア配布を兼ねるサイトが含まれることもあり得ます。マルウェアサイトは元の件数が小さく、数件の増減で比率が動く点にも注意してください。
出典: JPCERT/CC「インシデント報告対応レポート」各四半期/JPCERT/CC「四半期レポート」
対策の実施率が高いのは端末側で、侵入口にあたる経路側は半分以下にとどまる
対策の一覧を眺めても、どれから手を付けるかは決まりません。そこで感染経路のデータと、対策の実施率のデータを突き合わせます。
結論を先に言うと、企業が実施できているのは端末側の対策で、侵入口にあたる経路側の対策は手薄です。総務省「令和7年通信利用動向調査」の数値で確認します。
ウイルス対策プログラムは82.0%が導入している一方、OSのパッチ適用は43.5%にとどまる
まず端末側から見ます。2025年調査で、端末にウイルス対策プログラムを導入している企業は82.0%でした。ほとんどの企業に行き渡っている対策です。
一方で、OSへのセキュリティパッチの導入は43.5%です。同じ調査のなかで、実施率が2倍近く違います。端末に製品を入れることと、機器やソフトを最新に保つことは、別の作業として扱われているようです。
認証技術による利用者確認22.2%、不正侵入検知20.7%と、経路側の対策が薄い
ここで読み取れるのは、対策の重心と侵入経路の重心がずれているということです。2025年調査の実施率を並べてみます。
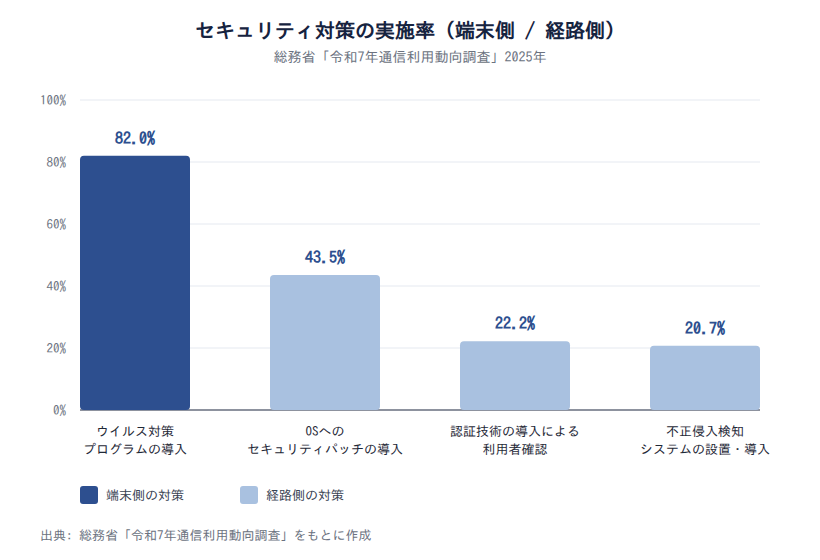
- 端末にウイルス対策プログラムを導入: 82.0%
- OSへのセキュリティパッチの導入: 43.5%
- 認証技術の導入による利用者確認: 22.2%
- 不正侵入検知システムの設置・導入: 20.7%
侵入口の87.0%が社外から接続できる機器に寄っているのに、経路側にあたる項目は2割前後です。これは因果関係ではなく、別々の調査の数字を並べたときに見える対応関係です。
よくある説明も確認しておきます。「VPN経由が増えたのはテレワークが広がったからだ」という見方です。ところが総務省調査のテレワーク導入率は、2021年51.8%、2024年47.3%、2025年50.1%とほぼ横ばいです。同じ期間に侵入経路の集中度は80.4%から87.0%へ上がっています。つまり利用が広がったから増えたというより、すでにある接続口が狙われ続けていると読むほうが自然です。
ひとり情シスは外部から接続できる機器の棚卸しから着手する
以上を踏まえると、限られた工数の投じ方は決めやすくなります。端末側の対策は82.0%まで普及していて差がつきにくいので、まず経路側から見てください。
ひとり情シスの着手順
- 1. 洗い出す: 社外から接続できる機器(VPN機器・リモートデスクトップ)を1台ずつ台帳にする
- 2. 最新化する: その機器のファームウェアやパッチが最新かを確認する
- 3. 認証を固める: 管理者アカウントに多要素認証がかかっているかを確認する
- 4. 後回しにする範囲を決める: 端末側の対策は普及済みのため、優先度を下げてよい範囲を切り分ける
なお、調査の選択肢は粒度が粗い点に注意してください。「OSへのセキュリティパッチの導入」43.5%が、VPN機器のファームウェア更新を含むとは限りません。「認証技術の導入による利用者確認」22.2%も、多要素認証を指すとは限りません。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
感染が疑われる端末はネットワークから切り離し、対応にかかる工数を見積もる
感染が疑われる状況では、最初の数十分の動き方で影響範囲が変わります。ここでは初動の手順と、対応にかかる負担の目安を整理します。ただしこの領域は公的統計の裏づけが最も薄い部分です。手順は一般的な内容にとどめ、数値は条件を明記したうえで民間の集計を紹介します。
最初の行動はネットワークからの隔離と証跡の保全
感染が疑われる端末を見つけたら、まず被害の拡大を止めてください。警察庁は、LANケーブルを抜くなどしてネットワークから隔離しつつ、調査に必要なログが失われるため電源は落とさないよう案内しています。JPCERT/CCが公表している対応の流れも、ネットワークからの隔離が起点です。
- LANケーブルを抜く、無線を切るなどして、端末をネットワークから切り離す
- 電源は切らずに、ログや操作履歴などの証跡を保全する
- 端末を使っていた利用者から、直前の操作や届いたメールを聞き取る
- 影響範囲の特定と、社内の報告ルートへの連絡を並行して進める
- 自組織で判断できない場合は、外部の専門機関や委託先に相談する
電源を落とすとメモリ上の情報が失われ、原因の特定が難しくなります。慌てて再起動や初期化をしないことが、その後の調査を大きく左右します。
事故対応の内部工数は平均27.7人月という民間集計がある
対応にどれくらいの負担がかかるのかは、上申の場でよく聞かれる点です。IPAの資料は、JNSA(日本ネットワークセキュリティ協会)の集計を紹介しています。ランサムウェア被害への事故対応に要した内部工数は平均27.7人月、被害額は平均2,386万円でした。
ただしこの2つの数値には条件があります。2017年1月から2022年6月までに公表・報道された被害を集計した値であり、単年の数値ではありません。公表に至った事案が中心のため、規模の大きい被害に偏っている点も押さえてください。上申資料に使うなら、対応が長期化したときの上限側の目安として示すのが誠実です。
感染に気づくまでの日数と復旧日数を示す公的統計は現時点で存在しない
最後に、この記事で埋められなかった論点を書いておきます。投資判断で最も知りたい部分ほど、一次データが足りていません。
警察庁は被害の報告件数を半期ごとに公表しており、2024年は上半期114件、下半期108件でした。総務省は被害の有無を毎年調査しています。ただし、いずれも件数と発生率で止まります。金額と工数についても、5年半分の民間集計である2,386万円と27.7人月しか確認できませんでした。
侵入から検知まで何日空いたのか、復旧に何か月かかったのかを示す統計は、今回の調査範囲では見つかりませんでした。これは今回のリサーチ範囲での空白であって、統計が存在しないことの証明ではありません。推測で埋めずに、空白のまま置いておきます。
出典: IPA「中小企業の情報セキュリティ対策に関する実態調査」(原データ: JNSA)/IPA「情報セキュリティ白書2025」/警察庁「ランサムウェア被害防止対策」/JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
まとめ
マルウェアとは何かを、公的機関の一次データに沿って整理してきました。押さえておきたい点は次の4つです。
- マルウェアは悪意のあるソフトウェアの総称で、ウイルスやランサムウェアはそこに含まれる個別の種類です
- 2024年調査で実際に感染した企業は3.2%。ただしこれは、発見して防いだ20.3%とは別に読む必要があります
- 被害率は従業者規模で28.7ポイント開きますが、数値が低い規模帯が安全という意味ではありません
- 侵入口は2025年時点で87.0%がVPN機器とリモートデスクトップに集中しており、対策の重心とずれています
「ウイルスを発見又は感染」の割合が2025年に22.9%まで下がっていることも、被害が消えたことを意味しません。数字は母集団と定義とセットで読んでください。そのうえで次の一歩として、社外から接続できる機器を1台ずつ洗い出すところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で扱った統計の読み分けやVPN機器の点検、感染時の初動対応は、担当者個人の経験に左右されやすい領域です。体系的に学ぶ機会は、日々の業務のなかではなかなか取れません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、必要な知識を少しずつ積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙1」
- 総務省「平成29年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「令和5年 通信利用動向調査の結果」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「中小企業の情報セキュリティ対策に関する実態調査」
- IPA「情報セキュリティ白書2025」
- JPCERT/CC「インシデント報告対応レポート」2023年10月〜12月
- JPCERT/CC「インシデント報告対応レポート」2024年1月〜3月
- JPCERT/CC「インシデント報告対応レポート」2024年4月〜6月
- JPCERT/CC「インシデント報告対応レポート」2024年7月〜9月
- JPCERT/CC「インシデント報告対応レポート」2024年10月〜12月
- JPCERT/CC「インシデント報告対応レポート」2025年1月〜3月
- JPCERT/CC「四半期レポート」2025年10月〜12月
- JPCERT/CC「四半期レポート」2026年1月〜3月
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
- 警察庁「ランサムウェア被害防止対策」
- 総務省「マルウェア(ウイルス等)とは?|国民のためのサイバーセキュリティサイト」