

【IPA・総務省データ】EOLとは|サポート終了の放置リスクと対応手順(2023年度の被害48.0%は脆弱性)
社内のサーバーや業務用PCを眺めていて、こんな引っかかりを感じたことはありませんか。
- 「EOL」という言葉は見かけるけれど、結局いつまで使えるという意味なのか分からない
- サポートが切れた機器が社内のどこかに残っている気がするが、台帳で確認できていない
- 上長に「まだ動いているのに、なぜ交換が必要なのか」と聞かれて、うまく説明できない
EOL(End of Life)とは、メーカーによる製品の提供とサポートが終了することです。動作が止まるわけではなく、セキュリティ更新プログラムの提供が止まります。この違いが、社内説明でいちばんつまずくポイントです。
この記事のポイント
- EOLはサポート終了を指す。Windows 10(Home/Pro/Enterprise/Education)は2025年10月14日に月例セキュリティ更新プログラムの提供が終了した(出典: Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」)
- 2023年度に不正アクセス被害を受けた中小企業等(n=419)のうち、48.0%が「脆弱性」を手口とされている(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」)
- 中小企業等でOS更新などの基本5項目をすべて実施できているのは、2024年調査で29.8%にとどまる(出典: 同報告書 図5-41)
そのうえで、最初に一つお断りしておきます。「EOLを迎えた製品を使い続けている企業がどれくらいあるか」を測った公的統計は、日本には存在しません。
そのため本記事では、パッチ適用率や不正アクセスの手口といった周辺の一次データから、EOL放置のリスクを組み立てて説明します。数字で言い切れない部分は、言い切れないと明示します。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EOL(End of Life)とは、メーカーによる製品の提供とサポートが終了することを指す
EOLは End of Life の略で、製品のライフサイクルが終わることを意味します。ここで終わるのは製品の動作ではなく、メーカー側の面倒見です。
具体的には、セキュリティ更新プログラムの配布、不具合の修正、問い合わせ窓口での対応が打ち切られます。ハードウェアであれば、交換部品の供給が終わるケースもあります。
身近な例がWindows 10(Home/Pro/Enterprise/Education)です。月例セキュリティ更新プログラムの提供は、2025年10月14日に終了しました。Microsoftは、この日を境にソフトウェア更新・セキュリティ修正・技術サポートのいずれも提供しなくなると案内しています。端末自体はその後も起動しますが、新しい脆弱性が見つかっても修正は届きません。
なお、この日付が当てはまるのはバージョン22H2のHome/Pro/Enterprise/Educationです。LTSC版やIoT向けエディションは終了日が別に設定されているため、自社の端末のエディションとバージョンまで確認してください。
EOLは「サポート終了」、EOSは「販売終了」または「サポート終了」を指し、EOSL・EOEと合わせて使い分ける
EOLの周辺には似た略語が並びます。終わるものが何かで整理してください。
| 略語 | 正式名称 | 終わるもの |
|---|---|---|
| EOL | End of Life | 製品のライフサイクル全体。一般にサポート終了を指すが、ベンダーによっては終息プロセスの開始(EOL告知)を指し、実際の支援終了日は別に定められる |
| EOS | End of Sale または End of Support | 新規の販売・出荷。ただしサポート終了の意味で使うベンダーもあり、どちらを指すかは資料ごとに異なる |
| EOSL | End of Support Life(End of Service Life とも表記される) | 保守サービス・修理対応。ハードウェアで使われることが多い |
| EOE | End of Engineering | 不具合修正や機能改修などの開発対応 |
特に注意が要るのはEOSです。シスコ社やHPE社は「End of Sale(販売終了)」の意味で使う一方、ジュニパーネットワークス社やIBM、富士通などは「End of Support(サポート終了)」の意味で使っています。同じ3文字でも指すものが正反対に近いため、出典によって見解が分かれる用語だと考えてください。
ですから、略語だけで判断せず、公式ライフサイクルページで何がいつ終わるのかを確認してください。Windows 10の場合、月例セキュリティ更新プログラムの提供終了日は2025年10月14日と明記されていました。
EOLを過ぎた製品も動作は続くが、セキュリティ更新プログラムの提供は止まる
EOLで止まるのは動作ではなく更新である、という点をここで押さえておきましょう。EOLを過ぎた製品は翌日も普通に起動し、業務も回ります。だからこそ放置されます。
一方で、次の3つが止まります。
- セキュリティ更新プログラムの提供(新しい脆弱性が見つかっても修正されない)
- 不具合修正プログラムの提供(動作不良が起きても直らない)
- メーカー窓口での問い合わせ対応(トラブル時に相談先がなくなる)
このうち実務で重いのは1つ目です。IPAの『情報セキュリティ10大脅威 2026』(組織編)では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出となっています。
脆弱性を突く攻撃は毎年上位に残り続けています。更新が止まった製品を業務ネットワークに置き続けることは、修正手段のない脆弱性を放置したまま運用することと同じです。
出典: Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」/Microsoft「Windows 10 support ended on October 14, 2025」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/HPE「End of Sales (EOS) and End of Support Life (EOSL)」/Juniper Networks「Product End-of-Life Policy & Procedure」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EOL後は脆弱性が見つかっても修正パッチが出ないという一点が最大の問題になる
EOL製品の危うさは、脆弱性が見つかったときに打ち手が残らないことにあります。サポート中の製品なら修正プログラムを待てますが、EOL後はその選択肢自体がありません。
しかも、サポート中の製品ですら修正は追いついていません。IPAとJPCERT/CCがまとめた脆弱性関連情報の届出は、2025年の年間合計が610件でした。これに対し、同じ2025年の修正完了件数は合計302件です。
つまり、修正パッチが出る前提の製品でも、対応は届出のペースに追いついていないわけです。EOL製品はその前提すら外れた状態にあります。
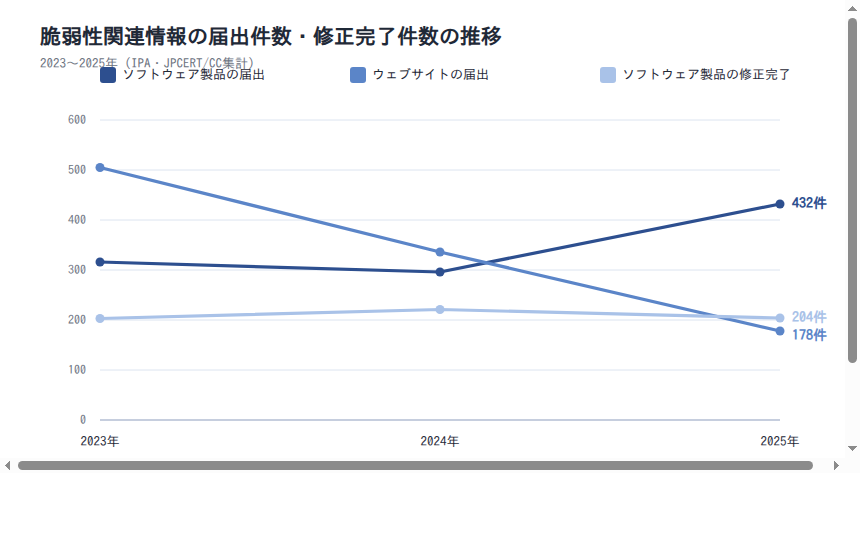
脆弱性の届出は合計では減っているが、ソフトウェア製品に限ると2025年に増加へ転じている
届出件数は合計で見ると減っていますが、内訳を開くと動きは逆向きです。IPA・JPCERT/CCの集計を分類別に並べると、次のようになります。
| 調査年 | ソフトウェア製品の届出 | ウェブサイトの届出 |
|---|---|---|
| 2023年 | 316件 | 505件 |
| 2024年 | 296件 | 336件 |
| 2025年 | 432件 | 178件 |
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期(10月〜12月)]」ほか各年の四半期報告
ウェブサイト分は2023年の505件から2025年の178件へ3分の1近くまで縮んでいます。一方でソフトウェア製品分は2024年に296件へ減ったあと、2025年は432件へ増えました。2023年にはウェブサイトが上回っていた関係が、2025年には逆転しています。
ここから読み取れるのは、合計値だけを見る危うさです。「脆弱性の問題は落ち着いた」と判断すると、EOL管理の対象そのものであるソフトウェア製品側の増加を見落とします。自社の資産で管理すべきなのは、まさにこのソフトウェア製品の側です。
注意
届出件数の増減は、脆弱性の実数の増減とは一致しません。特定の届出者による大量届出や、ベンダーへの直接報告からIPA経由へ流れが変わったことでも数字は動きます。四半期報告の集計時点による差も残るため、単年の増減だけで実態を断定しないでください。
修正完了件数は届出件数を下回り続けており、EOL製品にはその「修正」の選択肢すら無い
ソフトウェア製品の修正完了件数は、ここ数年ほぼ横ばいで推移しています。IPA・JPCERT/CCの集計では、ソフトウェア製品の年間修正完了件数は次のとおりです。
- 2023年: 203件
- 2024年: 221件
- 2025年: 204件
2025年はソフトウェア製品の届出が432件まで増えた一方で、修正完了は204件でした。合計ベースで見ても、2025年の届出610件に対して修正完了は302件です。
ただし、修正完了件数は同じ年に届け出られた案件の処理結果ではありません。前年以前の届出が当年に完了した分も含まれます。この比率を「未修正の残存率」と読むことはできません。
それでも実務上の含意ははっきりしています。サポート中の製品ですら修正を待つ時間が必要なのに、EOL製品には「待てば直る」という選択肢が構造的に存在しません。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/同[2024年第4四半期]/同[2023年第4四半期]
EOL放置のリスクは、2023年度に不正アクセス被害を受けた中小企業等の48.0%が脆弱性を手口とされた点に表れている
EOLを放置するリスクは、実際の被害統計の中に間接的に表れています。IPAが中小企業等を対象に行った調査(2024年10〜11月実施、有効回答4,191件)を見てみましょう。2023年度にサイバーインシデントの被害を受けていない企業は76.7%でした。裏返すと、2割強の企業が何らかの被害を報告している計算です。
この調査では、回答企業全体の10.0%(419社)が不正アクセスの被害を受けたと答えています。その不正アクセス被害企業(n=419、複数回答)に手口を尋ねると、48.0%が「脆弱性」を突かれたと回答しています。
セキュリティパッチの未適用などに起因する脆弱性が、被害のほぼ半数に関わっているわけです。EOL製品は、その脆弱性にパッチを当てる手段が残っていない状態にあります。同じ脆弱性が見つかっても対処できないぶん、条件が重くなります。
ランサムウェアの感染経路は2025年で87.0%がVPN機器・リモートデスクトップ経由に集中している
攻撃の入口は、社内のあらゆる機器に均等に散らばってはいません。IPAの『情報セキュリティ10大脅威 2026』(組織編)は、警察庁の集計を引いています。2025年のランサムウェア感染経路のうち、VPN機器経由とリモートデスクトップ経由の合計は87.0%です。2024年の86.0%から続けて、8割台の高止まりが続いています。
同じ2025年の集計では、メール・添付ファイル経由は2.2%にとどまります。侵入の入口は、メールよりもネットワークの境界機器側に寄っています。
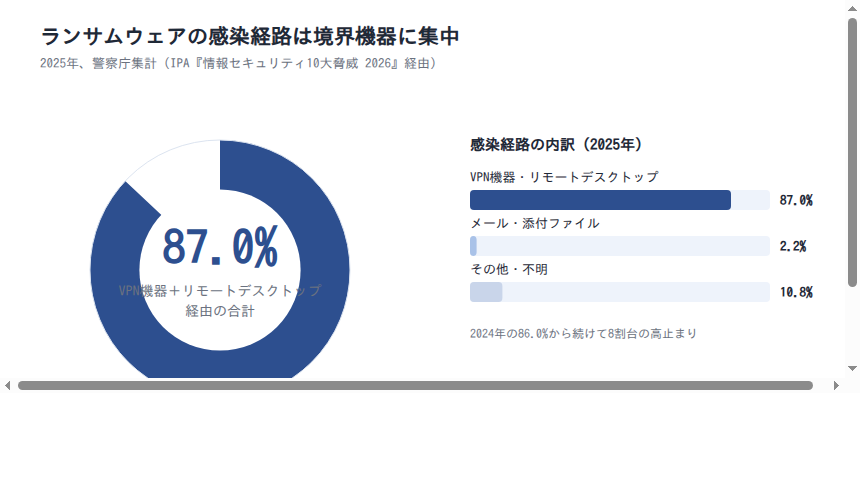
ここから読み取れるのは、被害の起点がネットワークの境界に置かれた機器に寄っているという入口の偏りです。因果関係が証明されたわけではありませんが、どこから手を付けるかを決める材料にはなります。
なお、この集計は警察庁に報告され、かつ感染経路を特定できた事案に限られます。被害全体の分布とは一致しません。
インターネットに面したVPN装置やリモートデスクトップ環境がEOLを迎えたとします。この場合、修正の届かない入口をそのまま公開している状態です。社内の奥にある端末より、先に期限を確認したい対象になります。
セキュリティ被害の経験率は企業規模が大きいほど高いが、中小企業が安全という意味ではない
被害の経験率は、企業規模が大きいほど高く出ます。総務省の通信利用動向調査(常用雇用者100人以上の企業が対象)の2024年調査では、従業者規模別の被害経験率は次のとおりです。
| 従業者規模 | セキュリティ被害を受けた企業の割合(2024年調査) |
|---|---|
| 100〜299人 | 44.2% |
| 300人以上計 | 50.2% |
| 5,000人以上 | 72.9% |
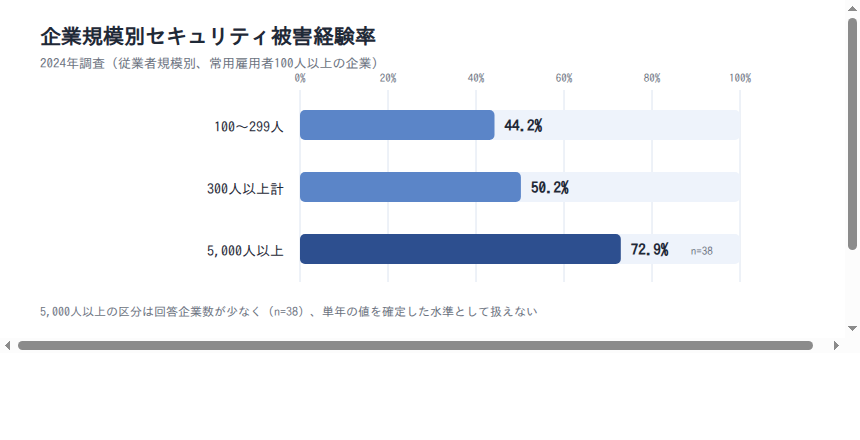
100〜299人の44.2%と5,000人以上の72.9%では、28.7ポイントの開きがあります。全体では2024年調査で45.9%、2025年調査で48.1%です。
この差をそのまま「中小企業は狙われにくい」と読むのは危険です。規模の大きい企業ほど監視や検知の体制が整っており、被害を被害として認識できる度合いが違うためです。
中小企業側の低い数値には、「起きていない」だけでなく「気づいていない」が混ざっています。資産を把握していない企業ほど、サポート切れの機器が社内に残っていること自体に気づけません。
注意
5,000人以上の区分は回答企業数がn=38と少なく、単年の値を確定した水準として扱えません。被害の有無も回答者の主観による判断です。攻撃の頻度差と検知能力の差を切り分けるデータは存在しません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EOL製品を実際に使っている企業の割合を測った公的統計は存在しない
ここで、この記事でいちばんお伝えしたい前提を書きます。日本には、EOLを迎えた製品を使い続けている企業の割合を測った公的統計がありません。
入口の事実は一次情報で確定できます。Windows 10(Home/Pro/Enterprise/Education)の月例セキュリティ更新プログラムの提供終了日は2025年10月14日です。ベンダーの公式ライフサイクル情報に明記されています。
一方で、その日を過ぎた端末がどれだけ社内に残っているかは、官庁の調査でも測られていません。「多くの企業がサポート切れ製品を使い続けている」という説明に、裏づけとなる公的な数値は示せないのが実情です。
だからこそ、自社の状況は自社で数えるしかありません。この節では、何が調査されていて何が調査されていないのかを示します。
公的調査は「更新しているか」は尋ねているが「サポート切れ製品を使っているか」は尋ねていない
公的調査に設問がないことは、実際の調査票をたどると確認できます。IPAの2024年度中小企業実態調査には、情報機器のOSやソフトウェアを常に最新の状態にしているかを尋ねる設問があります。実施または一部実施と答えた企業は73.0%でした(2024年調査、有効回答4,191件)。
同じ調査では、SECURITY ACTION一つ星の診断項目5つをすべて実施している企業の割合も集計されています。こちらは29.8%です。
ただし、どちらも「更新しているか」「実施しているか」を尋ねた設問です。「サポートが終了した製品を使い続けているか」を直接尋ねた設問は、この調査には含まれていません。
更新しているという回答は、EOL製品が社内に無いことの証明にはなりません。更新したくてもできない製品が残っている状態は、この設問では拾えないからです。
被害側の統計にも「EOL起因」という分類は用意されていない
被害の側から数えようとしても、同じ壁に当たります。IPAやJPCERT/CCの集計には「脆弱性」「不正アクセス」といった手口の分類はありますが、その脆弱性がEOLに起因するかどうかを区別する分類はありません。
実際に使える数字は、間接的な指標までです。2023年度に不正アクセス被害を受けた中小企業等は回答企業全体の10.0%、そのうち48.0%が脆弱性を手口とされました。この48.0%には、EOL製品が原因のものと、サポート中だがパッチを当てていなかったものが混在しています。
つまり、この記事でも「EOLが原因の被害は年間◯件」とは書けません。書けないことを先にお伝えしたうえで、周辺指標から判断材料を組み立てています。
他の媒体で「EOL製品を使っている企業は◯%」という数字を見かけたら、出典と設問の文言を確認してみてください。
「OSを最新に保っている企業」の割合は、調査によって43.5%とも73.0%とも出る
同じような内容を問うていても、調査が違えば数字は変わります。OSの最新化に関する主な数値は次のとおりです。
| 調査主体 | 調査年 | 設問の趣旨 | 母集団 | 値 |
|---|---|---|---|---|
| 総務省 通信利用動向調査 | 2025年 | 実施中の対策として「OSへのセキュリティパッチの導入」を選択 | インターネット利用企業(n=2,480) | 43.5% |
| 総務省 通信利用動向調査 | 2024年 | 同上 | インターネット利用企業(n=2,314) | 42.4% |
| IPA 中小企業実態調査 | 2024年 | OS・ソフトウェアを常に最新にしているか(実施・一部実施) | 中小企業等(n=4,191) | 73.0% |
| IPA 中小企業実態調査 | 2024年 | ウイルス対策の定義ファイルを最新にしているか(実施・一部実施) | 中小企業等(n=4,191) | 71.4% |
| 総務省 通信利用動向調査 | 2025年 | 実施中の対策として「端末にウイルス対策プログラムを導入」を選択 | インターネット利用企業(n=2,480) | 82.0% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」
総務省調査の43.5%(2025年調査)とIPA調査の73.0%(2024年調査)は、約30ポイント離れます。差の理由は設問設計と母集団です。
総務省調査は対策を選択肢から選ぶ複数回答形式で、対象は常用雇用者100人以上の企業です。IPA調査は項目を個別に尋ね、「一部実施」も肯定側に数え、小規模企業者を多く含みます。
どちらかが誤っているのではなく、この2つを並べて経年比較や優劣の議論に使ってはいけない、というのが結論です。社内資料に引くときは、調査主体・調査年・設問・母集団をセットで書き添えてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」/IPA「同 実態調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」
EOLが放置されやすい背景には、日々のパッチ適用ですら43.5%にとどまる構造がある
EOL対応が後回しになるのは、担当者の意識が低いからではありません。継続的な手間がかかる対策ほど定着しにくい、という構造があります。
総務省の通信利用動向調査では、何らかのセキュリティ対策を実施している企業の割合は2025年調査で98.3%(無回答を除く集計)でした。ほぼすべての企業が、何かしらの対策はしています。
一方で、OSへのセキュリティパッチの導入を実施中の対策として挙げた企業は、同じ2025年調査で43.5%です。対策をしていない企業は少ないのに、繰り返しの作業を伴う対策は半数に届いていません。
ウイルス対策ソフトの導入82.0%に対し、OSパッチ適用は43.5%と約38ポイントの差がある
この構造は、同じ調査の同じ設問群の中で確認できます。総務省の通信利用動向調査から、対策項目別の実施率を並べました。
| 対策項目 | 2024年調査 | 2025年調査 |
|---|---|---|
| パソコン等の端末にウイルス対策プログラムを導入 | 82.0% | 82.0% |
| サーバにウイルス対策プログラムを導入 | 59.5% | 60.7% |
| OSへのセキュリティパッチの導入 | 42.4% | 43.5% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
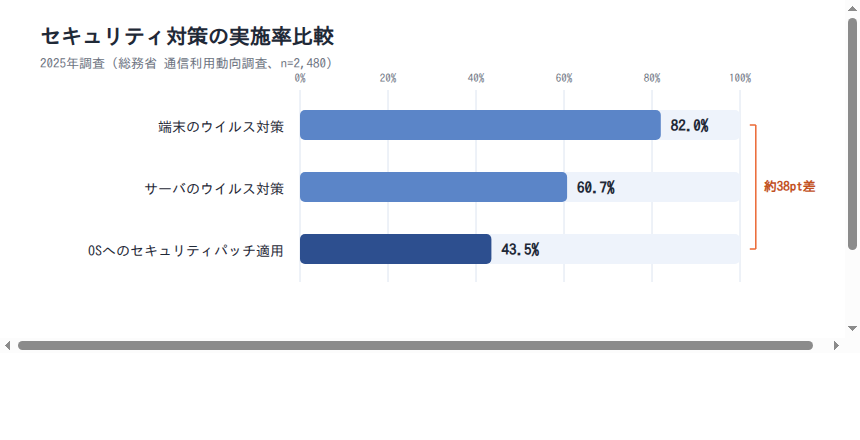
一度導入すれば成立する対策は8割で定着し、更新のたびに検証と適用を繰り返す対策は4割台で止まっています。2025年調査では端末へのウイルス対策82.0%に対し、OSパッチ適用は43.5%で、差は約38ポイントです。2024年調査でも82.0%と42.4%で、この差はほとんど動いていません。
なお、OSパッチ適用が2024年調査の42.4%から2025年調査の43.5%へ1.1ポイント増えた点は、傾向とは読めません。回答企業数も変動しているためです。
ここから読み取れるのは、EOL対応が後回しになりやすい理由です。EOL対応は日々のパッチ適用よりさらに重く、移行先の選定・予算取り・停止調整を伴います。パッチ適用ですら半数に届かない現状で、EOL対応だけが計画的に進むとは考えにくいのです。
中小企業等の69.7%、小規模企業者では84.5%が組織的な対策を行わず各自対応になっている
もう一つの背景は、対策の進め方が個人任せになっている点です。IPAの2024年度中小企業実態調査を見てみましょう。情報セキュリティ対策を組織的には行わず各自の対応としている企業は、2024年調査で全体の69.7%にのぼります。
小規模企業者に限ると84.5%です。担当者それぞれの判断で更新の要否が決まり、全社の資産を横断して確認する工程が存在しない状態といえます。
予算面も同様です。同じ2024年調査では、情報セキュリティ対策投資額について「投資していない」または「わからない」と回答した中小企業等が約7割を占めています。
この状況は、ひとり情シスのように担当者が限られている環境ほど強く出ます。EOL管理は担当者の記憶ではなく、引き継げる台帳と手順に落とす必要があります。
個別項目は7割台でも、5項目すべてを実施できている企業は29.8%にとどまる
対策が項目ごとにばらけている実態も、数字ではっきり出ています。IPAの2024年度中小企業実態調査(有効回答4,191件)では、OSやソフトウェアを常に最新にしている企業は73.0%でした。ウイルス対策ソフトの定義ファイルを最新にしている企業は71.4%です。
ところが、SECURITY ACTION一つ星の診断項目5つをすべて実施している企業は29.8%です。OSやソフトウェアの最新化の73.0%と比べると、43.2ポイントの差があります。
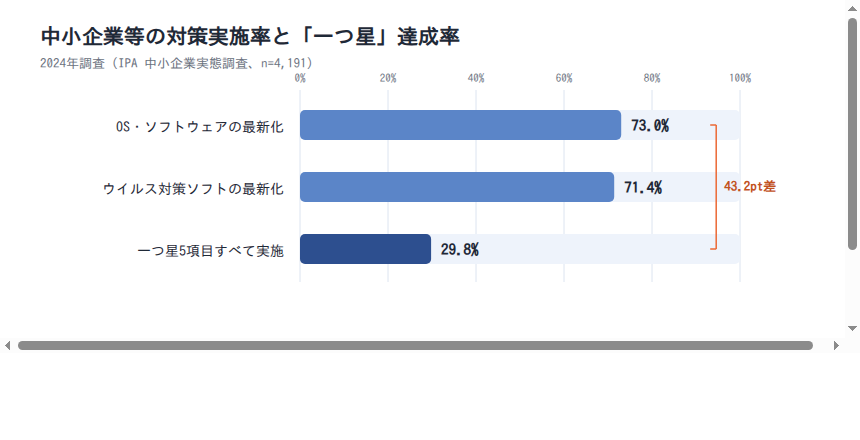
この差から読み取れるのは、実施率が低いという話ではなく、対策が項目単位でばらけて実施されている状態です。EOL管理は資産の一部でも漏れれば未対応の脆弱性が残るため、部分的な実施を成果として数えにくい領域になります。
だからこそ、次章で説明する棚卸しが必要になります。どの資産がどの期限で切れるかを一覧にして初めて、漏れの有無を確認できる状態になります。
注意
SECURITY ACTION一つ星の5項目は、IPAの「情報セキュリティ5か条」に対応するもので、パスワード管理や共有設定の見直しなどOS更新以外の項目も含まれます。29.8%という数値はOS更新の徹底度だけを表すものではありません。またWebアンケートモニタによる自己申告で、「一部実施」を含む集計である点にも留意してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「同 概要説明資料」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
自社のEOL状況は「資産の棚卸し → サポート期限の確認 → 移行計画」の3ステップで把握する
EOL管理は、3つの工程に分けると進めやすくなります。どれか一つでも欠けると、期限切れが当日まで気づかれない状態が残ります。
IPAの『情報セキュリティ10大脅威 2026』(組織編)も、同じ趣旨の対策を挙げています。脆弱性対策の項目として、サポート切れのソフトウェアやハードウェアを使用しないこと、使用中の製品のサポート期限を把握してサポート切れになる前に移行計画を立てることが示されています。公的機関が示す実務指針として、そのまま社内説明に使えます。
前章のとおり、個別項目は7割台でも5項目そろって実施できている企業は29.8%にとどまります。この差を埋めるには、思いついた資産から対応するのではなく、工程として回す形が要ります。
EOL管理の3ステップ
- 棚卸し: IT資産台帳で対象機器・ソフトウェアを洗い出す
- 期限確認: ベンダー公式のライフサイクル情報でサポート期限を確認し、台帳に書き込む
- 移行計画: 期限の半年〜1年前を起点に、移行先・費用・停止調整を決める
まずIT資産台帳で対象を洗い出し、担当者の記憶に頼らない状態をつくる
最初の工程は棚卸しです。何があるか分からないものに、期限は設定できません。対象は次の範囲で分類しておくと漏れにくくなります。
- クライアントPCのOS(バージョンとエディションまで記録する)
- サーバーOSと仮想化基盤
- ミドルウェア・データベース・業務アプリケーション
- ネットワーク機器(ルーター、ファイアウォール、VPN装置、無線アクセスポイント)
- 複合機・入退室管理装置などの周辺機器
- サブスクリプションではない買い切り型のソフトウェア
前章のとおり、組織的に対策を行わず各自対応になっている中小企業等は2024年調査で69.7%、小規模企業者では84.5%です。この状態のままでは、棚卸しの結果も担当者個人のメモで終わります。台帳は共有の場所に置き、更新日と記入者を残してください。
サポート期限はベンダー公式のライフサイクル情報で確認する
期限の確認は、必ずベンダーの公式ライフサイクル情報で行います。まとめ記事やSNSの情報は更新が遅れることがあり、延長や前倒しが反映されていない場合があるためです。
手順はシンプルです。製品名とバージョン、エディションを特定し、ベンダー公開のライフサイクルページで該当行を探します。Windows 10であれば、月例セキュリティ更新プログラムの提供終了日が2025年10月14日と示されています。
サーバーOSやデータベース、仮想化基盤も考え方は同じです。ただし製品ごとに期限の区分が異なるため、自社が使っているバージョンの行を一つずつ確認してください。
確認した日付は、確認日と情報源のページ名をあわせて台帳に記録します。翌年に再確認するとき、どこを見ればよいかが分かる状態にしておくと運用が続きます。
期限の半年から1年前を起点に、移行先と予算を決める
移行の検討は、期限の半年から1年前に始めるのが現実的です。調達・検証・業務停止の調整には時間がかかります。直前に動くと、選択肢が値段と納期で縛られます。
移行の選択肢は、おおむね次の4つです。
- 後継バージョンへのアップグレード(同一製品ラインで更新する)
- 機器そのもののリプレース(ハードウェアの保守期限が近い場合)
- クラウドサービスへの移行(自社でのライフサイクル管理負担を減らす)
- システム自体の廃止(利用実態が乏しい場合)
判断の後押しになるのは、脆弱性を突く攻撃が継続して上位に残っている事実です。IPAの『情報セキュリティ10大脅威 2026』(組織編)では、「システムの脆弱性を悪用した攻撃」が6年連続9回目の選出です。「リモートワーク等の環境や仕組みを狙った攻撃」も8位に入っています。
移行は「壊れたら替える」ではなく、期限から逆算する作業です。社内説明では、更新が届かない期間を作らないという観点で費用を説明すると通りやすくなります。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/IPA「同 概要説明資料」/Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」
EOL対応はインターネットに面した機器から着手すると、同じ工数で覆える範囲が広い
棚卸しの結果を前にすると、どこから手を付けるか迷います。台数ではなく設置場所で優先順位を決めるのが、限られた工数では現実的です。
根拠は攻撃の入口の偏りにあります。2025年のランサムウェア感染経路は、VPN機器経由とリモートデスクトップ経由の合計で87.0%を占めました。中小企業等の不正アクセス被害でも、2023年度に手口が脆弱性だった割合は48.0%です。
被害の起点は、インターネットに面した少数の機器に寄っています。これは因果関係の証明ではなく、着手順を決めるための材料として扱ってください。
境界機器は社内PCより台数が少なく、期限確認を先に終えられる
境界機器から着手する実務上の利点は、確認作業がすぐ終わることです。VPN装置やファイアウォール、リモートデスクトップ環境は、社内PCに比べて台数が桁違いに少ないのが普通です。
台数が少ないぶん、サポート期限の確認もファームウェアの更新状況の確認も短時間で一巡します。それでいて、ランサムウェアの感染経路の87.0%を占める領域(2025年、警察庁集計)を先に手当てできます。
IPAの『情報セキュリティ10大脅威 2026』(組織編)でも、「リモートワーク等の環境や仕組みを狙った攻撃」が8位に入っています。リモートアクセス環境は、攻撃側から見て継続的に狙われている領域です。
ただし、境界機器に被害が集中しているという事実は、内部システムのEOLを放置してよい理由にはなりません。あくまで着手順の話であり、内部の資産も同じ台帳で期限を管理してください。
延長サポートやネットワーク分離は時間稼ぎであり、移行の代替にはならない
期限に間に合わない資産が出たときの選択肢に、有償の延長サポートやネットワーク分離があります。どちらも有効ですが、位置づけは移行までの時間稼ぎです。
製品によっては、サポート終了後も延長セキュリティ更新プログラムが提供されます。Windows 10にも延長セキュリティ更新プログラム(ESU)の枠がありますが、提供期間には終わりがあり、更新内容もセキュリティ関連に限定されるのが一般的です。加入条件・費用・終了日はベンダー側で変更されることがあるため、契約を検討する時点の公式ページで必ず確認してください。
ネットワーク分離も同じです。利用者と通信経路を限定すれば露出は下がりますが、USBメモリや保守端末を経由する感染の経路は残ります。運用ルールが守られ続ける前提にも依存します。
Windows 10の更新提供が2025年10月14日に終了した例のように、期限そのものは動きません。延長策を採るときは、移行完了の期日を先に決め、台帳に書き込んでください。
注意
有償の延長サポートは、価格も提供期間も製品・エディション・契約形態によって異なります。この記事では金額や期間の目安を示しません。自社が使う製品のベンダー公式ページで、最新の提供条件を必ず確認してください。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」/Microsoft「Windows 10 Extended Security Updates」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
EOLをめぐってよくある3つの誤解
EOL対応を社内で進めるとき、決まって出てくる反論が3つあります。どれも一見もっともらしいのですが、前提が事実と食い違っています。
背景には、脆弱性を突く攻撃が特別な事象だという思い込みがあります。実際には「システムの脆弱性を悪用した攻撃」は、IPAの『情報セキュリティ10大脅威 2026』(組織編)で6年連続9回目の選出です。
社内でよく出る3つの反論
- まだ動いているから問題ない
- ウイルス対策ソフトを入れているから大丈夫
- うちのような中小企業は狙われない
「まだ動いているから問題ない」は誤りで、止まるのは動作ではなく更新である
最初の反論には、EOLで何が止まるのかを示すのが有効です。EOLを過ぎても製品は動きます。止まるのはメーカーからの更新の提供です。
Windows 10は2025年10月14日に月例セキュリティ更新プログラムの提供が終了しました。それでも端末は起動し、業務アプリも動きます。だからこそ、問題が見えにくいのです。
変化は、新しい脆弱性が公表されたあとに現れます。サポート中の製品なら修正プログラムが配られますが、EOL製品には配られません。攻撃側は公表された情報を利用できるため、時間が経つほど不利になります。
経営層への説明では、「修正が届かない期間を作らないために替える」と伝えてください。判断の基準は故障ではなく期限です。
「ウイルス対策ソフトを入れているから大丈夫」は誤りで、パッチ適用とは別の対策である
2つ目の反論には、2つの対策が別物であることを示します。ウイルス対策ソフトは不正なプログラムの検知と駆除を担い、パッチ適用は脆弱性そのものを取り除きます。代替関係にはありません。
総務省の通信利用動向調査の2025年調査を見てみましょう。端末にウイルス対策プログラムを導入している企業は82.0%、OSへのセキュリティパッチを導入している企業は43.5%でした。
この差から読み取れるのは、一度入れれば済む対策は定着し、継続的な運用が必要な対策は広がりにくいという傾向です。ウイルス対策ソフトの導入率が高いこと自体は良いことですが、脆弱性への備えとは別枠で数える必要があります。
EOL製品では、パッチ適用という手段が最初から使えません。ウイルス対策ソフトを入れていても、未対応の脆弱性は残ったままです。
「中小企業は狙われない」は誤りで、被害の約半数は脆弱性を手口としている
3つ目の反論は、被害統計で確認できます。IPAの中小企業実態調査によると、2023年度にサイバーインシデントの被害を受けていない中小企業等は76.7%でした。裏返せば、2割強の企業が何らかの被害を報告しています。
不正アクセスの被害を受けた企業は回答企業全体の10.0%、その被害企業(n=419)のうち48.0%が手口を「脆弱性」と回答しています。
規模の小さい企業で被害経験率が低く出る点も、安全の証明にはなりません。検知の体制が整っているほど被害を認識できるため、低い数値には「気づいていない」が混ざります。
社内で脆弱性の話をするときは、ソフトウェアの脆弱性がどういう仕組みで悪用されるのかを共有しておくと、EOL対応の必要性も伝わりやすくなります。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」
まとめ
EOL(End of Life)とは、メーカーによる製品の提供とサポートが終了することです。止まるのは動作ではなく、セキュリティ更新プログラムの提供です。
実務の進め方は、次のとおりです。
- IT資産台帳で対象を洗い出す
- ベンダー公式のライフサイクル情報で期限を確認し、確認日とあわせて台帳に残す
- 期限の半年から1年前を起点に、移行先と予算を決める
- 着手はインターネットに面した境界機器から進める
- 延長サポートやネットワーク分離を使う場合も、移行完了の期日を先に決める
判断材料になる数値も挙げておきます。Windows 10の月例セキュリティ更新プログラムの提供は2025年10月14日に終了しました。2023年度に不正アクセス被害を受けた中小企業等の48.0%は脆弱性を手口とされ、基本5項目をすべて実施できている中小企業等は2024年調査で29.8%です。
EOL製品を使い続けている企業の割合を測った公的統計は存在しません。平均値と比べて安心はできないので、自社の台帳が唯一の判断材料になります。まずは手元の資産を一覧にするところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスの基礎知識を、動画とテストで底上げする「情シスカレッジ」

EOL管理は属人化しやすい業務です。台帳の場所も確認の手順も担当者の頭の中にあると、担当が代わった瞬間に引き継がれず、期限切れが放置されます。こうした基礎業務の型は、担当者ごとに学び直すより、共通の教材で揃えたほうが早く定着します。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、情シス業務に必要な知識を少しずつ積み上げられます。
情シスカレッジの特徴
- 数分の動画+小テストで、すきま時間に学習できる
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了するため、教育の仕組みづくりをすぐに始められます。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期(10月〜12月)]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期(10月〜12月)]」
- Microsoft「Windows 10 Home and Pro – Microsoft Lifecycle」
- Microsoft「Windows 10 support ended on October 14, 2025」
- Microsoft「Windows 10 Extended Security Updates」
- HPE「End of Sales (EOS) and End of Support Life (EOSL)」
- Juniper Networks「Product End-of-Life Policy & Procedure」