

【警察庁・IPAデータ】ランサムウェアの画面が出たときの初動|2025年の感染経路87.0%はVPN・リモートデスクトップ経由
社内のPCやサーバーに見慣れない金銭要求の画面が出ると、どう対応すべきか迷いますよね。ひとり情シスや兼務の担当者からは、こんな声をよく聞きます。
- この画面が本物のランサムウェアなのか、偽物なのか判断できない
- 何から手をつけるべきか、順番が決められない
- 誰に、いつ、何を報告すればいいのか分からない
先に結論をお伝えします。画面は感染を判定する材料としては弱く、攻撃の最終段階で出る通知として扱うほうが実務に合います。最初にやるのは画面の絵柄の観察ではなく、ランサム攻撃とサポート詐欺のどちらなのかという切り分けです。
そのうえで確認する場所は、画面が出た端末ではありません。2025年時点で、ランサムウェアの感染経路の87.0%はVPN機器とリモートデスクトップ経由です。
この記事のポイント
- 画面は攻撃の最終段階の通知です。感染の判定は、拡張子の変化や不審なログインといった挙動で行います(参考: JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」)
- 感染経路は2025年時点でVPN機器・リモートデスクトップ経由が87.0%、メール・添付ファイル経由は2.2%です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]、原データは警察庁「サイバー空間をめぐる脅威の情勢等」)
- 国内調査(対象期間2017年1月〜2022年6月)では、ランサムウェア被害を受けた組織はすべて身代金を支払っていないと回答しています(出典: IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書、原データはJNSA「インシデント損害額調査レポート」別紙)
この記事では、画面が出た直後に情シスが判断する順番を、警察庁とIPAの公開データに沿って整理します。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの画面に金銭要求が出たら、まずランサム攻撃とサポート詐欺のどちらかを切り分ける
金銭を要求する画面には、性質の異なる2系統があります。データを暗号化して復旧と引き換えに金銭を要求するランサム攻撃と、ブラウザ上に偽の警告を出して電話をかけさせるサポート詐欺です。
この2つは、取るべき初動がほぼ正反対になります。ランサム攻撃なら感染端末の隔離と影響範囲の調査が先ですが、サポート詐欺ならブラウザを終了させて終わることも少なくありません。
だからこそ、細かい文面を読み込む前に系統の切り分けから入ってください。文面の精査に時間をかけても、どちらの系統かが決まらなければ次の手を選べません。
IPA「情報セキュリティ10大脅威 2026」でも、組織編の第1位は「ランサム攻撃による被害」です。個人編には「サポート詐欺(偽警告)による金銭被害」が別項目として並んでいます。
公的な脅威整理でも、ランサム攻撃とサポート詐欺は別系統の脅威として扱われている
まず事実を確認します。IPA「情報セキュリティ10大脅威 2026」の組織編で、「ランサム攻撃による被害」は第1位でした。2016年の初選出から11年連続11回目の選出です。1位のランサム攻撃と2位の「サプライチェーンや委託先を狙った攻撃」という並びは、2026年版で4年連続になります。
一方の個人編を見てみます。「サポート詐欺(偽警告)による金銭被害」は2020年の初選出から7年連続7回目です。「メールやSNS等を使った脅迫・詐欺の手口による金銭要求」も、2019年の初選出から8年連続8回目となりました。
ここから読み取れるのは、両者が同じ根から分かれた手口ではないという点です。初選出は組織編が2016年、個人編が2020年と4年ずれており、公的な脅威整理の上でも別々に育った系統として扱われています。
注意
10大脅威は発生件数の統計ではなく、選考会委員の投票による社会的影響度のランキングです。2026年版の個人編は五十音順の一覧として掲載されており、順位の上下として比較することはできません。組織編と個人編の区分も想定される被害者による整理であり、業務用PCでサポート詐欺が起きないという意味ではありません。
電話番号や警告音を伴う警告画面はサポート詐欺の可能性が高い
サポート詐欺の画面には、分かりやすい共通点があります。IPAが個人向けの資料で整理している特徴は次のとおりです。
- 実在する企業のロゴが使われている
- ブラウザの閲覧中に突然表示され、画面を閉じられない
- 警告音が鳴り続け、電話をかけるようせかす音声が流れる
- 画面に電話番号が書かれ、そこへ連絡するよう誘導される
判断の軸はシンプルです。Microsoftは、自社のエラーメッセージや警告メッセージに電話番号が記載されることはないと明示しています。IPAも、偽のセキュリティ警告に表示された電話番号には絶対に電話をしないよう呼びかけています。画面に電話をかけさせる導線があること自体を、詐欺を疑う材料にしてください。
一次切り分けとして、変化がブラウザの中だけで起きているのか、OSやファイル側にも及んでいるのかを見てください。ブラウザを終了させて症状が消えるなら、サポート詐欺の可能性が高くなります。同種の手口はメールやSMSからも仕掛けられており、こちらも2026年版の個人編に別項目として挙がっています。
切り分けを誤ると、過剰な事業停止と遮断の遅れという正反対の失敗につながる
切り分けを飛ばすと、失敗は正反対の2方向に出ます。偽警告に全社ネットワークの遮断を当てれば過剰対応になり、本物のランサム攻撃を偽警告と見なせば遮断が遅れて被害が広がります。
遅れた場合のコストは数値で確認できます。国内で公表・報道された被害組織を対象とするJNSA調査(対象期間2017年1月〜2022年6月)では、平均被害額が2,386万円、事故対応の内部工数が平均27.7人月でした。
いずれも被害が成立した後の数値です。切り分けにかける数分と比べて判断してください。ランサム攻撃の仕組みは、別の記事で整理しています。
ポイント:切り分けのチェックリスト
- 画面に電話番号の記載がある → サポート詐欺の可能性が高い
- ブラウザを終了すると症状が消える → サポート詐欺の可能性が高い
- ファイルの拡張子が変わり開けない → ランサム攻撃を疑う
- 共有フォルダやNASにも同じ症状が出ている → ランサム攻撃を疑う
- 判断がつかない場合はランサム攻撃を前提に遮断する
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」[個人編]/IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書/Microsoft「テクニカル サポート詐欺から身を守る」/IPA「パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの画面の見た目だけで感染を判定することはできない
画面キャプチャや脅迫文の文言を集めておき、それと見比べて判定する進め方はおすすめしません。公的機関が公開しているデータには、画面そのものを類型化したものが見当たらないためです。
脅迫画面の文言やデザインは、攻撃グループごとに異なります。同じグループでも短期間で差し替えられるため、手元の一覧と一致しないことは珍しくありません。
一方で、測られているのは画面が出る前の部分です。警察庁とIPAは感染経路を2022年から2025年まで0.1ポイント単位で公開し、被害の報告件数も半期単位で追跡しています。
つまり判定の根拠は、画面の絵柄ではなく挙動の側に求めるしかありません。拡張子の変化や共有フォルダへの広がり、リモートアクセスのログといった、記録として残るものを見てください。
ここを押さえると、初動の順番も自然に決まります。画面の分析に時間をかけるより、どこまで被害が及んでいるかの把握を先に進められます。
感染経路は4年分を0.1ポイント単位で公開する一方、画面の文言を類型化した公的データは見当たらない
事実を整理します。ランサムウェアの感染経路のうち、VPN機器・リモートデスクトップ経由の合計は2022年に80.4%でした。その後は2023年81.7%、2024年86.0%、2025年87.0%と推移しています。メール・添付ファイル経由は2025年時点で2.2%でした。
被害件数も、2024年は上半期114件、下半期108件と半期単位で公表されています。侵入の入口と件数については、かなり高い解像度のデータが出ているわけです。
一方で、被害者が最初に目にする画面の文言・言語・表示形式・支払期限の示し方を類型化した公的データは、確認できていません。「この画面が出たらランサムウェア」という判定基準を、公的な根拠つきで示すことは現時点ではできないと考えてください。
注意
これは当社が確認した範囲で見当たらないという意味であり、そうしたデータが世の中に存在しないことの証明ではありません。脅迫画面の文言は攻撃グループごとに変わり、短期間で古くなります。公的機関があえて類型化しない合理的な理由もあるため、「空白」と決めつけずに読んでください。
判定は拡張子の変化・共有フォルダへの広がり・不審ログインという挙動で行う
では何を見るか。画面の代わりに、次の3点を確認してください。
- ファイルの拡張子が見慣れないものに変わり、開けなくなっていないか
- 同じ症状が共有フォルダやNAS上のファイルにも広がっていないか
- VPNやリモートデスクトップに、時間帯や接続元が不自然なログインが残っていないか
JPCERT/CCも、侵入型ランサムウェア攻撃の被害を認識するきっかけとして、ネットワーク内部の複数のシステムでファイルの拡張子が変わり開封できなくなった、窃取されたとみられるファイルを暴露する投稿が行われた、攻撃者から通知が届いた、といった状況を挙げています。
3つ目を並べているのは、侵入の入口がリモートアクセス側に偏っているためです。2025年時点の感染経路は、VPN機器・リモートデスクトップ経由が87.0%、メール・添付ファイル経由が2.2%でした。
画面が出た端末の周辺だけを調べても、侵入口には届きません。拡張子の変化で感染の有無を、共有フォルダへの広がりで影響範囲を、ログで侵入口を確認する、と役割を分けて進めましょう。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)/IPA「情報セキュリティ白書2025」/JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
画面が出た端末より先に確認するのはVPN機器とリモートデスクトップのログ
初動の優先順位は、感染経路のデータから逆算できます。画面はあくまで攻撃の最終段階の通知であり、侵入口ではありません。
侵入口として最も多いのは、外部に公開されたリモートアクセスの経路です。2025年時点で、感染経路の87.0%をVPN機器とリモートデスクトップが占めています。画面が出た端末だけを調べても、この経路の状況は分かりません。
もちろん、被害の拡大を止める措置は並行して進めます。JPCERT/CCは、暗号化被害や侵害の可能性が確認されたシステムについて、調査・保全の目的と被害拡大の防止のため、切り離せるものはすぐにネットワークから隔離するよう示しています。実務としては、感染が疑われる端末のLANケーブルを抜くか、Wi-Fiを無効化します。
電源は落とさず、画面を写真やスクリーンショットで記録します。メモリ上の証跡を残すためと、後から状況を説明するためです。ただし電源の扱いについて公的機関が一律の手順を示しているわけではなく、フォレンジック調査を行うかどうかで判断が変わります。対応方針は平時に支援先と決めておいてください。
そのうえで、外部に公開されたリモートアクセス機器の認証ログを確認してください。誰が、いつ、どこから入ったのかが分かれば、止めるべき範囲も決まります。
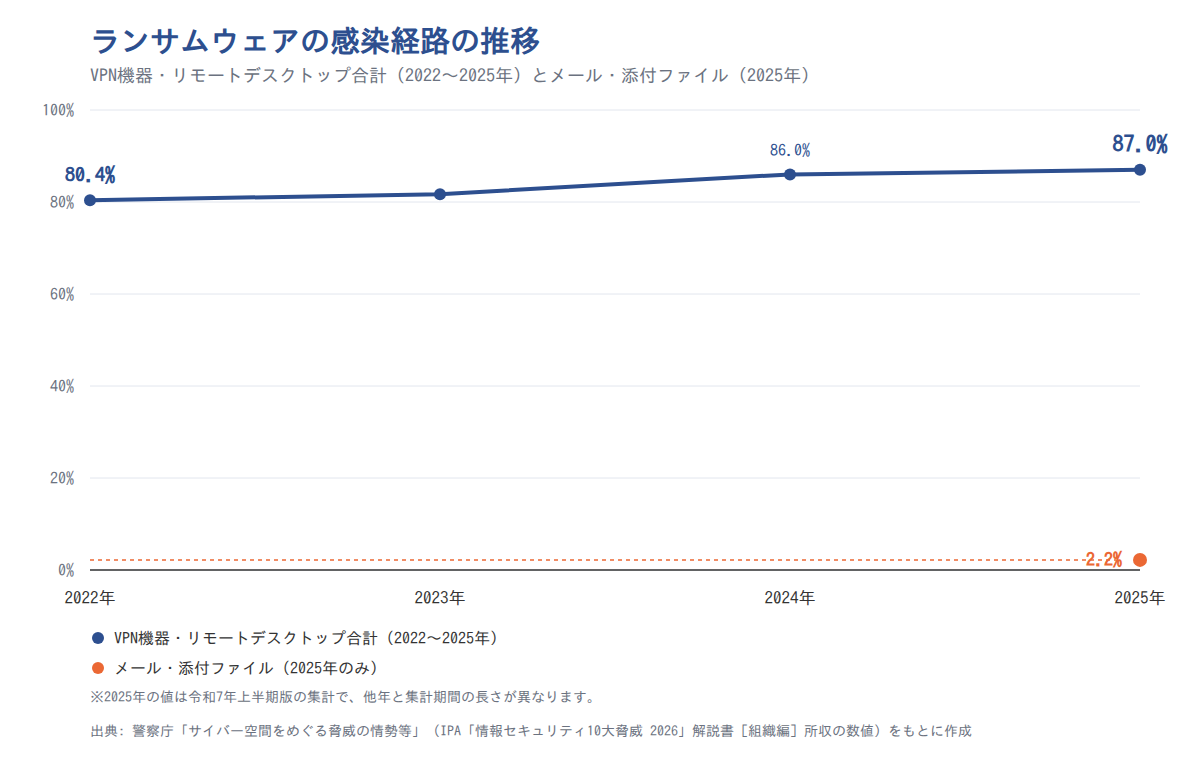
VPN機器・リモートデスクトップ経由は2022年80.4%から2025年87.0%へ上昇している
警察庁が把握したランサムウェア被害のうち、感染経路の内訳は次のように推移しています。
| 調査年 | VPN機器+リモートデスクトップ経由の合計 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)。2025年の値は令和7年上半期版の集計です。
4年間の上昇幅は6.6ポイントです。年ごとの伸び幅は+1.3ポイント、+4.3ポイント、+1.0ポイントと一定ではなく、2024年に一段進んだ形になっています。
ただし2025年の値は集計期間の長さが他の年と揃っていません。経年の傾向としては読めますが、1年分の確定値として他年と厳密に比較するのは避けてください。
メール・添付ファイル経由は2025年時点で2.2%にとどまる
「誰かが不審なメールを開いたのでは」という前提で社内を聞いて回る初動は、いったん後回しにしてください。メール・添付ファイル経由は、2025年時点で感染経路の2.2%です。同じ時点の主流はVPN機器とリモートデスクトップで、合計87.0%を占めます。
限られた時間で当たる場所としては、統計上の主流から外れています。原因の聞き取りより、リモートアクセス機器のログ確認を先に置きましょう。
とはいえ、メール対策を軽視してよいという話ではありません。この2.2%は経路を特定できた被害の構成比であり、実数の少なさや対策の優先度をそのまま意味するものではありません。不審なメールを起点とする攻撃への備えは、この数値とは切り離して続けてください。
アスクルの事例では多要素認証が適用されていない認証情報の窃取が起点になった
リモートアクセスの認証情報が狙われる構図は、直近の事例でも確認できます。IPAの解説書によると、2025年10月に発生したアスクルの事例では、顧客情報を含む業務情報約72万件が流出しました。
起点になったのは、多要素認証が適用されていない認証情報の窃取です。IDとパスワードだけで外部から入れる経路が1つでも残っていれば、そこが侵入口になりえます。
だからこそ、最初に開くログは外部公開されたVPN機器やリモートデスクトップの認証ログになります。管理者アカウントの追加や、業務時間外の成功ログインが残っていないかを確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)/JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
画面が表示されていなくても感染を疑うべきケースがある
「脅迫画面が出ていないから、うちは無事」。この判断が成り立たない領域があります。データを暗号化せず、盗んだ情報を公開すると予告して金銭を要求する「ノーウェアランサム」です。
この手口では暗号化が起きないため、脅迫画面が表示されず、ファイルも普段どおり開けます。業務が止まらないので、社内で異変に気づくきっかけがありません。
それでも、警察庁への報告は2024年の上半期と下半期を合わせて20件を超えています。件数としては多くありませんが、確実に発生している類型です。
画面の発見を感染判定の唯一の起点にすると、この類型をまるごと取りこぼします。検知のきっかけを複数持っておきたい理由がここにあります。
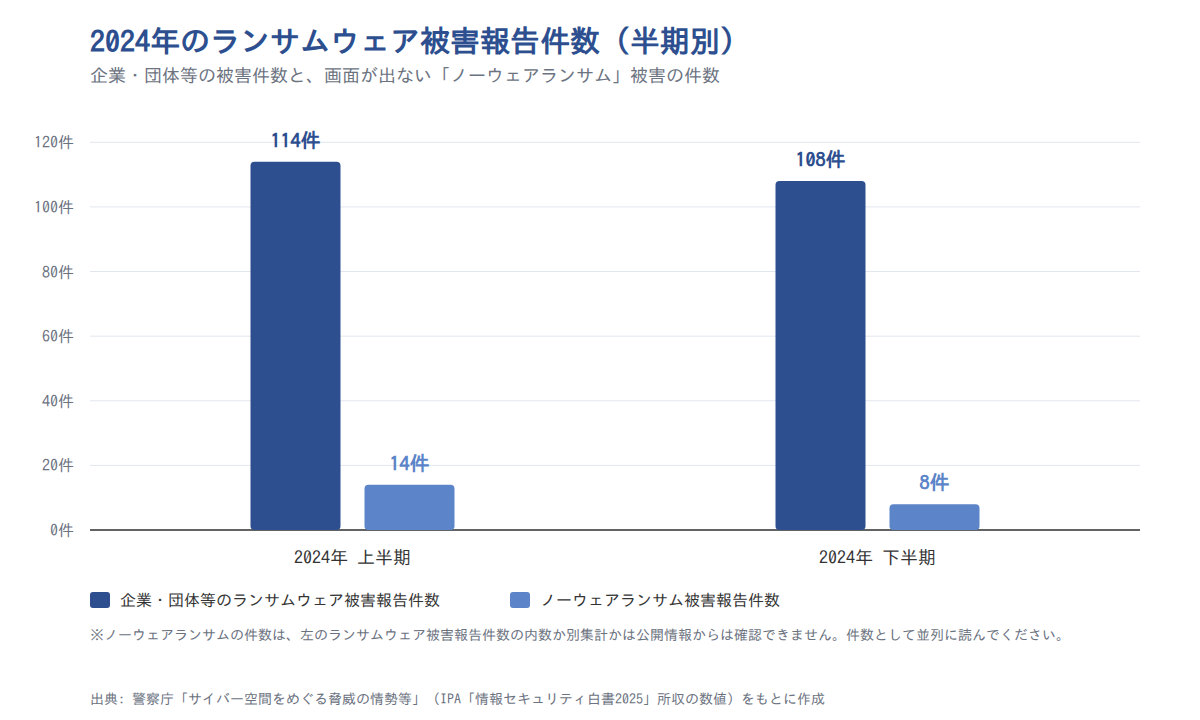
ノーウェアランサムの被害は2024年に上半期14件・下半期8件が報告されている
数値を確認します。警察庁に報告されたノーウェアランサムの被害件数は、2024年の上半期が14件、下半期が8件でした。
気づくきっかけは、攻撃者からの直接の連絡、リークサイトへの掲載、取引先や外部機関からの通報になります。いずれも自社の画面や端末の症状ではなく、外から入ってくる情報です。
したがって、外部からの連絡を受ける窓口と、社内の情シスへのエスカレーション経路を平時に決めておく必要があります。画面が出ない前提の検知ルートを1本は用意しておきましょう。
注意
ノーウェアランサムの件数が、ランサムウェア被害報告件数の内数なのか別集計なのかは、公開されている情報からは確定できません。「全体の約1割」といった比率としては扱わず、件数のまま読んでください。
2024年の企業・団体等の被害報告は上半期114件・下半期108件で、画面の有無では分類されていない
公的統計が数えているのは「被害の報告」であって、「画面の表示」ではありません。警察庁に報告された企業・団体等のランサムウェア被害は、2024年の上半期が114件、下半期が108件です。
この件数の内訳に、脅迫画面が表示されたかどうかという区分はありません。暗号化を伴う攻撃でも、画面ではなくテキストファイルが置かれるだけのケースがあります。「画面の有無」と「暗号化の有無」は一対一で対応しないと考えてください。
なお、いずれの数値も警察庁に報告された被害に限られ、報告されていない被害は含まれません。ランサムウェアの被害件数や被害の全体像については、別の記事で統計を詳しく整理しています。
出典: IPA「情報セキュリティ白書2025」(原データ: 警察庁)
身代金を支払うかどうかは、画面の要求額ではなく事前方針で決める
画面に表示された金額を見て、その場で損得を計算し始める進め方は避けてください。IPAは、原則として身代金を支払わずに復旧することを求めています。
理由は2つあります。支払ってもデータの復元や情報流出の防止は保証されません。さらに、支払いに応じた組織として攻撃者の間で情報が共有され、再び狙われるリスクがあります。
判断に使うべき材料は、要求額ではなく復旧側で実際に発生するコストです。まず国内調査の数値を見てみましょう。
| 指標 | 値 |
|---|---|
| 身代金を支払った組織の割合 | 0%(すべて「支払っていない」と回答) |
| 被害額の平均 | 2,386万円 |
| 事故対応に要した内部工数の平均 | 27.7人月 |
出典: IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書(原データ: JNSA「インシデント損害額調査レポート」別紙、対象期間2017年1月〜2022年6月、公表・報道された国内約1,300組織のうちランサムウェア感染被害組織)
国内調査では、被害組織はすべて身代金を支払っていないと回答している
JNSAの調査では、対象となったランサムウェア被害組織はすべて「身代金を支払っていない」と回答しています。対象期間は2017年1月から2022年6月までです。
国内では「支払わずに復旧する」という選択が実際に取られてきた、という事実をまず押さえてください。交渉に応じなければ事業が終わる、という前提は必ずしも当てはまりません。
注意
この調査の母集団は公表・報道された被害です。支払ったうえで公表しなかった組織は、構造的に含まれません。したがって0%という値を国内全体の実態として一般化することはできず、実際の支払い率はこれより高い可能性があります。対象期間も2022年6月までで、それ以降の最新値ではありません。
支払わなくても平均2,386万円・27.7人月の負担が発生している
同じ調査では、被害額の平均が2,386万円、事故対応に要した内部工数の平均が27.7人月でした。27.7人月を1人分の作業量へ単純に換算すると、2年以上かかる計算になります(概算)。
この2つの数値から読み取れるのは、実際のコストが要求額ではなく復旧と事故対応の側に現れているという関係です。画面に出ている金額は、支払われる金額でも、被害の総額でもありません。
初動の場面では、要求額の妥当性を議論するより、復旧に何人日かかるかを見積もるほうが意思決定に効きます。事業停止の範囲も、報告先への説明も、この見積もりから決まります。
豪州は2025年5月に支払いの報告を義務化し、英国は同年7月に公的機関の支払い禁止方針を決めた
支払いの是非は、個社の交渉判断から制度側の論点へ移りつつあります。オーストラリアでは、身代金の支払い後72時間以内の報告を義務づける法律が2025年5月30日に施行されました。対象は年間売上高が一定額以上の事業者と、重要インフラ資産の責任事業者です。
英国では2025年7月22日、公的機関や重要国家インフラの運営者に対して身代金の支払いを禁じる方針が決まりました。ただしこちらは、同時点では方針表明と立法提案の段階です。
いずれの制度も日本企業に直接適用されるものではなく、国内の調査結果と同じ指標の推移として並べることもできません。それでも方向性は明確です。支払うかどうかは、画面が出てから考えるのではなく、平時に方針として決めておきましょう。
出典: IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
復旧にかかる期間は中小企業のサイバーインシデント全般の平均5.8日から大企業事例の約6ヵ月まで幅がある
初動の段階で、復旧にどれくらい時間がかかるかを見積もっておいてください。事業停止の範囲も、取引先や経営層への説明も、この見通しがないと決められません。
公表されている数値には大きな幅があります。2023年度に中小企業等を対象とした調査では、サイバーインシデント全般(ランサムウェアを含む複数類型)の復旧期間の平均は5.8日でした。一方、KADOKAWAグループが基幹IDの復旧に要した期間は約6ヵ月です。
同じ「復旧」という言葉でも、日単位と月単位では取るべき対応が変わります。数日なら手作業で持ちこたえられる業務も、数ヵ月なら代替手段の用意が必要になります。
幅が生まれる理由は、被害の範囲と復旧対象の違いにあります。端末数台の復元で済む場合と、基幹システムやアカウント基盤を作り直す場合とでは、必要な作業量が桁違いです。
どちらの水準に自社が近いかを、初動の段階で関係者と擦り合わせてください。以下では、中小企業の調査値と公表されている大規模事例を順に見ていきます。
2023年度にランサムウェア感染被害を受けた中小企業等は8.3%
まず被害の広がりを確認します。IPA「中小企業における情報セキュリティ対策実態調査」によると、2023年度にランサムウェア感染被害を受けた中小企業等の割合は8.3%でした。
母集団は中小企業等の経営層・情報システム担当者で、Webアンケートモニタによる調査です。回答者が把握している範囲の被害である点は割り引いて読んでください。
それでも、8.3%という水準は無視できません。大企業についての同種の被害率は確認できていないため、規模間の比較はここでは行いません。
中小企業のサイバーインシデント全般の復旧期間は平均5.8日だが、最大360日の事例もある
同じ調査では、サイバーインシデント全般の復旧に要した期間の平均が5.8日でした。一方で最大値は360日です。50日以上を要した企業も2.1%ありました。
平均だけを見ると短期間で戻りそうに見えますが、実際には長期化した企業もあります。「数日で戻る前提」で復旧計画を立てると、長引いたときに打つ手がなくなります。
注意
この平均5.8日・最大360日という値は、ランサムウェア単独の数値ではありません。2023年度にサイバーインシデントを経験した中小企業等を対象とした調査で、複数の被害類型を含む混合値です(有効回答975件)。ランサムウェアの復旧期間としてそのまま引用しないでください。
KADOKAWAは基幹IDの復旧に約6ヵ月、アサヒGHDは受注再開まで約2ヵ月を要した
公表されている大規模事例では、復旧までの期間が月単位になります。
| 事例 | 情報漏えいの規模 | 復旧までの期間 |
|---|---|---|
| KADOKAWAグループ(2024年6月発生) | 25万4,241人 | 基幹IDの復旧まで約6ヵ月 |
| アサヒグループホールディングス(2025年9月発生) | 約191万件(漏えいの可能性) | EOSによる受注再開まで約2ヵ月 |
| 岡山県精神科医療センター(2024年発生) | 最大4万人分 | 電子カルテの完全復旧まで約3ヵ月 |
出典: IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
いずれも中小企業のサイバーインシデント全般の平均5.8日を大きく上回ります。母集団も被害規模も異なるため単純比較はできませんが、基幹システムが止まると復旧は月単位になりうるという目安にはなります。
自社の基幹業務が何日止まったら何が起きるかを、初動の段階で関係者と共有しておいてください。
出典: IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書/IPA「情報セキュリティ白書2025」
画面が出る前に決めておく3つの準備で初動の速さが決まる
画面が表示されてから調べ始めると、判断のたびに手が止まります。初動の速さを決めるのは、平時に決めておいた3つの準備です。
準備が必要な理由は、初動で使う材料が事前にしか用意できないからです。連絡先も、ログの保存設定も、業者の選定基準も、被害が出た当日に整えることはできません。
そこで対策一覧をすべて並べるのではなく、この記事の結論から逆算して絞り込みました。通報先の一本化、リモートアクセス機器のログと認証の整備、復旧業者の選定基準の3つです。
3つに絞ったのは、どれも初動の序盤で必ず使うからです。連絡、ログ確認、復旧手段の手配という順に、判断が滞りやすい場面が続きます。
いずれも、画面が出た瞬間には決められない種類のものです。今日から着手できる範囲で構いませんので、順番に手をつけてください。
通報・相談先を警察・IPA・JPCERT/CC・個人情報保護委員会で事前に一本化しておく
外部への連絡先は、平時に決めておく前提で考えてください。警察庁に報告された企業・団体等のランサムウェア被害は2024年の上半期で114件、下半期で108件あり、報告の窓口は実際に機能しています。
連絡先として整理しておきたいのは次の4つです。
- 都道府県警察のサイバー犯罪相談窓口(被害の届出・相談)
- IPA(情報セキュリティ安心相談窓口、届出制度)
- JPCERT/CC(Webフォームによるインシデント報告)
- 個人情報保護委員会(個人データの漏えい等が発生した場合の報告)
ランサムウェアで個人データが暗号化され復元できなくなった場合は、個人情報保護法上の「漏えい等」(漏えい・滅失・毀損の総称)のうち「毀損」に当たります。不正の目的をもって行われたおそれがある行為による漏えい等は件数を問わず報告対象で、個人情報保護委員会への報告と本人への通知が必要です(通知が困難な場合は、本人の権利利益を保護するための代替措置をとります)。報告は速報と確報の2段階で、速報は事態を知った後に速やかに、確報は規則で定められた期限内に提出します。任意の相談窓口とは性質が異なるため、法令上の義務として別枠で押さえてください。
なお、同じ内容のデータが別に保管されていて復元できる場合は「毀損」に当たりません。ただしデータを窃取されたおそれがあるときは、漏えいとして報告の対象になります。
決めておくのは連絡先だけではありません。誰が、どこへ、何分以内に連絡するのかまで含めて文書にしておきましょう。担当者が不在のときに動ける人を、あらかじめ2人目まで決めておくと安心です。
リモートアクセス機器のログ保全と多要素認証を先に固める
侵入の入口は、2025年時点で87.0%がVPN機器・リモートデスクトップに集中しています。だからこそ、最初に開くのはそのログです。メール・添付ファイル経由は2.2%です。
ところが、そのログが保存されていなければ初動はそこで止まります。VPN機器やリモートデスクトップの認証ログについて、保存期間と保存先をいま確認してください。
あわせて、多要素認証の適用範囲も棚卸しします。アスクルの事例では、多要素認証が適用されていない認証情報の窃取が起点となり、業務情報約72万件が流出しました。例外として残っているアカウントが、そのまま侵入口になります。
復旧業者の選定基準を平時に決めておく
復旧を依頼する業者は、被害が出てから探すと選ぶ余裕がありません。IPAは、復旧業者が裏で攻撃者と身代金の取引をしているケースがあることにも注意を促しています。
自社が身代金を支払わない方針であっても、業者を経由して実質的に支払う形になっては意味がありません。平均被害額が2,386万円という水準を考えると、支出の中身を説明できる状態にしておく必要があります。
契約前に確認したい項目は次のとおりです。
- どのような手段でデータを復旧するのか、技術的な説明があるか
- 攻撃者との交渉や身代金の支払いを行わないと明記されているか
- 作業範囲と費用の内訳が、見積書の段階で示されるか
- 復旧できなかった場合の費用の扱いが決まっているか
出典: IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ランサムウェアの画面が出たときの初動を、公的データに沿って整理してきました。押さえておきたい点は次の5つです。
- 画面は攻撃の最終段階の通知です。感染の判定は挙動で行います
- 最初にやるのは、ランサム攻撃とサポート詐欺(偽警告)の切り分けです
- 確認する順番は端末よりログです。2025年時点で感染経路の87.0%がVPN機器・リモートデスクトップ経由、メール・添付ファイル経由は2.2%です
- ノーウェアランサムのように、画面が出ない類型があります。2024年の報告は上半期14件、下半期8件です
- 身代金の方針は平時に決めます。国内調査では被害組織はすべて支払っていないと回答しています
画面を見比べて悩む時間があれば、先にログを確認してください。まずは自社のVPN機器とリモートデスクトップについて、認証ログの保存期間と多要素認証の適用範囲を確認するところから始めましょう。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁「サイバー空間をめぐる脅威の情勢等」)/IPA「情報セキュリティ白書2025」(原データ: 警察庁)/IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書
新人・ひとり情シスの学習は情シスカレッジで

この記事で挙げた切り分けの判断や、ログの確認、通報先の整理は、担当者個人の経験に左右されやすい領域です。手順を決めても、動ける人が1人だけでは初動は止まります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ10大脅威 2026」[個人編]
- IPA「情報セキュリティ白書2025」
- IPA「2024年度中小企業における情報セキュリティ対策実態調査」報告書
- 警察庁「サイバー空間をめぐる脅威の情勢等について」(感染経路・被害報告件数の原データ)
- IPA「パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意」
- Microsoft「テクニカル サポート詐欺から身を守る」
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「個人データの漏えい等の事案が発生した場合等の対応について」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」