

【IPA・総務省データ】無料のセキュリティ診断でできる範囲と限界|自己点検の全項目実施は29.8%(2024年)
セキュリティ診断を入れたいけれど、費用の見積もりを見て検討が止まってしまった。そんな経験はありませんか。予算の話になると、途端に進まなくなりますよね。
- 診断の必要性は分かるが、費用を通せる見込みがない
- 無料ツールは見つかるものの、自社に合うか判断できない
- そもそも無料で済ませていいのか、材料がなくて決められない
先に結論をお伝えします。無料でできるセキュリティ診断は「自己点検」と「ツール診断」の2層で、この範囲だけでも中小企業が実際に受けている被害の手口と重なります。一方で、無料診断をいくら重ねても埋まらない領域も残ります。
この記事では、IPAと総務省の公的データをもとに、無料診断の射程と、有料に切り替える判断の境目を整理します。
この記事のポイント
- 無料でできるのは自己点検とツール診断の2層で、外部の脆弱性診断とは役割が違う
- 無料の自己点検にあたるSECURITY ACTION一つ星の5項目を、すべて実施している(「一部実施している」を含む)中小企業等は2024年調査時点で29.8%です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)。なお一つ星の要件は、2026年3月公開のガイドライン第4.0版で「バックアップを取ろう」を加えた6か条に改定されています(出典: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版)
- 無料と有料を分けるのは診断項目の数ではなく、第三者の検証が入るかどうか。直近過去3期の対策投資について「投資していない」「わからない」と答えた中小企業等は約7割(出典: 同調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
無料のセキュリティ診断が求められる背景には、中小企業の約7割が対策投資をしていない実態がある
無料の診断が探される一番の理由は、セキュリティにお金を使えていない企業が多いことにあります。診断の要否以前に、予算そのものが確保されていないケースが目立ちます。
IPAの2024年度調査では、直近過去3期の対策投資額を「投資していない」または「わからない」と答えた中小企業等が約7割でした(有効回答4,191件)。
一方で総務省の2025年調査を見ると、何らかのセキュリティ対策を実施している企業は98.3%に上ります。対策そのものはしているのに、投資は動いていないという状態です。
このギャップの中に、無料診断のニーズが生まれています。ここからは、その実態を体制と点検の2つの角度から見ていきます。
情報セキュリティ対策を組織的に行っていない中小企業は69.7%、小規模企業者では84.5%
無料の自己診断から入る企業が多いのは、対策を担う組織的な体制がそもそも無いためです。担当が決まっていなければ、外部への発注も決裁も進みません。
IPAの2024年度調査によると、情報セキュリティ対策を組織的には行っておらず各自の対応となっている中小企業等は69.7%です。小規模企業者に限ると84.5%まで上がります。
規模が小さいほど、対策は個人の判断に委ねられている構図です。中小企業のセキュリティ対策を進めるうえで、まず手をつけやすいのが費用も決裁も不要な自己点検になります。
対策実施率98.3%に対し、セキュリティ監査の実施率は26.7%にとどまる
対策は入れているが、点検はしていない。総務省の調査からは、そうした層の厚さが読み取れます。
2025年調査では、何らかの対策を実施している企業が98.3%、端末へのウイルス対策プログラムの導入が82.0%です。これに対し、セキュリティ監査の実施は26.7%にとどまります(インターネット利用企業、n=2,480、複数回答)。
つまり、入れた対策が機能しているかを確かめる工程が抜けている企業が多数派ということです。無料診断の出番は、まさにこの点検の部分にあります。
注意
IPAの中小企業調査と総務省の通信利用動向調査は、母集団も設問の粒度も異なります。総務省調査の対象は常用雇用者100人以上のインターネット利用企業で、IPA調査は中小企業等が対象です。両者の数値を同一指標の比較として並べることはできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同「概要説明資料」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ診断は自己点検・ツール診断・外部診断の3層に分かれ、無料で届くのは上の2層
セキュリティ診断という言葉は、費用の発生の仕方が違う3つの層をまとめて指しています。この3層を分けて考えると、無料でどこまで届くのかがはっきりします。
IPAの「情報セキュリティ10大脅威 2026 解説書[組織編]」を見てみましょう。PCやサーバー、ネットワーク機器、Webサイト等の対策をまとめた章で、ベンダーが提供する脆弱性診断とペネトレーションテストが紹介されています。
同じ解説書には、IPAが無料提供するログ解析ツールのiLogScannerも載っています。中小企業向けのサイバーセキュリティお助け隊サービスも併記されています。
つまり、同じ「診断」でも、自分でやるもの、ツールに任せるもの、外部に依頼するものが混在しているということです。費用の観点で整理すると、次の表のようになります。なお、この3層はIPAなどが定めた公式の分類ではなく、費用の発生の仕方から本記事が整理したものです。
| 層 | 費用 | 主な提供元 | 分かること |
|---|---|---|---|
| ①自己点検 | 無料 | IPA(5分でできる!情報セキュリティ自社診断、SECURITY ACTION) | 基本対策の実施状況の抜け。2024年調査時点で一つ星5項目すべての実施は29.8% |
| ②ツール診断 | 無料〜 | IPA(iLogScanner)、OSSコミュニティ | ログに残る攻撃の痕跡、既知の脆弱性の有無、開いているポート |
| ③外部診断 | 有料 | セキュリティベンダー | Webアプリケーションやプラットフォームの脆弱性、実際に侵入できるかの検証 |
表の出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」。③はWebアプリケーション診断・プラットフォーム診断・ペネトレーションテストを含みます。①の29.8%は2024年度調査時点の一つ星5項目に対する値で、現行の一つ星は6か条です。
無料で完結するのは自己点検チェックリストとツール診断の2種類
無料で完結する診断は、自己点検チェックリストとツール診断の2種類です。どちらもIPAが一次情報として提供元と内容を公開しています。
自己点検にあたるのが「5分でできる!情報セキュリティ自社診断」と、SECURITY ACTION一つ星が求める取り組みです。一つ星の要件は2026年3月公開のガイドライン第4.0版で、「バックアップを取ろう」を加えた情報セキュリティ6か条に改定されました。設問に答える形式で、診断そのものに費用はかかりません(ロゴマークを使う場合は、無料の自己宣言の手続きが必要です)。
ツール診断にあたるのがiLogScannerで、WebサーバーやSSH・FTPサーバーのログから攻撃の痕跡を検出します。オンライン版は2019年1月に公開を終了しており、現在はダウンロードして使うオフライン版のみです(Javaの実行環境が必要)。
ただし、IPAの2024年度調査では、当時の一つ星5項目をすべて実施している(「一部実施している」を含む)中小企業等は29.8%でした。無料でできる範囲すら、7割の企業では埋まっていないのが実態です。
第三者の検証が入る対策の実施率は20.2〜26.7%にとどまる
無料と有料を分けているのは、診断項目の細かさではありません。自己申告で完結するか、第三者の検証が入るかという違いです。
総務省の2025年調査では、セキュリティ監査の実施が26.7%、セキュリティ管理のアウトソーシングが20.2%です。外部の目が入る層は5社に1社前後にとどまります。
ここから読み取れるのは、無料か有料かの境目は、第三者の検証が入るかどうかにあるという構図です。ほかの防御手段との関係はセキュリティ対策の種類の記事でも整理しています。
注意
総務省調査の「セキュリティ監査」には内部監査も含まれるため、26.7%を外部診断の実施率として読み替えないでください。母集団は常用雇用者100人以上のインターネット利用企業(n=2,480、複数回答)です。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「『中小企業の情報セキュリティ対策ガイドライン』第4.0版を公開」/IPA「iLogScanner 概要」/総務省「令和7年通信利用動向調査」
無料の自己診断がカバーする範囲は、中小企業が実際に受けた被害の手口の上位2つと重なる
無料の自己診断は、実際に起きている被害と無関係な項目を並べているわけではありません。中小企業が受けた不正アクセスの手口を見ると、自己点検が最初に尋ねる論点と重なります。
IPAの調査によると、2023年度に不正アクセス被害を受けたと回答した中小企業等は10.0%でした(有効回答4,191件)。その被害企業419社に手口を尋ねた結果では、脆弱性を突かれたものが48.0%でした。ID・パスワードの不正利用によるなりすましは36.8%です(複数回答)。
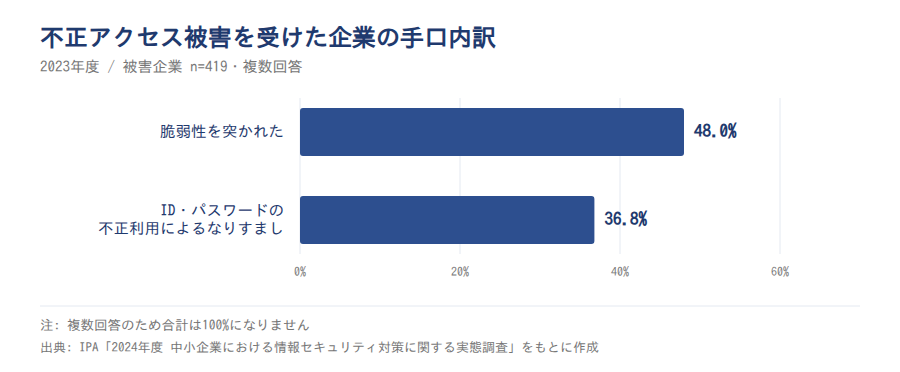
上位2つは、更新の抜けと認証情報の管理という論点です。どちらも無料の自己点検チェックリストが最初に確認する項目と重なります。有料診断でしか見つからない高度な攻撃だけが被害を生んでいるわけではない、ということです。
ただし、これは手口と診断項目の重なりを示すもので、無料診断をすれば不正アクセスを防げるという意味ではありません。相関の指摘としてお読みください。
項目別では7割が実施済みでも、5項目すべてを満たす企業は29.8%まで落ちる
自己診断の結果を見ると、項目単位の実施率と全項目の達成率が大きく食い違います。ここに無料診断の実益があります。
IPAの2024年度調査では、OS・ソフトウェアを最新に保っている中小企業等が73.0%でした。ウイルス対策ソフトと定義ファイルを最新にしているのは71.4%です。いずれも「実施している」と「一部実施している」を合わせた割合です。
ところが、当時の一つ星5項目すべてを満たす企業は29.8%に落ちます。
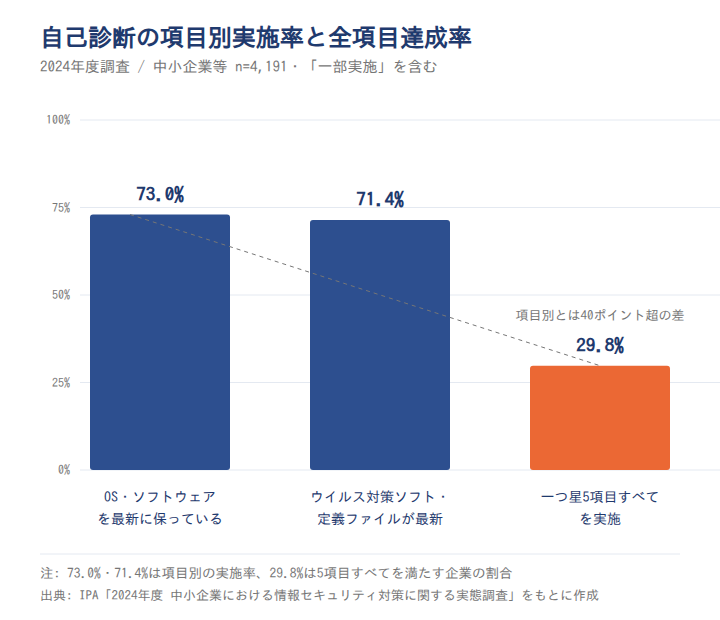
項目ごとの実施率は7割台なのに、5項目すべての達成は29.8%にとどまります。差は40ポイントを超えており、抜けが残りやすいことが分かります。
無料診断の価値は新しい対策を知ることではなく、自社に残った抜けを可視化すること
この数値から読み取れるのは、無料診断の価値が新しい対策を教えることではなく、自社に残った抜けを見せる点にあるということです。5項目のうち4項目ができていても、残る1項目が侵入口になり得ます。
29.8%という達成率は、裏を返せば、多くの企業が無料の範囲で改善できる余地を持っていることを示します。診断は新しい知識を得る場ではなく、既知の対策の実施状況を突き合わせる場だと考えてください。
注意
73.0%・71.4%は自社診断の項目ごとの実施率、29.8%は5項目すべてを満たす企業の割合で、集計の単位が異なります(分母はいずれも4,191件)。またIPA調査(2024年度)の73.0%と総務省調査(2025年)の43.5%は、母集団も設問の文言も異なるため単純比較はできません。自己診断で「できている」という回答が、実際のパッチ適用状況を保証するわけでもありません。手口の内訳も被害企業419社の複数回答であり、被害企業が原因を正確に特定できているとは限りません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同「概要説明資料」/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
無料で使えるセキュリティ診断ツールは、公的機関提供と民間OSSの2系統に分かれる
無料で使える診断の手段は、公的機関が提供するものと、民間のオープンソースソフトウェア(OSS)の2系統に分かれます。まず前者から押さえると、出どころが明確な分だけ社内での説明もしやすくなります。
IPAは自己点検用の「5分でできる!情報セキュリティ自社診断」とSECURITY ACTIONの枠組みを公開しています。ログ解析ツールのiLogScannerも無料で提供しています。
中小企業向けのサイバーセキュリティお助け隊サービスも案内していますが、こちらは無料ではありません。安価に対策をまとめたサービスという位置づけです。
後者のOSSには、Webアプリケーションの脆弱性を調べるもの、ネットワーク機器の既知の脆弱性を調べるもの、開いているポートを調べるものがあります。導入と結果の解釈は利用者側の責任で行う前提なので、検証環境と作業時間を確保してから使ってください。
| 用途 | 手段の例 | 提供元 | 無料の範囲 |
|---|---|---|---|
| 自己点検 | 5分でできる!情報セキュリティ自社診断、SECURITY ACTION | IPA | 全項目が無料。2024年調査時点で一つ星5項目すべての実施は29.8% |
| ログ解析 | iLogScanner | IPA | Webサーバー・SSH・FTPのログ解析が無料(ダウンロード型のオフライン版) |
| Webサイト診断 | OSSのWebアプリケーション脆弱性スキャナ | OSSコミュニティ | ツール自体は無料。設定と結果の判断は自社負担 |
| ネットワーク診断 | OSSのポートスキャナ、脆弱性スキャナ | OSSコミュニティ | ツール自体は無料。実施には対象機器の管理権限が必要 |
表の出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「iLogScanner」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」。OSSは特定製品の推奨ではなく、用途の分類として記載しています。
無料ツールの利用率を示す公的統計は、今回参照した範囲では確認できない
ツール選びで「よく使われているものを選ぶ」という判断は、公開データの上では成り立ちません。無料ツール単位の利用率を示す公的統計が見当たらないためです。
公的調査の選択肢は、セキュリティ監査26.7%、セキュリティ管理のアウトソーシング20.2%という粗い括りまでです(いずれも2025年、総務省)。IPAの中小企業調査は、SECURITY ACTIONの診断項目の実施状況を尋ねています(2024年調査時点で当時の5項目すべての実施は29.8%)。ただし、どのツールを使ったかは問われていません。
ここから言えるのは、ツールは普及度ではなく、自社の環境と確認したい対象で選ぶしかないということです。なお、これは今回参照した範囲で確認できなかったという意味で、該当する統計が存在しないと断定するものではありません。
ウェブサイトの脆弱性届出は2023年505件から2025年178件へ減ったが、安全になった証拠ではない
Webサイトの診断を考えるとき、届出件数の減少を安心材料にしないでください。
IPAの届出状況によると、ウェブサイトに関する脆弱性関連情報の届出件数は2023年が505件、2024年が336件、2025年が178件です。一方で、届出受付開始からの累計は2026年6月末時点で13,599件に達しており、届出そのものは止まっていません。
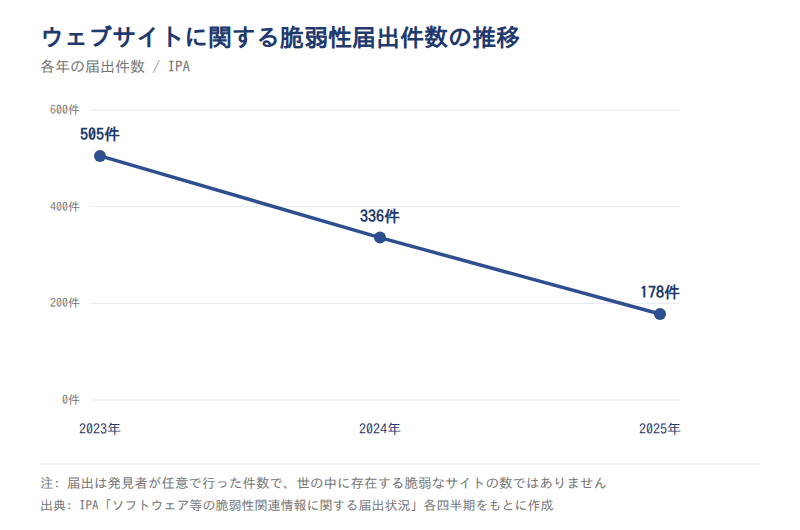
読み取れるのは、この件数の増減から自社サイトの危険度は判断できないということです。件数の変化は、発見者側の活動量や届出先の選択によっても説明がつきます。
注意
届出件数は、第三者の発見者が任意で届け出た数であり、世の中に存在する脆弱なサイトの数ではありません。減少の原因がサイト側の改善なのか、発見者の行動の変化なのかは、このデータだけでは判定できません。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]/同[2026年第2四半期]
無料診断と有料診断を分けるのは診断項目の数ではなく、第三者の検証が入るかどうか
無料と有料の違いは、チェックする項目が細かいかどうかではありません。自社の中で完結するか、社外の目や手を借りるかという違いです。
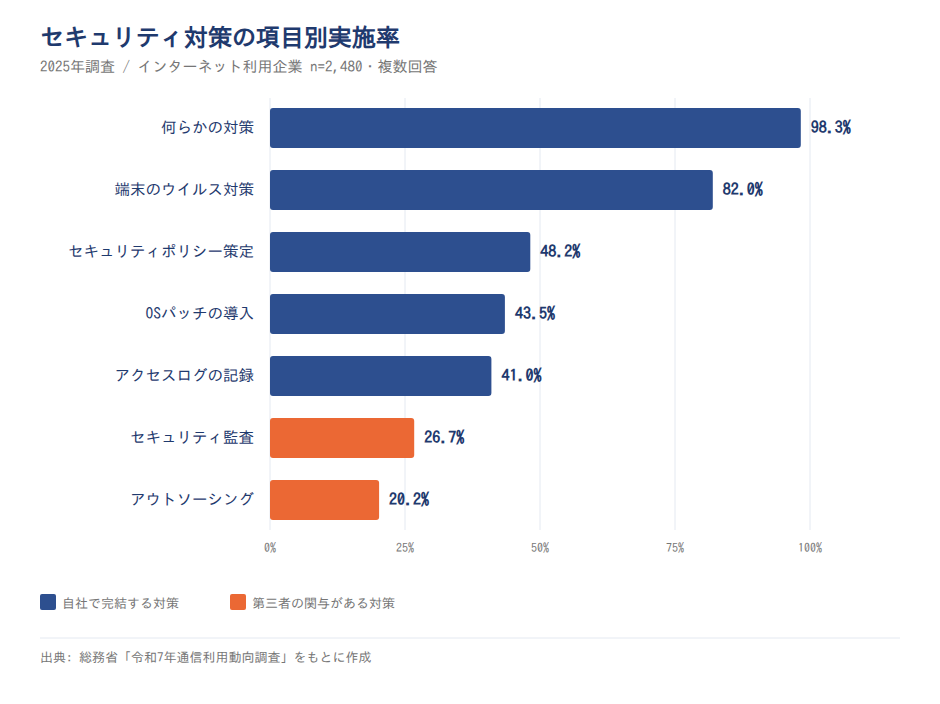
総務省の2025年調査で同じ設問の項目を並べると、差がはっきり出ます。何らかの対策の実施は98.3%、端末へのウイルス対策プログラムの導入は82.0%です。一方、セキュリティ監査の実施は26.7%、セキュリティ管理のアウトソーシングは20.2%にとどまります。
自社で完結する対策(82.0%)と、外部の関与が必要な対策(26.7%)の間には、55ポイント前後の開きがあります。無料のチェックリストやツールが埋めるのは前者、有料の脆弱性診断やペネトレーションテストが担うのは後者です。
なお、この差は対策の優劣ではなく、手のかかり方の違いです。導入型の対策が劣っているという意味ではありません。
診断結果を裏づけるアクセスログの記録は41.0%、OSパッチ導入は43.5%にとどまる
診断に進む前に、結果を裏づける土台が整っているかを確認してください。記録もパッチも、実施率は4割台です。
総務省の2025年調査では、アクセスログの記録を行っている企業が41.0%でした。OSへのセキュリティパッチの導入は43.5%です(インターネット利用企業、n=2,480、複数回答)。
ログが残っていなければ、ログ解析型の無料ツールは動かせません。パッチの適用状況が分からなければ、自己点検の回答も推測になります。無料診断の効果は、記録とパッチという土台の有無で変わります。
有料診断への切り替えを判断する材料は、扱うデータと被害が出たときの損失
有料の外部診断に進むかどうかは、自社が扱うデータと、被害が出たときに失うものの大きさで判断します。診断項目の数で比べても答えは出ません。
IPAの調査では、2023年度にランサムウェア感染被害を受けた中小企業等は8.3%でした(有効回答4,191件)。また、同じ調査で2023年度に被害があったと回答した企業(n=975)の被害総額は、過去3期の合計で平均約73万円でした。
この2つは分母が異なる別々の集計であり、比率や因果で結びつけることはできません。被害の発生率と、被害が出た企業での金額を、それぞれ独立した材料として見てください。
有料診断への切り替えを検討する条件
- 個人情報や決済情報を自社システムで保持している
- インターネットに公開しているWebアプリケーションや業務システムがある
- 取引先から第三者による検証結果の提出を求められている
- 停止したときに売上や生産が直接止まるシステムを自社で運用している
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
従業者100〜299人の企業でも44.2%が被害を経験しており、規模が小さくても診断は後回しにできない
「うちは小さいから狙われない」という見方は、統計とは合いません。規模が小さい層でも、被害を経験した企業は4割を超えます。
総務省の2024年調査によると、何らかのセキュリティ被害を受けた企業の割合は、従業者100〜299人で44.2%でした。規模別に並べると次のとおりです。
| 従業者規模 | 何らかのセキュリティ被害を受けた企業の割合(2024年調査) |
|---|---|
| 100〜299人(n=1,634) | 44.2% |
| 300人以上計(n=690) | 50.2% |
| 2,000人以上計(n=105) | 69.5% |
| 5,000人以上(n=38) | 72.9% |
表の出典: 総務省「令和6年通信利用動向調査報告書」(対象は常用雇用者100人以上のインターネット利用企業)。区分は入れ子で、300人以上計には2,000人以上計と5,000人以上が含まれます。2,000人以上計と5,000人以上は回答企業数が少なく、値の振れ幅が大きい点に注意してください。
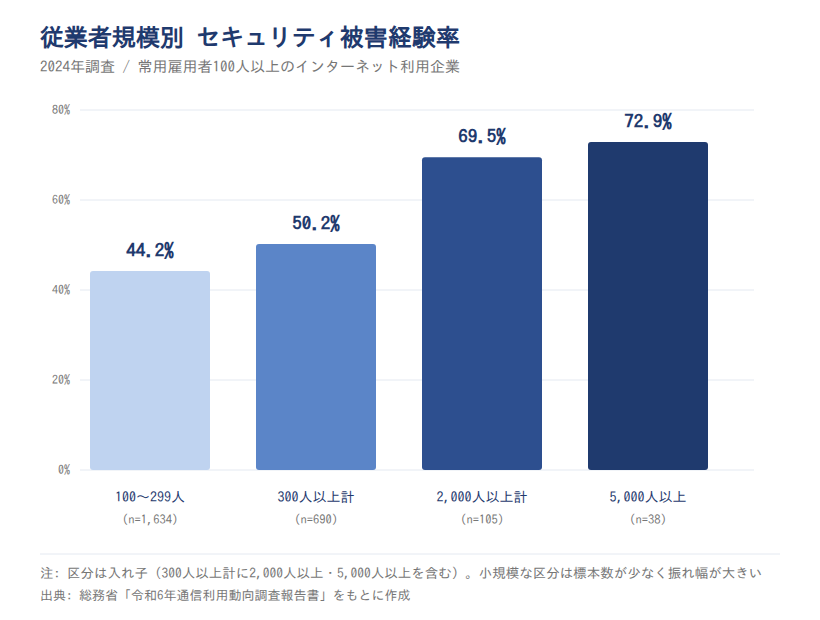
規模が大きいほど被害経験率が高い傾向は読み取れます。ただし300人以上の内訳では順序が入れ替わる区分もあり、大きい区分ほど回答企業数は少なくなります。それでも、100〜299人の層でも4割超が被害を経験している点は変わりません。診断を後回しにする理由にはならない水準です。
企業全体の被害経験率は2025年時点で48.1%と、直近も半数近い水準
企業全体で見ても、被害の経験率は半数近くで推移しています。直近の2年を並べると、その水準が確認できます。
総務省の通信利用動向調査によると、何らかのセキュリティ被害を受けた企業の割合は2024年調査で46.2%、2025年調査で48.1%でした。この2つは令和7年調査の同じ図表に並ぶ値なので、そのまま比較できます(令和6年調査の報告書では2024年の値を45.9%と公表しており、集計対象の違いで0.3ポイントの差があります)。
ただし、この指標は年による振れ幅が大きく、1年分の増減を傾向として語ることはできません。2年続けて半数に近い水準が出ているという読み方にとどめてください。
被害経験率は2017年以降おおむね5割前後で推移している
もう少し長い期間で見ても、被害経験率はおおむね5割前後の水準から下がりきっていません。
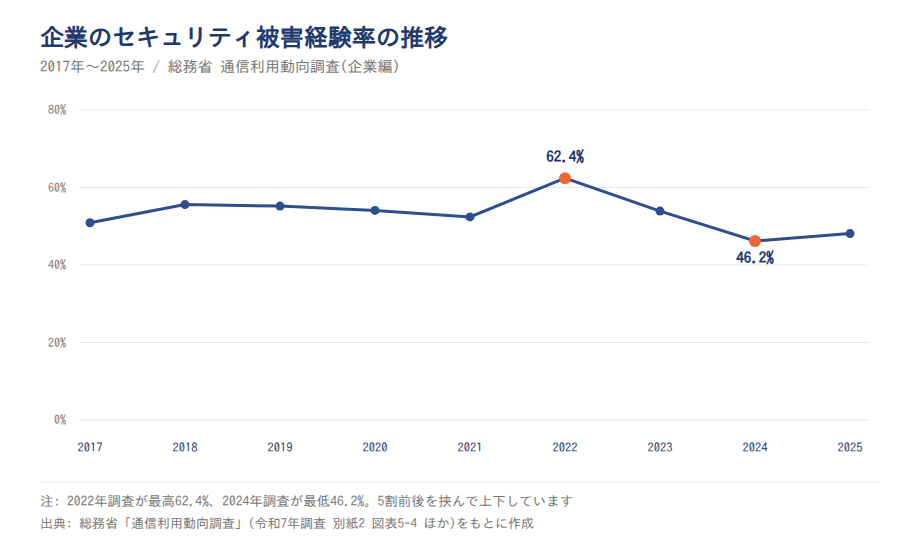
直近の値は2024年調査で46.2%、2025年調査で48.1%です。2017年から2025年までの9回の調査では、最も高い2022年調査が62.4%、最も低い2024年調査が46.2%で、5割前後を挟んで上下しています。
ここから言えるのは、被害の発生が特定の年に偏った現象ではないということです。診断を単発のイベントではなく、毎年の定常業務に入れる根拠になります。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査」
脆弱性は年600件超が新たに届け出られており、無料診断は一度きりにしない
無料診断で「問題なし」と出ても、その状態は長くは続きません。新しい脆弱性が届け出られ続けているためです。
IPAとJPCERT/CCの届出制度によると、脆弱性関連情報の届出件数は2023年が821件、2024年が632件、2025年が610件でした。累計は2025年12月末で19,859件、2026年6月末で20,315件に達しています。
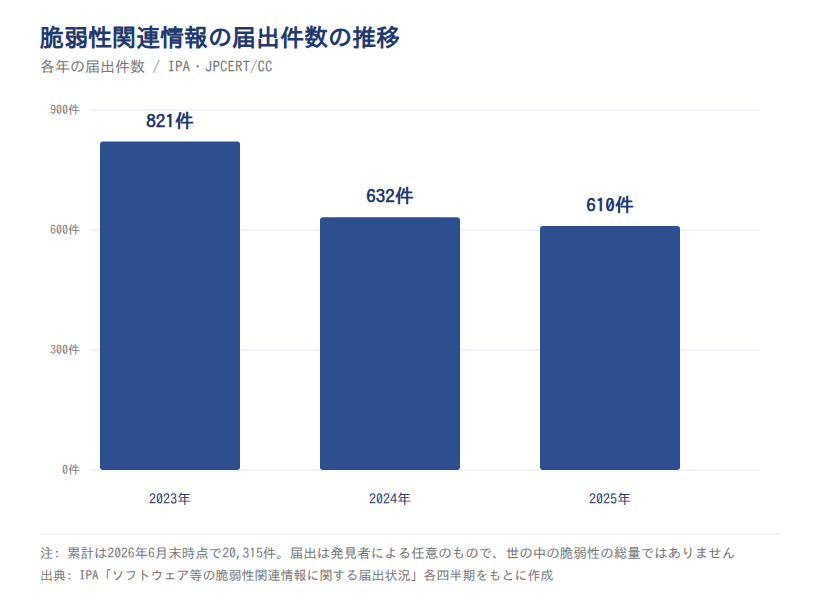
つまり、診断した時点の構成が安全でも、時間の経過とともに前提が変わるということです。使っている製品に新たな脆弱性が見つかれば、前回の診断結果はその部分について無効になります。
無料診断を一度きりで終わらせず、実施時期を決めて繰り返す形にしてください。費用がかからない手段だからこそ、回数を重ねる運用に向いています。
注意
この届出件数は、発見者からIPAへ任意で届け出られた数です。世の中で新たに公表される脆弱性の総量ではありません。JVN iPediaやCVEの登録件数とは桁が異なるため、年600件台という数字を「年間に生まれる脆弱性の数」と説明すると誤りになります。また、届け出られた脆弱性が自社の環境に該当するとも限りません。
セキュリティ監査の実施率は26.2%から26.7%へほぼ横ばい
脆弱性が増え続ける一方で、点検を繰り返す仕組みを持つ企業の割合はほとんど動いていません。
総務省の調査では、セキュリティ監査を実施している企業の割合は2024年調査で26.2%でした。2025年調査では26.7%で、1年で0.5ポイントの動きです。
この0.5ポイントは標本の入れ替わりによる誤差の範囲で、停滞していると断定できるものではありません。また、届出件数と監査実施率は別々の調査に由来するため、因果関係として結ぶこともできません。
それでも、脆弱性の側は動き続けているのに、点検の仕組みを持つ企業の割合は大きく変わっていないという構図は読み取れます。
再診断をルーチンにするには、セキュリティポリシーの策定(48.2%)が起点になる
無料診断を毎年の業務として定着させるには、実施時期と対象を文書に落とす必要があります。担当者の記憶に頼る運用は、繁忙期に止まります。
総務省の2025年調査では、セキュリティポリシーを策定している企業は48.2%でした。同じ調査でOSへのセキュリティパッチの導入は43.5%で、どちらも半数に届いていません。
文書があれば、診断の頻度と担当を引き継げます。次のチェックリストから着手してみてください。
無料診断をルーチン化する4ステップ
- 診断対象を棚卸しする(公開サーバー、業務システム、端末、ネットワーク機器)
- 年1回以上の実施時期を決めて、社内カレンダーに固定する
- 診断結果と対応内容を記録に残し、次回の比較材料にする
- パッチの適用状況を、診断とは別に月次で確認する
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」/同[2024年第4四半期]/同[2025年第4四半期]/同[2026年第2四半期]/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ|無料のセキュリティ診断は出発点として十分機能する
無料のセキュリティ診断でどこまでできるのかを、公的データから整理してきました。最後に3点にまとめます。
- 無料でできるのは自己点検とツール診断の2層で、この範囲は中小企業が実際に受けた不正アクセスの手口の上位(脆弱性48.0%、2023年度)と重なる
- 無料の自己点検にあたる一つ星の5項目を2024年調査時点ですべて満たす中小企業等は29.8%で、まだ伸びしろが大きい(現行の一つ星は6か条)
- 有料に進む判断は診断項目の数ではなく、第三者の検証が必要かどうかで決める。セキュリティ監査の実施率は2025年時点で26.7%にとどまる
まずは費用も申し込みも不要な自己点検から始めて、抜けている項目を書き出してみてください。そのリストが、次の予算を通すときの材料になります。
無料診断で見つかった課題に向き合う力を育てるなら「情シスカレッジ」

無料診断で抜けが見つかっても、実際に対応するのは担当者です。パッチの適用範囲を判断するのも、ログの見方を決めるのも、最後は人の知識に行き着きます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、通常業務の合間に少しずつ知識を積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要説明資料」
- 情報処理推進機構「情報セキュリティ10大脅威 2026 解説書[組織編]」
- 情報処理推進機構「『中小企業の情報セキュリティ対策ガイドライン』第4.0版を公開」
- 情報処理推進機構「SECURITY ACTION『一つ星』を宣言する」
- 情報処理推進機構「iLogScanner」
- 情報処理推進機構「iLogScanner 概要」
- 情報処理推進機構「サイバーセキュリティお助け隊サービス」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」