

【総務省データ】セキュリティ対策の種類を技術的・組織的・人的の3分類で整理|2025年の実施率はウイルス対策82.0%、ポリシー策定48.2%
「セキュリティ対策の種類を整理しておいてほしい」と言われて、何から手をつけるか迷っていませんか。
検索すれば分類の一覧はいくらでも出てきますが、読み終わったあとに自社の状況が判断できるとは限りません。新任やひとり情シスの方からは、次のような声をよく聞きます。
- セキュリティの種類って、結局どう分ければいいの
- 一覧は見つかるけど、自社がどこまでできているか分からない
- 経営層に説明できる数字がほしい
この記事では、総務省の調査で企業が実際に実施している対策項目を3分類に割り当て、分類ごとの実施率で横並びにします。分類を言葉の整理で終わらせず、自社の手薄な領域を見つけるための判断材料として使えるようにするのが狙いです。
この記事のポイント
- 本記事はセキュリティ対策を技術的・組織的・人的の3つに分類します。2025年時点で何らかの対策を実施している企業は98.3%です(出典: 総務省「令和7年通信利用動向調査」)
- 組織的対策は最も高いセキュリティポリシーの策定でも48.2%で、5項目すべてが5割を下回ります(出典: 同調査)
- 人的対策にあたる社員教育は54.7%で、2017年の水準を下回ったままです(出典: 同調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ対策の種類は、技術的・組織的・人的の3つに分けると実施率で比べられる
セキュリティ対策の種類は、技術的対策・組織的対策・人的対策の3つに分けると、実施率という同じ基準で比較できます。分類の定義を覚えることが目的ではなく、自社がどの領域で薄いかを判断するための材料として使うのが本記事の立場です。
前提として、情報セキュリティは情報の機密性・完全性・可用性を守る取り組みを指します。一方のサイバーセキュリティは、サイバーセキュリティ基本法第2条で、電磁的方式などにより記録・送受信される情報の安全管理に必要な措置に加えて、情報システム及び情報通信ネットワークの安全性・信頼性の確保に必要な措置までを含めて定義されています。紙の書類のように電子化されていない情報を含む点では情報セキュリティのほうが広く、情報システムやネットワークそのものを保護対象として明記する点ではサイバーセキュリティのほうが広い、という関係です。どちらが上位概念かは切り口によって変わり、出典によって説明が分かれるため、本記事では両者を広さで序列づけません(出典: サイバーセキュリティ基本法 第2条)。
分類の材料になるのが、総務省の通信利用動向調査です。この調査は公務などを除く産業に属する常用雇用者100人以上の企業を調査範囲とし、そのうちインターネットを利用している企業に実施中のセキュリティ対策を20の選択肢(うち対策18項目、その他の対策、特に対応していない)の複数回答で聞いています。令和7年調査では6,040企業を抽出し、有効回答は2,489社でした。
2025年時点で何らかの対策を実施している企業は98.3%、特に実施していない企業は1.7%でした。
なお、この3分類は筆者による整理で、調査側がこの区分で集計しているわけではありません。ただしまったく独自の切り口というわけでもなく、個人情報保護委員会のガイドライン(通則編)が定める安全管理措置や、ISO/IEC 27002:2022の管理策が採用している「組織的・人的・物理的・技術的」の4区分から、物理的を除いた3つに対応します(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、ISO/IEC 27002:2022)。物理的を外した理由は次のとおりです。
総務省調査の18項目は、技術的12・組織的5・人的1にすべて分類できる
総務省調査の対策項目は、「その他の対策」を除くと18項目あります。これらは技術的12項目、組織的5項目、人的1項目に過不足なく振り分けられます。分類ごとに並べたものが次の表です。
[図表1] セキュリティ対策の種類と2025年の実施率(分類別)
| 分類 | 対策項目 | 2025年の実施率 |
|---|---|---|
| 技術的 | パソコンなどの端末にウイルス対策プログラムを導入 | 82.0% |
| 技術的 | サーバにウイルス対策プログラムを導入 | 60.7% |
| 技術的 | ID・パスワードによるアクセス制御 | 60.4% |
| 技術的 | ファイアウォールの設置・導入 | 51.9% |
| 技術的 | OSへのセキュリティパッチの導入 | 43.5% |
| 技術的 | 外部接続の際にウイルスウォールを構築 | 29.1% |
| 技術的 | データやネットワークの暗号化 | 27.4% |
| 技術的 | 認証技術の導入による利用者確認 | 22.2% |
| 技術的 | 回線監視 | 21.7% |
| 技術的 | 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| 技術的 | プロキシ(代理サーバ)等の利用 | 20.5% |
| 技術的 | Webアプリケーションファイアウォール(WAF)の設置・導入 | 19.5% |
| 組織的 | セキュリティポリシーの策定 | 48.2% |
| 組織的 | アクセスログの記録 | 41.0% |
| 組織的 | セキュリティ監査の実施 | 26.7% |
| 組織的 | セキュリティ管理のアウトソーシング | 20.2% |
| 組織的 | ウイルス対策対応マニュアルの策定 | 19.7% |
| 人的 | 社員教育の実施 | 54.7% |
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5をもとに分類して作成(分類は筆者による整理)
この表からは3つの構造が読み取れます。技術的対策は項目数が多いだけでなく、上位5項目のうち4項目を占めています。組織的対策は5項目すべてが5割を下回り、人的対策にあたる項目は社員教育の1つだけです。
そして、18項目のうち実施率が5割を超えるのは5項目だけです。全体の98.3%という数字は、複数回答で1つでも選べば「実施している」に数えられる集計であり、対策の厚みを示すものではありません。
物理的対策は分類の説明に必ず登場するが、実施率を示す公的統計が見当たらない
セキュリティの分類としては「技術的・物理的・人的」という3区分もよく使われます。物理的対策とは、物理空間で情報を守る取り組みです。サーバールームの入退室管理や施錠、監視カメラの設置、記録媒体の廃棄時のデータ消去などが該当します。個人情報保護委員会のガイドライン(通則編)も、物理的安全管理措置として「個人データを取り扱う区域の管理」「機器及び電子媒体等の盗難等の防止」「電子媒体等を持ち運ぶ場合の漏えい等の防止」「個人データの削除及び機器、電子媒体等の廃棄」を挙げています(出典: 個人情報保護委員会 ガイドライン(通則編))。
ただし、総務省調査の選択肢に物理的対策は1項目も含まれていません。調査票の選択肢は、ポリシー策定から WAF の設置・導入まで18項目がすべて技術・組織・人に関する対策で構成されており、入退室管理や施錠に相当する項目はありません。受け皿になりうる「その他の対策」も6.6%にとどまります。物理的対策の実施状況は、2025年調査からは読み取れない状態です。
この記事で「技術的・組織的・人的」を採るのは、この3つだけが同じ調査の実施率という基準で比較できるためです。物理的対策が重要でないという意味ではなく、数値で比較できる分類軸を優先した結果だとご理解ください。
注意
物理的対策の実施率について、本記事の調査範囲では公的な統計を確認できませんでした。統計が存在しないと断定するものではありません。ISO/IEC 27001:2022の附属書Aでは物理的管理策14項目が要求事項に含まれ、個人情報保護法のガイドラインでも物理的安全管理措置が求められます。実施状況を扱った別の調査に該当データがある可能性は残ります。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和7年通信利用動向調査報告書」(調査票 問5)/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
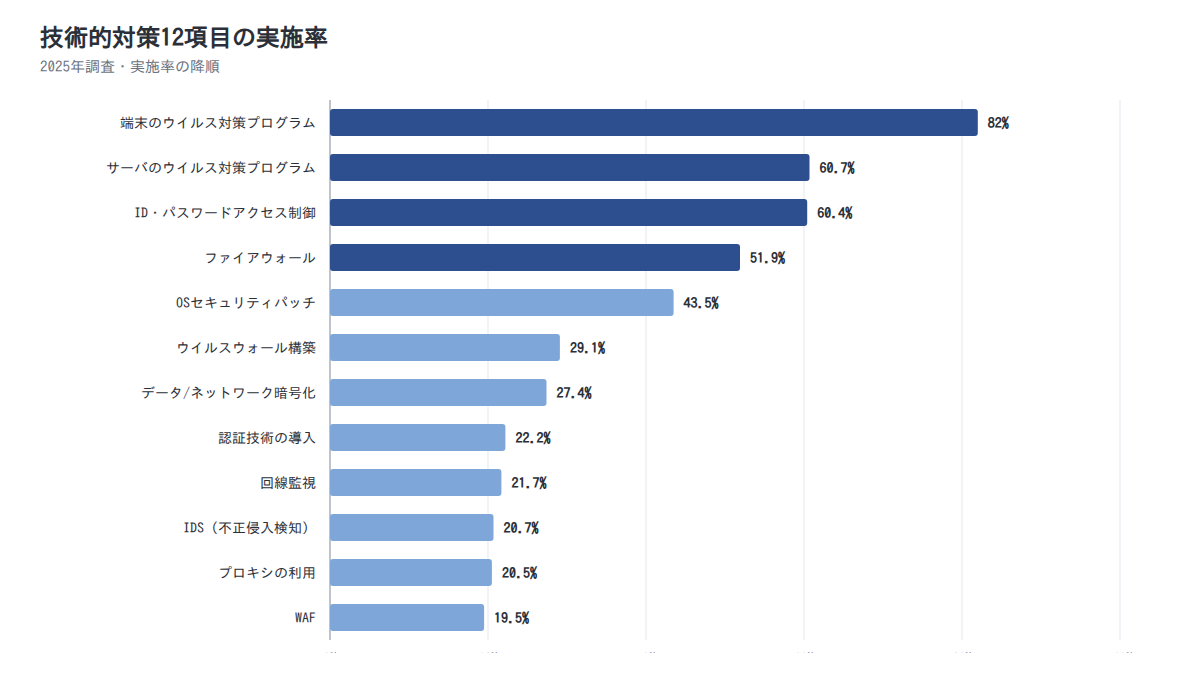
技術的対策は12項目あり、ウイルス対策プログラムの82.0%が最も高い
技術的対策は、機器やソフトウェアの機能で情報を守る対策です。3分類のなかで最も項目数が多く、2025年時点で最も高いのは端末へのウイルス対策プログラム導入で82.0%でした。最も低いのはWAFの設置・導入で19.5%です。
同じ技術的対策でありながら、上下で62.5ポイントの幅があります。つまり「技術的対策をしているかどうか」という問いの立て方では、自社の状況はほとんど判別できません。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5をもとに作成
なお、この記事では個別の製品や技術の中身には踏み込みません。UTMやSIEMのように複数の機能をまとめた製品も普及していますが、ここでは分類ごとの実施率を把握することを優先します。
ウイルス対策プログラムは端末82.0%に対しサーバ60.7%で、21.3ポイントの差がある
同じウイルス対策プログラムの導入でも、端末とサーバは別々の項目として調査されています。2025年時点で端末は82.0%、サーバは60.7%で、21.3ポイントの差がありました。
この数値は、常用雇用者100人以上でインターネットを利用している企業を対象にした調査の結果です。有効回答はこの設問でおよそ2,480社で、中小企業全体の平均ではない点に注意してください。
差が生まれる背景として考えられるのは、導入の判断単位の違いです。端末は調達時に標準構成として一括で入れやすい一方、サーバは用途や構成ごとに個別判断になりやすく、対象から外れたまま残りやすくなります。ここは調査から直接読み取れる事実ではないため、差が生まれやすい構造として押さえておく程度で十分です。
境界を守る対策はファイアウォール51.9%、IDS20.7%、WAF19.5%と3段階に分かれる
外部との境界で守る対策は、実施率がおおよそ3つの段階に分かれます。2025年時点の値は次のとおりです。
- ファイアウォールの設置・導入: 51.9%
- 外部接続の際にウイルスウォールを構築: 29.1%
- 回線監視: 21.7%
- 不正侵入検知システム(IDS)の設置・導入: 20.7%
- プロキシ(代理サーバ)等の利用: 20.5%
- Webアプリケーションファイアウォール(WAF)の設置・導入: 19.5%
ファイアウォールは通信の出入りを制御する仕組みで、半数を超える企業が導入しています。これに対し、通信の中身を見て不正侵入を検知する仕組みであるIDSは20.7%にとどまります。なお、この選択肢は調査票の注記で「IPS(不正侵入防御システム)を含みます」とされているため、検知にとどまるIDSと、遮断まで行うIPSの両方を合わせた数値です。Webアプリケーションへの攻撃を防ぐWAFも19.5%と2割を切ります。
入口を塞ぐ対策は普及し、中身を見る対策や特定の層を守る対策は2割前後で止まっているという構造です。自社の技術的対策を点検するときは、この水準の違いのどこに自社があるかを確認すると位置づけがはっきりします。
暗号化27.4%・認証技術22.2%は、2024年から横ばいか微減で推移している
本人確認と情報の保護にあたる対策は、水準が大きく分かれます。データやネットワークの暗号化は、2024年の27.8%から2025年は27.4%へわずかに下がりました。認証技術の導入による利用者確認は、2025年時点で22.2%です。
一方、同じ目的に属するID・パスワードによるアクセス制御は、2024年の58.9%から2025年は60.4%へ上昇しています。同じ「本人確認と情報の保護」でも、実施率には3倍近い開きがあります。
暗号化の0.4ポイントの低下は、調査のばらつきの範囲に収まる差です。この設問の有効回答はおよそ2,480社で、1ポイント未満の増減は集計上の振れ幅に含まれうる差です。増減の方向を変化として読むことはできません。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5/総務省「令和7年通信利用動向調査報告書」(調査票 問5)
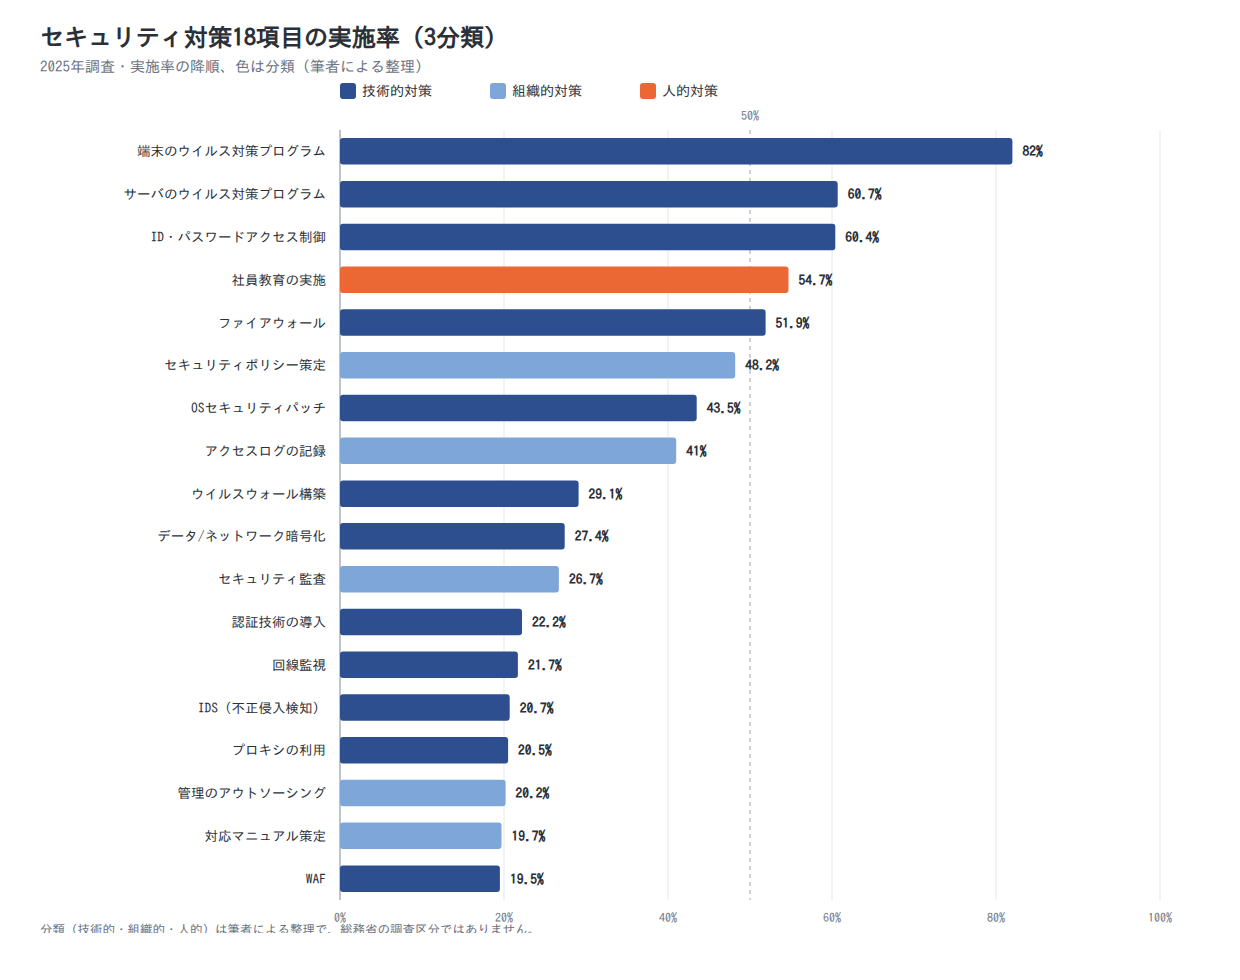
組織的対策は5項目すべてが5割未満で、最も高いポリシー策定でも48.2%
組織的対策は、ルールや体制、記録によって守る対策です。2025年時点では5項目すべてが5割未満で、最も高いセキュリティポリシーの策定でも48.2%にとどまります。
- セキュリティポリシーの策定: 48.2%
- アクセスログの記録: 41.0%
- セキュリティ監査の実施: 26.7%
- セキュリティ管理のアウトソーシング: 20.2%
- ウイルス対策対応マニュアルの策定: 19.7%
技術的対策では5割を超える項目が4つありました。分類をまたいで比べると、機器やソフトを入れる対策は半数前後まで進んでいます。一方、ルールや記録の対策は2割から4割台で止まっており、水準差がはっきりしています。
出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5をもとに分類して作成(分類は筆者による整理)
実施率が下がるのは「導入して終わる対策」ではなく「運用を続ける対策」
まず事実を確認します。ウイルス対策プログラムの導入は、2025年時点で端末が82.0%、サーバが60.7%でした。これに対しOSへのセキュリティパッチの導入は43.5%で、端末との差は38.5ポイントあります。
組織的対策でも、アクセスログの記録は41.0%、セキュリティ監査の実施は26.7%です。ウイルス対策対応マニュアルの策定は19.7%にとどまります。
この差から読み取れるのは、実施率の高低が分類よりも「一度きりの導入で完了するか、運用の継続を要するか」で説明できる可能性です。ウイルス対策プログラムは導入した時点で実施したと答えられますが、パッチ適用や監査は続けなければ実施状態を保てません。分類で自社を点検するときは、続ける必要がある対策ほど抜けやすいという前提で見てください。
注意
この読み取りは選択肢の文言差でも説明できます。「導入」と書かれた項目は該当すると判断しやすく、「策定」「実施」と書かれた項目は自己評価が厳しくなりがちです。またOSの自動更新が標準になった結果、パッチ適用を対策として意識せず選ばない企業がいる可能性もあり、43.5%が実態を下回っている恐れがあります。因果を断定できる数値ではありません。
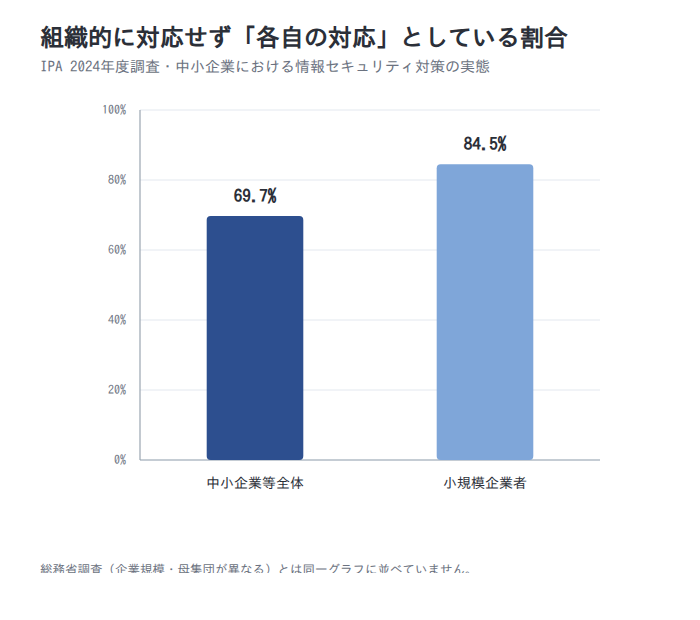
中小企業の69.7%、小規模企業者の84.5%は組織的に対応せず各自任せになっている
規模の小さい企業では、体制面の手薄さがより大きく出ます。IPAが中小企業等を対象に実施した2024年度の調査では、対策を組織的には行わず各自の対応としている企業が69.7%でした。小規模企業者に限ると84.5%で、差は14.8ポイントあります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(有効回答4,191件)をもとに作成
ここから読み取れるのは、規模が小さいほど対策が個人任せになりやすいという傾向です。ただし、常用雇用者100人以上を対象とした総務省調査でも、セキュリティポリシーの策定は48.2%と半数を下回ります。組織的対策の手薄さは、中小企業に限った話ではありません。
注意
IPA調査と総務省調査は、調査主体も母集団も設問も異なります。69.7%・84.5%・48.2%を規模別の連続した系列として並べることはできません。またIPA調査はWebアンケートモニタによる回答のため、回答者が経営層か情報システム担当者かで自社体制の認識が変わります。従業員が数名の企業で文書化された体制がないことが、ただちに不備を意味するわけでもありません。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
人的対策にあたる社員教育は54.7%で、2017年の57.6%を下回っている
人的対策は、人の行動や判断に働きかける対策です。総務省調査でここに該当する選択肢は「社員教育の実施」の1項目だけで、2025年時点の実施率は54.7%でした。
推移を見ると、2017年は57.6%、2024年は52.9%、そして2025年が54.7%です。8年で2.9ポイント下がり、2017年の水準には戻っていません。
従業員のセキュリティリテラシーを高める取り組みは、多くの企業で必要性が語られてきました。それでも実施率としては横ばいから微減の範囲にとどまっている、というのがこの調査から分かる事実です。教育をすべきかどうかの主張ではなく、実施状況の現在地としてご覧ください。
注意
社員教育は2018年から2023年までの値が手元のデータにないため、2017年と直近2年の比較にとどまります。途中で一度上昇して戻った可能性を否定できず、「一貫して低下している」とは言えません。またeラーニングや外部研修が一般化した結果、回答者が「社員教育」を自社実施の研修に限定して解釈している可能性もあります。加えて、割合の分母が途中で変わっています。2017年・2018年の調査は「情報通信ネットワーク(企業内・企業間通信網やインターネット)利用企業」を分母とし、2021年以降は「インターネット利用企業」を分母としています。2017年と2025年の2.9ポイント差には、この基準変更の影響が含まれます。
仕組みで守る対策は8.8ポイント伸び、人に働きかける対策は微減にとどまる
同じ調査のなかで、人的対策と逆方向に動いている項目があります。ID・パスワードによるアクセス制御の実施率は、次のように推移しました。
- 2018年: 51.6%
- 2021年: 57.0%
- 2022年: 57.2%
- 2023年: 58.0%
- 2024年: 58.9%
- 2025年: 60.4%
この7年でアクセス制御は8.8ポイント上昇した一方、社員教育は2017年の57.6%から2025年の54.7%へ微減しました。仕組みで守る対策が積み上がり、人に働きかける対策が横ばいで推移したことが、この期間の特徴です。いずれの年も、総務省「通信利用動向調査」図表5-5「セキュリティへの対応状況(複数回答)」の同一選択肢「ID、パスワードによるアクセス制御」の値であり、設問の文言は変わっていません。
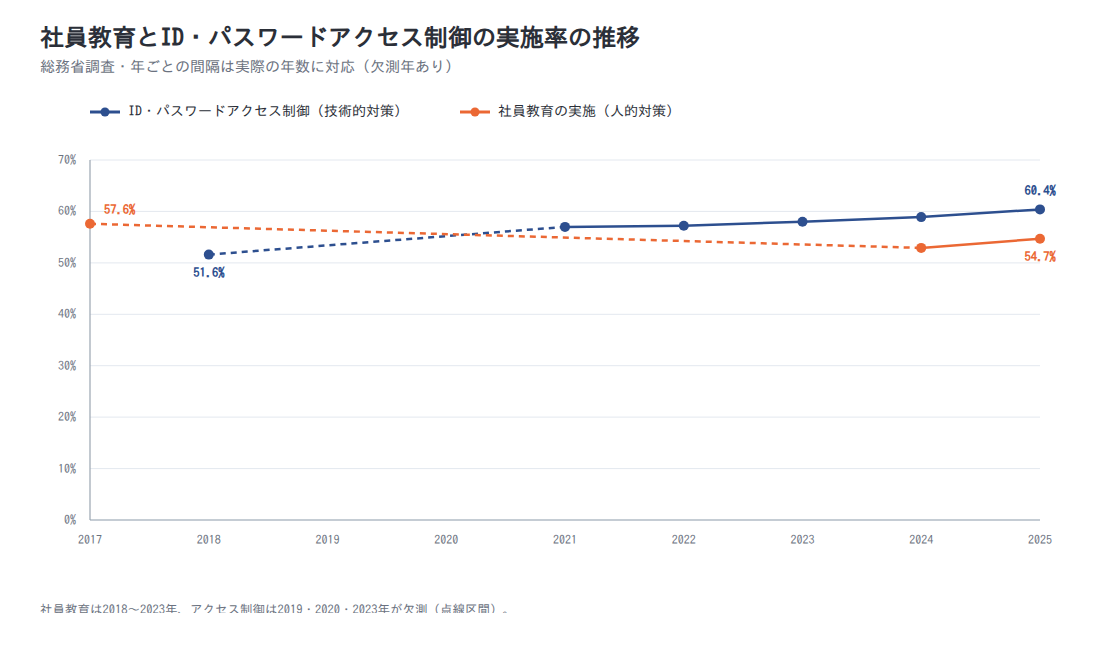
出典: 総務省「通信利用動向調査」各年版をもとに作成
なお、アクセス制御は2019年・2020年、社員教育は2018年から2023年の値を本記事では扱っていません。各年の「調査結果の概要」に数値の記載がないためで、調査が行われなかったという意味ではありません。グラフを読むときは、点と点の間隔が年数どおりではないことを踏まえてください。また前述のとおり、2018年以前と2021年以降では割合の分母となる企業の定義が異なります。
中小企業では63.6%が従業員への情報セキュリティ教育を実施していない
中小企業に目を向けると、教育の実施状況はさらに手薄です。IPAの2024年度調査では、中小企業等の63.6%が従業員への情報セキュリティ教育を「特に実施していない」と回答しました。実施している側は3割台にとどまる計算になります。
ただし、この数値を総務省調査の54.7%と単純に比べることはできません。母集団が中小企業等と常用雇用者100人以上の企業で異なり、調査年も2024年と2025年で違ううえ、設問形式も一致していないためです。
ひとり情シスの方に向けて、見解を申し添えます。教育の未実施は、やらないと決めた結果とは限りません。担当者を置けないまま後回しになった結果であることも多いと考えられます。
まずは年1回の実施記録を残すところから始めてみてください。翌年の議論がしやすくなります。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「平成29年通信利用動向調査」/総務省「平成30年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「令和5年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料
全体の実施率は8年間98%前後で頭打ちだが、直近1年で伸びたのは組織的対策
「何らかの対策を実施している企業の割合」は、指標としてすでに頭打ちです。動向を知りたいときは、全体率ではなく項目別の数値を見る必要があります。
推移は次のとおりです。8年間、97.7%から99.3%の範囲に収まっています。
- 2017年: 99.3%
- 2018年: 97.8%
- 2021年: 98.1%
- 2022年: 98.4%
- 2023年: 98.5%
- 2024年: 97.7%
- 2025年: 98.3%
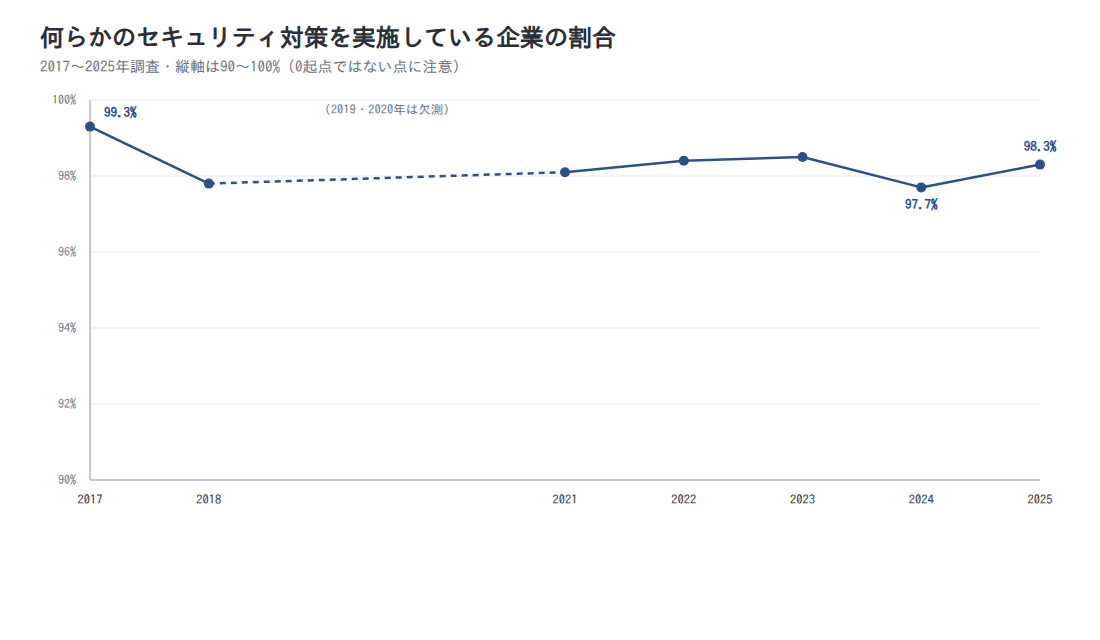
出典: 総務省「通信利用動向調査」各年版をもとに作成
なお、2019年と2020年は該当する値がありません。また、2025年の98.3%は令和7年調査の「結果(概要)」(別紙2)の値で、無回答を分母から除いた集計です。同じ令和7年調査でも、無回答を含めて集計している報告書では98.0%となります。速報値と確定値の関係ではなく、無回答の扱いの違いによる差です。加えて2017年・2018年は分母が「情報通信ネットワーク利用企業」、2021年以降は「インターネット利用企業」であり、全期間が厳密に同一基準ではない点も踏まえてください。
直近1年で伸びたのはポリシー策定+4.0ポイントとアクセスログ+3.2ポイント
項目別に見ると、直近1年で伸び幅が大きいのは組織的対策でした。セキュリティポリシーの策定は、2024年の44.2%から2025年は48.2%へ4.0ポイント上昇しています。
アクセスログの記録も、2024年の37.8%から2025年は41.0%へ3.2ポイント伸びました。
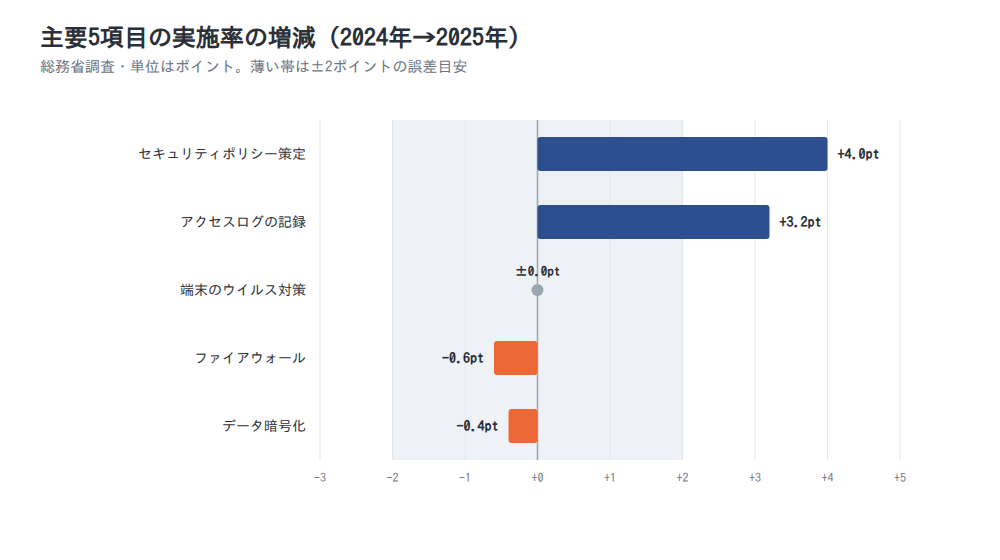
出典: 総務省「令和7年通信利用動向調査」別紙2(2024年→2025年)をもとに作成
ここから読み取れるのは、直近の変化が機器やソフトの導入ではなく体制面の整備に寄っているということです。分類のなかで最も水準が低かった組織的対策が、いま動いている領域にあたります。
注意
この設問の有効回答はおよそ2,480社です。ポリシー策定の+4.0ポイントやアクセスログの+3.2ポイントは1ポイント未満の増減より大きいものの、集計上の振れ幅がどの程度かは公表資料から確認できないため、増加幅の大小をそのまま比較することはできません。なお公表されている比率は、地方・産業・常用雇用者規模による比重調整を行った値であり、回答社数をそのまま割った比率ではありません。また同じ令和7年調査でも、無回答を除く「結果(概要)」と無回答を含む報告書とで0.1〜0.3ポイント程度異なります(例: ポリシー策定は48.2%と48.1%)。本記事は「結果(概要)」の値で統一しています。
同じ1年でウイルス対策は横ばい、ファイアウォールと暗号化はわずかに低下した
同じ1年間で、技術的対策の主要項目はほとんど動いていません。2024年から2025年への変化は次のとおりです。
- パソコンなどの端末へのウイルス対策プログラム導入: 82.0% → 82.0%
- ファイアウォールの設置・導入: 52.5% → 51.9%
- データやネットワークの暗号化: 27.8% → 27.4%
低下幅はいずれも1ポイント未満で、調査のばらつきの範囲に入ります。減っていると断定できる差ではありません。
この並びから読み取れるのは、技術的対策が2つの領域に分かれているということです。ウイルス対策やファイアウォールのように普及が一巡した領域と、暗号化のように2割台で止まったままの領域があります。後者は、今後も自動的には伸びないと考えられます。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和7年通信利用動向調査報告書」/総務省「平成29年通信利用動向調査」/総務省「平成30年通信利用動向調査」/総務省「令和3年通信利用動向調査」/総務省「令和4年通信利用動向調査」/総務省「令和5年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
最も多くの企業に届いている脅威は標的型メールの31.7%だが、人的・組織的対策の実施率は技術的対策を下回る
同じ調査では、企業が受けたセキュリティ被害も聞いています。2025年時点で標的型メールが送られてきたと回答した企業は31.7%でした。不正アクセスを受けた企業の4.1%より、桁が1つ大きくなっています。
一方、対策側の実施率を並べると順序が変わります。社員教育は54.7%、ウイルス対策対応マニュアルの策定は19.7%です。いずれもウイルス対策プログラムの82.0%やファイアウォールの51.9%を下回ります。
この2つの並びから読み取れるのは、企業が実際に遭遇している事象の構成と、対策の実施率の順序が一致していないという関係です。標的型メールは、受信者が気づくかどうかが境目になる類型です。それでも人に関わる対策や、届いた後の動き方を決める対策は、機器やソフトの対策ほど実施されていません。
これは因果を示すものではなく、分類ごとの実施率を見直す材料として受け取ってください。脅威の多さから対策の優先順位を直接導けるわけではありません。
注意
「標的型メールが送られてきた」は攻撃メールが到達した事実で、被害の発生を意味しません。「不正アクセス」は侵害が成立した事象を指すため、両者は定義の粒度が異なり、数値の大小をそのまま脅威の深刻さの比較に使うことはできません。またメールフィルタリングやサンドボックスは調査の選択肢に単独の項目がなく、標的型メールへの技術的対策の実施率はこのデータからは読めません。31.7%は報告書ベース(n=2,488、無回答を含む)、4.1%は別紙2ベース(n=2,482、無回答を除く)で、同じ令和7年調査でも集計資料が異なります。別紙2では同じ項目が「標的型メールの送付」31.8%と表記されており、0.1ポイントの差があります。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査」別紙2
3分類のどこから着手するかは、実施率の低い領域と母集団の確認で決まる
ここまでの数値を、自社の点検に落とし込みます。網羅的な対策リストを作るのではなく、分類ごとに見て自社が薄いところから埋めるのが、限られた人数で進めるときの現実的な順序です。
ポイント: 着手順のチェックリスト
- 技術的対策は、端末より遅れやすいサーバ側とパッチ適用の状況を先に確認する
- 組織的対策は、ほかの項目の前提になるポリシーと記録から着手する
- 他社の実施率を基準にする前に、その調査の母集団と調査年を確認する
特定の製品を入れれば解決するという話ではありません。以下の3つの見出しで、それぞれの確認のしかたを具体的に見ていきます。
技術的対策で伸びしろが大きいのはサーバ側の60.7%とパッチ適用の43.5%
技術的対策のなかで先に確認したいのは、実施率が相対的に低い項目です。2025年時点で端末へのウイルス対策プログラム導入は82.0%でした。一方、サーバへの導入は60.7%、OSへのセキュリティパッチの導入は43.5%にとどまります。
実務としては、まずサーバの棚卸しから始めるのが確実です。どのサーバが誰の管理下にあり、ウイルス対策とパッチ適用の対象に入っているかを一覧にするだけで、抜けている範囲が見えます。
そのうえで、パッチ適用の担当者と期限を決めます。導入で終わる対策から、続ける対策へ視点を移すという意味では、ここが最初の区切りになります。
なお、IPAの2024年度調査では、中小企業等でOS・ソフトウェアを常に最新の状態にしていると答えた企業が「一部実施」を含めて73.0%でした。設問形式が自己診断である点が総務省調査と異なるため、43.5%と並べて比較はできません。
組織的対策はポリシー策定48.2%と記録41.0%から着手すると全体が動く
組織的対策は、着手する順序が決まっています。直近1年で伸びているのがセキュリティポリシーの策定48.2%とアクセスログの記録41.0%であり、この2つは他の項目の前提にもなります。
- セキュリティポリシーの策定(48.2%): 誰が何をしてよいかを決める
- アクセスログの記録(41.0%): 決めたことが守られているかを確認できるようにする
- セキュリティ監査の実施(26.7%): ポリシーと記録がそろって初めて成立する
- ウイルス対策対応マニュアルの策定(19.7%): 何が起きたときに誰へ連絡するかを決める
ここから読み取れるのは、監査26.7%や対応マニュアル19.7%が低いのは、その前工程が整っていないためでもあるという関係です。ひとり情シスであれば、まず「誰が何をしてよいか」をA4用紙1枚にまとめるところから始めてください。分量よりも、承認された文書が存在することのほうが効きます。この順序は本記事による整理であり、調査から導かれた因果関係ではありません。
他社の実施率を自社に当てはめる前に、その調査の母集団を確認する
最後に、数値の読み方そのものを共有します。同じ対策項目でも、調査が変われば実施率は10ポイント以上動きます。
ウイルス対策では、総務省調査の2025年の82.0%に対し、IPAの2024年度調査では「一部実施」を含めて71.4%でした。教育では、総務省調査の2025年の54.7%に対し、IPA調査では未実施が63.6%で、実施側は3割台にとどまる計算になります。
背景にあるのが母集団の違いです。総務省調査は常用雇用者100人以上の企業を対象とし、IPA調査は中小企業等を対象としています。「一般的な実施率」として紹介されている数値を自社の基準にする前に、その調査がどの規模の企業を見ているかを必ず確認してください。
注意
ずれの要因は企業規模だけではありません。調査年(2025年と2024年)、設問形式(複数回答と、自己診断で「実施・一部実施」を答える方式)、回答経路(郵送・オンラインとWebアンケートモニタ)がいずれも異なります。IPA側が「一部実施」を含む集計であるにもかかわらず低い点は指摘できますが、差の全量を企業規模によるものと説明することはできません。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
セキュリティ対策の種類を、総務省調査の項目と実施率から整理しました。要点は次の4つです。
- セキュリティ対策は技術的・組織的・人的の3分類で見ると、同じ実施率という基準で比較できる(分類は筆者による整理。個人情報保護法ガイドラインやISO/IEC 27002:2022の4区分から物理的を除いたものに対応する)
- 2025年時点で何らかの対策を実施している企業は98.3%だが、18項目のうち5割を超えるのは5項目だけ
- 組織的対策は最も高いポリシー策定でも48.2%、人的対策の社員教育は54.7%で、いずれも技術的対策の上位に届かない
- 実施率が低いのは分類の問題というより、運用を続ける必要がある対策であることが多い
自社を点検するときは、対策の有無ではなく、分類ごとにどこまでやっているかを確認してください。技術的対策が並んでいても、組織的対策と人的対策が空白のままになっていないか。この記事の表を手元に置いて、1行ずつ当てはめるところから始めてみてください。
情シス担当者の学び直しには「情シスカレッジ」

人的対策にあたる社員教育の実施率は、2025年時点で54.7%にとどまっていました。従業員への教育を考える前に、担当者自身が体系立てて学び直す機会を確保できていない、という声も少なくありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の運用に追われるなかでも、短時間で必要な知識を積み上げられる形にしています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学べる
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成とCSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査」別紙2(図表5-4・5-5)
- 総務省「令和7年通信利用動向調査報告書」(図表5-1・5-2・5-3、調査票 問5)
- 総務省「平成29年通信利用動向調査」
- 総務省「平成30年通信利用動向調査」
- 総務省「令和3年通信利用動向調査」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和5年通信利用動向調査」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要説明資料
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- サイバーセキュリティ基本法(平成26年法律第104号)
- ISO/IEC 27002:2022