

【総務省・IPAデータ】クラウドセキュリティとは|企業の83.5%がクラウドを使う2025年に、対策の優先順位が変わる理由
クラウドサービスは、もう当たり前に使っていますよね。メールもファイル共有も勤怠管理も、気づけば社外のサービスに乗っています。
ただ、セキュリティの話になると急に自信がなくなる、という方は多いのではないでしょうか。
- クラウドセキュリティって、結局どこまでが自社の責任なのか分からない
- 対策はしているつもりだが、これで足りているのか判断できない
- 他社がどのくらいやっているのか、比べる材料がない
結論から言うと、クラウドセキュリティとは、クラウドサービスを安全に使うための対策全般のことです。その範囲は事業者と利用者で分かれており、本記事では利用者側が担う部分を中心に扱います。
クラウドの利用が広く定着した今、論点は「導入するかどうか」ではありません。すでに社内に入っているサービスを、どう安全に運用するかに移っています。
この記事のポイント
- クラウドサービスを利用する企業は2025年時点で83.5%。2011年の21.6%から約4倍になりました(出典: 総務省「令和7年通信利用動向調査(速報)」ほか)
- 企業の対策は端末のウイルス対策が82.0%(2025年調査)と突出する一方、認証技術の導入は20.7%、アクセスログの記録は37.8%(いずれも2024年調査)にとどまります(出典: 総務省「令和7年通信利用動向調査」別紙2)
- 実際の侵入手口は脆弱性が48.0%、ID・パスワードの不正利用が36.8%(いずれも2023年度)。対策の重心と手口の重心がずれています(出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウドセキュリティとは、クラウド上のデータとアカウントを守るために利用者側が担う対策の総称
クラウドセキュリティとは、クラウド上のデータとアカウントを守る対策の総称です。クラウドサービスでは基盤の安全管理を事業者が担い、権限や公開範囲は利用者が決めます。この利用者側に残る部分が中心です。
なお、クラウドセキュリティという言葉は、事業者側の基盤の安全確保まで含めて使われることもあります。本記事では、利用者が自分で設定・運用できる範囲に絞って整理します。
クラウドの選定や設定については、公的機関の手引きも公開されています。総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月公表)や、IPA「中小企業のためのクラウドサービス安全利用の手引き」(2026年6月版)が、社内ルール作りの参考になります。
ポイント
- 事業者が担う範囲: データセンターや物理設備、基盤ソフトウェアの管理
- 利用者が担う範囲: アカウントと権限、公開範囲の設定、保存するデータの扱い
事業者が守るのは基盤まで、設定・権限・データの管理は利用者側に残る
クラウドでは、事業者と利用者で責任の範囲が分かれます。共有リンクの公開範囲も退職者アカウントの削除も、契約した側しか判断できません。
IPAは、クラウドを使う組織が意識すべき点を4つ挙げています。
- サービスを選ぶ段階で事前に調査する
- インシデント時の責任範囲を契約時に明確にする
- クラウドが停止したときの代替手段を決めておく
- 事業者側の仕様変更があったときに設定を見直す
提供形態がIaaSかPaaSかSaaSかで、利用者の担当範囲は変わります。ただしどの形態でも、利用者の作業がゼロになることはありません。
企業の83.5%がクラウドを使う今、守る対象は社内ネットワークの外に広がっている
総務省の通信利用動向調査によると、クラウドを利用する企業は2025年時点で83.5%です。2011年調査の21.6%から約4倍になりました。
2025年調査の利用理由で最も多いのは「場所、機器を選ばずに利用できるから」の50.7%です。次は「資産、保守体制を社内に持つ必要がない」の42.8%でした。
社内の境界で守る前提が崩れたのは、クラウドの副作用ではありません。場所を選ばず使えることも社内に資産を持たないことも、企業がクラウドに求めた性質そのものです。
出典: 総務省「令和7年通信利用動向調査(速報)」別紙1/総務省「令和7年通信利用動向調査」別紙2/総務省「平成23年通信利用動向調査の結果」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド利用率は2011年の21.6%から2025年の83.5%へ伸び、論点は導入から運用へ移っている
クラウドセキュリティが必要とされる背景には、利用率の変化があります。ここでは総務省の通信利用動向調査から、15年分の推移を見ていきます。同じ調査の同じ指標なので、年ごとの比較ができる系列です。
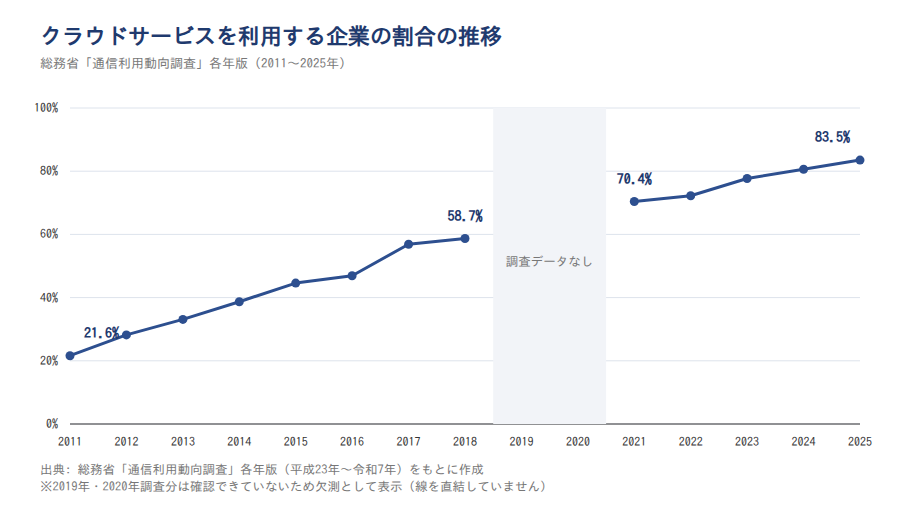
出典: 総務省「令和7年通信利用動向調査(速報)」ほか「通信利用動向調査」各年版より作成
2025年の利用率は83.5%で、この15年で約4倍になった
総務省の通信利用動向調査によると、クラウドサービスを利用する企業の割合は2025年時点で83.5%です。全社利用と一部利用を合計した値で、この15年で約4倍になりました。
| 調査年 | クラウドサービスを利用する企業の割合 |
|---|---|
| 2011年 | 21.6% |
| 2023年 | 77.7% |
| 2024年 | 80.6% |
| 2025年 | 83.5% |
出典: 総務省「令和7年通信利用動向調査(速報)」/同 別紙2/総務省「令和5年通信利用動向調査」/総務省「平成23年通信利用動向調査の結果」。※2025年の値は速報によるもので、同じ調査でも報告書の確定値は83.4%です。集計の取り方(無回答の扱い)や公表時点によって、同一年でも値がわずかに異なります。
いずれも同一調査の同一指標なので、経年の比較として読めます。 ただし自社に当てはめる前に、次の条件を確認してください。
注意
2025年の83.5%は速報値です。同じ令和7年調査でも、報告書の確定値(無回答を含む集計、n=2,489)は83.4%です。また、この調査の母集団は常用雇用者100人以上の企業で、小規模企業は含まれていません。
伸びは年10ポイント級から年3ポイント前後に鈍化している
伸び方にも変化があります。2016年調査は46.9%、2017年調査は56.9%で、1年で10.0ポイント伸びました。2018年調査は58.7%です。
一方、直近は2023年77.7%、2024年80.6%、2025年83.5%と、年3ポイント前後の動きにとどまっています。
この推移から読み取れるのは、水準よりも増分の縮み方のほうが重要だという点です。企業の関心は導入判断から、すでに入っているものをどう安全に運用するかへ移る段階に来ています。
ただし、8割を超えた水準では算術的に伸び幅が小さくなります。上限に近づいた効果だけでも同じ鈍化は説明がつきます。なお本稿で確認した範囲では2019年・2020年調査分の値がなく、系列に空白があります。
業種別で最も低いサービス業でも75.9%が利用している
クラウドの利用は特定の業種に限った話ではありません。2024年調査の業種別では上下で約20ポイントの差がありますが、最も低い業種でも4社中3社が利用しています。
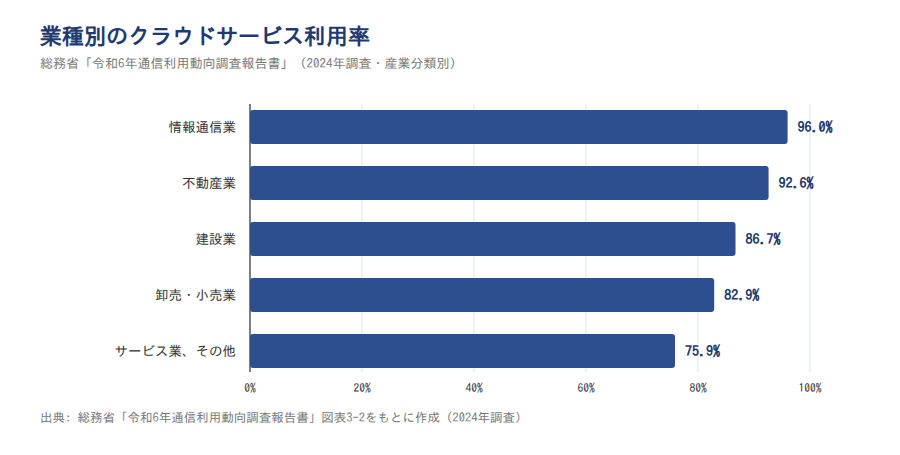
| 産業分類(2024年調査) | クラウドサービスを利用する企業の割合 |
|---|---|
| 情報通信業 | 96.0% |
| 不動産業 | 92.6% |
| 建設業 | 86.7% |
| 卸売・小売業 | 82.9% |
| サービス業、その他 | 75.9% |
出典: 総務省「令和6年通信利用動向調査報告書」図表3-2
この数値から読み取れるのは、業種を理由にした先送りが難しくなっている点です。「うちの業種はまだクラウドを使っていない」という説明は、どの業種でも成り立ちません。
業種間の差は、導入の有無ではなく、全社で使っているか一部門にとどまるかの範囲差と読めます。ただしこれは解釈であって、数値で裏づけたものではありません。
出典: 総務省「令和7年通信利用動向調査(速報)」別紙1/同 別紙2/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和5年通信利用動向調査」/総務省「平成30年通信利用動向調査」/総務省「平成29年通信利用動向調査」/総務省「平成23年通信利用動向調査の結果」
セキュリティはクラウドを使わない理由にも、使う理由にもなっている
「クラウドは危ないのか、それとも安全なのか」は、感覚で語られがちな論点です。総務省の通信利用動向調査には、クラウドを使わない理由と使う理由の両方を聞いた設問があるので、順に見ていきます。
未利用企業の26.6%がセキュリティ不安を理由に挙げている
クラウドを利用していない企業に理由を聞くと、セキュリティ不安は上位に入ります。2025年調査の結果です。
| クラウドサービスを利用しない理由(2025年調査) | 割合 |
|---|---|
| 必要がない | 46.5% |
| 既存システムの改修コストが大きい | 28.7% |
| 情報漏えいなどセキュリティに不安がある | 26.6% |
出典: 総務省「令和7年通信利用動向調査報告書」図表3-6(未利用企業 n=150)
セキュリティ不安は2024年調査でも24.9%で、2年続けて2割台後半を占めています。
注意
未利用企業の回答数は2024年調査がn=171、2025年調査がn=150と小さめです。1〜2ポイント程度の変化は誤差に収まる可能性があるため、増減の向きだけを取り出して読むのは避けてください。
一方で利用企業の35.0%は、信頼性の高さを利用理由に挙げている
同じ調査で、クラウドを使う企業側の理由も見てみましょう。「サービスの信頼性が高いから(情報漏えいなど対策)」は2025年調査で35.0%でした。
2024年調査では32.3%だったので、2年続けて3割台です。「システムの拡張性が高いから(スケーラビリティ)」の28.9%より上位に入っています。
セキュリティは、使わない理由にも使う理由にも挙げられている項目です。
評価が割れているのは技術そのものではなく、責任範囲の理解度
この2つの数値を並べると見えてくるのは、同じ「セキュリティ」が障壁にも動機にもなっているという構図です。
自社でサーバーを抱えるより、事業者に任せたほうが安全な部分は確かにあります。一方で、設定や権限の管理という利用者側の責任は消えません。
評価が割れる原因は、クラウドの技術水準よりも、どこまでが自社の責任かを把握できているかの差にあると考えられます。責任範囲がはっきりすれば、不安は具体的な作業リストに変わります。
ただし、利用理由と非利用理由は回答した企業群が異なります。同じ企業の中で評価が分裂していることを示すデータではありません。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド利用で意識すべき脅威はランサム攻撃・サプライチェーン・AI利用の3方向に広がっている
では、実際にどんな脅威を想定すればよいのでしょうか。手がかりになるのが、IPAが毎年公表している情報セキュリティ10大脅威です。
2026年版(組織編)に、クラウド環境そのものを対象にした脅威項目はありません。クラウド利用時に関係する項目を順に拾っていきます。
ランサム攻撃が4年連続1位、サプライチェーン・委託先を狙った攻撃が4年連続2位
2026年版の組織編では、「ランサム攻撃による被害」が4年連続の1位でした。「サプライチェーンや委託先を狙った攻撃」も4年連続の2位です。
警察庁に報告された企業・団体等のランサムウェア被害は、2024年の上半期が114件、下半期が108件でした。
事例としては、2024年6月のKADOKAWAグループへの攻撃で254,241人分の情報が漏えいしています。2025年9月のアサヒグループホールディングスへの攻撃では、約191万件の漏えいの可能性が公表されました。
被害額の平均値は2,386万円という数値もあります。ただし2022年時点のJNSA調査からの引用で、公表・報道された被害の集計です。母集団は上記の件数と異なります。
バックアップをクラウドに寄せている場合、復旧できるかどうかはクラウド側の設定に左右されます。 世代管理と復元手順を確認しておいてください。
2026年はAIの利用をめぐるサイバーリスクが3位に初選出された
2026年版で新しく入ったのが、3位の「AIの利用をめぐるサイバーリスク」です。組織編では初選出です。
IPAの解説書は、従業員が許可なく個人のAIサービスを業務に使う「シャドーAI」による情報漏えいや、AIが事実でない内容を生成する問題(ハルシネーション)を挙げています。AIに不正な指示文を読み込ませるプロンプトインジェクションは、同じ解説書のコラムで整理されています。
押さえておきたいのは、業務で使う生成AIの多くはクラウドサービスの一形態だという点です。入力したデータの扱いもアカウントの管理も、クラウドセキュリティの範囲に入ります。
脆弱性・標的型攻撃・内部不正・リモートワーク環境も上位に並ぶ
4位以下にも、クラウド利用と関係の深い項目が並びます。2026年版(組織編)の一覧は次のとおりです。
| 順位(2026年・組織編) | 脅威 |
|---|---|
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | 分散型サービス妨害攻撃(DDoS攻撃) |
| 10位 | ビジネスメール詐欺 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]表1.1
このうち4位・7位・8位は、いずれもクラウド利用時に利用者側の責任範囲で起きるものです。 脆弱性の放置、権限を持つ人の持ち出し、社外からのアクセス経路は、どれも利用者が管理する領域にあります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」
被害は総量が減ったのではなく型が入れ替わっている
「昔より被害は減ったのでは」と感じる方もいるでしょう。総務省の調査を年で追うと、被害の型の入れ替わりが見えます。
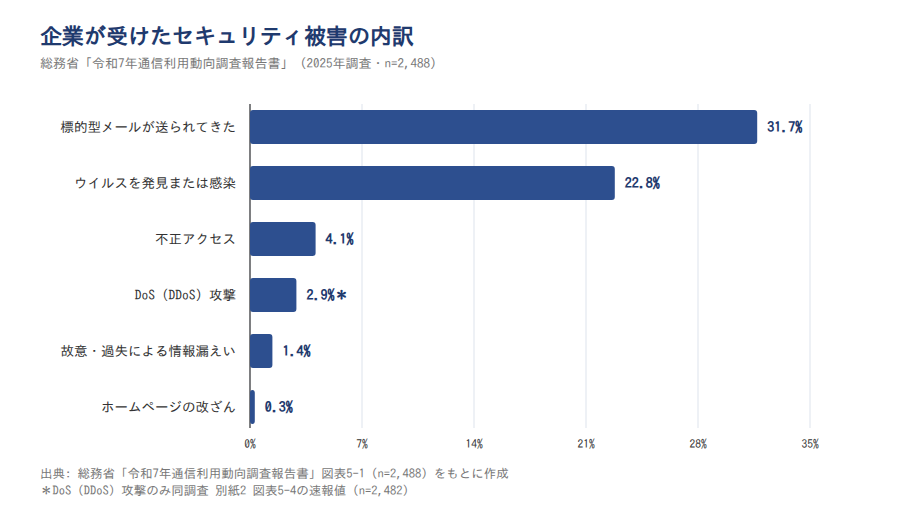
出典: 総務省「令和7年通信利用動向調査報告書」図表5-1/同 別紙2図表5-4より作成
ウイルス系の被害は2022年の32.6%から2025年の22.8%へ下がった
まず減っている型です。「ウイルスを発見又は感染」した企業は、2022年調査の32.6%から2025年調査の22.8%へ約10ポイント下がりました。
端末の製品で止められる型は減っています。ただし選択肢の作り方が変わっており、この差をそのまま実被害の減少とは読めません。
注意
2024年調査では、ウイルスの選択肢が「発見したが感染しなかった」20.3%と「少なくとも1回は感染した」3.2%に分かれています。この変更が回答率に影響した可能性があり、経年比較は幅を持って読んでください。
標的型メールは31.7%で横ばい、不正アクセスは4.1%とわずかに増えている
一方で、減っていない型もあります。「標的型メールが送られてきた」企業は2021年調査の33.1%、2025年調査で31.7%でした。不正アクセスは2024年に3.9%、2025年に4.1%です。
被害の内訳は次のとおりです。
| 被害の種類(2025年調査) | 被害を受けた企業の割合 |
|---|---|
| 標的型メールが送られてきた | 31.7% |
| ウイルスを発見または感染 | 22.8% |
| 不正アクセス | 4.1% |
| DoS(DDoS)攻撃 | 2.9% |
| 故意・過失による情報漏えい | 1.4% |
| ホームページの改ざん | 0.3% |
出典: 総務省「令和7年通信利用動向調査報告書」図表5-1(n=2,488)。※DoS(DDoS)攻撃のみ同調査の別紙2図表5-4の速報値(n=2,482)です。
この数値から読み取れるのは、製品で止められる型だけが減り、人をだます型と正規の認証情報で入る型は減っていないという構図です。守る対象が端末からアカウントへ移る流れと一致します。
この0.2ポイント差は誤差の範囲に収まりえます。いずれも企業が認知・申告した被害で、気づかれなかった分は含まれません。
ウイルス被害の報告率は従業員5,000人以上で53.6%、100〜299人で22.4%
規模別も見てみます。2024年調査のウイルス被害の割合は、従業者規模100〜299人で22.4%でした。300人以上計は26.2%、5,000人以上は53.6%です。
この差から読み取れるのは、「大企業のほうが危険」とだけ読むのは早いという点です。被害を発見できたかを含む設問だからです。アクセスログの記録は全体で37.8%(2024年調査)にとどまり、中小企業の低い数値は気づけない分を含む可能性があります。
ただし5,000人以上の回答は38社で、数社で値が動きます。大企業ほど狙われやすいとの説明でも同じ差は生じ、ログの数値は全体値です。
不正アクセスの公的数値は統計ごとに2桁以上違うため、件数ではなく割合で読む
不正アクセスの件数は、出どころで大きく違います。
| 統計 | 2025年の数値 |
|---|---|
| 不正アクセス禁止法違反事件の検挙件数(警察の検挙統計) | 431件 |
| うち「不正アクセス行為」の検挙件数 | 407件 |
| IPAへのコンピュータ不正アクセス届出件数 | 109件 |
| JPCERT/CCへの不正アクセス関連行為の報告件数 | 68,853件 |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
実態が食い違うのではなく、母集団が違うだけです。検挙は捜査が成立した分、届出は任意の申告、報告は調整依頼分です。
この資料自体も、届出件数や報告件数から実際の発生数・被害数を推し量ることはできないと注記しています。
企業側の割合も見ます。不正アクセス被害を受けた企業は、総務省調査で2025年に4.1%です。IPAの中小企業調査では2023年度に10.0%、ウイルス感染被害は14.8%でした。
ここから言えるのは、自社に引き寄せて読むなら、件数ではなく割合を使うべきだということです。件数は母集団に左右されるためです。
なお総務省調査(常用雇用者100人以上)とIPA調査(中小企業等)は母集団も調査年も異なります。4.1%と10.0%の差は規模差ではありません。
出典: 総務省「令和7年通信利用動向調査報告書」/同 別紙2/総務省「令和6年通信利用動向調査報告書」/総務省「令和4年通信利用動向調査」/総務省「令和3年通信利用動向調査」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の対策は端末に偏り、実際の侵入口である脆弱性と認証情報からずれている
ここが本記事でいちばんお伝えしたい部分です。対策の一覧を眺めるだけでは、どれから手を付けるか決まりません。実施率と実際の侵入口の数値を並べると、優先順位の根拠が見えてきます。
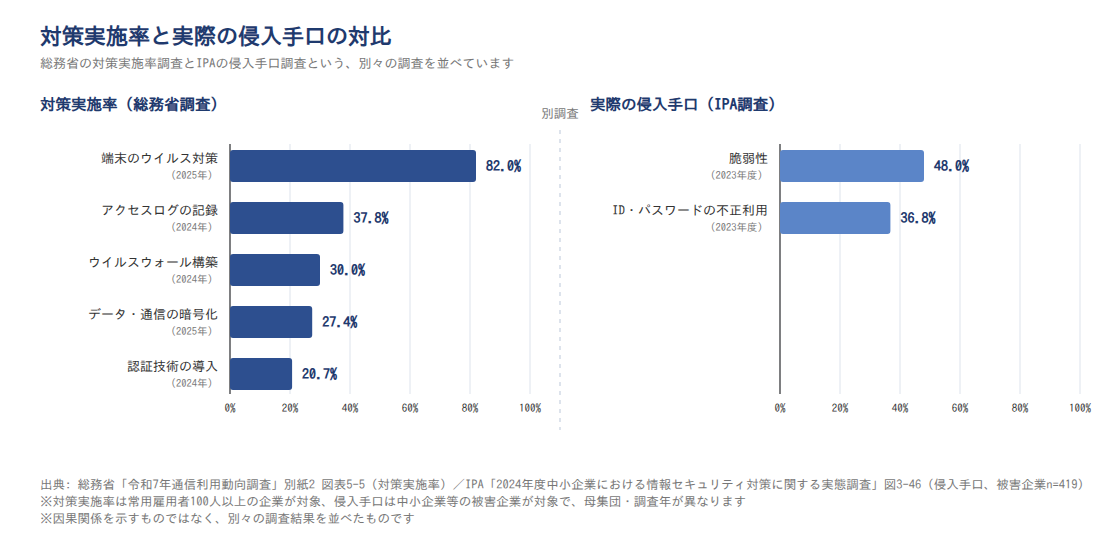
何らかの対策を実施している企業は97.7%、端末のウイルス対策は82.0%
前提として、対策をまったくしていない企業はほとんどありません。総務省の調査では「何らかの対策を実施している」企業が2024年時点で97.7%でした。
中身で最も多いのが端末のウイルス対策です。「端末にウイルス対策プログラムを導入」は2025年調査で82.0%でした。
問題は「やっているかどうか」ではなく、「何をやっているか」のほうにあります。
認証技術の導入は20.7%、暗号化は27.4%、アクセスログの記録は37.8%で半数に届かない
対策の項目別に見ると、実施率には大きな開きがあります。総務省の調査結果は次のとおりです。
| セキュリティ対策の項目 | 実施企業の割合 | 調査年 |
|---|---|---|
| 端末にウイルス対策プログラムを導入 | 82.0% | 2025年 |
| アクセスログの記録 | 37.8% | 2024年 |
| 外部接続の際にウイルスウォールを構築 | 30.0% | 2024年 |
| データやネットワークの暗号化 | 27.4% | 2025年 |
| 認証技術の導入による利用者確認 | 20.7% | 2024年 |
出典: 総務省「令和7年通信利用動向調査」別紙2図表5-5(2024年の値は同図表の令和6年欄)
並べてみると、クラウド利用で重要度が上がる項目ほど、実施率が低くなっています。 認証・暗号化・ログのいずれも半数に届きません。端末の対策は社内に物があった時代から続きますが、アカウントと設定を守る取り組みは広がりきっていません。
被害企業の侵入口は脆弱性48.0%、ID・パスワードの不正利用36.8%
実際の侵入口はどこでしょうか。IPAの調査は、不正アクセス被害を受けた中小企業等(n=419)に手口を聞いています。
2023年度の結果は、「脆弱性」が48.0%、「ID・パスワードの不正利用によるなりすまし」が36.8%でした。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」より作成
この2組を並べて読み取れるのは、実施率が高い対策と、実際に使われている侵入口が別の場所にあるという対応関係です。
クラウド利用では、守る対象が端末からアカウントと設定へ移ります。侵入口に合わせて対策の順番を組み替える必要がある、というのが本記事の見立てです。ただし因果関係ではなく、別々の調査を並べたうえでの仮説です。
注意
対策実施率(総務省・常用雇用者100人以上)と侵入手口(IPA・中小企業等)は、調査主体も母集団も調査年も異なり、同一企業群で確認した対応関係ではありません。また「認証技術の導入による利用者確認」は選択肢の定義が限定的で、認証強化の実態を過小に表している可能性があります。手口の比率は被害企業に限定した内訳です。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」
中小企業の69.7%は情報セキュリティ対策を組織的に行っていない
ここまで読んで、「そうは言っても、そこまで手が回らない」と感じた方もいると思います。それは怠慢ではなく、体制の問題です。
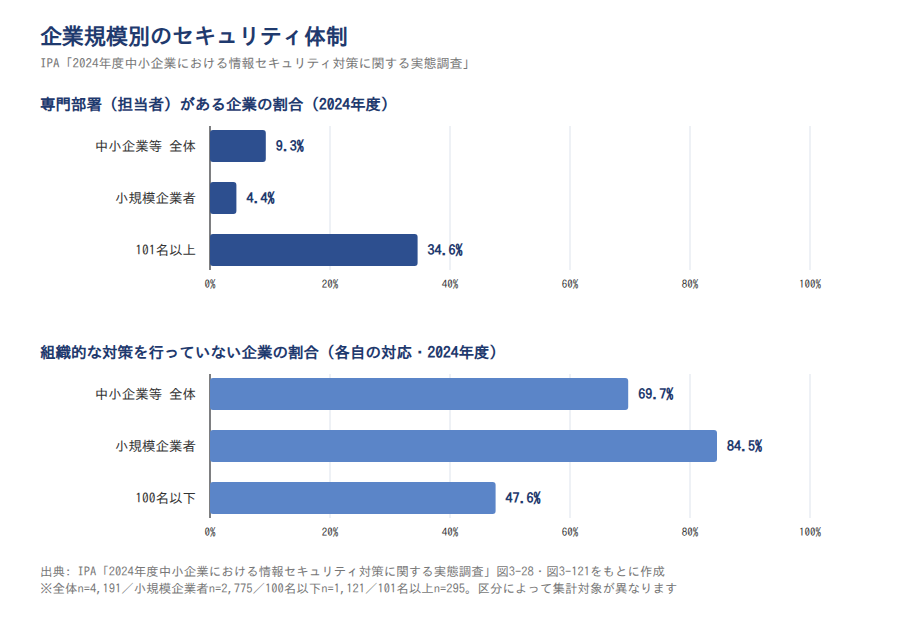
IPAの調査からは、中小企業の多くが少人数や個人の判断でセキュリティに向き合う実態が読み取れます。中小企業のセキュリティ対策を考える出発点になる数値です。
出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」より作成
専門部署があるのは中小企業全体で9.3%、小規模企業者では4.4%
IPAの調査によると、情報セキュリティの専門部署(担当者)がある企業は、2024年度時点で中小企業等全体の9.3%でした。
| 区分(2024年度調査) | 専門部署(担当者)がある | 兼務だが担当者が任命されている |
|---|---|---|
| 中小企業等全体 | 9.3% | 21.0% |
| 小規模企業者 | 4.4% | - |
| 100名以下 | - | 37.6% |
| 101名以上 | 34.6% | - |
出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」図3-28・図3-121(全体 n=4,191/小規模企業者 n=2,775/100名以下 n=1,121/101名以上 n=295)
小規模企業者の4.4%と101名以上の34.6%では約8倍の開きがあります。 多くの中小企業では兼務の担当者が実務を担っており、100名以下の37.6%はまさにひとり情シス・兼任情シスの姿です。
組織的な対策がない企業は小規模企業者で84.5%、100名以下で47.6%
体制の差は、対策の進め方にも表れます。情報セキュリティ対策を「組織的には行っていない(各自の対応)」と答えた企業は、2024年度時点で中小企業等全体の69.7%でした。
小規模企業者では84.5%、100名以下では47.6%でした。規模が小さいほど個人の判断に委ねられています。
この数値から読み取れるのは、規模で大きく開くのは負うべき責任の量ではなく、それを担う体制のほうだという点です。クラウドサービスは、企業規模にかかわらず同じ管理画面と同じ設定責任を利用者側に渡します。
だからこそ、体制が小さい会社ほど「何を先にやるか」を絞る必要があります。
ただし、この調査はWebアンケートモニタによる自己申告です。「組織的な対策」の解釈は回答者で揺れ、小規模企業者の区分定義も業種で異なります。総務省調査とは母集団が違い、直接つなげて読むことはできません。
約7割はセキュリティ対策の投資額を把握していない
投資の面でも同じ傾向です。セキュリティ対策に「投資していない」「わからない」と答えた中小企業等は、IPAの調査で2024年度時点の約7割でした。
注目したいのは金額の多寡ではありません。自社が年間いくら使っているかを答えられない状態のほうが、先に解くべき課題です。 稟議の前に、まず現状把握から始めてみてください。
出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」報告書/同 概要版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
最初に手を付けるのはアカウント・設定・ログの3点
対策項目を並べた記事は多いのですが、順番までは書かれていないことがほとんどです。ここまでの数値を使えば、優先順位に根拠を付けられます。手を付ける順番はアカウント、設定と権限、ログの3点です。
認証情報の保護を最優先にする
最初はアカウントの守りです。IPAの調査では、2023年度に不正アクセス被害を受けた企業の36.8%で、手口がID・パスワードの不正利用によるなりすましでした。
正規の認証情報で入られると、端末側のウイルス対策では止まりません。そこで有効なのが多要素認証です。IPAは知識情報・所持情報・生体情報のうち2つ以上を組み合わせる方式と説明しています。
管理者アカウントと、社外から使うサービスを優先して設定するのが現実的です。
IPAの解説書も、2025年に起きたランサムウェア被害の事例として、多要素認証を適用していなかった認証情報が盗まれ、社内ネットワークに侵入されたケースを取り上げています。
なお総務省調査の「認証技術の導入による利用者確認」は2024年時点で20.7%ですが、多要素認証に限定した数値ではありません。本稿で確認した範囲では、多要素認証の導入率を示す公的統計は見つかりませんでした。
設定と権限の点検を定期的な作業にする
次が設定と権限です。同じIPA調査では、不正アクセス被害を受けた企業の48.0%(2023年度)で手口が脆弱性でした。
脆弱性の放置も設定の誤りも、利用者側の管理範囲で起きます。しかもクラウドは事業者の都合で仕様が変わるため、一度設定したら終わりにはできません。
IPAもクラウド利用時の注意点として、仕様変更時の設定見直しを挙げています。四半期に一度など、点検を定期作業に入れてみてください。
設定監査を自動化する製品カテゴリーもあります。クラウド基盤向けのCSPM、SaaS向けのSSPM、データ保護向けのDSPMといった分類です。
ログを記録していない環境では、被害の有無そのものが測れない
3つ目がログです。総務省調査によると、アクセスログを記録している企業は2024年時点で37.8%にとどまります。
ログがないと、侵害を受けたかどうかも、どこから入られたかも答えられません。先ほどの規模別の差も、検知できているかの差を含んでいる可能性がありました。
多くのクラウドサービスは、監査ログの機能を備えています。 新しい投資ではなく、設定の有効化と保存期間の確認から始められます。ただし取得できる範囲や保存期間は契約プランによって異なります。 まずは管理画面で何日分が残るのかを見てみてください。
運用段階での修正コストは設計段階の100倍になる
最後に、経営層へ説明する材料です。IPAの資料では、セキュリティ対策のコストが工程別に比較されています。
2022年時点で、設計段階を1倍とすると開発段階は6.5倍、テスト段階は15倍、運用段階では100倍です。
新しいクラウドサービスは、選定の時点でセキュリティ要件を確認するほうが結果的に安く済みます。
ただしこの比率はソフトウェア開発の工程を対象としたもので、クラウド導入そのものを測ったデータではありません。もとはIPA「セキュリティ・バイ・デザイン入門」から引用された図で、桁感をつかむための目安として読んでください。
ポイント(着手の順番)
- 1. アカウント: 管理者アカウントと社外利用サービスから多要素認証を有効にする
- 2. 設定と権限: 公開範囲・権限・退職者アカウントの点検を定期作業に入れる
- 3. ログ: 監査ログの記録が有効か、保存期間は何日かを管理画面で確認する
- 4. 新規導入時: 選定段階でセキュリティ要件を確認し、手戻りを減らす
出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「セキュリティ・バイ・デザイン導入指南書」
クラウド利用企業に絞った対策実施率を示す公的統計は確認できていない
最後に、本稿で分からなかったことも書いておきます。総務省調査のセキュリティ対策の設問は、インターネットを利用する企業全体が母集団です。
クラウド利用企業に絞った集計ではありません。2025年の利用率83.5%と対策の実施状況を示す数値は、母集団がそろっていません。
何らかの対策の実施率は2024年時点で97.7%、端末のウイルス対策は2025年時点で82.0%です。認証技術の導入は2024年時点で20.7%でした。いずれもクラウド利用企業に限った値ではありません。
この状況から言えるのは、最も推奨される対策ほど、普及度が測れていないということです。設定監査や権限管理、多要素認証の導入率を示す公的統計は、本稿で確認した範囲では見つかりませんでした。
注意
本稿で確認した範囲では見つからなかった、という意味です。e-Statの詳細統計表や個別設問に該当データが存在する可能性は残ります。判断材料にする際は、最新の公表資料もご確認ください。
出典: 総務省「令和7年通信利用動向調査(速報)」別紙1/同 別紙2
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
クラウドセキュリティとは、事業者と利用者で分担する守りのうち、利用者側が担う範囲の対策です。本記事で見てきた要点を整理します。
- クラウドサービスを利用する企業は2025年時点で83.5%。導入するかどうかを論じる段階は終わりました
- 企業の対策は端末のウイルス対策82.0%(2025年)に偏る一方、被害企業の侵入口は脆弱性48.0%とID・パスワードの不正利用36.8%(いずれも2023年度)でした
- 中小企業等の69.7%(2024年度)は対策を組織的に行っておらず、体制の制約を前提に優先順位を絞る必要があります
- 最初に手を付けるのは、アカウント・設定と権限・ログの3点です
今日できることから始めてみてください。まずは管理画面を開いて、管理者アカウントの多要素認証と、監査ログの保存期間を確認するところからです。
出典: 総務省「令和7年通信利用動向調査(速報)」別紙1/同 別紙2/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」
情シスの学びを仕組みにする「情シスカレッジ」

クラウドの設定や権限を点検する作業は、結局のところ担当者ひとりの知識量に左右されます。体制が小さい会社ほど、その人が知らない項目はそのまま抜け落ちてしまいます。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、必要な知識を業務の合間に積み上げられます。
情シスカレッジの特徴
- 数分の動画と小テストで学ぶマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
5名から導入でき、請求書払いに対応しています。初期設定にかかる時間は約10分です。
※出典
- 総務省「令和7年通信利用動向調査の結果(速報)」別紙1
- 総務省「令和7年通信利用動向調査の結果」別紙2
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和5年通信利用動向調査」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和3年通信利用動向調査」
- 総務省「平成30年通信利用動向調査」
- 総務省「平成29年通信利用動向調査」
- 総務省「平成23年通信利用動向調査の結果」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月)