

【総務省データ】情シスの運用手順書の作り方|対応マニュアルの策定は19.7%どまり(2025年)|作業前確認・切り戻し・完了証跡まで
情シスの運用作業をしていて、こんな場面はありませんか。
- 四半期に一度のバックアップ確認で、毎回前回のメモを探すところから始まる
- 自分が休むと、権限変更もパッチ適用も止まってしまう
- 手順書を作らなければとは思うが、何をどこまで書けばいいか決まらない
結論から書きます。運用手順書は、作業前確認・実施手順・切り戻し・完了証跡の4つで組むと、作る側も使う側も迷わなくなります。 操作の手順だけを並べた文書は、失敗したときに役に立ちません。
この記事では、総務省・経済産業省・IPAの公的調査だけを根拠に、この4工程の中身を説明します。ベンダーの独自アンケートや、出所のはっきりしない相場感は使いません。
この記事のポイント
- 方針は決まっても手順には落ちていない。2025年時点でセキュリティポリシーの策定は48.2%です。対応マニュアルの策定は19.7%でした(出典: 総務省「令和7年通信利用動向調査」別紙2。調査対象は常用雇用者100人以上の企業)
- 運用手順書は、作業前確認・実施手順・切り戻し・完了証跡の4部構成で組む。このうち切り戻しだけは、今回参照した総務省・経済産業省・IPAの各調査に対応する設問が見当たらない
- ひとり情シスの手順書は、誰かに引き継ぐためではなく、自分が同じ品質で再現するために書く
この記事を読み終えると、最初に手順書を作るべき作業を3本選び、そこに何を書くかを決められるようになります。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
運用手順書は情シスの定型作業を毎回同じ品質で繰り返すための文書
運用手順書とは、バックアップ確認やアカウント発行のように繰り返し発生する作業を、誰がやっても同じ結果に着地させるための文書です。目的は作業の記録ではなく、作業の再現にあります。
社内の文書は、方針・手順・記録の3層に分けて考えると整理しやすくなります。総務省「令和7年通信利用動向調査」を見ます。2025年時点でセキュリティポリシーを策定している企業は48.2%でした(インターネット利用企業、複数回答)。なお、この調査の対象は公務を除く産業の常用雇用者100人以上の企業です。小規模な企業は調査対象に含まれていません。
同じ調査で、ウイルス対策対応マニュアルを策定している企業は19.7%、アクセスログを記録している企業は41.0%でした。方針の層と記録の層に比べて、手順の層だけが薄いことが分かります。
3層のどこが欠けているかを確認する
- 方針の層: 何を守り、何を禁じるかを決める。セキュリティポリシーの策定がこれにあたる
- 手順の層: 個々の作業をどう進めるかを書く。運用手順書はここに置かれる
- 記録の層: 誰が何をしたかを残す。アクセスログや作業記録がこれにあたる
運用手順書と引き継ぎ資料は目的も更新頻度も違う
運用手順書と引き継ぎ資料は、似た文書に見えて役割がまったく違います。引き継ぎ資料は担当交代という一度きりの場面のために全体像を残す文書、運用手順書は毎週・毎月の作業を同じ結果に着地させるための文書です。
引き継ぎ資料は、システム構成や契約先、パスワードの保管場所といった全体の地図を対象にします。作るのは担当者が替わるときで、更新も数年に一度で足ります。
一方の運用手順書は、作業1本ごとに1つ用意します。画面が変わったり承認者が替わったりするたびに直すので、更新は作業のたびに発生します。
担当交代を前提とした引き継ぎ資料の作り方は、別の記事で解説しています。この記事では、日々繰り返す定型作業の手順書に絞って進めます。
手順書の対象になるのは頻度が高く失敗したときの影響が大きい作業
最初に手順書を作るべきなのは、繰り返し発生し、失敗すると全社に影響が出る作業です。情シスの定型作業の多くはこの条件にあてはまります。
総務省「令和7年通信利用動向調査」では、対策の種類ごとに実施率が公表されています。2025年時点の主なものは次のとおりです(インターネット利用企業、複数回答)。
- パソコンなどの端末へのウイルス対策プログラムの導入: 82.0%
- ID・パスワードによるアクセス制御: 60.4%
- 社員教育: 54.7%
- OSへのセキュリティパッチの導入: 43.5%
これらはどれも、一度導入したら終わりになる作業ではありません。定義ファイルの更新、入退社に伴う権限変更、月次のパッチ適用、入社時の研修として、毎回同じ手順が発生します。だからこそ手順書の第一候補になります。
出典: 総務省「令和7年通信利用動向調査」別紙2(2025年、インターネット利用企業、複数回答。企業調査の対象は公務を除く産業に属する常用雇用者100人以上の企業。別紙の図表は無回答を除いて集計)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティポリシーの策定は48.2%まで伸びた一方、対応マニュアルの策定は19.7%にとどまる
手順書が後回しになっているのは、あなたの会社だけではありません。総務省「令和7年通信利用動向調査」によると、2025年時点で何らかのセキュリティ対策を実施している企業は98.3%です。ほぼすべての企業が、何かしらは手を打っています。
ところが中身を見ると、対策の種類によって実施率が大きく違います。同じ2025年で、セキュリティポリシーの策定は48.2%、アクセスログの記録は41.0%です。 セキュリティ監査の実施は26.7%、ウイルス対策対応マニュアルの策定は19.7%でした(いずれもインターネット利用企業、複数回答)。
方針を決めた企業48.2%と、手順を文書にした企業19.7%の間には28.5ポイントの開きがあります。「やり方の方針はあるが、個々の作業の手順には落ちていない」状態が、企業側の標準だと読めます。
つまり、ここに手をつければ周囲と差がつきます。手順書は費用をかけずに始められる数少ない対策です。
注意
この19.7%は、ウイルス対策を念頭に置いた「ウイルス対策対応マニュアルの策定」を尋ねた設問の値です。バックアップや権限変更を含む運用手順書全般の整備率ではありません。手順書を持っていても、この選択肢を選ばなかった企業はあり得ます。本記事では、手順の文書化に最も近い代理指標として扱っています。
方針とログは自動で積み上がるが、手順書は作業の数だけ人が書く必要がある
2025年時点の4指標を、高い順に並べてみます。上位はセキュリティポリシーの策定48.2%、アクセスログの記録41.0%です。下位はセキュリティ監査の実施26.7%、ウイルス対策対応マニュアルの策定19.7%でした。方針と記録が上、手順と点検が下という並びです。
この並びから読み取れるのは、対策が積み上がる仕組みかどうかで差がついているという構造です。ポリシーは一度決めれば文書が残り、ログは設定すれば以後は自動で溜まっていきます。
一方で手順書と点検は、作業の種類ごとに人が書き、変更のたびに直す必要があります。人の手が一回きりで済む対策と、繰り返し必要になる対策とで、伸び方が分かれていると考えられます。
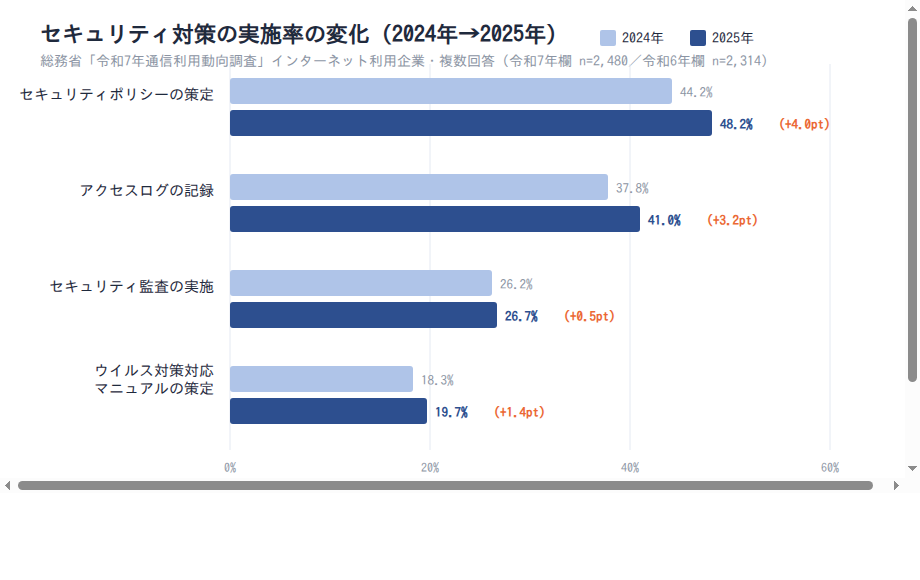
直近1年で伸びたのはポリシー4.0ポイント・ログ3.2ポイント、マニュアルは1.4ポイント
同じ報告書に載っている2024年と2025年の2年分を比べると、この構造はさらにはっきりします。伸びが大きいのは方針と記録で、手順と点検はほとんど動いていません。
| 対策の種類 | 2024年 | 2025年 | 差 |
|---|---|---|---|
| 何らかの対策を実施 | 97.7% | 98.3% | +0.6pt |
| セキュリティポリシーの策定 | 44.2% | 48.2% | +4.0pt |
| アクセスログの記録 | 37.8% | 41.0% | +3.2pt |
| セキュリティ監査の実施 | 26.2% | 26.7% | +0.5pt |
| ウイルス対策対応マニュアルの策定 | 18.3% | 19.7% | +1.4pt |
出典: 総務省「令和7年通信利用動向調査」別紙2 p.33 図表5-5(複数回答、母集団はインターネット利用企業。令和7年欄 n=2,480、令和6年欄 n=2,314)
この数値を読むときは、回答企業の構成が年によって変わる点に注意してください。1ポイント台の差は構成の変化で説明がつく範囲であり、監査の+0.5ptやマニュアルの+1.4ptを「確かに伸びた」と言い切ることはできません。少なくとも、ポリシーの+4.0ptほどの動きは出ていないと読むのが妥当です。
増員だけでは運用の手が足りない状態は解消しない
手が足りないなら増員すればよい、とは言いにくい事情があります。経済産業省が2019年に公表した推計では、2030年時点のIT人材需給ギャップは44.9万人でした(標準ケース)。
同じ報告書の別の試算では、先端IT人材が54.5万人の不足、従来型IT人材が9.7万人の供給過剰とされています(Reスキル率を1.0%で固定した仮定計算)。この2つは44.9万人をそのまま分解した内訳ではなく、前提を置いた別計算です。
従来型IT人材は、運用・保守を含む「従来からのIT需要に対応する層」を指す区分です。運用・保守だけを切り出した数字ではありませんが、この層は数の上ではむしろ余る計算になります。
一方、総務省「平成30年通信利用動向調査」では、2018年時点で「運用・管理の人材が不足」が44.4%でした(情報通信ネットワーク利用企業、複数回答)。前年からは7.1ポイント上昇しています。
読み取れるのは、不足感が労働市場全体の頭数の問題ではない点です。その作業を回せる人が、社内の1人に限られている状態として現れています。埋めるべきは採用ではなく、標準化による効率化です。
注意
経済産業省の需給ギャップは2019年公表の将来推計、総務省の「運用・管理の人材が不足」は2018年の主観回答です。両者は調査主体・対象年・母集団がすべて異なる別指標で、経年変化として並べることはできません。
出典: 総務省「令和7年通信利用動向調査」別紙2(複数回答、インターネット利用企業)/総務省「平成30年通信利用動向調査」(企業調査の対象は常用雇用者100人以上の企業)/経済産業省「IT人材需給に関する調査」報告書(2019年公表)
手順書が必要かどうかは会社の規模ではなく、担当者が決まっているかどうかで分かれる
「うちは小さい会社だから手順書は要らない」と考えていませんか。実際に分かれ目になっているのは会社の規模ではなく、その作業の担当者が決まっているかどうかです。
IPAが2024年度に実施した「中小企業における情報セキュリティ対策に関する実態調査」では、対策を進める体制が企業規模別に集計されています。ここからは、担当者の任命と文書化の関係が見えてきます。
なお、この調査は中小企業等を対象としたWebアンケートで、前章までの総務省調査とは母集団が違います。数値同士を直接比べることはできませんので、傾向として読んでください。
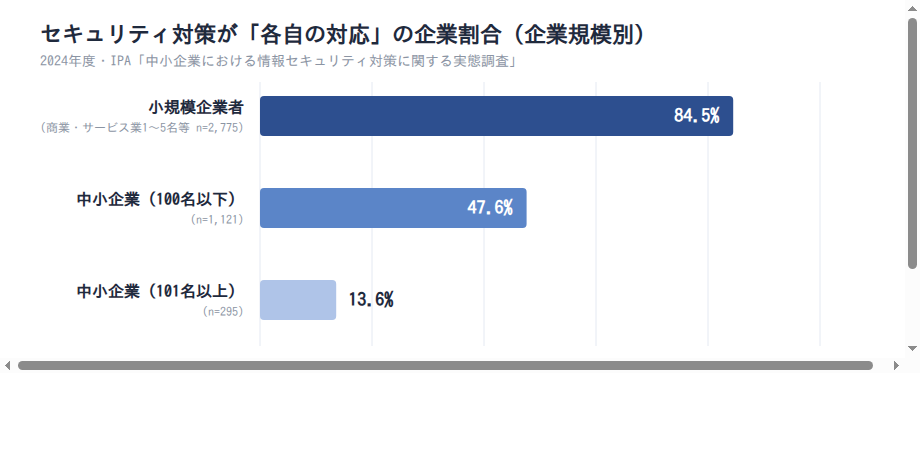
小規模企業者の84.5%はセキュリティ対策を各自の対応で済ませている
規模による体制の差は、想像よりも大きく開いています。情報セキュリティ対策を「組織的には行っていない(各自の対応)」と答えた割合は、2024年度時点で小規模企業者が84.5%でした。中小企業(101名以上)は13.6%です。同じ設問で70.9ポイントの開きがあります。
| 企業規模 | 「組織的には行っていない(各自の対応)」の割合 |
|---|---|
| 小規模企業者(商業・サービス業1〜5名、製造業その他1〜20名、n=2,775) | 84.5% |
| 中小企業(100名以下、n=1,121) | 47.6% |
| 中小企業(101名以上、n=295) | 13.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-121(2024年度、中小企業等の経営層および情報システム/情報セキュリティ担当マネージャ)
小規模企業者では、作業の進め方が各自の判断に委ねられている状態が多数派です。この状態では、手順は誰の頭の中にも文書としては残りません。
規模による差の中身は専任者の有無ではなく担当者を任命しているかどうか
規模の差の中身を、もう一段掘ってみます。同じ2024年度調査で「兼務だが、担当者が任命されている」と答えた割合は、小規模企業者が11.1%、中小企業(101名以上)が51.9%でした。
先ほどの「各自の対応」が84.5%対13.6%だったのに対し、こちらは逆向きに開いています。つまり規模による差の中身は、専任者を置けるかどうかではなく、誰か1人を担当者として決めているかどうかです。
ここから読み取れるのは、担当者を任命した時点で文書化の必要が生まれるという点です。担当者が決まった瞬間から、その人の頭の中に手順が溜まり始めます。これが属人化の起点であり、同時に手順書を書き始めるべきタイミングでもあります。
ひとり情シスの手順書は引き継ぐためではなく自分が再現するために書く
「引き継ぐ相手がいないから手順書は要らない」という判断は、いったん置いてみてください。判断の基準は引き継ぎ先の有無ではなく、四半期に一度の作業を自分が同じ品質で再現できるかどうかです。
手順の文書化に最も近い指標は、2025年時点のウイルス対策対応マニュアルの策定19.7%です。これは常用雇用者100人以上の企業だけを対象とした総務省調査の値です。担当者すら決まっていない企業群では、これを下回る可能性があります。
ただしこれは、母集団の違う2つの調査から立てた推測です。「小規模企業の手順書整備率は19.7%未満」と数値で断定することはできません。
自分用の手順書を書くべきかの判断基準
- 前回実施したのが3か月以上前で、手順を思い出すのに時間がかかる
- 途中に判断が入り、選択を誤ると元に戻すのが難しい
- 自分が不在のときに誰かが代わりにやる可能性がゼロではない
1つでもあてはまるなら、その作業は手順書の対象です。読者が自分ひとりでも、半年後の自分は他人だと考えて書いてみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」別紙2(複数回答、インターネット利用企業)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
運用手順書は作業前確認・実施手順・切り戻し・完了証跡の4部構成で組む
ここからが本題です。運用手順書は、作業前確認・実施手順・切り戻し・完了証跡の4つを揃えると、失敗したときにも使える文書になります。 操作の列だけを書いた文書が使われなくなるのは、迷ったときの答えが載っていないからです。
この4工程を公的統計に対応させたのが、次の表です。作業前確認・実施手順・完了証跡には、2025年時点の水準を示す指標があります。ところが切り戻しだけは、対応する指標が見当たりません。
| 工程 | 書く内容 | 対応する統計指標(2025年) |
|---|---|---|
| 作業前確認 | 実施条件と中止条件 | セキュリティポリシーの策定 48.2% |
| 実施手順 | 1ステップ1操作の作業列 | ウイルス対策対応マニュアルの策定 19.7% |
| 切り戻し | 戻す判断と戻し方 | 該当する設問なし |
| 完了証跡 | 誰が・いつ・何を・どの結果で | アクセスログの記録 41.0%、セキュリティ監査の実施 26.7% |
出典: 総務省「令和7年通信利用動向調査」別紙2 p.33 図表5-5(2025年、複数回答、インターネット利用企業 n=2,480)
実際の手順書には、目的/対象者/実施条件/必要権限/作業環境/手順/確認方法/切り戻し/記録先/連絡先の10項目を並べます。先頭に目的から作業環境までを置き、最後に切り戻しと記録先を書くと読みやすくなります。
作業前確認には実施条件だけでなく中止条件を書く
手順書づくりで時間がかかるのは、作業の列挙ではありません。「何が起きたら中止するか」という基準を、言葉にする部分です。
基準の言語化が難所であることは、IPA「DX動向2026」の2025年度調査にも表れています。AIの導入・運用上の課題では「専門人材が不足している」が50.1%、「生成AIの効果やリスクに関する理解が不足している」が45.8%でした。「適切な利用を管理するためのルールや基準の作成が難しい」も39.7%です。
同じ調査では、DX人材の評価基準が「ない」企業が76.1%です(2025年度、DXに取組む企業)。人手の問題と基準づくりの問題が、同じ規模で並びます。
作業前確認に書く中止条件の例は、次の3つです。
- 対象台数が想定を超えている場合は着手しない
- 事前バックアップが取得できていない場合は実施しない
- 確保した作業枠の時間を超過した時点で中止する
注意
AI導入・運用上の課題の3項目は複数回答で、合計しても企業数にはなりません。AI課題・DX人材の評価基準(IPA)とマニュアルの策定(総務省)は母集団が異なり、並置による仮説であって因果関係ではありません。「ルールや基準の作成が難しい」には生成AI固有の論点も含まれます。
実施手順は1ステップ1操作で書き、分岐は本文から切り出す
実施手順は、読みながら手を動かせる粒度で書きます。基準は1ステップ1操作です。 1つの番号に2つの操作を詰め込むと、途中で中断したときに再開位置が分からなくなります。
具体的な書き方は次のとおりです。
- 操作は1ステップに1つだけ書き、通し番号を振る
- 画面が切り替わったらステップを分ける
- 分岐は「〜の場合」と見出しを立て、本文から別ブロックに切り出す
- スクリーンショットは操作する箇所を枠で囲み、どこを押すかを示す
- 入力値は実際に打つ文字列をそのまま書く
題材は、繰り返し発生する作業から選びます。2025年時点の実施率は、OSへのセキュリティパッチの導入が43.5%、ID・パスワードによるアクセス制御が60.4%でした。端末へのウイルス対策プログラムの導入は82.0%です(いずれもインターネット利用企業、複数回答)。
いずれも毎回同じ操作が発生する定型作業です。ここから書き始めると、書いた分だけすぐ使えます。
切り戻し手順を測った設問は今回参照した公的調査のいずれにも無い
先の表のとおり、4工程のうち3つは統計で水準が分かります。切り戻しだけは事情が違います。変更を元に戻す手順の整備率を尋ねた設問は、今回参照した総務省・経済産業省・IPAの各調査に見当たりませんでした。
復旧の負荷を示すデータも限られます。JNSAの調査では、ランサムウェア感染被害の事故対応の内部工数が平均27.7人月でした(2017年1月〜2022年6月に公表・報道された被害が対象)。事故を起点とした値で、計画した作業の手戻りを測ったものではありません。
言えるのは、切り戻しは統計で必要性を示せないまま、実務側だけが負担している工程だという点です。自社で決めて、手順書に次の3点を書いてください。
- 戻せる状態を作業前に確保する(バックアップ、設定のエクスポート)
- 戻す判断をする人と、判断する時刻を決めておく
- 戻した後に確認する項目まで書く(起動確認、利用者への連絡)
注意
設問が見当たらないのは今回参照した調査の範囲での話で、統計が存在しないことの証明ではありません。平均27.7人月はJNSA調査の値をIPA報告書が引用したもので、被害が公表・報道された組織に偏った平均値です。IPA報告書も、この集計には中小企業だけでなく大企業や団体等の回答が含まれる点に留意が必要だと注記しています。
完了証跡はアクセスログの記録41.0%と監査の実施26.7%の差を埋める形で残す
記録は残っているのに読まれていない、という状態はよくあります。アクセスログの記録は2024年37.8%から2025年41.0%へ伸びました。一方でセキュリティ監査の実施は、2024年26.2%から2025年26.7%とほとんど動いていません。
この差から読み取れるのは、ログは貯まっているが、それを読み返す仕組みが追いついていないという状況です。手順書の完了証跡も、同じ落とし穴にはまりがちです。
だからこそ、完了証跡は読み返す前提で設計してください。誰が・いつ・何を・どの結果で終えたかを、手順書と同じ場所に1行で残すだけでも、後から追う手間は大きく減ります。
なお、セキュリティ管理のアウトソーシングを行っている企業は2025年時点で20.2%、前年は18.3%でした。外部に出せるのは監視や運用であって、自社の作業手順を文書にする仕事は委託先には作れません。
出典: 総務省「令和7年通信利用動向調査」別紙2(複数回答、インターネット利用企業)/IPA「DX動向2026」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書 表2-7(p.17-18)(27.7人月はJNSA「インシデント損害額調査レポート 別紙『被害組織調査』」2024年2月からの引用値)
手順書づくりは作業の棚卸しから始め、頻度と失敗時の影響で優先順位を決める
手順書づくりで最も多い失敗は、全部を一度に書こうとして途中で止まることです。まず作業を書き出し、頻度と失敗時の影響で並べ替えて、上位3本だけを書いてください。
対象にするのは、繰り返し発生する作業です。2025年時点の実施率は、OSへのセキュリティパッチの導入が43.5%、ID・パスワードによるアクセス制御が60.4%でした。社員教育は54.7%です(いずれもインターネット利用企業、複数回答)。どれも毎年・毎月同じ手順が発生する作業です。
棚卸しは1時間で終わります。付箋でも表計算ソフトでも構いませんので、この1か月にやった作業をすべて書き出すところから始めてみてください。
注意
ここで挙げた実施率は、総務省調査が示す対策そのものの実施率です。手順書が整備されている割合ではありません。棚卸しの手がかりとして使ってください。
最初に書くのは月次以上の頻度で走り、失敗が全社に及ぶ作業
優先順位は、頻度と影響の2軸で決めます。月次以上の頻度で発生し、失敗すると全社の業務が止まる作業が最優先です。
2025年時点の実施率が公表されている作業のうち、優先度が高くなりやすいものは次のとおりです(インターネット利用企業、複数回答)。
- OSへのセキュリティパッチの導入 43.5%: 月次で発生し、失敗すると端末が起動しなくなる恐れがある
- ID・パスワードによるアクセス制御 60.4%: 入退社のたびに発生し、誤ると情報漏えいにつながる
- 端末へのウイルス対策プログラムの導入 82.0%: キッティングのたびに発生し、漏れると保護されない端末が残る
この3本を書き終えたら、次の3本に進みます。最初から完璧な体系を作ろうとしないことが、続けるコツです。
書く時間は作業の直後に確保し、基準の言語化に時間を配分する
手順書を書く時間は、作業の直後に取ってください。記憶が新しいうちなら、操作の列挙は作業しながらでも記録できます。
一方で中止条件や判断基準は、作業しながらでは書けません。落ち着いて考える時間が別に必要です。時間配分としては、操作の記録に3割、基準の言語化に7割を充てるくらいでちょうど良いでしょう。
先に見たとおり、2025年度調査では利用を管理するルールや基準の作成が難しいと答えた企業が39.7%でした。DX人材の評価基準が「ない」企業も76.1%です。基準を言葉にする作業が一般に難所であることの傍証として、時間を多めに見込んでおくのが現実的です。
レビューはその作業をやったことがない人に読ませる
書き終えた手順書は、その作業をやったことがない人に読んでもらってください。書いた本人は省略に気づけません。 前提知識のない人が詰まった箇所が、手順書の穴です。
手順書は教育の材料にもなります。総務省調査によると、社員教育をセキュリティ対策として実施している企業は2024年に52.9%でした。2025年は54.7%で、半数強にとどまります(インターネット利用企業、複数回答)。
教材を外から調達しなくても、自社の手順書がそのまま新任者の教材になります。
ひとり情シスでレビューを頼む相手がいない場合は、情シス以外の部署の人に読んでもらう方法があります。それも難しければ、半年後の自分を想定読者に置いて読み返してみてください。
出典: 総務省「令和7年通信利用動向調査」別紙2(複数回答、インターネット利用企業)/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
手順書は年1回の見直しと作業のたびの追記で陳腐化を防ぐ
手順書が使われなくなる最大の理由は、内容が現実とずれることです。更新は年1回の全体見直しと、作業のたびの差分追記の2本立てにしてください。
まとまった見直しの時間を確保できる情シスは多くありません。2025年時点でセキュリティ監査を実施している企業は26.7%です(インターネット利用企業、複数回答)。点検そのものが制度になっていない企業のほうが多数を占めます。
だとすれば、頼るべきは作業のたびの追記です。1回の作業で1行直すだけでも、1年後の手順書はまったく違うものになります。
セキュリティ監査を実施している企業は26.7%で、点検の仕組みは広がっていない
点検の習慣は、この1年でほとんど広がっていません。セキュリティ監査の実施は2024年26.2%から2025年26.7%と、ほぼ横ばいです。同じ期間にアクセスログの記録が41.0%まで伸びたのとは対照的でした。
ここから読み取れるのは、記録を取る仕組みは導入できても、定期的に見に行く仕組みは定着しにくいという傾向です。点検が制度化されていない職場では、手順書の見直しも予定に入りません。
現実的な対処は、見直しを独立した予定にしないことです。作業を実施したその場で、画面が変わった箇所や判断に迷った箇所を1行追記する。この方式なら、点検の時間を別に取る必要がありません。
更新されない手順書は、事故が起きたときの対応工数を押し上げる
手順書が古いままだと、困るのは平常時ではなく非常時です。JNSAの調査では、ランサムウェア感染被害への事故対応の内部工数が平均27.7人月でした(2017年1月〜2022年6月に公表・報道された被害が対象)。
復旧の場面で頼りになるのは、手順書と作業記録です。どの設定がいつ変わったかの記録がなければ、正しい状態の確認から始めることになります。アクセスログの記録は2025年時点で41.0%です。
この値は事故を起点としたもので、計画した作業の手戻りを測ったものではありません。それでも、文書と記録の有無が復旧の速さを左右すると考えられます。
注意
平均27.7人月は、JNSA調査の値をIPA報告書(表2-7)が引用したものです。収集対象は2017年1月〜2022年6月に被害が公表・報道された国内約1,300組織で、27.7人月はそのうちアンケートに回答したランサムウェア感染被害組織の平均値です。一般的な企業の平均ではありません。
外部に出せるのは監視と運用で、手順書づくりは社内に残る
外部委託を検討する場面もあると思います。セキュリティ管理のアウトソーシングを行う企業は2024年18.3%から2025年20.2%へ微増しました(インターネット利用企業、複数回答)。
ただし、この選択肢が指しているのは監視や運用の委託です。自社固有の承認ルートや例外扱いを含んだ作業手順は、委託先には書けません。
外部化を進めても、手順書づくりは社内に残ります。2025年時点でウイルス対策対応マニュアルを策定している企業が19.7%にとどまるのは、外に出せない仕事だからという面もあるでしょう。委託と並行して、社内の手順書を整えておいてください。
出典: 総務省「令和7年通信利用動向調査」別紙2(複数回答、インターネット利用企業)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書 表2-7(p.17-18)(27.7人月はJNSA「インシデント損害額調査レポート 別紙『被害組織調査』」2024年2月からの引用値)
まとめ: 4工程を揃えて、最初の3本から書き始める
運用手順書は、作業前確認・実施手順・切り戻し・完了証跡の4つで組みます。操作の列だけを書いた文書は、失敗した場面で役に立ちません。
2025年時点でセキュリティポリシーを策定した企業は48.2%、ウイルス対策対応マニュアルを策定した企業は19.7%です。方針は決まっていても手順には落ちていない、というのが企業側の標準です。裏を返せば、手順書は費用をかけずに差をつけられる数少ない領域です。
4工程のうち切り戻しだけは、今回参照した公的調査に対応する設問が見当たりませんでした。公的統計から整備の水準を示せない以上、自社で基準を決めて書くしかありません。
今日やること
- この1か月に実施した作業を書き出し、頻度と影響で上位3本を選ぶ
- その3本について、中止条件を1つずつ言葉にする
- 失敗したときの戻し方と、戻した後の確認項目を書き足す
まずは1本目を、次の作業の直後に書いてみてください。完成させようとせず、思い出す手間が減る状態を目指せば十分です。
出典: 総務省「令和7年通信利用動向調査」別紙2 p.33 図表5-5(2025年、複数回答、インターネット利用企業 n=2,480)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご紹介

手順書が書けたら、次は読んで動ける人を増やす段階です。とはいえ、手順書だけでは前提となるIT運用の基礎知識までは伝えきれませんし、日々の対応に追われながら研修の時間を取るのは難しいですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画で学び、小テストで理解を確認する形式なので、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査」別紙2
- 総務省「平成30年通信利用動向調査」
- 経済産業省「IT人材需給に関する調査」報告書(2019年公表)
- IPA「DX動向2026」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(企業規模別の体制、図3-121)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書 表2-7(p.17-18)(ランサムウェア感染被害の事故対応工数 平均27.7人月。同報告書がJNSA「インシデント損害額調査レポート 別紙『被害組織調査』」2024年2月から引用した値)