

【IPA調査】情シスの引き継ぎ資料に必要な5領域|専任担当者がいる中小企業は9.3%(2024年度)|引き継ぎ完了までのチェックリスト
異動や退職が決まって引き継ぎ資料を作ろうとしたとき、こんな状態になっていませんか。
- 通常業務をこなしながら、引き継ぎ資料を作る時間が取れない
- 何をどこまで書けば「引き継いだ」ことになるのか分からない
- 自分の頭の中にしかない作業が多すぎて、どこから手をつけるか決められない
結論から書きます。情シスの引き継ぎ資料は、IT資産・アカウントと権限・運用手順・委託先・未完了タスクという5つの領域に整理すると、抜け漏れを防げます。 思いついた項目から書き始めると、量が膨らんで途中で手が止まってしまいます。
この記事では、IPA・総務省・経済産業省の公的調査だけを根拠に、5領域をどの順番で埋めるかを説明します。出所のはっきりしない日数の相場は使いません。
この記事のポイント
- 引き継ぎの相手は専任担当者とは限りません。情報セキュリティの専任担当者や専門部署がある中小企業等は2024年度時点で9.3%で、最も多いのは「組織的には行っておらず各自の対応」の69.7%です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 引き継ぎ資料は、多くの企業で唯一のIT資産台帳を兼ねます。IT資産管理製品の導入率は2024年度時点で10.3%です(同調査)
- アカウントと権限の整理は作法ではなく脅威対策です。内部不正による情報漏えい等は11年連続で10大脅威に選出されています(出典: IPA「情報セキュリティ10大脅威 2026」)
読み終えると、いま何を書くべきか、どこまで終われば引き継ぎが完了と言えるかを、社内で説明できる形に整理できます。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスの引き継ぎは、専任者どうしではなく兼務者どうしで起きている
引き継ぎ資料づくりが進まないのは、あなたの段取りが悪いからではありません。情シスの引き継ぎは、専任担当者から専任担当者へ渡されるのではなく、本業を抱えた兼務者から別の兼務者へ渡されるのが標準的な形です。
IPAが2024年度に実施した調査では、情報セキュリティ対策の体制として専門部署や専任の担当者を置いている企業は9.3%でした。残る企業では、兼務の担当者がいるか、そもそも担当者が決まっていません。
つまり、ひとり情シスや兼務担当者が引き継ぎに苦労するのは例外的な状況ではありません。まずはこの前提を共有してから、資料の中身の話に進みます。
このセクションで分かること
- 情報セキュリティ対策に専門部署や専任担当者を置く中小企業等は2024年度時点で9.3%にとどまること
- 101名以上の企業でも最も多い回答は「兼務だが、担当者が任命されている」であること
- 引き継ぎ資料は、細切れの時間で読まれる前提で粒度を決める必要があること
情報セキュリティの専任担当者がいる中小企業は2024年度時点で9.3%にとどまる
まず、体制の全体像を数字で確認します。専門部署や専任担当者を置けている企業は、全体の1割に届きません。
IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」の回答内訳は次のとおりです。この調査は中小企業等の経営層および情報システム/情報セキュリティ担当マネージャを対象としたもので、有効回答は4,191件です。
- 専門部署(担当者)がある: 9.3%
- 兼務だが、担当者が任命されている: 21.0%
- 組織的には行っておらず各自の対応: 69.7%
この設問が尋ねているのは情報セキュリティ対策の体制であり、情シス業務全般の担当体制ではありません。セキュリティ専任者はいなくても、システム運用の担当者を置いている企業は含まれます。
101名以上の企業でも最も多い回答は「兼務だが担当者を任命」の51.9%
次に、企業規模別の内訳を見ます。規模が大きくなっても、専任化ではなく兼務化が進むという形になっています。
「専門部署(担当者)がある」の割合は、小規模企業者4.4%、100名以下14.8%、101名以上34.6%と規模に沿って上がります。一方で「兼務だが、担当者が任命されている」は、小規模企業者11.1%、100名以下37.6%、101名以上51.9%です。101名以上では、これが最も多い回答でした。
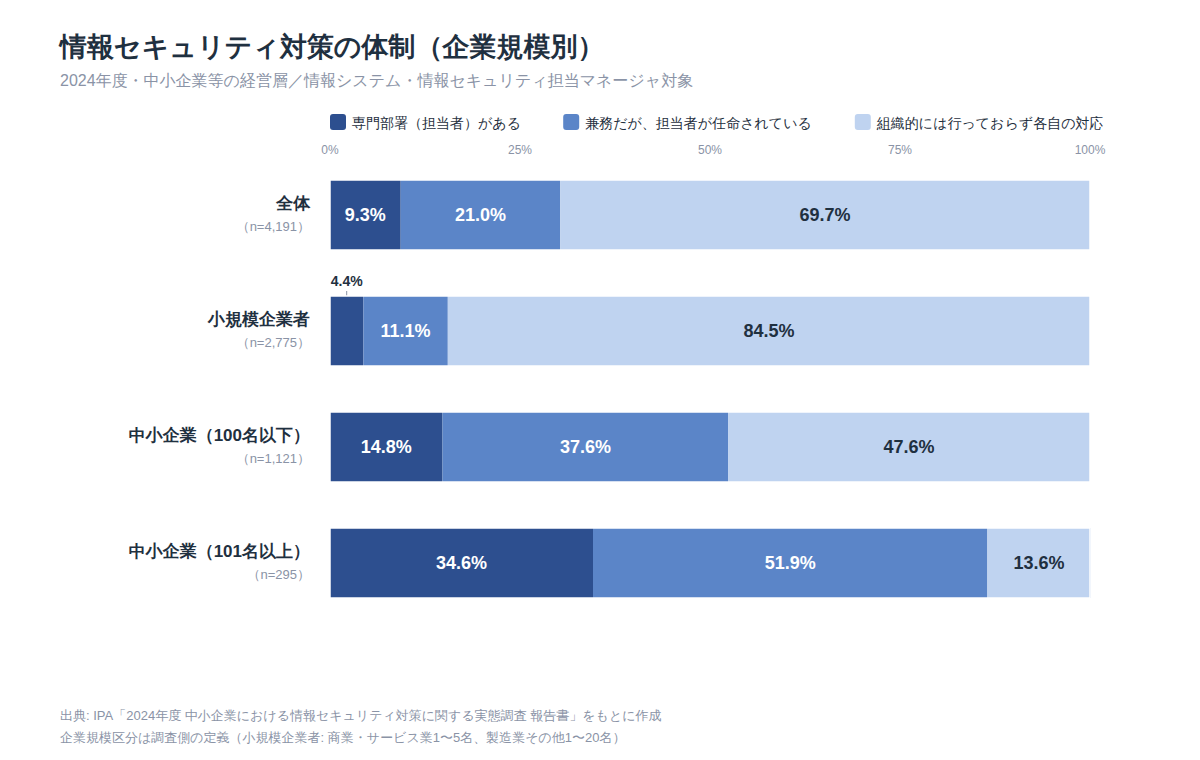
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(企業規模区分は調査側の定義による)
この数値から読み取れるのは、引き継ぎの当事者像です。規模が大きくなっても専任者が現れるのではなく、本業を持つ人が担当者に任命される形に落ち着きます。だとすれば引き継ぎ資料は、細切れの時間で必要な箇所だけが開かれる文書になります。作業単位で独立して読める粒度が現実的です。
ただし101名以上はn=295と小さく、Webアンケートモニタによる調査のため、体制が整った企業ほど回答しやすい偏りも考えられます。
大企業向けの体制像をそのまま持ち込まない
引き継ぎ資料の体裁を、大企業の運用ドキュメントに寄せる必要はありません。同じ趣旨の設問でも、対象の企業規模が変わると数値は大きく動きます。
IPAが2016年に実施した従業員300人以上の調査では、専門部署(担当者)がある企業の割合は次のとおりです。
| 対象 | 対象規模 | 調査年 | 専門部署(担当者)がある |
|---|---|---|---|
| 日本 | 従業員300人以上(n=755) | 2016年 | 45.2% |
| 米国 | 従業員300人以上(n=527) | 2016年 | 69.1% |
| 欧州 | 従業員300人以上(n=526) | 2016年 | 51.7% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(Web Archive 版)
ここで読み取るべきなのは、日本の45.2%と2024年度の9.3%の差が、改善や悪化を示すものではない点です。開きは主に母集団の違いによります。2024年度調査でも101名以上は34.6%です。
注意
上の表は2016年・従業員300人以上、本文の9.3%は2024年度・中小企業等が対象です。調査年も対象規模も異なるため、経年変化として読むことはできません。8年間で体制整備が進んだ可能性も否定できず、母集団と時点の寄与は分離できません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「企業のCISOやCSIRTに関する実態調査2017」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
引き継ぎ資料を作る前に決めるのは、渡す相手と置き場所
引き継ぎのノウハウ記事は「まず業務の洗い出しから」と書いていることが多いですよね。ただ、その手前にもう1つやるべきことがあります。資料作成の第一歩は手順を書くことではなく、渡す相手と暫定の連絡窓口を決めて、文書の先頭に書くことです。
先ほど見たとおり、対策が各自の対応にとどまる中小企業等は2024年度時点で69.7%でした。兼務の担当者が任命されている企業は21.0%です。
担当者が明確に決まっている企業のほうが、そもそも少数派だということですね。
宛先が決まっていない状態で手順書だけを書き進めると、資料は完成しても誰も開かないまま終わります。順番を入れ替えるだけで、この状態は避けられます。
資料を書き始める前に決める3点
- 渡す相手: 後任者が決まっているか、未定か。未定なら誰が仮の受け皿になるか
- 暫定の窓口: 後任が着任するまで、社内外からの連絡を受ける人と連絡先
- 保管場所と閲覧権限: どこに置き、誰が読めるか。前任者が退職しても開けるか
規模による差が最も大きいのは「各自の対応」で、小規模企業者84.5%に対し101名以上13.6%
企業規模によって最も大きく変わるのは、専任者を置けるかどうかではありません。担当者が1人でも任命されているかどうかが、規模による差が最も大きい項目です。
「組織的には行っておらず各自の対応」の割合は、企業規模で次のように分かれます。いずれもIPAの2024年度調査の数値です。
| 企業規模 | 組織的には行っておらず各自の対応 |
|---|---|
| 小規模企業者(n=2,775) | 84.5% |
| 中小企業(100名以下・n=1,121) | 47.6% |
| 中小企業(101名以上・n=295) | 13.6% |
| 全体(n=4,191) | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名)
この数値から読み取れるのは、差の出方の違いです。「専門部署がある」の規模間の開きは30.2ポイント(小規模企業者4.4%と101名以上34.6%より算出)です。これに対して「各自の対応」は70.9ポイント(84.5%と13.6%より算出)開きます。宛先が決まらないまま資料づくりが始まる状態は、小さい企業ほど普通に起きます。
ただし「各自の対応」は、対策を何もしていない企業と各部署が自律的に対応している企業の両方を含む可能性があります。小規模企業者はそもそも部署を作れる人数ではない点も、差の背景として考えられます。
後任が決まっていない場合は、暫定の連絡窓口を資料の先頭に書く
後任が未定のまま異動日や退職日が来ることは、珍しくありません。後任が決まっていなくても、資料の1ページ目に置くべき情報は決まっています。
小規模企業者では、兼務であっても担当者が任命されている割合が11.1%にとどまります。全体でも21.0%、専門部署がある企業は9.3%ですから、宛先が空欄のまま資料を書き始める状況は前提として考えておくべきです。
資料の先頭には、次の3つを書いてください。
- 一次受けの窓口: 社内外からの問い合わせを、当面どこで受けるか
- 判断を仰ぐ相手: 費用や停止を伴う判断を、誰に上げるか
- 保守ベンダーの直通先: 障害時に社内判断を待たずに連絡してよい先
引き継ぎを受ける側の方は、着任時にこの3点が書かれているかを最初に確認してみてください。書かれていなければ、前任者が在籍しているうちに埋めてもらうのが最優先です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
引き継ぎ資料に書く項目は、IT資産・アカウント・運用手順・委託先・未完了タスクの5領域に整理できる
引き継ぎ資料のテンプレートには、細かい項目が数十行にわたって並んでいることがあります。ただ、限られた時間で全部を同じ濃さで書くのは無理があります。項目を平らに並べるのではなく、5つの領域に束ねて優先順位を付けてください。
理由は、多くの企業で引き継ぎ資料が「いま何がどこにあるか」を示す唯一の記録になるからです。IPAの2024年度調査では、IT資産管理製品を導入している中小企業は10.3%でした。セキュリティ対策投資が「投資していない」または「わからない」の企業は約7割です。対策が各自の対応にとどまる企業は、先ほどの69.7%でした。
つまり、ツールにも組織にも情報が残っていない状態が前提になります。だからこそ、資産と権限の記録を最優先に置きます。
| 領域 | 具体的に書く内容 | 優先度 | 受け取る側の確認ポイント |
|---|---|---|---|
| ①IT資産・契約 | 機器、ソフトウェアライセンス、SaaS・クラウドの契約、ドメインと証明書の期限 | 最優先 | 台帳がどこにあり、最終更新がいつか |
| ②アカウントと権限 | 管理者アカウントの一覧、権限の付与状況、多要素認証の復旧手段の保管場所 | 最優先 | 自分の権限で何ができ、何ができないか |
| ③運用手順 | 毎週・毎月の定例作業、障害時の一次対応、問い合わせ対応の流れ | 高 | 次の定例作業がいつ来るか |
| ④委託先と契約 | ベンダーの連絡先、契約範囲と契約番号、更新期限、緊急連絡網 | 高 | どこまで委託先が対応してくれるか |
| ⑤未完了タスクと判断の背景 | 保留中の案件、保留にした理由、次の判断者 | 中 | なぜその状態で止まっているか |
以降の小見出しで、この5領域を順番に掘り下げます。
IT資産管理ツールを導入している中小企業は2024年度時点で10.3%で、引き継ぎ資料が唯一の台帳を兼ねる
最初に手をつけるのは、IT資産と契約の一覧です。引き継ぎ資料は、退職直前にまとめる読み物ではなく、日常的に更新する台帳として持つのが現実的です。
IPAの2024年度調査によると、ソフトウェアライセンス管理やIT資産管理の製品を導入している中小企業は10.3%でした。機器やライセンスの一覧をツールから出力できる企業は1割程度です。
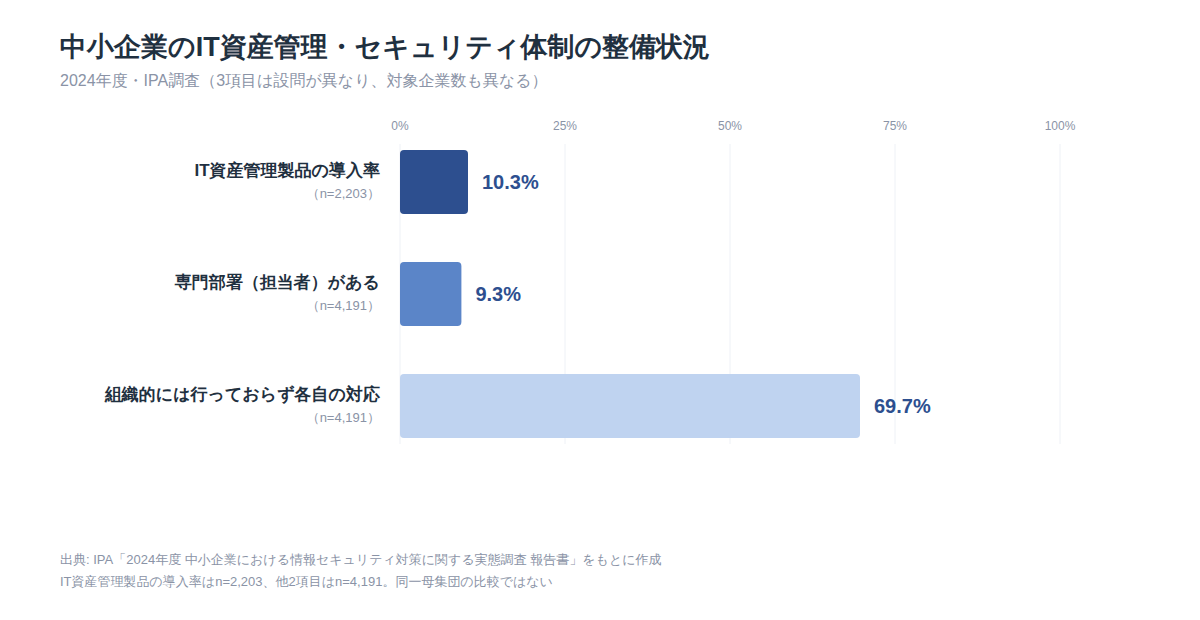
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(IT資産管理製品の導入率は、情報セキュリティ対策の必要性を感じたことがないと答えた企業を除く中小企業n=2,203。体制はn=4,191で設問が異なる)
この2つの数値から読み取れるのは、情報の置き場所です。ツールに記録がなく、専門部署がある企業も9.3%にとどまる環境では、何がどこにいくつあるかは担当者の記憶と個人のファイルに残ります。その結果、引き継ぎ資料が実質的に唯一の台帳になります。資料の粒度は、読みやすさではなく更新しやすさで決めてください。
ただし前述の10.3%は平均値で、管理対象が少ない企業では表計算ソフトや紙の台帳で足りている場合もあります。ツール未導入が未管理を意味するわけではありません。またこの設問は情報セキュリティ関連製品の導入状況を尋ねたもので、「情報セキュリティ対策の必要性を感じたことがない」と答えた企業を除いた中小企業が母数です。体制の設問とIT資産管理製品の設問は対象企業数が異なるため、ここで述べているのは同時に起きている状態であり、因果関係ではありません。
運用手順は、毎週・毎月続く作業から書き出す
運用手順をどこから書くか迷ったら、頻度で決めてください。一度きりの構築作業より、毎週・毎月発生する作業の手順が抜けるほうが、後任は先に止まります。
文書化の状況に最も近い公的指標は、総務省「令和7年通信利用動向調査」です。セキュリティ対策として「ウイルス対策対応マニュアルを策定」している企業は、2025年時点で19.7%でした。手順を文書に残す習慣そのものが、まだ一般的ではありません。
書き出す順番は、次のように整理すると迷いません。
- 毎週・毎月の定例作業: バックアップの確認、ログの確認、アカウントの棚卸しなど、止まると気づかれにくいもの
- 期限のある作業: ライセンスやドメイン、証明書の更新。期限日と支払い方法まで書く
- 障害時の一次対応: 誰に連絡し、どこまで自分で切り分けるか
- 一度きりの構築作業: 構成図と設定値を残す程度でよく、優先度は下げてよい
注意
19.7%はウイルス対策に限ったマニュアルの策定率であり、運用手順書や引き継ぎ資料の整備率ではありません。総務省の2025年の調査で、インターネットを利用している企業に対する設問のため、対象企業も上記のIPA調査とは異なります。文書化の傾向を示す参考値として読んでください。
未完了タスクは、作業内容ではなく判断の背景まで書く
未完了タスクの欄は、一覧にするだけでは足りません。何を保留にしたかに加えて、なぜその判断にしたか、次の判断者は誰かまで書いてください。
IPA「DX動向2026」によると、DXに取り組んでいると回答した企業のうち、DX推進に必要なスキルを把握できていない企業は2025年度時点で52.8%でした。DX人材の評価基準が「ない」と答えた企業は76.1%です。
後任がどこまで判断できる人かを、会社側も把握できていない状態だと分かります。
未完了タスクの欄には、次の3点を並べて書いてください。
- 保留にした作業の内容と、いま止まっている段階
- 保留にした理由と、判断した時点で分かっていた条件
- 次に判断する人と、判断に必要な材料の置き場所
ここから言えるのは、判断の前提を資料側に残す必要があるということです。詳しい根拠は次のセクションで扱いますが、「作業の続きを書く」より「判断の続きを書く」ほうが効きます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 調査概要/総務省「令和7年通信利用動向調査」/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
退職・異動時のアカウント整理は、11年続く上位脅威への対策にあたる
管理者アカウントの引き継ぎは、丁寧な申し送りの一部として語られがちです。ただ、位置づけはもう少し重いものです。アカウントと権限の整理は、担当者が代わっても脅威への対策を実行できる状態にするための最低条件です。
IPA「情報セキュリティ10大脅威 2026」の組織向けでは、「内部不正による情報漏えい等」が7位に選出されています。「サプライチェーンや委託先を狙った攻撃」は2位です。どちらも引き継ぎの場面と直接つながる論点ですよね。
引き継ぎが不十分だと、退職者のIDが残る、管理者権限を持つ人がいなくなる、委託先に連絡できないといった状態が生じます。これらは資料の不備ではなく、対策の欠落として扱うのが妥当です。
引き継ぎ時に必ず処理する3点
- 退職者・異動者のIDの削除: 社内システムとSaaSの両方を対象にし、削除した日付を記録する
- 管理者権限の移管: 後任または暫定の管理者へ移し、旧管理者の権限を外す
- 復旧手段の保管場所の共有: 多要素認証のリカバリーコードや管理者パスワードの保管場所と、開ける人を決める
内部不正による情報漏えいは11年連続で10大脅威に選ばれている
まず、脅威としての位置づけを確認します。注目すべきは順位そのものではなく、選出が続いている期間です。
「内部不正による情報漏えい等」は2016年に初めて選出され、2026年版まで11年連続11回目の選出となっています。「サプライチェーンや委託先を狙った攻撃」も8年連続8回目の選出で、2026年版では2位です。
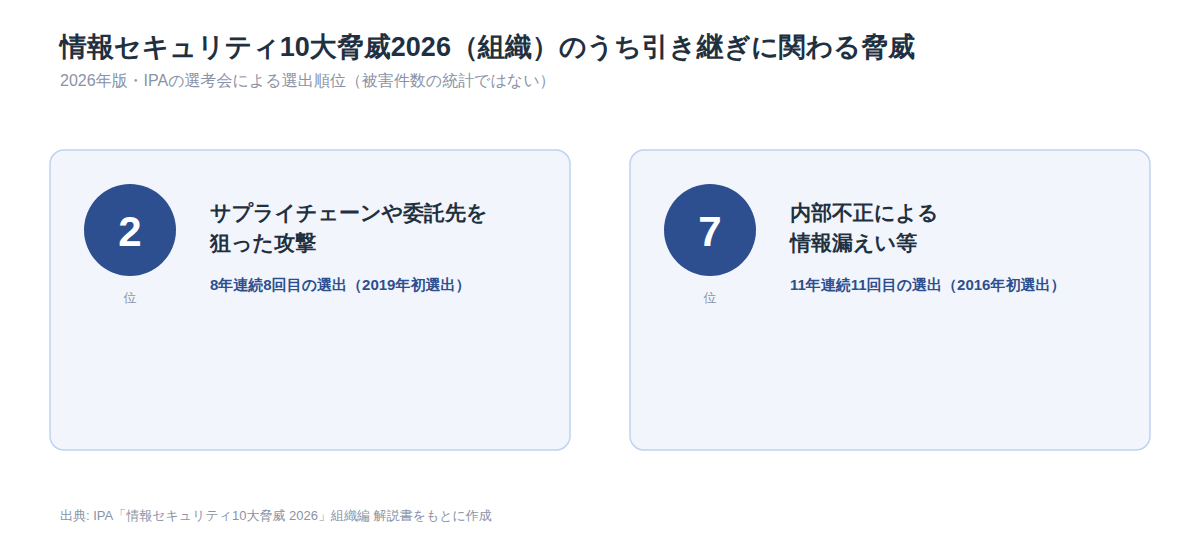
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書
同解説書はシステム管理者向けの対策として、異動や離職で不要になった利用者IDをすぐ消し、適切に管理したうえで定期的に監査することを挙げています。同解説書の「共通対策」でも、離任時のアカウント削除と、定期的なアカウントの棚卸しが挙げられています。引き継ぎ資料にアカウントと権限の一覧を残す作業は、この対策を実務に落としたものです。
なお10大脅威の順位は、IPAの選考会による選出であって被害件数の統計ではありません。選出が続くことは注目度の継続を示すもので、発生件数や被害額の増加を意味しません。
退職者IDの削除を継続して担う人がいる企業は3割ほどにとどまる
次に、その対策を実行する人がいるかを見ます。IDを消す作業を継続的に担う人が決まっている企業は、多数派ではありません。
IPAの2024年度調査で、専門部署がある9.3%と、兼務だが担当者が任命されている21.0%を合わせると3割ほどです。残る企業は、先に見た「各自の対応」69.7%にあたります。
ここから読み取れるのは、引き継ぎ資料の役割です。アカウントと権限の一覧を残すことは、作業手順を渡すというより、対策を実行する人を明示する行為に近いものです。
一覧の各行には、次の3点を書いておいてください。
- 対象のシステムまたはSaaSの名称
- いま権限を持っている人と、その権限の範囲
- 後任が着任するまで管理を担う人
ただし10大脅威は組織全般を対象にした選出で、体制の数値は中小企業等を母集団としています。2つの母集団は一致しないため、ここで並べているのは論点の重なりであって、数値としての比較ではありません。
委託先の連絡先と契約範囲も引き継ぎ対象になる
ベンダー一覧はどの引き継ぎ資料にも入りますが、社名と電話番号だけでは足りません。障害が起きたときに、どこまで委託先が対応してくれるかが分かる形で残してください。
委託先を狙った攻撃は、2026年版の10大脅威で2位です。委託先との関係は運用の一部であると同時に、管理の対象でもあります。連絡先しか残っていないと、後任は契約範囲外の作業を依頼したり、逆に自社で抱え込んだりします。
委託先については、次の項目まで書いておくと後任が判断できます。
- 契約範囲: 監視だけか、復旧作業まで含むか。夜間・休日の対応可否
- 契約番号と更新期限: 更新漏れを防ぐため、期限日と担当部署を併記
- 障害時の一次連絡経路: 電話とメールのどちらが先か、受付時間はいつまでか
- 共有してよい情報の範囲: 委託先に渡す情報を必要最小限にする線引き
外部委託を増やすかどうかは体制と予算の判断です。この記事では委託の是非ではなく、いまの契約範囲を後任に分かる形で残すことに絞っています。
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
後任は経験の浅い人になる前提で資料を書く
引き継ぎ資料を書くとき、つい「自分と同じくらい分かっている人」を想定してしまいます。この想定を変えると、書く内容が変わります。「同じことができる人が来る」ではなく「担当は埋まるが経験は浅い人が来る」前提で書いてください。
IPA「DX動向2026」によると、DXに取り組んでいると回答した企業のうち、DXを推進する人材の「量」が不足している(やや不足+大幅に不足)と答えた企業は、2025年度時点で85.5%でした。「質」が不足していると答えた企業は88.8%です。
頭数の問題より、任せられる水準に届いているかのほうが課題になっています。
この前提に立つと、手順そのものより、判断の根拠や失敗しやすい箇所を残す優先度が上がります。
経験の浅い後任に向けた書き方3点
- 専門用語に社内での意味を添える: 一般的な用語でも、自社の運用では別の意味で使っている場合がある
- 判断の根拠を残す: なぜその設定にしたか、なぜその頻度なのかを1行でよいので書く
- 失敗しやすい箇所と復旧手順を書く: 過去に自分がつまずいた箇所こそ、後任も同じようにつまずく
人材の「量」の不足感は3年で12.0ポイント下がり、「質」は2025年度時点で88.8%に上がった
人手不足の中身は、ここ数年で変わってきています。頭数を埋める難しさは緩む一方で、水準に届いているかという問題は残っています。
IPA「DX動向2026」では、DXを推進する人材の「量」が「大幅に不足している」と答えた企業の割合を調べています。2023年度62.1%、2024年度58.5%、2025年度50.1%と推移しました。3年で12.0ポイント(62.1%と50.1%より算出)下がっています。
これに対して「質」が不足している(やや不足+大幅に不足)は、2024年度86.1%から2025年度88.8%へ上がりました。同じ集計基準の「量」85.5%を上回っています。
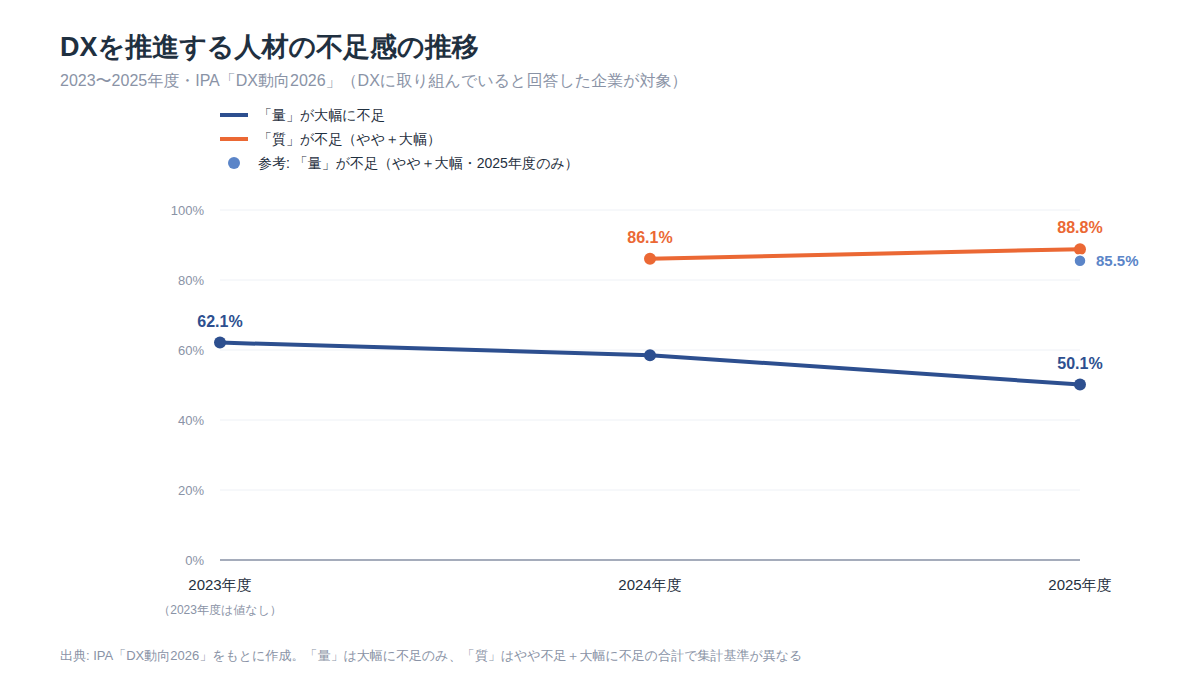
出典: IPA「DX動向2026」(対象はDXに取り組んでいると回答した企業。「量が大幅に不足」は大幅のみ、「質が不足」はやや不足+大幅に不足の合計で、集計基準が異なります)
この推移から読み取れるのは、後任に期待できる水準です。席は埋まっても、前任者と同じ判断がすぐにできるとは限りません。引き継ぎ資料は手順書であると同時に、判断の材料を渡す文書として設計してください。
ただし「量」の不足感の低下は、採用が進んだ結果とは限りません。取り組み範囲を縮めた企業が不足していない側に回った可能性もあります。「質」は主観評価で、経験を積むほど要求水準が上がる関係も含みます。
IT人材の需給ギャップは2030年に44.9万人まで拡大すると推計されている
中長期で見ても、人が余る状態は当面訪れないと見込まれています。引き継ぎコストを下げる文書の価値は、これから上がっていく方向にあります。
経済産業省「IT人材需給に関する調査」(2019年公表)では、IT人材の需給ギャップが次のように推計されています。
| 対象年 | 需給ギャップの推計値(標準ケース) |
|---|---|
| 2018年 | 22万人 |
| 2020年 | 30万人 |
| 2025年 | 36万人 |
| 2030年 | 44.9万人(IT需要高位シナリオでは78.7万人) |
出典: 経済産業省「IT人材需給に関する調査(概要)」/同 調査報告書(2019年公表の推計値)
注意
上の表は2019年に公表された推計値であり、各年の実績を示すものではありません。シナリオの置き方によって2030年の値は44.9万人から78.7万人まで幅があります。また調査主体も性質も異なるため、前の小見出しで扱ったIPAの不足感の数値と同じ系列として並べて読むことはできません。
人材像や評価基準が定まっていない企業が大半で、後任の到達点は読みにくい
社内側の事情も見ておきます。どの水準の人が来るかを、企業自身が設計できていないのが実情です。
IPA「DX動向2026」の2025年度時点の数値は次のとおりです。
- DXを推進する人材像を設定し、社内に周知している企業: 16.2%
- DX人材の評価基準が「ない」企業: 76.1%
- DX推進に必要なスキルを把握できていない企業: 52.8%
求める人材像も評価の物差しも定まっていない状態では、後任がどこまでできる人かを事前に見積もることはできません。だとすれば、資料側で下限を引き上げるしかありません。
具体的には、未完了タスクの欄に判断の背景まで書くこと、手順の各ステップに「ここで迷ったら誰に聞くか」を添えることです。前のセクションで触れた書き方と、ここでつながります。
出典: IPA「DX動向2026」/経済産業省「IT人材需給に関する調査(概要)」/同 調査報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
引き継ぎは洗い出し・文書化・並走・完了確認の4段階で進める
引き継ぎのコツは並列に語られがちですが、実際には順番があります。洗い出し、文書化、並走、完了確認の順に進めると、通常業務と並行しても止まりません。
先に確認したとおり、担当者が決まっていない企業が69.7%を占め、IT資産管理ツールの導入率も10.3%にとどまります。手元に何もない状態から始まる前提で、承認や予算が要らない作業を先に置く順番にしています。
なお引き継ぎ日数の相場は公的統計に存在しないため、この記事では日数を示しません。代わりに、各段階の終わりをどう判断するかを示します。
ポイント
引き継ぎは①洗い出し → ②文書化 → ③並走 → ④完了確認の順に進めます。①と②は承認も予算も要らないため今日から着手でき、③で資料の抜けを実地に洗い出し、④でアカウントと権限の処理まで終えて完了とします。
| 段階 | 具体的な作業 | 根拠となるデータ |
|---|---|---|
| ①洗い出し | 機器・契約・アカウント・定例作業を、思い出した順に1枚へ書き出す | IT資産管理製品の導入率10.3%(2024年度・IPA)。ツールから一覧を出せる企業は1割程度 |
| ②文書化 | 5領域ごとに整理し、更新しやすい粒度にそろえる | ウイルス対策対応マニュアルの策定19.7%(2025年・総務省)。文書に残す習慣自体が一般的ではない |
| ③並走 | 後任が資料だけを見て作業し、詰まった箇所をその場で追記する | 必要なスキルを把握できていない企業52.8%(2025年度・IPA)。到達点を事前に見積もれない |
| ④完了確認 | 前任者のID削除、管理者権限の移管、委託先への窓口変更連絡まで終える | 対策が各自の対応にとどまる企業69.7%(2024年度・IPA)。処理を担う人を決めておく必要がある |
洗い出しと文書化は承認も予算も要らず、今日から着手できる
最初の2段階は、道具をそろえなくても始められます。ツール導入を前提にした引き継ぎ計画は、たいてい動き出さないまま期日が来ます。
IPAの2024年度調査では、IT資産管理製品の導入率が先に見た10.3%でした。セキュリティ対策投資が「投資していない」「わからない」の企業も約7割です。総務省の2025年の調査でも、ウイルス対策対応マニュアルの策定は19.7%です。
ここから言えるのは、引き継ぎ資料は日常的に更新できる台帳として持つほうが合理的な点です。道具も予算も無い前提で設計すると、結果的に長く使われます。
出発点は表計算ソフト1枚で構いません。
- 1枚目に「資産・契約」だけを書く。機器名、契約名、更新期限、管理場所の4列で十分です
- 思い出した順に行を足し、分類は後から整えます
- 1行が長くなったら別シートへ切り出します。粒度は更新しやすさで決めます
- 属人化を防ぐうえでも、この1枚を日常的に更新する効果は大きいです
並走期間は後任に実際に作業させて、資料の抜けを洗い出す
並走の時間が取れたら、説明に使わないでください。前任者が説明する形ではなく、後任が資料だけを見て作業し、詰まった箇所をその場で資料に追記する形にします。
資料の出来を測る基準は、社内にありません。IPA「DX動向2026」によると、2025年度時点でDX人材の評価基準が「ない」企業は76.1%、必要なスキルを把握できていない企業は52.8%です(いずれもDXに取り組んでいる企業が対象)。人材の「質」が不足していると答えた企業も88.8%にのぼります。
この状況から読み取れるのは、資料の品質を測る方法が実地の確認しかない点です。後任が実際に使えたかどうかで判断するしかありません。
並走期間の進め方は次のとおりです。
- 定例作業を1回分、後任だけで実施してもらう。前任者は横で見ているだけにします
- 手が止まった箇所を、その場で資料に追記します。後でまとめて直そうとすると忘れます
- 問い合わせ対応も1件は任せます。手順より、社内の誰に確認するかでつまずくことが多いためです
- 追記が出なくなったら、その領域は引き渡せる状態だと判断します
完了確認は、アカウント削除と権限移管が済んだ時点とする
資料を渡した時点は、引き継ぎの完了ではありません。次の3つが済んだ時点を完了とします。
- 前任者のアカウントを削除する(社内システムとSaaSの両方)
- 管理者権限を後任または暫定の管理者へ移管する
- 委託先へ窓口の変更を連絡する
前述のとおり、内部不正による情報漏えい等は11年連続で10大脅威に選出され、委託先を狙った攻撃は2026年版で2位です。IDと権限が前任者のまま残れば、対策の実行者が不在になります。
注意したいのは、前任者が自分の権限を消すのは作業の最後になる点です。先に消すと、その後の作業ができなくなります。
だからこそ、誰がその最後の作業を確認するかを先に決めておいてください。兼務の担当者が任命されている企業は21.0%にとどまるため、上長や総務の担当者が確認役に入る形も現実的です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 調査概要/総務省「令和7年通信利用動向調査」/IPA「DX動向2026」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
引き継ぎ完了までのチェックリスト
ここまでの5領域と4段階を、1枚にまとめます。このチェックリストは、渡す側と受け取る側のどちらからも使える形にしています。
並び順には理由があります。IT資産管理ツールの導入率10.3%という前提から、資産と権限を先頭に置きました。完了確認には、10大脅威に継続選出されている内部不正と委託先を狙った攻撃への対応を入れました。
そのままコピーして、社内の共有ドキュメントに貼って使ってみてください。
引き継ぎ完了までのチェックリスト
- 渡す相手と暫定の連絡窓口が、資料の先頭に書かれている
- 保管場所と閲覧権限が決まっていて、前任者が抜けても開ける
- IT資産の一覧(機器・端末・サーバー)がある
- ソフトウェアライセンスとSaaS契約の一覧に、更新期限が入っている
- ドメインと証明書の期限、管理事業者が書かれている
- 管理者アカウントと権限の一覧があり、各行の管理者が分かる
- 多要素認証の復旧手段の保管場所と、開ける人が決まっている
- 毎週・毎月の定例作業の手順がある(文書化は一般的ではないため優先度が高い)
- 障害時の一次対応と、連絡する相手が書かれている
- 委託先の連絡先に加えて、契約範囲・契約番号・更新期限が書かれている
- 緊急連絡網とエスカレーションの順序がある
- 未完了タスクに、保留の理由と次の判断者が書かれている
- 後任が資料だけを見て、定例作業を1回実施できた
- 前任者のアカウントを削除した(社内システムとSaaSの両方)
- 管理者権限を後任または暫定の管理者へ移管した
- 委託先へ窓口の変更を連絡した
- 上の3つを確認する人が決まっている(担当者が任命されている企業は21.0%にとどまるため)
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
引き継ぎ資料の整備率を示す公的統計は、今回参照した範囲には存在しない
最後に、この記事で書けなかったことをはっきりさせておきます。引き継ぎ資料の整備率を直接測った公的統計は、今回参照した範囲には見当たりませんでした。
文書化の状況に最も近い公的指標は、総務省の2025年の調査による「ウイルス対策対応マニュアルを策定」19.7%です。ただし対策の一項目としての文書であり、運用手順書や引き継ぎ資料の整備率ではありません。
測られているものと、測られていないものを並べます。
- 測られている: IT資産管理製品の導入率10.3%、情報セキュリティの専門部署がある9.3%、組織的には行っておらず各自の対応69.7%(いずれも2024年度・IPA)
- 測られていない: 引き継ぎ資料の作成率、運用手順書の整備率、引き継ぎに要する期間、引き継ぎ不備に起因するトラブルの件数
ここから読み取れるのは、測定の空白です。ツールの導入率や体制の有無は繰り返し調査されているのに、その運用を誰が引き継ぐかという過程は調査対象になっていません。この記事のチェックリストは、公的資料が挙げる対策項目から逆算して組み立てています。
注意
ここで述べているのは今回のデータベース検索と公開一次資料の探索範囲における不在であり、統計が存在しないことの証明ではありません。民間調査会社によるひとり情シスの比率や外部委託率の調査は存在しますが、一次資料で確認できていないため数値として扱っていません。引き継ぎ期間の日数や外部委託の費用相場も同じ理由で記載していません。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
まとめ
情シスの引き継ぎ資料は、IT資産・アカウントと権限・運用手順・委託先・未完了タスクの5領域に整理し、洗い出し → 文書化 → 並走 → 完了確認の順に進めます。この記事で確認した根拠を整理します。
- 引き継ぎは兼務者どうしで起きます。専門部署がある中小企業等は2024年度時点で9.3%、101名以上でも最多は兼務の51.9%なので、作業単位で読める粒度にします
- 引き継ぎ資料は多くの企業で唯一のIT資産台帳を兼ねます。IT資産管理製品の導入率は10.3%(2024年度)のため、日常的に更新できる形式で持ちます
- アカウントと権限の整理は脅威対策にあたります。内部不正による情報漏えい等は11年連続で10大脅威に選出されているため、完了の定義に削除と移管を含めます
- 後任は経験の浅い人になる前提で書きます。人材の「質」が不足していると答えた企業は2025年度時点で88.8%で、判断の背景を残す優先度が上がります
今日やることは1つで構いません。渡す相手と暫定の連絡窓口、そして資料の保管場所を決めて、文書の1ページ目に書いてください。
宛先が決まると、書く内容の優先順位は自然に決まります。あとは5領域の順に、思い出した行から埋めていけば大丈夫です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご紹介

この記事で見たとおり、情シスの引き継ぎは兼務者から兼務者へ渡り、後任は経験の浅い人になる前提で考える必要があります。資料を丁寧に作っても、受け取る側に基礎知識がないと着任直後の立ち上がりは遅くなりますよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画と小テストで学ぶ形式なので、引き継ぎ直後の慌ただしい時期でも進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者が把握できます
- 自社カリキュラム編成・CSV教育記録: 必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典