

【警察庁・総務省データ】SMS認証とは|仕組みとリスク、投資・ロマンス詐欺のSMS認証64%は海外番号(2024年)
ログインの確認でスマートフォンに届く数字のコード。社内システムや自社サービスで使っている方も多いですよね。情シス担当者としては、次のような悩みを抱えていないでしょうか。
- 社内システムのログインにSMS認証を使っているが、このままで良いのか分からない
- 「SMS認証は危ない」と聞くが、何が危ないのかを説明できない
- 認証アプリやパスキーに切り替えるべきか、判断する材料が無い
結論から言うと、SMS認証はパスワードだけのログインよりは安全です。ただし、電話番号に頼る仕組みのため、番号を奪われたり、届いたコードをだまし取られたりすると突破される点に注意が必要です。
この記事では、SMS認証の仕組みと弱点を、警察庁・総務省・IPAの公的データをもとに解説します。あわせて、自社でSMS認証を使い続けるか、より強い方式へ移るかを判断する手順もまとめました。
この記事のポイント
- SMS認証は、携帯電話番号に届くコードで「スマートフォンを持っていること」を確かめる方式で、パスワード単独よりは安全
- 一方で、電話番号の乗っ取り(SIMスワップ)や、コードまでだまし取る偽サイトには弱い
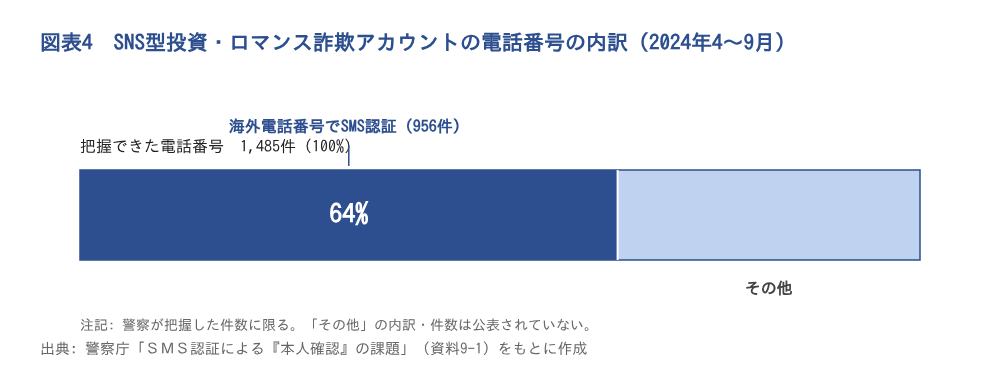
- SNS型投資・ロマンス詐欺に使われたSNSアカウントの電話番号のうち、警察が把握できた1,485件の64%は海外番号でSMS認証されていた(2024年4〜9月)(出典: 警察庁「SMS認証による『本人確認』の課題」)
- SMS認証の利用状況を測った公的統計は見当たらないため、自社の利用箇所を棚卸しし、守る対象ごとに移行の優先順位を決める

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SMS認証は携帯電話番号に届く確認コードで本人を確かめる認証方式
SMS認証とは、登録した携帯電話番号にSMS(ショートメッセージ)で確認コードを送り、そのコードを入力させて本人かどうかを確かめる方式です。銀行やECサイト、社内システムのログインなどで広く使われています。
利用者がIDとパスワードを入力したあと、スマートフォンに数字のコードが届き、それを入力して初めてログインできるという流れです。ここでは、この仕組みと、多要素認証の中での位置づけを順に見ていきます。
ポイント
- SMS認証は、登録した電話番号に届くコードで本人を確かめる方式
- 確かめているのは「その電話番号のスマートフォンを持っていること」
- パスワードとは別の要素を加えるため、パスワード単独より安全
SMS認証は1回限りのコードをSMSで届け、入力させて端末の所持を確かめる
SMS認証は、1回しか使えないコードをSMSで送り、利用者に入力させる仕組みです。コードを入力できれば、その電話番号のスマートフォンを手元に持っていると判断します。
ログインの流れは、おおまかに次の3ステップです。
- 利用者がIDとパスワードを入力する
- サービスが、登録された電話番号あてに数字のコードをSMSで送る
- 利用者が、有効期限内にそのコードを入力してログインする
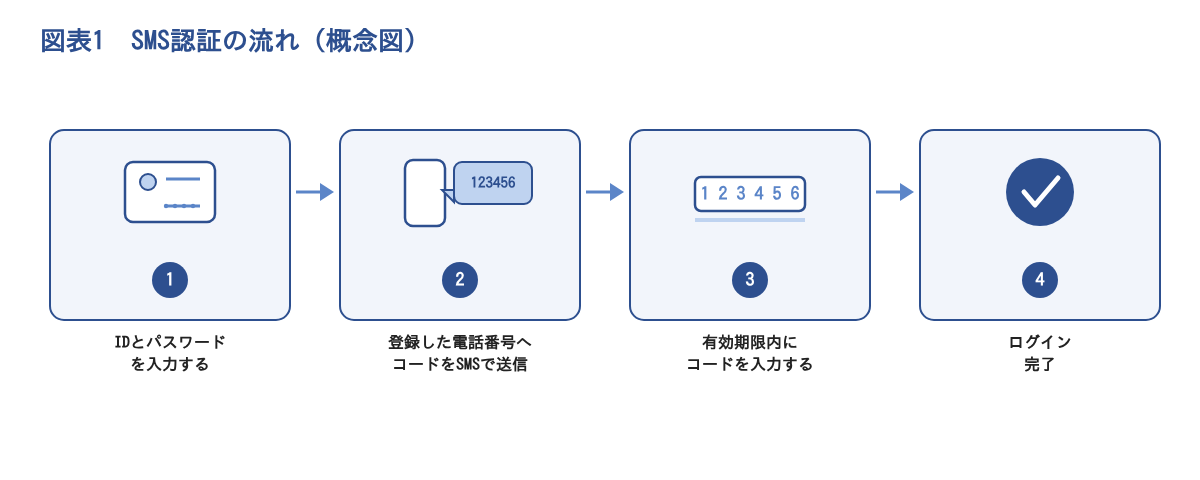
コードには一般に短い有効期限が設定され、一度使うと無効になります。そのため、パスワードのように同じ値を使い回されることはありません。
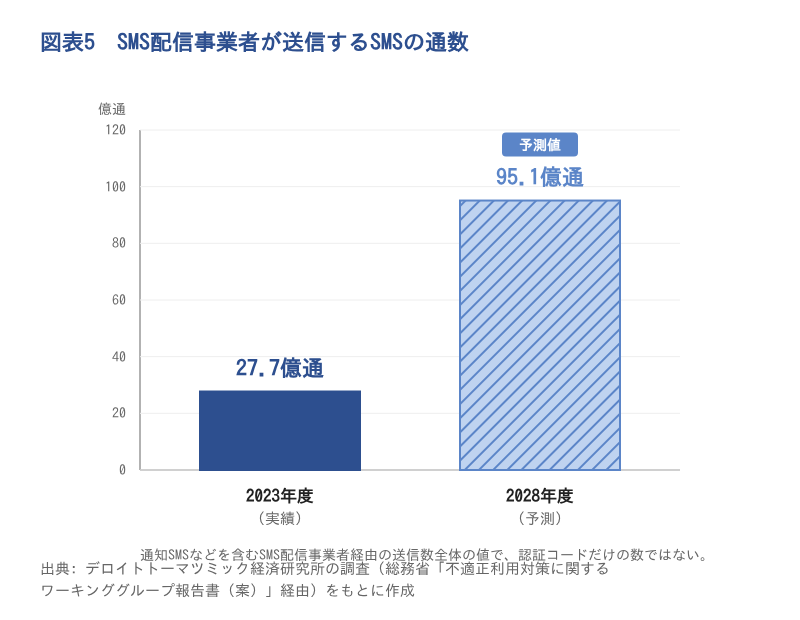
SMSは今や身近な連絡手段です。総務省の報告書によると、SMS配信事業者を通じて送られたSMSは2023年度に27.7億通ありました。この数には通知なども含まれ、認証コードだけの数ではありません。
専用のアプリを入れなくても使える手軽さが、SMS認証が広がった理由の一つです。
SMS認証は多要素認証のうち「所持情報」を使う方式の一つ
SMS認証は、多要素認証の3つの要素のうち「所持情報」に当たる方式です。パスワードに加えてもう1つの要素を求めることで、なりすましを防ぎます。
多要素認証は、次の3つの要素のうち2つ以上を組み合わせて本人を確かめる考え方です。
| 要素 | 内容 | 具体例 |
|---|---|---|
| 知識情報 | 本人だけが知っていること | パスワード、暗証番号 |
| 所持情報 | 本人だけが持っているもの | SMSを受け取る携帯電話、認証アプリを入れたスマートフォン、ICカード |
| 生体情報 | 本人の身体の特徴 | 指紋、顔 |
SMSで届くコードは、ワンタイムパスワードの届け方の一つでもあります。
パスワードに別の要素を足す方式が求められる背景にあるのは、不正ログインの多さです。IPAの「情報セキュリティ10大脅威2026」(個人編)では、「インターネット上のサービスへの不正ログイン」が11年連続で選ばれています。
パスワードだけに頼らない仕組みとして、SMS認証は手軽に導入できる選択肢です。
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」/IPA「情報セキュリティ10大脅威2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SMS認証はパスワード単独より安全だが、電話番号に頼る弱点がある
SMS認証の一番のメリットは、パスワードが他人に知られても、それだけではログインされない点です。一方で、電話番号そのものに頼る仕組みのため、特有の弱点も抱えています。
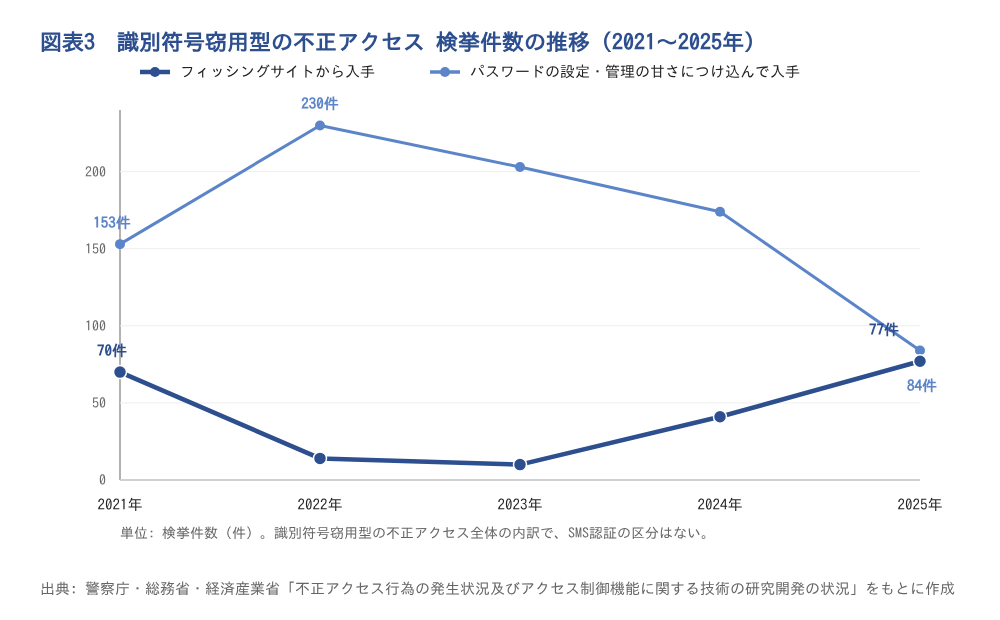
メリットの根拠になるのが、警察庁などが公表している不正アクセスの統計です。2025年に検挙された不正アクセスのうち、他人のIDやパスワードを使う「識別符号窃用型」は399件でした。主な手口の内訳を見てみましょう。
パスワードの設定・管理の甘さにつけ込んで入手したものが84件ありました。フィッシングサイトから入手したものは77件、他人から入手したものは75件です。
フィッシングや他人からの入手は、正しいパスワードが本人以外に渡ってしまった事案です。パスワードをどれだけ複雑にしても防げません。パスワードとは別の要素を求めるSMS認証は、こうした事案への備えになります。
メリットとデメリットを整理すると、次のとおりです。
| 観点 | メリット | デメリット |
|---|---|---|
| 安全性 | パスワードが漏れても、コードが無ければログインされない | 電話番号そのものを奪われると突破される |
| フィッシング | パスワードだけを盗む攻撃には効果がある | コードまで入力させる偽サイトには弱い |
| 導入のしやすさ | 専用アプリが要らず、電話番号があれば使える | 受信拒否の設定や圏外だとコードが届かない |
| 運用 | 利用者への説明が簡単 | 機種変更や番号変更のときに受け取れなくなる |
海外では、米国立標準技術研究所(NIST)のデジタルアイデンティティのガイドライン(SP 800-63B)が、SMSなど電話網を使ってコードを届ける方式を「制限付き」の認証手段と位置づけています。使う場合は、より強い代わりの方式を用意し、利用者にリスクを知らせることなどを求めています。
注意
ここで紹介した件数は警察が検挙した件数で、不正アクセスの発生件数そのものではありません。また、被害者がSMS認証を使っていたかどうかは、統計に含まれていません。
この数値から読み取れるのは、多要素認証は「入れるかどうか」だけでなく、「どの方式を選ぶか」で防げる範囲が変わるという点です。SMS認証はパスワードだけの状態より強くなりますが、弱点を突く手口もあります。次の章で、その代表的な手口を見ていきましょう。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/NIST「SP 800-63B」
SMS認証を突破する代表的な手口はSIMスワップとリアルタイム型フィッシング
SMS認証を突破する手口は、大きく2つに分けられます。1つは電話番号そのものを奪う手口、もう1つは届いたコードをだまし取る手口です。
どちらも仕組み自体を破るのではなく、コードの届く先や入力する人をすり替える手口です。それぞれの流れを順に確認します。
ポイント
- SIMスワップ: 電話番号を乗っ取り、本人あてのコードを攻撃者が受け取る
- リアルタイム型フィッシング: 偽サイトで、本人に届いたコードまで入力させる
SIMスワップは電話番号を乗っ取り、SMS認証を回避して不正送金などを行う手口
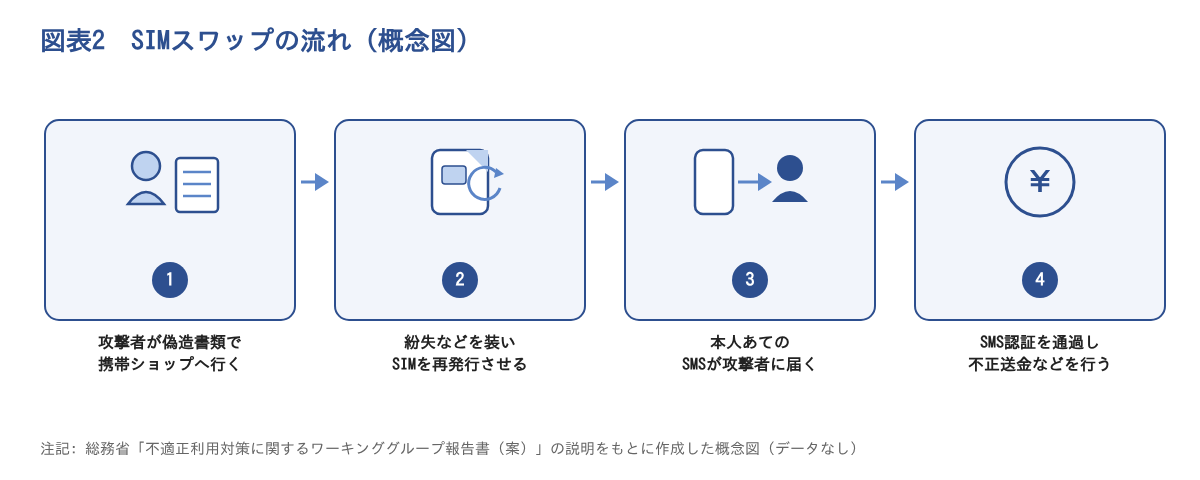
SIMスワップは、他人の電話番号を乗っ取り、その人あてのSMSを攻撃者が受け取る手口です。総務省のワーキンググループ報告書(2024年)では、ネットバンキングなどのSMS認証を回避し、不正送金を行う手口として説明されています。
報告書の説明をもとに流れを整理すると、次のとおりです。
- 攻撃者が本人になりすまし、偽造した運転免許証などを持って携帯電話会社の店舗に行く
- スマートフォンの紛失や故障を装って、SIMカードを再発行させる
- 本人の電話番号が攻撃者の手に渡り、本人あてのSMSが攻撃者に届く
- 届いたコードでSMS認証を通過し、不正送金などを行う
SMS認証がよく使われるネットバンキングでは、被害が高い水準で続いています。警察庁の統計によると、不正送金の被害額は2023年に約87億円で、当時の過去最多でした。2024年も86.9億円(4,369件)で、ほぼ同じ水準です。2025年は104.0億円となり、過去最多を更新しました。
IPAの10大脅威(個人編)でも、ネットバンキングの不正利用は2026年版で通算8回目の選出です。
ただし、これらの被害額はSIMスワップやSMS認証の突破によるものに限りません。認証方式ごとの内訳は公表されていません。
この状況から読み取れるのは、SMS認証が使われる代表的な領域で、被害が減っていないという点です。SMS認証だけに頼る構成を見直す材料の一つになると考えられます。
リアルタイム型フィッシングでは、SMSで届いたコードまで偽サイトに入力させられる
リアルタイム型フィッシングは、SMS認証を有効にしていても防げない手口です。IPAの「情報セキュリティ10大脅威2026」の解説では、次のような流れが示されています。
利用者は偽サイトに誘導され、IDとパスワードを入力します。攻撃者はそれをすぐ本物のサイトで使い、本人に届いたコードまで偽サイトで入力させる仕組みです。IPAの解説はワンタイムパスワード全般を対象にしており、認証アプリに表示されるコードを手で入力する方式も、同じ手口で突破されるおそれがあります。IPAは、パスキーが使える場合は極力使うよう呼びかけています。
フィッシングサイトから入手した不正アクセスの検挙は、2021年の70件から、2022年に14件、2023年に10件まで減りました。その後は2024年に41件、2025年に77件と増えています。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
一方、パスワード管理の甘さにつけ込んだ手口は、2022年の230件が5年間の最多です。2021年は153件で、その後は2023年に203件、2024年に174件、2025年に84件と減りました。
この推移から読み取れるのは、2つの手口の差が縮んだのは、主にパスワード管理の甘さ側が減ったためだという点です。なお、この検挙統計にSMS認証の区分はありません。
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」/警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」/IPA「情報セキュリティ10大脅威2026」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SMSの悪用は「送る側」と「認証を受ける側」で使われる番号が異なる
SMSの悪用は、偽のSMSを「送る」場面と、SMS認証を「受ける」場面に分けて考える必要があります。2024年の公的資料では、送る側は国内の感染端末、認証を受ける側は海外番号が中心でした。ただし、認証を受ける側の数値は、警察が把握したSNS型投資・ロマンス詐欺のアカウントの電話番号に限ったものです。
この傾向から読み取れるのは、国内と海外の比率が逆を向いているという点です。対策も「受け取る側の注意」と「SMS認証を受け付ける側の条件」に分けて考えるのが適切です。
注意
2つの数値は、調査した主体も対象も異なります。約99%は民間企業1社の分析を総務省の資料が引用した値、64%はSNS型投資・ロマンス詐欺に使われたSNSアカウントの電話番号のうち、警察が把握できた1,485件に限った値(2024年4〜9月)です。同じ集団の中で比べたものではないため、「攻撃者が使い分けている」とまでは言い切れません。
不正SMSの約99%はマルウェアに感染した国内の個人端末から送られている(2024年)
スミッシングとは、SMSを使ったフィッシングのことです。実在する企業などを装ったSMSを送り、偽サイトに誘導してIDやパスワードを盗みます。
総務省の報告書では、SMSの送信経路を次の3つに分けています。
- 国内の携帯電話端末から送られるSMS
- 国内のSMS配信事業者から送られるSMS
- 海外の通信事業者から送られるSMS
以前は、海外の通信事業者を経由した不正SMSが多いとされていました。しかし2024年の分析では、不正SMSの約99%が、マルウェアに感染した国内の個人端末から送られていました。この値は、民間企業(マクニカ)の分析を総務省の報告書が引用したものです。
注目したいのは、端末の持ち主が気付かないまま、不正SMSの送信に使われている点です。不正SMSの多くは、一般の利用者のスマートフォンから届いていることになります。
SNS型投資・ロマンス詐欺で警察が把握した電話番号の64%は海外番号でSMS認証されていた(2024年4〜9月)
警察庁の資料(2025年5月)は、SNS型投資詐欺・ロマンス詐欺に使われたアカウントの電話番号を分析しています。その多くは、海外の電話番号でSMS認証を受けていました。把握できた電話番号1,485件のうち956件、64%が海外の電話番号でした。調査期間は2024年4〜9月で、警察が把握できた件数に限った値です。
出典: 警察庁「SMS認証による『本人確認』の課題」(資料9-1)
同じ資料は、SMS認証で本人確認をしたつもりでも、実際には次のような番号が使われていると指摘しています。
- 不正に入手した電話番号
- 本人確認なしで契約できる、SMS機能付きのデータ通信専用SIMの番号
- 海外の電話番号
- SMS認証代行業者の番号
SMS認証代行とは、本人に代わってSMSのコードを受け取り、依頼者に転送する業者のことです。総務省の報告書では、ポイントの不正取得やフリマサイトでの不正出品のために、アカウントを不正に作る目的で使われていると説明されています。
警察庁の資料も、こうした実態からSMS認証では本当の利用者を特定しにくいという課題を挙げています。SMS認証を本人確認の手段として使う場合は、この点を前提にしておくことが大切です。
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」/警察庁「SMS認証による『本人確認』の課題」(資料9-1)
国は電話番号の不正入手とSMSの悪用への対策を進めている
SMSの悪用に対して、国は2つの方向から対策を進めています。1つはSMSを送る事業者側の取り組み、もう1つは携帯電話を契約するときの本人確認の見直しです。
企業が自社の対策を考えるときも、国の対策がどこまでカバーするかを知っておくと役立ちます。国の対策で防げる部分と、自社で手当てが必要な部分を分けて考えられるためです。
総務省は2024年3月にSMS不適正利用対策の事業者連絡会を立ち上げた
総務省は、SMSの不適正な利用を防ぐため、2024年3月に事業者の連絡会を立ち上げました。背景には、詐欺などの被害の大きさがあります。
総務省のワーキンググループ報告書は、対策の背景として次の被害額を挙げています。
| 項目 | 調査年 | 値 | 元の統計 |
|---|---|---|---|
| 特殊詐欺の被害額 | 2023年 | 452.6億円 | 警察庁 |
| 特殊詐欺の被害額の前年比 | 2023年 | 22.0%増 | 警察庁 |
| クレジットカード番号盗用の被害額 | 2023年 | 504.7億円 | 日本クレジット協会 |
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」(警察庁・日本クレジット協会の統計を引用)
これらは、SMSが原因で生じた被害額ではありません。報告書がSMSの不適正利用対策を進める背景として示した、詐欺全体の被害の規模です。
連絡会には、国内の携帯電話会社やSMS配信事業者、セキュリティ事業者などが参加しています。SMSの送信元をはっきりさせることや、SMS認証代行のような悪質な事業者への対策を含め、業界のルールづくりを進める方針です。
携帯電話の契約時の本人確認は、非対面では2026年4月からICチップを使う方法に切り替わり、対面でも2027年4月からICチップの読み取りが原則になる
携帯電話の契約時の本人確認は、偽造書類による不正契約を防ぐため、段階的に厳しくなっています。オンラインなど対面しない契約では、運転免許証などの画像を送る方法や本人確認書類の写しを送る方法を廃止する改正省令が、2026年4月1日に施行されました。マイナンバーカードの公的個人認証など、ICチップを使う方法が中心になります。
警察庁の資料によると、2024年には携帯電話契約に係る詐欺の検挙が210件ありました。携帯電話不正利用防止法違反の検挙も26件ありました。国内でも、携帯電話の契約をめぐる不正が起きていることが分かります。
見直しの方向性は、政府の「デジタル社会の実現に向けた重点計画」で示されています。2023年6月に閣議決定され、2024年6月の閣議決定でも維持されました。店舗での契約についても、本人確認書類のICチップを原則として読み取る改正省令が2026年7月に公布され、2027年4月1日に施行されます。WG報告書は、精巧に偽造された書類による不正契約や、偽造書類を使ってSIMカードを再発行させるSIMスワップを、本人確認を見直す背景として挙げています。
また、2026年には携帯電話不正利用防止法が改正され、データ通信専用SIMも契約時の本人確認の対象になりました。資料9-1が指摘した「本人確認なしで契約できるSMS機能付きデータ通信専用SIM」への対策に当たります。
ただし、ここで考えておきたいのは、この対策がどこまで届くかです。前の章で見たとおり、SNS型投資・ロマンス詐欺に使われたSNSアカウントの電話番号のうち、警察が把握できた1,485件の64%が海外の電話番号でした(2024年4〜9月)。
この点から読み取れるのは、国内の契約時の本人確認を厳しくしても、海外番号には効果が届かないということです。SMS認証は「本人確認済みの国内番号」を前提にできません。自社でSMS認証をどう使うかを考えるときは、この前提に立つ必要があります。
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」/警察庁「SMS認証による『本人確認』の課題」(資料9-1)/総務省「規制の事前評価書(携帯電話等の契約時等における本人確認の厳格化)」/総務省 報道資料(2026年2月27日)/総務省 報道資料(2026年3月13日)/総務省 報道資料(2026年7月27日)/総務省「令和8年版 情報通信白書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SMS認証から移るかどうかは、自社の利用箇所を棚卸しして判断する
SMS認証を使い続けるか、別の方式に移るか。判断の出発点は、自社でSMS認証を使っている箇所の棚卸しです。他社の移行状況と比べられる公的データが見当たらないためです。
棚卸しでは、SMS認証の利用箇所を「従業員向け」と「顧客向け」に分けて洗い出してみてください。守る対象も攻撃の手口も違うため、優先順位の付け方が変わります。
棚卸しで確認する項目
- 誰が使っているか(従業員か、顧客か)
- そのログインで守っている情報や権限は何か
- 代わりに使える認証方式があるか
- 海外の電話番号やデータ通信専用SIMの番号を受け付けているか
クラウドの認証システムを使う企業は2025年に16.0%だが、SMS認証に絞った公的統計は見当たらない
SMS認証を使っている企業の割合や、他の方式に移った企業の割合は、公的統計では分かりません。総務省の調査には認証に関する設問がありますが、方式までは区別していないためです。
総務省の「通信利用動向調査」では、クラウドサービスを利用している企業のうち、「認証システム」を利用する企業は2025年に16.0%でした(無回答を除いた割合)。同じ集計基準の2024年の13.6%からは増えています。
同じ調査には、セキュリティ対策を尋ねた別の設問もあります。インターネットを利用する常用雇用者100人以上の企業のうち、「認証技術の導入による利用者確認」を行う企業は2025年に22.2%でした。2024年は20.7%です。
2つの設問は対象となる企業の範囲が違うため、数値を直接比べることはできません。また、どちらもSMS・認証アプリ・生体認証などの方式を区別していません。
この状況から読み取れるのは、今回確認した公的資料の範囲では、SMS認証を名指しした数値が、警察庁が詐欺の捜査で把握した電話番号の分析に限られるという点です。他社と比べて判断する公的な材料が乏しい以上、自社の棚卸しから判断軸を作るのが現実的です。
従業員向けのログインは、管理者アカウントや社外から使えるシステムから強い方式に切り替える
従業員向けのログインは、影響の大きいアカウントから順に、SMS認証より強い方式へ切り替えるのがおすすめです。
不正ログインはIPAの10大脅威(2026年版)で11年連続の選出です。フィッシングサイト経由の不正アクセスの検挙も、2025年に77件ありました。
切り替えの優先順位は、次のように整理できます。
| 優先度 | 対象アカウント | 切り替え先の考え方 |
|---|---|---|
| 高 | 管理者アカウント、特権IDを持つアカウント | パスキーなど、端末に結び付いた方式を優先する |
| 中 | 社外から使えるシステム(メール、VPN、クラウドサービスなど) | 認証アプリやパスキーへ順次切り替える(フィッシング対策を重視するならパスキーを優先する) |
| 低 | 社内からのみ使えるシステム、権限の小さいアカウント | 当面はSMS認証を残し、全体の切り替えに合わせて見直す |
シングルサインオンで認証の入口をまとめておくと、方式の変更が1か所で済みます。
ここで押さえておきたいのは、多要素認証は方式の選び方で防げる範囲が変わるという点です。とはいえ、SMS認証はパスワード単独よりは安全なため、条件を決めて残すのも現実的な選択です。
顧客向けサービスでSMS認証を本人確認に使う場合は、受け付ける番号と送り方を見直す
顧客の本人確認にSMS認証を使っているなら、受け付ける番号と送り方の2点を見直してみてください。
1つ目は受け付ける番号です。SNS型投資・ロマンス詐欺に使われたSNSアカウントの電話番号のうち、警察が把握できた1,485件の64%は、海外番号でSMS認証されていました(2024年4〜9月)。
この数値から読み取れるのは、SMS認証を通っただけでは「本人確認済み」とみなせないという点です。
2つ目は送り方です。SMS配信事業者経由のSMSは、2023年度の27.7億通から2028年度に95.1億通へ増えると予測されています。95.1億通は民間調査会社の予測値です。
出典: 総務省「不適正利用対策に関するワーキンググループ報告書(案)」(デロイトトーマツミック経済研究所の調査を引用)
一方、不正SMSの約99%は国内の感染端末から届いています(2024年)。
ここから考えられるのは、正規のSMSが増えるほど、利用者が正規と不正を見分ける負担が増えるということです。次のような運用を検討してみてください。
- 受け付ける電話番号の条件(海外番号、データ通信専用SIMの番号)を決める
- SMS認証だけで「本人確認済み」とみなす範囲を見直す
- SMSの送信元の表示を統一する
- SMSの本文にURLを入れない
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威2026」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/警察庁「SMS認証による『本人確認』の課題」(資料9-1)/総務省「不適正利用対策に関するワーキンググループ報告書(案)」
まとめ: SMS認証はパスワード単独より安全だが、電話番号に頼る弱点を前提に使い分ける
SMS認証は、パスワードだけのログインより安全な方式です。ただし、電話番号に頼る仕組みである以上、弱点を前提に使い分ける必要があります。この記事の要点を振り返ります。
- SMS認証は、登録した電話番号に届く1回限りのコードで、スマートフォンの所持を確かめる方式
- 突破する手口には、電話番号を奪うSIMスワップと、コードまでだまし取るリアルタイム型フィッシングがある
- 不正SMSを「送る側」は国内の感染端末が中心、警察が把握したSNS型投資・ロマンス詐欺のアカウントの電話番号では「認証を受ける側」は海外番号が中心と、場面によって対策が異なる
- SMS認証の利用状況を測った公的統計は見当たらないため、自社の利用箇所を棚卸しし、従業員向け・顧客向けに分けて優先順位を決める
まずは自社のどこでSMS認証を使っているかを洗い出すところから始めてみてください。影響の大きいアカウントから順に見直していけば、無理なく切り替えを進められます。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
認証の基礎から学ぶなら「情シスカレッジ」

SMS認証を見直すには、多要素認証やID管理など、認証の基礎知識が欠かせません。とはいえ、新任やひとり情シスの方ほど、体系的に学ぶ時間を取りにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間はおよそ10分です。
※出典
- 総務省「不適正利用対策に関するワーキンググループ報告書(案)」
- 警察庁「SMS認証による『本人確認』の課題」(資料9-1)
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」
- IPA「情報セキュリティ10大脅威2026」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 警察庁「令和7年版 警察白書」
- 総務省 報道資料「携帯電話不正利用防止法施行規則の一部を改正する省令案に対する意見募集の結果の公表」(2026年2月27日)
- 総務省 報道資料「携帯電話不正利用防止法施行規則の一部を改正する省令案に対する意見募集」(2026年3月13日)
- 総務省 報道資料「携帯電話不正利用防止法施行規則の一部を改正する省令案に対する意見募集の結果の公表」(2026年7月27日)
- 総務省「規制の事前評価書(携帯電話等の契約時等における本人確認の厳格化)」
- 総務省「令和8年版 情報通信白書」
- NIST「SP 800-63B Digital Identity Guidelines: Authentication and Authenticator Management」