

【総務省・警察庁データ】シングルサインオン(SSO)とは|仕組みとメリット・注意点を解説、不正アクセスは2025年に7,190件
業務で使うSaaSが増えるたびに、IDとパスワードも増えていきますよね。情シス担当者としては、次のような悩みを抱えていないでしょうか。
- サービスごとにIDとパスワードがあって、もう管理しきれない
- 社員から「パスワードを忘れた」という問い合わせが毎週のように来る
- SSOを入れれば本当に安全になるのか、よく分からない
結論から言うと、シングルサインオン(SSO)は1回の認証で複数のシステムに入れるようにする仕組みです。利用者の手間と情シスの管理負担を同時に減らせますが、多要素認証やアカウント運用の見直しと組み合わせて初めて効果が出ます。
この記事では、SSOの仕組みと実現方式、メリットとデメリット、導入の進め方を解説します。あわせて、総務省・警察庁・IPAの公的データから、SSOが求められる背景も整理します。
この記事のポイント
- SSOは、1回の認証で複数のシステムにログインできるようにする仕組み
- 不正アクセス行為の認知件数は2025年に7,190件で、届出被害の原因の33.7%がID・パスワード管理の不備だった(出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況」)
- SSO単体の導入率を示す公的統計は見当たらず、多要素認証と組み合わせて使うことが前提になる

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シングルサインオン(SSO)は1回の認証で複数のシステムにログインできる仕組み
シングルサインオン(SSO)は「Single Sign-On」の略です。一度ログインするだけで、連携している複数のシステムやクラウドサービスを使えるようにする仕組みを指します。
利用者から見ると、サービスごとにIDとパスワードを入力する手間がなくなります。情シスから見ると、ログインの入口を1か所にまとめて管理できるようになります。
SSOで変わること
- 利用者: 一度ログインすれば、連携するサービスを続けて使える
- 情シス: アカウントの発行や停止を1か所で行える
- セキュリティ: 守るべき認証の入口が1か所に絞られる
SSOは認証を1か所に集約し、各システムはその結果を信頼してログインを許可する
SSOの中心にあるのは、認証を担当する仕組みと、サービスを提供する側の役割分担です。認証を担う側をIdP(Identity Provider)、サービス側をSP(Service Provider)と呼びます。
ログインの流れは、クラウド連携で一般的なフェデレーション方式(後述)の場合、おおまかに次のとおりです。
- 利用者がIdPにアクセスし、IDとパスワードなどで本人確認を受ける
- IdPが「この人は認証済みです」という情報を、利用者が使いたいSPへ渡す
- SPはその情報を信頼し、自分ではパスワードを確認せずにログインを許可する
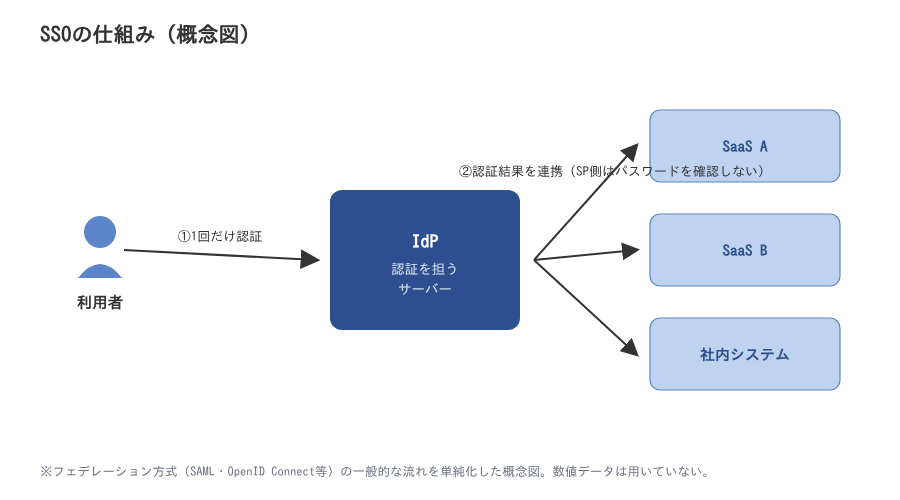
ここでよく混同されるのが、パスワード管理ツールです。パスワード管理ツールは各サービスのパスワードを記憶して自動入力するもので、サービスごとのパスワードは残ります。フェデレーション方式のSSOでは、SP側でパスワードを確認しない点が大きな違いです。ただし、後述の代理認証方式のように、各サービスのパスワードが残る方式もあります。
SaaSを部門ごとに導入する企業ほどIDが分散し、SSOの効果が大きくなる
SSOの効果が出やすいのは、SaaSを部門ごとに導入している企業です。サービスを選ぶ人が社内に散らばるほど、IDもあちこちに作られるためです。
IPAが2022年に行ったSaaSのサプライチェーンリスクに関する調査があります。この調査では、SaaSの選定や承認に関わった回答者の立場は、情報システム部門が26.9%で最も多い一方、残りの7割強は情報セキュリティ部門や経営者、事業部門など、情報システム部門以外でした。これは回答者の立場を示す数値で、誰がSaaSを選んだかを直接測ったものではありません。
それでも、情報システム部門以外の人がSaaSの選定・承認に関わる場面が珍しくないことはうかがえます。そうなると、サービスごとにIDが作られ、情シスが全体を把握しきれない状態が起きがちです。IDが分散している企業ほど、ログインの入口をまとめるSSOの意味は大きくなります。
出典: IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SSOが求められる背景には不正アクセスの増加とIDの分散がある
SSOが注目される理由は、大きく2つあります。不正アクセスが増えていて、その原因の多くがIDとパスワードにあること。そして、企業の認証の仕組みがサービスごとに分かれたままになっていることです。
ここでは、警察庁・総務省・経済産業省とIPA、総務省の公的データで、その状況を確認します。
注意
不正アクセスの認知件数は、都道府県警察から警察庁に報告された件数です。被害の原因の割合も、IPAへの届出をもとにした値です。どちらも実際に起きた被害の全体を表すものではありません。
不正アクセス行為の認知件数は2025年に7,190件で、前年より34.2%増えた
警察庁・総務省・経済産業省の公表資料によると、不正アクセス行為の認知件数は2025年に7,190件でした。前年と比べて34.2%の増加です。
過去の推移を見ると、2021年は1,516件、2022年は2,200件でした。2023年に6,312件へ大きく増え、2024年は5,358件と一度減っています。一直線に増え続けているわけではありませんが、2021年と比べると件数の水準は大きく上がっています。
なお、資料の内訳を見ると、認知件数の多くはインターネットバンキングでの不正送金や、証券会社のインターネット取引サービスでの不正取引です。企業の業務システムへの不正アクセスだけを数えた件数ではない点に注意してください。
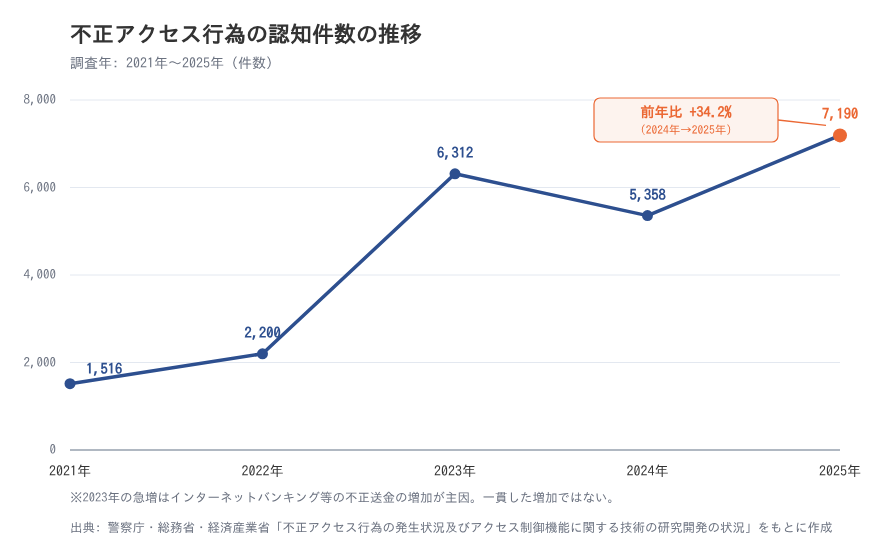
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この推移から読み取れるのは、件数の伸びと企業側の対策の広がりのペースに大きな差があることです。2021年から2025年で認知件数は約4.7倍になりました。一方、総務省の調査によると、ID・パスワードによるアクセス制御を行う企業の割合は2021年の57.0%でした。2025年には60.4%となり、3.4ポイントの増加にとどまります。
ただし、2022年から2023年の急増は、資料の内訳によるとインターネットバンキングでの不正送金等が大きく増えたことによるもので、倍率はこの区間の跳ね上がりに大きく左右されます。認知件数には個人の口座などへの不正アクセスも多く含まれ、調査主体や対象も異なるため、因果関係までは言えない点に注意してください。
不正アクセス被害の原因の33.7%はID・パスワード管理の不備だった(2025年)
不正アクセスの入口として目立つのは、IDとパスワードです。2つの公的資料で、どちらも3割を超えています。
警察庁・総務省・経済産業省の2025年の資料では、IPAに届出があった不正アクセス被害の原因のうち、「ID・パスワード管理の不備」が33.7%を占めました。もとになる届出の件数は多くないため、幅を持って読む必要があります。
もう一つは、IPAの中小企業向け実態調査です。2023年度に不正アクセス被害を受けた中小企業等では、攻撃の手口(複数回答)として「ID・パスワードの不正利用によるなりすまし」が36.8%でした。
この2つは調査主体も対象も違うため、同じ指標として比べることはできません。それでも、パスワードの使い回しや管理の甘さが攻撃の起点になりやすいことは、どちらの資料からも読み取れます。
ID・パスワードによるアクセス制御は60.4%に広がる一方、クラウドの認証システムを使う企業は16.0%にとどまる
総務省の令和7年通信利用動向調査(常用雇用者100人以上の企業が対象)によると、2025年時点でクラウドサービスを利用している企業は83.5%でした。
同じ調査で、ID・パスワードによるアクセス制御を行う企業は60.4%であるのに対し、クラウドの「認証システム」を使う企業は16.0%にとどまりました。この16.0%はSSOの導入率ではなく、クラウド型の認証システムを選んだ企業の割合です。分母も異なり、60.4%はインターネットを利用する企業、16.0%はクラウドサービスを利用する企業に占める割合です。
クラウドの利用が広がっても、認証をクラウド上でまとめている企業はまだ少数です。サービスごとにIDとパスワードを持つ状態こそ、SSOが解決しようとしている課題だと読み取れます。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和3年通信利用動向調査の結果(概要)」
SSOの普及率を直接示す公的統計は見当たらず、近い指標は16.0%から60.4%まで分かれる
「SSOはどれくらいの企業が導入しているのか」は気になるところですよね。ですが、公的統計でSSOの導入率を直接測ったものは見当たりません。
総務省やIPAの調査には、「シングルサインオン」という言葉を使った設問がありません。民間の調査には導入率の数値もありますが、一次資料と調査年を確認できなかったため、この記事では使っていません。代わりに、SSOに近い公的指標を整理します。
注意
ネット上で「SSO導入率◯%」という数値を見かけたら、調査主体・調査年・対象(企業か個人か、どの規模か)を確認してから使ってください。社内説明の資料に転記する前の確認をおすすめします。
SSOに近い公的指標は4つあり、調査主体と母集団がそれぞれ異なる
SSOに近い公的指標は、次の4つです。いずれもSSOそのものを測ったものではなく、調査主体や母集団も異なります。
| 指標 | 値 | 調査年 | 調査主体 | 母集団 |
|---|---|---|---|---|
| クラウドで「認証システム」を利用 | 16.0% | 2025年 | 総務省 | クラウドサービスを利用する企業 |
| 認証技術の導入による利用者確認 | 22.2% | 2025年 | 総務省 | インターネットを利用する企業(常用雇用者100人以上) |
| ID管理と本人確認(認証)の強化 | 35.5% | 2022年 | IPA | 所属企業の状況を答えた個人 |
| ID、パスワードによるアクセス制御 | 60.4% | 2025年 | 総務省 | インターネットを利用する企業(常用雇用者100人以上) |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査」(調査年が2022年と2025年で混在しており、同時点の比較ではありません)
この表から読み取れるのは、値が44.4ポイントも開いていることです。どれを選ぶかで「SSOを使う企業は少数派」とも「過半数」とも書けてしまいます。SSOの普及度を1つの数字で示すことはできません。
同じ「認証の強化」でも、総務省の22.2%とIPAの35.5%では13.3ポイントの差があります。設問の範囲と、企業が答えたか個人が答えたかの違いが大きく影響していると考えられます。調査年が2022年と2025年で異なる点にも注意が必要です。
クラウドの認証システムを使う企業は2024年の13.6%から2025年に16.0%へ増え、ほかの認証対策より伸び率が大きい
総務省の通信利用動向調査で、クラウドで「認証システム」を使う企業の割合は、2024年の13.6%から2025年に16.0%へ増えました。
同じ期間に、認証技術による利用者確認は20.7%から22.2%へ増えています。ID・パスワードによるアクセス制御は58.9%から60.4%になりました。ポイント差はそれぞれ2.4、1.5、1.5ポイントで、大きな違いはありません。
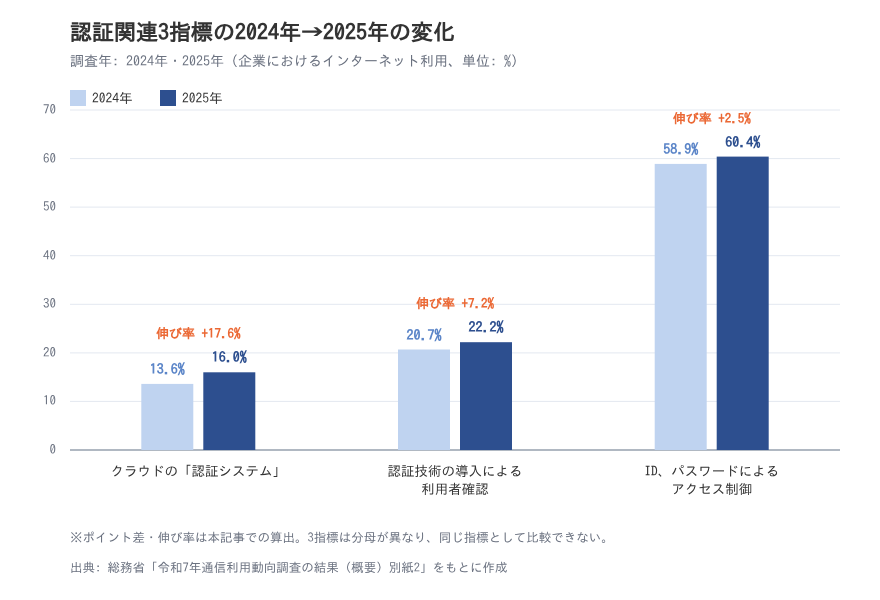
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
ここからは見解です。前年の値に対する伸び率で見ると、認証システムは約18%、認証技術は約7%、ID・パスワードは約3%と差がはっきりします。この伸び率は総務省の公表値ではなく、本記事で計算したものです。
この差から考えられるのは、認証を「どこに置くか」を見直す企業が増えている可能性です。ただし、分母が違う指標を含むこと、比べられるのが2時点だけであることには注意が必要です。もとの値が低いほど、伸び率は大きく出やすい点も踏まえて読んでください。
ID・パスワードによるアクセス制御の実施率は2018年の51.6%から2025年の60.4%へ上がっている
総務省の通信利用動向調査で、ID・パスワードによるアクセス制御を行う企業の割合は、2018年の51.6%から2025年には60.4%になりました。
| 調査年 | ID、パスワードによるアクセス制御を行う企業の割合 |
|---|---|
| 2018年 | 51.6% |
| 2020年 | 63.1% |
| 2021年 | 57.0% |
| 2022年 | 57.2% |
| 2023年 | 58.0% |
| 2024年 | 58.9% |
| 2025年 | 60.4% |
表の出典: 総務省「平成30年通信利用動向調査の結果」/同「令和3年」/同「令和4年」/同「令和5年」/同「令和7年」(2019年は本記事で値を確認できていないため掲載していません)
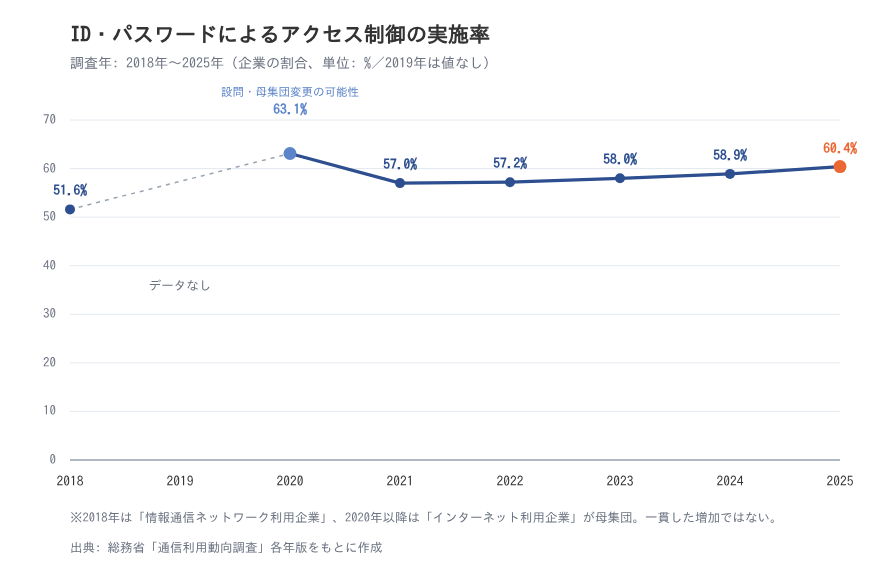
2020年の63.1%は前後の年より高く、理由は資料からは特定できないため、一貫して増えているとは言えません。また、2018年の値は「情報通信ネットワークを利用する企業」、2020年以降は「インターネットを利用する企業」に占める割合で、集計対象の表現が異なります。2021年以降は緩やかに上がっており、ID・パスワードによる管理はすでに多くの企業に広がりました。ただ、それだけでは不正アクセスを防ぎきれないことは、前の章の原因データが示しています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査」/総務省「平成30年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果(概要)」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和5年通信利用動向調査の結果の概要」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SSOの実現方式は社内システム向けとクラウド連携向けに分けて理解する
SSOを実現する方式は、解説する資料によって分け方が少しずつ違います。この記事では、分かりやすさを優先して2つのグループに分けて説明します。
社内のサーバーで動くシステム向けの方式と、クラウドサービスと連携するための方式です。自社でどちらのシステムを多く使っているかで、選ぶ方式が変わります。
社内システムにはエージェント方式・リバースプロキシ方式・代理認証方式が使われる
社内システム向けのSSOには、主に次の方式があります。どれもシステム側の改修をどこまで許容できるかで向き不向きが決まります。
| 方式 | 仕組み | 向いている場面 |
|---|---|---|
| エージェント方式 | 各サーバーに専用のソフトウェア(エージェント)を入れ、認証サーバーと連携させる | サーバーにソフトを追加できる社内システム |
| リバースプロキシ方式 | 利用者のアクセスを中継サーバー経由にし、中継サーバーで認証をまとめる | 各サーバーに手を加えにくい場合 |
| 代理認証方式 | 利用者の代わりに、ツールがIDとパスワードを自動で入力する | 古いシステムなど、ほかの方式に対応しないもの |
システムに手を加えられるかどうかが、方式を選ぶ最初の判断材料になります。代理認証方式は導入しやすい反面、各システムのパスワードは残るため、管理の手間が完全になくなるわけではありません。
クラウドサービスとの連携にはSAMLやOpenID Connectによるフェデレーション方式が使われる
クラウドサービスとSSOを組むときは、フェデレーション方式が一般的です。IdPとSPが標準規格に沿って認証の結果をやり取りする方法で、代表的な規格は次のとおりです。
- SAML: XMLという形式で認証結果をやり取りする標準規格。業務向けのSaaSで広く使われている
- OpenID Connect: OAuthを土台に、本人確認(認証)の仕組みを加えた規格。Webサービスやスマートフォンアプリでも使われる
- OAuth: 「このアプリにデータへのアクセスを許可する」という権限の受け渡し(認可)の仕組み。本人確認そのものを目的とした規格ではない
OAuthとSSOは混同されやすいので、OAuthは認可、SAMLとOpenID Connectは認証を担うと押さえておくと整理しやすいですよ。
なお、フェデレーション方式を使うには、サービス側がこれらの規格に対応している必要があります。対応していないサービスがある場合の注意点は、デメリットの章で触れます。
SSOのメリットは利用者の手間と情シスの管理負担を同時に減らせること
SSOのメリットは、利用者と情シスの両方にあります。ログインの手間が減るだけでなく、アカウント管理やセキュリティ対策を1か所に集めやすくなります。
SSOの主なメリット
- 利用者が覚えるパスワードが減り、ログインの手間が省ける
- パスワードの使い回しやメモ書きが起きにくくなる
- パスワード忘れによる問い合わせが減り、ヘルプデスクの負担が軽くなる
- アカウントの発行・停止を1か所で行え、連携しているサービスでは退職者のIDの消し忘れを防ぎやすくなる
利用者は覚えるパスワードが減り、使い回しも起きにくくなる
利用者にとっての一番のメリットは、覚えるパスワードが減ることです。ログインのたびに入力する手間も省けます。
パスワードが多いと、同じものを使い回したり、付箋にメモしたりしがちですよね。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等のうち、手口が「ID・パスワードの不正利用によるなりすまし」だった割合は36.8%でした。使い回したパスワードが1つ漏れると、ほかのサービスにも入られるおそれがあります。
SSOで覚えるパスワードが1つになれば、そのパスワードを長く複雑にしやすくなります。パスワードを忘れたという問い合わせも減るので、ヘルプデスクの負担も軽くなります。SSOは利便性とパスワード管理の改善を同時に進められる仕組みです。
情シスはアカウントの発行と停止を1か所で管理でき、退職者のIDの消し忘れを防ぎやすくなる
情シスにとっての大きなメリットは、アカウントの発行と停止をIdPで一括して行えることです。入社・異動・退職のたびに、サービスを1つずつ操作する必要がなくなります。
特に効果が大きいのは退職時です。IdPでアカウントを止めれば、連携しているサービスに新たにログインできなくなります。ただし、すでにログイン済みのセッションがしばらく残る場合や、SaaS側のアカウント自体は残る場合があります。SaaS側のアカウントの作成・削除まで連動させるには、SCIMなどのプロビジョニング(IdPから各サービスのアカウントを自動で作成・削除する仕組み)にサービスが対応している必要があります。
警察庁・総務省・経済産業省の資料でも、元従業員や委託先などによる不正アクセスが起きていることから、利用する立場でなくなった人のIDを速やかに削除するよう求めています。2022年のIPAの調査で、SaaSの選定・承認に関わった回答者のうち情報システム部門の人が26.9%にとどまったことからも、情シスが把握していないアカウントが残りやすい状況がうかがえます。
一方で、IPAの2022年の内部不正対策の調査では、ID管理と本人確認(認証)を強化していると答えた人は35.5%でした。これは所属企業の状況を個人が答えた値です。ID管理の強化はまだ途上で、SSOはその土台づくりに役立ちます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」/IPA「企業の内部不正防止体制に関する実態調査」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SSOのデメリットは1つのIDが漏れると被害が連携先すべてに広がること
「SSOを入れれば安全になる」と考えるのは早計です。認証を1か所にまとめることには、裏返しのリスクもあります。ここでは運用上の制約、ID漏えい時の影響、SSOで防げない攻撃を順に説明します。
SSOで防げないこと
SSOが改善するのは、ログインの入口の管理です。ソフトウェアの脆弱性を突く攻撃や、マルウェアの感染、正規の利用者による不正は、SSOだけでは防げません。修正プログラムの適用など、別の対策と組み合わせる必要があります。
認証基盤の障害や連携先の非対応が運用上の制約になる
SSOを入れると、IdPが業務全体のログインを支える存在になります。そのため、IdPの停止や連携先の対応状況が、運用上の制約になります。
- 認証基盤が止まると、連携しているすべてのシステムにログインできなくなる。冗長化や、緊急時のログイン手段を決めておく必要がある
- SAMLやOpenID Connectに対応していないサービスは、代理認証など別の方式でつなぐか、SSOの対象外として個別に管理する
- 製品の利用料や構築・運用の手間がかかる。利用者数や連携するサービスの数で費用が変わることが多い
導入前に、止まったときにどうするかを決めておくことが欠かせません。非対応のサービスが残る場合も、その一覧を情シスが把握しておくようにしましょう。
IDとパスワードが1組漏れるだけで、連携するすべてのシステムに不正ログインされうる
SSOの最大のリスクは、入口のIDとパスワードが漏れたときの影響の大きさです。1組の認証情報で、連携しているすべてのサービスに入れてしまいます。
前の章で見たとおり、2025年の資料では届出被害の原因の33.7%がID・パスワード管理の不備でした。2023年度に被害を受けた中小企業等でも、なりすましが手口の36.8%を占めています。
IDとパスワードは、すでに攻撃の主な入口です。SSOで入口を1つにまとめた場合、その入口が破られたときの被害は大きくなります。SSOの入口となるIDは、通常のIDより厳重に守る必要があります。具体的な方法は次の章で説明します。
ソフトウェアの脆弱性を突いた不正アクセスはSSOでは防げない
SSOが効くのは認証の弱さに対してで、ソフトウェアの脆弱性を突く攻撃には効きません。
IPAの中小企業向け実態調査では、2023年度に不正アクセス被害を受けた中小企業等の手口として、「脆弱性」が48.0%で最も多くなりました(複数回答)。「ID・パスワードの不正利用によるなりすまし」の36.8%を上回っています。
2つの調査を並べると、不正アクセスの主な原因は調査によって入れ替わることが分かります。届出ベースの資料ではID・パスワード管理の不備(33.7%)が最多で、中小企業の調査では脆弱性が最多です。設問も「原因」と「手口」で異なり、中小企業の調査は複数回答のため、順位をそのまま比べることはできません。それでも、どちらの調査でもID・パスワード起因が3割を超える点は共通しています。
SSOでID管理を固めると同時に、修正プログラムの適用など脆弱性への対策も同じ重さで進めてください。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
SSOは多要素認証と組み合わせて使うことが前提になる
SSOの入口を守るには、多要素認証との組み合わせが前提です。入口が1つにまとまる分、その入口をパスワードだけで守るのは心もとないためです。
ここでは、認証技術の普及状況を公的データで確認したうえで、SSOと多要素認証の役割分担を整理します。
認証技術で利用者を確認している企業は2025年で22.2%と、ID・パスワードによるアクセス制御の60.4%を大きく下回る
総務省の通信利用動向調査によると、2025年時点で「認証技術の導入による利用者確認」を行う企業は22.2%です。ID・パスワードによるアクセス制御の60.4%を大きく下回っています。
| 対策 | 2024年 | 2025年 |
|---|---|---|
| 認証技術の導入による利用者確認 | 20.7% | 22.2% |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(同じ設問の選択肢同士の比較)
この2つは同じ調査・同じ設問の選択肢なので、並べて比べることができます。
この数値から読み取れるのは、両者の差が2024年・2025年とも38.2ポイントで縮まっていないことです。どちらも1.5ポイントずつ増えており、差は縮まっていません。IDとパスワード以外の認証手段の普及は、ID・パスワードによる管理ほどには進んでいないと考えられます。なお、「認証技術の導入による利用者確認」は多要素認証に限った選択肢ではないため、多要素認証の導入率としては読めません。
SSOの入口に多要素認証を置けば、強化すべき認証を1か所に絞れる
SSOと多要素認証を組み合わせると、強い認証を求める場所をIdPの1か所に絞れます。システムごとに多要素認証を設定するより、利用者と情シスの両方の負担が小さくなります。
似た仕組みと混同しないよう、役割の違いを整理しておきましょう。
| 仕組み | 役割 |
|---|---|
| SSO | ログインの入口を1つにまとめる |
| 多要素認証 | パスワードに加えて別の要素で本人確認し、入口を強くする |
| パスワード管理ツール | サービスごとのパスワードを記憶し、自動で入力する |
利用者がIdPで一度だけ強い認証を受ければ、その後は連携先のサービスを続けて使えます。SSOで入口をまとめ、多要素認証で入口を強くするという組み合わせを基本に考えてみてください。
なお、警察庁・総務省・経済産業省の資料は、フィッシングで盗んだIDとパスワードを使う手口が多いことから、ワンタイムパスワードなどの二要素認証に加えて、パスキーのようなフィッシングに耐性のある認証技術の導入を勧めています。入口が1つにまとまるSSOでは、こうした方式を優先して検討する価値があります。多要素認証の種類や選び方は、多要素認証の解説記事で詳しく紹介しています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SSOの導入は連携するシステムの棚卸しから始める
SSOの導入は、製品選びからではなく、社内で使っているシステムの棚卸しから始めます。何をつなぐかが決まらないと、方式も提供形態も選べないためです。流れは、棚卸し→方式・提供形態の選定→アカウント運用の見直し→段階導入の順です。
導入前チェックリスト
- 事業部門が契約したものも含め、社内のSaaSを一覧にしたか
- 各サービスがSAML・OpenID Connectに対応しているか確認したか
- オンプレミス型とクラウド型のどちらが自社に合うか検討したか
- 入社・異動・退職時のアカウント手続きを見直したか
- 認証基盤が止まったときの対応を決めたか
社内で使われているSaaSと、SAML・OpenID Connectへの対応状況を洗い出す
最初にやるべきことは、社内で使われているSaaSをすべて洗い出すことです。情シスが契約したものだけでなく、事業部門が独自に導入したものも含めます。
前述のIPAの2022年の調査では、SaaSの選定・承認に関わった回答者のうち、情報システム部門の人は26.9%でした。情シスの知らないところで契約されたSaaSがある前提で、各部門に確認するのが確実です。
一覧ができたら、サービスごとに対応規格・利用者数・扱うデータの重要度を書き出します。利用者が多く、重要なデータを扱うサービスから優先してSSOにつなぐと、効果を早く得られます。SaaSの管理全般の注意点は、SaaSのセキュリティ対策の記事も参考にしてください。
オンプレミス型とクラウド型(IDaaS)は、自社で運用する範囲の広さで選ぶ
SSOの提供形態には、自社でサーバーを用意するオンプレミス型と、クラウドで提供されるIDaaSがあります。どちらを選ぶかは、自社で運用する範囲をどこまで持つかで決まります。
| 提供形態 | 特徴 | 向いている企業 |
|---|---|---|
| オンプレミス型 | 認証基盤を自社のサーバーで構築・運用する。細かい設定がしやすい | 社内システムが中心で、基盤を運用する体制がある企業 |
| クラウド型(IDaaS) | 認証基盤をクラウドサービスとして利用する。基盤の保守を任せられる | SaaSとの連携が中心で、運用の手間を抑えたい企業 |
総務省の通信利用動向調査では、クラウドサービスを利用する企業のうち「認証システム」をクラウドで使う割合は2025年で16.0%でした。2024年の13.6%から増えています。
これはSSOの導入率ではありませんが、クラウド型の認証基盤は少数派ながら広がりつつあります。製品ごとに対応規格や料金体系が違うため、棚卸しの結果と照らし合わせて比較してください。
入社・異動・退職時のアカウント手続きをSSOに合わせて見直す
SSOを導入したら、人事の情報とアカウントの操作を連動させる運用が要になります。IdPでアカウントを止める操作が遅れると、SSOのメリットが生かせないためです。
見直しておきたいのは、手続きの起点、停止のタイミング、SSOの対象外に残るアカウントの扱いです。人事から情シスへの連絡ルートと、退職日の何時にアカウントを止めるかを決めておきましょう。アカウントの一元管理を仕組みで支える方法は、ID管理システムの記事で解説しています。
IPAの2022年の内部不正対策の調査では、ID管理と本人確認を強化していると答えた人は35.5%でした(所属企業の状況を個人が回答)。ツールを入れても、運用ルールづくりは後回しになりやすいので、導入計画の段階で手続きの見直しまで含めておくことをおすすめします。
出典: IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「企業の内部不正防止体制に関する実態調査」
まとめ:SSOは認証をまとめる仕組みであり、多要素認証とアカウント運用の見直しとセットで効果を発揮する
シングルサインオン(SSO)について、押さえておきたい点を振り返ります。
- SSOは、1回の認証で複数のシステムにログインできるようにする仕組み。IdPが認証を担い、各サービスはその結果を信頼する
- 不正アクセスの認知件数は2025年に7,190件で、届出被害の原因の33.7%がID・パスワード管理の不備だった
- クラウドサービスを使う企業のうち、認証システムをクラウドで使う割合は2025年で16.0%。ただしSSOの導入率を直接測った公的統計は見当たらない
- メリットは、利用者の手間を減らし、アカウントの発行・停止を1か所で管理できること
- デメリットは、入口のIDが漏れると連携先すべてに影響が広がること。脆弱性を突く攻撃は防げない
- 導入は棚卸しから始め、多要素認証(できればフィッシングに耐性のある方式)とアカウント手続きの見直しをセットで進める
SSOは入れて終わりではなく、多要素認証とアカウント運用の見直しがあって初めて効果を発揮します。まずはSaaSの一覧づくりから始めてみてください。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
認証やID管理の基礎を学ぶなら「情シスカレッジ」

SSOの方式選びや多要素認証との組み合わせには、認証とID管理の基礎知識が欠かせません。新任やひとり情シスの方ほど、体系的に学ぶ時間を取りにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 総務省「令和7年通信利用動向調査の結果」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和5年通信利用動向調査の結果の概要」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 総務省「令和3年通信利用動向調査の結果(概要)」
- 総務省「平成30年通信利用動向調査の結果」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「企業の内部不正防止体制に関する実態調査」
- 情報処理推進機構「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」