

【IPA・JPCERT/CCデータ】水飲み場攻撃とは|Webサイト改ざんの報告は2026年7〜9月に603件、標的型攻撃の手口と対策
不審なメールには気を付けていても、「普段見ているWebサイトから感染する」と聞くと不安になりますよね。
- 水飲み場攻撃という言葉は聞くが、仕組みがよく分からない
- 標的型メールとの違いを社内でうまく説明できない
- 水飲み場攻撃の被害件数を探しても見つからない
結論から言うと、水飲み場攻撃は、標的がよく見るWebサイトを改ざんして待ち伏せする標的型攻撃の手口です。メールではなくWebサイトを経由する点が、標的型メールとの違いです。
公的統計では標的型攻撃の一部として扱われており、単独の件数は公表されていません。この記事では、仕組み、標的型メールとの違い、統計の読み方、閲覧する側と運営する側の対策を解説します。
この記事のポイント
- 水飲み場攻撃は、標的が訪れるWebサイトを改ざんして閲覧者を感染させる手口です。IPAが2026年版10大脅威(組織)で5位に挙げた「機密情報を狙った標的型攻撃」の手口の一つです(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- JPCERT/CCは標的型攻撃を複数の類型の合算で報告しており、水飲み場攻撃単独の件数は公表されていません
- 水飲み場の土台になる「Webサイト改ざん」の報告は、2026年7〜9月に603件で、前四半期(2026年4〜6月)の181件から大きく増えました。水飲み場攻撃に限った値ではありません(出典: JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」、同[2026年4月1日~2026年6月30日])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
水飲み場攻撃は、標的がよく見るWebサイトを改ざんして閲覧者をマルウェアに感染させる標的型攻撃の手口
水飲み場攻撃は、標的の組織の人がよく訪れるWebサイトを改ざんし、閲覧した人をマルウェアに感染させる攻撃です。サイバー攻撃の中でも、特定の組織を狙う標的型攻撃の一つに当たります。
「水飲み場型攻撃」「ウォーターホール攻撃(watering hole attack)」とも呼ばれます。肉食動物が水場の近くで、水を飲みに来る獲物を待ち伏せする様子が名前の由来です。
IPAは2026年版10大脅威で5位の「機密情報を狙った標的型攻撃」の手口の一つに、Webサイトの改ざん(水飲み場型攻撃)を挙げている
水飲み場攻撃は、IPAが重大な脅威として挙げる「標的型攻撃」の手口の一つです。単独の脅威として順位が付いているわけではありません。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「機密情報を狙った標的型攻撃」が5位に入りました。この脅威は2016年に初めて選ばれ、2026年版で11年連続・11回目の選出です。
IPAの解説書は、標的型攻撃の手口を「不正アクセス」「メールを用いた攻撃」「Webサイトの改ざん(水飲み場型攻撃)」に分けて説明しています。攻撃者が標的の組織がよく使うサイトを調べて改ざんし、そこを訪れた従業員の端末を感染させる、という流れです。
この整理から分かるのは、5位という順位は標的型攻撃全体に対するものだという点です。「水飲み場攻撃が5位」ではなく、5位の標的型攻撃の手口の一つが水飲み場攻撃だと理解しておきましょう。
攻撃は標的の調査、Webサイトの改ざん、閲覧者の感染誘導の3段階で進む
水飲み場攻撃は、おおむね次の流れで進みます。サイトの改ざんと閲覧者の感染誘導がそろって、初めて攻撃が成り立ちます。
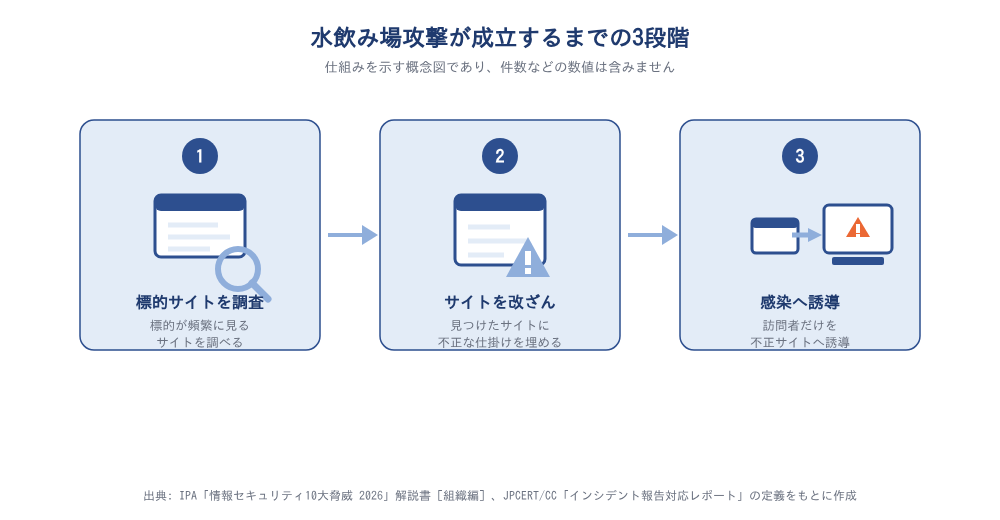
- 攻撃者が、標的の組織がよく閲覧するサイト(業界団体、取引先、専門情報サイトなど)を調べ、脆弱性のあるサイトを探す
- 見つけたサイトを改ざんし、不正なスクリプトなどを埋め込む
- サイトを訪れた人を不正なサイトへ誘導し、ソフトウェアの更新に見せかけたマルウェアを入れさせたり、脆弱性を突いて感染させたりする
さらに、閲覧者のIPアドレスなどを見て、標的の組織からのアクセスにだけ攻撃を仕掛ける場合があります。この場合、サイトの管理者や一般の閲覧者には普段どおりのページが表示されます。
そのため、改ざんに気付くのが遅れやすくなります。利用者から見ると、いつものサイトを見ていただけで感染することがあるのが、この攻撃の特徴です。
JPCERT/CCは、閲覧する組織が限られたサイトの改ざんと、そうしたサイトへのなりすましを、どちらも「標的型攻撃」に分類している
公的機関の分類でも、水飲み場攻撃は標的型攻撃の一部として扱われています。
JPCERT/CCのインシデント報告対応レポートは、「標的型攻撃」に複数の類型を含めています。代表的なのは、特定の組織に送られたなりすましメールと、閲覧する組織が限られたサイトの改ざんです。そうしたサイトへのなりすましや、マルウェアの通信先サーバーも含まれます。
このうち、閲覧する組織が限られたサイトの改ざんが水飲み場攻撃の典型的な形です。そうしたサイトへのなりすましも、標的が見るサイトを入口にする点で水飲み場攻撃に近い手口です。
件数は類型の合算値で、2023年10〜12月と2025年1〜3月はいずれも1件でした。この1件は標的型攻撃のすべての類型を合わせた値で、水飲み場攻撃単独の件数ではありません。
この分類から読み取れるのは、水飲み場攻撃が標的型メールと同じ区分にまとめて数えられているという点です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート[2023年10月1日~2023年12月31日]」/JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
水飲み場攻撃と標的型メールは同じ標的型攻撃だが、侵入経路がWebサイトかメールかで異なる
水飲み場攻撃と標的型メールは、どちらも特定の組織を狙う標的型攻撃です。違いは、攻撃が標的に届くまでの経路にあります。
標的型メールは攻撃者が標的に「送りつける」攻撃で、水飲み場攻撃は標的が「訪れるのを待つ」攻撃です。この章では、両者の違いと、公的統計で経路別の件数が分からない点を整理します。
標的型メールは攻撃者が標的にメールを送り、水飲み場攻撃は標的が普段見るサイトで待ち伏せする
両者の一番の違いは、不審なメールを開くといった操作が無くても、普段どおりの閲覧をきっかけに感染しうるかどうかです。主な違いを表にまとめました。
| 項目 | 水飲み場攻撃 | 標的型メール |
|---|---|---|
| 侵入経路 | 標的がよく見るWebサイト | 標的に送られるメール |
| 攻撃者の動き | サイトを改ざんし、標的が訪れるのを待つ | 取引先などを装ったメールを送る |
| 利用者が気付く手がかり | ほとんど無い(いつものサイトに見える) | 差出人、件名、添付ファイル、リンク先の不自然さ |
| 主な対策 | ソフトウェアの更新、Web通信の監視、端末での検知 | メールの確認、添付ファイルやリンクの扱いの周知 |
メール経由で侵入する標的型メールでは、利用者が添付ファイルを開いたり、リンクを押したりすることが感染のきっかけになります。そのため、不審なメールに気付くための教育が対策の中心になります。
一方、水飲み場攻撃では、利用者が信頼しているサイトを普段どおり見るだけで感染することがあります。「不審なメールを開かない」という注意だけでは防げない点を押さえておきましょう。
標的型攻撃の報告は2023年10月〜2025年3月に四半期1〜6件で、侵入経路別の内訳は公表されていない
注意
この節の件数は、JPCERT/CCへの「標的型攻撃」の報告件数です。なりすましメールやサイトの改ざんなど、複数の類型を合算した値です。水飲み場攻撃単独の値ではありません。
JPCERT/CCへの標的型攻撃の報告は、2023年10月から2025年3月まで、四半期ごとに1〜6件で推移しました。いずれも報告された件数で、実際の発生件数ではありません。
四半期ごとの値は、2023年10〜12月が1件、2024年1〜3月が4件、4〜6月が2件です。続く7〜9月が6件、10〜12月が2件、2025年1〜3月が1件でした。
これらは標的型攻撃の類型を合わせた値で、メール経由とWebサイト経由の内訳は公表されていません。
この状況から読み取れるのは、水飲み場攻撃と標的型メールのどちらが多いかを、公的統計から言うことはできないという点です。両者の違いは、侵入経路の違いという定義の上での区別にとどまります。
どちらが多いか分からない以上、メール対策だけでなくWeb経由の感染にも備える必要がある
公表されている統計から読み取れるのは、侵入経路ごとの件数を比べて対策の優先順位を決めることはできない、という点です。
IPAは標的型攻撃を11年連続で10大脅威に選んでいます。その手口として、メールとWebサイトの改ざんの両方を挙げています。一方で、経路別の件数を示す公的な統計はありません。
そのため、件数の大小ではなく、メールとWebサイトの両方の経路から侵入される前提で対策を組むのが妥当だと考えます。メール対策が進んでいる組織ほど、Web経由の感染への備えが手薄になっていないか確認してみてください。
ただし、この見方には限界もあります。報告件数は通報があって初めて数えられる値で、発生件数そのものではありません。また、JPCERT/CCが内部では類型を区別して集計しており、公表していないだけの可能性もあります。
ポイント
- 水飲み場攻撃と標的型メールは、侵入経路(Webサイトかメールか)が違う
- 公的統計は標的型攻撃の合算値のみで、経路別の内訳は公表されていない
- どちらか一方に絞らず、両方の経路を前提に対策を組む
出典: JPCERT/CC「インシデント報告対応レポート」2023年10〜12月/2024年1〜3月/2024年4〜6月/2024年7〜9月/2024年10〜12月/2025年1〜3月/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
水飲み場の土台になるWebサイト改ざんの報告は、2026年7〜9月に603件あった
注意
この章の数値は、JPCERT/CCへの「Webサイト改ざん」「標的型攻撃」「マルウェアサイト」の報告件数です。水飲み場攻撃単独の値ではありません。Webサイト改ざんには、不特定多数を狙うものも含まれます。
JPCERT/CCの「Webサイト改ざん」は、攻撃者やマルウェアによって内容を書き換えられたサイトを指します。この区分の報告は、2026年7〜9月に603件ありました。前四半期の2026年4〜6月は181件で、そこから大きく増えています。
いずれも報告された件数であり、実際に起きた改ざんをすべて数えた値ではありません。
Webサイト改ざんの報告は2026年7〜9月に603件となり、12四半期で最も多くなった
JPCERT/CCへのWebサイト改ざんの報告は、2026年7〜9月に603件でした。2023年10月以降の12四半期で最も多い値です。推移は次のとおりです。
| 期間 | Webサイト改ざんの報告件数 |
|---|---|
| 2023年10〜12月 | 72件 |
| 2024年1〜3月 | 57件 |
| 2024年4〜6月 | 43件 |
| 2024年7〜9月 | 93件 |
| 2024年10〜12月 | 53件 |
| 2025年1〜3月 | 95件 |
| 2025年4〜6月 | 231件 |
| 2025年7〜9月 | 319件 |
| 2025年10〜12月 | 105件 |
| 2026年1〜3月 | 90件 |
| 2026年4〜6月 | 181件 |
| 2026年7〜9月 | 603件 |
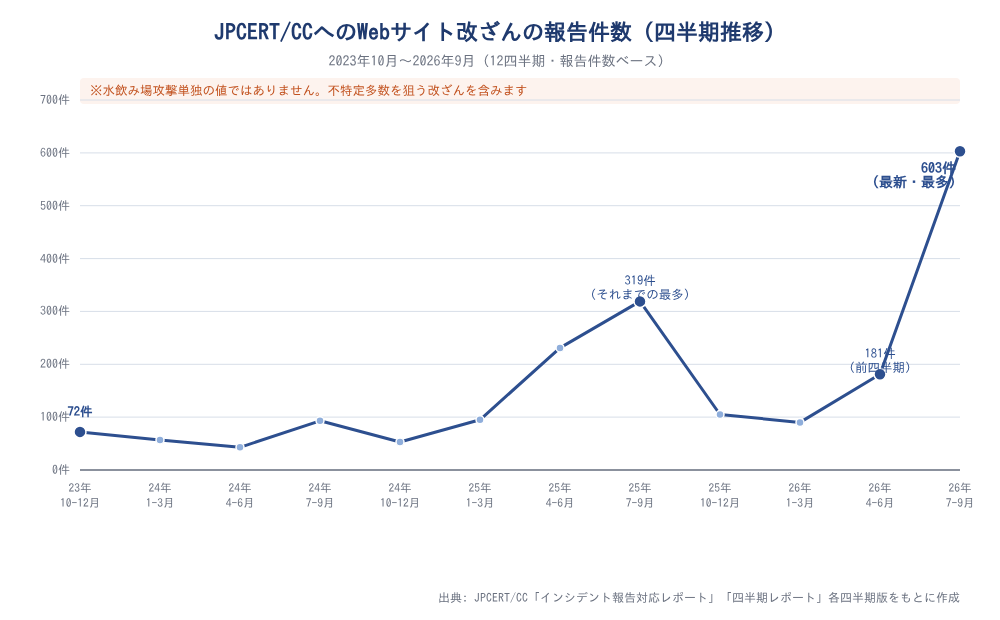
表の出典: JPCERT/CC「インシデント報告対応レポート」(2023年10月〜2025年3月の各四半期版)、JPCERT/CC「四半期レポート」(2025年4月〜2026年9月の各四半期版)のデータをもとに作成
2024年までは四半期43〜93件でしたが、2025年4〜6月以降は90〜603件で推移しています。2025年10〜12月の105件、2026年1〜3月の90件といったん下がり、再び増えました。12四半期を通じて40件を下回った期間は無く、改ざんは途切れず報告されています。
603件は、それまでの最大値だった2025年7〜9月の319件の約1.9倍です。2026年1〜9月の合計は874件(90件+181件+603件)です。2025年の年間合計750件(95件+231件+319件+105件)を、9月までの時点で上回りました。
この推移から読み取れるのは、2025年4〜9月の増加を一時的な山として片付けられない点です。ただし、件数は報告数で、1つの攻撃活動や2025年4〜6月分からの集計方法の変化でも大きく動きえます。また、603件は水飲み場攻撃単独の値ではなく、「水飲み場攻撃が急増した」と読み替えることはできません。
2023年10月〜2025年3月の改ざん報告は計413件で標的型攻撃の計16件の約26倍あり、改ざんの増加は水飲み場攻撃の増加を意味しない
改ざんの報告が多くても、水飲み場攻撃が多いとは言えません。この記事で両区分の値を扱う2023年10月〜2025年3月の6四半期で比べます。
この期間のWebサイト改ざんの報告は、72件・57件・43件・93件・53件・95件で、合計413件でした。標的型攻撃は1件・4件・2件・6件・2件・1件で、合計16件です。413件は16件の約26倍で、2025年1〜3月は改ざん95件に対し標的型攻撃は1件でした。
この比較から読み取れるのは、改ざんの多くが不特定多数向けとして扱われている点です。標的を絞った改ざんは「標的型攻撃」に入るためです。改ざん件数の増加を、水飲み場攻撃の増加と読み替えることはできません。
ただし、水飲み場攻撃に当たる事案が「Webサイト改ざん」に入っている可能性もあります。また、JPCERT/CCは2025年4月以降も標的型攻撃の件数を公表していますが、この記事では2025年3月分までしか扱っていないため、2026年7〜9月の603件とは比べていません。
改ざん報告が90件以上の四半期でもマルウェアサイトの報告は21〜44件で、改ざんの増加がそのまま感染サイトの増加になってはいない
改ざんの報告が多い四半期に、マルウェアサイトの報告はむしろ少なめでした。マルウェアサイトは、閲覧者を感染させる攻撃用サイトなどを指します。この記事で比較する10四半期は次のとおりです。
| 期間 | Webサイト改ざん | マルウェアサイト |
|---|---|---|
| 2023年10〜12月 | 72件 | 53件 |
| 2024年1〜3月 | 57件 | 45件 |
| 2024年4〜6月 | 43件 | 45件 |
| 2024年7〜9月 | 93件 | 25件 |
| 2024年10〜12月 | 53件 | 36件 |
| 2025年1〜3月 | 95件 | 23件 |
| 2025年10〜12月 | 105件 | 44件 |
| 2026年1〜3月 | 90件 | 32件 |
| 2026年4〜6月 | 181件 | 21件 |
| 2026年7〜9月 | 603件 | 31件 |
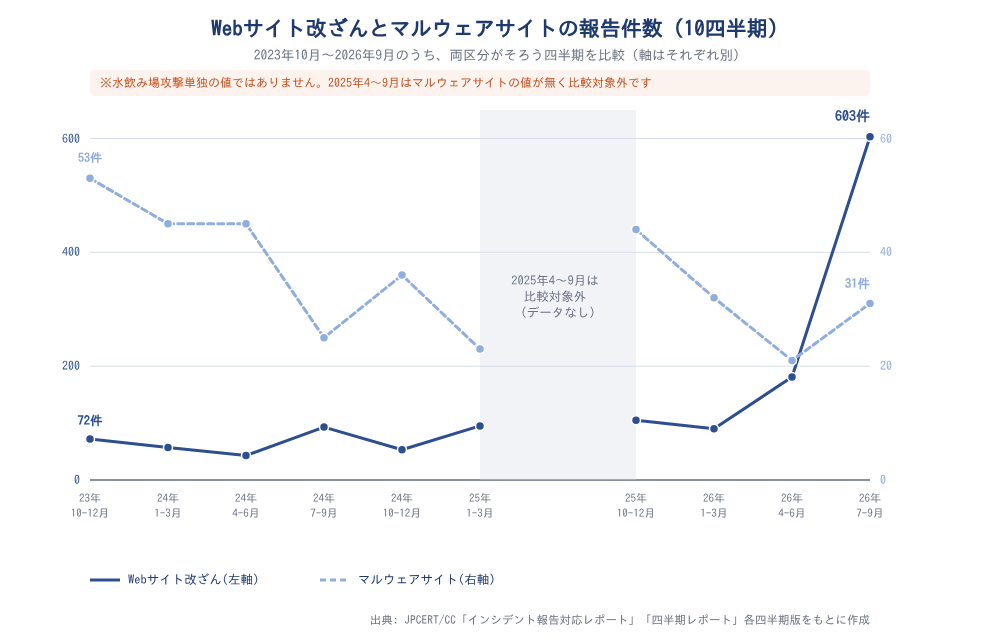
表の出典: JPCERT/CC「インシデント報告対応レポート」(2023年10月〜2025年3月の各四半期版)、JPCERT/CC「四半期レポート」(2025年10月〜2026年9月の各四半期版)のデータをもとに作成。2025年4〜9月はこの表の比較に含めていません
改ざんが90件以上の6四半期では、マルウェアサイトは21〜44件でした。改ざんが60件未満の3四半期は36〜45件です。比(マルウェアサイト÷改ざん)は、2024年4〜6月に約1.05(45件÷43件)でした。2026年7〜9月は約0.05(31件÷603件)まで下がっています。
この比較から読み取れるのは、改ざんが増えても感染させるサイトは同じようには増えていない点です。改ざんの件数だけでは水飲み場攻撃の広がりは測れませんが、因果関係までは言えません。
なお、1件を片方の区分にだけ数える運用なら、この比較は成り立ちません。2025年4〜9月はこの表に含めておらず、比較の対象外です。
出典: JPCERT/CC「インシデント報告対応レポート」2023年10〜12月/2024年1〜3月/2024年4〜6月/2024年7〜9月/2024年10〜12月/2025年1〜3月/JPCERT/CC「四半期レポート」2025年4〜6月/2025年7〜9月/2025年10〜12月/2026年1〜3月/2026年4〜6月/2026年7〜9月
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
水飲み場攻撃への対策は、サイトを閲覧する側と自社サイトを運営する側の両方で行う
企業は、水飲み場攻撃に対して2つの立場にあります。従業員が外部のサイトを閲覧する「水飲み場を訪れる側」と、自社サイトを改ざんされて「水飲み場にされる側」です。
どちらか一方だけでは対策は足りません。ここでは、製品の比較や細かな設定手順ではなく、情シス担当者が確認しておきたい観点を立場ごとに整理します。
閲覧する側は、OS・ブラウザ・プラグインを最新に保ち、Web経由のマルウェアを入口と端末の両方で止める
閲覧する側の対策の基本は、脆弱性を残さないことと、不審な通信や動きを複数の場所で止めることです。水飲み場攻撃は、閲覧者の端末の脆弱性を突いたり、偽の更新案内でマルウェアを入れさせたりするためです。
具体的には、次のような対策があります。
- OS、ブラウザ、ブラウザのプラグインを常に最新の状態に保つ
- 業務で使わないプラグインやソフトウェアを削除する
- Webフィルタリングやプロキシで、不審なサイトへの通信を止める
- ウイルス対策ソフトやEDRで、端末上の不審な動きを検知する
- サイト上に表示されたソフトウェア更新の案内に従わず、社内の手順で更新するよう周知する
特に、更新の案内に見せかけたマルウェアは、いつも見ているサイトに表示されると信じてしまいがちです。入口(通信)と端末の両方で止める仕組みを用意しておきましょう。
自社サイトを運営する側は、CMSの更新と改ざん検知で、自社サイトが水飲み場にされるのを防ぐ
自社サイトを運営している企業は、自社サイトが改ざんされ、取引先や顧客を感染させる水飲み場にされるおそれがあります。JPCERT/CCへのWebサイト改ざんの報告は、2026年7〜9月に603件ありました。この値は水飲み場攻撃に限ったものではありませんが、改ざん自体は現在も続いています。
対策としては、まずCMSやプラグインを最新に保つことが基本です。あわせて、管理画面へのアクセスを社内や特定の場所からに限り、多要素認証を設定しておきましょう。WAFの導入や、ページの書き換えを検知する仕組みも有効です。
制作会社や保守会社にサイトの運用を任せている場合は、更新作業の責任がどちらにあるかを確認しておきましょう。
この点について言えるのは、改ざんの結果は報告件数として見えても、CMSの運用状況を測る公的統計は無いということです。自社サイトの状態は、自社で点検するしかありません。
感染は防ぎきれない前提で、不審な通信の監視と感染時の初動手順を決めておく
水飲み場攻撃は信頼しているサイトを経由して起こるため、閲覧する側が事前に見抜くのは難しい攻撃です。感染を完全に防ぐことよりも、感染後に早く気付いて広げないことを考えておく必要があります。
IPAは標的型攻撃を11年連続で10大脅威に選んでおり、Webサイト改ざんの報告も2026年7〜9月に603件ありました。こうした状況を踏まえると、日ごろからプロキシやファイアウォールのログで、不審な通信先が無いかを確認しておくことが大切です。
あわせて、感染が疑われる端末をネットワークから切り離す手順や、社内の報告ルートを決めておきましょう。JPCERT/CCなど外部への報告先も、事前に確認しておくと慌てずに済みます。
公的統計では経路別の件数が分からないため、メール経由かWeb経由かを問わない共通の初動手順にしておくのがおすすめです。改ざん件数を水飲み場攻撃の件数と読み替えられない点も踏まえ、経路を決めつけずに対応できる形にしておきましょう。
出典: JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ:水飲み場攻撃は件数が公表されていないからこそ、Web経由の侵入も前提に対策する
水飲み場攻撃は、標的がよく見るWebサイトを改ざんして待ち伏せする、標的型攻撃の手口です。IPAが2026年版10大脅威(組織)で5位に挙げた「機密情報を狙った標的型攻撃」の手口の一つに位置付けられています。
一方で、公的統計に水飲み場攻撃単独の件数はありません。Webサイト改ざんの報告は2026年7〜9月に603件と、前四半期の181件から大きく増えました。ただし、この値を水飲み場攻撃の件数として読み替えることはできません。
ポイント
- 仕組み: 標的がよく見るサイトを改ざんし、訪れた人を感染させて待ち伏せする
- 標的型メールとの違い: 侵入経路がメールではなくWebサイト
- 統計: 公的統計では標的型攻撃の一部として合算され、単独の件数は公表されていない。Webサイト改ざんの報告は2026年7〜9月に603件だが、水飲み場攻撃の件数として読み替えない
- 対策: サイトを閲覧する側と、自社サイトを運営する側の両方で行う
件数で優先順位を決められないからこそ、メールとWebサイトの両方の経路を前提に対策を組むことが大切です。まずは、自社の端末の更新状況と、自社サイトの運用体制を確認するところから始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「四半期レポート[2026年4月1日~2026年6月30日]」/JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティの基礎を学ぶなら「情シスカレッジ」

水飲み場攻撃のように統計で見えにくい脅威は、担当者が仕組みを理解し、自社の状況を点検できるかどうかで対策の質が変わります。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- JPCERT/CC「インシデント報告対応レポート[2023年10月1日~2023年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年4月1日~2025年6月30日]」
- JPCERT/CC「四半期レポート[2025年7月1日~2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- JPCERT/CC「四半期レポート[2026年4月1日~2026年6月30日]」
- JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」