

【警察庁・IPAデータ】サイバーセキュリティとは|不正アクセス7,190件・対策実施率98.3%(2025年)
サイバーセキュリティという言葉は毎日どこかで目にしますよね。それなのに、社内で「うちは大丈夫なんですか」と聞かれると、急に説明の手が止まってしまう。ひとり情シスや新人担当者からは、こんな声をよく聞きます。
- サイバーセキュリティって、結局どこまでの話なんだろう
- 実際にどれくらい被害が起きているのか、数字で把握できていない
- 自社の規模でどこまでやるべきか、経営層に説明する材料がない
先に結論をお伝えします。サイバーセキュリティとは、インターネットなどのネットワークを経由した攻撃から、情報資産を守る取り組み全体を指します。そして被害は、決して大企業だけの話ではありません。
この記事では、警察庁・総務省・IPAが公表している一次データだけを使って、脅威の実態と自社の現在地の測り方を整理します。数値はすべて調査年と調査主体を添えて示しますので、そのまま社内資料に転用できます。
この記事のポイント
- 不正アクセス行為の認知件数は2025年に7,190件で、前年から34.2%増えました(出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- 企業の98.3%が何らかのセキュリティ対策を実施している一方、社員教育は54.7%、セキュリティ監査は26.7%にとどまります(2025年)(出典: 総務省「令和7年通信利用動向調査」)
- IPAの2024年度調査では、中小企業等の69.7%が情報セキュリティ対策を「組織的には行っていない」と回答しています(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サイバーセキュリティとは、サイバー空間を経由した攻撃から情報資産を守る取り組み
サイバーセキュリティとは、インターネットなどのネットワークを経由した攻撃や侵入から、企業や個人の情報資産を守る取り組み全体を指します。ウイルス対策ソフトを入れることだけを指す言葉ではありません。
守る対象も、パソコンの中のデータだけではないんですね。ネットワーク機器やクラウド上のサービス、そこに保管された情報、そして業務が止まらないこと自体が対象に含まれます。
日本では、この分野の政策がサイバーセキュリティ基本法を根拠に進められています。国が方針を決めるだけの枠組みではなく、事業者の側にも自主的な取り組みが求められている点が出発点になります。
用語の整理
- サイバーセキュリティ: ネットワークを経由した攻撃・侵入から情報資産を守る取り組み
- 情報セキュリティ: 紙の書類や口頭のやり取りも含めて情報を守る、より広い考え方
- サイバー攻撃: 実際に仕掛けられる攻撃行為そのもの
情報セキュリティのうち、サイバー空間を対象とする部分がサイバーセキュリティ
サイバーセキュリティと情報セキュリティは、包含関係で整理すると理解しやすくなります。情報セキュリティのほうが広い概念で、そのうちネットワークを経由した攻撃を対象とする部分がサイバーセキュリティにあたります。
情報セキュリティには、書類の紛失や退職者による持ち出し、口頭での情報漏えいも含まれます。一方でサイバーセキュリティは、外部からの侵入やマルウェア感染といった、通信を介した経路を主な対象にしています。
もう一点、押さえておきたいことがあります。「情報を守る」は、漏えいを防ぐことだけを意味しません。一般的には、次の要素をそろえて守ることだと整理されます。
- 機密性: 許可された人だけが情報を見られる状態を保つこと
- 完全性: 情報が改ざんされたり欠落したりしていない状態を保つこと
- 可用性: 必要なときに情報やシステムを使える状態を保つこと
このうち可用性は、業務が止まらないことを指します。ランサムウェアの被害で工場や受注システムが停止する事態は、まさに可用性が損なわれた状態です。
日本の政策は2014年成立のサイバーセキュリティ基本法を根拠にしている
日本のサイバーセキュリティ政策は、2014年に成立したサイバーセキュリティ基本法(平成26年法律第104号)を根拠にしています。総務省の「令和8年版 情報通信白書」でも、この法律が政策の土台として位置づけられています。
この法律に基づき、2015年に内閣の下へサイバーセキュリティ戦略本部が設置されました。現在の政策は、2025年12月に閣議決定された「サイバーセキュリティ戦略」に沿って進められています。2021年9月に閣議決定された前の戦略は、この新しい戦略に置き換わりました。あわせて2025年7月には戦略本部が改組され、内閣サイバーセキュリティセンター(NISC)に代わって国家サイバー統括室(NCO)が設置されています。
ここで大事なのは、この枠組みが国だけで完結していないという点です。基本法は事業者にも自主的な取り組みを求めており、企業のセキュリティ対策は法制度の外側にある任意の活動ではありません。社内で予算を説明するときにも使える視点です。
重要インフラ防護と能動的サイバー防御の法整備が進んでいる
制度面は、いま動いている最中です。まず重要インフラの防護については、「重要インフラのサイバーセキュリティに係る行動計画」(2022年6月決定、2024年3月改定)が定められています。情報通信分野を含む15分野が、重要インフラとして指定されました。
さらに2025年の第217回国会では、「重要電子計算機に対する不正な行為による被害の防止に関する法律」など2本の法律が2025年5月に成立しました。いわゆる能動的サイバー防御に関する法整備が進んでいる段階です。
中小企業がこうした制度の直接の名宛人になるとは限りません。ただし重要インフラ事業者や大手企業の委託先として、求められる管理水準が上がっていく流れは無視できないでしょう。取引先からの確認依頼という形で影響が届きます。なお、この見出しの制度に関する記述は2026年8月時点のものです。
出典: 総務省「令和8年版 情報通信白書」第Ⅱ部第2章第5節/総務省「令和7年版 情報通信白書」第Ⅱ部第2章第5節
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
主な脅威はランサム攻撃・サプライチェーン攻撃・不正ログインの3系統
攻撃手法を端から並べても、どれに備えればよいかは決まりません。そこで参考になるのが、IPAが毎年公表している「情報セキュリティ10大脅威」です。2026年版は、組織向けの脅威を順位付きで、個人向けの脅威を順位を付けずに五十音順で示す形になっています。
先に注意点を1つだけ。組織編の順位は、IPAの「10大脅威選考会」の投票で決まるもので、被害件数の多い順ではありません。IPA自身も、順位が危険度を表すものではないと明記しています。件数の話は次の見出しで別に扱います。
そのうえで見ると、上位に定着している脅威は絞り込めます。ここでは組織にとって重要な3系統を取り上げます。手口の詳細はランサムウェアとは何かを解説した記事もあわせてご覧ください。
押さえておきたい3系統の脅威
- ランサム攻撃: データの暗号化や暴露予告を材料に金銭を要求する攻撃。2026年版の組織編で1位
- サプライチェーンや委託先を狙った攻撃: 取引先や委託先を経由して侵入する攻撃。2026年版の組織編で2位
- 不正ログイン: 盗んだIDとパスワードでサービスに侵入する攻撃。2026年版の個人編で11年連続の選出
ランサム攻撃は11年連続で選出され、2026年も組織編の1位
ランサム攻撃は、いま話題になっているだけの脅威ではありません。IPA「情報セキュリティ10大脅威 2026」の組織編では、2016年以降11年連続で選出されています。
しかも上位の顔ぶれ自体が固定化しています。2026年版で1位のランサム攻撃と2位のサプライチェーンや委託先を狙った攻撃という並びは、4年連続で同じです。
つまり、専門家の評価では10年以上にわたり最上位に置かれ続けている脅威ということになります。単年の流行を追いかけるのではなく、恒常的に備える対象として扱ってください。
サプライチェーンや委託先を狙った攻撃は8年連続で選出されている
2番目の系統は、取引先や委託先を経由した攻撃です。IPA「情報セキュリティ10大脅威 2026」の組織編では、この脅威が8年連続で選出され、2026年版では2位に位置づけられています。
この系統がやっかいなのは、自社の対策だけでは閉じない点です。自社のネットワークをどれだけ固めても、業務を委託している印刷会社やシステム会社が侵入されれば、預けた情報は流出してしまいます。
ひとり情シスにとっては、実務上の担当範囲が広がる話でもあります。委託先の選定や契約時の確認も、セキュリティ対策の一部として扱う必要があります。
個人編では不正ログインが11年連続、組織編では内部不正が7位に入っている
3番目の系統が、盗まれた認証情報を使う不正ログインです。IPA「情報セキュリティ10大脅威 2026」の個人編では、「インターネット上のサービスへの不正ログイン」が2016年以降11年連続で選出されています。
見落としがちなのが、外部からの攻撃だけが対象ではないという点です。同じ2026年版の組織編では、第7位に「内部不正による情報漏えい等」が入っています。
サイバーセキュリティの守備範囲には、社内の人による情報の持ち出しも含まれます。前の見出しで触れた情報セキュリティとの包含関係を思い出すと、対策の設計がぶれにくくなります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」[個人編]
不正アクセスの認知件数は2025年に7,190件で、過去5年で最多
「サイバー攻撃は年々増えています」という説明をよく見かけますが、実際の件数はどう動いているのでしょうか。ここでは警察庁・総務省・経済産業省が共同で公表している不正アクセス行為の認知件数を使って、5年分の動きを確認します。
結論から言うと、2025年の認知件数は7,190件で、過去5年では最多です。ただし毎年きれいに増えているわけではありません。
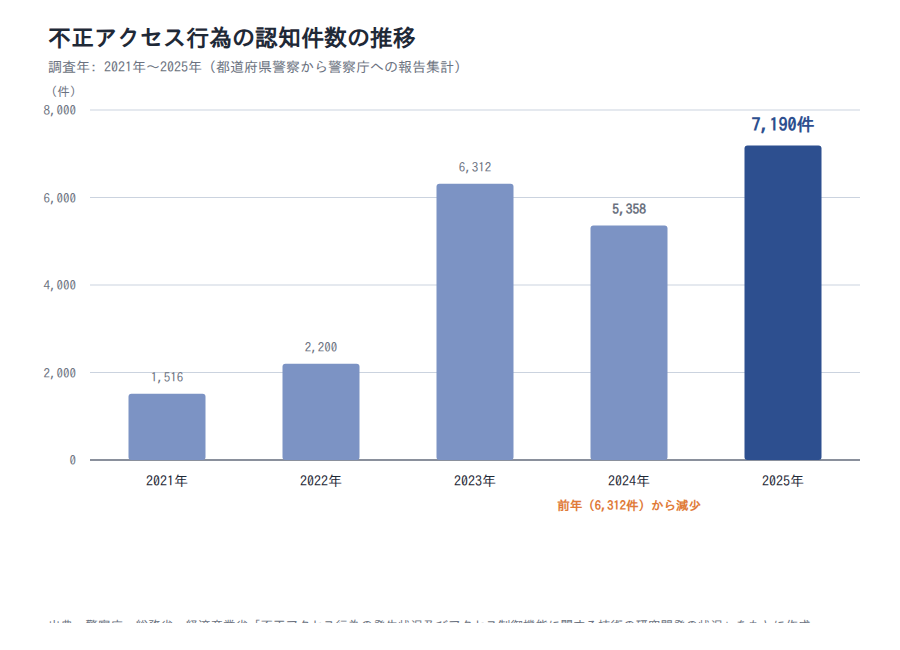
2021年の1,516件から2025年の7,190件へ、4年で約4.7倍になっている
まず件数の推移を見ていきます。この統計は、都道府県警察から警察庁に報告された不正アクセス行為を集計したもので、2026年3月に公表された資料が2025年分を扱っています。
| 調査年 | 不正アクセス行為の認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件 |
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
2021年の1,516件と2025年の7,190件を比べると、4年で約4.7倍です。2025年は前年から34.2%増えており、この5年では最も多い水準になりました。
2024年は前年から減っており、毎年増え続けているわけではない
ここからは、この推移をどう読むかという話です。2023年に6,312件へ急増した後、2024年は5,358件へいったん減り、2025年に7,190件へ再び増えています。
この数値から読み取れるのは、年ごとの振れ幅が大きいという点です。単年の増減だけを取り上げても、傾向はつかめません。注目すべきなのは前年比ではなく、5年を通して水準が切り上がっていることのほうです。
一方で、この数値には限界もあります。認知件数は警察が把握した件数なので、同一犯による大量の事案が1年に集中すれば跳ね上がりますし、被害者側の届出率や警察の把握体制が変われば数値は動きます。
公表されている件数はいずれも「どこかに報告・認知された分」にすぎない
被害件数を扱うときに、どうしても押さえておきたい前提があります。国内の被害を示す代表的な統計は複数あり、それぞれ収集主体も定義も届出義務の有無も違うという点です。
たとえば警察が認知した不正アクセス行為は、2025年に7,190件でした。警察庁に報告された企業・団体等のランサムウェア被害は、2024年で上半期114件・下半期108件です。
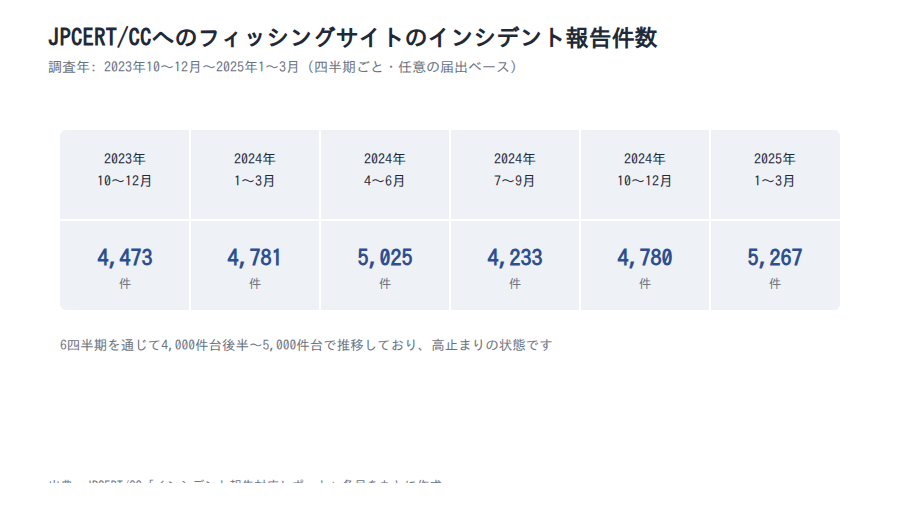
一方、JPCERT/CCへの任意の報告のうち、フィッシングサイトに分類されたものは四半期あたり数千件の規模です。2023年10〜12月が4,473件、2025年1〜3月が5,267件でした。
注意
これら3つの数値は、足し合わせることも互いに比較することもできません。警察の認知件数は都道府県警察からの報告に基づく集計、ランサムウェア被害は警察庁への報告、JPCERT/CCの件数は任意の届出だからです。国内で実際に発生した被害の総量を示す統計はなく、公表されているのは報告ベースの数字だけだと理解してください。社内資料で件数を引用するときは、「どこに報告された何件か」まで書いておくと、後から数字がひとり歩きせずに済みます。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ白書2025」第1章/JPCERT/CC「インシデント報告対応レポート(2023年度第3四半期)」/JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害は中小企業でも現に起きており、委託先経由でも広がっている
被害の話になると、「うちのような規模は狙われないのでは」という反応が返ってくることがあります。しかし調査データを見る限り、中小企業でも被害は現に発生しています。
ここでは中小企業の被害率と、2024年に公表された委託先経由の事例を確認します。実際に何かが起きたときの動き方は、セキュリティインシデントの初動対応もあわせてご覧ください。
2023年度にランサムウェア感染被害を受けた中小企業等は8.3%
まず被害の広がりです。IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」の結果を見てみましょう。2023年度にランサムウェアの感染被害を受けた中小企業等は8.3%でした。
これはおよそ12社に1社という水準です。調査は中小企業等の経営層や情報システム担当者を対象としたWebアンケートモニタ調査で、有効回答は4,191件、回答は自己申告に基づきます。
自社では気づいていない事案が含まれない性質の数値ですが、それでもこの割合が出ている点は重く見るべきでしょう。ランサムウェアの被害は、大企業だけで起きているわけではありません。
委託先が被害を受けると、委託元や再委託元にまで影響が及ぶ
被害の広がり方も押さえておきたいところです。IPA「情報セキュリティ白書2025」では、2024年に公表された事案が紹介されています。KADOKAWAグループへのランサムウェア攻撃による情報漏えいは、合計254,241人分にのぼりました。
もう1件が、印刷会社であるイセトー社への攻撃です。この事案では、個人情報保護委員会が公開した報告書に基づき、民間事業者32団体・行政機関等9団体・再委託元等約60団体で情報漏えいが生じたと報告されています。
自社が攻撃を受けていなくても、委託先が侵入されれば預けた情報は流出します。前の見出しで見たとおり、サプライチェーンや委託先を狙った攻撃が8年連続で10大脅威に選ばれている理由が、この広がり方に表れています。
被害額の平均2,386万円は別調査の数値で、被害率と掛け合わせてはいけない
金額の話もしておきます。IPAの報告書が文献レビューとして引用しているJNSAの調査では、ランサムウェア感染被害を受けた組織の被害額の平均値は2,386万円とされています。
ただし、この数値の母集団には注意が必要です。2017年1月から2022年6月にサイバー攻撃被害の公表・報道等がなされた国内の約1,300組織を対象とした調査で、そのうちアンケートに回答した被害組織の平均値です。原資料には、この結果には中小企業だけでなく大企業や団体等の回答も含まれる、という注記も付いています。
注意
稟議資料で金額換算を求められても、被害率8.3%と平均被害額2,386万円を掛け合わせて「期待損失額」を作らないでください。出典・調査年・母集団がまったく異なる2つの数値の掛け算になり、どこにも存在しない推計値を新しく作り出すことになります。しかも8.3%は中小企業等だけを対象にした割合、2,386万円は大企業や団体等も含む平均値です。金額を示す必要があるときは、平均被害額を「公表・報道された被害組織における参考値」として、条件を添えたまま提示するのが安全です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」第1章
侵入口はVPN機器・リモートデスクトップと、盗まれたIDパスワードに集中している
対策を考えるうえで一番役に立つのは、攻撃者がどこから入っているかのデータです。ここが分かれば、限られた工数をどこに割くかを決められます。
一次データを見ると、侵入口はかなり偏っています。社外から接続するための機器と、盗まれたIDとパスワードの2つに集中しているというのが結論です。
ランサムウェアの感染経路は2025年時点で87.0%がVPN機器・リモートデスクトップ経由
まず機器のほうから見ていきます。IPA「情報セキュリティ10大脅威 2026」解説書には、ランサムウェアの感染経路の内訳が掲載されています。VPN機器とリモートデスクトップの合計は、2025年に87.0%を占めました。
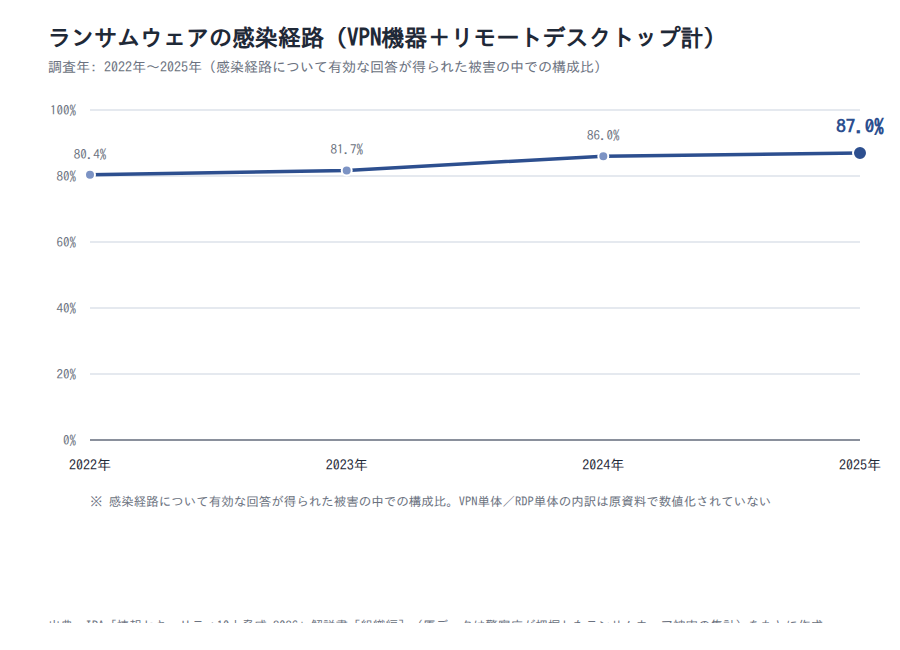
| 調査年 | VPN機器・リモートデスクトップ経由の合計割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データは警察庁が把握したランサムウェア被害の集計)
2022年の80.4%から2025年まで上昇が続いており、伸びは2023年の81.7%から2024年の86.0%への動きに偏っています。ただし、ここで誤解しやすい点が1つあります。
この割合は、警察庁が把握したランサムウェア被害のうち、感染経路について有効な回答が得られたものの中での構成比です。件数の話と構成比の話は分けて扱ってください。
不正アクセス行為の検挙407件のうち399件が他人のIDとパスワードの悪用
次に認証情報です。警察庁・総務省・経済産業省の資料によると、2025年の不正アクセス禁止法違反事件の検挙件数は431件でした。このうち不正アクセス行為に当たるのは407件です。
その407件の手口別の内訳では、他人のIDとパスワードを使う識別符号窃用型が399件を占めています。その入手方法として件数が多いのは、次の2つです。
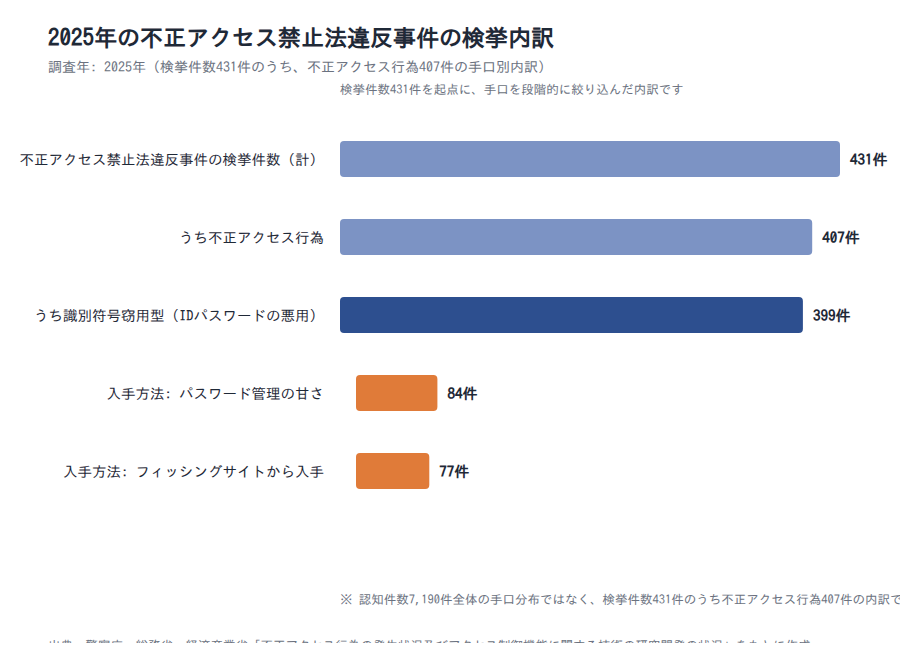
| 2025年の検挙内訳 | 件数 |
|---|---|
| 不正アクセス禁止法違反事件の検挙件数(計) | 431件 |
| うち不正アクセス行為 | 407件 |
| うち識別符号窃用型 | 399件 |
| うちセキュリティホール攻撃型 | 8件 |
| 識別符号窃用型のうちパスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| 識別符号窃用型のうちフィッシングサイトから入手 | 77件 |
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この内訳は、検挙件数431件のうち不正アクセス行為に当たる407件に対するものです。前の見出しの認知件数と直接つないで読まないよう気をつけてください。
注意
このセクションの割合は、いずれも構成比であって件数ではありません。2025年の感染経路87.0%は、感染経路について有効な回答が得られた被害の中での内訳です。VPN機器経由の被害件数が増えたことを示す数値ではありません。手口別の内訳は、2025年の検挙件数431件のうち不正アクセス行為に当たる407件に対するものです。認知件数7,190件全体の手口分布ではないため、「不正アクセスの9割はこの手口」とは説明できません。
攻撃側が最も使う手口に対し、認証技術を導入している企業は22.2%
企業側の状況も見ておきます。総務省の通信利用動向調査では、「認証技術の導入による利用者確認」の実施状況が集計されています。インターネット利用企業のうち実施しているのは、2025年で22.2%、2024年で20.7%です。
この2つのデータから読み取れるのは、攻撃側が最も使っている手口と、企業側で普及している対策の間にずれがあるという点です。検挙された不正アクセス行為は大半が認証情報の悪用でありながら、認証技術の導入による利用者確認を実施している企業は2割程度にとどまっています。
ただし、この読み方には限界もあります。2つの調査は対象も年も異なるため、直接結び付ける根拠はありません。
また「認証技術の導入による利用者確認」が多要素認証を指すのかは、調査票からは特定できません。2025年の22.2%を「多要素認証の普及率」と読み替えることはできない点に注意してください。同じ調査には「ID、パスワードによるアクセス制御」という別項目もあり、こちらは2025年で60.4%です。認証に関する対策全体が2割にとどまる、という意味ではありません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査 結果概要」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「対策実施率98.3%」と「7割が組織的に未対策」は測っている対象が違う
「9割以上の企業が対策済み」という数値と、「中小企業は対策が遅れている」という説明。この2つが同じ記事に並んでいて、混乱したことはありませんか。どちらも公的調査に基づく数値なので、片方が間違っているわけではありません。
結論を先に言うと、この2つは測っている対象が違うだけです。設問設計の違いを理解しておくと、自社の状況を測るときの物差しも決まります。
総務省調査では2025年に98.3%の企業が何らかの対策を実施している
まず高いほうの数値です。総務省の通信利用動向調査は、インターネット利用企業を対象に対策の実施状況を集計しています。何らかの対策を実施している企業の割合は、2025年で98.3%、2024年で97.7%でした。
この98.3%の中身も見てみましょう。同じ調査で「パソコンなどの端末にウイルス対策プログラムを導入」と回答した企業は、2024年・2025年ともに82.0%です。
つまり、実施率の高さの多くは製品の導入で説明できます。この設問はいずれか1つでも対策を実施していれば該当するため、「98.3%」は対策の充実度ではなく、着手の有無を示す数値だと理解してください。
IPA調査では中小企業等の69.7%が「組織的には行っていない」と回答している
もう一方の数値を見ます。IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(有効回答4,191件)の結果です。情報セキュリティ対策の体制について、次の回答が得られています。
- 専門部署(担当者)がある: 9.3%
- 兼務だが、担当者が任命されている: 21.0%
- 組織的には行っていない(各自の対応): 69.7%
この調査が聞いているのは、製品を導入したかどうかではなく、誰が担当しているかです。担当者が任命されていない企業が7割近くを占めるという結果になっています。
回答者は中小企業等の経営層または情報システム・情報セキュリティ担当マネージャーで、Webアンケートモニタによる調査です。母集団が中小企業等に限られている点も押さえておいてください。
前者は「対策項目の有無」、後者は「体制の有無」を聞いている
ここまでの2つの数値を並べてみます。総務省調査の98.3%は対策項目のいずれか1つでも実施していれば該当し、IPA調査の69.7%は担当者や部署という体制の有無を問うています。
この2つから読み取れるのは、両者が矛盾しているのではなく、測っているものが違うということです。端末へのウイルス対策プログラム導入だけで82.0%に達する点も、その裏づけになります。
つまり「実施率が高いから日本企業の対策は進んでいる」と読むのは、指標の定義を取り違えた解釈です。
注意
この2つの数値を並べて引き算しないでください。総務省の通信利用動向調査は、全国のインターネット利用企業が対象です。一方でIPAの調査は、中小企業等を対象としたWebモニタ調査です。調査主体・母集団・調査年がいずれも異なります。差の一部は設問設計ではなく対象企業の違いで説明できるため、あくまで別々の指標が別々のことを測っている、という設計差の指摘として扱ってください。自社の状況を確認するときは、製品を入れたかどうかではなく、誰が見ているかで測るのがおすすめです。
出典: 総務省「令和7年通信利用動向調査 結果概要」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
企業の対策は、製品を入れる層と人・手順で回す層に分かれている
前の見出しでは、調査が違えば測っているものも違うという話をしました。ここでは同じ調査の中を見ていきます。総務省の通信利用動向調査は、対策の内容を項目別に集計しているためです。
同一の調査・同一の集計表から取った数値なので、項目どうしの比較も、前年との比較も正当にできます。結果を先に言うと、企業の対策は製品を導入する層と、人や手順で回す層にはっきり分かれています。
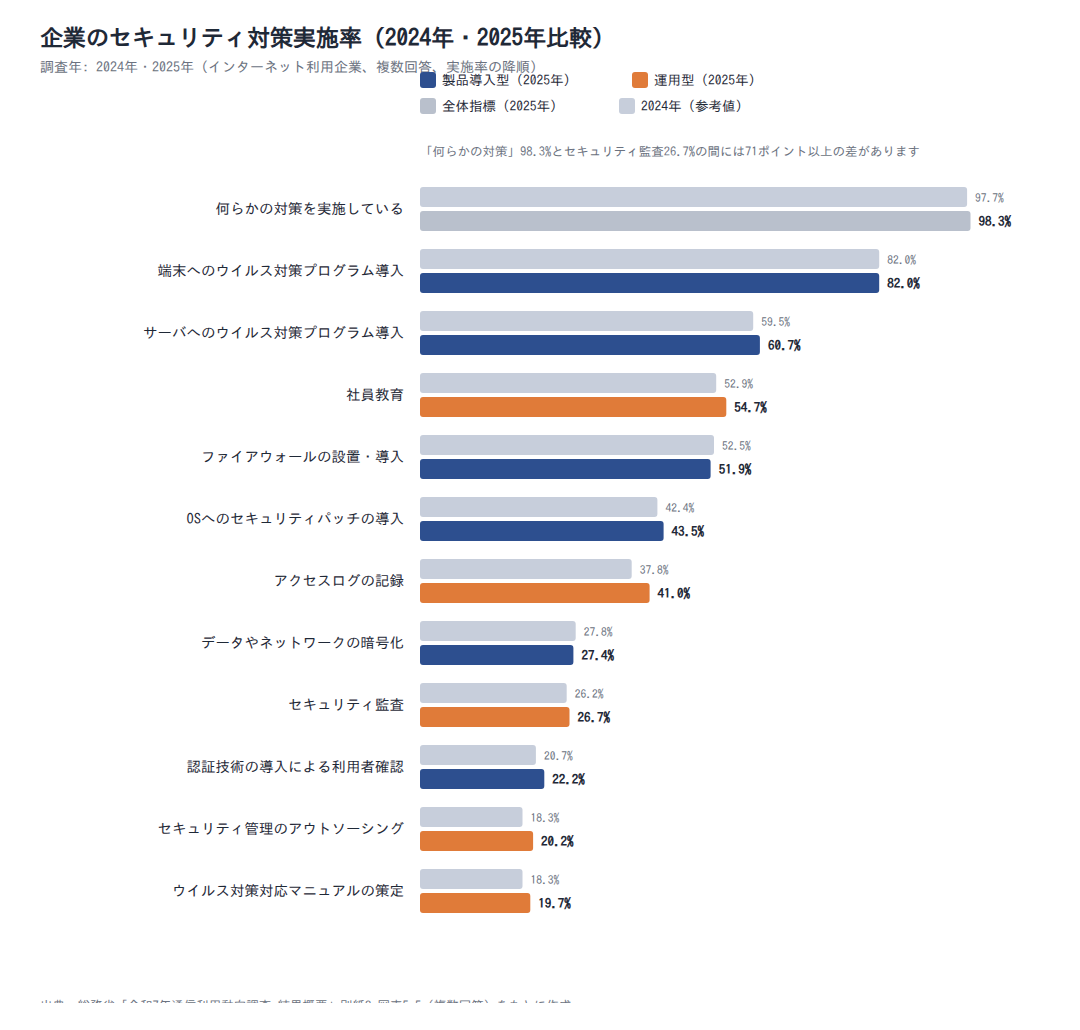
ウイルス対策ソフトは82.0%、社員教育54.7%、セキュリティ監査26.7%と差がある
図表5-5から主な項目を抜き出し、2025年の実施率順に並べると、次のようになります。項目数の多い集計表からの抜粋です。対象はインターネットを利用している企業で、複数回答による集計です。
| 対策項目(2025年) | 実施率 |
|---|---|
| 何らかの対策を実施している | 98.3% |
| 端末へのウイルス対策プログラム導入 | 82.0% |
| サーバへのウイルス対策プログラム導入 | 60.7% |
| ID、パスワードによるアクセス制御 | 60.4% |
| 社員教育 | 54.7% |
| ファイアウォールの設置・導入 | 51.9% |
| セキュリティポリシーの策定 | 48.2% |
| OSへのセキュリティパッチの導入 | 43.5% |
| アクセスログの記録 | 41.0% |
| データやネットワークの暗号化 | 27.4% |
| セキュリティ監査 | 26.7% |
| 認証技術の導入による利用者確認 | 22.2% |
| セキュリティ管理のアウトソーシング | 20.2% |
| ウイルス対策対応マニュアルの策定 | 19.7% |
出典: 総務省「令和7年通信利用動向調査 結果概要」別紙2 図表5-5
目につくのは、上から下までの開きの大きさです。「何らかの対策」の98.3%と、セキュリティ監査の26.7%の間には71ポイント以上の差があります。
上位に並ぶのは製品やソフトの導入で完結する項目、下位に並ぶのは教育・監査・手順書といった運用が必要な項目です。ただし、この表に載せていない項目には、2025年の不正侵入検知システム(IDS)20.7%やWebアプリケーションファイアウォール19.5%のように、製品導入型でも2割前後にとどまるものがあります。上位が製品型、下位が運用型ときれいに二分できるわけではない点は、押さえておいてください。
2024年から2025年の変化は最大でも数ポイントで、差は1年では動いていない
では、この差は縮まっているのでしょうか。同じ調査で2024年と2025年の実施率を並べると、次のようになります。
| 対策項目 | 2024年 | 2025年 | 変化 |
|---|---|---|---|
| サーバへのウイルス対策プログラム導入 | 59.5% | 60.7% | 上昇 |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% | 上昇 |
| 社員教育 | 52.9% | 54.7% | 上昇 |
| ファイアウォールの設置・導入 | 52.5% | 51.9% | 低下 |
| セキュリティポリシーの策定 | 44.2% | 48.2% | 上昇 |
| アクセスログの記録 | 37.8% | 41.0% | 上昇 |
| データやネットワークの暗号化 | 27.8% | 27.4% | 低下 |
| セキュリティ監査 | 26.2% | 26.7% | 上昇 |
| セキュリティ管理のアウトソーシング | 18.3% | 20.2% | 上昇 |
| ウイルス対策対応マニュアルの策定 | 18.3% | 19.7% | 上昇 |
出典: 総務省「令和7年通信利用動向調査 結果概要」別紙2 図表5-5
どの項目も、1年の動きは数ポイントの範囲に収まっています。上下の向きは項目によって分かれますが、順位の並びはほとんど変わっていません。
この推移から読み取れるのは、製品型の対策が普及の頭打ちに達しているということです。一方で、継続的な運用が必要な対策は1年ではほとんど動いていません。
比較的動きが大きかったのはアクセスログの記録とセキュリティポリシーの策定です。それでも製品型と運用型の差は、1年で埋まる性質のものではないと考えられます。
1年間の増減の符号そのものに意味を持たせてはいけない
注意
前の見出しの増減を読むときは、3つの限界を頭に置いてください。第一に、暗号化の27.8%から27.4%への変化は、標本誤差の範囲に収まる可能性があります。ファイアウォールの52.5%から51.9%への変化も同じです。1年の増減について、符号そのものに意味を持たせるべきではありません。第二に、実施率は選択肢方式の自己申告です。「社員教育」の中身が年1回の通知なのか定期的な訓練なのかは区別できません。第三に、運用面の対策が実際に低いとは限りません。回答者が自社の取り組みを厳しめに申告している可能性も残ります。
こうした限界があっても、項目間の順位が大きく入れ替わっていない点は参考になります。自社の対策を点検するときは、上位の製品導入型がそろっているかではなく、下位の運用型に手が付いているかを確認してみてください。
出典: 総務省「令和7年通信利用動向調査 結果概要」別紙2 図表5-5
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の対策体制は規模で大きく分かれ、小規模企業者では84.5%が組織的に未対策
「中小企業は対策が遅れている」とまとめてしまうと、見落とすものがあります。IPAの調査を企業規模別に分けると、同じ中小企業の中でも実態がまったく違うからです。
IPAの「2024年度 中小企業における情報セキュリティ対策に関する実態調査」は、回答企業を3区分で集計しています。区分は小規模企業者、中小企業100名以下、中小企業101名以上の3つです。
人数の基準は業種によって異なります。小規模企業者は、商業・サービス業で1〜5名、製造業その他で1〜20名です。中小企業100名以下はそれぞれ6〜100名と21〜100名、中小企業101名以上は全業種で101名以上です。
一般的な「小規模企業」のイメージとは人数の基準が異なります。まず自社がどの区分に入るかを確認してみてください。
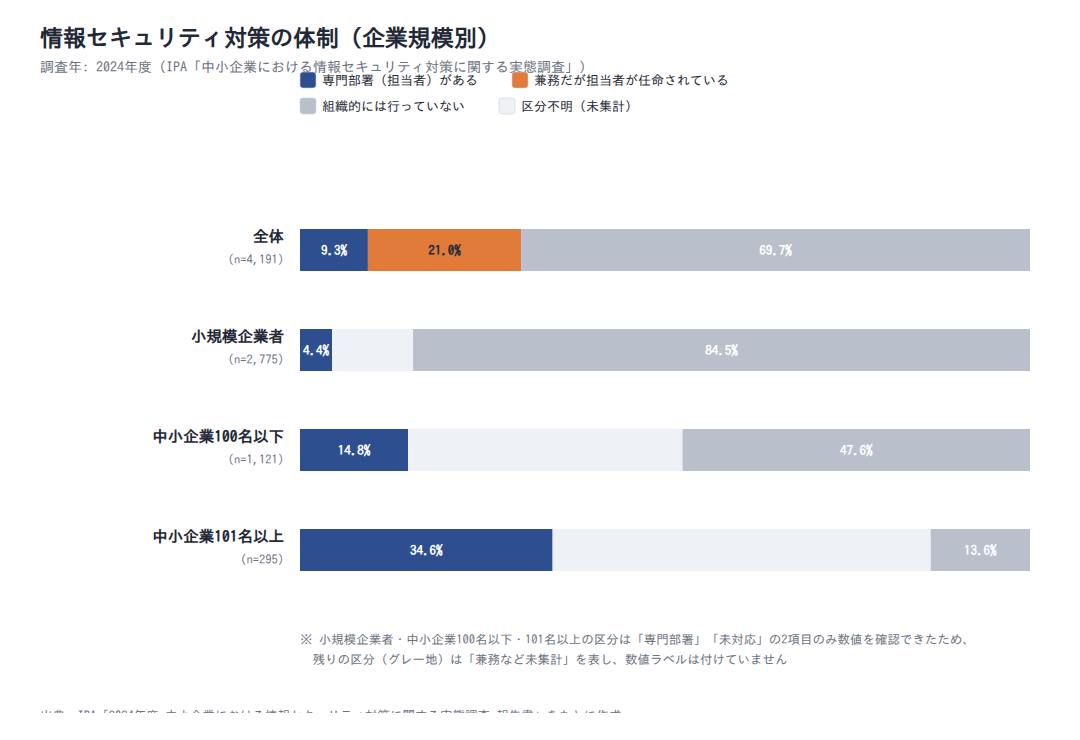
専門部署の設置率は小規模企業者4.4%、101名以上34.6%で約7.9倍の開きがある
規模別に体制を並べると、差の大きさがはっきりします。次の表は、2024年度調査における体制の回答割合です。
| 企業規模(2024年度) | 専門部署(担当者)がある | 組織的には行っていない |
|---|---|---|
| 小規模企業者(n=2,775) | 4.4% | 84.5% |
| 中小企業100名以下(n=1,121) | 14.8% | 47.6% |
| 中小企業101名以上(n=295) | 34.6% | 13.6% |
| 全体(n=4,191) | 9.3% | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
専門部署(担当者)がある企業の割合は、小規模企業者で4.4%、101名以上で34.6%と、約7.9倍の開きがあります。全体では9.3%です。
従業員が増えるほど担当者を置ける、という当たり前の傾向がそのまま数値に出ています。回答数は区分によって大きく異なるため、比較するときはnもあわせて見てください。
「組織的には行っていない」は84.5%対13.6%で、約71ポイントの差がある
体制がない側の数値も見ておきます。「組織的には行っていない(各自の対応)」と回答した割合は、小規模企業者で84.5%、中小企業100名以下で47.6%、101名以上で13.6%でした。
小規模企業者と101名以上の間には、約71ポイントの差があります。同じ「中小企業」という言葉でくくられていても、体制の実態はまったく別物だと分かります。
投資額の面でも似た状況が確認できます。同じ調査では、情報セキュリティ対策投資額について「投資していない」または「わからない」と回答した中小企業等が約7割を占めました。なお、投資しない理由の内訳を示す数値は今回参照した範囲では確認できていないため、この記事では理由には踏み込みません。
全体値69.7%は、回答の3分の2を占める小規模企業者に引きずられている
ここで、全体値の読み方に触れておきます。この調査の有効回答4,191件のうち、小規模企業者は2,775件で、全体の3分の2近くを占めています。
この構成から読み取れるのは、全体値69.7%が小規模企業者の84.5%に強く引きずられているということです。規模別の値を回答数で加重平均すると、公表されている全体値とほぼ一致します。つまり全体平均を「中小企業の平均像」として語ると、従業員100名を超える層の実態を実際より悪く見せてしまいます。
注意
この規模別データにも限界があります。Webアンケートモニタによる自己申告のため、小規模企業では回答者自身が実質的な担当者であることもあります。その場合でも「専門部署(担当者)がある」とは答えにくく、体制を過小に申告している可能性があります。また101名以上の区分はn=295と他区分より小さく、単年の値としては誤差幅が大きくなります。自社の位置を確認するときは、全体平均ではなく自社の従業員規模の区分を見てください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 概要版
ひとり情シスが最初に着手すべきは認証情報の管理と外部公開機器の点検
対策の一覧を眺めていると、どれも必要に見えて手が止まりますよね。ひとりで担当している以上、全部を同時に進めることはできません。
そこで役に立つのが、ここまで見てきた攻撃側のデータです。侵入口が偏っているなら、対策にも優先順位を付けられます。
サイバー攻撃対策の全体像を押さえたうえで、着手する順番を決めていきましょう。なお、ここでは特定の製品名は挙げません。
パスワードの管理と多要素認証を最優先に置く
最初に手を付けるべきは認証情報です。2025年に検挙された不正アクセス行為407件のうち、399件が他人のIDとパスワードを使う識別符号窃用型でした。その入手方法の上位は、パスワードの設定・管理の甘さにつけ込んだもの84件、フィッシングサイトから入手したもの77件です。
一方で、認証技術の導入による利用者確認を実施している企業は2025年で22.2%です。同じ調査の「ID、パスワードによるアクセス制御」は60.4%ですが、いずれにしても攻撃側が最も使う手口に対して、確認の仕組みが行き渡っているとは言えません。
具体的な着手先としては、パスワードの使い回しをやめること、退職者アカウントを棚卸しすること、管理者アカウントに多要素認証をかけることの3点から始められます。いずれも新しい製品を買わなくても着手できる範囲です。
外部から接続できる機器の棚卸しとパッチ適用を次に置く
2番目が、社外から接続できる機器です。ランサムウェアの感染経路はVPN機器とリモートデスクトップの合計が2025年で87.0%、2024年で86.0%を占めています。
やることは2つです。社外から接続できる機器を洗い出し、ファームウェアや更新プログラムを最新にすること。使っていない接続口が残っていないかも、あわせて確認してください。
なお、この87.0%・86.0%は感染経路について有効な回答が得られた被害の中での構成比であり、VPN機器経由の被害件数そのものを示す数値ではありません。参考までに、総務省調査で「OSへのセキュリティパッチの導入」を実施している企業は2025年で43.5%、2024年で42.4%にとどまります。
教育・手順書・ログは体制が薄い企業ほど後回しになりやすい
3番目が運用面の対策です。2025年の実施率は、社員教育54.7%、アクセスログの記録41.0%と続きます。セキュリティ監査は26.7%、ウイルス対策対応マニュアルの策定は19.7%まで下がります。
この並びが示しているのは、製品を入れるだけでは対策が完結しないということです。ただし、ひとり情シスが一度にすべてを整えるのは現実的ではありません。
そこでおすすめしたいのが、「インシデントが起きたときに誰へ連絡するか」を1枚にまとめるところから始めるやり方です。手順書としては最小の形ですが、これが無いと被害の拡大を止める初動が遅れます。
最初の3か月で着手するチェックリスト
- 管理者アカウントに多要素認証をかける
- 退職者・異動者のアカウントを棚卸しして削除する
- パスワードの使い回しをやめ、サービスごとに分ける
- 社外から接続できる機器を一覧化する
- その機器のファームウェア・更新プログラムを最新にする
- インシデント発生時の連絡先と初動手順を1枚にまとめる
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査 結果概要」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
サイバーセキュリティとは何かを、公的データに沿って整理してきました。押さえておきたい点は次の4つです。
- サイバーセキュリティは情報セキュリティのうちサイバー空間を対象とする部分で、サイバーセキュリティ基本法を根拠に事業者にも取り組みが求められています
- 不正アクセス行為の認知件数は2025年に7,190件で、過去5年では最多です。ただし報告・認知された分の数字である点に注意してください
- 総務省調査の対策実施率98.3%とIPA調査の「69.7%が組織的に未対策」は測っている対象が違うため、引き算してはいけません
- 侵入口は認証情報と外部公開機器に集中しており、ランサムウェアの感染経路は2025年で87.0%がVPN機器・リモートデスクトップ経由です
数値の読み方が分かれば、自社に必要な対策の順番も見えてきます。まずは自社の管理者アカウントに多要素認証がかかっているかを確認するところから始めてみてください。
新人・ひとり情シスの学習は情シスカレッジで

この記事で挙げた認証情報の管理、外部公開機器の点検、社員教育や手順書の整備は、担当者個人の知識と経験に左右されやすい領域です。ひとり情シスほど、体系的に学ぶ機会を持ちにくいのではないでしょうか。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にまとまっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- 総務省「令和7年通信利用動向調査 結果概要(別紙2)」
- 総務省「令和8年版 情報通信白書」第Ⅱ部第2章第5節
- 総務省「令和7年版 情報通信白書」第Ⅱ部第2章第5節
- 内閣官房 国家サイバー統括室「サイバーセキュリティ戦略」(令和7年12月23日閣議決定)
- 警察庁「サイバー空間をめぐる脅威の情勢等」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ10大脅威 2026」[個人編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要版」
- JPCERT/CC「インシデント報告対応レポート(2023年度第3四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」