

【総務省・IPA・警察庁データ】セキュリティ事故の発生状況と原因|2025年調査で48.0%の企業が被害を経験
「セキュリティ事故」と検索したものの、記事によって書いてある件数がバラバラで困った経験はありませんか。ひとり情シスや中小企業の情シス担当者からは、こんな声をよく聞きます。
- セキュリティ事故って、実際どれくらいの頻度で起きているのだろう
- 自社と同じくらいの規模の会社は、どんな被害に遭っているのだろう
- いざ起きたときに、何から手を付ければいいのか分からない
先に結論です。何らかのセキュリティ被害を受けた企業の割合は、総務省の2025年調査で48.0%でした(出典: 総務省「令和7年通信利用動向調査報告書」)。事故はまれな出来事ではありませんが、公表されている件数統計は調査ごとに数えているものが違います。
この記事では、総務省・IPA・警察庁・個人情報保護委員会の公的データを使います。発生状況と原因の内訳、件数統計の読み方、事故が起きたときの対応までを順に整理します。
この記事のポイント
- 何らかのセキュリティ被害を受けた企業は2025年調査で48.0%。2022年をピークに、直近3年は50%前後で推移しています(出典: 総務省「通信利用動向調査」各年)
- 個人データの漏えい等報告は2024年度に19,056件で、2年前の2022年度と比べて約2.5倍になりました。ただし2022年4月の報告義務化を挟んだ数字です(出典: 個人情報保護委員会「年次報告」)
- ランサムウェアの侵入経路は2025年時点で87.0%がVPN機器とリモートデスクトップ経由です(出典: IPA「情報セキュリティ10大脅威 2026」解説書、原データは警察庁)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ事故を経験した企業は2025年調査時点で48.0%
セキュリティ事故とは、情報漏えいや不正アクセス、マルウェア感染など、企業の情報資産に被害が及ぶ事象の総称です。用語そのものの整理はセキュリティインシデントの記事にまとめているので、定義から確認したい方はそちらを参照してください。
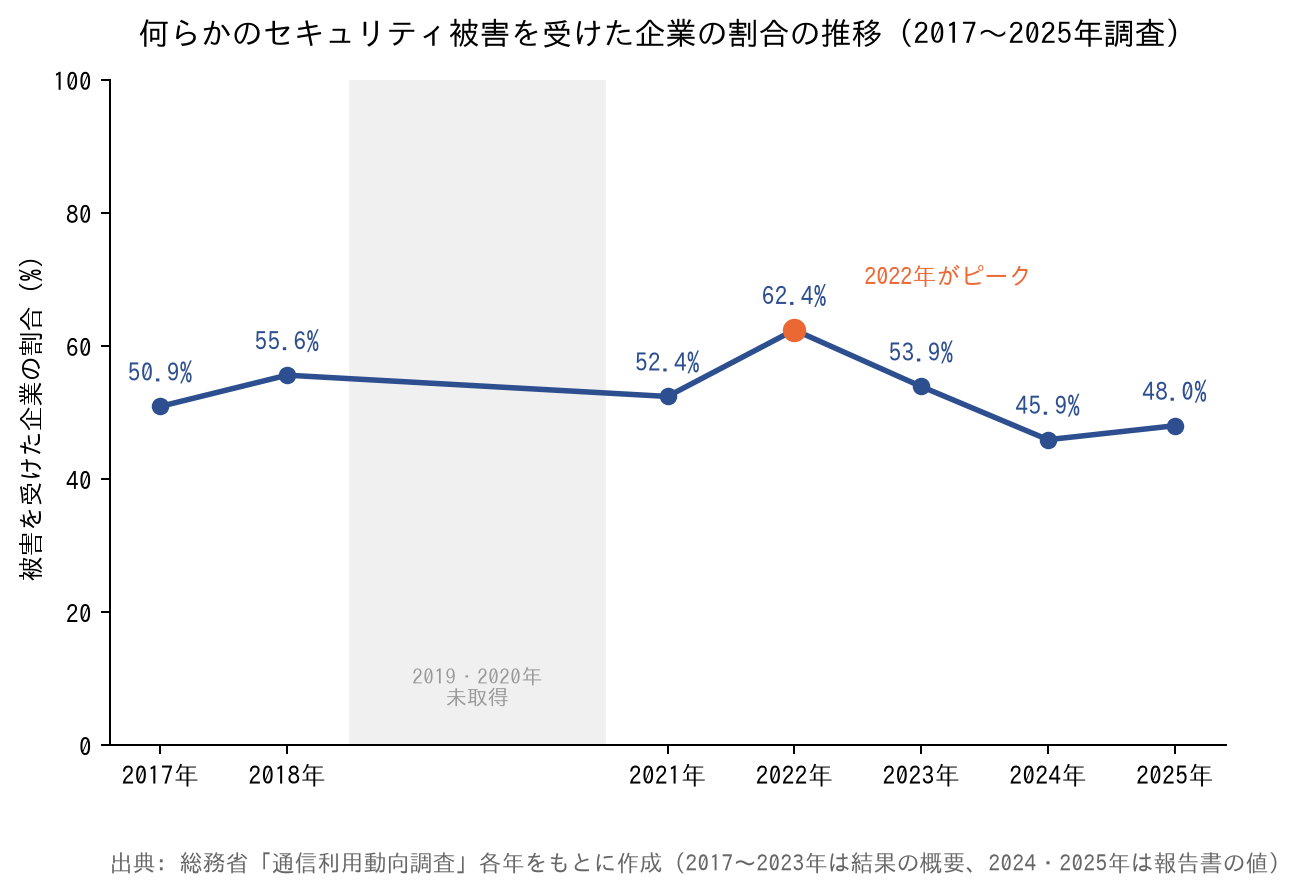
総務省の通信利用動向調査で見てみましょう。情報通信ネットワークを利用している企業のうち、何らかのセキュリティ被害を受けた企業の割合は2025年調査で48.0%でした。おおよそ2社に1社が、1年のうちに何らかの被害を経験している計算になります。
推移も見ておきましょう。2017年は50.9%、2018年は55.6%でした。2021年52.4%、2022年62.4%と上がったあと、2023年53.9%、2024年45.9%、2025年48.0%と推移しています。
つまり、この指標は増え続けているわけではありません。2022年をピークに、直近3年は50%前後で行き来しているというのが実際の形です。
注意
この推移は2019年・2020年の値を含んでいません(本記事の収集範囲では未取得のため)。また総務省は同じ調査について「結果の概要」(報道発表)と「報告書」の両方で数値を公表しており、集計対象の扱いの違いから両者の値はわずかに異なります。本記事では2017〜2023年は結果の概要、2024年・2025年は報告書の値を使っているため、他記事の数値と小数点以下で食い違う場合があります。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和5年通信利用動向調査の結果(概要)」/同「令和4年」/同「令和3年」/同「平成30年」/同「平成29年」
従業者2,000人以上は64.9%、100〜299人は45.6%と規模で19.3ポイント差がある
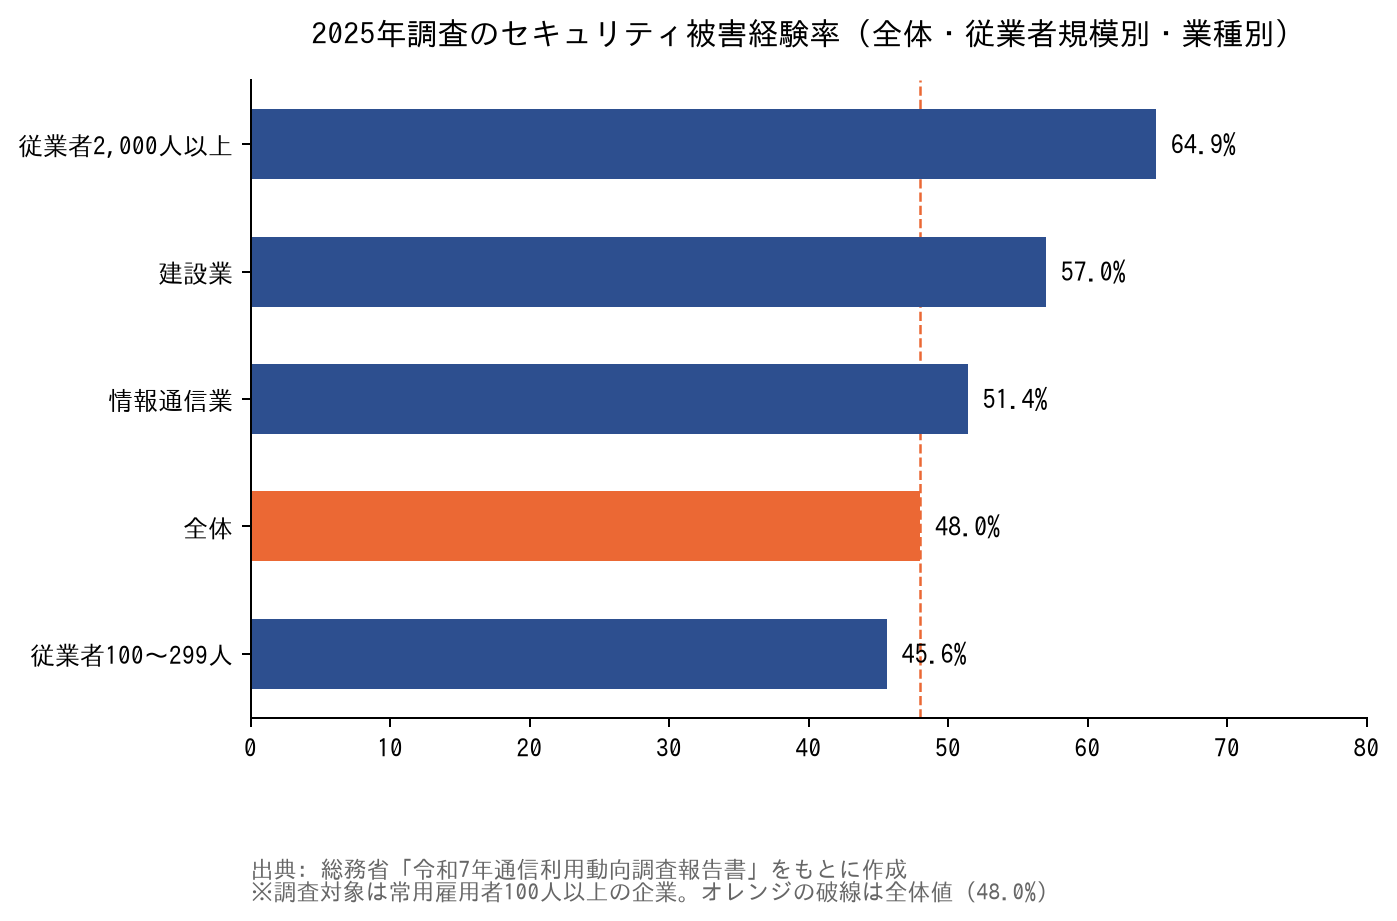
被害経験率は企業規模で大きく差が付きます。2025年調査では、従業者2,000人以上の企業が64.9%だったのに対し、100〜299人の企業は45.6%で、その差は19.3ポイントです。
同じ傾向は前年にも出ています。2024年調査では2,000人以上が69.5%、100〜299人が44.2%でした。2年続けて、規模が大きい企業ほど被害経験率が高いという並びになっています。
ただし、この差をそのまま「大企業のほうが危ない」とは読めません。大企業ほど監視や検知の仕組みが整っており、気づけた事故が多いだけという可能性があるためです。
注意
通信利用動向調査(企業編)の調査対象は「常用雇用者が100人以上の企業」です。従業者100人未満の小規模な事業者は、そもそもこの調査の範囲に入っていません。本記事で「100〜299人」が最小区分になっているのはこのためで、より小さい規模の企業の実態は、後半で扱うIPAの中小企業実態調査のほうを参照してください。
中小企業の担当者の方は、この数字を「うちは被害が少ない」と受け取らないでください。被害率が低いのではなく、起きていても把握できていない可能性が残ります。
業種別では建設業57.0%が情報通信業51.4%を上回る
業種別に見ると、意外な順序が出てきます。2025年調査では建設業が57.0%で、情報通信業の51.4%を上回りました。全体の48.0%と比べると、建設業は9.0ポイント高い水準です。
2024年調査でも並びは同じで、建設業57.5%、情報通信業53.3%でした。ITを本業とする情報通信業より、建設業のほうが高いという結果が2年続いています。
建設業では現場ごとに端末や回線が分散し、協力会社との情報のやり取りも多くなります。そうした業務の形が数字に影響している可能性はありますが、この調査だけで理由までは特定できません。
注意
本記事が数値を挙げているのは建設業と情報通信業の2つだけです。なお同じ図表の産業分類8区分(建設業・製造業・運輸業/郵便業・卸売/小売業・金融/保険業・不動産業・情報通信業・サービス業その他)の中では建設業が最も高い値になっていますが、これはこの調査の区分の中での比較にすぎません。区分の切り方が変われば順序も変わるため、「建設業が最も被害の多い業種」と一般化することはできない点にご注意ください。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
事故の件数を示す公的統計は3系統あり、増減の意味がそれぞれ違う
セキュリティ事故の件数を調べると、桁の違う数字がいくつも出てきます。理由は単純で、日本の公的な件数統計は3系統あり、それぞれ数えているものが違うからです。
まず、誰が何を数えているのかを整理しておきましょう。
| 統計 | 集計主体 | 数えているもの | 直近の値 |
|---|---|---|---|
| 個人データの漏えい等報告 | 個人情報保護委員会 | 法律に基づいて報告された漏えい等の件数 | 2024年度 19,056件 |
| インシデント報告 | JPCERT/CC | 任意で寄せられたインシデント報告の件数 | 2025年度 74,096件 |
| 不正アクセス行為の認知件数 | 警察庁 | 警察が認知した不正アクセス行為の件数 | 2025年 7,190件 |
出典: 個人情報保護委員会「令和6年度年次報告」/JPCERT/CC「四半期レポート[2026年1月1日〜3月31日]」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
3系統はいずれも直近で増えていますが、増え方の意味は同じではありません。報告義務の対象が広がって増えたものと、攻撃の実数が動いて増えたものが混在しています。
経営層に説明するときは、この違いが効いてきます。「事故が◯倍に増えた」と一括りにすると、根拠を突かれたときに説明できなくなるためです。以下で1系統ずつ見ていきます。
個人データの漏えい等報告は2024年度に19,056件で、2年前の約2.5倍になった
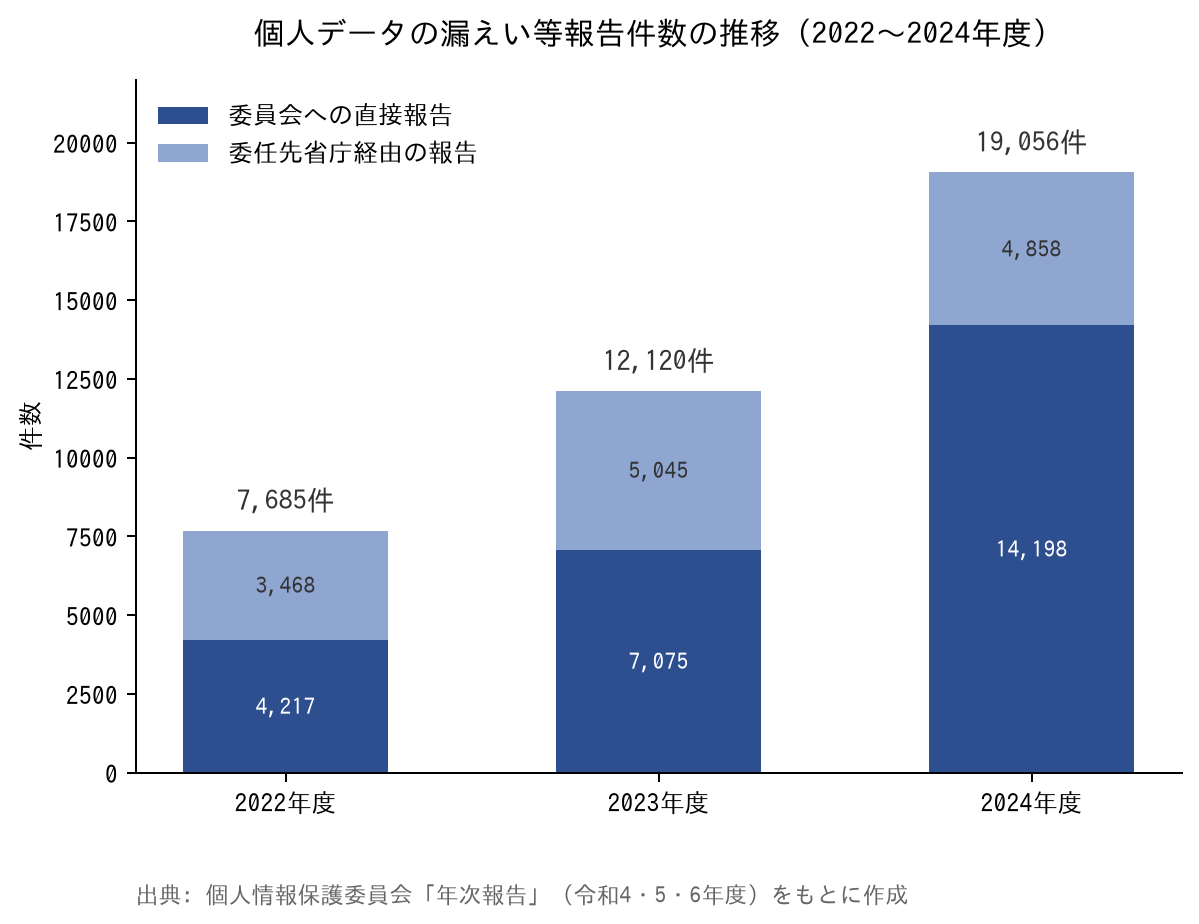
個人情報保護委員会に寄せられた個人データの漏えい等報告は、2022年度が7,685件、2023年度が12,120件、2024年度が19,056件でした。2022年度と比べると2年で約2.5倍という伸びです。
内訳を見ると動きが偏っています。委員会への直接報告は2022年度4,217件、2023年度7,075件、2024年度14,198件と約3.4倍になりました。一方、委任先省庁を経由した報告は3,468件、5,045件、4,858件で、約1.4倍にとどまります。
この内訳から読み取れるのは、伸びているのは直接報告の側だという点です。2022年4月に施行された改正個人情報保護法で漏えい報告が義務になり、これまで表に出ていなかった事故が可視化された分の比重が大きいと考えられます。
実際、同じ期間に総務省の企業アンケートでは、被害を受けた企業の割合が2022年62.4%から2025年48.0%へ下がっています。増えた統計と減った統計は、測っているものが違うわけです。
注意
報告件数の伸びには、義務化による可視化と実際の事故増加の両方が含まれており、この統計だけでは寄与を切り分けられません。また個人情報保護委員会の件数は年度(4月〜翌年3月)集計、総務省の企業アンケートは調査時点から遡った過去1年間の集計で、期間の取り方が異なります。
出典: 個人情報保護委員会「令和6年度年次報告」/同「令和5年度年次報告」/同「令和4年度年次報告」/総務省「令和7年通信利用動向調査報告書」
JPCERT/CCの報告件数は6年で3.7倍だが、調整件数はむしろ減っている
JPCERT/CCの統計を使うときは、「報告件数」と「調整件数」を分けて読む必要があります。報告件数にはスキャン検知やフィッシングサイトの通報など軽微な自動報告が多く含まれ、調整件数は実際に関係組織と調整対応を行った件数を指すためです。
報告件数は大きく動いています。2019年度20,147件、2023年度65,690件、2024年度46,038件、2025年度74,096件と、6年で約3.7倍になりました。ただし年度ごとの上下も激しい状態です。
対して調整件数は伸びていません。2019年度14,586件、2022年度24,419件、2023年度19,720件、2024年度15,078件と推移し、報告件数が74,096件へ急増した2025年度は12,844件で、前年度をさらに下回りました。
ここから読み取れるのは、報告件数の倍率をそのまま「事故が3.7倍に増えた」と読むと現場の実感とずれるという点です。ただし調整件数はJPCERT/CC側の対応方針やリソース配分にも左右されるため、この数字だけで深刻な事故の実数を測ることもできません。
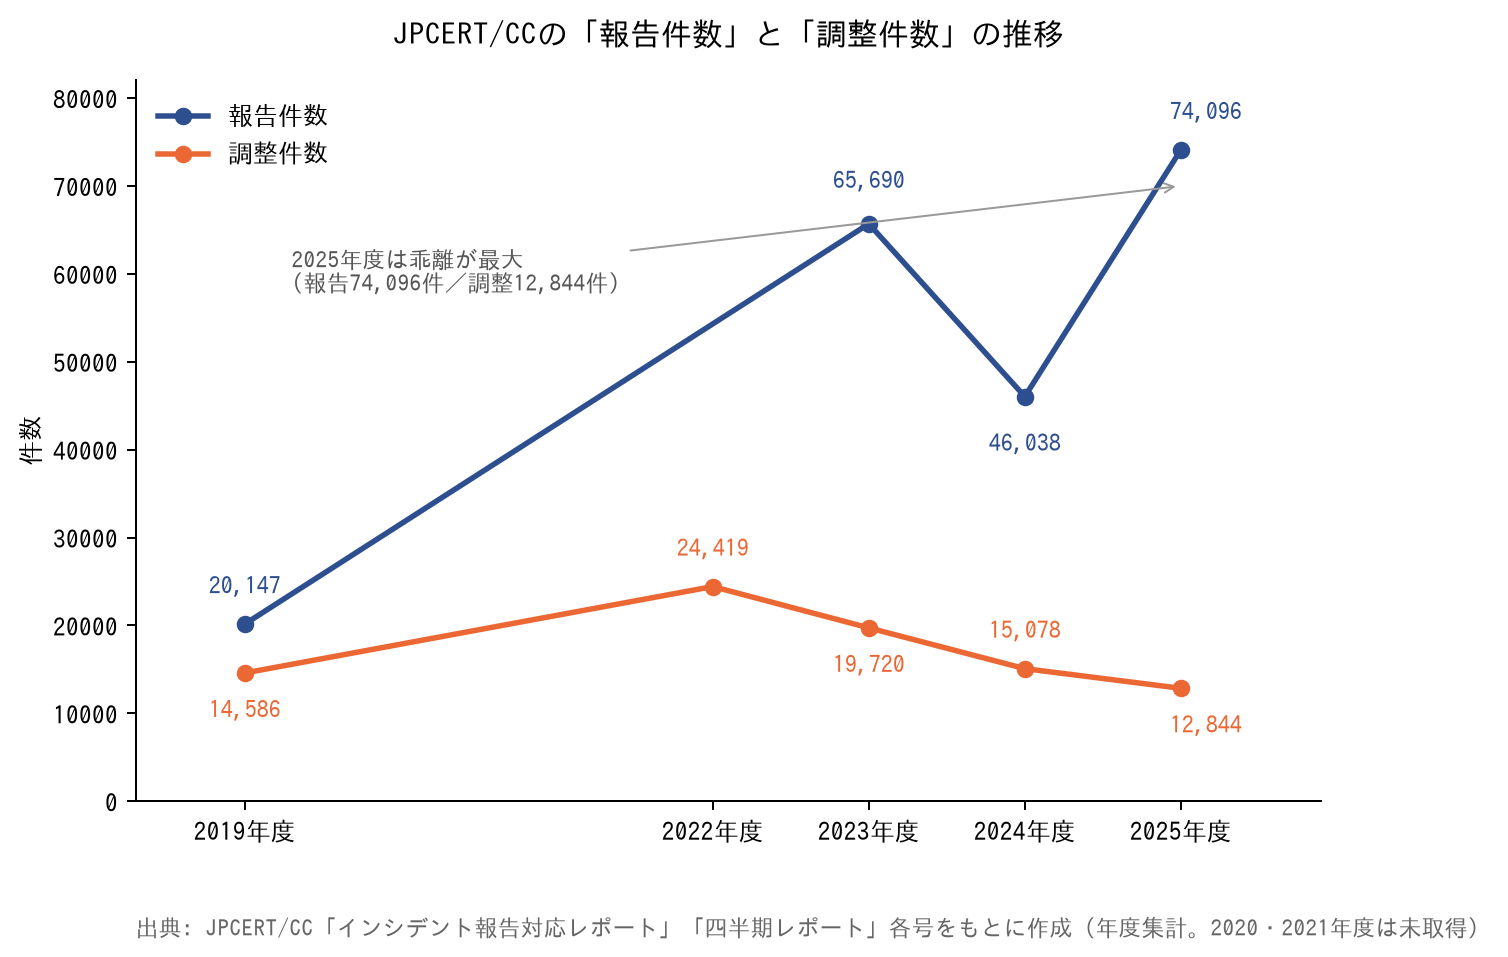
出典: JPCERT/CC「四半期レポート[2026年1月1日〜3月31日]」/同「インシデント報告対応レポート[2025年1月1日〜3月31日]」/同「インシデント報告対応レポート[2024年1月1日〜3月31日]」(年度集計。4月から翌年3月まで)
不正アクセス行為の認知件数は2025年に7,190件で前年比34.2%増
警察庁が認知した不正アクセス行為の件数は、2025年に7,190件でした。前年からの増加率は34.2%で、2021年1,516件、2022年2,200件、2023年6,312件、2024年5,358件という推移をたどっています。
一方、不正アクセス禁止法違反での検挙は2025年に431件、検挙人員は248人で、認知件数との開きが大きい状態です。手口別の検挙件数を見ると、識別符号窃用型が399件、セキュリティホール攻撃型が8件でした(手口別の内訳は違反行為のうち「不正アクセス行為」に絞った集計で、上記の431件とは集計範囲が異なります)。
つまり、摘発されている不正アクセスの大半はID・パスワードの窃用です。パスワードの使い回しを断つことと多要素認証を有効にすることが、実務では最初の一手になります。
同じ「不正アクセス」でも、受付機関によって桁は変わります。2025年にIPAへ届出されたコンピュータ不正アクセスは109件、同じ2025年にJPCERT/CCへ報告された不正アクセス関連行為は68,853件でした。件数を引用するときは、必ずどの機関の数字かを添えてください。
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)(IPA・JPCERT/CCへの届出状況も同資料の参考掲載分)
企業が挙げる事故の原因は、2021年調査で標的型メールとウイルスの順位が入れ替わった
セキュリティ事故の原因を扱う記事の多くは、人的ミス・サイバー攻撃・内部不正といった分類で整理します。ただ、同じ調査を経年で並べると、主役が入れ替わった時期がはっきり見えてきます。
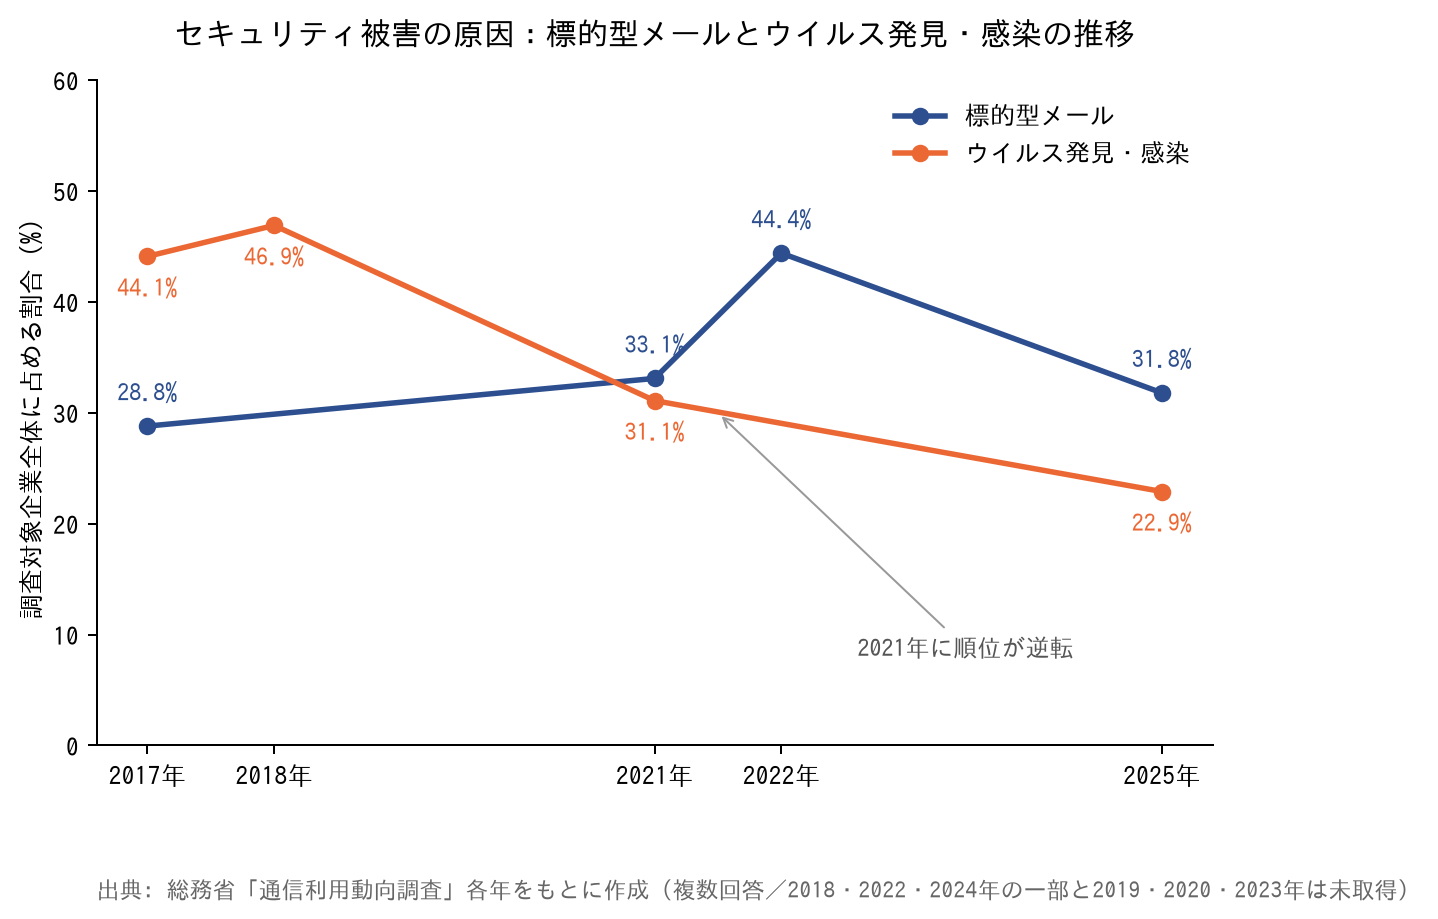
総務省の通信利用動向調査では、2017年はウイルスの発見・感染が44.1%で、標的型メールの28.8%を15.3ポイント上回っていました。それが2021年調査で標的型メール33.1%がウイルス31.1%を上回り、順位が逆転します。
2025年調査では標的型メールが31.8%、ウイルスの発見・感染が22.9%で、その差は8.9ポイントに開きました。
この推移から読み取れるのは、大きく動いたのはウイルス側だという点です。ウイルスは2018年の46.9%から2025年の22.9%まで24.0ポイント下がった一方、標的型メールはほぼ横ばいで残っています。ソフトウェアで機械的に止められる脅威は縮み、人が開くかどうかで結果が分かれる脅威が残ったという構図です。
注意
ここで挙げた割合は複数回答で、被害を受けた企業の中での構成比ではなく、調査対象企業全体に占める割合です。また同じ設問でも、総務省の「結果の概要」では「標的型メールの送付」、「報告書」では「標的型メールが送られてきた」と表記が異なります。本記事は2024年の値を報告書から、2025年の値を結果の概要から取っているため、資料をまたいだ比較になっている点にご注意ください(両者の差は0.1〜0.3ポイント程度です)。2019年・2020年・2023年の値は本記事の収集範囲に含まれていません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和6年通信利用動向調査報告書」/総務省「平成29年通信利用動向調査の結果(概要)」ほか各年
標的型メールは2017年28.8%から2025年31.8%とほぼ横ばいで残り続けている
標的型メールは、8年たっても水準がほとんど変わっていない脅威です。2017年28.8%、2018年35.7%、2021年33.1%、2022年44.4%、2024年28.9%、2025年31.8%という推移です。上下はあっても、30%前後に戻ってきます。
理由は手口の性質にあります。メール本文とファイルの中身は業務連絡と見分けがつきにくく、製品を入れれば数字が下がるという類の脅威ではないからです。
そのため情シスとしては、標的型メールを教育と運用ルールの領域として扱う必要があります。添付ファイルを開く前の確認手順、送金や口座変更の依頼を受けたときの二重確認、不審メールの報告先の周知といった運用が中心です。
この点は後半で扱う中小企業の教育実施状況と直結します。ここでは「対策製品では下がらない脅威が残っている」ことだけ押さえておいてください。
ウイルスの発見・感染は2018年46.9%から2025年22.9%へ24.0ポイント下がった
一方、ウイルスの発見・感染は明確に下がりました。2017年44.1%、2018年46.9%、2021年31.1%、2022年32.6%、2024年23.5%、2025年22.9%という推移です。
2018年から2025年にかけての下げ幅は24.0ポイントで、おおよそ半減しました。対策製品やOS標準の防御機能が普及したことが要因として考えられますが、同一調査の数字だけで因果までは言えません。
注意したいのは、この数字を「ウイルス対策はもう不要」と読まないことです。下がった状態は対策が動き続けている前提で成り立っており、更新を止めれば前提も崩れます。
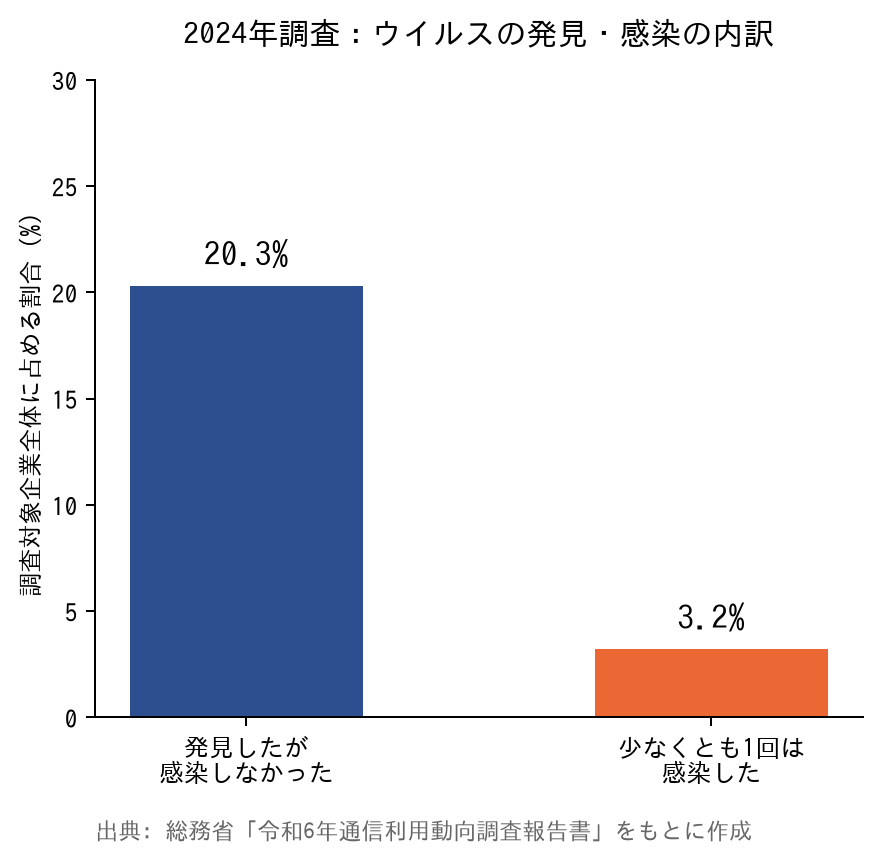
2024年はウイルスを発見した企業23.5%のうち、感染に至ったのは3.2%にとどまる
2024年調査では、ウイルスに関する回答の内訳も公表されています。「コンピュータウイルスを発見したが感染しなかった」が20.3%、「少なくとも1回は感染した」が3.2%でした。
合計するとウイルスを発見した企業は23.5%で、その大半は水際で止められていることになります。検知の仕組みが動いていれば、遭遇しても感染までは進みにくいという結果です。
ただし、これは安心材料ではありません。同じ遭遇をしても、検知と隔離の仕組みがあるかどうかで結果が分かれているという意味だからです。自社の端末とサーバーで、定義ファイルの更新と検知ログの確認が回っているかを点検してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入経路は2025年時点で87.0%がVPN機器とリモートデスクトップ
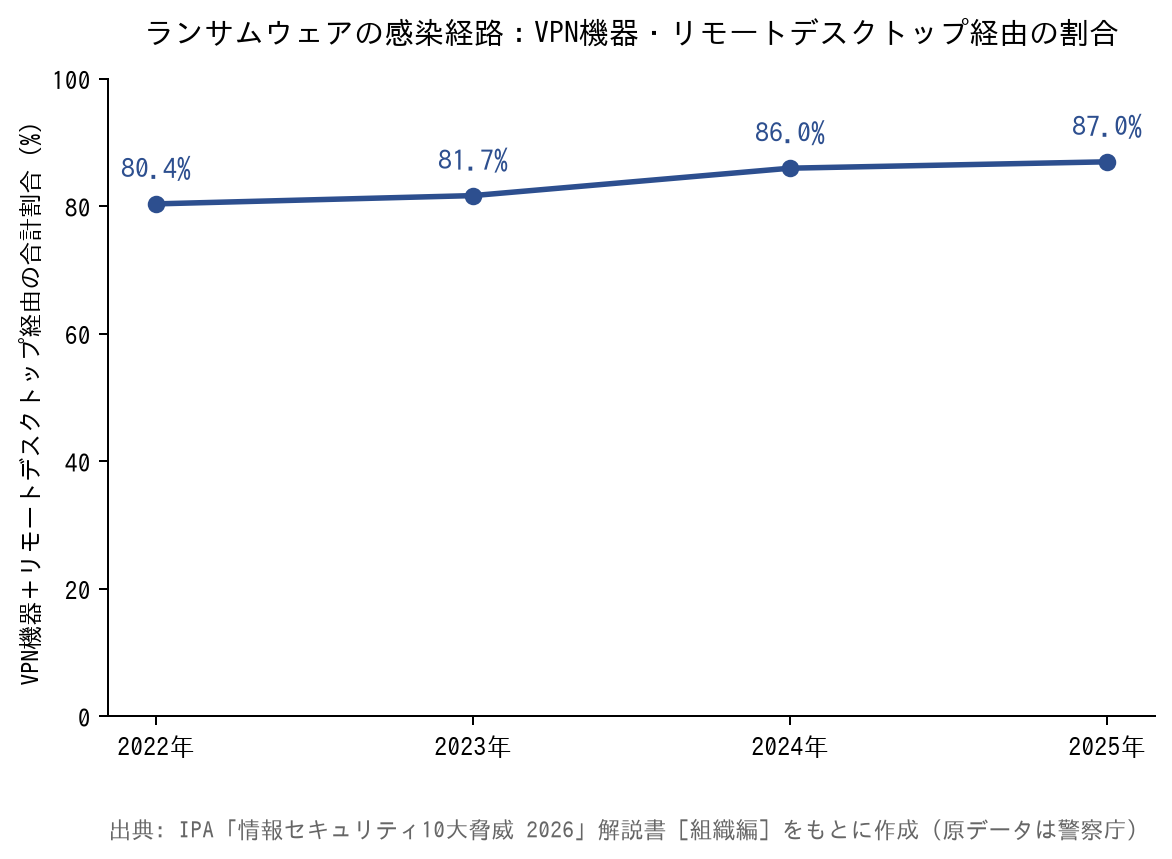
事故の入口は、はっきり一箇所に偏っています。警察庁が把握したランサムウェアの感染経路のうち、VPN機器とリモートデスクトップ経由の合計は2025年時点で87.0%でした。
この比率は年々上がっています。2022年80.4%、2023年81.7%、2024年86.0%、2025年87.0%と、2022年以降は3年続けて上昇しました。
脅威そのものも固定化しています。IPAの「情報セキュリティ10大脅威」組織編では、ランサム攻撃が2016年の初選出から11年連続で選ばれ、直近は4年連続で1位です。攻撃の入口も脅威の顔ぶれも、数年単位で変わっていないわけです。
ただし、この経路データは警察庁が把握し、経路を特定できた事案の構成比です。経路不明分の扱いが変われば比率も動きますし、対象はランサムウェアに限られるため、事故全般に当てはめることはできません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データは警察庁「サイバー空間をめぐる脅威の情勢等」)
2024年に警察庁へ報告されたランサムウェア被害は年間222件
件数の規模感も押さえておきましょう。企業・団体等のランサムウェア被害として警察庁へ報告されたのは、2024年の上半期が114件、下半期が108件で、年間では222件でした。
半期でほぼ同じ水準に張り付いており、特定の時期に集中しているわけではありません。1年を通して継続的に発生していると読めます。
前の章で挙げた19,056件や74,096件と比べると桁が違いますが、これは数え方の差です。222件は警察庁への報告があった企業・団体の件数であり、国内で起きたランサムウェア被害の総数ではありません。
出典: IPA「情報セキュリティ白書2025」第1章(原データは警察庁)
公表・報道されたランサムウェア被害の平均額は1組織あたり2,386万円
金額の目安としてよく引用されるのが、JNSA(日本ネットワークセキュリティ協会)の集計値です。ランサムウェア感染被害を受けた組織の被害額は、平均で1組織あたり2,386万円とされています。
この数字は2017年1月から2022年6月までに公表・報道された被害を対象にした平均値です。復旧費用や調査費用、事業停止による損失の内訳まで示したものではありません。
経営層に金額を説明する場面では、この1つの平均値だけで語らないでください。自社の売上規模と、システムが止まったときに1日あたりいくら失われるかを合わせて示したほうが、判断材料になります。
注意
この平均額は公表・報道された被害に限られ、非公表のまま処理された被害は含まれていません。大規模な事案ほど公表されやすいため、中小企業の平均的な被害額として読めるデータではありません。また対象期間が2022年6月までのため、最新の被害額でもありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(原データはJNSA「インシデント損害額調査レポート」の集計)
侵入口はVPN機器に寄っている一方、企業の対策はPCのウイルス対策82.0%に寄っている
ここが実務で最も効く対比です。侵入経路のVPN機器とリモートデスクトップの合計は、2022年80.4%から2025年87.0%へ上がりました。入口は境界機器の側に集中しています。
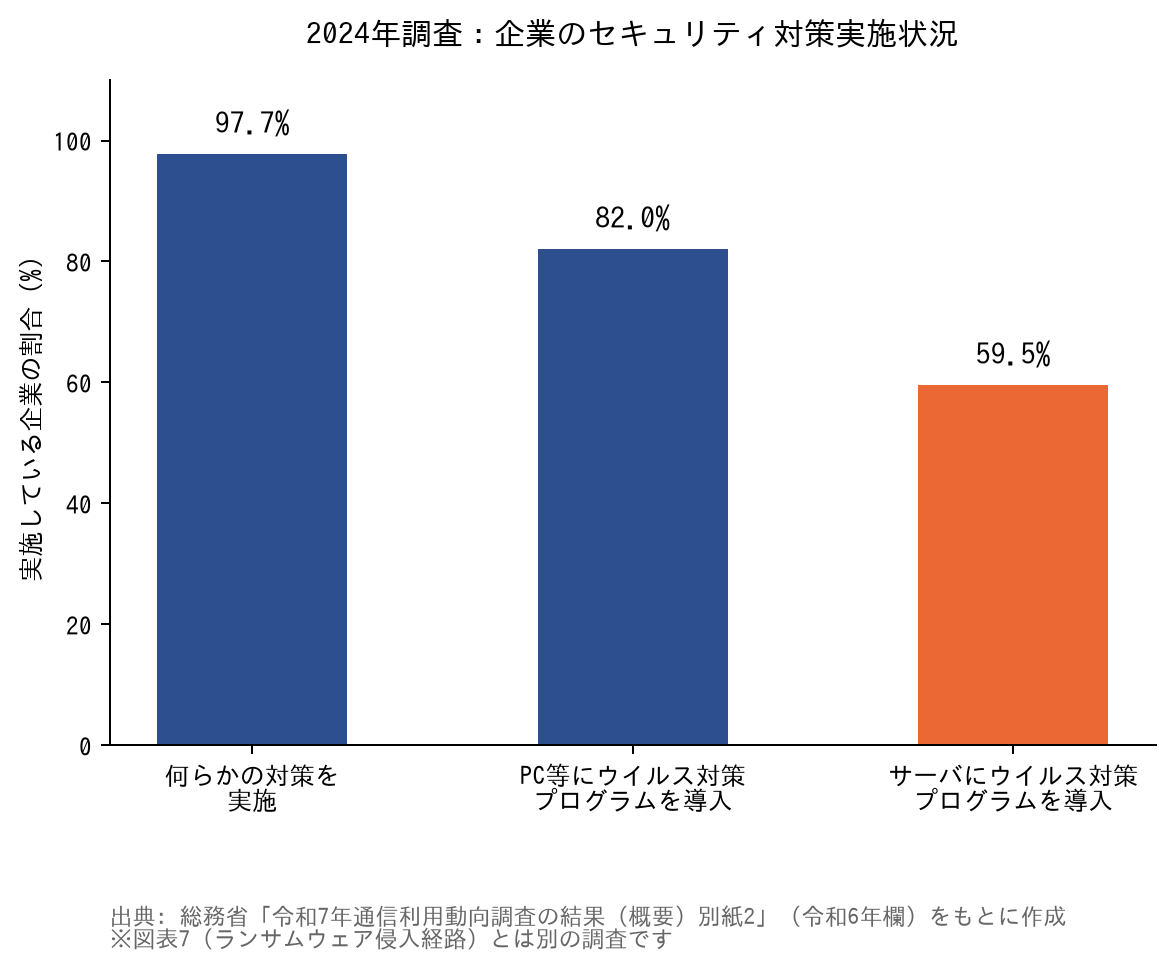
一方、企業が実施しているセキュリティ対策の内訳は別の場所を向いています。総務省の2024年調査では、何らかのセキュリティ対策を実施している企業が97.7%でした。内訳を見ると、PC等にウイルス対策プログラムを導入している企業が82.0%、サーバに導入している企業が59.5%です。
この2つを並べて読み取れるのは、実施率97.7%という飽和した数字が、侵入経路への手当てを保証しないという点です。PCとサーバの間にも22.5ポイントの開きがあります。
もっとも、調査主体も母集団も異なる2つのデータを並べた対比であり、因果関係を示すものではありません。総務省の選択肢にはVPN機器やリモートアクセス基盤の脆弱性管理に相当する項目がなく、実施率が低いのではなく測られていない可能性もあります。
入口から順に点検する項目
- 社外から接続できるVPN機器とリモートデスクトップを、機器単位で棚卸しする
- 各機器のファームウェア・ソフトウェアのバージョンと、提供元の更新情報を確認する
- インターネットに直接公開されているリモートデスクトップがないかを確認する
- 退職者・委託先を含めて、リモートアクセス用アカウントの棚卸しと多要素認証の適用状況を確認する
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(図表5-5の令和6年欄)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
委託先1社への攻撃が約100団体・300万人超に波及した事故が2024年に起きている
セキュリティ事故は、自社の中だけで起きるとは限りません。2024年には、印刷会社1社へのランサムウェア攻撃が多数の委託元に波及した事案が発生しました。
IPAの解説書によると、この攻撃で情報漏えいが生じたのは民間32団体、行政機関等9団体、さらに再委託元等が約60団体にのぼります。1社への攻撃が、約100の団体に広がった形です。
漏えい人数も大きく、民間委託分で約250万人、行政機関等の委託分で約56.6万人が確認されています。合わせると300万人を超える規模です。
この事案を件数統計と並べて読み取れるのは、波及の大きさが件数には表れないという点です。個人情報保護委員会が公表する2024年度の19,056件は報告主体ごとの件数であり、そのうち何件が同一の元事故に由来するかの内訳は公表されていません。
IPAの10大脅威ではサプライチェーンや委託先を狙った攻撃が4年連続2位に置かれていますが、公的統計の側には委託先起因の事故を切り出す軸がありません。件数の増減だけを追っていると、自社が巻き込まれる側になるリスクを見落とします。
なお、この団体数は公表・報道情報をまとめた時点の値で、確定した最終数値ではない可能性があります。漏えい人数も、委託元をまたぐ重複を含む可能性があります。
委託先まわりで確認しておくこと
- 個人データを預けている委託先と、その再委託先まで把握できているか
- 契約書にセキュリティ要件と、事故発生時の連絡経路・連絡期限が入っているか
- 委託先が事故を起こした場合に、自社側で必要になる報告の範囲を確認しているか
- 委託が終了したあとのデータ返却・削除の完了を、記録として残しているか
出典: IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「令和6年度年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業では年に1割前後が被害を受けているが、担当者がいる企業は約3割にとどまる
ここからは、中小企業の実態に絞って見ていきます。IPAの中小企業実態調査を読むと、被害は珍しい出来事ではないのに、備えのほうは未着手が多数派という並びになっています。
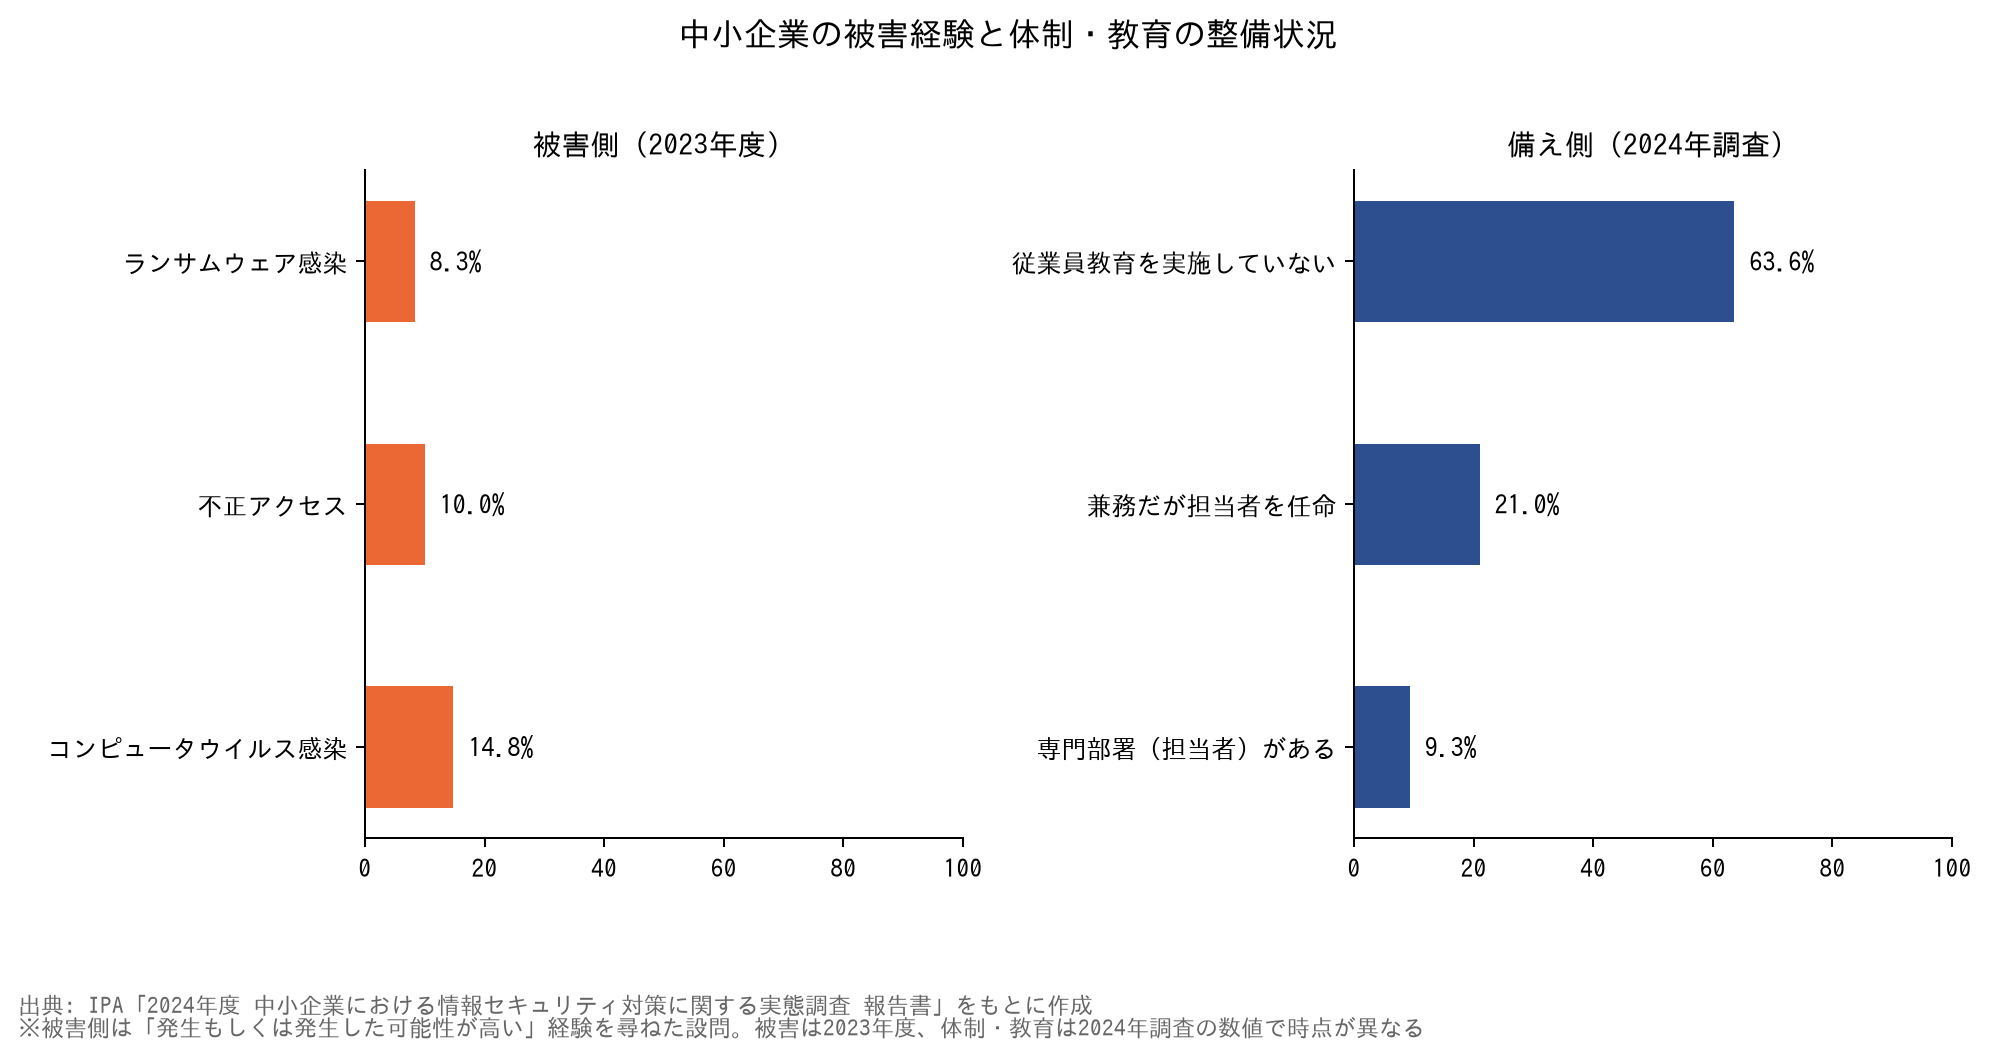
被害側から見ましょう。2023年度にコンピュータウイルス感染が発生した、または発生した可能性が高いと回答した中小企業等は14.8%、不正アクセスは10.0%、ランサムウェア感染は8.3%でした。いずれも単年度で1割前後です。
備え側はどうでしょうか。2024年調査では、情報セキュリティの専門部署(担当者)がある中小企業等は9.3%、兼務だが担当者が任命されている企業が21.0%にとどまります。従業員への教育を特に実施していない企業は63.6%、投資額を「投資していない」または「わからない」と答えた企業は約7割です。
この2つを並べて読み取れるのは、「小さいから狙われない」という前提が数字と噛み合っていないという点です。被害の発生頻度に対して、体制と教育の整備が追いついていない状態が続いています。
注意
被害率は2023年度、体制・教育・投資は2024年度の数値で、時点がずれています。また被害側の設問は「発生もしくは発生があった可能性が高い経験」を尋ねたもので、被害が確定した件数ではありません。同一調査内でもクロス集計ではないため、「対策が未実施だから被害を受けた」という方向も特定できません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同「報告書概要」
2023年度はウイルス感染14.8%、不正アクセス10.0%、ランサムウェア8.3%の中小企業が被害を受けた
被害の内訳をもう少し細かく見ておきましょう。2023年度に中小企業等が受けた被害は、次の水準でした。
- コンピュータウイルス感染: 14.8%
- 不正アクセス: 10.0%
- ランサムウェア感染: 8.3%
言い換えると、不正アクセスだけでも10社に1社が1年のうちに経験していることになります。数年に一度の出来事ではなく、毎年一定の割合で起きている頻度です。
自社で「これまで事故がなかった」場合も、運が良かっただけの可能性があります。検知の仕組みがなければ、起きていても気づかないためです。
専門部署があるのは9.3%、兼務を含めても担当者がいるのは約3割
体制の整備状況は、企業規模でほぼ決まっています。2024年調査(n=4,191)の全体では専門部署9.3%、兼務だが担当者を任命している企業が21.0%で、合わせても約3割です。
規模別に並べると差がはっきりします。
| 区分 | 専門部署(担当者)がある | 兼務だが担当者を任命 |
|---|---|---|
| 全体(n=4,191) | 9.3% | 21.0% |
| 小規模企業者(n=2,775) | 4.4% | 11.1% |
| 中小企業(100名以下、n=1,121) | 14.8% | 37.6% |
| 中小企業(101名以上、n=295) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(図3-28・図3-121。小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名)
規模が小さいほど整備率が下がり、小規模企業者では専門部署が4.4%しかありません。ひとり情シスや兼務担当者が多い層ほど、体制の面では手薄になっているわけです。
体制が手薄な場合は、まず「誰が一次窓口になるか」と「誰にエスカレーションするか」を決めるところから始めてください。人数を増やさなくても決められる部分です。
従業員教育を実施していない中小企業は63.6%、投資額を把握していない企業は約7割
備えの中でも、最も手付かずなのが教育です。従業員へのセキュリティ教育を特に実施していない中小企業等は63.6%で、投資額について「投資していない」または「わからない」と答えた企業は約7割でした。
ここで前半の話とつながります。標的型メールは2025年調査でも31.8%の企業が挙げており、製品を入れても下がりにくい脅威として残っています。製品では下がらず教育で効く領域が残っているのに、その教育が最も手付かずという状態です。
ただし「わからない」という回答を投資していない側に含めると、未着手の規模を実際より大きく見せる可能性があります。数字を引用するときは、この点も添えてください。
裏を返せば、担当者と従業員の知識を底上げするだけで動かせる余地が残っているとも言えます。予算をかけずに着手できるところから、優先順位を付けてみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書概要」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
事故が起きたときは、法定期限内の報告と証跡の保全を復旧より先に行う
事故が起きたときに最も多い失敗は、復旧を急いでしまうことです。サーバーを再起動したり初期化したりすると、侵入経路を特定するためのログが失われます。証跡が消えると原因が分からなくなり、報告内容も確定できません。
初動の順序は、検知 → 影響範囲の切り分けと封じ込め → 報告 → 復旧 → 再発防止で考えてください。封じ込めはネットワークからの切り離しで足り、ディスクの初期化は必要ありません。
報告についても押さえておきましょう。個人データの漏えい等が発生し、個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告は個人情報保護法第26条に基づく法律上の義務です。
期限は2段階に分かれています。まず「速報」を、事態を知ってから速やかに(個人情報保護委員会のガイドラインでは、おおむね3〜5日以内という目安が示されています)提出します。次に「確報」を30日以内に提出します。ただし、不正の目的をもって行われたおそれがある漏えい等(個人情報保護法施行規則第7条第3号に当たる事態で、不正アクセスやランサムウェアによるものが典型です)については、確報の期限が60日以内に延びます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](p.53)/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
報告は例外的な行為ではありません。2024年度に個人情報保護委員会へ直接報告された件数は14,198件、委任先省庁経由を含めた合計は19,056件です。
2025年にJPCERT/CCへ報告された不正アクセス関連行為も68,853件、2024年に警察庁へ報告されたランサムウェア被害も年間222件あります。手順を先に決めておけば、迷う時間を減らせます。
事故発生時の初動チェックリスト
- 感染や侵入が疑われる端末・サーバーをネットワークから切り離す(電源断や初期化はしない)
- 認証ログ・通信ログ・イベントログを保全し、上書きされない場所に退避する
- 影響範囲を切り分ける。どのアカウント・どのデータ・どの取引先に及ぶかを確認する
- 経営層、個人情報保護委員会などの監督機関、取引先・委託元への連絡要否と期限を確認する
- 復旧はバックアップの健全性を確認してから着手し、作業内容を時系列で記録する
- 収束後に、侵入経路と検知の遅れを踏まえた再発防止策を決める
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「令和6年度年次報告」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ白書2025」第1章
復旧までの平均日数を示す公的統計は存在せず、事例では3〜6カ月かかっている
「事故が起きたら何日で戻せるのか」は、経営層から必ず聞かれる質問です。ところが、これに答えられる公的統計は本記事の調査範囲では見つかりませんでした。
2024年に警察庁へ報告されたランサムウェア被害は年間222件ありますが、何日で検知し何日で復旧したかを集計したデータは公表されていません。参照できるのは個別事例だけです。
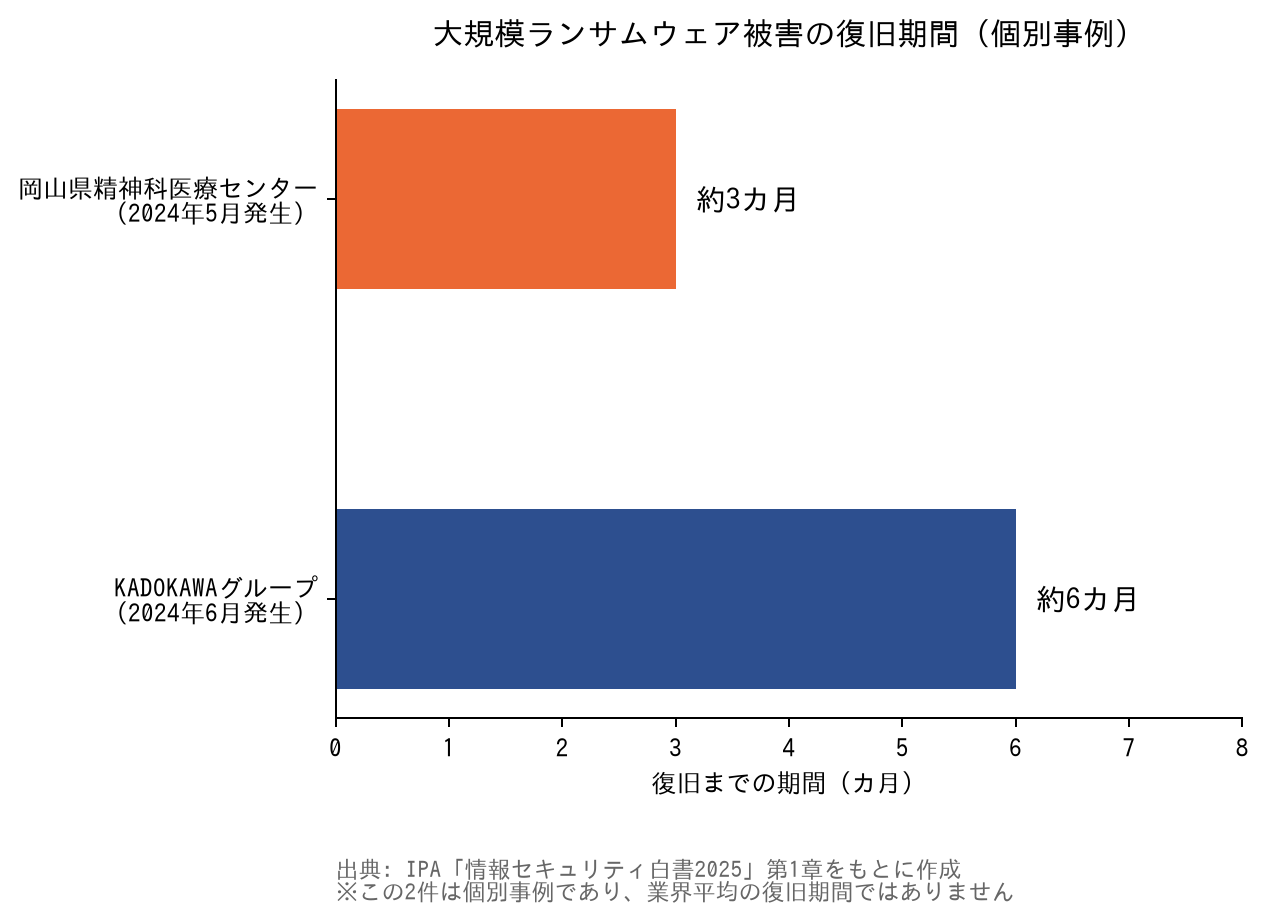
事例では、KADOKAWAグループが基幹IDの復旧まで約6カ月かかりました(2024年6月9日発生、12月11日復旧)。岡山県精神科医療センターは、電子カルテの完全復旧まで約3カ月を要しています。
ここから読み取れるのは、BCPの復旧目標時間を決める場面で公的なベンチマークが使えない状態にあるという点です。平均値がない以上、他社水準に合わせるという決め方はできません。
そのため、自社で「何日止まったら何が起きるか」を先に決めておくしかありません。受注・請求・出荷のどれが何日止まると事業が回らなくなるかを整理すれば、そこから復旧目標を逆算できます。
注意
この2件はいずれも大規模かつ特殊な事案で、中小企業の平均的な復旧期間を代表するものではありません。「復旧」の定義も事例ごとに異なり、業務再開と完全復旧を同じ物差しで比べることはできません。また民間の調査会社には同種の数値が存在する可能性があり、「存在しない」のは公的統計の範囲での話です。
大規模事故では漏えい人数が数万〜数百万人規模になっている
事故の影響範囲は、自社が持っている個人データの件数でおおよそ決まります。2024年に起きた事案の漏えい人数は、次のとおりです。
- KADOKAWAグループ: 合計254,241人
- 岡山県精神科医療センター: 最大4万人分
- 印刷会社への攻撃(民間委託分): 約250万人
- 印刷会社への攻撃(行政機関等の委託分): 約56.6万人
預かっているデータの件数が、そのまま影響範囲の上限になります。委託を受けて他社のデータを保管している場合は、その分も自社の責任範囲に含まれます。
だからこそ、事故対応の準備はデータの棚卸しから始まります。どのシステムに、誰の個人データが何件入っているかを一覧にしておいてください。事故が起きてから数え始めると、報告期限に間に合いません。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
セキュリティ事故の発生状況と原因を、公的データに沿って整理してきました。押さえておきたい点は次の4つです。
- 何らかのセキュリティ被害を受けた企業は2025年調査で48.0%。2022年をピークに、直近3年は50%前後で推移しています
- 企業が挙げる原因は標的型メールが中心で、2025年調査では31.8%。製品ではなく人の運用で結果が分かれる領域です
- ランサムウェアの侵入口は、VPN機器とリモートデスクトップに87.0%が集中しています
- 中小企業で情報セキュリティの専門部署があるのは9.3%で、教育も投資も未着手が多数派です
件数統計は調査ごとに数えているものが違うため、増減だけを見て一喜一憂しても実務は動きません。自社の侵入口がどこにあるかと、事故が起きたときの報告経路を先に確認するところから始めてみてください。
情シス担当者の学び直しには「情シスカレッジ」

この記事で見てきたとおり、標的型メールのように製品では下がらない脅威が残る一方で、従業員教育を実施していない中小企業は63.6%でした。担当者と現場の知識をどう底上げするかが、そのまま結果の差になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形にしているため、専任者を置けない組織でも続けられます。
情シスカレッジの特徴
- 数分の動画と小テストで、短い時間から学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「平成29年通信利用動向調査の結果(概要)」
- 総務省「平成30年通信利用動向調査の結果(概要)」
- 総務省「令和3年通信利用動向調査の結果(概要)」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 総務省「令和5年通信利用動向調査の結果(概要)」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書概要」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日〜2025年3月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日〜2026年3月31日]」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)