

【総務省・IPAデータ】生成AIのセキュリティリスクと対策|社内ルール整備は32.5%(2025年度)
現場から「生成AIを業務で使いたい」という声が上がるたびに、判断に迷っていませんか。情シスの担当者からは、こんな相談をよく聞きます。
- 使わせてよいのか止めるべきなのか、判断材料がない
- どこまでが危険で、どこからが心配のしすぎなのか切り分けられない
- ルールを作れと言われたが、他社がどこまでやっているか分からない
先に結論です。生成AIはすでに業務のなかで使われており、論点は「使うかどうか」ではなく「どう管理するか」に移っています。総務省の2024年度調査では、日本で何らかの業務に生成AIを使用中と回答した割合は55.2%と推計されています。
この55.2%は、勤務先のAI活用方針を把握している回答者を分母にした推計値です。企業を数え上げた悉皆調査の結果ではない点を、先にお断りしておきます。
一方で、AIを導入・試験利用・検討している企業に限っても、全社的な社内ガイドラインを定めているのはIPAの2025年度調査で32.5%です。使う意思がある企業のなかでもルール整備が追いついていない、という状況をどう扱うかがこの記事の主題です。
この記事のポイント
- 日本の生成AI業務利用は2024年度調査で55.2%と推計されています(勤務先のAI活用方針を把握している回答者ベース)。すでに「使うかどうか」ではなく「どう管理するか」の段階です(出典: 総務省「令和7年版情報通信白書」)
- AIを導入・試験利用・検討している企業のうち、全社的な社内ガイドラインを定めているのは32.5%、AIポリシーを社内周知しているのは28.8%、社外に公表しているのは3.7%です。社内向けの整備に比べ、社外に説明できる水準は一桁小さくなります(出典: IPA「DX動向2026」2025年度調査)
- IPA「情報セキュリティ10大脅威2026」では「AIの利用をめぐるサイバーリスク」が3位に初選出されました。ただし生成AI起因の被害件数を示す公的統計は現時点で確認できません(出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
生成AIの業務利用は2024年度調査で55.2%と推計されている(勤務先の方針を把握している回答者ベース)
まず前提を揃えましょう。生成AIの業務利用は、すでに広い範囲に及んでいます。総務省「令和7年版情報通信白書」によると、2024年度調査で日本において何らかの業務に生成AIを使用中と回答した割合は55.2%と推計されています。
この値の分母には注意が必要です。白書の注記によると、55.2%は勤務先のAI活用方針を把握している回答者に対して、業務で生成AIを使っていると答えた比率をもとに推計したものです。
用途の中心は文書まわりです。同じ調査で「メールや議事録、資料作成等の補助」に使用中と答えた割合は、日本で47.3%あります。特別なシステム連携がなくても、ブラウザ上で始められる使い方が主流だということです。
だからこそ、情シスが検討すべきなのは可否の議論ではありません。すでに使われている前提で、どこまで許容し、何を管理するかを設計する段階に入っています。
このセクションで分かること
- 日本企業の生成AI活用方針の策定は、2023年度調査から2024年度調査にかけて進んでいます
- 個人側の利用の広がりは、企業の方針決定より速いペースで進んでいます
- 総務省とIPAという別々の調査が、いずれも利用の広がりを示しています
日本企業で生成AIの活用方針を定めた割合は2023年度42.7%から2024年度49.7%に増えた
企業側の姿勢は1年で前に進んでいます。総務省の同じ調査は、日本・米国・ドイツ・中国を対象にした4か国調査で、生成AIの活用方針を定めた企業の割合を示しています。以下は日本の値です。
対象は「積極的に活用する方針」と「活用領域を限定して利用する方針」の合計です。この割合は2023年度調査の42.7%から2024年度調査では49.7%になりました。
| 指標(総務省調査・日本) | 2023年度調査 | 2024年度調査 |
|---|---|---|
| 生成AIの活用方針を定めている企業 | 42.7% | 49.7% |
| 何らかの業務で生成AIを使用中(回答者ベースの推計) | - | 55.2% |
| メール・議事録、資料作成等の補助で使用中 | - | 47.3% |
出典: 総務省「令和7年版情報通信白書」より作成。業務利用率と用途別の値は2024年度調査分のみ掲載しています。55.2%は、勤務先のAI活用方針を把握している回答者を分母にした推計値です(同白書の脚注)。47.3%も業務ごとの利用率の推計値で、白書は2023年度調査と推計方法を変えたため単純比較はできないと注記しています。
方針を定めた企業は49.7%、業務で使っていると推計された割合は55.2%です。ただし前者は企業を単位にした割合、後者は勤務先の方針を把握している回答者を分母にした推計値で、母集団が異なります。
この2つを並べて「利用が方針を上回っている」と読むことはできません。 利用が方針の決定に先行しているかどうかは、次の見出しで扱う企業と個人の推移から確認します。
日本の個人の生成AI利用経験は2023年度9.1%から2024年度26.7%へ、20代は44.7%
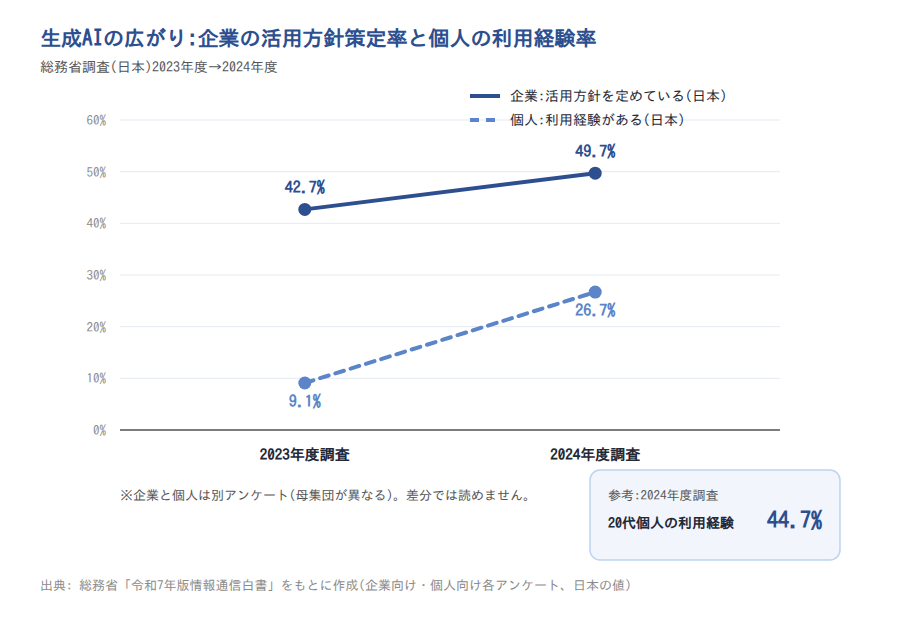
事実から確認します。総務省の同じ白書には、個人向けアンケートの結果も掲載されています。日本で生成AIサービスの利用経験があると答えた個人の割合は、2023年度調査の9.1%から2024年度調査では26.7%になりました。
年代による差も大きく出ています。2024年度調査の20代では44.7%が利用経験ありと答えました。
出典: 総務省「令和7年版情報通信白書」(企業向け・個人向けの各アンケート、いずれも日本の値)
この推移から読み取れるのは、企業がルールを決める速度より、個人の側からの広がりのほうが速いということです。日本企業の活用方針策定率は2023年度42.7%から2024年度49.7%の動きにとどまります。方針が固まっていない会社にも、私生活で使い慣れた従業員が在籍している状態です。
ただし読み方には注意が必要です。9.1%という低い水準からの伸びは幅が大きく出やすく、企業向けと個人向けは同じ調査シリーズでも別のアンケートで母集団が異なります。両者の値を引き算した数字に意味はありません。
白書自身、業務別の生成AI利用率について推計方法を変更したと注記しています。設問によっては2か年の単純比較が成立しない点も押さえておいてください。
AIを導入または試験利用している企業は2025年度時点で58.0%ある
別の調査でも同じ方向が出ています。IPA「DX動向2026」(2025年度調査)で、AIの導入状況について得られた回答は次のとおりです。
- 導入している: 42.3%
- 現在、試験利用をしている: 15.7%
- 導入と試験利用の合計: 58.0%
この調査はIPAが2025年度に実施したもので、国内企業の経営層またはICT関連事業部門から有効回答を得ています。海外企業は対象に含まれません。この3つの値は全回答企業を分母にしたもので、試験利用まで含む点も読むときの前提になります。
注意
総務省の調査(生成AIが対象・2024年度)とIPAの調査(AI全般が対象・2025年度)は、調査主体も対象範囲も時点も母集団も異なります。55.2%は勤務先の方針を把握している回答者ベースの推計、58.0%は全回答企業を分母にした割合です。両者を並べて差を計算したり、経年の変化として読んだりしないでください。ここでは「別々の調査が同じ方向を示している」という意味で並べています。
出典: 総務省「令和7年版情報通信白書」/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IPAの「情報セキュリティ10大脅威2026」でAIの利用をめぐるサイバーリスクが3位に初選出された
生成AIのリスクを気にするのは、心配のしすぎではありません。IPAが毎年公表している組織向けの「情報セキュリティ10大脅威」で、「AIの利用をめぐるサイバーリスク」が2026年版の3位に初選出されました。生成AI以外も含めたセキュリティ脅威の全体像を押さえておくと、自社での位置づけを判断しやすくなります。
ただし前提があります。10大脅威は被害件数の集計ではなく、セキュリティの実務家や有識者による投票で選ばれるものです。数量の大きさではなく、社会的影響と注目度に対する評価だと理解してください。
IPAの解説書は、AIへの理解不足による情報漏えいや他者の権利侵害を懸念点として挙げています。生成結果を検証せずに使うことや、AIの悪用によるサイバー攻撃の容易化・巧妙化も指摘されています。
ポイント
- AI関連の脅威は2026年版で新設され、いきなり3位に入りました
- 順位は専門家の投票結果であり、被害件数の多さを表すものではありません
- IPA自身が解説書で、10大脅威の順位は対策すべき優先順位ではないと注記しています
- 懸念の中心は攻撃技術そのものより、利用者側の使い方に置かれています
初選出の3位は、11年連続で選ばれてきた内部不正(7位)より上に位置している
順位を並べると、新設項目の位置づけがはっきりします。2026年版で確認できる関連項目は次の3つです。
| 脅威(組織向け・2026年版) | 順位 | 選出の状況 |
|---|---|---|
| AIの利用をめぐるサイバーリスク | 3位 | 2026年に初選出 |
| 地政学的リスクに起因するサイバー攻撃 | 6位 | 2025年に初選出、2年連続2回目 |
| 内部不正による情報漏えい等 | 7位 | 2016年に初選出、11年連続11回目 |
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]。本記事では上記3項目のみを取り上げています。
注目したいのは、新設の項目が長く選ばれ続けてきた脅威より上に入った点です。内部不正は2016年の初選出から11年連続で選ばれていますが、2026年版では7位で、AI関連の3位より下の位置づけになりました。
なお、IPAは解説書の留意事項で、組織向けの10大脅威は順位付けされているものの対策すべき優先順位ではないと明記しています。上の並びを、着手すべき対策の順番として読まないでください。
新しく現れたリスクが、定番の脅威を上回る評価を受けたという事実は、社内説明の材料として使えます。
生成AI起因の被害件数を示す公的統計は現時点で確認できない
ここが説明の難しいところです。順位は上がったものの、生成AIの利用が原因と特定された漏えい件数の公的な集計は、現時点で確認できません。IPAのインシデント報告にも、個人情報保護委員会の漏えい等報告にも該当する分類がないためです。
対照的なのがランサムウェアです。こちらは公表事例と件数が蓄積されています。
- KADOKAWAグループは、2024年の攻撃による情報漏えいを合計254,241人分と公表しました
- アサヒグループホールディングスは、2025年の攻撃で約191万件の漏えいの可能性を公表しました
注意
上に挙げた2件はランサムウェアによる被害であり、生成AIが原因のインシデントではありません。件数として残る脅威と、件数を示せない脅威の違いを示すために並べています。生成AI起因の被害事例として引用しないでください。
この対比から読み取れるのは、3位という位置づけが実測された被害量ではなく、これから起きうる事象への警戒を表しているということです。当面は件数ではなく、自社で起こりうる想定シナリオで説明してください。
ただし「統計がない」というのは、本記事が確認した公的資料の範囲での指摘です。民間の調査には該当するデータが存在する可能性があります。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]/IPA「情報セキュリティ白書2025」第1章
情シスが押さえる生成AIのセキュリティリスクは5種類に整理できる
リスクは5種類に整理すると、社内で説明しやすくなります。IPA「情報セキュリティ10大脅威2026」解説書[組織編]の論点と、総務省の2024年度調査(日本の個人向けアンケート)のリスク項目を突き合わせました。その結果、論点はこの5つに収まります。
情シスが押さえる5つのリスク
- 入力した情報が外部に渡る情報漏えい
- 従業員が個人アカウントで使うシャドーAI
- 参照データに不正な指示を混ぜる間接プロンプトインジェクション
- 生成結果を検証せずに使うハルシネーション
- 攻撃側がAIを使うことによる手口の巧妙化
なお、著作権や知的財産権の侵害も検討対象になります。生成物が他者の権利を侵害していないかを公開前に確認する工程は、実務として必要です。ただし割合を示せる公的データが手元にないため、本記事ではリスクの存在を指摘するにとどめます。
入力した情報が外部に渡る情報漏えい
最も基本的なリスクは、入力した情報がそのまま外部のサービスに渡ることです。業務利用の中心が「メールや議事録、資料作成等の補助」(2024年度調査・日本で47.3%)である以上、社内文書を貼り付ける操作は日常的に起こります。
個人の側にも警戒はあります。総務省の2024年度調査は、AI利用時に入力した情報が第三者に漏れる可能性についても、日本の個人に聞いています。
「非常にリスクだと感じる」と答えた個人は28.8%、「どちらかと言えばリスクだと感じる」は35.2%でした。合わせると6割を超えます。
実務で押さえる点は次のとおりです。
- 設定や契約条件によっては、入力内容が提供元で扱われる場合がある
- 無償の提供形態と法人向けの提供形態で、入力データの扱いが異なることがある
- 提供元が公開している仕様を、導入前に自社で確認する
考え方は外部のSaaSに社内データを預けるときと同じです。 特定のサービスの仕様に依存せず、自社で確認する手順を持ってください。
従業員が個人アカウントで使うシャドーAI
組織が把握していないAI利用を、IPAの解説書は「シャドーAI」として整理しています。従業員が個人アカウントで、会社が認めていないAIサービスを使う状態です。
背景には個人利用の広がりがあります。総務省の2024年度調査で生成AIの利用経験がある日本の個人は26.7%、20代では44.7%でした。
ルールの側はどうでしょうか。IPAの2025年度調査では、AIを導入・試験利用・検討している企業のうち、AIに関するポリシー・ガイドラインをどちらも定めていない企業が16.7%あります。この分母にはAIに関心のない企業が含まれないため、全企業で見ればルール未整備の層はこれより厚くなりうる点に注意してください。
課題は2つに整理できます。
- 持ち出しを禁止している業務データがAIサービスに入力されると、そのまま漏えいにつながる
- 個人アカウント経由の利用は、組織側から有無も内容も把握できない
ルールがない状態は、利用がないことを意味しません。すでに使われている前提で、把握する手段を先に用意してください。
参照データに不正な指示を混ぜる間接プロンプトインジェクション
間接プロンプトインジェクションは、AIが動作中に参照するデータのほうに不正な指示を混入させる攻撃です。IPAの解説書は、これをAIの利用をめぐる攻撃に共通する手法として説明しています。
利用者が自分でおかしな指示を出さなくても、読み込ませた文書やWebページに仕込まれた指示によって、AI側の保護措置が回避される可能性があります。
事例としては、2025年6月に報道されたMicrosoft 365 Copilotの脆弱性「EchoLeak」が同解説書で紹介されています。この種の指示の混入によって社内データが外部に流出しうる例です。
利用者の注意だけでは防ぎきれない類型があるという点を押さえてください。本記事では攻撃の手順や再現方法は扱いません。対策の中心は、提供元が公開する修正の適用と、AIに読み込ませる外部データの範囲を絞ることです。
生成結果を検証せずに使うハルシネーション
ハルシネーションは、AIが事実でない内容をもっともらしく出力する現象です。セキュリティ事故というより、業務品質と信用の問題として表面化します。
認識自体は一定あります。総務省の2024年度調査では、AIの回答が事実ではない可能性を「非常にリスクだと感じる」日本の個人が30.7%でした。
問題になるのは、生成物をそのまま社外向け文書や意思決定に使う運用です。検証する人と手順を決めていない状態が、実際のリスクになります。誰が何を確認してから外に出すのかを、業務ごとに決めておきましょう。
攻撃側がAIを使うことによる手口の巧妙化
AIは攻撃する側にも使われます。IPAの解説書は、AIの悪用によってサイバー攻撃が容易になり、手口が巧妙化していると指摘しています。ビジネスメール詐欺の項目でも、生成AIを悪用したCEO詐欺など手口の多様化が挙げられています。
個人が最も強く警戒しているのもこの点です。総務省の2024年度調査で、悪意のある者によってAIが犯罪等に利用される可能性を「非常にリスクだと感じる」日本の個人は37.6%でした。
実務への影響は次のような形で出ます。
- 不自然な日本語という手がかりが減り、文面だけで見分けるのが難しくなる
- 取引先や役員になりすます文面を、攻撃側が容易に用意できるようになる
- 送金手順や連絡経路の確認など、文面に依存しない手続きの重要性が上がる
教育の題材としては分かりやすい一方、この項目だけで終えると不十分です。 次のセクションで、その理由をデータで確認します。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]/総務省「令和7年版情報通信白書」/IPA「DX動向2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
従業員が強く恐れているリスクと、組織が管理すべきリスクは完全には重なっていない
教育の設計前に、確認したいデータがあります。総務省の2024年度調査で、日本の個人が「非常にリスクだと感じる」と答えた割合が最も高かったのは、悪意のある者によるAIの犯罪利用で37.6%でした。
続く項目も見てみましょう。精巧なフェイク映像・音声等を本物だと思ってしまう可能性が32.1%、AIの回答が事実ではない可能性が30.7%です。入力した情報が第三者に漏れる可能性は28.8%で、ここに挙げた4項目のなかでは4番目でした。
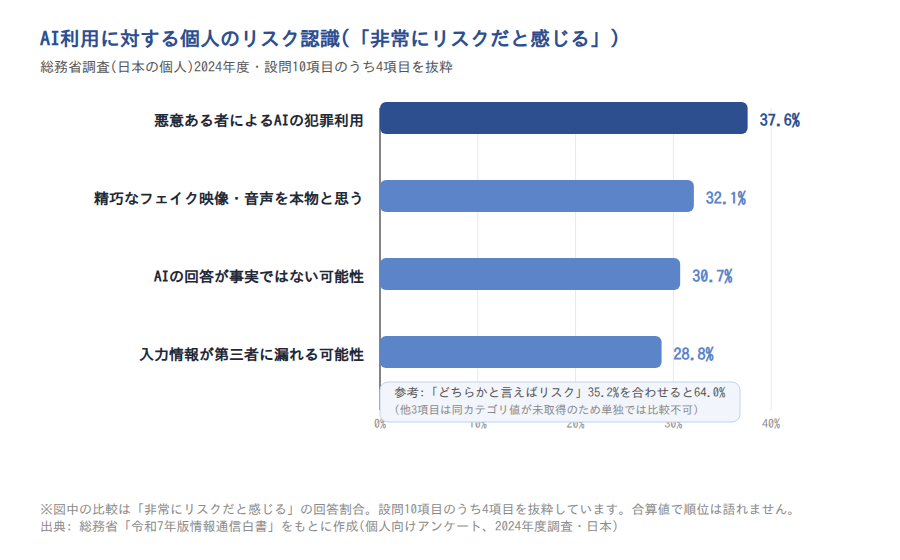
出典: 総務省「令和7年版情報通信白書」(個人向けアンケート、2024年度調査・日本)。図中の比較は「非常にリスクだと感じる」の回答割合で、設問10項目のうち4項目を抜き出しています。
一方、IPAが2026年版でAI関連リスクを3位に新設した際の論点は異なります。無許可のAIサービス利用や、生成結果を検証せずに使う行動といった利用者側の振る舞いです。
この並びから読み取れるのは、強い危機感が外部の悪意や偽情報に向いており、自分の入力操作が漏えい経路になるという論点はそこまで強くは表れないということです。危機感が無いのではなく、「非常にリスク」という強い形では表れにくい項目だと読むのが妥当です。
反対の見方も示しておきます。入力情報の漏えいは「どちらかと言えばリスクだと感じる」が35.2%と厚く、28.8%と合わせれば6割を超えます。原典の図表では、この合算値は最上位の項目とほぼ並ぶ水準です。
そのため「入力情報の漏えいは軽視されている」とは言えません。加えて、個人の主観を測ったアンケートと、有識者の投票による評価は性質が異なり、割合と順位を同じ土俵で比べることもできません。
教育で強調する順序
- 自分の入力操作が漏えい経路になりうること(強い危機感としては表れにくい)
- 生成物を検証してから使う手順(誰が何を確認するか)
- 攻撃側もAIを使っていること(関心が高く伝わりやすい)
出典: 総務省「令和7年版情報通信白書」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
AIを使う・検討する企業でも、社内ガイドライン策定は32.5%・社外公表は3.7%にとどまる
ここからはルール整備の話です。結論を先に言うと、社内向けの整備が3割前後に届く一方、社外に説明できる水準は一桁小さくなっています。
IPA「DX動向2026」(2025年度調査)で、AIを導入・試験利用・検討していると答えた企業に限って見ると、全社的な社内ガイドラインを定めているのは32.5%です。AIポリシーを定めて社内に周知しているのは28.8%、社外に公表しているのは3.7%でした。
以降では、この水準差の内訳と自社の位置の確かめ方を見ていきます。ここで扱うルール整備の数値は、すべて同じIPAの2025年度調査の同じ母集団の値です。
注意
32.5%・28.8%・3.7%・16.7%の分母は、AIの導入状況の設問で「導入している」「現在、試験利用をしている」「利用に向けて検討を進めている」を選んだ企業です。全回答企業を分母にしたAI導入率42.3%や導入・試験利用58.0%とは母集団が異なるため、利用からルール整備への段階的な減衰としては読めません。
ポイント
- AIを使う・検討する企業でも、社内向けの整備は3割前後です
- 社外に公表できている企業は3.7%で、社内向けより一桁小さい水準です
ポリシー・ガイドラインをどちらも定めていない企業は、AIを使う・検討する企業のうち16.7%
構図を正確に押さえましょう。IPAの2025年度調査で、AIを導入・試験利用・検討している企業のうち、AIに関するポリシー・ガイドラインをどちらも定めていない企業は16.7%です。おおよそ6社に1社が、拠りどころとなる文書を持たないまま使っている計算になります。
一方、同じ母集団で全社的なガイドラインを定めているのは32.5%です。使う意思がある企業に限っても、ルールを持っているのは3社に1社程度にとどまります。
ここで注意したいのは分母です。AIに関心のない企業は16.7%の分母から外れているため、全企業で見ればルールが未整備の層はこれより厚くなりうると考えられます。「未整備は少数派」という読み方はできません。
自社が未整備でも、この母集団のなかでは珍しい状態ではありません。焦って製品を探す前に、どの工程で止まっているかを特定しましょう。
社内向けの整備は3割前後まで届くが、社外公表は3.7%と一桁小さい
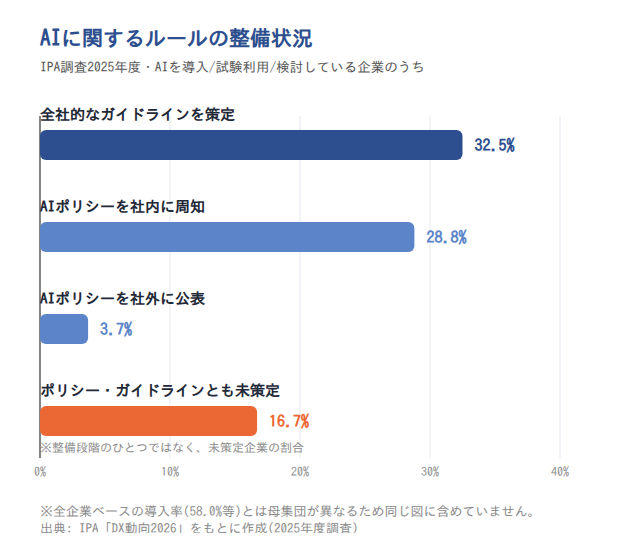
事実から確認します。IPAの2025年度調査で、AIを導入・試験利用・検討している企業の整備状況は次のとおりです。
- 全社的なガイドラインの策定: 32.5%
- AIポリシーを定めて社内に周知: 28.8%
- AIポリシーを社外に公表: 3.7%
出典: IPA「DX動向2026」(2025年度調査)。対象はAIの導入状況の設問で「導入している」「現在、試験利用をしている」「利用に向けて検討を進めている」を選んだ企業です。導入状況とルール整備状況は別々の設問です。
この水準差から読み取れるのは、AIを使う意思がある企業のなかでも、ルールを社内に持つところで整備が止まっているということです。社外公表の3.7%は27社に1社の計算で、取引先や利用者に開示できる形にはなっていない状態が大半だと分かります。
ただし留保もあります。「ガイドライン」と「ポリシー」が同一設問の選択肢か別設問かによっては、32.5%・28.8%・3.7%を一本の整備段階としては読めません。社外公表はAIを製品やサービスに組み込む企業や上場企業に必要性が偏る指標で、3.7%を一律に遅れと評価すると過大な解釈になります。
またこの調査の回答者はDX推進に関心の高い経営層やICT部門です。母集団が実際の企業分布より前向きに偏っている可能性も考慮してください。
自社の位置は全体平均ではなく分布で確認する
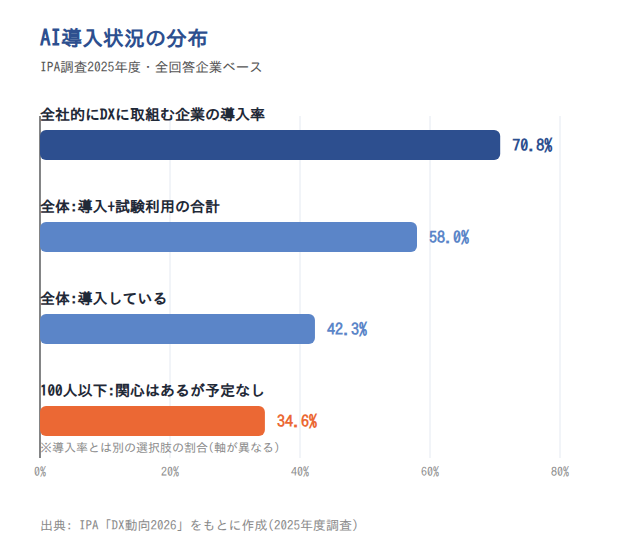
ここからは全回答企業を分母にした導入状況の値です。IPAの2025年度調査では、全社戦略に基づき全社的にDXに取り組んでいる企業のAI導入率は70.8%で、全体のAI導入率42.3%を上回りました。他方、従業員100人以下の企業では「関心はあるがまだ特に予定はない」が34.6%を占めます。
導入と試験利用を合わせた58.0%は、この幅のある分布をひとつにまとめた数字です。
出典: IPA「DX動向2026」(2025年度調査、全回答企業ベース)。「関心はあるがまだ特に予定はない」は導入率とは別の選択肢の割合です。
この分布から読み取れるのは、一つの平均値の内側に、7割が導入済みの層と、3社に1社が検討にも入っていない層が同居しているということです。全体平均を基準に遅れを判断すると、実態より焦った意思決定につながります。
小規模な組織であれば、中小企業のセキュリティ対策と同じく、体制の規模に見合った優先順位づけが先です。全社導入を前提にした計画より、まず入力してはいけない情報を決めるほうが早く効きます。
ただし、DXの取組状況は自己申告です。AIを導入したことで「全社的にDXに取り組んでいる」と自認した企業も含まれうるため、DX体制がAI導入を促したという因果は主張できません。
加えて、34.6%は導入率ではなく「関心はあるが予定なし」の割合で、70.8%や42.3%と同じ軸の数値ではない点にも注意してください。
出典: IPA「DX動向2026」(2025年度調査)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
AIの導入・運用の課題として挙がった上位は専門人材50.1%・理解45.8%・ルール作成39.7%
対策の話に入る前に、企業がどこでつまずいているかを確認します。IPA「DX動向2026」(2025年度調査)でAIの導入・運用にあたっての課題として挙がった上位3項目は、いずれも専門人材・理解・ルールに関する項目でした。数値の内訳は、次の見出しの表で確認します。
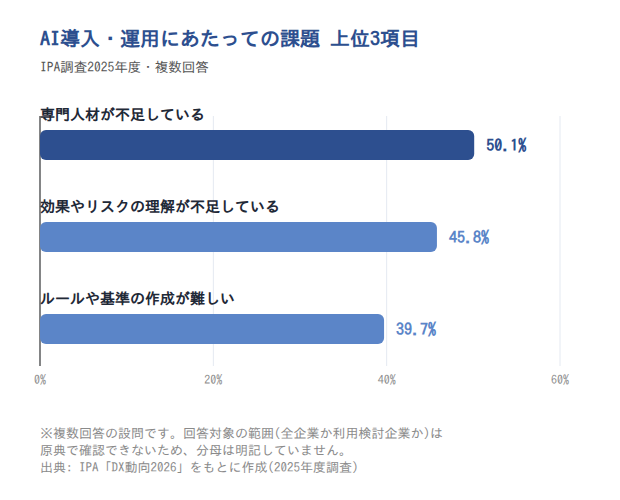
出典: IPA「DX動向2026」(2025年度調査、複数回答)。この設問の回答対象の範囲は原典で確認できないため、分母を断定せずに掲載しています。
並んでいるのは、いずれも組織側の知識と規範に関する項目です。足りないのは道具ではなく、判断できる人と拠りどころになる基準だと読めます。だとすれば、対策の出発点は製品選定ではありません。
ポイント
- 課題として挙がった上位3項目は、コストでも技術でもなく人・理解・ルールです
- 最初にやるべきは、外部の枠組みを自社の運用に翻訳する作業です
課題の上位はいずれも人・理解・ルールに関する項目
まず事実を整理します。IPAの2025年度調査で、AIの導入・運用にあたっての課題として挙がった上位3項目は次のとおりです。
| AIの導入・運用にあたっての課題 | 回答割合(2025年度調査・複数回答) |
|---|---|
| 専門人材が不足している | 50.1% |
| 生成AIの効果やリスクに関する理解が不足している | 45.8% |
| 適切な利用を管理するためのルールや基準の作成が難しい | 39.7% |
出典: IPA「DX動向2026」(2025年度調査、複数回答)
3項目とも、費用や技術的な難しさの話ではありません。人・理解・ルールという運用側の項目が上位を占めています。
ただし、この設問は複数回答で、選択肢の設計次第で回答率は動きます。コストや技術に関する選択肢が用意されていなければ、相対的に人材や理解の項目が上位に出る点は割り引いて読んでください。
回答対象の範囲にも注意が必要です。この設問が全回答企業に聞いたものか、AIを利用・検討している企業に限ったものかは原典から判別できません。ここでは「課題として挙がった項目」という範囲で扱います。
ルールが作れない理由は道具の不足ではなく判断基準の不在
数値の並びを確認します。IPAの2025年度調査で、AIの導入・運用にあたっての課題としてルールや基準の作成の難しさを挙げた割合は39.7%、理解の不足を挙げた割合は45.8%でした。
整備状況も見てみましょう。同じ調査で、AIを導入・試験利用・検討している企業のうち、全社的なガイドラインを定めているのは32.5%、ポリシー・ガイドラインをどちらも定めていないのは16.7%です。
方向が揃っているこの並びから読み取れるのは、ルールを作れない理由が道具の不足ではなく、判断できる人と基準が社内にないためだという見立てです。最初の作業は次の3つになります。
- AI事業者ガイドライン(経済産業省・総務省)のような外部の枠組みに目を通す
- 自社の業務と照らし合わせ、使ってよい範囲と禁止する範囲に翻訳する
- 翻訳した結果を、自社の言葉で社内文書として書き起こす
製品を比較する前に、判断の基準を持つことが先です。 基準がないまま製品を入れても、何を止めるべきかを設定できません。
ただし、課題認識と整備状況は同一調査の別設問で、回答対象の範囲も同じとは限りません。同じ企業の中で両者が対応しているかは、個票を見ないと確認できません。ここでは因果ではなく、集計値の方向が揃っているという指摘にとどめます。
出典: IPA「DX動向2026」(2025年度調査)
生成AIのセキュリティ対策は「可視化 → ルール → 教育」の順で進める
対策は並べるのではなく、順番で考えると迷いません。進め方は可視化 → ルール → 教育の順です。ここまで見てきたデータが、その順序を裏づけています。
利用が先行しているため、最初に何が使われているかを把握します。そのうえでルールを運用設計として作り、最後の教育では入力行動に焦点を当てます。
各段階の作業と根拠は次の表のとおりです。
| 段階 | 主な作業 | 根拠になるデータ |
|---|---|---|
| 第1段階: 可視化 | 利用状況の把握、業務での個人アカウント利用の制限、組織として使えるAIサービスの用意 | ルールをどちらも定めていない企業16.7%(AIを使う・検討する企業のうち)、日本の個人の利用経験26.7% |
| 第2段階: ルール | 使ってよいサービスと入力禁止情報の定義、生成物の検証手順、相談窓口の設置 | ガイドライン策定32.5%(同じ母集団)、課題としてルール作成の難しさを挙げた割合39.7% |
| 第3段階: 教育 | 入力行動とハルシネーションに焦点を当てた研修、定期的な繰り返し | 社内周知28.8%(同じ母集団)、課題として理解の不足を挙げた割合45.8% |
出典: IPA「DX動向2026」(2025年度調査)/総務省「令和7年版情報通信白書」(2024年度調査・日本)より作成。ルール整備の3つの値は、AIを導入・試験利用・検討している企業を分母にしています。
対策の内容は、IPA「情報セキュリティ10大脅威2026」解説書[組織編]が挙げる項目と、AI事業者ガイドラインの考え方に沿っています。特定の製品を前提にした話ではありません。
ポイント
順番が逆になると効きません。実態を知らないまま作ったルールは現場と噛み合わず、周知していないルールを前提にした教育は「知らない決まりを守れ」という話になります。前の工程の結果を材料に、次の工程を組み立ててください。
第1段階は利用実態の可視化と個人アカウント利用の制限
最初にやるべきは、禁止でも導入でもなく把握です。総務省の2024年度調査で日本の個人の生成AI利用経験は26.7%、20代では44.7%でした。
ルールの側も見ておきましょう。IPAの2025年度調査では、AIを導入・試験利用・検討している企業のうち、ルールを一切定めていない企業が16.7%あります。AIに関心のない企業を含む全企業で見れば、未整備の層はこれより厚くなりうる水準です。
会社にルールがなくても、従業員は個人として使える状態です。
IPAの解説書が挙げる対策のうち、この段階に当たるのは次の項目です。
- 通信ログやCASBのような仕組みで、AIサービスの利用状況を把握する
- 業務における個人アカウントでのAI利用を制限する
- 組織として使えるAIサービスを用意し、正規の受け皿を作る
順序の理由は単純です。禁止だけを打ち出すと、利用は個人アカウントに流れて見えなくなります。受け皿を用意したうえで制限するほうが、把握できる範囲は広がります。
ツールは機能の種類で考えてください。「ログを取れるか」「利用者を特定できるか」「管理者が設定を統制できるか」という観点で選べば、製品名から入る必要はありません。
第2段階は入力禁止情報を具体名で決めたAI利用ルールの整備
ルールは、抽象的な心構えではなく具体名で書きます。IPAの2025年度調査で、課題としてルールや基準の作成の難しさを挙げた割合は39.7%でした。AIを導入・試験利用・検討している企業のうち、全社的なガイドラインを定めているのは32.5%です。作成でつまずく企業が多い以上、書くべき項目をあらかじめ決めておくと進みます。
| ルールに書く項目 | 記載の観点 |
|---|---|
| 使ってよいAIサービス | 会社が契約した環境と、業務で使用を認めないサービスの区分を明示する |
| 入力してはいけない情報 | 顧客の個人情報、未公開の財務情報、ソースコードなど、自社が実際に扱う情報の具体名で列挙する |
| 生成物の扱いと検証手順 | 社外に出す前に誰が何を確認するか、事実確認と権利侵害の確認の方法を書く |
| 相談・申請の窓口 | 新しいサービスを使いたいときの申請先と、可否を判断する基準を示す |
| 違反時の対応 | 誤って入力した場合の報告先と、自己申告した人が不利にならない扱いを明記する |
ひな形をそのまま使うと、自社の業務に合わない禁止事項が残ります。実際に扱う情報の種類に合わせて書き換えてください。
そして、作って配って終わりにしないことです。AIポリシーを定めて社内に周知している企業は、同じ母集団で28.8%にとどまります。ルールは配布した時点ではなく、従業員が内容を知っている状態になって初めて機能します。周知と定期的な見直しまでを、最初から工程に組み込んでおきましょう。
第3段階は入力行動とハルシネーションに焦点を当てた従業員教育
教育の焦点は、攻撃者の話だけではありません。総務省の2024年度調査では、犯罪利用を「非常にリスクだと感じる」日本の個人が37.6%、精巧なフェイクを本物だと思ってしまう可能性は32.1%でした。入力した情報の漏えいは28.8%で、この4項目のなかでは4番目です。
強い危機感としては表れにくい項目ほど、研修で補う価値があります。そこで、次の点を中心に置いてください。
- 自分の入力操作が漏えい経路になりうること。入力禁止情報の具体名を、その場で読み合わせる
- 「どちらかと言えばリスク」と答えた35.2%の層も含め、判断に迷う場面の具体例を共有する
- 生成物の検証手順。事実ではない出力があり得ること(「非常にリスク」と感じる個人は30.7%)を前提に、確認の流れを決める
対象は情シスだけではありません。IPAの2025年度調査では、AIの導入・運用にあたっての課題として、生成AIの効果やリスクに関する理解の不足を挙げた割合が45.8%あります。全社の課題として、繰り返し実施する設計にしましょう。
外部サービスを選ぶときは設定と契約条件を導入前に確認する
外部のサービスを使う以上、設定と契約条件の確認は欠かせません。IPAの解説書は、オプトアウト設定の徹底と多要素認証の徹底を対策として挙げています。導入前に確認したいのは次の点です。
- 入力データが提供元でどう扱われるか、学習に使わせない設定があるか
- 管理者がアカウントと利用状況を確認でき、多要素認証を必須にできるか
- 提供条件の変更がどのように通知されるか
総務省の通信利用動向調査(2024年)では、クラウドサービスを利用していない企業のうち24.9%が、利用しない理由に「情報漏えいなどセキュリティに不安がある」を挙げました。確認の観点は、生成AIでも従来の外部サービスでも変わりません。
注意
この24.9%はクラウドサービスの利用状況を尋ねた調査の値であり、生成AIについて聞いたものではありません。分母もクラウドサービスを利用していない企業に限られます。生成AIサービスへの不安の割合として引用しないでください。
出典: IPA「情報セキュリティ10大脅威2026」解説書[組織編]/IPA「DX動向2026」/総務省「令和7年版情報通信白書」/総務省「通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
生成AIのセキュリティに関するよくある質問
情シスの現場でよく出る4つの論点を、データと合わせて整理します。
生成AIの業務利用を全面禁止するのは現実的ではない
全面禁止は選択肢として残りますが、維持が難しい方法です。総務省の2024年度調査では、勤務先の方針を把握している回答者ベースの推計で業務利用は55.2%、IPAの2025年度調査では全回答企業のうち導入・試験利用が58.0%まで広がっています。20代の個人利用経験は44.7%です。
禁止だけを打ち出すと、利用は個人アカウントに移り、組織からは見えなくなります。条件付きで許可し、使える環境を用意したうえで把握するほうが、現実的な管理につながります。
従業員100人以下の企業でも、ルールの整備は先に着手できる
導入予定がなくても着手できます。IPAの2025年度調査では、従業員100人以下の企業で「関心はあるがまだ特に予定はない」が34.6%でした。ただし会社が導入していなくても、従業員は個人として使えます。
まずは費用がかからない工程から始めましょう。入力してはいけない情報の具体名を決めて周知するだけなら、予算はほとんど不要です。AIを導入・試験利用・検討している企業でも、全社的なガイドライン策定は32.5%、ルールが一切ない企業は16.7%という水準です。全企業で見ればルール未整備の層はこれより厚くなりうるため、着手が早ければ十分に追いつけます。
生成AI起因の漏えい件数を経営層に示すことは現時点でできない
件数で説明しようとすると行き詰まります。生成AIの利用が直接の原因と特定された漏えい件数の公的な集計が、現時点で確認できないためです。
代わりに使えるのが、脅威としての位置づけと自社の想定シナリオです。IPA「情報セキュリティ10大脅威2026」でAIの利用をめぐるサイバーリスクは3位、長く選ばれてきた内部不正による情報漏えい等は7位でした。ただしIPAは、この順位が対策すべき優先順位ではないと解説書で明記しています。
位置づけと、自社で起こりうる具体的な流れを併せて説明してください。
従業員がAIを使っているかどうかは、申告ではなく利用状況の把握で確認する
アンケートによる自己申告は、実態より低く出やすい方法です。ルールが未整備の状態では、正直に答えると叱られるかもしれないと考える人もいます。
まずは通信ログなどで、どのサービスへのアクセスがあるかを確認しましょう。そのうえで、ルールの周知が前提になります。AIポリシーを定めて社内に周知している企業は、IPAの2025年度調査でAIを導入・試験利用・検討している企業のうち28.8%にとどまります。
監視のためではなく、受け皿を作るための把握だと伝えると、協力を得やすくなります。
出典: 総務省「令和7年版情報通信白書」/IPA「DX動向2026」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
まとめ
生成AIのセキュリティを、総務省とIPAの一次データで整理してきました。押さえておきたい点は次の3つです。
- 日本の業務利用は2024年度調査で55.2%と推計されています(勤務先の方針を把握している回答者ベース)。論点は可否ではなく、管理の設計に移っています
- IPA「情報セキュリティ10大脅威2026」でAIの利用をめぐるサイバーリスクは3位。ただし被害件数を示す公的統計は現時点で確認できず、順位も対策の優先順位ではありません
- AIを導入・試験利用・検討している企業でも、ガイドライン策定は32.5%、社内周知は28.8%、社外公表は3.7%です。社内向けの整備に比べ、社外に説明できる水準は一桁小さくなります
進め方は可視化 → ルール → 教育の順です。従業員100人以下では「関心はあるがまだ特に予定はない」が34.6%という水準ですから、全体平均だけを見て焦る必要はありません。
明日からできることを1つに絞るなら、入力してはいけない情報の具体名を3つ決めて、全社に周知することです。そこから運用が始まります。
出典: 総務省「令和7年版情報通信白書」/IPA「DX動向2026」/IPA「情報セキュリティ10大脅威2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で見たとおり、AIのルールは配布した時点ではなく、従業員が内容を知っている状態になって初めて機能します。教育の焦点も、入力してよい情報と生成物の検証という日常の行動に置く必要があります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。 業務の合間に少しずつ学べる形式で、繰り返しの教育を無理なく続けられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。