

【個人情報保護委員会・警察庁データ】メールアドレス漏洩チェックの方法と組織の対応手順|漏えい報告は2024年度に19,056件
社員のメールアドレスが名簿に載って出回っていないか、気になったことはありませんか。取引先から「御社を装ったメールが届いた」と言われて、はじめて心配になるケースもあります。
- うちの従業員のアドレス、漏れていないだろうか
- 確認する方法が分からない
- もし漏れていたら、何から手を付ければいいのか
この記事では、こうした悩みを公的データをもとに整理します。個人向けのチェックサイト紹介では終わらせず、情シスが組織としてどこまで確認するかまで踏み込みます。
先にお伝えしておくと、「メールアドレスの漏洩件数」を示す公的統計は、本記事で確認できた一次資料の範囲では見つかりませんでした。だからこそ、自社で確認する必要があります。その理由は後半で詳しく説明します。
この記事のポイント
- 個人データの漏えい等報告の処理件数は、2024年度に19,056件(出典: 個人情報保護委員会「年次報告」)
- 2025年の不正アクセス(識別符号窃用型)の検挙件数399件のうち、認証情報をフィッシングサイトから入手したものが19.3%(出典: 国家公安委員会・総務省・経済産業省)
- 漏洩を把握したら、個人情報保護委員会への速報はおおむね3〜5日以内が目安(出典: IPA解説書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メールアドレスを含む個人データの漏えい等報告は2024年度に19,056件まで増えている
メールアドレスは、それ単体でも特定の個人を識別できる場合があります。その場合は個人情報保護法上の個人データとして扱われ、漏えいすれば報告の対象になり得ます。
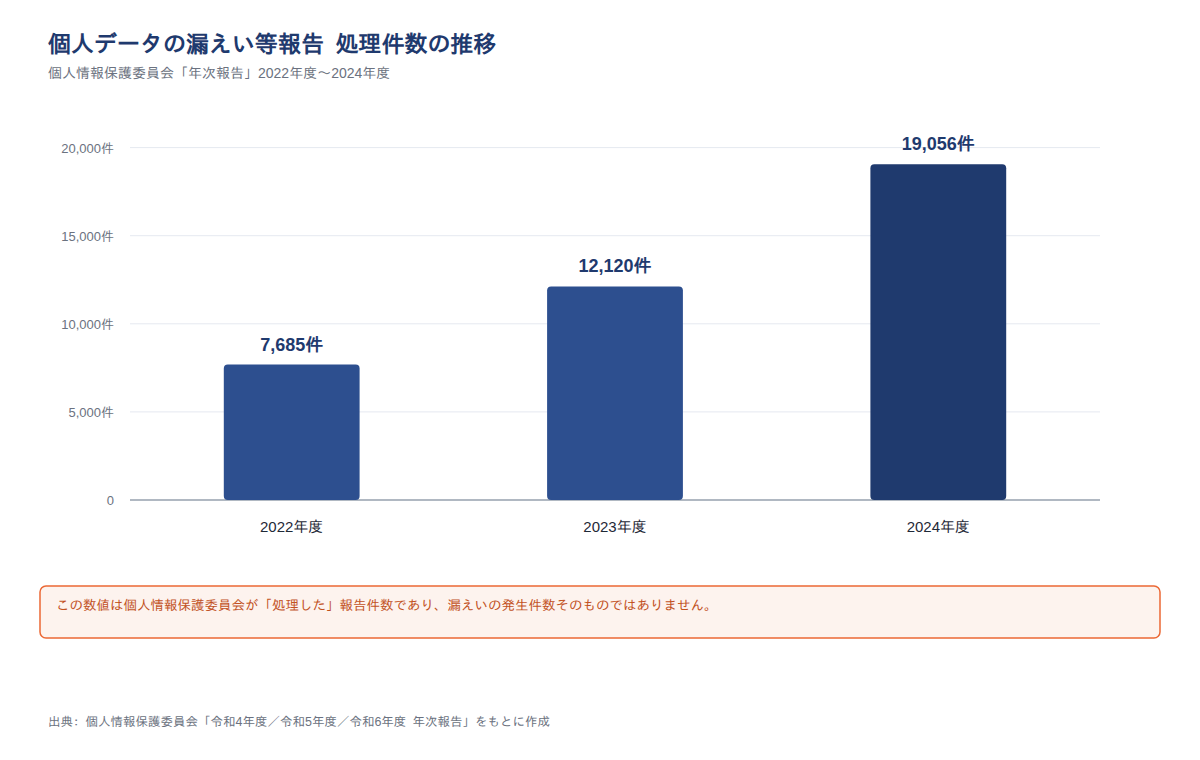
個人情報保護委員会によると、個人データの漏えい等報告の処理件数は2024年度に19,056件でした。2023年度は12,120件、2022年度は7,685件です。
つまり2022年度から2024年度の2年間で、報告件数は約2.5倍になっています。メールアドレスを含む個人情報の漏えいが報告される場面は、確実に増えているわけです。
注意
この数値は「個人情報保護委員会が処理した報告件数」であり、漏えいの発生件数そのものではありません。2022年4月の改正個人情報保護法の全面施行で、漏えい等報告が法律上の義務になりました。そのため、増加分の相当部分は報告率の上昇で説明できる可能性があります。また1つの事案が複数の報告に分かれることもあり、件数と事案数は一致しません。
報告件数は2年続けて増え、増加幅そのものも大きくなっている
報告件数の推移を年ごとに見ると、増え方に特徴があります。2022年度7,685件、2023年度12,120件、2024年度19,056件という並びです。
図の出典: 個人情報保護委員会「令和4年度 年次報告」/同「令和5年度 年次報告」/同「令和6年度 年次報告」
この推移から読み取れるのは、増加が単年の跳ね上がりではないという点です。増加幅そのものが前年比+4,435件から+6,936件へと拡大しています。
ただし報告が法律上の義務になったのは2022年4月です。比較できるのは義務化後の3年分だけで、それ以前から続く「何年連続の増加」とは言えません。
ここから言えるのは、組織側の論点が移りつつあるということです。「漏えいが起きるかどうか」ではなく、「起きた前提で気づけるかどうか」が問われる段階に入っています。漏洩チェックを思いつきではなく定期業務に組み込む根拠は、ここにあります。
標的型メールが届く企業は2022年を除き3割前後、不正アクセス認知件数は4年で約4.7倍
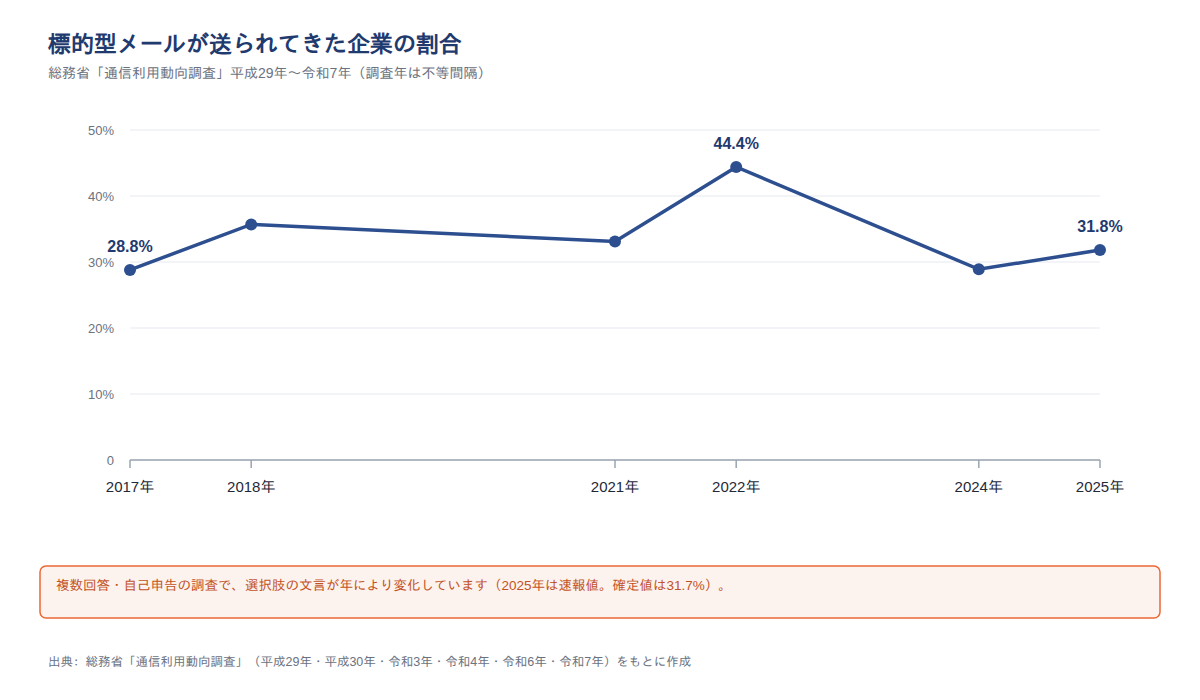
2022年の44.4%を除けば、攻撃メールが届く企業の割合はおおむね3割前後で推移しています。総務省の通信利用動向調査で標的型メールを受け取ったと答えた企業は、2017年調査時点28.8%、2022年調査時点44.4%でした。
2024年調査時点は28.9%、2025年調査時点は31.8%です。母集団はいずれも調査に回答したネットワーク利用企業ですが、各年の報告書での表記は「インターネット利用企業」「情報通信ネットワーク利用企業」と揺れています。
図の出典: 総務省「平成29年通信利用動向調査」/同「平成30年通信利用動向調査」/同「令和3年通信利用動向調査」/同「令和4年通信利用動向調査」/同「令和6年通信利用動向調査報告書」/同「令和7年通信利用動向調査(速報)」
一方、不正アクセス行為の認知件数は違う動きです。2021年1,516件が2025年には7,190件となり、前年比34.2%増、約4年で4.7倍になりました。この統計は警察庁が都道府県警察からの報告を集計し、国家公安委員会・総務省・経済産業省が公表しているものです。
ただし一本調子で増えたわけではありません。2023年の6,312件から2024年は5,358件へ一度減り、2025年に再び増えた形です。
また認知件数の内訳は、インターネットバンキングでの不正送金等や、証券会社の取引サービスでの不正取引等が中心です。企業のメール経由の被害だけを表す数値ではありません。
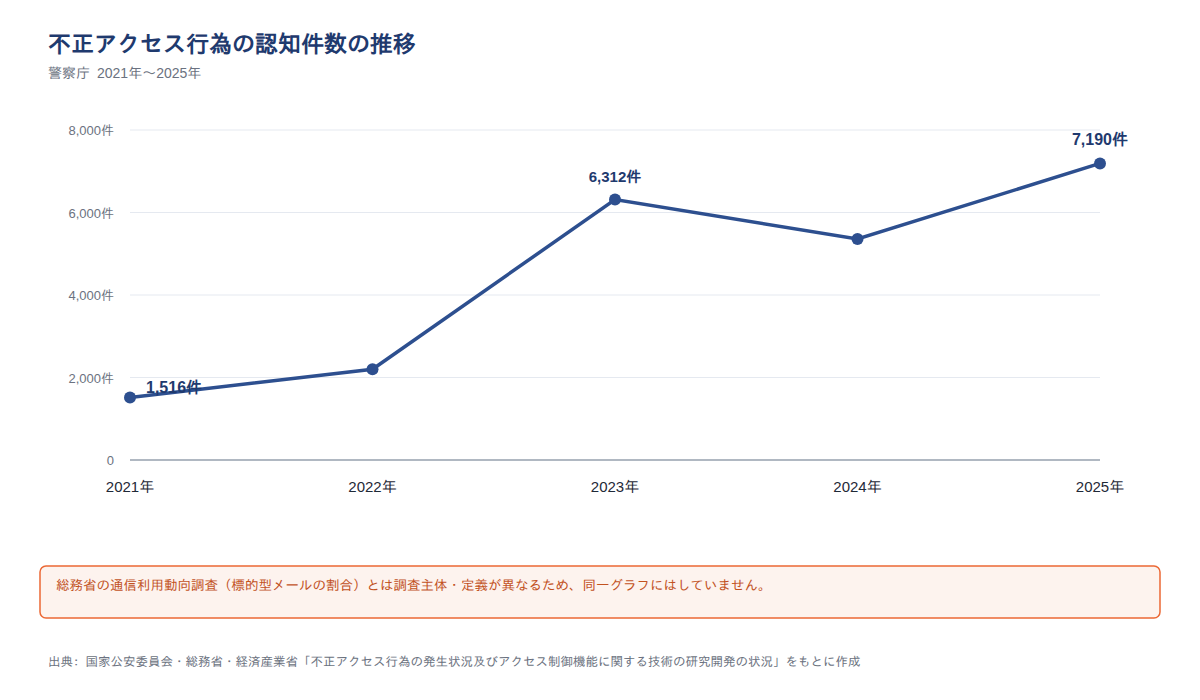
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
2系列が同じ向きに動いていない点が読み取れます。調査主体も定義も違うため因果は言えませんが、メールが届く頻度だけでは認知件数の増え方を説明できません。
注意
通信利用動向調査は複数回答の自己申告で、選択肢の文言が年によって「標的型メールの送付」「標的型メールが送られてきた」と揺れています。同じ2025年でも、速報値は31.8%、報告書の確定値は31.7%と差があります。単純な経年比較として読まず、レンジで捉えてください。
自社に届く攻撃メールの体感は、漏洩リスクの物差しにならない
「最近うちは怪しいメールが減った」という感覚は、漏洩リスクの判断材料になりません。2つの指標が逆を向いているからです。
2022年から2024年にかけて、法定報告の処理件数は7,685件から19,056件へと約2.5倍になりました。同じ期間に、企業が自ら標的型メールを受け取ったと答えた割合は44.4%から28.9%へ、15.5ポイント下がっています。
ここから読み取れるのは、両者が矛盾しているということではありません。母集団と指標の性質が違うため、別の指標を1つの物差しとして読んではいけないということです。
だからこそ、体感ではなく手順でチェックする必要があります。次の章から、実際に何が起きるのかを見ていきましょう。
出典: 個人情報保護委員会「令和6年度 年次報告」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和6年通信利用動向調査報告書」/同「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
メールアドレスの漏洩は、迷惑メールの増加よりもフィッシングとビジネスメール詐欺の起点になる
メールアドレスが漏れると迷惑メールが増える、という説明はよく見かけます。ただし情シスの立場で重く見るべきなのは、その先で起きることです。
アドレスは攻撃の「宛先」として使われます。IPAの「情報セキュリティ10大脅威 2026」でも、個人向けではフィッシングによる個人情報等の詐取が8年連続で選出されています。組織向けでは機密情報を狙った標的型攻撃が5位、ビジネスメール詐欺が10位です。
漏れたアドレスは、単に迷惑メールが増えるだけでなく、認証情報を奪う入口として使われます。過度に不安になる必要はありませんが、経路を知っておくと確認すべき場所が決まります。
ポイント
- 漏洩したアドレスは、まず詐欺メールの送付先として使われます
- 次に、偽サイトへ誘導して認証情報を窃取するための宛先になります
- さらに、取引先や役員を装った送金依頼の送り先・送り元にも使われます
検挙された事件で見ると、認証情報の入手経路はフィッシング経由19.3%がパスワード管理の甘さ21.1%に迫る
攻撃者が認証情報をどこから手に入れたかは、検挙された事件に限れば構成比が公表されています。2025年の識別符号窃用型の不正アクセスの検挙件数は399件で、その入手経路の内訳は次のとおりです。
| 入手経路 | 検挙件数 | 構成比 | 前年比 |
|---|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 21.1% | 90件減 |
| フィッシングサイトから入手 | 77件 | 19.3% | 36件増 |
| 他人から入手 | 75件 | 18.8% | – |
母数は識別符号窃用型の検挙件数399件(2025年)。出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この数値から読み取れるのは、最多経路とフィッシング経由の差が7件まで縮んでいるという点です。フィッシングが成立するには、攻撃者が先に相手のメールアドレスを知っている必要があります。
つまりパスワードを強くする対策だけでは届かない領域に、重心が動きつつあります。アドレスが渡っている前提での備えが要るということです。
注意
これは検挙件数であり、発生件数の縮図ではありません。捜査資源の配分や事件化のしやすさに左右されます。母数も399件と小さく、数十件の増減で順位が入れ替わります。2025年の単年比較である点にも注意してください。
個人向けでは「フィッシングによる個人情報等の詐取」が8年連続で選出されている
個人が受ける脅威としても、フィッシングは定着しています。IPAの「情報セキュリティ10大脅威 2026」の個人向けでは、フィッシングによる個人情報等の詐取が8年連続で選出されました。インターネット上のサービスからの個人情報の窃取も、7年連続10回目の選出です。
フィッシング攻撃の手口は、実在する企業や金融機関を装ったメールで偽サイトに誘導し、入力させた情報を奪うものです。IPAの資料では、窃取された個人情報が犯罪者の間で共有・売買されることにも触れられています。
ここで押さえたいのは、漏れたアドレスにさらに詐欺メールが届くという循環が起きる点です。一度出回ったアドレスは、時間が経っても狙われ続けます。
なお、この10大脅威は専門家の投票で選ばれたものであり、被害の実数ランキングではありません。件数の大小ではなく、注意を向けるべき領域の目安として読んでください。個人向けの脅威については、2024年版以降は順位を付けず五十音順で示されています。
組織向けでは標的型攻撃が5位、ビジネスメール詐欺が10位に入っている
組織向けの脅威でも、メールアドレスが関係する項目が上位に並んでいます。2026年版の順位は次のとおりです。
| 脅威(組織向け・2026年版) | 順位 |
|---|---|
| 機密情報を狙った標的型攻撃 | 5位 |
| 内部不正による情報漏えい等 | 7位 |
| ビジネスメール詐欺 | 10位 |
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)
ビジネスメール詐欺は、実際に金銭被害につながります。IPAの解説書では、2025年1月に発生した事例が紹介されています。子会社が虚偽の支払依頼に応じ、約1,400万円の被害を受けたケースです。
これは個別の事案であり、全体の傾向を示す数値ではありません。
内部不正が7位に入っている点も見逃せません。退職者のアドレスや担当者が固定されていない共有アドレスの扱いは、後半の棚卸しの話につながります。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)/同(個人編)/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
メールアドレス単体の漏洩を測った公的統計は存在せず、業界平均との比較はできない
ここで、記事の前提を正直にお伝えします。「従業員のメールアドレスがどの程度漏れているか」を測った公的統計は、本記事で確認できた一次資料の範囲では見つかりませんでした。
理由は、関連する統計がいずれもメールアドレスという項目の粒度を持っていないためです。具体的には次の4つです。
- 個人情報保護委員会の漏えい等報告19,056件(2024年度)は「個人データ」全般の件数で、項目別の内訳がありません
- IPA調査の「個人情報の漏えい」35.1%(2023年時点、被害を受けた中小企業等 n=975)も、項目別の内訳がありません
- 総務省の通信利用動向調査は受信側の被害を尋ねる設問で、送付先アドレスの入手経路は聞いていません
- IPAの10大脅威は脅威の区分であり、件数を伴いません
この状況から読み取れるのは、業界平均と比べて安心も警戒もできないということです。基準値がないため、他社との比較では自社の状態を判断できません。
そこで、統計で傾向を確認する対象と、自社で個別に確認する対象を分けて考えてみてください。ここから先は、実際の確認作業の話に移ります。
出典: 個人情報保護委員会「令和6年度 年次報告」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和6年通信利用動向調査報告書」/情報処理推進機構「情報セキュリティ10大脅威 2026」(個人編)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
従業員1人分のメールアドレスの漏洩チェックは、漏洩確認サービスで数分で終わる
個別の確認は、思っているより簡単です。なお、パスワード文字列そのものの流出確認やツールの比較は、パスワードの漏洩チェックの記事で扱っているのでそちらを参照してください。ここではメールアドレスの確認に絞ります。
漏洩確認サービスの仕組みは単純です。過去に公表・流通した漏えい事案のデータを集めておき、入力されたアドレスが含まれるかを照合します。代表例は Have I Been Pwned や Google のダークウェブレポートですが、本記事では優劣の比較はしません。
実際の手順は次のとおりです。
- 確認したい業務用メールアドレスを、漏洩確認サービスの入力欄に入れます
- 該当した場合は、どの事案でいつ漏れたか、どの項目(アドレスのみ/パスワードを含む等)が含まれるかを確認します
- パスワードが含まれる事案に該当した場合は、そのアドレスで使っている全サービスの認証情報を変更します
- 確認した日付と結果を一覧に記録し、次回の確認日を決めておきます
公表された漏えい事案は、1件で数十万人・百万件規模に達することがある
1社の事故に巻き込まれるだけで、自分のアドレスが流出することがあります。IPAが公表事例として挙げている規模感を見てみましょう。
- 2024年6月に発生したランサムウェア攻撃による漏えい人数は、合計254,241人
- 2025年9月に発生し11月に公表された事案では、漏えいの可能性がある件数が約191万件
- 2024年5月に発生した医療機関の事案では、最大4万人分の個人情報が漏えいした可能性
いずれも個別の事例であり、全体の傾向を示す数値ではありません。また、これらの事案のデータが漏洩確認サービスに収集されているとも限りません。
ただし自社のセキュリティ対策とは無関係に、取引先やサービス提供者の事故でアドレスが出回ることは押さえておきたい点です。
だからこそ、自社の対策状況だけを見て「うちは大丈夫」と判断はできません。実際に照合して確かめる作業に意味があります。
出典: 情報処理推進機構「情報セキュリティ白書2025」第1章/同「情報セキュリティ10大脅威 2026」解説書
結果が「漏洩なし」でも、報告されていない事案は照合対象に入らない
チェック結果の読み方には、1つだけ注意点があります。サービスが照合できるのは、あくまで収集済みの漏えいデータに限られるということです。
個人情報保護委員会に報告された漏えい等は、2024年度で19,056件ありました。そのすべてがデータとして流通し、確認サービスに収集されているわけではありません。公表されていない事案や、まだ発覚していない事案は照合の対象外です。
この結果から読み取れるのは、チェック結果の「漏洩なし」は陰性証明にはならないということです。確認サービスが役に立たないという意味ではなく、期待値を正しく置くという話です。
注意
漏洩確認サービスの「漏洩なし」という結果は、「この時点で照合できた範囲では見つからなかった」という意味にとどまります。漏れていないことの証明ではありません。定期的に確認し直すことと、次に説明するアカウント側の確認を合わせて行ってください。
個人単位のチェックで分かるのはアドレスの露出までで、社内の影響範囲は分からない
従業員が各自でチェックして終わりにすると、肝心な部分が見えません。アドレスが露出したかどうかは分かっても、そのアカウントで何が起きているかは分からないからです。
IPAの調査では、2023年時点で不正アクセス被害を受けた中小企業等の36.8%(n=419、複数回答)が、なりすましを手口として挙げています。またサイバーインシデントの影響のうち、個人情報の漏えいは35.1%(n=975)です。
つまり確認すべきなのはアドレスの露出だけでなく、アカウントが実際に使われていないかどうかです。この数値の詳しい読み方は次の章で扱います。
出典: 個人情報保護委員会「令和6年度 年次報告」/情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同「情報セキュリティ白書2025」/同「情報セキュリティ10大脅威 2026」解説書(組織編)
情シスが組織として確認すべきなのは、アドレスの露出よりもアカウントと設定の状態
ここが、個人向けの記事と情シスの実務が分かれるところです。組織として見るべきなのは、アドレスが出回ったかどうかよりも、そのアドレスに紐づくアカウントの状態です。
アドレスの露出は元に戻せません。一方、アカウントの不正利用や設定の改ざんは、見つければ止められます。手を打てる対象に時間を使うほうが、限られた工数では効果が出ます。
ポイント
- アカウントの不正利用の痕跡: 見覚えのないサインイン履歴や送信済みメールがないか
- メールアカウントの設定変更: 不正な転送設定や振り分けルールが作られていないか
- 棚卸しの対象アドレス: 公開アドレス・退職者のアドレス・共有アドレスが放置されていないか
中小企業では、なりすまし36.8%と個人情報漏えい35.1%がほぼ同じ規模で並んでいる
アカウントを見るべき理由は、中小企業の被害データにも表れています。IPAの調査では、2023年時点で不正アクセス被害を受けた中小企業等に手口を尋ねています。ID・パスワードの不正利用によるなりすましを挙げた企業は36.8%でした(n=419、複数回答)。
なお同じ設問では、脆弱性を突かれた侵入を挙げた企業のほうが多く、なりすましは最多の手口ではありません。
一方、同じ調査でサイバーインシデントによる影響を尋ねた設問では、個人情報の漏えいが35.1%でした(n=975)。警察庁の統計でも、2025年の不正アクセス検挙のうち識別符号窃用型が399件と大半を占めています。
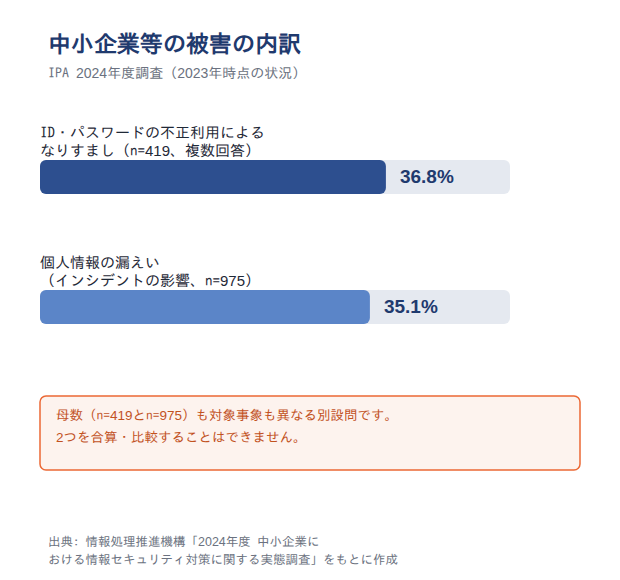
図の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
この2つの数値から立てられるのは、あくまで仮説です。「メールアドレスと認証情報が渡ること」と「報告義務が生じる漏えいに至ること」は、中小企業の現場では地続きに現れやすいという見方ができます。
因果関係ではありません。ただ、認証情報の確認を後回しにすると、報告が必要な事態に気づくのが遅れるという実務上の含意は取り出せます。
注意
36.8%と35.1%は同じ調査内の別設問で、母数(n=419とn=975)も対象事象も異なります。同一企業群の重なりは確認できないため、2つを足したり直接比較したりはできません。割合が近いことは偶然でも説明がつきます。
メールアカウントの転送設定と振り分け設定の確認は、BEC被害時の実務項目になっている
アカウント側の確認で、特に見落とされやすいのが設定です。IPAの解説書は、ビジネスメール詐欺の被害後の対応を挙げています。その1つが、メールアカウントに不正な転送設定や振り分け設定がされていないかの確認です。
ビジネスメール詐欺は2026年版の組織向け脅威で10位に入っており、2025年1月に発生した事例では約1,400万円の被害が出ています。攻撃者はやり取りを盗み見るために、こうした設定を静かに追加します。
確認の手順は次のとおりです。
- 全社アカウントの転送ルールを一覧で出力し、社外ドメイン宛ての転送がないか確認します
- 管理者以外が作成した振り分けルール、特に特定の送信元を既読にしたり削除したりするルールを確認します
- 直近のサインインログを見て、通常と異なる時間帯や地域からのアクセスがないか確認します
管理コンソールでの具体的な操作名は製品によって異なります。「転送」「振り分け」「サインインログ」の3つを見るという点だけ押さえておけば、どの製品でも探せます。
棚卸しの対象は、公開しているアドレス・退職者のアドレス・共有アドレスの3種類
チェックと合わせて、アドレス自体の棚卸しもしておきましょう。2026年版の組織向け脅威では標的型攻撃が5位、内部不正による情報漏えい等が7位で、いずれもアドレスの管理状態が関わります。
対象は次の3種類です。
- 公開しているアドレス: 意図的な露出ですが標的型攻撃の宛先になります。問い合わせフォームへの置き換えを検討します
- 退職者のアドレス: 残したままだと不正利用に気づけません。停止と転送の期限をルール化します
- 共有アドレス: info@ や sales@ は責任者が曖昧になりがちです。管理者を1人決めます
優先度が高いのは退職者のアドレスです。使われていないぶん、異常があっても誰も気づきません。
出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/同「情報セキュリティ10大脅威 2026」解説書(組織編)/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
漏洩を把握したら、速報はおおむね3〜5日以内、確報は30日(不正アクセス等は60日)以内が目安
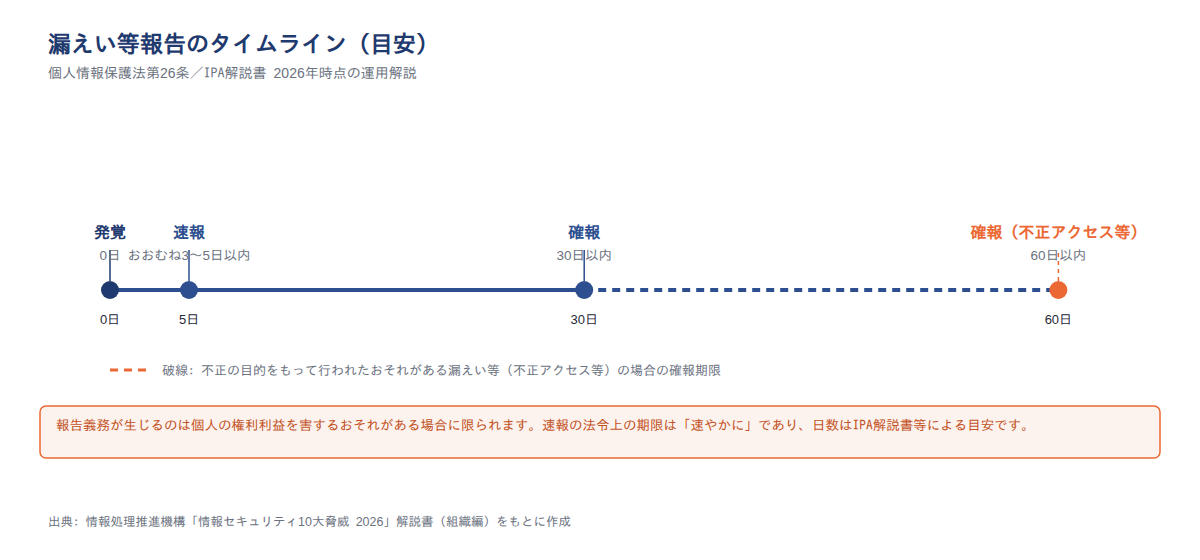
実際に漏洩が確認できたとき、最初に意識すべきなのは期限です。個人データの漏えい等が発生し、個人の権利利益を害するおそれがある場合を考えてみてください。この場合、個人情報保護法第26条に基づく個人情報保護委員会への報告が義務になります。
IPAの解説書によると、2026年時点の運用では、速報は事態の発覚後おおむね3〜5日以内に行う必要があります。確報の期限は30日以内で、不正アクセス等の場合は60日以内です。
この日数は、発覚してから担当者と連絡経路を決めていては消化しきれない長さです。だからこそ、対応手順を先に知っておく意味があります。
図の出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)
注意
報告義務が生じるのは、個人の権利利益を害するおそれがある場合に限られます。すべての漏洩が報告対象になるわけではありません。ここで示した日数はIPA解説書による個人情報保護法第26条の運用解説であり、一般的な目安です。法令上、速報の期限は「速やかに」と定められ(個人情報保護法施行規則第8条第1項)、おおむね3〜5日以内という日数は個人情報保護委員会の解説資料に基づく目安です。確報が60日以内となるのは「不正の目的をもって行われたおそれがある個人データの漏えい等」の類型で(同条第2項)、IPA解説書はこれを「不正アクセス等」と要約しています。個別の事案の判断は個人情報保護委員会の運用によるため、実際の対応時は最新の告示とガイドラインを確認してください。
初動はアカウントの停止と認証情報の変更、次に影響範囲の特定
初動でやることには、明確な順序があります。影響範囲の特定より先に、アカウントの停止と認証情報の変更を置いてください。
理由は、なりすましが中小企業等の不正アクセス手口として36.8%の企業に挙げられているからです(2023年時点、n=419、複数回答)。調査をしている間も、攻撃者は同じアカウントを使い続けられます。
具体的な順序は次のとおりです。
- 対象アカウントを一時停止し、有効なセッションをすべて無効化します
- パスワードを変更し、多要素認証を有効にします
- フィッシング経由で認証情報が渡っている可能性がある場合は、同じ認証情報を使っている他サービスまで確認を広げます
- 送金依頼が絡む場合は、メール以外の手段で取引先に直接事実確認します
そのうえで、送信済みメールやログから影響範囲を特定し、報告の要否を判断します。順序を逆にすると、被害が広がったまま時間だけが過ぎます。
小規模企業者の84.5%は組織的な対応体制を持たないが、報告期限は規模で緩まない
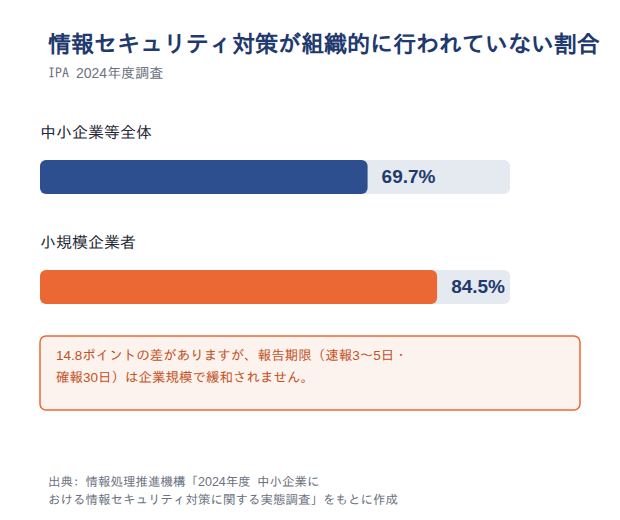
期限の話には、規模による厳しい非対称があります。IPAの調査によると、情報セキュリティ対策が組織的に行われず各自の対応になっている企業は、2024年時点で中小企業等全体の69.7%でした。小規模企業者に限ると84.5%に上ります。
図の出典: 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
この数値から読み取れるのは、14.8ポイントの差がある一方で、法定の期限は規模に応じて緩和されないという点です。速報のおおむね3〜5日以内も確報の30日以内も、従業員数に関係なく同じです。
そこでひとり情シスの方におすすめしたいのは、日常のチェック体制より先に「誰が受けて誰に上げるか」を紙1枚で決めておくことです。期限との関係では、そのほうが確実に効きます。
注意
69.7%と84.5%はいずれも企業の自己申告です。「組織的には行っておらず各自の対応」という選択肢の解釈は回答者によって揺れる可能性があります。また報告義務が生じるのは個人の権利利益を害するおそれがある場合に限られ、すべての小規模企業が常に期限に追われるわけではありません。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
予防策は、認証の強化と業務アドレスの使い分けに絞ると回しやすい
予防策を網羅的に並べても、実行できなければ意味がありません。この記事では、データで動きが見える領域に絞って対策を挙げます。
その領域とは認証です。2025年時点で、パスワードの設定・管理の甘さを突かれた検挙は84件・21.1%で前年比90件減りました。一方、フィッシングサイトからの入手は77件・19.3%で前年比36件増えています。
この動きから言えるのは、パスワードの強度だけを上げる施策では届かない領域があるということです。ビジネスメール詐欺が組織向け脅威の10位に入っている(2026年版)ことも含め、認証とアドレスの運用の2つに絞って見ていきましょう。
多要素認証とパスキーは、フィッシング経由19.3%の入手経路に直接対応する
まず取り組みたいのは、メールアカウントの認証設定です。IPAの解説書でも、ビジネスメール詐欺への対策としてメールアカウントの認証設定を適切に運用することが挙げられています。
前述のとおり、フィッシングサイトからの入手は2025年時点で77件・19.3%と前年比36件増えました。同じ年、パスワードの設定・管理の甘さは84件・21.1%で前年比90件減っています。増えている経路に対応する施策を優先するのが合理的です。
ここで覚えておきたいのは、多要素認証の方式によってフィッシングへの耐性が違う点です。SMSで受け取るワンタイムパスワードは、偽サイトに入力させられると突破されます。一方、パスキーのようなフィッシング耐性のある方式は、正規のドメイン以外では認証が成立しません。
全社一斉の切り替えが難しければ、管理者アカウントと経理担当アカウントから始めてみてください。
私有メールアドレスの業務利用をやめ、送金依頼はメール以外でも確認する
もう1つは、業務アドレスの使い方のルールです。IPAの解説書は、ビジネスメール詐欺への対策を2つ挙げています。私有メールアドレスを業務に使用しないことと、振込先変更等の依頼はメール以外の手段でも事実確認することです。
ビジネスメール詐欺は2026年版の組織向け脅威で10位、2025年1月に発生した事例では約1,400万円の被害が出ています。私有アドレスは情シスの管理が及ばず、漏洩しても確認も停止もできません。
ただし「ルールを作る」で終わらせると運用されません。確認用の電話番号を契約書や取引先マスタ側で管理し、メールに書かれた番号にはかけないというところまで決めてください。これなら、担当者が判断に迷いません。
体制が無い69.7%の企業は、報告経路を1本決めるところから始める
2024年時点で中小企業等全体の69.7%、小規模企業者の84.5%が組織的な対策を持ちません。この状況で、CSIRT前提の体制づくりは現実的ではありません。
IPAの解説書も、CSIRTの設置が難しい組織では対応の責任者を定めることを推奨しています。連絡経路は、従業員から上司、経営者層、監督省庁・IPA・JPCERT/CCという流れです。
平時に決めるのは次の3つだけです。
- 第一報の宛先(部署ではなく個人名で決めます)
- 経営層へ上げる判断基準と、判断する人
- 外部への報告・相談先の連絡先一覧
内部不正による情報漏えい等も同じ経路で受ければ、フローは増えません。有事の期限に間に合うかは、平時にこの1枚を作れるかで決まります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
メールアドレスの漏洩チェックについて、公的データをもとに整理してきました。要点は次の4つです。
- 個人データの漏えい等報告の処理件数は、2024年度に19,056件。報告義務化後の3年分では、2年続けて増えています
- メールアドレス単体の漏洩を測る公的統計は、本記事で確認できた一次資料の範囲では見つかりませんでした。自社で確認するしかありません
- 認証情報の入手経路は、2025年の識別符号窃用型の検挙件数399件のうちフィッシングサイト経由が19.3%まで伸びています
- 漏洩を把握したら、速報はおおむね3〜5日以内。小規模企業者の84.5%が体制を持たないからこそ、報告経路を事前に決めておきます
チェックサイトで確認して終わりにせず、アカウント側の状態と報告経路まで含めて確認してください。アドレスの露出は取り消せませんが、アカウントの異常と報告の遅れは、手を打てば防げます。
まずは管理者アカウントと経理担当アカウントの転送設定を確認するところから始めてみてください。
出典: 個人情報保護委員会「令和6年度 年次報告」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)/同「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
情シスの教育・研修なら「情シスカレッジ」

メールアドレスの漏洩チェックも、報告経路の整備も、最後は「従業員が異変に気づいて報告できるか」で結果が変わります。とはいえ、ひとり情シスが全社向けの教育コンテンツをゼロから作るのは現実的ではありません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで学べる形式のため、日常業務の合間でも学習を進められます。
情シスカレッジの特徴
- 数分の動画+小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況をまとめて把握できます
- 自社カリキュラムの編成とCSVでの教育記録に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 個人情報保護委員会「令和4年度 個人情報保護委員会 年次報告」
- 個人情報保護委員会「令和5年度 個人情報保護委員会 年次報告」
- 個人情報保護委員会「令和6年度 個人情報保護委員会 年次報告」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 総務省「平成29年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査(速報)」
- 総務省「令和7年 通信利用動向調査報告書」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書(組織編)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」(個人編)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「情報セキュリティ白書2025」第1章