

【総務省・IPAデータ】IT統制とは|3つの分類とJ-SOXの関係、対策実施98.3%に対しセキュリティ監査26.7%(2025年)という実務の差
監査や上場準備の会議で「IT統制」という言葉が出てきて、その場では分かったふりをした。そんな経験はありませんか。
- 「IT統制」と言われても、内部統制やセキュリティ対策と何が違うのか整理できていない
- IT全般統制の対応を任されたが、どこまで記録を残せば足りるのか分からない
- 上場していない自社でも、そこまでやる必要があるのか判断できない
結論から言うと、IT統制は情シスにとって新しい業務ではありません。アカウントの発行、権限の設定、バックアップ、ログの取得といった、すでに毎日やっている作業の多くがIT統制の実務そのものです。
違うのは、それを「決めたとおりに運用した記録が残っているか」まで問われる点です。この記事では、定義と3つの分類、J-SOXとの関係を整理したうえで、公的統計の数値から日本企業がどこまで実践できているのかを見ていきます。
この記事のポイント
- IT統制はIT全社的統制・IT全般統制・IT業務処理統制の3層で構成され、J-SOXでは財務報告の信頼性を支える仕組みとして評価対象になります(出典: 金融庁「財務報告に係る内部統制の評価及び監査の基準」)
- 総務省の2025年調査では、何らかのセキュリティ対策を実施している企業が98.3%ある一方、セキュリティ監査の実施は26.7%にとどまります(出典: 総務省「令和7年通信利用動向調査」)
- 中小企業でIT資産管理・ライセンス管理製品を導入している割合は、2024年時点で10.3%です(出典: IPA「中小企業における情報セキュリティ対策に関する実態調査」、母集団は中小企業)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT統制はITを使った業務が正しく処理される状態を保つ仕組み
IT統制とは、業務がITに依存していることを前提に、入力した情報が正しく処理され、記録が残り、権限のない人が触れない状態を保つための仕組み全体を指します。特定のツールや製品の名前ではなく、ルールと運用と記録をセットにした考え方です。
なぜそう言えるかというと、IT統制は「守るための対策」ではなく「正しく処理されていることを説明するための仕組み」として位置づけられているからです。誰がいつ何をしたかを後から追えることが、その中心にあります。
情シスの実務に置き換えると、入社時のアカウント発行、部署異動にともなう権限変更、退職時のアカウント削除、バックアップの取得、ログの保管がそのまま該当します。日々やっている作業の呼び名が変わったものだと考えてください。
この記事では、まず定義と分類を整理し、次にJ-SOXとの関係、そして公的統計から見える実施状況と実務の進め方の順で解説していきます。
ポイント
- 誰がどのシステムに、どこまでの権限でアクセスできるかを決めて管理すること
- システムの変更を、承認を経てから本番環境に反映すること
- 処理の記録と操作の記録を、一定期間残しておくこと
- 決めたとおりに運用できているかを、定期的に自分たちで確かめること
IT統制は内部統制の6つの基本的要素のうち「ITへの対応」にあたる
IT統制は独立した取り組みではなく、内部統制の一部です。内部統制は、統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング、ITへの対応という基本的要素で構成されます。IT統制は、このうち「ITへの対応」に位置づけられます。
この位置づけが大事なのは、IT統制がセキュリティ対策の言い換えではないと分かるからです。セキュリティ対策は情報を守ることを目的にしますが、IT統制は業務と記録が正しく処理されることを目的にします。
たとえば、同じ「アクセス権の管理」でも、目的は違います。セキュリティの文脈では、外部からの侵入を防ぐために権限を絞ります。IT統制の文脈では、承認していない人が会計データを書き換えられない状態をつくるために権限を絞ります。
結果として実務は重なりますが、説明の相手と求められる証拠が変わります。IT統制では「そう運用した記録」が求められる、と覚えておいてください。
IT統制が目指すのは情報の信頼性・準拠性・可用性などの確保
IT統制には、達成すべき目標が整理されています。本記事では、経済産業省のシステム管理基準 追補版が示す統制目標のうち、情シスの実務に結びつきやすい項目として有効性と効率性、準拠性、信頼性、可用性、機密性を取り上げます。
これらは抽象的に見えますが、情シスの実務に当てはめると担当作業に対応します。目標ごとに何をしているかを並べると、次のようになります。
| 統制目標 | 意味 | 情シスの実務で言えば |
|---|---|---|
| 有効性・効率性 | 業務の目的にかなう形でITが使われている | システム化の目的整理、業務要件の確認 |
| 準拠性 | 法令や社内規程に従って運用されている | 規程・手順書の整備と周知 |
| 信頼性 | 処理された情報が正確で網羅的である | 入力チェック、データ照合、マスタ管理 |
| 可用性 | 必要なときにシステムが使える | バックアップ、復旧手順、障害監視 |
| 機密性 | 権限のない人が情報に触れられない | 権限設計、アカウント管理、認証 |
この表のとおり、IT統制の目標は情シスの担当業務とほぼ一対一で対応します。新しい作業を増やすというより、いまの作業に目的と記録を紐づける取り組みだと考えると進めやすくなります。
出典: 金融庁「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(令和5年4月7日)/経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日改訂)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT統制はIT全社的統制・IT全般統制・IT業務処理統制の3層に分かれる
IT統制は、方針をつくる層、土台を支える層、個々の処理に組み込まれる層という3層に分かれます。上からIT全社的統制、IT全般統制、IT業務処理統制と呼びます。
この3層を分けて考えるのは、評価するときに上下関係があるからです。土台となる統制が崩れていると、その上で動く個別の統制も信用できないと判断されます。
たとえば、会計システムの承認機能がきちんと設計されていても、管理者権限が誰でも使える状態なら、承認をすり抜けてデータを直接書き換えられます。個別の統制の有効性は、土台の統制が効いていて初めて成立します。
3層の関係を整理すると、次のとおりです。
| 分類 | 役割 | 主な内容 | 主な担い手 |
|---|---|---|---|
| IT全社的統制 | 方針を組織全体に行き渡らせる | IT戦略、情報セキュリティポリシー、体制と役割分担 | 経営層・IT部門責任者 |
| IT全般統制 | 業務処理統制が働く前提を支える | 開発・導入、変更管理、運用管理、アクセス管理 | 情報システム部門 |
| IT業務処理統制 | 個々の処理を正しく実行する | 入力チェック、承認、エラー処理、マスタ管理 | 業務部門・システム設計者 |
ポイント
IT全社的統制は方針と体制を定め、全社に共通して効く統制です。
IT全般統制は情シスの担当範囲と最も重なる、土台を支える統制です。
IT業務処理統制は業務システムの中で自動的に働く統制です。
IT全社的統制は方針と体制を組織全体に行き渡らせる統制
IT全社的統制は、組織全体に共通して効く方針と体制の統制です。IT戦略やIT基本方針、情報セキュリティポリシー、IT部門の体制と役割分担、外部委託先を管理する方針などが該当します。
なぜ最上位に置かれるかというと、下の層の統制がどれだけ整っていても、方針が定まっていなければ運用の基準そのものが説明できないからです。何を守るべきかを決めるのがこの層です。
実務では、規程を作って終わりにならない点に注意してください。ポリシーが社内に周知されているか、改訂の履歴が残っているか、役割分担が実際に機能しているかまでが対象になります。
つまり、文書の存在ではなく、その文書が生きて動いていることが求められます。
IT全般統制は業務処理統制が有効に働く前提を支える統制
IT全般統制は、英語の頭文字からITGCとも呼ばれ、業務システムが正しく動く前提を支える統制です。情シスの担当範囲と最も重なる層で、IT統制の対応を任されたときに実際に手を動かすのは、ほとんどがこの層になります。
対象となる領域は、一般に次のように整理されます。
- システムの開発・導入: 要件定義、テスト、導入の承認
- 変更管理: 変更の申請、承認、テスト、本番環境への適用
- 運用管理: バックアップ、障害対応、ジョブ管理、ログの取得と保管
- アクセス管理: アカウントの発行・変更・削除、権限設定、特権IDの管理
- 外部委託先の管理: 委託先の選定、契約、作業内容の確認
この5つのうち、外部委託先の管理を運用管理に含めて4領域として整理する資料もあります。呼び方の違いよりも、自社のどの作業がどの領域にあたるかを対応づけるほうが実務では役に立ちます。
それぞれ具体的に何を記録に残せばよいかは、後半の実務パートで詳しく見ていきます。
IT業務処理統制は個々の業務システムに組み込まれた統制
IT業務処理統制は、ITACとも呼ばれ、個々の業務システムの中に組み込まれて自動的に働く統制です。人がチェックするのではなく、アプリケーションの機能として処理を制御する点が特徴です。
自動化されているぶん、人による確認よりも安定して働きます。一方で、設定が誤っていると誤りが一律に発生するため、設計と変更の管理が重要になります。
会計システムや販売管理システムを例にすると、金額欄に文字を入力できない入力チェックや、一定金額を超える伝票に上長承認を求める仕組みが該当します。取り込みに失敗したデータを一覧化するエラーリストや、取引先マスタの登録・変更に承認を必要とする設定も同じ層の統制です。
システム間でデータを連携している場合は、連携前後の件数や合計金額を照合する仕組みもここに含まれます。処理の正しさをシステム自身に担保させるのが、この層の考え方です。
出典: 金融庁「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(令和5年4月7日)/経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日改訂)
J-SOXでは財務報告に関わるIT統制が評価と監査の対象になる
J-SOXとは、金融商品取引法にもとづく内部統制報告制度の通称です。上場企業は事業年度ごとに、財務報告に関する内部統制が有効かどうかを自ら評価し、内部統制報告書として提出します。その報告書は監査人の監査を受けます。
IT統制がここに関わるのは、財務報告に使われる数字のほとんどがシステムで処理されているからです。会計システムや販売管理システムが正しく動いていなければ、報告された数字の信頼性を説明できません。
制度面では、金融庁の基準と実施基準が2023年4月に改訂されています。改訂では、経営者による評価の考え方やリスクの捉え方が見直されました。改訂後の基準・実施基準は、2024年4月1日以後に開始する事業年度から適用されています。
情シスの立場で押さえるべきなのは、自社のシステムが財務報告の信頼性にどう関わっているかを説明できる状態にしておくことです。制度の細かな解釈よりも、この一点に集中したほうが実務は進みます。
注意
この記事は、制度の概要を情シス向けに整理したものです。自社の評価範囲をどこまでとするか、どの記録を証跡として提出するかといった判断は、監査人や社内の担当部門、専門家に確認してください。業種や上場区分によって求められる対応は変わります。
評価は全社的な統制から業務処理統制へ順に下りていく
J-SOXの評価は、上の層から順に下りていくトップダウン型のリスクアプローチで行われます。最初から個別のシステムを見にいくのではなく、範囲を絞りながら降りていくのが基本の流れです。
この順序をとるのは、すべてのシステムを同じ深さで評価するのが現実的ではないからです。財務報告への影響が大きいところに労力を集中させる考え方になっています。
流れとしては、まず全社的な内部統制を評価します。次に、財務報告への影響が大きい重要な業務プロセスを特定します。そのうえで、そのプロセスが使っているシステムのIT全般統制とIT業務処理統制を評価します。
ここで誤解が多いのは、評価対象が社内の全システムになると思われている点です。対象になるのは、重要な業務プロセスに関わるシステムに限られます。まずは自社のどのシステムが会計数値に流れ込んでいるかを整理してみてください。
情シスに求められるのは「運用した証跡が残っていること」
監査で問われるのは、ルールがあるかどうかではありません。そのルールのとおりに運用された記録が残っているかです。ここが、規程を整備した段階で安心してしまう組織との分かれ目になります。
理由は単純で、規程は何とでも書けるからです。実際にそう運用されたことは、当時の記録からしか確認できません。
具体的には、アカウント発行の申請書と承認記録、権限変更の履歴が証跡になります。システム変更のテスト結果と承認記録、アカウント棚卸の実施結果と対応記録も同様です。日付と承認者が分かる形で残っていることが重要です。
見方を変えると、記録が残らない運用は、やっていないことと同じ扱いになります。この記事の後半で見ていくように、記録を残す工程と、それを確かめる工程は実施率が下がりやすい部分です。
出典: 金融庁「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(令和5年4月7日)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの認知件数は2021年から2025年で約4.7倍に増えている
IT統制がいま問われている背景には、システムを狙った行為の増加があります。警察庁の集計では、不正アクセス行為の認知件数は2021年の1,516件から、2025年には7,190件になりました。約4.7倍です。
ただし、この数値は都道府県警察から警察庁に報告された件数です。実際に起きた被害の総数ではなく、届出や報告として把握された範囲の集計になります。
一方で、企業側の対策がどれくらいのペースで広がっているかは別の調査で追えます。この後で、脅威側の動き方と対策側の動き方を並べて比べてみます。
数字を見て不安になる必要はありません。大事なのは、増減に一喜一憂することではなく、自社の統制が説明できる状態かどうかです。
注意
認知件数は届出・報告をもとにした件数です。届出の増加や集計基準の変更でも数値は動きます。そのため、件数の変化をそのまま攻撃の実数の変化として読むことはできません。後述のとおり、途中には大きく跳ね上がった年もあり、その区間をまたぐ倍率は過大評価になっている可能性があります。
認知件数は2025年に7,190件で前年比34.2%増となった
直近の数値から確認します。不正アクセス行為の認知件数は、2024年の5,358件に対し、2025年は7,190件で、前年比34.2%の増加でした。
ただし、この指標は一直線に増え続けているわけではありません。2023年は6,312件で、2024年の5,358件はそこから減っています。増える年もあれば減る年もある、というのが実際の動きです。
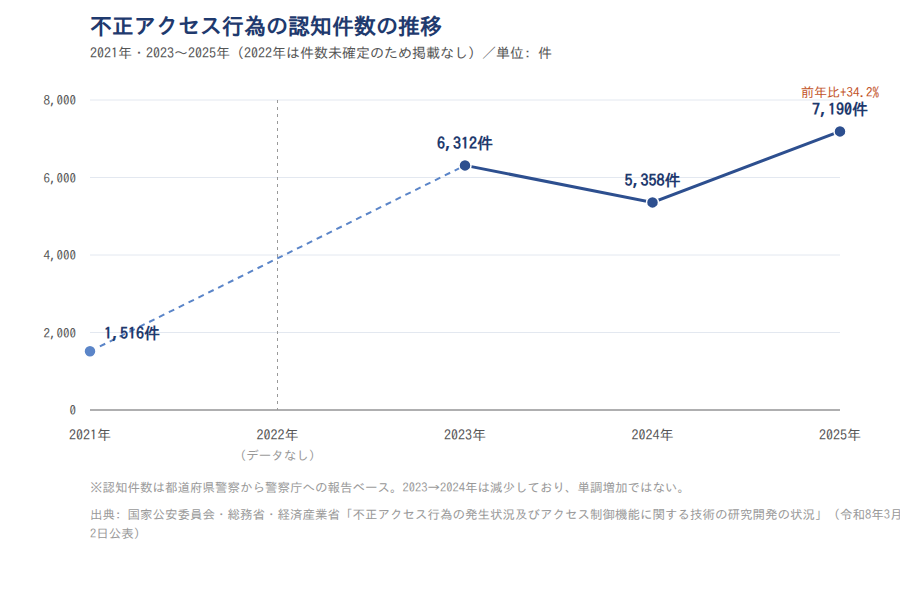
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
起点となる2021年は1,516件でした。途中の年には報告の集計のしかたが変わった可能性もあるため、期間全体の倍率は幅を持って読んでください。
同じ期間にアクセス制御を実施する企業は57.0%から60.4%へ3.4ポイントの増加にとどまる
次に、対策側の動きを見てみましょう。総務省の通信利用動向調査によると、ID・パスワードによるアクセス制御を実施している企業の割合は、2021年調査時点で57.0%でした。
その後、2024年調査時点で58.9%、2025年調査時点で60.4%と推移しています。母集団はいずれもインターネットを利用している企業です。このセキュリティ対策の実施率は、毎年ほぼ同じペースで動いています。
この2つの数値から読み取れるのは、脅威側と対策側で変化の速さがまったく違う点です。認知件数が約4.7倍になった同じ期間に、アクセス制御の実施率は3.4ポイントしか動いていません。
ここから言えるのは、企業のIT統制は外部の脅威の増減に反応して進むものではないということです。調査主体も母集団も異なるため因果関係は言えませんが、対策の整備は独自のペースで進んでいると読めます。
被害の原因はID・パスワード管理の不備と脆弱性に集中している
被害の中身も見ておきましょう。警察庁などがまとめた資料には、IPAに届け出られた不正アクセスの集計も載っています。2025年中にIPAへ届出があり実際に被害があった85件を原因別に分類すると、総計89件の原因のうち「ID・パスワード管理の不備」が33.7%(30件)で最多でした。
一方、IPAが中小企業を対象に行った調査では、2023年度に不正アクセス被害を受けた企業の手口として「脆弱性」が48.0%で最多でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です(n=419、複数回答)。
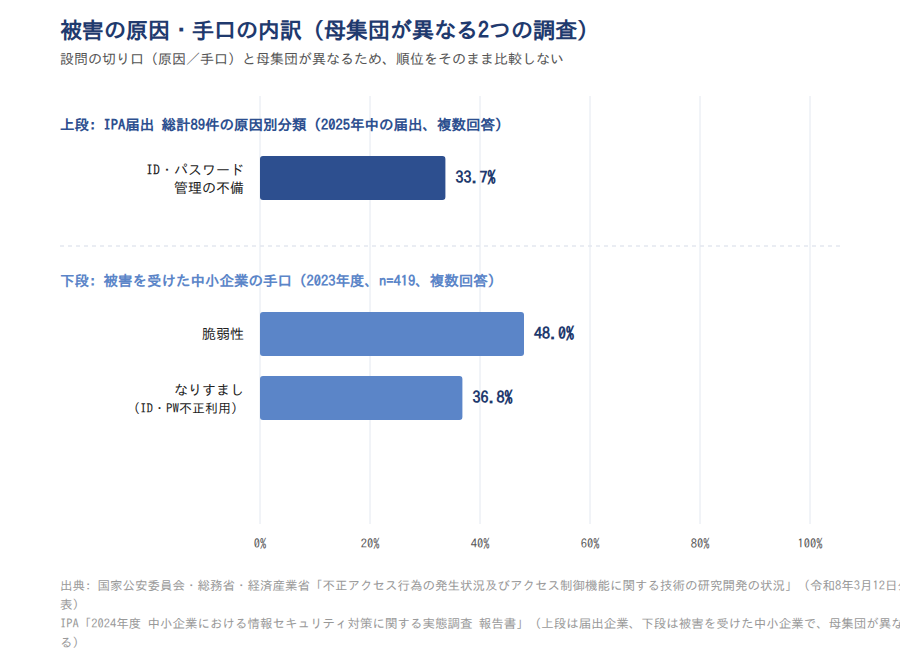
図の出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(上段は届出企業、下段は被害を受けた中小企業で、母集団が異なります)
この2つは、設問が「原因」と「手口」で切り口が違い、母集団も届出企業と中小企業のアンケート回答企業で異なります。首位が入れ替わるのは矛盾ではなく、調査の定義の違いで説明できます。
共通して読み取れるのは2点です。どちらの調査でもID・パスワードに起因する被害が3分の1を超えること、中小企業に限ると未更新のソフトウェアや機器に由来する脆弱性がそれを上回ることです。IT統制の実務は、アクセス管理と変更・更新管理の両輪で考える必要があります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「通信利用動向調査」(2021年調査)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
対策を実施する企業は98.3%でも、セキュリティ監査まで到達しているのは26.7%にとどまる
ここからが、IT統制が形骸化しやすい理由の核心です。総務省の2025年調査では、何らかのセキュリティ対策を実施している企業は98.3%でした。ところが、セキュリティ監査を実施している企業は26.7%です。
なぜこの差が生まれるかというと、統制には「決める、権限を絞る、記録する、確かめる」という段階があり、後ろの工程ほど手間と費用がかかるからです。対策を導入するところまでは進んでも、それが効いているかを確かめる工程は後回しになりがちです。
IT統制の考え方では、記録と検証がなければ統制が有効であることを説明できません。つまり、対策を持っていることと、その対策が有効だと示せることは別だということです。
自社が今どの段階にいるのかを確かめるところから始めてみてください。次の項目で、段階ごとの実施率を具体的に見ていきます。
注意
「何らかの対策を実施している」という設問は、ウイルス対策ソフトを入れているといった単発の対策でも該当します。この割合の高さそのものが、統制の成熟度を示すわけではありません。水準の高さではなく、項目ごとの差に注目して読んでください。
実施率はアクセス制御60.4%、アクセスログの記録41.0%、セキュリティ監査26.7%と段階的に下がる
段階ごとの実施率を並べると、落差がはっきりします。総務省の2025年調査では、何らかの対策の実施が98.3%、ID・パスワードによるアクセス制御が60.4%でした。アクセスログの記録は41.0%、セキュリティ監査は26.7%です。
この4項目は、いずれも令和7年通信利用動向調査の同一年・同一母集団(インターネット利用企業、n=2,480)の複数回答項目です。そのため、水準をそのまま並べて比べられます。
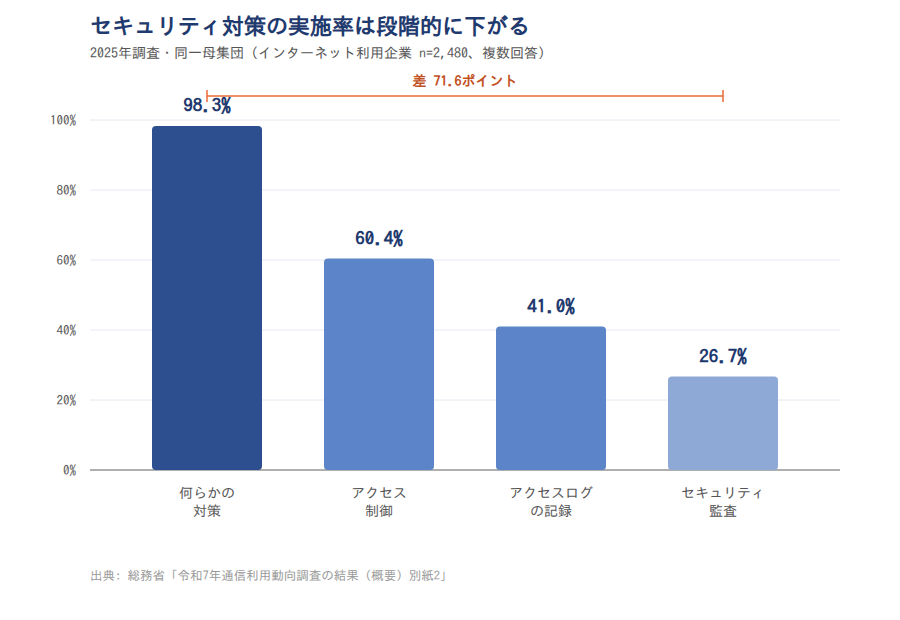
図の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(インターネット利用企業 n=2,480、複数回答)
ここから読み取れるのは、統制の流れに沿って後ろの工程ほど実施率が下がる構図です。何らかの対策98.3%とセキュリティ監査26.7%の差は71.6ポイントで、検証まで到達しているのは4社に1社ほどという計算になります。
ただし、ログ監視や監査を外部に委託している企業が「自社では実施していない」と回答している可能性はあります。それでも、記録と検証が手薄になりやすいという傾向自体は読み取れます。
1年間で伸びたのはポリシー策定の4.0ポイントで、セキュリティ監査は0.5ポイント
伸び方にも順序があります。総務省調査の2024年と2025年を項目別に比べると、文書化と記録が先に進み、検証が最後尾に来ています。
| 対策項目 | 2024年 | 2025年 | 前年差 |
|---|---|---|---|
| セキュリティポリシーの策定 | 44.2% | 48.2% | +4.0ポイント |
| アクセスログの記録 | 37.8% | 41.0% | +3.2ポイント |
| 認証技術の導入による利用者確認 | 20.7% | 22.2% | +1.5ポイント |
| セキュリティ監査 | 26.2% | 26.7% | +0.5ポイント |
| ファイアウォールの設置・導入 | 52.5% | 51.9% | -0.6ポイント |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(インターネット利用企業、複数回答)
この並びから読み取れるのは、規程の整備と記録の取得が先行し、その有効性を確かめる工程が後回しになっている状況です。監査は外部費用と専門人材をともなうため、少人数体制では優先度が下がりやすい実務感覚とも合います。
ただし、これは1年差の比較です。標本は2024年がn=2,314、2025年がn=2,480と入れ替わっており、標本誤差だけで数ポイント動きえます。セキュリティ監査の+0.5ポイントは、差があるとは扱えません。
ファイアウォールの設置・導入だけは唯一減っている点も、単年比較の不安定さを示しています。傾向として受け止め、断定的な結論には使わないでください。
注意
本表は2年分の比較です。標本が入れ替わっているため、小さな差は標本誤差の範囲に収まる可能性があります。項目ごとの伸び幅の順序を傾向として読む用途にとどめ、個々の増減を確定した変化として扱わないでください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT全般統制の実務はアクセス管理・変更管理・運用管理の3領域に整理できる
ここからは、情シスが実際に手を動かす部分の話です。IT全般統制の実務は、アクセス管理、変更管理、運用管理の3領域に整理すると着手しやすくなります。開発・導入と外部委託先の管理は、この3領域の考え方を当てはめて対応できます。
整理の軸は2つだけです。それぞれの領域について「何を決めるか」と「何を記録に残すか」を決めます。この2軸がそろっていれば、監査で問われたときに説明できる状態になります。
公的統計を見ても、この考え方の必要性は裏づけられます。2025年調査でアクセス制御を実施している企業は60.4%、アクセスログを記録している企業は41.0%でした。いずれも母集団はインターネット利用企業です。
決めることと記録することの間には、それなりの開きがあります。次の項目から、領域ごとに具体的な実務項目を見ていきましょう。
ポイント
- アクセス管理: 申請と承認の記録、権限一覧、棚卸の実施結果
- 変更管理: 変更依頼書、テスト結果、本番適用の承認記録
- 運用管理: バックアップの実行記録、障害対応の記録、ログとIT資産の一覧
アクセス管理は最小権限と定期的な棚卸を記録に残すことが中心になる
アクセス管理でやることは、必要な人に必要な範囲だけ権限を与え、それを定期的に見直して記録に残すことです。権限を与える瞬間よりも、与えたあとの見直しのほうが抜けやすい部分になります。
実務項目としては、次のものを押さえてください。
- 申請と承認のフローを決め、書面またはシステム上に記録を残す
- 職務に応じて権限を設計し、必要以上の権限を与えない
- 特権IDの利用者と利用目的を限定し、使用履歴を残す
- 異動・退職の際に、権限変更と削除を漏れなく行う
- 定期的にアカウントと権限を棚卸し、結果を記録する
- 重要なシステムには多要素認証を適用する
数値で見ると、2025年調査でID・パスワードによるアクセス制御の実施率は60.4%です。一方、認証技術の導入による利用者確認は22.2%にとどまります(いずれもインターネット利用企業が母集団)。IDとパスワードだけに頼っている企業が多いことがうかがえます。
利用者を確認したうえで権限を絞るという考え方は、多要素認証の導入から始められます。またIPAの「情報セキュリティ10大脅威 2026」組織編では、内部不正による情報漏えい等が7位に選ばれており、2016年の初選出から11年連続での選出です。アクセス管理は外部からの攻撃だけの話ではありません。
変更管理は承認・テスト・本番移行の職務分離で担保する
変更管理でやることは、システムへの変更を承認とテストを経てから本番に反映し、その経緯を記録に残すことです。誰が変更を依頼し、誰が承認し、誰が適用したかが後から追える状態をつくります。
流れは次のとおりです。変更依頼を受け付け、影響範囲を確認し、テストを行って承認を取り、本番環境に適用します。開発した人と本番に適用する人を分ける職務分離も、この領域の基本になります。
見落とされやすいのが、SaaSの設定変更とパッチ適用です。プログラムを書き換えないから変更管理の対象外、と考えてしまいがちですが、業務の処理結果が変わる以上は同じ扱いが必要になります。緊急変更についても、事後に承認を取る手順を決めておいてください。
数値の裏づけも見ておきましょう。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業のうち、手口が「脆弱性」だった割合が48.0%で最多でした(母集団は被害を受けた中小企業、n=419、複数回答)。更新の管理は、変更管理の一部として組み込むのが現実的です。
注意
変更管理の実施率を示す数値は、本記事が参照した公的統計の範囲では確認できませんでした。統計上存在しないという意味ではなく、今回の収集範囲では見当たらなかったという意味です。そのため、他社との比較ではなく自社の運用設計を基準に判断してください。
運用管理はログの記録とIT資産の把握が土台になる
運用管理でやることは、システムが安定して動く状態を保ち、その稼働と操作の記録を残すことです。バックアップと復旧手順、ジョブと障害の監視、ログの取得と保管期間の設定、構成管理、外部委託先の作業確認が含まれます。
とくに土台になるのが、ログの記録とIT資産管理です。何がどこにあるかを把握していなければ、ログを取るべき対象も決められません。
数値を見ると、アクセスログを記録している企業は2024年調査時点で37.8%、2025年調査時点で41.0%です(インターネット利用企業が母集団)。またIPAの調査では、IT資産管理・ライセンス管理製品を導入している中小企業は2024年時点で10.3%でした。この2つは母集団の異なる別の調査であり、経年比較として並べられるものではありません。
ここで押さえておきたいのは、アクセスログの記録という項目が「記録しているかどうか」を尋ねたものだという点です。記録を実際に確認しているかどうかは、この数値からは分かりません。ログは取るところまでではなく、誰がいつ見るかまで決めて初めて統制として機能します。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日改訂)
中小企業でIT資産管理製品を導入しているのは2024年時点で10.3%
上場していない企業の担当者の方に向けて、現実的な着地点をお伝えします。結論から言うと、上場企業と同じ水準の統制をいきなり作る必要はありません。ただし記録が無いと、何も説明できません。
理由は、中小企業の実態にあります。IPAの調査によると、IT資産管理・ライセンス管理製品を導入している中小企業は2024年時点で10.3%です。多くの企業が、台帳や担当者の記憶で管理している状態だと考えられます。
一方で、被害と無縁というわけでもありません。同じ調査では、2023年度に不正アクセス被害を受けた中小企業等の割合が10.0%でした。母集団は中小企業等の経営層・情シス担当者で、有効回答は4,191件です。
この調査はWebアンケートで、2024年10月から11月に実施されています。数値はこの母集団での結果であり、全中小企業の平均ではない点に注意してください。
ポイント
- 利用しているシステムとアカウントの一覧を作る
- 退職・異動時のアカウント削除の手順を決め、実施日を記録する
- 重要なシステムのログ取得を有効にし、保管期間を決める
- 半年に一度、権限の棚卸を行い結果をファイルに残す
導入率は2016年5.5%から2024年10.3%へ上がったが依然10社に1社
推移を確認しておきましょう。IPAの調査で、中小企業のIT資産管理・ライセンス管理製品の導入率は、2016年が5.5%、2021年が6.7%、2024年が10.3%と推移しています。
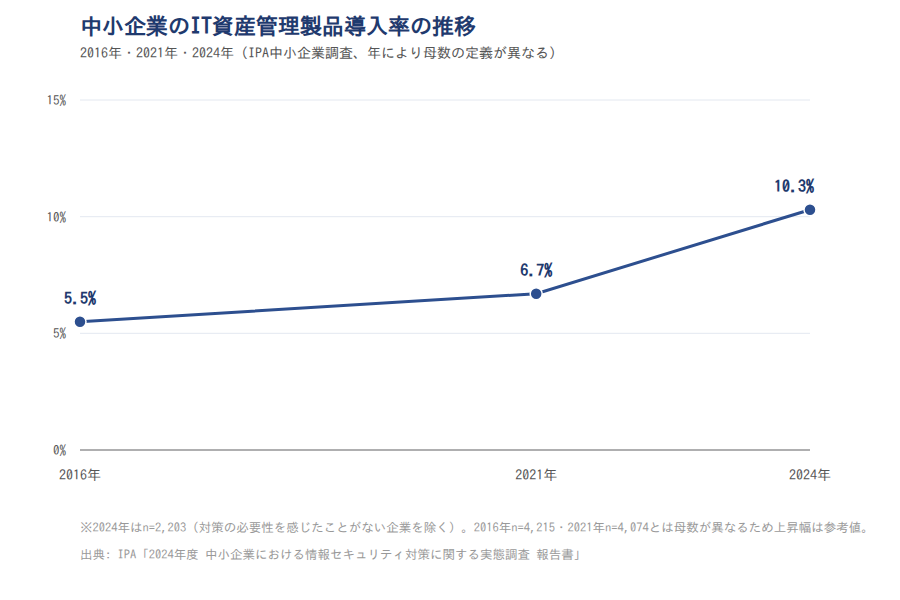
図の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2024年は母数の定義が他の年と異なります)
ここで注目したいのは、上昇の幅ではなく水準のほうです。ツールで継続的に管理する仕組みを持つ中小企業は、依然として10社に1社ほどという状況が続いています。
参考までに、総務省の調査ではID・パスワードによるアクセス制御を実施している企業が2024年調査時点で58.9%あります。ただし、こちらは大企業を含むインターネット利用企業が母集団で、IPAの中小企業調査とは対象が異なります。差を引き算して比べることはできません。
注意
IPA調査の2024年の数値は、対策の必要性を感じたことがないと回答した企業を除いたn=2,203が母数です。2016年(n=4,215)・2021年(n=4,074)とは母数の定義が異なります。そのため、上昇幅には母数の変更による押し上げが含まれている可能性があります。
少人数体制では記録が自動で残る仕組みから着手すると続けやすい
ひとり情シスや少人数体制の場合、記録が自動で残る仕組みを先に置くのが現実的です。人が毎回書き起こす運用は、忙しい時期に必ず止まります。
具体的には、次の順序をおすすめします。
- 重要なシステムのログ取得を有効にし、保管期間を設定する
- 資産とアカウントの情報をツール上で管理し、台帳の手作業を減らす
- 申請と承認を、メールではなくシステム上に記録が残る形にする
- 棚卸の結果を、日付と実施者が分かるファイルで保管する
- 決めた運用が守られているかを、自己点検として定期的に確認する
総務省の2025年調査では、アクセスログを記録している企業は41.0%、セキュリティ監査を実施している企業は26.7%でした(インターネット利用企業が母集団)。外部監査をいきなり入れるより、自己点検の記録を積み上げるほうが着手しやすいはずです。
あわせて、運用する人の側も整えてください。2025年調査では、社員教育を実施している企業は54.7%です。ルールを決めても、現場が手順を知らなければ記録は残りません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT統制に関するよくある質問
最後に、よく寄せられる疑問をまとめます。
IT統制は内部統制の一部にあたる
IT統制と内部統制の違いを整理します。内部統制は、業務を適正に行うための仕組み全体を指します。
IT統制はその一部で、内部統制の基本的要素のうち「ITへの対応」にあたります。別々の取り組みではなく、内部統制の中でITに関わる部分を切り出したものだと考えてください。
IT全般統制は土台、IT業務処理統制は業務処理の中の統制
2つの違いは役割の位置にあります。IT全般統制は、システムが正しく動く前提を支える土台の統制です。アクセス管理や変更管理、運用管理が含まれ、情シスの担当範囲と重なります。
IT業務処理統制は、会計システムの入力チェックや承認機能のように、個々の業務システムの中で自動的に働く統制です。土台か、処理の中かで区別できます。
上場していない企業に報告義務はないが取り組む意味はある
J-SOXの対象は金融商品取引法上の上場会社等のため、それ以外の会社に報告書の提出義務はありません。ただし、IPAの調査では2023年度に不正アクセス被害を受けた中小企業等の割合が10.0%でした。母集団は中小企業等の経営層・情シス担当者で、有効回答は4,191件です。
義務の有無とは別に、自社を守る仕組みとして取り組む意味があります。
IT統制は経営層・業務部門・情シスで分担する
IT統制は情シスだけの仕事ではありません。方針と体制を決めるのは経営層、業務プロセスの中の統制を運用するのは業務部門、システム面の土台を支えるのが情シスという役割分担になります。情シスがすべてを引き受けようとすると、承認と実施を同じ人が行う状態になり、職務分離の観点でも問題が生じます。
監査ではルールの有無ではなく運用の証跡を見られる
監査で確認されるのは、ルールの有無ではありません。そのルールどおりに運用された記録が見られます。申請書、承認記録、テスト結果、棚卸の実施結果などが対象です。
なお、総務省の2025年調査でセキュリティ監査を実施している企業は26.7%にとどまります。検証の工程は多くの企業で手薄になっています。
クラウドサービスやSaaSもIT統制の対象になる
クラウドサービスやSaaSも対象になります。自社でサーバーを持たない場合でも、アカウントの発行と削除、権限の設定、管理者権限の扱いは自社の責任範囲です。設定変更も業務の処理結果に影響するため、変更管理の対象として扱ってください。
まとめ
IT統制の全体像を、制度と公的データの両面から見てきました。要点は次のとおりです。
- IT統制はIT全社的統制・IT全般統制・IT業務処理統制の3層で構成され、J-SOXでは財務報告の信頼性を支える仕組みとして評価されます
- 総務省の2025年調査では、何らかの対策を実施している企業が98.3%に対し、セキュリティ監査は26.7%。記録と検証の工程が手薄になりやすい構図です
- ID・パスワードによるアクセス制御の実施率は2025年調査時点で60.4%、不正アクセス行為の認知件数は2025年で7,190件(報告ベース)です
- IT資産管理・ライセンス管理製品を導入している中小企業は2024年時点で10.3%で、多くの企業が手作業の管理にとどまっています
- 実務はアクセス管理・変更管理・運用管理の3領域に整理し、それぞれ「何を決めるか」と「何を記録に残すか」を決めます
次の一歩として、自社のアカウント一覧と権限の棚卸を、記録として残る形で一度やってみてください。そこから、自社に足りない統制が具体的に見えてきます。
ポイント
- IT統制は内部統制の一部で、3層に分かれる
- 監査で問われるのはルールの有無ではなく運用した記録
- 実務はアクセス管理・変更管理・運用管理の3領域に整理する
- 少人数体制では、記録が自動で残る仕組みから着手する
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

IT統制は、ルールを作るだけでは機能しません。現場が手順どおりに運用できて、はじめて記録が残ります。アカウントの申請、権限の棚卸、変更の承認といった手順を、担当者が自分の言葉で説明できる状態にしておくことが前提になります。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べる形になっているため、まとまった研修時間を取りにくい現場でも進められます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められる
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、支払いは請求書払いに対応しています。初期設定にかかる時間は約10分です。まずはサービス内容を確認してみてください。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「通信利用動向調査」(2021年調査)
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」
- 金融庁「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について(意見書)」(令和5年4月7日)
- 経済産業省「システム管理基準 追補版(財務報告に係るIT統制ガイダンス)」(令和6年12月25日改訂)