

【総務省データ】セキュリティ対策の実施率は2025年時点で98.3%|項目別の実施状況と被害の実態
「うちのセキュリティ対策は、これで足りているのだろうか」。情シスの担当をしていると、一度はこう感じたことがあるのではないでしょうか。
- 対策はしているつもりだが、十分なのか判断できない
- 予算も人手も限られていて、何から手をつけるか決められない
- 経営層に現状を説明するための根拠がない
結論から言うと、対策の「実施の有無」で自社を評価しても答えは出ません。総務省の調査によると、2025年時点で何らかのセキュリティ対策を実施している企業の割合は98.3%です。ほとんどの企業が実施済みに入るため、差がつくのは対策の中身のほうです。
この記事では、総務省とIPAの一次データをもとに、対策項目ごとの実施率、実際に起きている被害、企業規模による差を整理します。そのうえで、どこから着手すればよいかの判断材料をお渡しします。
この記事のポイント
- 2025年時点で何らかのセキュリティ対策を実施している企業は98.3%で、実施の有無では企業間の差がつきません(出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」)
- 一方でIPAの2024年度調査では、中小企業等の69.7%が情報セキュリティ対策を組織的には行っていないと回答しています(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- ランサムウェアの感染経路は、2025年時点でVPN機器・リモートデスクトップ経由が合計87.0%を占めます(出典: IPA「情報セキュリティ10大脅威 2026[組織編]」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ対策の実施率は2025年時点で98.3%で、8年間ほとんど動いていない
自社の対策レベルを測るとき、「何らかの対策をしているか」という問いはほとんど役に立ちません。総務省の令和7年通信利用動向調査では、2025年時点で何らかのセキュリティ対策を実施している企業は98.3%でした(無回答を除く集計)。
前年の2024年は97.7%で、「特に実施していない」と答えた企業は2.3%にとどまります。
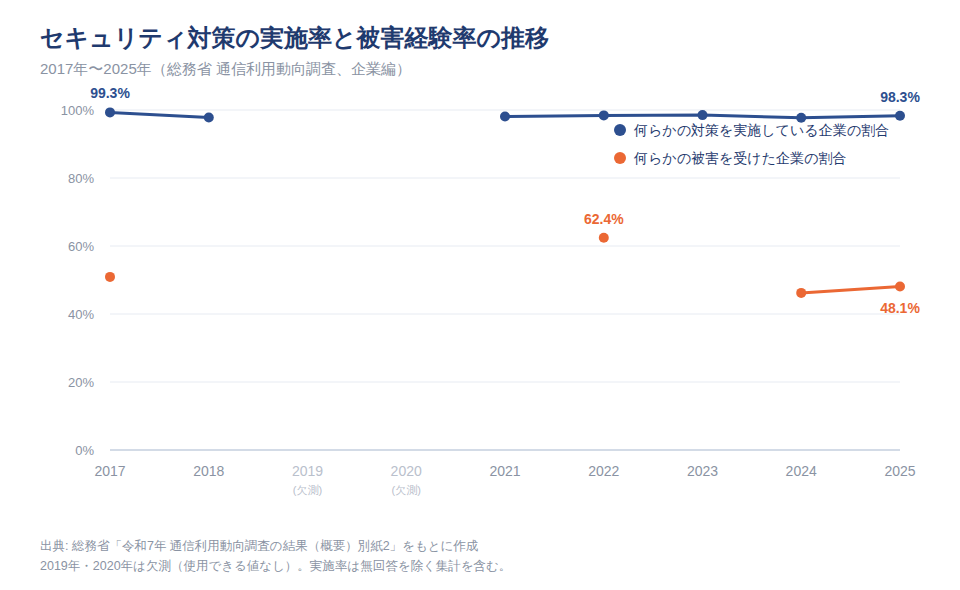
実施の有無で企業を分けても、ほとんどが同じ側に入ってしまいます。 差がつくのは、どの対策をどこまで実施しているかという中身の部分です。
2017年から2025年まで実施率は97.7〜99.3%の範囲に収まっている
同じ調査の同じ設問で追いかけると、実施率は8年間ほぼ横ばいです。
| 調査年 | 何らかのセキュリティ対策を実施している企業の割合 |
|---|---|
| 2017年 | 99.3% |
| 2018年 | 97.8% |
| 2021年 | 98.1% |
| 2022年 | 98.4% |
| 2023年 | 98.5% |
| 2024年 | 97.7% |
| 2025年 | 98.3% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」、各年版の結果概要(平成29年・平成30年・令和3年・令和4年・令和5年)をもとに作成。2019年・2020年は本記事で使用できる値がないため掲載していません。2025年の値は無回答を除く集計です。なお分母の呼称は年によって異なり、2017年・2018年は「情報通信ネットワーク利用企業に占める割合」、2021年以降は「インターネット利用企業からの回答」と記載されています。
最も高い2017年の99.3%と、最も低い2024年の97.7%の差は1.6ポイントです。年ごとの上下はありますが、一貫した上昇や下降は見られません。
この推移から読み取れるのは、実施率がすでに天井に近い水準にあるということです。伸びる余地がほとんど残っていない指標を自社の到達度の物差しにすると、判断を誤ります。
被害経験率は46〜62%の間で動き、実施率とは振れ幅が10倍違う
対策の実施率とは対照的に、被害の経験率は年ごとに大きく動いています。
総務省の同じ調査で、何らかのセキュリティ被害を受けた企業の割合を見てみます。2017年は50.9%、2022年は62.4%でした。
直近では、2024年が46.2%、2025年が48.1%でした。
実施率の振れ幅が1.6ポイントなのに対して、被害経験率は16ポイント以上動いています。対策を実施していても被害には遭う、という構造がここに表れています。
この対比から読み取れるのは、見るべき軸を「実施しているか」から「何をどこまで実施しているか」へ移す必要があるということです。
注意
被害経験率は、概要版と報告書版でわずかに異なる2系統の数値が公表されています。2024年・2025年のいずれも該当し、被害内容の「標的型メールの送付」も同様です。本記事では概要版の2024年46.2%、2025年48.1%を採用しました。他社の記事と数値が合わない場合は、どちらの資料に基づくかを確認してください。また被害経験率には「標的型メールの送付」のように、メールを受け取った段階の事象も含まれます。すべてが実害の発生を意味するわけではありません。
総務省の数値には常用雇用者100人未満の企業が含まれていない
ここまでの数値を自社に当てはめる前に、母集団を確認してください。総務省の通信利用動向調査(企業編)は、公務を除く産業に属する常用雇用者100人以上の企業を対象としています。
つまり2024年の97.7%も、2025年の98.3%も、従業員100人未満の企業を含まない数値です。
この前提から読み取れるのは、規模が小さい企業ほど公的統計と自社を比べにくいということです。100人未満の企業であれば、98.3%は自社が入っていない数値として扱ってください。
次の章では、この数値と食い違って見えるIPAの調査結果を並べて整理します。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「通信利用動向調査」各年版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「98%が対策済み」と「7割が組織的に未対応」は、測っている対象が違う
セキュリティ対策の実施状況を調べると、ずいぶん印象の違う数字が並びます。総務省の調査では、2024年時点で97.7%の企業が何らかの対策を実施しています。
一方、IPAの2024年度調査では、中小企業等の69.7%が「組織的には行っていない」と答えています。
この2つは矛盾していません。総務省は対策の有無を、IPAは対策の組織化を測っているためです。
どちらの母集団で自社を見るべきかを、ここで整理しておきましょう。
総務省の調査は18項目のうち1つでも実施していれば「対策あり」と数える
総務省の実施率が高く出るのは、設問の作りによるところが大きいです。企業編では18の対策項目を示し、実施しているものをすべて選ぶ複数回答の形式を取っています。
18の対策項目と「その他の対策」のうち1つでも選べば、「何らかの対策を実施している」に計上されます。端末にウイルス対策ソフトを1本入れているだけの企業も、この98.3%(2025年)や97.7%(2024年)に含まれます。実際、「特に実施していない」と答えた企業は2024年で2.3%しかいません。
この設問の作りから読み取れるのは、98%という数値が到達度ではなく着手率に近いということです。自社の対策が十分かどうかの判断には使えません。
IPAの調査では中小企業等の69.7%が「組織的には行っていない」と回答している
IPAの調査は、対策そのものではなく体制のあり方を聞いています。そのため中小企業の実像に近い数値が出ます。
2024年度調査では、対策を組織的には行わず各自の対応に任せている企業が69.7%でした。小規模企業者に限ると84.5%です。体制面では、専門部署または担当者がいる企業が9.3%、兼務の担当者がいる企業が21.0%にとどまります。
2つの調査を並べると、「ウイルス対策ソフトは入っているが、全体を見ている人がいない」という状態が見えてきます。自社がこれに当てはまるなら、総務省の98.3%より、IPAの69.7%のほうが近い数値です。
注意
69.7%は「無対策の企業の割合」ではありません。端末のウイルス対策など個別の対策は実施している企業が多いと考えられます。またこの調査はWebアンケートによるモニタ調査で、調査時期も総務省の調査とは一致しません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
対策の種類別に見ると、実施率は82.0%から19.5%まで開いている
セキュリティ対策は「技術的・組織的・物理的・人的」の4つに分けて説明されることが多いですよね。分類を覚えること自体は悪くありませんが、自社の優先順位を決める役には立ちません。
そこで本記事では、分類ではなく実施率の実数で並べます。総務省の2025年の調査で最も普及していたのは、端末へのウイルス対策プログラム導入で82.0%でした。
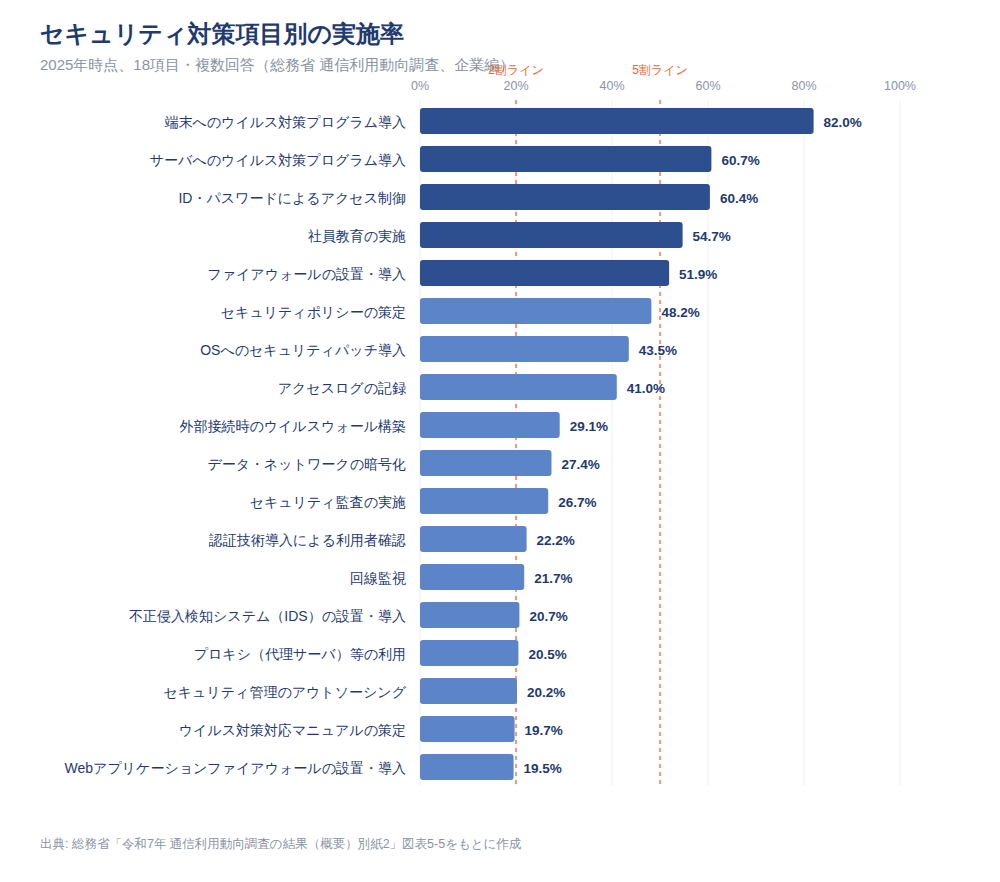
最も少なかったのは、Webアプリケーションファイアウォールの設置・導入で19.5%です。ウイルス対策対応マニュアルの策定も19.7%にとどまります。
同じ「セキュリティ対策」でも、普及の度合いは4倍以上開いています。
2025年時点で実施率が5割を超えるのは上位5項目だけ
まず、18項目の実施率を高い順に並べてみます。
| 対策項目 | 2024年 | 2025年 |
|---|---|---|
| 端末(OS・ソフト等)へのウイルス対策プログラム導入 | 82.0% | 82.0% |
| サーバへのウイルス対策プログラム導入 | 59.5% | 60.7% |
| ID・パスワードによるアクセス制御 | 58.9% | 60.4% |
| 社員教育の実施 | 52.9% | 54.7% |
| ファイアウォールの設置・導入 | 52.5% | 51.9% |
| セキュリティポリシーの策定 | 44.2% | 48.2% |
| OSへのセキュリティパッチ導入 | 42.4% | 43.5% |
| アクセスログの記録 | 37.8% | 41.0% |
| 外部接続時のウイルスウォール構築 | 30.0% | 29.1% |
| データ・ネットワークの暗号化 | 27.8% | 27.4% |
| セキュリティ監査の実施 | 26.2% | 26.7% |
| 認証技術導入による利用者確認 | 20.7% | 22.2% |
| 回線監視 | 20.3% | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入 | 19.5% | 20.7% |
| プロキシ(代理サーバ)等の利用 | 18.4% | 20.5% |
| セキュリティ管理のアウトソーシング | 18.3% | 20.2% |
| ウイルス対策対応マニュアルの策定 | 18.3% | 19.7% |
| Webアプリケーションファイアウォールの設置・導入 | 17.4% | 19.5% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」図表5-5(複数回答)
2025年時点で実施率が5割を超えるのは、上位5項目だけです。端末へのウイルス対策だけが82.0%と突出し、2番目のサーバへのウイルス対策は60.7%まで下がります。
監視やマニュアルといった運用側の項目は、20%前後に固まっています。 導入して終わりにできる対策は普及し、運用を続ける必要がある対策は広がっていない、という並びです。
直近1年で伸びたのは機器の追加ではなくポリシー策定とログの記録
2024年から2025年にかけて伸び幅が大きかったのは、運用や文書の整備にあたる項目でした。一方、機器の設置を伴う項目はほぼ横ばいです。
- セキュリティポリシーの策定: 44.2% → 48.2%
- アクセスログの記録: 37.8% → 41.0%
- セキュリティ管理のアウトソーシング: 18.3% → 20.2%
- ファイアウォールの設置・導入: 52.5% → 51.9%
- 外部接続時のウイルスウォール構築: 30.0% → 29.1%
- データ・ネットワークの暗号化: 27.8% → 27.4%
- 端末へのウイルス対策プログラム導入: 82.0% → 82.0%
この動きから読み取れるのは、設備投資を伴わない領域から先に埋まっているという傾向です。ただし1年差の比較であり、1ポイント前後の変動は誤差の範囲に収まる可能性があります。変動幅が1ポイント未満の項目は「減った」と読めません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」図表5-5
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2025年に企業が挙げた被害内容は「標的型メールの送付」が31.8%で最も多い
対策の話が続いたので、ここで実際に起きている被害を見ておきましょう。総務省の2025年の調査では、何らかのセキュリティ被害を受けた企業の割合は48.1%でした。
その内訳で最も多かったのが、標的型メールの送付で31.8%です。企業が経験している被害は、高度な侵入よりもメールを入口とする事象のほうが件数として目立ちます。
被害内容は標的型メール31.8%、ウイルスの発見・感染22.8%、不正アクセス4.1%
2025年の調査で企業が挙げた被害の内容は、次のとおりです。
- 標的型メールの送付: 31.8%
- ウイルスを発見または感染: 22.8%
- 不正アクセス: 4.1%
- 故意・過失による情報漏えい: 1.4%
このうち標的型メールの送付31.8%は概要版(別紙2)の値で、残る3項目は報告書の確定値です。概要版と報告書では有効回答数が異なるため、同じ項目でも小数第1位までそろわない場合があります。数値を引用するときは、どちらの資料に基づくかを確認してください。
注意したいのは、標的型メールの送付が「メールを受け取った段階」を含む選択肢だという点です。被害として計上されていても、開封や感染に至ったとは限りません。
一方で不正アクセスは4.1%、故意・過失による情報漏えいは1.4%でした。実害に近い項目ほど、割合は小さくなります。自社で「被害はなかった」と感じていても、メールの受信段階までを含めれば該当する企業は少なくありません。
10大脅威2026ではランサム攻撃が4年連続1位、AIの利用をめぐるリスクが初選出で3位
企業が体感する被害と、専門家が重く見る脅威は少しずれます。IPAの「情報セキュリティ10大脅威 2026[組織編]」の顔ぶれを見てみましょう。
| 順位 | 脅威 | 補足 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 1位・2位の並びが4年連続、選出は11年連続 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 8年連続の選出 |
| 3位 | AIの利用をめぐるサイバーリスク | 2026年版で初選出 |
| 5位 | 機密情報を狙った標的型攻撃 | ― |
| 6位 | 地政学的リスクに起因するサイバー攻撃 | ― |
| 7位 | 内部不正による情報漏えい等 | ― |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | ― |
| 9位 | DDoS攻撃 | ― |
| 10位 | ビジネスメール詐欺 | ― |
出典: IPA「情報セキュリティ10大脅威 2026[組織編]」。4位は本記事で使用できる数値がないため掲載していません。
このほか、システムの脆弱性を悪用した攻撃は6年連続の選出となっています。
なお「10大脅威 2026」は、2025年に社会的影響が大きかった脅威を選考会の投票で選んだものです。 公表年と対象年が1年ずれる点を押さえておくと、他社の記事を読むときにも混乱しません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026[組織編]」
企業規模が大きいほど被害経験率はおおむね高く出るが、小さい企業が安全なわけではない
公的統計を規模別に見ると、おおむね大きい企業ほど被害経験率が高く出ます。総務省の2024年の調査では、従業者規模100〜299人の企業が44.2%、5,000人以上の企業が72.9%でした。
ただし、この差をそのまま「小さい企業は安全」と読むのは危険です。被害経験率は、被害に気づいて回答できた企業の割合でもあります。
ウイルスの発見・感染は100〜299人で22.4%、5,000人以上では53.6%
規模別の数値を並べると、差の大きさがはっきりします。
| 従業者規模 | 何らかの被害を受けた割合(2024年) | ウイルスを発見又は感染(2024年) |
|---|---|---|
| 100〜299人 | 44.2% | 22.4% |
| 300人以上計 | 50.2% | 26.2% |
| 2,000人以上計 | 69.5% | 41.7% |
| 5,000人以上 | 72.9% | 53.6% |
何らかの被害を受けた割合は、最小の区分と最大の区分で28ポイント以上開いています。ウイルスの発見・感染に絞ると、100〜299人の22.4%に対して5,000人以上は53.6%と2倍以上です。
2025年の調査でも向きは変わりません。従業者規模100〜299人が45.6%、2,000人以上計が64.9%で、規模が大きいほど高く出る傾向が続いています。ただしこの傾向は単調ではありません。原典の細かい区分では、より規模の大きい区分のほうが低く出ている箇所もあります。
規模が小さいほど対策は個人任せで、専門部署があるのは4.4%にとどまる
被害経験率と合わせて見てほしいのが、体制側の数値です。IPAの2024年度調査から、規模別の対策体制を抜き出しました。
| 区分 | 組織的には行っていない | 専門部署(担当者)がある | 兼務の担当者がいる |
|---|---|---|---|
| 小規模企業者 | 84.5% | 4.4% | 11.1% |
| 中小企業(100名以下) | 47.6% | 14.8% | 37.6% |
| 中小企業(101名以上) | 13.6% | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
この組み合わせから読み取れるのは、被害の少なさを成果として説明しにくいということです。把握する担当者も仕組みも薄い層ほど、被害経験率が低く出ているためです。
社内の被害報告がゼロであることは、対策が効いている証拠にも、気づけていない証拠にもなります。報告件数の少なさを、対策の成果として経営層に説明しないでください。
注意
規模別の被害経験率は総務省の調査(常用雇用者100人以上の企業)、体制の数値はIPAの調査(中小企業等へのWebモニタ調査)によるものです。母集団も設問も異なるため、体制の薄さが被害の少なさを生んだという因果は示せません。大企業ほど攻撃対象になりやすい可能性も残ります。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入口はVPN機器・リモート接続が87.0%を占める
優先順位を考えるうえで、最も参考になるのが感染経路のデータです。IPAの「情報セキュリティ10大脅威 2026」は、警察庁のデータを引用しています。それによると、2025年のランサムウェアの感染経路は、VPN機器・リモートデスクトップ経由が合計87.0%を占めました。
同じ集計で、メール・添付ファイル経由は2.2%です。攻撃の主な入口と、多くの企業が対策を厚くしている場所はずれています。
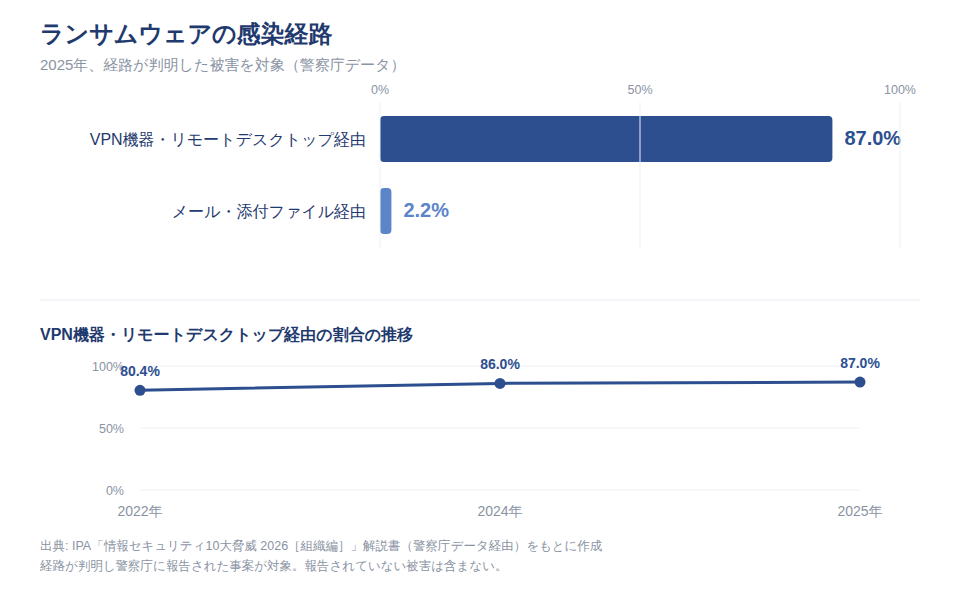
感染経路はVPN機器・リモートデスクトップ経由が2022年の80.4%から87.0%に上昇
この偏りは、一時的なものではありません。VPN機器・リモートデスクトップ経由の割合は、2022年が80.4%でした。2024年は86.0%、2025年は87.0%と上がり続けています。
「ランサムウェアはメールの添付ファイルから入る」という一般的な説明は、実データとかなりずれています。 2025年のメール・添付ファイル経由は2.2%にすぎません。
被害の件数も小さくありません。警察庁に報告された企業・団体等のランサムウェア被害は、2024年の上半期が114件、下半期が108件でした。
対策の優先順位を決めるなら、リモートアクセスの安全確保から見直すのが筋の通った順番になります。
注意
感染経路のデータは、警察庁に被害が報告され、かつ経路が判明した事案だけを分母としています。報告されていない被害や経路が特定できなかった事案は含まれません。割合の大小は、実際の発生件数の比率と一致するわけではない点に注意してください。
入口を見張る対策の実施率は2割前後で止まっている
一方、対策側の数値を見ると、外部からの接続を確認・監視する項目は伸びていません。総務省の2025年の調査では、端末へのウイルス対策プログラム導入が82.0%まで普及しています。これに対して、次の3項目は2割前後にとどまります。
- 認証技術導入による利用者確認: 22.2%
- 回線監視: 21.7%
- 不正侵入検知システム(IDS)の設置・導入: 20.7%
端末の中を守る対策は普及し、入口を見張る対策は4社に1社も実施していません。 OSへのセキュリティパッチ導入も43.5%にとどまります。
この組み合わせから読み取れるのは、優先順位を見直す余地が大きいということです。ただし感染経路のデータと実施率は母集団が違うため、対策の薄さが感染を招いたという因果は示せません。なお「認証技術導入による利用者確認」は、多要素認証に限定した選択肢ではありません。
出典: IPA「情報セキュリティ10大脅威 2026[組織編]」解説書(警察庁データ経由)/IPA「情報セキュリティ白書2025」第1章(警察庁データ経由)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
中小企業では63.6%が従業員教育を実施しておらず、約7割が対策投資を「していない・わからない」と回答している
ここまでは対策の中身を見てきましたが、人と予算の実態も押さえておきましょう。IPAの2024年度調査では、従業員向けの情報セキュリティ教育を「特に実施していない」中小企業等が63.6%でした。
情報セキュリティ対策への投資額についても、「投資していない」または「わからない」と答えた企業が約7割を占めます。中小企業では、教育も、投資額の把握も進んでいない企業が多数を占めます。
教育を実施していない中小企業は63.6%、総務省調査の社員教育実施率は54.7%
教育については、2つの調査で違う角度の数値が出ています。
IPAの2024年度調査では、従業員のセキュリティリテラシーを高める教育を特に実施していない中小企業等が63.6%でした。一方、総務省の調査で社員教育を実施していると答えた企業は、2025年が54.7%、2024年が52.9%です。
この2つは母集団が異なるため、単純に足したり引いたりはできません。総務省は常用雇用者100人以上の企業、IPAは中小企業等が対象です。
それでも、どちらの調査でも半数前後の企業が教育に手をつけていない点は共通しています。教育は費用よりも時間の確保が課題になりやすく、規模が小さいほど後回しになりがちです。
ランサムウェアの被害額は平均2,386万円、対応工数は平均27.7人月
投資を判断する材料として、被害が起きたときのコストも見ておきましょう。IPAが紹介しているJNSAの調査では、ランサムウェア感染被害を受けた組織の被害額は平均2,386万円でした。
事故対応に要した内部工数は平均27.7人月です。なお調査対象では、身代金を支払ったと回答した組織はありませんでした。
IPAの調査では、2023年度にランサムウェアの感染被害を受けた中小企業等は8.3%でした。一度起きると、復旧に人手を取られます。
注意
被害額2,386万円と内部工数27.7人月は、サンプル調査の数値です。対象は2017年1月から2022年6月までに公表・報道された事案に限られます。公表されない小規模な被害は含まれず、平均値も高めに出ます。またこの結果は、中小企業だけでなく大企業や団体等の回答も含まれたものである点に留意が必要です。費用対効果を断定する根拠には使えません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「同 調査報告書(概要版)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
JPCERT/CCの報告件数は2025年度に74,096件へ増えたが、被害経験率は横ばい
インシデントの件数が増えたというニュースを見ると、不安になりますよね。JPCERT/CCへのインシデント報告件数は、2024年度が46,038件、2025年度が74,096件でした。
ただし同じ時期の企業の被害経験率は、2024年の46.2%から2025年の48.1%とほぼ横ばいです。件数の増加を、そのまま自社の被害リスクの増加として読むことはできません。
報告件数は1年で約1.6倍、四半期では2025年7〜9月の23,857件が最多
まず、四半期ごとの推移を確認します。
| 期間 | 報告件数 |
|---|---|
| 2024年1〜3月 | 11,741件 |
| 2024年4〜6月 | 15,396件 |
| 2024年7〜9月 | 10,797件 |
| 2024年10〜12月 | 9,743件 |
| 2025年1〜3月 | 10,102件 |
| 2025年4〜6月 | 14,558件 |
| 2025年7〜9月 | 23,857件 |
| 2025年10〜12月 | 20,336件 |
| 2026年1〜3月 | 15,345件 |
| 2026年4〜6月 | 14,056件 |
出典: JPCERT/CC「インシデント報告対応レポート」各四半期版(2023年度第4四半期〜2026年度第1四半期)。各号のリンクは記事末の出典一覧に掲載しています。
2025年度の合計は74,096件で、2024年度の46,038件から約1.6倍になりました。増加の中心は2025年7〜9月の23,857件で、直近の2026年4〜6月は14,056件まで戻っています。
混同しやすいのが「報告件数」と「調整件数」です。 2025年度の調整件数は12,844件で、JPCERT/CCが関係組織と対応調整を行った件数を指します。寄せられた報告そのものを数えた報告件数とは、定義が違います。
増加分の多くはフィッシングサイトの報告で、企業の自社被害の申告ではない
報告件数が増えた中身を見ると、内訳が偏っています。2025年10〜12月にJPCERT/CCがカテゴリー別に分類したインシデントのうち、フィッシングサイトが12,397件で最も多くを占めました。この内訳の分母は、報告件数20,336件ではなく、報告を名寄せしたインシデント件数である点に注意してください。
これは「このサイトが怪しい」という通報であり、企業が自社の被害として申告した件数ではありません。
ここから読み取れるのは、報告件数の増加が観測・通報される事象の増加を表しているということです。企業1社あたりの被害確率の変化とは別の指標として扱ってください。
ただし、総務省の調査は年1回の自己申告であり、気づけていない被害は計上されません。被害経験率が2024年46.2%から2025年48.1%で横ばいだからといって、実態が横ばいだと断定することもできません。
出典: JPCERT/CC「インシデント報告対応レポート(2025年度第4四半期)」/同(2025年度第3四半期)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
多要素認証やEDRの導入率は、公的統計では測られていない
自社の多要素認証やEDRの導入状況を、他社と比べたいと思ったことはありませんか。残念ながら、総務省の通信利用動向調査でその比較はできません。
調査で実施率を聞いている項目の中に、多要素認証やEDR、ゼロトラストに相当する選択肢がないためです。最も近いのは「認証技術導入による利用者確認」で、2025年の実施率は22.2%でした。
一方、脅威の側では新しい論点が次々に加わっています。IPAの「情報セキュリティ10大脅威 2026」では、AIの利用をめぐるサイバーリスクが初選出で3位に入りました。
総務省が実施率を聞く項目に多要素認証・EDR・ゼロトラストに相当する選択肢がない
ここで断定できるのは、総務省の通信利用動向調査の調査項目に限った話です。他の省庁や業界団体の調査に該当するデータが存在する可能性は残ります。
認証や監視に関係する選択肢は3つあります。2025年の実施率は、認証技術導入による利用者確認が22.2%でした。不正侵入検知システムは20.7%、セキュリティ管理のアウトソーシングは20.2%です。
いずれも粒度が粗く、どの技術を使っているかまでは分かりません。
ただし、これは調査の欠陥ではありません。 選択肢を維持しているからこそ、2017年からの実施率を同じ物差しで比べられます。
脅威側の論点は毎年更新され、AIとリモートワーク環境が上位に入っている
脅威ランキングのほうは、毎年中身が入れ替わります。10大脅威2026では、AIの利用をめぐるサイバーリスクが3位、リモートワーク等の環境や仕組みを狙った攻撃が8位に入りました。システムの脆弱性を悪用した攻撃も、6年連続の選出となりました。
この差から読み取れるのは、新しい対策ほど自社の位置を確かめにくいということです。脅威の議論は毎年更新されるのに、実施率を測る物差しは固定されているためです。
比べる相手がない領域では、公的統計の平均値を探しても答えは出ません。業界団体の資料や自社の運用記録を使うほうが現実的です。「自社の管理端末のうち何台にEDRが入っているか」を自分で数えるほうが、判断には役立ちます。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026[組織編]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
実施率の低い項目のうち、費用をかけずに着手できるものから埋める
ここまでのデータを踏まえて、着手の順番を整理します。結論としては、実施率が低く、かつ費用のかからない項目から埋めるのが現実的です。
2025年時点でセキュリティポリシーの策定は48.2%、認証技術導入による利用者確認は22.2%にとどまります。前者は文書の整備、後者は設定と運用の見直しが中心で、大きな設備投資を必ずしも伴いません。
製品を入れ替える前に、今ある仕組みの使い方を見直すほうが先です。
実施率が5割を下回るポリシー策定48.2%・パッチ導入43.5%・ログ記録41.0%は費用が小さい
まず手をつけたいのは、実施率が5割を下回っている運用系の項目です。2025年時点でセキュリティポリシーの策定が48.2%、OSへのセキュリティパッチ導入が43.5%でした。アクセスログの記録は41.0%です。
ウイルス対策対応マニュアルの策定にいたっては19.7%です。いずれも機器の購入より、決めることと記録することが中心になります。
この領域は直近1年で実際に伸びた領域でもあります。着手しやすい打ち手から埋まっている、という他社の動きに沿った順番です。
ポイント
- 1. セキュリティポリシーを文書にする(2025年の実施率48.2%)
- 2. OSとソフトのパッチ適用のルールと担当を決める(同43.5%)
- 3. 主要なシステムのアクセスログを残す設定にする(同41.0%)
- 4. 障害・感染時の連絡手順をマニュアルにする(同19.7%)
リモート接続の認証と監視は実施率2割前後で、伸びしろが最も大きい
次に見直したいのが、外部からの接続まわりです。ランサムウェアの感染経路は、2025年時点でVPN機器・リモートデスクトップ経由が合計87.0%を占めていました。
これに対して、2025年の実施率は認証技術導入による利用者確認が22.2%、回線監視が21.7%でした。不正侵入検知システムは20.7%です。攻撃が集中している入口ほど、対策の実施率が低いままになっています。
ここから読み取れるのは、リモート接続の認証と監視に伸びしろが大きいということです。ただし感染経路と実施率は別々の調査に由来するため、対策を追加すれば被害が減ると断定はできません。優先して確認する順番の材料として使ってください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026[組織編]」
まとめ
セキュリティ対策の全体像を、一次データから整理してきました。要点は3つです。
第1に、2025年時点で何らかの対策を実施している企業は98.3%で、実施の有無は自社の到達度を測る物差しになりません。
第2に、見るべきは中身と規模の差です。IPAの2024年度調査では、中小企業等の69.7%が組織的には対策していないと答えています。総務省の数値とは、測っている対象が違います。
第3に、優先順位の手がかりは入口にあります。ランサムウェアの感染経路は、2025年時点で87.0%がVPN機器・リモートデスクトップ経由でした。一方、企業が挙げた被害内容の最多は標的型メールの送付で31.8%です。
自社の対策を説明するときは、「対策済みかどうか」ではなく「どの項目をどこまで実施しているか」を数字で示してみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026[組織編]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご案内

この記事で見てきたとおり、中小企業では従業員教育が後回しになりがちで、対策が個人任せになっている企業も少なくありません。担当者が一人しかいない職場では、教育の設計まで手が回らないのが実情ではないでしょうか。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に少しずつ学べる形にして、教育の運用負荷を下げます。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習できます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を把握できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
5名から利用でき、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「平成29年 通信利用動向調査の結果(概要)」
- 総務省「平成30年 通信利用動向調査の結果(概要)」
- 総務省「令和3年 通信利用動向調査の結果(概要)」
- 総務省「令和4年 通信利用動向調査の結果(概要)」
- 総務省「令和5年 通信利用動向調査の結果(概要)」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要版)」
- IPA「情報セキュリティ10大脅威 2026[組織編]解説書」
- IPA「情報セキュリティ白書2025」第1章
- JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第1四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第2四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第3四半期)」
- JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」
- JPCERT/CC「インシデント報告対応レポート(2025年度第1四半期)」
- JPCERT/CC「インシデント報告対応レポート(2025年度第2四半期)」
- JPCERT/CC「インシデント報告対応レポート(2025年度第3四半期)」
- JPCERT/CC「インシデント報告対応レポート(2025年度第4四半期)」
- JPCERT/CC「インシデント報告対応レポート(2026年度第1四半期)」