

【総務省・警察庁データ】ゼロトラストとは|境界型防御との違いと、テレワーク50.1%・侵入経路87.0%(2025年)が示す限界
「ゼロトラスト」という言葉を、ここ数年で何度も見かけたのではないでしょうか。ただ、いざ自社でやるべきかと聞かれると、答えに詰まってしまう方は多いはずです。
- ゼロトラストと境界型防御の違いを、自分の言葉で説明できない
- ベンダーの資料を読んでも製品の話になり、自社に必要か判断できない
- ファイアウォールもVPNも入れている。これで足りないのか分からない
先に結論をお伝えします。ゼロトラストは特定の製品ではなく、「社内ネットワークの内側だから安全」という前提を置かない考え方です。
そしてその前提は、テレワークとクラウドの普及によってすでに崩れています。この記事では、その崩れ方を総務省・警察庁・IPAの一次データで確認していきます。
この記事のポイント
- テレワーク導入率は2025年時点で50.1%です。2019年の20.1%から30ポイント上がっています(出典: 総務省「通信利用動向調査」各年版)
- クラウド利用率は2025年時点で全体83.5%、資本金1000万円未満の企業でも75.4%です(出典: 総務省「令和7年通信利用動向調査の結果(概要)」)
- ランサムウェアの感染経路は2025年時点で87.0%がVPN機器とリモートデスクトップ経由でした(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ゼロトラストは社内ネットワークの内側も信頼せず、アクセスのたびに検証する考え方
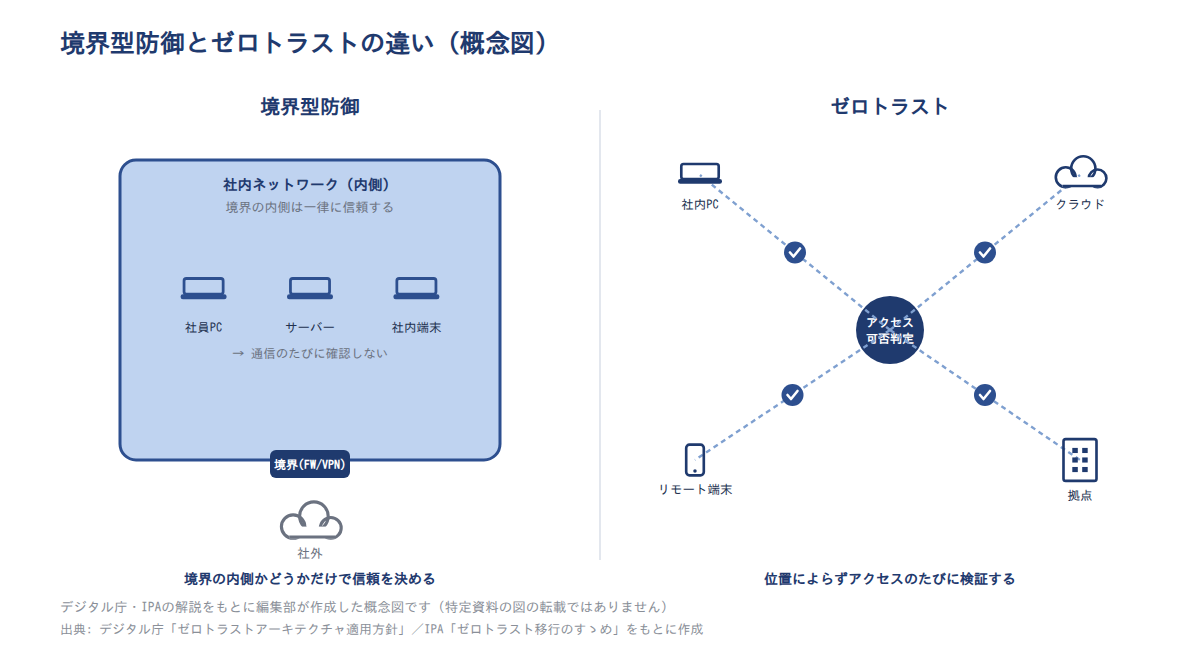
ゼロトラストとは、社内ネットワークの内側にある通信や利用者であっても、無条件には信頼しない考え方です。利用者や端末が誰・何であるかを、アクセスのたびに確認して可否を決めます。
この考え方は、日本でも公的機関の文書で整理されています。デジタル庁は2022年6月に、政府情報システム向けのゼロトラストアーキテクチャ適用方針を、デジタル社会推進標準ガイドライン(DS-210)として示しました。
IPAのサイトでは、産業サイバーセキュリティセンターの中核人材育成プログラム(5期生)の成果物として、ゼロトラスト移行のすゝめが公開されています。IPA名義の公式ガイドラインではありませんが、移行を検討する順序をまとめた資料として参考になります。
まずは用語の関係を整理しておきましょう。
用語の整理
- ゼロトラスト: ネットワーク上の位置を信頼の根拠にせず、アクセスのたびに検証するという考え方
- 境界型防御: 社内と社外を境界で分け、内側に入った通信は信頼する従来の守り方
- ゼロトラストアーキテクチャ: ゼロトラストの考え方にもとづいて設計されたシステム構成の呼び名
ゼロトラストは特定の製品名ではなく、暗黙の信頼を置かない設計思想
最初に外しておきたい誤解があります。ゼロトラストは、買って導入すれば実現する製品の名前ではありません。
原則はごく単純で、ネットワーク上の位置や資産の所有者だけを根拠に信頼しない、という一点にあります。社内のLANにつながっている端末だから安全、会社支給の端末だから安全、といった判断をやめるということです。
この整理は、米国のNISTが2020年8月に公開したSP 800-207「ゼロトラスト・アーキテクチャ」が代表的です。同文書は、ネットワーク上の位置や資産の所有者だけを根拠に暗黙の信頼を与えないという考え方を出発点に、7つの原則を示しています。日本ではデジタル庁が政府情報システム向けの適用方針を示しました。
つまりゼロトラストは、製品選定の話ではなく設計思想の話です。手元の環境をどう見直すかという観点で読み進めてみてください。
境界型防御は「社内は安全」を前提にするが、ゼロトラストはその前提を外す
次に、従来の境界型防御との違いを押さえます。両者の差は「どこで信頼を決めるか」にあります。
| 観点 | 境界型防御 | ゼロトラスト |
|---|---|---|
| 信頼の根拠 | 社内ネットワークの内側にいること | 利用者・端末・アクセス先の確認結果 |
| 検証のタイミング | 境界を越えるとき(接続時)が中心 | アクセスが発生するたび |
| 主な守りの手段 | ファイアウォール、VPNによる出入口の制御 | ID管理、多要素認証、端末状態の確認、記録の集約 |
| 社外の利用を想定するか | 例外的な扱いとして想定する | 前提として想定する |
境界型防御の代表的な手段であるファイアウォールは、総務省の調査によると、2025年時点でインターネットを利用している企業のうち51.9%が設置・導入しています。
ここで誤解してほしくないのは、境界型防御が間違いになったわけではないという点です。出入口の防御は引き続き必要で、ゼロトラストはそこに信頼の検証を重ねる考え方だと捉えてください。
出典: デジタル庁「ゼロトラストアーキテクチャ適用方針」/NIST「SP 800-207 ゼロトラスト・アーキテクチャ」/IPA産業サイバーセキュリティセンター 中核人材育成プログラム5期生「ゼロトラスト移行のすゝめ」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
テレワーク導入率は2025年時点で50.1%で、社内と社外の境目はすでに曖昧
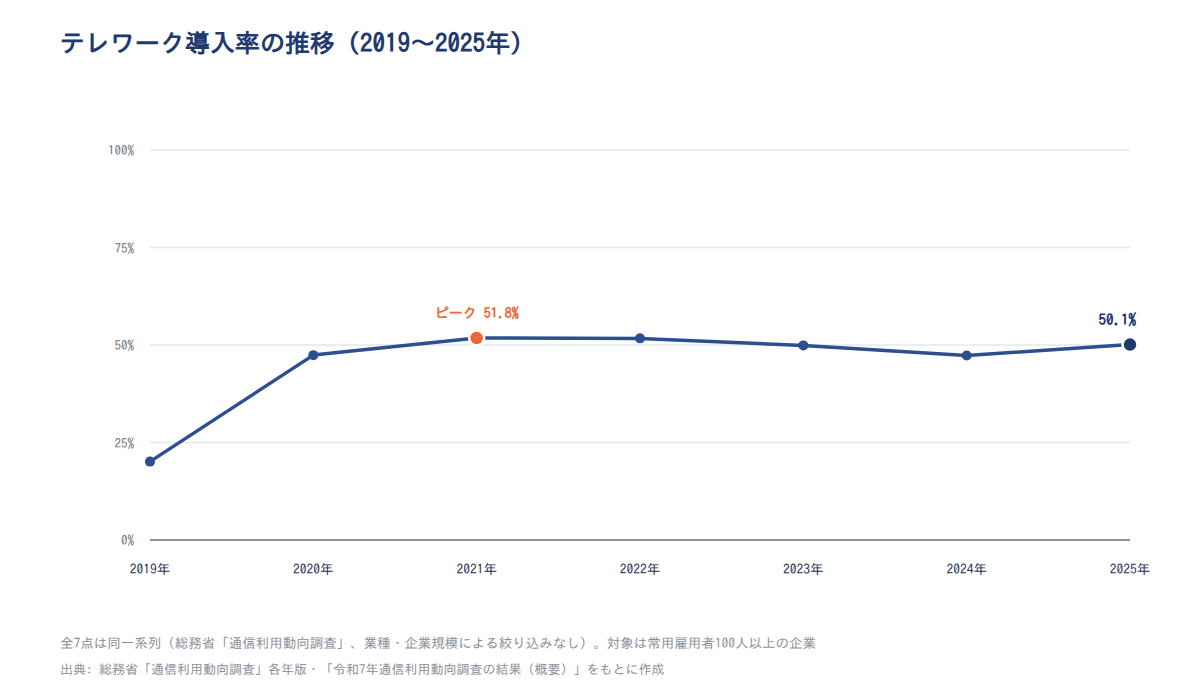
境界型防御の前提が崩れた理由は、働く場所の変化に表れています。総務省の通信利用動向調査(常用雇用者100人以上の企業が対象)によると、テレワークを導入している企業の割合は2025年時点で50.1%です。
約半数の企業に、社外から社内システムへのリモートアクセスの経路があります。ただし一部の部署だけで導入している企業も含まれるため、全社員が社外から働いているという意味ではありません。
それでも、社内と社外を1本の線で分ける前提は、この時点ですでに崩れています。
2019年の20.1%から2025年の50.1%まで、6年で約30ポイント上がっている
まず推移を事実として確認します。総務省の通信利用動向調査の各年版から、テレワーク導入企業の割合を並べると次のようになります。
| 調査年 | テレワーク導入企業の割合 |
|---|---|
| 2019年 | 20.1% |
| 2020年 | 47.4% |
| 2021年 | 51.8% |
| 2022年 | 51.7% |
| 2023年 | 49.9% |
| 2024年 | 47.3% |
| 2025年 | 50.1% |
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」(2019〜2024年)/総務省「令和7年通信利用動向調査の結果(概要)」(2025年)。全年とも同一の調査・同一指標の系列で、業種や規模による絞り込みは行っていません
大きく動いたのは2020年です。2019年の20.1%から47.4%へ、1年で27.3ポイント上がりました。
最も高い年は2021年の51.8%です。その後も2023年49.9%、2024年47.3%、2025年50.1%と、50%前後で推移しています。2019年の20.1%から約30ポイント上がった水準が、そのまま定着しているという形です。
2021年をピークに3年下がったが、コロナ前の水準には戻っていない
「テレワークはむしろ減っているのでは」と感じている方もいるでしょう。実際、2021年の51.8%から2024年の47.3%まで、4.5ポイント下がった局面が3年続きました。
この数値から読み取れるのは、下げ止まった位置の高さです。減少はしたものの、戻った先は2019年の20.1%ではなく2024年の47.3%で、コロナ前より27ポイント高い水準にとどまっています。
2025年に50.1%へ反転したことも合わせると、これは一時的な揺り戻しとは読めません。企業のおよそ半数で「社員全員が社内ネットワークの内側にいる」という前提が、恒常的に成り立たなくなったと考えるのが妥当です。
この調査の対象は常用雇用者100人以上で、「導入」には一部部署だけの導入も含まれる
注意
この調査の対象は、公務を除く産業に属する常用雇用者100人以上の企業です。従業員100人未満の企業は調査対象に含まれていません。また「導入している」には、一部の部署だけで導入している企業も含まれます。全社的な普及度や実施頻度を示す数値ではありません。総務省は2025年の50.1%を「前年から2.8ポイント増加」と説明していますが、標本調査である以上、数ポイントの動きには誤差が含まれる点に留意してください。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
クラウド利用率は2025年時点で83.5%、資本金1000万円未満の企業でも75.4%
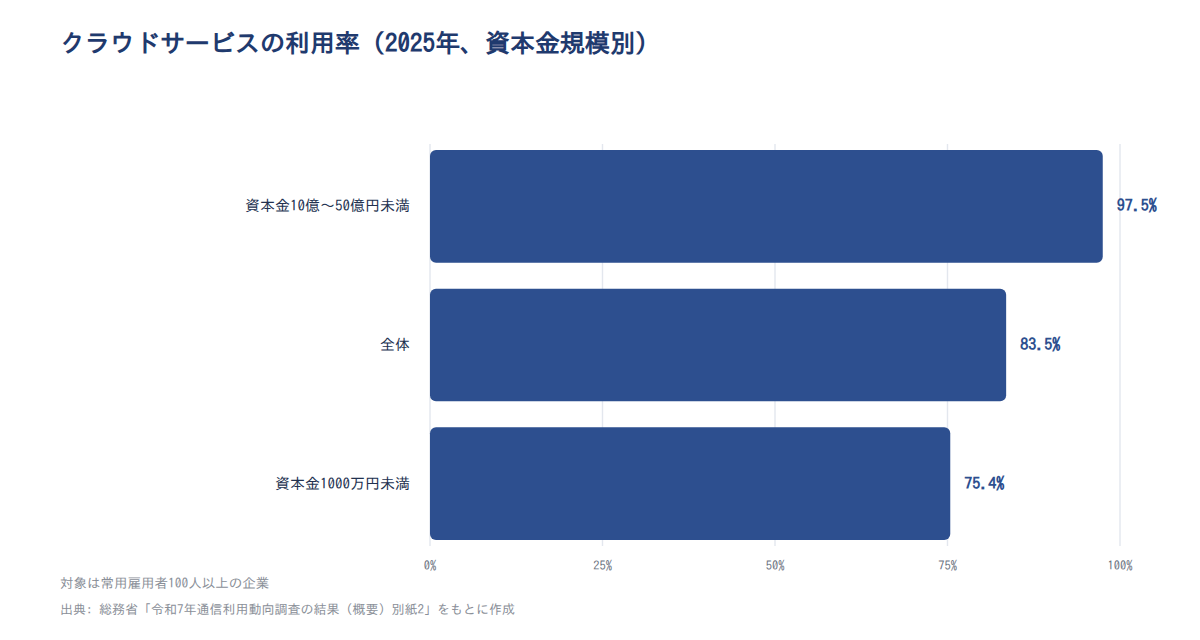
「うちはテレワークをしていないから関係ない」と考えた方にこそ、次のデータを見ていただきたいです。総務省の同じ調査(常用雇用者100人以上の企業が対象)によると、クラウドサービスを利用している企業の割合は2025年時点で83.5%です。
社員が社内にいても、使っているシステムが社外にあれば、通信は境界の外へ出ていきます。守る対象が社内ネットワークの中に収まっていないという点では、テレワークの有無は関係ありません。
資本金1000万円未満と10億円〜50億円未満では利用率が22.1ポイント違う
まず事実を確認します。2025年時点のクラウド利用率を資本金規模別に見ると、次のような差があります。
| 区分(2025年) | クラウドサービスの利用率 |
|---|---|
| 資本金1000万円未満 | 75.4% |
| 全体 | 83.5% |
| 資本金10億円〜50億円未満 | 97.5% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」。対象は常用雇用者100人以上の企業です
資本金1000万円未満の層と10億円〜50億円未満の層の差は22.1ポイントです。なお資本金規模別で最も利用率が高いのは50億円以上の層で、22.1ポイントは規模間の最大差ではありません。企業規模が大きいほどクラウドの利用が進んでいる傾向は、データが示すとおりです。
資本金1000万円未満でも4社に3社が利用しており、守る対象はすでに社外にある
このデータから読み取ってほしいのは、22.1ポイントという差ではありません。注目すべきは、資本金1000万円未満の層でも75.4%という水準の高さです。
テレワーク導入率が規模によって大きく開くのに対し、クラウド利用は資本金1000万円未満の層でも4社に3社に届いています。ゼロトラストは大企業やテレワーク前提の会社の話だ、という理解はこの数値と合いません。
注意
この調査では、一部の業務でクラウドを使っていれば「利用している」に計上されます。ファイル保管やメールなど限定的な用途だけの企業も含まれるため、「7割超が主要なデータをクラウドに置いている」とまでは読めません。また対象は常用雇用者100人以上の企業で、資本金1000万円未満の区分は回答企業がn=100と少なく、誤差幅が大きくなります。資本金規模は従業者規模と一致しないため、資本金別の差をそのまま人数規模の差として読み替えないようにしてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ランサムウェアの侵入経路は2025年時点で87.0%がVPN機器とリモートデスクトップ経由
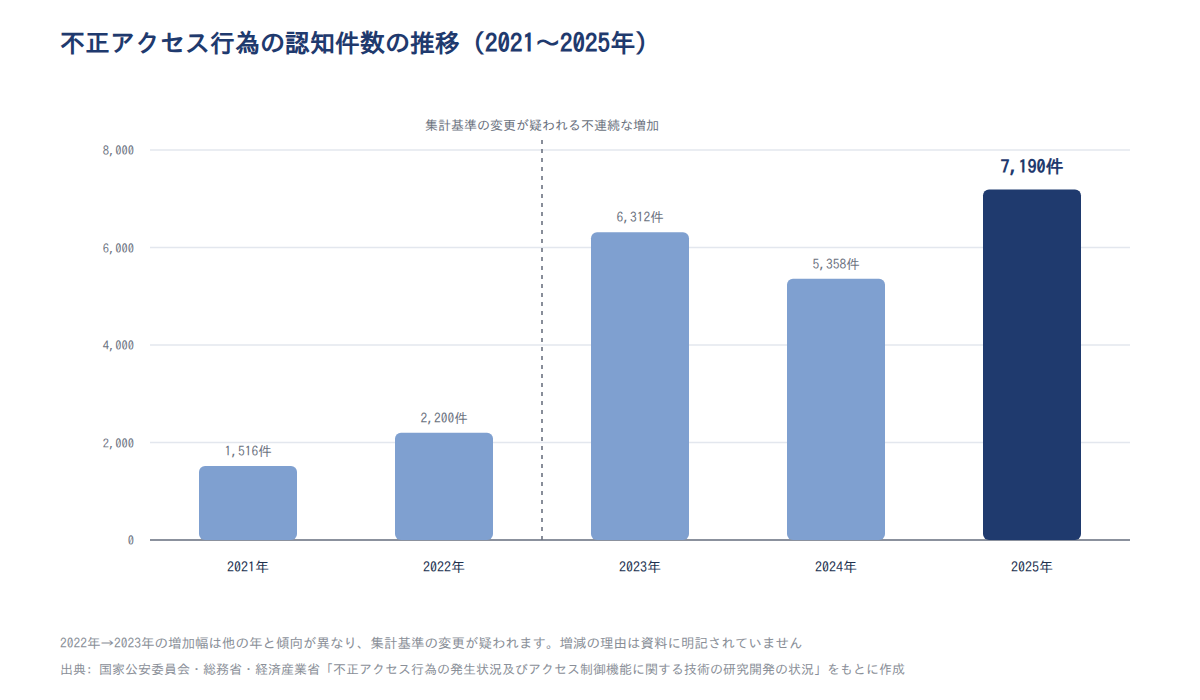
境界型防御の限界は、攻撃側のデータにも表れています。IPA「情報セキュリティ10大脅威 2026」解説書[組織編]に、感染経路の内訳が載っています。2025年のランサムウェアの感染経路は87.0%がVPN機器とリモートデスクトップ経由でした。この解説書の原データは、警察庁「サイバー空間をめぐる脅威の情勢等」です。
VPN機器もリモートデスクトップも、社外から社内へ入るために企業が自ら用意した出入口です。守るために設けた経路が、そのまま侵入経路の大半を占めているという状況になっています。
不正アクセスの認知件数は2025年に7,190件で、前年比34.2%増えている
まず件数の推移を事実として確認します。国家公安委員会・総務省・経済産業省が不正アクセス禁止法にもとづいて毎年公表している不正アクセス行為の認知件数(都道府県警察から警察庁に報告された件数の集計)は、次のように推移しています。
| 調査年 | 不正アクセス行為の認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件 |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
直近では、2024年の5,358件から2025年の7,190件へ1,832件増えました。伸び率にすると34.2%です。
攻撃の入り口が、社外から社内へ入るための正規の出入口に集中している
ここから読み取れるのは、攻撃の入り口が偏っているという構図です。ランサムウェアの感染経路は、2025年時点で87.0%がVPN機器とリモートデスクトップ経由に集中していました。
IPAの解説書は、リモートワークの定着で業務環境が変わったと説明しています。社外から社内システムへアクセスする形が広がり、攻撃者が狙える範囲そのものが増えたという整理です。
JPCERT/CCも、SSL-VPN製品を狙った事案を継続して公表しています。2025年8月には、SonicWall製ファイアウォールのSSL-VPN機能を標的とする脅威活動について、最新の修正プログラムを適用し多要素認証を有効にしていた環境でも被害が報告されていると注意を促しました。IPAも2025年10月31日に、VPN機器等の脆弱性を悪用したネットワーク貫通型攻撃への注意喚起を公表しています。
出入口を強くするという発想だけでは、その出入口を通って入られる攻撃に対応しきれません。ここが、境界型防御にゼロトラストの考え方を重ねる理由です。なお多要素認証を有効にすれば、公開している機器の管理が不要になるわけではありません。経路の棚卸しと更新プログラムの適用は、認証の強化とは別に続ける必要があります。
認知件数7,190件に対し検挙は431件で、事後の摘発は1割に届かない
対応の難しさは、検挙の件数にも表れています。2025年の不正アクセス禁止法違反事件の検挙件数は431件で、そのうち「不正アクセス行為」は407件でした。
同じ2025年の認知件数7,190件と並べると、検挙に至った件数は1割に届きません。起きてから摘発するという流れに期待するのではなく、入られる前提で内側の検証を増やすという考え方が現実的です。
注意
認知件数は警察への相談・届出にもとづく件数で、実被害の増加をそのまま示すものではありません。2022年の2,200件から2023年の6,312件への増え方は不連続で、集計基準の変更を疑う余地があります。検挙件数は被疑者の特定を前提とするため、認知件数との比率を「防御の失敗率」と読むことはできません。また87.0%は、感染経路を特定できた事案の中での構成比です。これらの数値は同じ傾向を示していますが、因果関係を示すものではありません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「SSL-VPN機能が有効化されたSonicWall製ファイアウォールGen 7以降を標的とする脅威活動について」/IPA「VPN機器等に対するORB化を伴うネットワーク貫通型攻撃のおそれについて」
ゼロトラストの優先度は全国平均ではなく、業種と規模で判断する
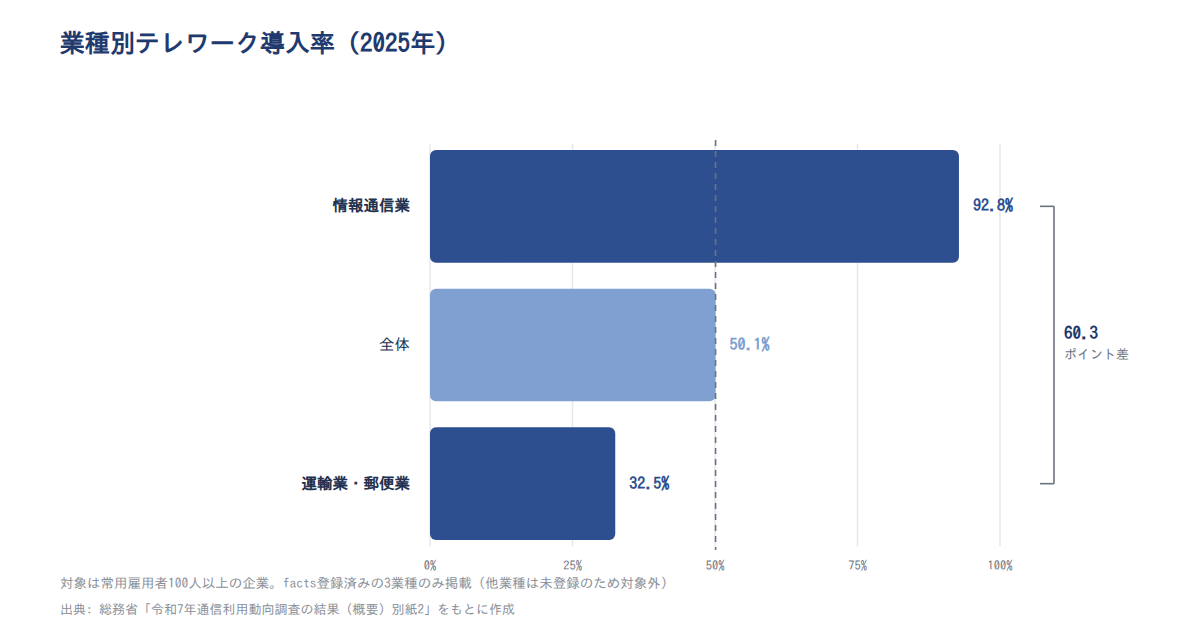
ここまでの数値は全国平均です。ただ、自社に必要かを判断する材料としては、平均値はあまり役に立ちません。
理由は、業種と規模で導入状況が大きく違うからです。同じ50.1%という平均値の裏側で、9割を超える業種と3割台の業種が並んでいます。
業種別では情報通信業92.8%と運輸・郵便業32.5%で60.3ポイント開いている
業種別のデータを見てみましょう。総務省の2025年調査では、テレワーク導入率は情報通信業が92.8%、運輸・郵便業が32.5%でした。この2業種が、産業分類の中でそれぞれ最も高い値と最も低い値です。
この2業種の差は60.3ポイントです。同じ調査の全体値は50.1%ですから、平均値はこの幅の中間にあるだけで、どの業種の実態とも一致しにくい数字だと分かります。
一方で、最も低い運輸・郵便業でも3社に1社は導入しています。「うちの業界ではテレワークはしない」という前提も、実際の数値ほど単純ではありません。
従業者2,000人以上では81.2%で、全体より31ポイント高い
規模別でも差があります。同じ2025年調査で、従業者2,000人以上の企業のテレワーク導入率は81.2%でした。
この81.2%は、全体の50.1%と比べると31.1ポイント高く、規模が大きいほど導入が進んでいる状況です。テレワークは業種・規模による差が大きい一方で、前の章で見たクラウド利用は資本金1000万円未満の層でも7割を超えていました。この対比が、次の判断軸につながります。
判断軸はテレワークの有無ではなく、社外から社内資産に届く経路の数
ここから言えるのは、判断軸を変えたほうがよいということです。検討すべきかは「テレワークをしているか」ではなく、社外から社内資産に届く経路の数で決まります。
2025年時点でテレワーク導入率が32.5%の業種でも、クラウドは資本金1000万円未満の層で75.4%が使っています。経路で見れば、テレワークをしていない企業にも境界の外との接点はすでに複数あるわけです。
自社を当てはめる4つの観点
- 社外から社内システムへ接続できる経路(VPN、リモートデスクトップ等)の数
- 業務データがどのクラウドに置かれ、誰がアクセスできるか
- 退職者・異動者・委託先のアカウントをいつ止めているか
- 社外に持ち出す端末の台数と管理状態を把握できているか
注意
業種別・規模別の値はサンプルサイズが小さく、誤差幅が大きくなります。対象が常用雇用者100人以上の企業である点も変わりません。導入率の差は現場作業職の比率を反映した面があり、業種ごとのセキュリティ要件の差を示すものではありません。導入率が低い業種でも、本社の管理部門はクラウドや社外接続を使っている場合があります。業種の平均値を自社の判断根拠にしすぎないでください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ対策の実施率は98.3%でも、認証技術による利用者確認は22.2%にとどまる
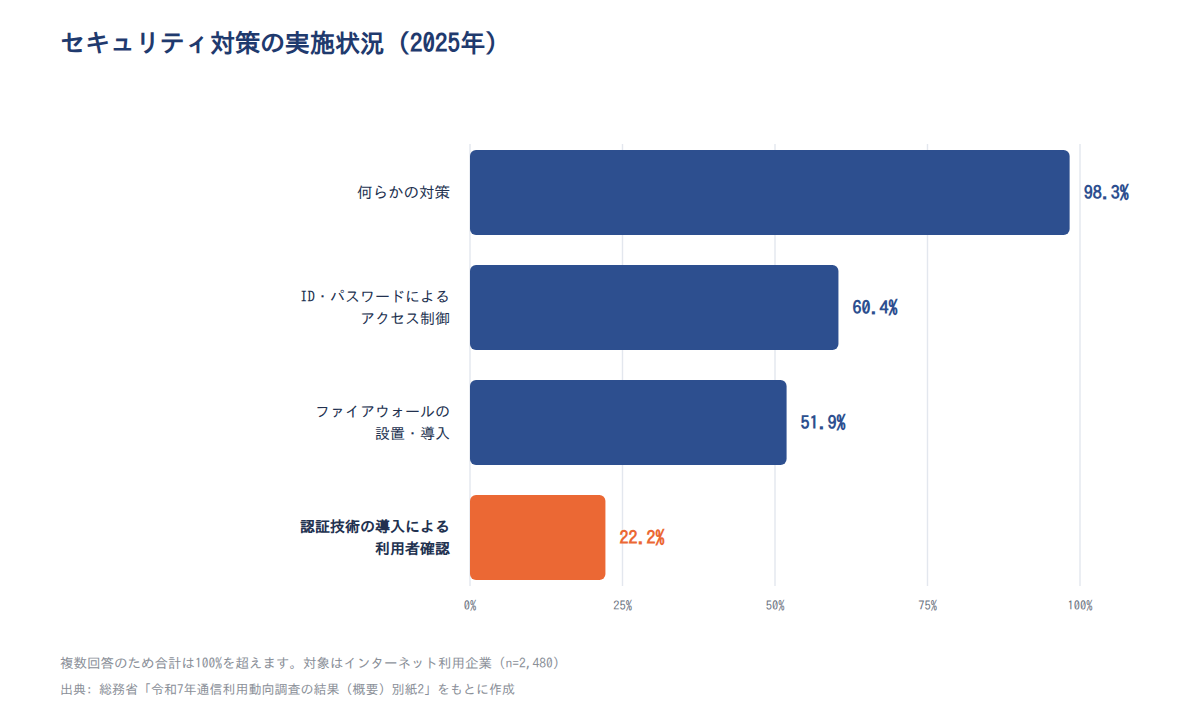
「うちはもう対策済みです」という言葉は、社内でよく聞くのではないでしょうか。企業のセキュリティ対策の実施率だけを見れば、その認識は間違っていません。
ただ、同じ調査の内訳まで下りると景色が変わります。総論としての実施率と、個別の対策項目の実施率には大きな開きがあります。
総論の実施率は2024年97.7%・2025年98.3%とほぼ全企業に行き渡っている
まず総論の数値です。総務省の調査で、インターネットを利用している企業のうち「何らかのセキュリティ対策を実施している」と答えた割合は、2024年時点で97.7%でした。2025年時点では98.3%です。
ほぼすべての企業が、何らかの対策を実施していると答えている状態です。「対策済み」という自己認識の根拠は、この数値のあたりにあります。
なお2024年と2025年の値は、同じ図表に並べて示されたものです。ただし0.6ポイントの差は標本誤差の範囲とみるべきで、改善・悪化として扱わないでください。
個別項目はID・パスワード60.4%、ファイアウォール51.9%、認証技術22.2%と下がる
次に内訳です。同じ2025年の調査で、対策項目ごとの実施率は次のようになっています(複数回答)。
| 対策項目(2025年) | 実施している企業の割合 |
|---|---|
| 何らかのセキュリティ対策を実施 | 98.3% |
| ID、パスワードによるアクセス制御 | 60.4% |
| ファイアウォールの設置・導入 | 51.9% |
| 認証技術の導入による利用者確認 | 22.2% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」。母集団はインターネットを利用している企業(n=2,480)で、複数回答のため合計は100%になりません
この並びから読み取れるのは、対策の重心がどこにあるかです。実施率が高い項目ほど、境界の内側にいる利用者は信用してよいという前提に立った対策になっています。
一方で、利用者本人を確認し続ける種類の対策は5社に1社にとどまります。「対策済み」の中身が境界型に偏っていないか、一度確かめてみる価値はあります。
22.2%を多要素認証の導入率と読み替えてはいけない
注意
この設問は複数回答のため、実施していても回答されなかった項目が含まれます。とくに「認証技術の導入による利用者確認」は文言が抽象的です。多要素認証を導入済みの企業が、ID・パスワードの欄だけを選んでいるケースも考えられるでしょう。ファイアウォールも、UTMや回線事業者の機能で実質的に備わっている場合、「設置・導入」と認識されず未回答になりやすいと見られます。したがって22.2%を多要素認証の導入率と読み替えないでください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
ゼロトラストの構成要素は資料によって5〜7に分かれ、実務ではID・端末・ネットワーク・ログの4領域で考える
ゼロトラストの構成要素の分け方は、資料によって違います。米国CISAのゼロトラスト成熟度モデル2.0は、アイデンティティ・デバイス・ネットワーク・アプリケーションとワークロード・データという5つの柱と、可視化と分析・自動化とオーケストレーション・ガバナンスという3つの横断的な能力で整理しています。NIST SP 800-207は、領域ではなく7つの原則という形で示しています。
ただ、実務で着手の順番を考えるときは、もう少し粗く束ねたほうが扱いやすいです。この記事では次の4領域に整理します。公的なモデルの分類をそのまま示したものではありません。
- ID: 誰がアクセスしているかを確認し、権限を必要な範囲に絞る
- 端末: どの端末から来ているかを把握し、管理状態を条件にする
- ネットワーク: 通信をアクセス先の単位で制御し、社内外の区別に依存しない
- ログ: アクセスの記録を集約し、普段と違う動きを検知する
この4領域は、IDaaS・EDR・SWG・ZTNAといった製品カテゴリの分類ともおおむね対応します。IPAの解説書も、リモートワーク環境の対策としてZTNAやSDPといったゼロトラスト型の接続方式を挙げています。ただし、特定の製品を入れれば完成するものではないという点は繰り返しておきます。
注意
この4領域は着手の順番を考えるための整理で、公的なモデルの分類とは一致しません。CISAのモデルでは「データ」と「アプリケーションとワークロード」も柱に含まれます。文書の暗号化やアクセス権の設計、業務アプリケーション側の認可の見直しは、4領域の整理からは抜け落ちます。長期の計画ではこの2つも対象に入れてください。
利用者の本人確認を続ける仕組みが出発点になる
4領域のうち、最初に手を付けるべきはIDです。理由は、前の章で見た偏りにあります。
ID・パスワードによるアクセス制御は、2025年時点で60.4%まで普及しています。一方、認証技術による利用者確認は22.2%にとどまっていました。パスワードだけで本人確認を終えている企業が、それだけ多いということです。
具体的な作業は3点です。複数のサービスに散らばったIDの管理を1か所に集め、多要素認証を有効にし、付与している権限を必要最小限に絞ります。ここがゼロトラストの入り口であり、最も効果が見えやすい領域です。
端末・通信・ログの3領域で、アクセスのたびに状態を確認する
IDの次に来るのが、残る3領域です。いずれも「アクセスのたびに状態を確認する」という考え方でつながっています。
- 端末: OSや更新プログラムの適用状況、管理下にある端末かどうかを条件にする
- 通信: 社内ネットワークへの一括接続ではなく、アクセス先のシステム単位で許可を判断する
- ログ: 認証やアクセスの記録を集約し、普段と違う挙動に気づける状態にする
ゼロトラストは、導入して終わりの仕組みではありません。条件を見直し続ける運用があって初めて機能するという点を、計画の段階で織り込んでおいてください。
出典: CISA「Zero Trust Maturity Model Version 2.0」/NIST「SP 800-207 ゼロトラスト・アーキテクチャ」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/デジタル庁「ゼロトラストアーキテクチャ適用方針」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業がまず着手すべきはID管理と多要素認証、次に社外接続経路の棚卸し
ゼロトラストの解説を読むと、やるべきことが多すぎて手が止まりがちです。予算も人員も限られる環境では、全面的な作り直しは現実的ではありません。
そこで、ここまでの一次データから着手の順番を組み立てます。根拠は他社事例ではなく、実施率の偏りと侵入経路の構成比です。
認証技術による利用者確認は22.2%で、最も伸びしろが大きい領域
最初に取り組む価値が高いのは、ID管理の統合と多要素認証です。理由は、この領域が最も手薄だという点にあります。
2025年時点で、ID・パスワードによるアクセス制御は60.4%です。一方、認証技術による利用者確認は22.2%にとどまります。多くの企業では、利用者を確認し続ける仕組みが未着手のまま残っているとみてよいでしょう。
しかも、この領域は既存のクラウドサービスに付属する認証機能から始められます。新しい製品を買わずに設定を見直すだけで進められる範囲があるため、大型の投資を伴いにくい点も利点です。なお、22.2%は多要素認証そのものの導入率ではない点は、改めて留意してください。
社外から接続できる経路の棚卸しが次に来る
2番目は、社外から接続できる経路の棚卸しです。2025年時点でランサムウェアの感染経路の87.0%がVPN機器とリモートデスクトップ経由だったことが、その根拠になります。
進め方はシンプルです。インターネットに公開されている機器を一覧にし、ファームウェアと更新プログラムの適用状況を確認し、使われていない経路を止めます。
この作業は、ゼロトラストへ進むかどうかに関わらず必要です。現状の境界型防御の実効性を保つ作業でもあるため、着手のハードルは高くありません。
全面刷新ではなく、すでに使っているクラウドの範囲から段階的に進める
3番目は、すでに使っているクラウドサービスの見直しです。2025年時点でクラウド利用率は全体83.5%、資本金1000万円未満の企業でも75.4%でした。
裏を返せば、ほとんどの企業にはすでに見直す対象があるということです。アカウントの棚卸し、管理者権限の絞り込み、多要素認証の有効化を、いま使っているサービスから順に進めてみてください。
新しい基盤を入れる前に、手元のクラウドの認証とアクセス権を整えることが、実質的なゼロトラストの第一歩になります。
着手チェックリスト
- 利用中のクラウドサービスを一覧にし、管理者アカウントの数を数える
- 多要素認証を有効にできるサービスから順に設定する
- 退職者・異動者・委託先のアカウントが残っていないか確認する
- インターネットに公開している機器と、その更新プログラムの適用状況を確認する
- 使われていない社外接続経路を停止する
注意
この記事で使った総務省の数値は、いずれも常用雇用者100人以上の企業を対象とした調査の結果です。従業員数十人規模の企業は、そもそも調査対象に含まれていません。資本金1000万円未満の層の数値も、100人以上の従業員を抱える企業の中での結果である点に注意してください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
日本企業のゼロトラスト導入率を示す公的統計は存在しない
「他社はどれくらい導入しているのか」を知りたくなるのは自然なことです。ただ、この記事ではその数値をお出しできません。
公的統計に、日本企業のゼロトラスト導入率を示す項目が用意されていないためです。分からないことは分からないと書いたうえで、代わりの判断材料を示します。
公的調査の選択肢にゼロトラスト側の対策項目が用意されていない
総務省の通信利用動向調査は、企業のセキュリティ対策を継続して調べている代表的な調査です。しかし選択肢には、多要素認証やEDR、アクセス権の動的な見直しといった項目がありません。
最も近い項目が「認証技術の導入による利用者確認」で、2025年時点で22.2%です。その周辺にある項目も、ID・パスワードによるアクセス制御60.4%とファイアウォールの設置・導入51.9%です。総論としての「何らかの対策」は98.3%ですが、内訳からゼロトラストの進み具合は読み取れません。
つまり、ゼロトラストの普及度は公的統計から測れない状況です。民間の調査会社が公表しているレポートもありますが、本記事では一次情報として採用していません。
経営層への説明は「他社の導入率」ではなく前提の変化と侵入経路で組み立てる
導入率という数値が使えないなら、説明の材料を2つに置き換えます。1つは働き方とシステム配置という前提の変化、もう1つは侵入経路の具体性です。どちらも2025年時点の公的データで示せます。
「他社もやっているから」ではなく「自社の前提がすでに変わっているから」という論法に切り替えてみてください。具体的な組み立ては次のとおりです。
経営層への説明の組み立て方
- 前提の変化: テレワーク導入率は2025年時点で50.1%、クラウド利用率は83.5%です
- 侵入経路の実態: 2025年のランサムウェア感染経路の87.0%はVPN機器とリモートデスクトップ経由でした
- 自社への当てはめ: 当社も同じ経路で社外から接続しており、同じ類型に該当します
- 依頼事項: ID管理の統合と多要素認証、社外接続経路の棚卸しに工数と費用を割り当てたいと伝えます
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ゼロトラストとは何かを、一次データに沿って整理してきました。押さえておきたい点は次の3つです。
- ゼロトラストは製品の名前ではなく、社内ネットワークの内側を無条件に信頼しない考え方です
- その前提は、2025年時点のテレワーク導入率50.1%とクラウド利用率83.5%、そして侵入経路の87.0%という数字の通り、すでに崩れています
- セキュリティ対策の実施率は高くても、認証技術による利用者確認は22.2%にとどまり、対策の中身は境界型に偏っています
全面的な作り直しは必要ありません。まずは自社で使っているクラウドサービスの認証設定を確認するところから始めてみてください。
新人・ひとり情シスの学習は情シスカレッジで

ゼロトラストのように用語と技術領域が広いテーマは、担当者個人の独学に頼りがちです。ID管理も端末管理もログ運用も、体系立てて学ぶ機会はなかなかありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「VPN機器等に対するORB(Operational Relay Box)化を伴うネットワーク貫通型攻撃のおそれについて」(2025年10月31日)
- JPCERT/CC「SSL-VPN機能が有効化されたSonicWall製ファイアウォールGen 7以降を標的とする脅威活動について」(2025年8月)
- デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日)
- IPA産業サイバーセキュリティセンター 中核人材育成プログラム5期生「ゼロトラスト移行のすゝめ」(2022年6月)
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月)
- CISA「Zero Trust Maturity Model Version 2.0」(2023年4月)