

【JPCERT/CC・IPA・総務省データ】インシデント対応フローの作り方|2025年度の報告件数は74,096件、6段階の手順と報告先・期限
「うちの会社でインシデントが起きたら、誰が何をするんだろう」と不安になったことはありませんか。情シスを1人や数人で担当していると、次のような悩みを抱えがちですよね。
- 何か起きたとき、最初に誰へ連絡すればいいか決まっていない
- 検知から報告、復旧までを一人で回せるか自信がない
- どこに、いつまでに報告する義務があるのか分からない
先に結論をお伝えします。インシデント対応フローは「検知・連絡受付」「初動対応」「トリアージ」「エスカレーション・報告」「復旧」「再発防止」の6段階で組み立てます。そのうえで、社員からの報告経路、深刻度の判定基準、報告先と期限の3点を事前に文書にしておくことが要点です。
この記事では、総務省・IPA・JPCERT/CCなどの公的データをもとに、各段階で何をするかと、その準備が必要な理由を解説します。
この記事のポイント
- 2025年調査時点で、セキュリティ被害を受けた企業は48.0%でした(出典: 総務省「令和7年通信利用動向調査報告書」)
- 2025年度にJPCERT/CCへ届いたインシデント報告は74,096件でした(出典: JPCERT/CC「四半期レポート」)
- 個人データの漏えい等のうち、個人情報保護委員会への報告が必要な事態では、速報は発覚後おおむね3〜5日以内に行う必要があります(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティインシデントは毎年ほぼ2社に1社が経験している
インシデント対応フローとは、セキュリティ上の事故を検知してから再発防止を終えるまでの手順と、各段階の担当者を決めたものです。起きてから考えるのではなく、起きる前に「誰が・何を・どの順で」行うかを決めておくための文書です。
公的な統計を見ると、インシデントはまれな事故ではありません。毎年起きる前提で備えるものだと考えてください。ここからは、その根拠となるデータを3つの角度から確認します。
被害を受けた企業の割合は2017年以降一度も46%を下回っていない
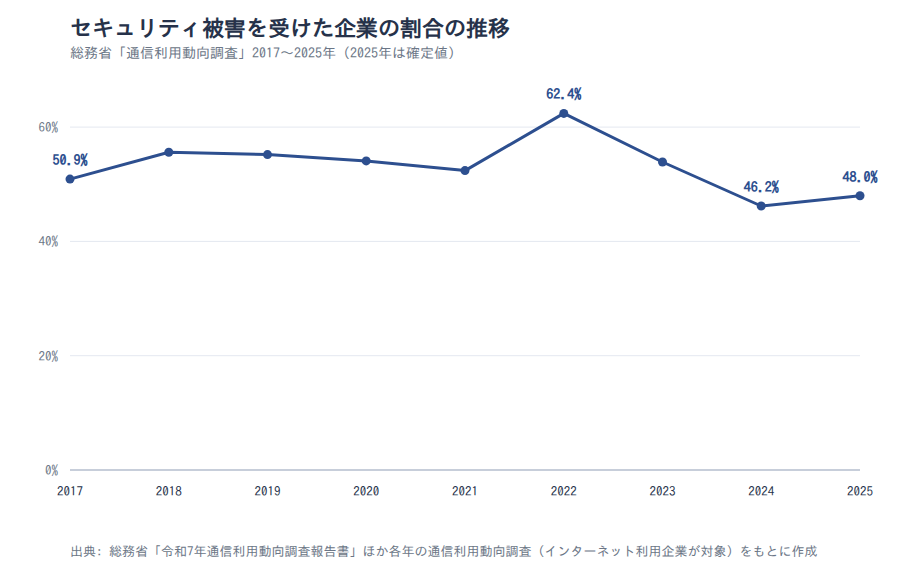
総務省の「通信利用動向調査」で、何らかのセキュリティ被害を受けた企業の割合を見てみましょう。2025年調査でも48.0%と、ほぼ2社に1社が被害を受けています。
| 調査年 | 被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2019年 | 55.2% |
| 2020年 | 54.1% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 46.2% |
| 2025年 | 48.0% |
出典: 総務省「令和7年通信利用動向調査報告書」ほか各年の通信利用動向調査(インターネット利用企業が対象)
最も低い2024年でも46.2%でした。2025年の値は報告書の確定値を使っています。
この推移から読み取れるのは、被害は特定の年だけの出来事ではないという点です。毎年ほぼ2社に1社が経験する以上、発生を前提にフローを用意しておく必要があります。
JPCERT/CCへの報告件数は2025年度に74,096件となった
JPCERT/CCに届くインシデント報告も増えています。2019年度の20,147件に対し、2025年度は74,096件でした。
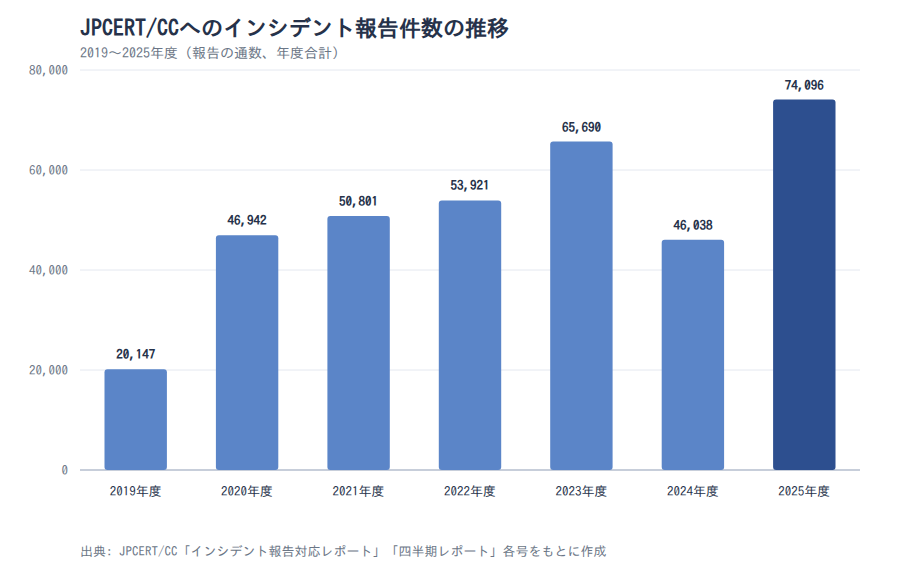
途中の年度は2020年度46,942件、2021年度50,801件、2022年度53,921件です。2023年度は65,690件、2024年度は46,038件でした。
直近2年度の報告件数を四半期ごとに合計すると、次のとおりです(合計は筆者の計算値です)。
| 区分 | 2024年度 | 2025年度 |
|---|---|---|
| 報告件数(四半期の合計) | 15,396+10,797+9,743+10,102=46,038件 | 14,558+23,857+20,336+15,345=74,096件 |
出典: JPCERT/CC「インシデント報告対応レポート」/JPCERT/CC「四半期レポート」各号
これとは別に、JPCERT/CCは報告に含まれるインシデントを種類ごとに分類して数えています。そのうちフィッシングサイトに分類されたインシデントの件数は、次のとおりです(合計は筆者の計算値です)。
| 区分 | 2024年度 | 2025年度 |
|---|---|---|
| フィッシングサイトに分類されたインシデント件数(四半期の合計) | 5,025+4,233+4,780+5,267=19,305件 | 7,358+9,063+12,397+9,293=38,111件 |
出典: JPCERT/CC「インシデント報告対応レポート」/JPCERT/CC「四半期レポート」各号(インシデント件数のカテゴリー別内訳)
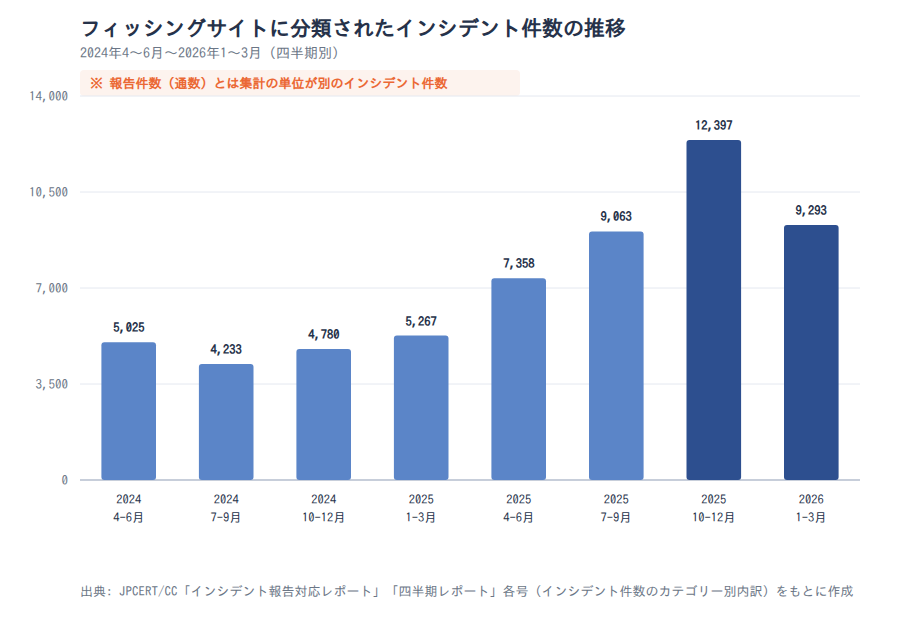
報告件数は届いた報告の通数です。インシデント件数は、1つのインシデントに複数の報告が届いても1件と数えます。数え方が違うため、2つの表の値を足したり引いたり、割合を出したりはできません。
また、報告件数には同じ事象への複数の報告も含まれます。JPCERT/CCが調整を行った件数は、むしろ減っています。
調整件数は、2022年度24,419件、2023年度19,720件、2024年度15,078件、2025年度12,844件でした。報告件数の増加を、そのまま被害の増加と読まないようにしましょう。
中小企業の被害率は調査によって数値が異なる
中小企業の実態は、1つの数値だけで判断しないことが大切です。調査によって、数値のずれる向きまで変わるためです。
被害全体では、常用雇用者100人以上の企業を対象とする総務省の2025年調査が48.0%でした。IPAの調査で2023年度にサイバーインシデントを経験した中小企業等(小規模企業者を含む)は23.3%です。
「ウイルスに感染した」に限ると、総務省の2024年調査は3.2%、IPAの2023年度は14.8%と逆転します。総務省の2024年調査で「発見又は感染」まで含めると23.5%でした。
背景には、対象や設問、対象期間の違いがあります。自社の想定は複数の調査を並べて立て、引用時は調査主体・対象・調査年を添えてください。
注意
総務省とIPAの数値は、対象も設問も違う別々の調査です。どちらか一方を「中小企業の実態」として単独で引用したり、経年変化のように並べたりしないでください。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/JPCERT/CC「四半期レポート」/JPCERT/CC「インシデント報告対応レポート」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデント対応フローは検知から再発防止までの6段階で組み立てる
インシデント対応フローは、検知・連絡受付から再発防止までの6段階で組み立てると、抜け漏れが起きにくくなります。段階ごとに「何をするか」と「誰が担うか」を決めておけば、当日の判断が少なくて済むためです。
この6段階は、IPA「情報セキュリティ10大脅威 2026」解説書(組織編)が示すCSIRTの対応手順を参考にしています。検知・連絡受付、トリアージ、インシデントレスポンス、報告・情報公開の4段階を、中小企業の情シス向けに整理し直しました。
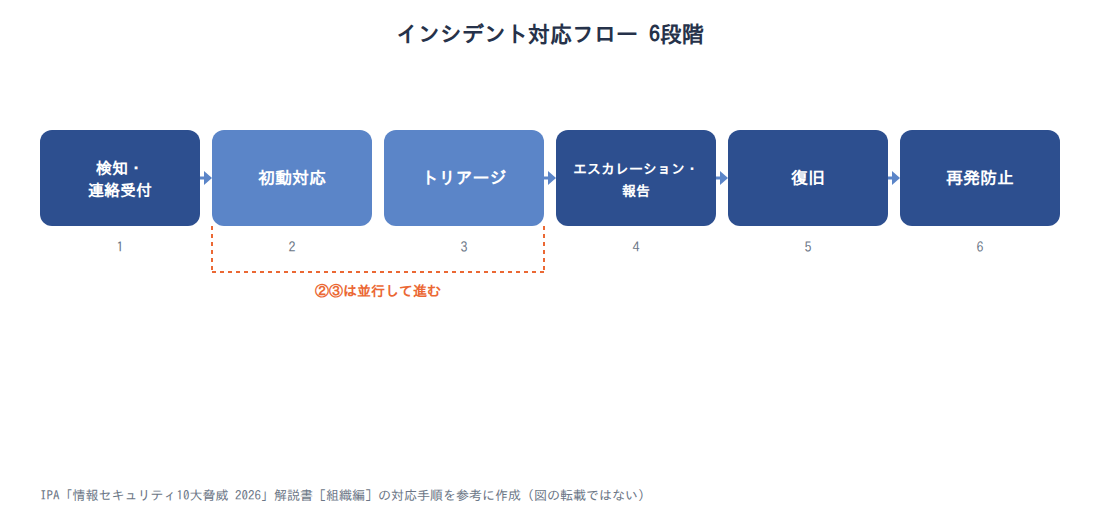
| 段階 | 主な作業 | 主な担当 |
|---|---|---|
| ①検知・連絡受付 | 機器のアラートや社員からの連絡を受け付け、記録する | 情シス担当者 |
| ②初動対応 | 端末の切り離しやアカウントの停止で、被害の拡大を止める | 情シス担当者 |
| ③トリアージ | 事実を確認し、対応の要否と深刻度を判定する | 情シス担当者・責任者 |
| ④エスカレーション・報告 | 経営層へ報告し、外部の窓口や取引先へ連絡する | 責任者・経営層 |
| ⑤復旧 | 原因を取り除き、安全を確かめてから業務を再開する | 情シス担当者・外部の専門会社 |
| ⑥再発防止 | 振り返りを行い、対策とフロー自体を見直す | 情シス担当者・責任者 |
実際には、②初動対応と③トリアージは並行して進みます。被害の拡大を止めながら、同時に事実確認を進めるイメージです。
まず、時間の制約があります。報告が必要な個人データの漏えいでは、速報の期限は発覚後おおむね3〜5日以内です。
手順が無いまま対応すると、負担も大きくなります。JNSAの集計では、ランサムウェア被害への対応に平均27.7人月の内部工数がかかっていました。この値は、2017年1月〜2022年6月に公表・報道された事例の集計です。
つまり、6段階それぞれの担当と期限を先に決めておくことが、フロー作りの中心になります。次の章から、段階ごとのポイントを見ていきます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA調査の引用)
事前準備では役割分担と目標時間を先に決めておく
フローを動かすには、事前に決めておくことがいくつかあります。IPAの解説書では、責任者の配置、連絡先を書いた手順書と報告フォーマットの用意、外部の協力先の手配などを事前準備として挙げています。
CSIRTのような専門チームを作れない場合でも、対応を取りまとめる責任者と担当者だけは先に決めておきましょう。
事前に決めておくこと
- 対応を取りまとめる責任者と担当者
- 社内外の連絡先一覧(経営層、外部の専門会社、取引先、報告先の窓口)
- 報告フォーマット(いつ・何が・どこで・誰が気づいたか)
- 外部の協力先と、依頼する作業の範囲
中小企業で情報セキュリティの専門部署があるのは9.3%にとどまる
中小企業の多くは、専任の担当者がいない状態でインシデントに向き合うことになります。IPAの2024年度調査で、情報セキュリティの専門部署(担当者)がある中小企業等は9.3%でした。兼務の担当者を任命している企業は21.0%です。
同じ調査では、組織的な対策を行っておらず各自の対応になっている中小企業等が69.7%という結果も出ています。ただし、この値は別の設問からの集計の可能性があり、上の2つと合計して読むことはできません。
一方、JNSAの集計では、ランサムウェア被害への対応に平均27.7人月の内部工数がかかっていました。これは公表・報道された事例の平均で、中小企業全体の平均ではありません。
この2つを並べて見えるのは、担当者1人では抱えきれない作業が起こりうるということです。経営層、外部の専門会社、取引先のベンダーのうち、どこに何を任せるかを事前に決めておきましょう。
対応にかかる時間や役割分担の実態は公的統計で示されておらず、自社で目標を決める必要がある
「他社はどれくらいの時間で報告しているのか」を知りたい方も多いですよね。ところが、今回確認した公的統計の範囲では、検知から報告までの所要時間や役割分担の実態を示すデータは見当たりません。
公的に確認できるのは、体制が「あるかどうか」の指標です。たとえばIPAの調査では、CSIRTを設置している企業は2016年調査で66.8%でした。
前回の2015年調査は68.2%です。ただし、これは従業員300人以上の企業に限った約10年前のデータで、最新の状況ではありません。
訓練についても、2024年度調査で、情報セキュリティ教育の方法として訓練を実施している中小企業等は7.3%でした。ここでの訓練には、標的型攻撃メール訓練やインシデント対応訓練などが含まれます。訓練の進め方はインシデント対応の机上訓練の記事で詳しく解説しています。
一方で、法令上の期限はあります。報告が必要な個人データ漏えいの速報は、発覚後おおむね3〜5日以内です。
この状況から読み取れるのは、他社の平均を待たずに自社で目標を決める必要があるということです。「誰が・何時間以内に・誰へ報告するか」をフローに書き込んでください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「企業のCISOやCSIRTに関する実態調査2017」報告書/IPA「企業のCISOやCSIRTに関する実態調査2017」報告書について
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
検知と初動では社員からの報告経路と被害拡大の防止を優先する
インシデントを知る入口は、大きく2つあります。1つはセキュリティ機器やソフトのアラート、もう1つは社員や取引先など人からの連絡です。
機器のアラートだけでなく、人からの連絡を確実に受け止める仕組みが必要です。その理由を、被害の中身の変化から確認します。
企業の被害の中心はウイルスの発見・感染から標的型メールの受信へ移っている
総務省の調査で被害の内訳を見ると、この数年で順位が入れ替わっています。2025年調査では、標的型メールが31.7%、ウイルスの発見又は感染が22.8%でした。
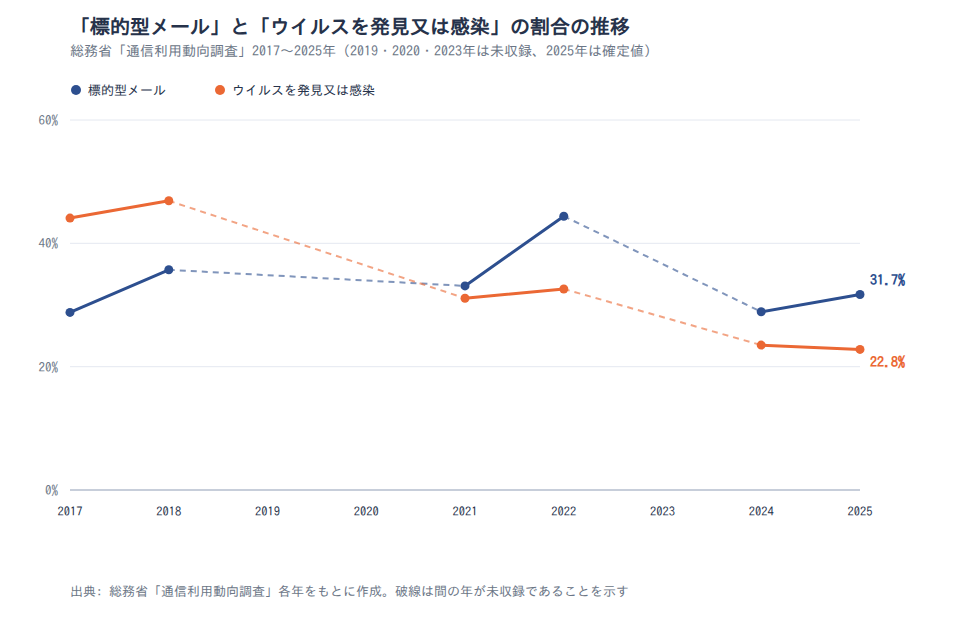
| 調査年 | 標的型メール | ウイルスを発見又は感染 |
|---|---|---|
| 2017年 | 28.8% | 44.1% |
| 2018年 | 35.7% | 46.9% |
| 2021年 | 33.1% | 31.1% |
| 2022年 | 44.4% | 32.6% |
| 2024年 | 28.9% | 23.5% |
| 2025年 | 31.7% | 22.8% |
出典: 総務省「通信利用動向調査」各年(令和7年報告書ほか)。2019・2020・2023年の値は未収録。標的型メールの選択肢は、2024年から「標的型メールの送付」が「標的型メールが送られてきた」に変わっています。2025年は確定値です。
2018年調査と2021年調査の間で、順位が入れ替わったことが分かります。一方、JPCERT/CCに報告された標的型攻撃は、2024年の四半期ごとに4件、2件、6件、2件でした。外部への報告件数からは、受信の実態はほとんど見えません。
ここからは仮説ですが、標的型メールは受け取った社員が連絡しない限り、組織が気づけません。因果関係まではデータで示せないものの、社員が迷わず連絡できる窓口を1つに決めておくことをおすすめします。
初動では端末の切り離し、アカウントの停止、ログの保全を先に行う
初動対応で最優先すべきなのは、被害をこれ以上広げないことです。原因の調査は、拡大を止めてからでも間に合います。
被害が広がりやすい例がランサムウェアです。IPAの調査では、2023年度にランサムウェア感染被害を受けた中小企業等は8.3%でした。
警察庁に報告された企業・団体等の被害は、2024年上半期114件、下半期108件です。初動の手順は、次の順で決めておきましょう。
- ネットワークから切り離す: 原則として、有線LANを抜いてWi-Fiを切り、電源は落とさずにおく
- アカウントを止める: 該当アカウントを停止し、パスワードを変更する
- 記録を残す: ログを保全し、画面の表示を写真やスクリーンショットで残す
- バックアップを守る: ランサムウェアの疑いがあれば、バックアップの取得や削除の処理を止める
電源を落とさないのは、メモリ上に残る攻撃の痕跡が調査で必要になるためです。ただし、電源の扱いは情報源によって考え方が分かれます。判断に迷う場合は、外部の専門会社の指示に従ってください。
最後の項目は、IPAの解説書でも注意されている点です。暗号化されたデータでバックアップを上書きすると、元に戻せなくなるためです。具体的な対策はランサムウェア対策の記事も参考にしてください。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/JPCERT/CC「インシデント報告対応レポート」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「情報セキュリティ白書2025」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トリアージで本格的な対応が必要な事象を見極める
トリアージとは、届いた連絡や検知の事実を確認し、対応が必要かどうかと優先度を決める工程です。IPAの解説書でも、通報者とのやり取りで事実を確かめ、対応すべきかを判断する段階として位置づけられています。
すべての事象を同じ重さで扱わないことが、少人数で対応を回すための前提です。
ウイルスを発見または感染した企業23.5%のうち、実際に感染したのは3.2%だった
検知した事象の多くは、実際の被害には至っていません。総務省の2024年調査で「ウイルスを発見又は感染」と答えた企業は23.5%でした。その内訳は、発見したが感染しなかった企業が20.3%、少なくとも1回は感染した企業が3.2%です。
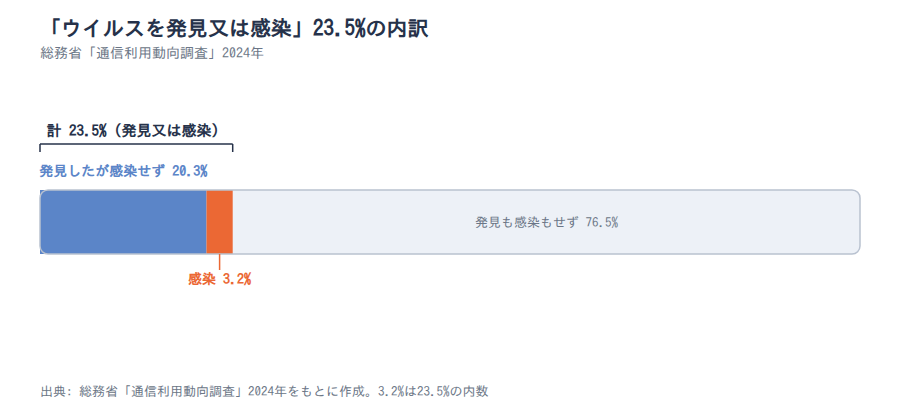
3.2%を23.5%で割ると約13.6%です(計算値)。ウイルスに関する事象のうち、実際に感染したのは約7件に1件ということになります。
この内訳から読み取れるのは、トリアージが無いと担当者の手が足りなくなるという点です。発見だけの事象まで全面対応にすると、本当に対応が必要な事象に時間を割けません。
注意
この内訳は2024年の1年分だけのデータです。感染に気づいていない企業があれば、感染の割合は実際より低く出ている可能性があります。
深刻度は個人データの有無と業務停止の有無で3段階に分ける
トリアージの判断を速くするには、深刻度の基準を先に決めておくのが近道です。「個人データが漏れたおそれがあるか」と「業務が止まっているか」の2点で分けると、判断に迷いにくくなります。
| 深刻度 | 判断の目安 | 報告先と動き方 |
|---|---|---|
| 軽度 | 検知のみで、被害は確認されていない | 担当者が記録し、定例で共有する |
| 中度 | 一部の端末やアカウントに被害がある | 当日中に責任者へ報告する |
| 重大 | 個人データ漏えいのおそれがある、または業務が止まっている | 経営層へすぐに報告し、外部への報告を準備する |
重大に分ける理由は、法令上の期限と対応の重さにあります。報告が必要な個人データの漏えいでは、速報を発覚後おおむね3〜5日以内に行う必要があります。不正アクセス等による漏えいの確報は60日以内です。
業務が止まる事象も負担が大きくなります。JNSAの集計では、ランサムウェア被害への対応に平均27.7人月の内部工数がかかっていました。
この表は一例です。自社の業務や扱うデータに合わせて調整してください。
出典: 総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA調査の引用)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
エスカレーションと外部への報告は報告先・目的・期限を一覧にしておく
エスカレーションとは、事象の深刻度に応じて上位の責任者へ報告を上げることです。IPAの解説書では、社員は上司や責任者、自分が使う機器のことならシステム管理者へ報告し、そこから経営層へ上げる流れが示されています。
もう1つ大切なのが、報告した社員を責めない方針を文書にしておくことです。同じ解説書でも、報告をためらわせるような一律の処分を避け、報告が上がりやすい環境を作るよう求めています。
ポイント
- 社員の報告先は1つの窓口にまとめる
- 「早く報告した人を責めない」ことを社内規程や周知文に明記する
- 外部への報告は、窓口・目的・期限を一覧にしておく
公的な報告窓口は目的ごとに分かれており、届く件数は窓口によって2桁以上違う
外部の報告先は1か所ではありません。窓口ごとに目的が違い、届いている件数にも大きな差があります。
| 窓口 | 主な目的 | 2024年の件数 |
|---|---|---|
| JPCERT/CC | 技術的な調整の依頼 | 11,741+15,396+10,797+9,743=47,677件(四半期の合計、計算値) |
| 警察庁(都道府県警察) | 被害の届出と捜査の相談 | ランサムウェア被害の報告が上半期114件・下半期108件 |
| IPA | 不正アクセスの届出 | 166件 |
| 個人情報保護委員会など | 法令上の漏えい等報告 | 次の見出しで解説 |
出典: JPCERT/CC「インシデント報告対応レポート」各号/IPA「情報セキュリティ白書2025」(警察庁データの引用)/総務省ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
JPCERT/CCの件数は報告の通数で、被害を受けた組織以外からの報告も含みます。同じ2024年の総務省調査では、不正アクセスの被害を選んだ企業が3.9%ありました。ただし、この割合は企業数に換算できないため、届出の割合までは計算できません。
この比較から読み取れるのは、報告先を並べるだけでは足りないという点です。「技術的な調整」「被害の届出」「捜査の相談」「法令上の義務」のどれに当たるかを、窓口ごとに決めておきましょう。
報告が必要な個人データの漏えいは発覚からおおむね3〜5日以内に速報する
個人データの漏えい等が起き、本人の権利や利益を害するおそれがある場合は、報告が法律上の義務になります(個人情報保護法第26条)。すべての漏えいが報告の対象になるわけではありません。
対象になるのは、要配慮個人情報を含む漏えい、財産的な被害が生じるおそれがある漏えい、不正の目的によるおそれがある漏えい、漏えいした本人の数が一定の数を超える漏えいなどです。あわせて、本人への通知も原則として必要です。
報告の期限は次のとおりです。これはIPAの2026年の解説書に記載された制度の内容です。
| 報告の区分 | 期限 |
|---|---|
| 速報 | 発覚後おおむね3〜5日以内 |
| 確報(通常) | 30日以内 |
| 確報(不正アクセス等による場合) | 60日以内 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
報告先にも注意が必要です。2022年度の漏えい等報告は、個人情報保護委員会への直接報告が4,217件、委任先の省庁を経由した報告が3,468件でした。合計7,685件のうち、約45%が委任先の省庁経由です(いずれも計算値)。
この数値から読み取れるのは、報告先が個人情報保護委員会とは限らないという点です。業種によっては所管の省庁が報告先になるため、報告先と期限をフローに書き込んでおきましょう。
なお、データは2022年度の1年分のみです。業種ごとの内訳は確認できておらず、「業種によって変わる」は制度上の説明です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」/IPA「情報セキュリティ白書2025」/総務省ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/個人情報保護委員会「令和4年度 年次報告」/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
復旧は安全を確認してから段階的に業務を再開する
復旧は「原因の除去」「バックアップからの復元」「安全の確認」「段階的な再開」の順で進めます。原因が残ったまま再開すると、同じ被害を繰り返すおそれがあるためです。
復元の前提になるのがバックアップです。IPAの解説書では、コピーを複数作って別の媒体や別の場所に保管すること、世代ごとに残すこと、定期的に復元を試すことを勧めています。手順の作り方はバックアップの復元テストの記事で紹介しています。
ランサムウェア被害への対応には平均27.7人月の内部工数がかかっている
復旧は、担当者1人で片づく作業とは限りません。JNSAの集計では、ランサムウェア被害への対応にかかった内部工数は平均27.7人月でした。被害額の平均は2,386万円です。
この集計は、2017年1月〜2022年6月に公表・報道された被害事例が対象です。IPAの2024年度の中小企業調査の報告書で引用されています。公表された事例に限られるため、比較的大きな被害に偏っている可能性があります。
この数値から読み取れるのは、復旧作業が社内の人手だけでは回らない規模になりうるという点です。外部の専門会社やベンダーに何を頼むかを、事前に決めておきましょう。依頼先を探すときは、JNSAが公開している「サイバーインシデント緊急対応企業一覧」が参考になります。
復旧にかかる費用は自社に近い規模の調査を基準に見積もる
復旧費用の目安は、参照する調査によって大きく変わります。大きな事例の平均をそのまま自社に当てはめないことが大切です。
JNSAの集計では、ランサムウェア被害の被害額は平均2,386万円でした。一方、IPAの中小企業調査では、2023年度に被害があった中小企業等の過去3期の被害総額は平均約73万円です。2,386万円は約73万円の約33倍にあたります(計算値)。
ただし、両者は対象も定義も違います。JNSAは公表されたランサムウェア事例の集計で、IPAは中小企業等の自己申告によるサイバーインシデント全般の被害総額です。
この差から言えるのは、見積もりの基準を自社に近い母集団に置くべきだということです。中小企業なら、IPAの値を基準にし、JNSAの値は大きな被害が起きた場合の目安として使うとよいでしょう。IPAの調査でも、被害総額の最大は1億円でした。
また、IPAの調査では、2023年度に中小企業等の8.3%がランサムウェア感染被害を受けており、大きな被害の想定も外せないためです。
注意
JNSAの平均2,386万円は、公表・報道されたランサムウェア被害の集計です。IPAの平均約73万円は、中小企業等が自己申告した過去3期の被害総額です。対象と被害の定義が違うため、倍率だけを取り出して引用しないでください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(JNSA調査の引用を含む)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
再発防止では原因に合わせた対策を決め、フローとマニュアルを更新する
インシデントが収まったら、振り返りを記録します。何が起きたか、フローのどこで詰まったか、判断に迷った点はどこかを書き出しましょう。
再発防止では、原因への対策とフロー自体の見直しの両方を行います。片方だけでは、同じ詰まり方を次も繰り返すためです。
中小企業の不正アクセス被害は約半数が脆弱性を突かれたものだった
原因に合った対策を選ぶには、どんな手口が多いかを知っておくと役立ちます。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。その手口は「脆弱性」が48.0%で最も多い結果です。
| 調査 | 対象 | 手口の内訳 |
|---|---|---|
| IPA 中小企業調査(2023年度の被害) | 不正アクセス被害を受けた中小企業等(n=419、複数回答) | 脆弱性48.0%、ID・パスワードの不正利用によるなりすまし36.8% |
| 警察庁などの検挙統計(2025年) | 不正アクセス行為の検挙407件 | 識別符号窃用型399件、セキュリティホール攻撃型8件 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
識別符号窃用型とは、他人のIDやパスワードを使う手口です。検挙統計では、ほぼすべてがこの手口になっています。
この2つを並べて見えるのは、検挙統計だけを見るとパスワード対策に偏りやすいという点です。中小企業の被害では、更新プログラムの適用など脆弱性への対応も再発防止策の柱にしてください。
ウイルス対策の対応マニュアルを策定している企業は2025年調査で19.7%にとどまる
振り返りの結果は、マニュアルに反映しなければ次に生きません。総務省の調査では、ウイルス対策の対応マニュアルを策定している企業は2024年調査で18.3%でした。2025年調査(速報)でも19.7%にとどまります。
ここで注意したいのは、これが「ウイルス対策」に限ったマニュアルの策定率だという点です。インシデント対応全般のマニュアルを作っている企業の割合ではありません。
一方、2025年調査で被害を受けた企業は48.0%でした。被害を受けた企業が約5割なのに対し、マニュアルを策定している企業は約2割です。
この差から読み取れるのは、被害の経験にマニュアルの整備が追いついていないという点です。振り返りの結果をフローとマニュアルに書き戻すところまでを、再発防止の作業として決めておきましょう。
振り返りで記録すること
- 何が起きて、いつ誰が気づいたか
- フローのどの段階で時間がかかったか
- 原因に対して決めた対策と担当者
- フローとマニュアルで書き換えた箇所
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書」
まとめ
インシデント対応フローは、検知・連絡受付、初動対応、トリアージ、エスカレーション・報告、復旧、再発防止の6段階で組み立てます。2025年調査でも被害を受けた企業は48.0%で、2025年度のJPCERT/CCへの報告は74,096件でした。インシデントは起きる前提で、フローを用意しておきましょう。
特に、次の3点は事前に文書にしておいてください。
- 社員の報告窓口: 標的型メールのように、社員が連絡しないと気づけない事象に備えて1つにまとめる
- 深刻度の判定基準: 個人データの有無と業務停止の有無で分け、報告先と動き方を決める
- 報告先と期限の一覧: 報告が必要な個人データ漏えい等の速報は発覚後おおむね3〜5日以内。報告の要否の基準、本人への通知、報告先の窓口まで書き込む
フローは作っただけでは、実際に動くかどうか分かりません。作ったフローは、インシデント対応の机上訓練で一度点検してみてください。詰まった箇所を直すことで、当日に使えるフローになります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

インシデント対応フローは、作った担当者だけが理解していても機能しません。社員が報告窓口を知り、新しい担当者が手順を覚えていることが前提になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、情シスに必要な知識を少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「平成29年通信利用動向調査の結果」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
- JPCERT/CC「四半期レポート[2025年7月1日~2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年4月1日~2025年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「情報セキュリティ白書2025」第1章
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書について
- 総務省ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」