

【総務省・IPAデータ】インシデント対応の机上訓練|2025年も企業の48.1%が被害を経験、少人数情シスで回すシナリオと役割分担
経営層から「インシデント対応の訓練をやっておいて」と頼まれたり、取引先のチェックシートで訓練の有無を聞かれたりすることがありますよね。とはいえ、少人数の情シスでいきなり訓練と言われても、次のような悩みが出てくるはずです。
- CSIRTも専任チームも無いのに、訓練なんて成り立つの?
- 何を準備して、当日はどう進めればいいのか分からない
- 他社はどのくらい訓練しているのか知りたい
結論から言うと、机上訓練は担当者1人と経営者、各部署の窓口がいれば始められます。必要なのは、会議室と1枚の対応フロー、そしてシナリオの資料です。
この記事では、総務省とIPAの公的データをもとに順に解説します。扱うのは、机上訓練が必要な理由、進め方、少人数での役割分担、シナリオ例、振り返りの方法です。
この記事のポイント
- 総務省の2025年調査では、常用雇用者100人以上の企業の48.1%が何らかのセキュリティ被害を経験している(出典: 総務省「令和7年通信利用動向調査」)
- IPAの2024年調査で、専門部署がある中小企業等は9.3%にとどまる。そのため訓練は「兼務の担当者1人+経営者+外部の相談先」を前提に設計する(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 訓練(標的型メール訓練などを含む)を実施している中小企業等は、IPAの2024年調査で7.3%、101名以上の中小企業でも27.1%にとどまる。机上訓練に限った公的統計も無いため、目標は他社との比較ではなく「見つかった手順の穴の数」で置く(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデント対応の机上訓練は、判断と連絡の流れを話し合いで確かめる訓練
インシデント対応の机上訓練とは、架空のインシデントを想定し、機器を操作せずに会議形式で対応の流れを確かめる訓練です。確かめるのは「誰が・いつ・何を判断し・誰に連絡するか」です。
英語ではテーブルトップ演習(TTX)と呼ばれます。IPAも2025年4月に、中小企業などを対象にした机上演習教材を公開しています。
机上訓練は、セキュリティインシデントが起きたときの動きを、事前に言葉で確かめておく場です。
ポイント
- 机上訓練は、機器を操作せずに判断と連絡の流れを話し合いで確かめる訓練
- 必要なものは会議室、対応フロー、シナリオの資料
- 確かめる対象は、従業員の反応ではなく担当者と経営者の判断
標的型メール訓練は従業員の反応を、机上訓練は担当者と経営者の判断を確かめる
標的型メール訓練と机上訓練は、確かめる対象が違います。メール訓練は従業員が不審なメールを開くかどうかを見る訓練で、机上訓練は開いた後の判断と連絡を見る訓練です。
総務省の2020年調査によると、国の府省庁のうち標的型攻撃メールの模擬訓練を実施済みだったのは87.5%です。実施した府省庁の90.5%は全職員を対象にしていました。なお、これは府省庁のデータで、民間企業の値ではありません。
メール訓練は、多くの人の反応を一度に確かめるのに向いています。ただし、開いてしまった後に誰が何を判断するかまでは確かめられません。
| 訓練の種類 | 確かめる対象 | 主な参加者 |
|---|---|---|
| 標的型メール訓練 | 不審なメールを開かずに報告できるか | 全従業員 |
| 机上訓練 | 被害を知ってからの判断・連絡・復旧の流れ | 情シス担当者、経営者、各部署の窓口 |
| 実践演習(機器を操作) | ログ調査や隔離などの技術的な作業 | 情シス担当者、技術担当者 |
メール訓練の具体的なやり方は、標的型攻撃メール訓練の記事で詳しく紹介しています。机上訓練は、メール訓練では確かめられない「開いた後の判断」を補う訓練です。
機器を操作する実践演習は、2024年度にCYDERで4,225人が受講した国・自治体向けが中心
機器を実際に操作する実践演習もありますが、少人数の情シスが最初に取り組むなら机上訓練が現実的です。実践演習は、公的な枠組みでも国や自治体などの担当者が主な対象になっています。
総務省の令和7年版情報通信白書によると、NICTの実践的サイバー防御演習(CYDER)の集合演習の受講者は2024年度に4,225人でした。対象は、国の機関・地方公共団体・重要インフラ事業者等の情報システム担当者などです。なお、2024年度からは、オンラインで受講する「プレCYDER」の対象が広がり、民間企業の担当者も受講できるようになっています。
実践演習を自社で開くには、演習用の環境や攻撃の再現を用意する必要があり、準備の負担が大きくなります。一方、机上訓練は会議室とシナリオ資料があれば実施できます。
まずは机上訓練で判断と連絡の流れを固め、機器を操作する訓練はその後に検討するという順番がおすすめです。
出典: 総務省「国の行政機関における情報セキュリティ対策に関する実態調査」/総務省「令和7年版情報通信白書」/NICT「2024年度 実践的サイバー防御演習『CYDER』の受講申込受付を開始」/IPA「セキュリティインシデント対応机上演習教材」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ被害は2025年調査でも企業の48.1%が経験しており、訓練は毎年起こる事態への備えになる
セキュリティ被害は、一部の企業だけに起きるまれな出来事ではありません。総務省の2025年調査では、常用雇用者100人以上の企業の48.1%が何らかのセキュリティ被害を経験しています。
ここからは、被害経験率の推移、企業規模による差、調査による数値の違い、JPCERT/CCの件数の読み方を順に見ていきます。
被害経験率は2017年から2025年まで一度も46%を下回っていない
総務省の調査では、何らかのセキュリティ被害を受けた企業の割合は、9回の調査を通じて高い水準が続いています。最も低かった2024年の46.2%が、この期間の最小値です。
| 調査年 | 2017 | 2018 | 2019 | 2020 | 2021 | 2022 | 2023 | 2024 | 2025 |
|---|---|---|---|---|---|---|---|---|---|
| 被害を受けた企業の割合 | 50.9% | 55.6% | 55.2% | 54.1% | 52.4% | 62.4% | 53.9% | 46.2% | 48.1% |
表の出典: 総務省「令和7年通信利用動向調査の結果」別紙2ほか、平成29年・平成30年・令和3年・令和4年・令和5年の各調査結果より作成(常用雇用者100人以上の企業)
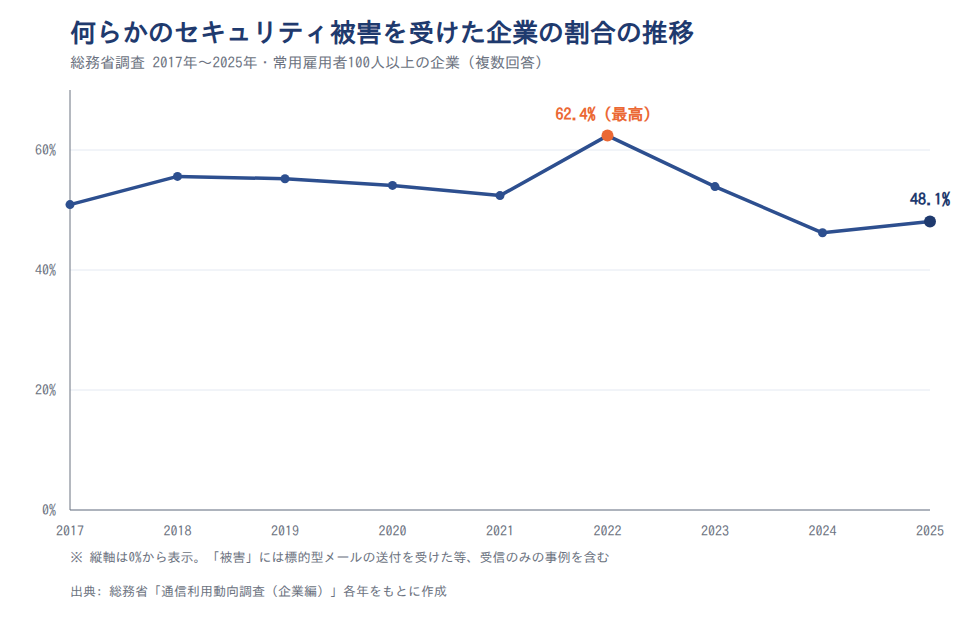
ピークは2022年の62.4%です。その後2024年に46.2%まで下がり、2025年は48.1%でした。
この推移から読み取れるのは、被害がまれな事故ではなく、毎年ほぼ2社に1社が経験する出来事だという点です。机上訓練は「めったに起きない事態の予行演習」ではなく、「毎年起こりうる事態への備え」と考えるのが自然です。
注意
この数値は複数回答で、「標的型メールの送付」(2025年調査で31.8%)のように、メールを受け取っただけで実害が無いものも被害に含みます。実害を伴う被害の割合は、これより低いと考えてください。また、対象は常用雇用者100人以上の企業で、100人未満の企業は含まれていません。
100〜299人の企業でも2025年調査で45.6%が被害を経験している
少人数の情シスが多い100〜299人の企業でも、2025年調査で45.6%が被害を経験しています。規模が小さいから訓練は後回しでよい、という理由はデータからは見当たりません。
| 従業者規模 | 2024年調査 | 2025年調査 |
|---|---|---|
| 100〜299人 | 44.2% | 45.6% |
| 2,000人以上 | 69.5% | 64.9% |
| 差 | 25.3pt | 19.3pt |
表の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」より作成。「差」は本記事で算出
大企業ほど被害経験率が高い傾向は続いていますが、両者の差は1年で縮まりました。なお、この表は総務省の報告書(詳細な集計)の値で、前の見出しの推移とは集計の系列が違います。
この比較から読み取れるのは、少人数の情シスが多い規模帯でも、半数近くが被害を経験しているという点です。ただし2,000人以上の区分は回答数が104〜105社と少なく、1年の変化は誤差の範囲かもしれません。
IPAの中小企業調査では2023年度の被害経験が23.3%で、総務省調査との差には対象と定義の違いが大きく影響している
別の記事で、中小企業の被害経験がもっと低い数字で紹介されているのを見て、戸惑った方もいるかもしれません。IPAの調査では、2023年度にサイバーインシデントを経験した中小企業等は23.3%です。この差には調査の対象と定義の違いが大きく影響しており、企業規模の差だけで説明できるものではありません。
| 項目 | 総務省「通信利用動向調査」 | IPA「中小企業実態調査」 |
|---|---|---|
| 対象 | 常用雇用者100人以上の企業 | 小規模企業者を多く含む中小企業等 |
| 被害の数え方 | 標的型メールの受信なども被害に含む | サイバーインシデントの経験を尋ねる |
| 調査の時期 | 2025年調査 | 2023年度の経験を2024年に調査 |
| 被害を経験した割合 | 48.0% | 23.3% |
表の出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
IPA調査で2023年度に被害を受けていない中小企業等は76.7%でした。一方、総務省調査の最も小さい区分(100〜299人)でも45.6%あり、規模の差だけでは説明できません。表の48.0%は報告書の値で、推移で使った48.1%とは集計の系列が違います。
この比較から読み取れるのは、「標的型メールの送付」(2025年調査で31.8%)のような受信を含めるかどうかの違いが大きいという点です。被害率を引用するときは、自社に近い対象の調査を選び、対象と定義を併記してください。
JPCERT/CCの報告件数は増えているが調整件数は3年連続で減っており、件数だけで増減は判断できない
JPCERT/CCの件数は、指標によって動きが逆になっています。そのため、報告件数だけでインシデントの増減は判断できません。
| 年度 | 報告件数 | 調整件数 |
|---|---|---|
| 2022年度 | 53,921件 | 24,419件 |
| 2023年度 | 65,690件 | 19,720件 |
| 2024年度 | 本記事では未掲載 | 15,078件 |
| 2025年度 | 本記事では未掲載 | 12,844件 |
表の出典: JPCERT/CC「インシデント報告対応レポート[2024年1月1日~3月31日]」/同[2025年1月1日~3月31日]/JPCERT/CC「四半期レポート[2026年1月1日~3月31日]」。2024年度以降の報告件数は年度合計の値を確認できていないため空欄としています
報告件数はJPCERT/CCに届いた報告の数、調整件数は関係組織と対応を調整した数です。2025年度の報告件数は、7〜9月が23,857件で、前年同期の10,797件の約2倍でした。10〜12月も20,336件で、前年同期の9,743件の約2倍です。ただし2025年度からレポートの形式が変わっており、集計方法の影響も考えられます。
この数値から読み取れるのは、報告件数と調整件数が逆方向に動いている点です。報告件数だけを根拠に「インシデントが急増している」とは言えません。
出典: 総務省「令和7年通信利用動向調査の結果」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/JPCERT/CC「インシデント報告対応レポート」/JPCERT/CC「四半期レポート」
被害1件の規模は、公表されたランサムウェア事案で平均2,386万円に達する
訓練のシナリオを作るときは、どのくらいの被害を想定するかを決める必要があります。公表・報道されたランサムウェア事案の平均被害額は2,386万円です。
ただし、この平均値だけで想定を決めるのはおすすめしません。シナリオでは、小さな被害と大きな被害の両方を想定します。ここでは複数の調査を比べて、その理由を説明します。
公表・報道されたランサムウェア被害では平均2,386万円の損害が出ている
ランサムウェアの被害は、公表されるような事案では1件あたりの金額が大きくなります。IPAの中小企業実態調査が引用したJNSAの集計では、ランサムウェア感染被害を受けた組織の被害額は平均2,386万円でした。
この集計の対象は、2017年1月〜2022年6月に被害が公表・報道された組織です。件数の面では、IPAの情報セキュリティ白書2025に参考になる数値があります。警察庁に報告があった企業・団体等のランサムウェア被害は、2024年上半期が114件、下半期が108件でした。
公表・報道されるような事案では、1件あたりの被害額が大きくなることが分かります。ただし、次の注意点があります。
注意
JNSAの集計は、公表や報道に至った事案だけが対象です。影響の大きい事案に偏っているため、すべての企業で同じ規模の被害が出るとは限りません。また平均値なので、少数の高額な事案に引き上げられやすい点にも注意してください。
中小企業等の被害額は平均約73万円だが、100万円以上の被害も9.4%ある
中小企業等の自己申告では、被害額の平均はずっと小さくなります。ただし、一部には大きな被害も含まれています。
IPAの2024年度調査によると、2023年度に被害があった中小企業等の過去3期の被害総額は、平均約73万円でした。最大は1億円で、100万円以上の被害が9.4%あります。
| 項目 | JNSAの集計 | IPAの中小企業実態調査 |
|---|---|---|
| 対象 | 公表・報道されたランサムウェア被害組織 | 2023年度に被害があった中小企業等 |
| 期間 | 2017年1月〜2022年6月 | 過去3期 |
| 被害の範囲 | ランサムウェア感染被害 | ランサムウェア以外のインシデントも含む |
| 平均被害額 | 2,386万円 | 約73万円 |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(JNSAの値は同調査の引用による)
両者には約33倍の開きがあります。この差から読み取れるのは、どちらかが正しいのではなく「何を数えているか」が違うという点です。
そこで、訓練のシナリオでは「平均的な小さな被害」と「一部に起きる大きな被害」の2段階を想定することをおすすめします。2段階で考えると、どこまで社内で対応し、どこから外部に頼るかを話し合いやすくなります。
大規模な事例では、情報漏えいが25万人を超えたり、システム復旧に2か月かかったりしている
大きな被害では、影響が長期化し、社外への説明も必要になります。公的資料に載っている事例を2つ紹介します。
IPAの情報セキュリティ白書2025には、KADOKAWAグループの事例が載っています。2024年6月のランサムウェア攻撃で、254,241人の情報が漏えいしました。
IPAの「情報セキュリティ10大脅威 2026」解説書には、アサヒグループホールディングスの事例があります。2025年9月の攻撃で、約191万件の情報が漏えいした可能性があります。受発注システムでの受注再開まで、約2か月かかりました。
対応が長引いたときに誰が何を判断するかを、訓練で確かめておく必要があります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
机上訓練に限った公的統計は無く、訓練全般でも実施している中小企業等は2024年調査で1割未満
「他社はどのくらい訓練しているのか」は、気になるところですよね。IPAの2024年調査では、従業員教育の方法として訓練を実施している中小企業等は7.3%でした。
ただし、この「訓練」には標的型メール訓練も含まれており、机上訓練だけの数値ではありません。机上訓練に限った実施率は、公的な統計では見当たりません。
この章では、訓練の実施率を規模別に確かめ、あわせて体制の数値で現状を見ます。IPAの2024年調査では、専門部署がある中小企業等は9.3%で、組織的な対応をしていない中小企業等は69.7%でした。
中小企業の訓練実施率は規模で約10倍違い、小規模企業者では2.7%にとどまる
訓練の実施率は、企業の規模によって大きく違います。IPAの2024年調査では、訓練を実施している小規模企業者は2.7%にとどまります。
| 区分(2024年調査) | 訓練を実施している割合 |
|---|---|
| 小規模企業者 | 2.7% |
| 中小企業(100名以下) | 13.6% |
| 中小企業(101名以上) | 27.1% |
| 中小企業等の全体 | 7.3% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」。「訓練」は標的型攻撃訓練メール、インシデント対応訓練などを含みます。区分はIPA調査の定義によります(小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名。中小企業(100名以下)は商業・サービス業6〜100名、製造業その他21〜100名で、小規模企業者を含みません)
小規模企業者と101名以上の差は約10倍です。同じ2024年調査で、教育を実施している企業に限ると、内容に「インシデント対応訓練」を選んだのは9.8%でした。
一方、訓練の頻度や形式(机上か実機か)、参加者を示す公的統計は限られます。府省庁のメール訓練の実施率87.5%(2020年調査)と、2024年度のCYDER集合演習の受講者数4,225人は、対象が違うため中小企業の値とは比べられません。CSIRTの設置率(従業員数300人以上)も、IPAの「企業のCISOやCSIRTに関する実態調査2017」で2016年調査が66.8%、前回の2015年調査が68.2%でした。IPAがこの調査で公表した値としてはこれが最後で、現在の水準は分かりません。
この数値から読み取れるのは、実施率が最も高い101名以上でも大半は訓練をしていない点です。比べる相手の大半が訓練していないため、他社の水準は目標になりません。自社の手順の穴の数で目標を置くのが現実的です。
注意
IPA調査の「訓練」は、標的型攻撃訓練メールやインシデント対応訓練などをまとめた選択肢で、机上形式と実機形式を区別していません。教育の内容として尋ねた「インシデント対応訓練」も、形式は区別していません。府省庁のデータも標的型メールの模擬訓練のもので、インシデント対応の机上訓練とは形式が違います。「机上訓練の実施率」として紹介されている数値を見かけたら、調査の対象と訓練の種類を確かめてください。
中小企業等で専門部署があるのは2024年調査で9.3%、69.7%は組織的な対応をしていない
中小企業等では、訓練を担う担当者がいない企業が多いのが現状です。IPAの2024年調査で、情報セキュリティの専門部署(担当者)がある中小企業等は9.3%にとどまります。
| 体制 | 中小企業等の割合(2024年調査) |
|---|---|
| 専門部署(担当者)がある | 9.3% |
| 兼務だが、担当者が任命されている | 21.0% |
| 組織的には行っておらず、各自の対応 | 69.7% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
小規模企業者に限ると、各自の対応は84.5%まで上がります。同じ調査で、従業員教育を特に実施していない中小企業等は63.6%でした。総務省の2025年調査では、社員教育を実施している企業(常用雇用者100人以上)は54.7%です。母集団が違うため、IPAの数値とは比べられません。知識の定着は情報セキュリティ理解度テストで確かめる方法もあります。
多くの中小企業では、訓練の前に「誰が担当するか」を決める必要があります。
出典: 総務省「国の行政機関における情報セキュリティ対策に関する実態調査」/総務省「令和7年版情報通信白書」/IPA「企業のCISOやCSIRTに関する実態調査2017」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要/総務省「令和7年通信利用動向調査の結果」
机上訓練は、手順書の準備から始めて年に複数回繰り返す
机上訓練は、手順書の準備から始めて、回数を重ねながら手順を直していくのが基本です。全体の流れは次のとおりです。
- 目的と範囲を決める
- 対応フローを1枚にまとめる
- シナリオと状況を伝える資料を作る
- 当日は状況を順に出し、判断と連絡先を記録する
- 振り返りを行い、手順書を直す
対応フローの枠組みは、IPAの「情報セキュリティ10大脅威 2026」解説書が参考になります。同書は対応を「検知・連絡受付」「トリアージ」「インシデントレスポンス」「報告・情報公開」の段階で整理しています。
ポイント
- 訓練の前に、連絡先・判断者・初動を1枚の対応フローにまとめる
- 訓練ではフローどおりに動けるかを確かめ、詰まった点を記録する
- 1回で終わらせず、シナリオを変えて繰り返す
対応マニュアルを策定している企業は2025年調査で19.7%のため、まず対応フローを1枚にまとめる
机上訓練は手順を確かめる場なので、手順が無ければ、まず書き起こすところから始めます。総務省の2025年調査で、ウイルス対策対応マニュアルを策定している企業は19.7%でした。
同じ調査で、何らかのセキュリティ対策を実施している企業は98.3%にのぼります。対策そのものは進んでいても、被害を受けたときの手順を文書にしている企業は限られています。
| 調査年 | 被害を受けた企業 | マニュアルを策定している企業 | 差 |
|---|---|---|---|
| 2024年 | 46.2% | 18.3% | 27.9pt |
| 2025年 | 48.1% | 19.7% | 28.4pt |
表の出典: 総務省「令和7年通信利用動向調査の結果」別紙2より作成(常用雇用者100人以上の企業)。「差」は本記事で算出
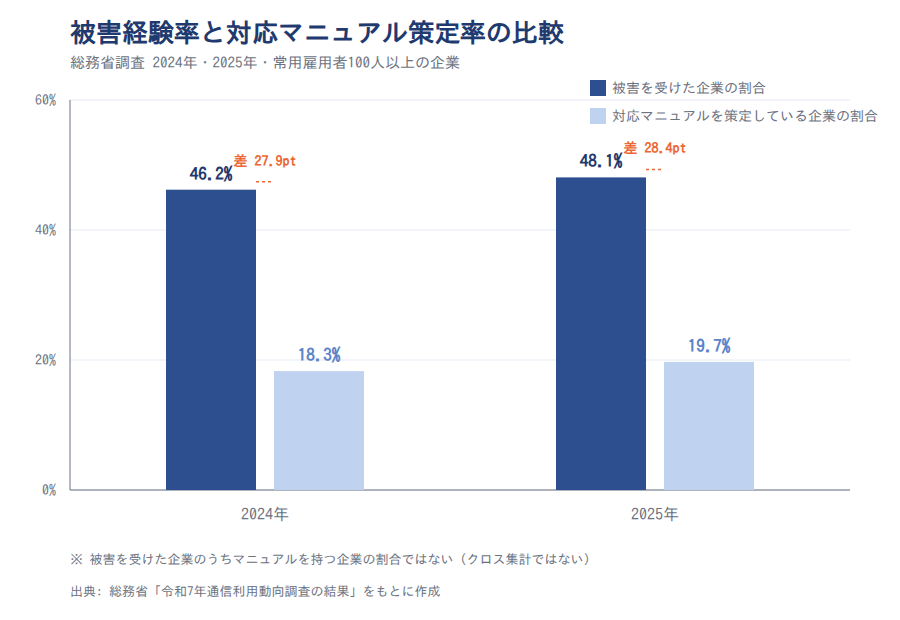
この比較から読み取れるのは、両者の差が1年で縮まっておらず、手順を書き起こす作業そのものが多くの企業で手つかずだという点です。まずは連絡先・判断者・初動の3点を1枚のフローにまとめることが、机上訓練の第一歩になります。
注意
調査の項目名は「ウイルス対策対応マニュアル」で、不正アクセスや情報漏えいを含むインシデント対応全般の手順書とは範囲が一致しません。BCPなど別の規程で手順を定めている企業は、この項目に含まれていない可能性があります。また、被害を受けた企業とマニュアルを策定した企業を突き合わせた集計ではないため、被害企業のうちマニュアルを持つ企業の割合は分かりません。
府省庁では訓練実施先の71.4%が年複数回の一連の訓練としており、1回完結で終わらせない
机上訓練は1回で完結させず、テーマを変えながら繰り返すのがおすすめです。
総務省の2020年調査で、標的型メール訓練を実施した府省庁のうち、年複数回を一連の訓練としていたのは71.4%です。年1回で完結する形は28.6%でした。民間企業の机上訓練の値ではありませんが、繰り返して定着させる考え方は共通します。進め方の例は次のとおりです。
- 初回: 短いシナリオで、連絡の流れだけを確かめる
- 2回目: 前回の修正点を反映し、状況が変わる場面を追加する
- 3回目以降: 別のシナリオで、外部への連絡や公表の判断まで扱う
最初から完璧を目指さず、回を重ねて手順を改善していきましょう。
出典: 総務省「令和7年通信利用動向調査の結果」/総務省「国の行政機関における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/JPCERT/CC「CSIRTマテリアル」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
役割分担は「兼務の担当者1人+経営者+外部の相談先」を前提に決める
少人数の情シスでは、兼務の担当者1人、経営者、外部の相談先を前提に役割を決めるのが現実的です。IPAの2024年調査では、小規模企業者を除く100名以下の中小企業で兼務の担当者を任命しているのは37.6%でした。2017〜2022年に公表されたランサムウェア被害では、対応に平均27.7人月かかったという集計もあります。
ポイント
- 参加者は、情シスの兼務担当者、経営者、各部署の窓口を基本にする
- システム停止や公表の最終判断は経営者が行うと決めておく
- 社内で抱えきれない作業は、どこに頼むかを訓練中に決める
100名以下の中小企業では「各自の対応」が47.6%で最も多く、担当者1人を前提に設計する
少人数の情シスが置かれる体制は、「兼務の担当者が1人いる」か「担当者がいない」のどちらかが中心です。そのため、訓練も担当者1人を前提に設計します。
| 区分(2024年調査) | 専門部署(担当者)がある | 兼務だが担当者を任命 | 各自の対応 |
|---|---|---|---|
| 中小企業(101名以上) | 34.6% | 51.9% | 13.6% |
| 中小企業(100名以下) | 14.8% | 37.6% | 47.6% |
| 小規模企業者 | 4.4% | 11.1% | 84.5% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」。区分はIPA調査の定義によります(小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名。中小企業(100名以下)は商業・サービス業6〜100名、製造業その他21〜100名で、小規模企業者を含みません)
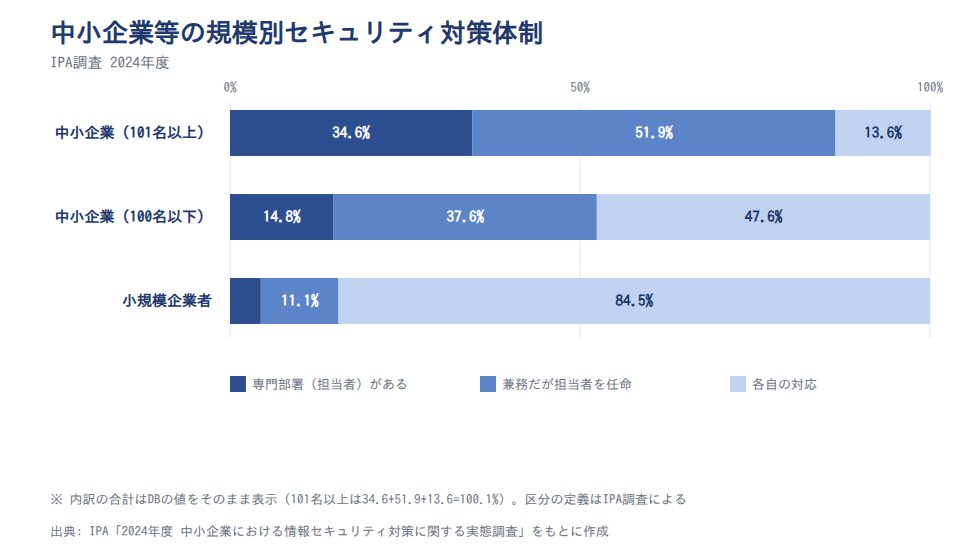
101名以上の中小企業では、兼務の担当者を任命する形が51.9%で最も多くなっています。100名以下では各自の対応が47.6%で最多になり、小規模企業者では84.5%に達します。
この体制の分布から考えられるのは、訓練の参加者は「兼務の担当者1人+経営者+各部署の窓口」を基本形にするのが現実的だという点です。役割の分け方の例は次の表のとおりです。
| 役割 | 担当する人 | 訓練で確かめること |
|---|---|---|
| 対応の取りまとめ | 情シスの兼務担当者 | 状況の整理と記録、経営者への報告内容 |
| 最終判断 | 経営者 | システムの停止、公表、取引先への連絡の判断 |
| 被害状況の報告 | 各部署の窓口 | 現場で起きたことを、誰にどう伝えるか |
| 技術的な対応の支援 | 保守ベンダーなど外部の相談先 | 連絡先と、依頼できる作業の範囲 |
被害対応には平均27.7人月かかった例もあり、外部に頼む作業と連絡先を訓練で決めておく
被害への対応は、担当者1人では抱えきれない量になることがあります。どの作業を外部に頼み、どこへ連絡するかを訓練で決めておきましょう。
IPAの中小企業実態調査が引用したJNSAの集計では、ランサムウェア被害の対応に要した内部工数は平均27.7人月でした。2017〜2022年に公表・報道された事案の平均のため、中小企業で同じ工数がかかるとは限りません。IPAの2016年調査でも、従業員数300人以上の企業で要員が不足していると答えた責任者・担当者は54.9%でした。
この工数と前の見出しの体制を並べると、社内だけで対応を抱えきれない企業は多いと考えられます。主な相談先は次のとおりです。
- 保守ベンダー: 機器やシステムの調査と復旧
- 緊急対応事業者: ログ調査や原因の特定
- IPA: 「企業組織向けサイバーセキュリティ相談窓口」での相談、ウイルス・不正アクセスの届出
- JPCERT/CC: インシデントの報告と調整
- 警察: サイバー犯罪の被害の相談
- 個人情報保護委員会: 個人データの漏えい等が起きたときの報告
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」報告書/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「サイバーセキュリティ 相談・届出窓口一覧」
シナリオはランサムウェア感染・標的型メール・委託先経由の3つから始める
最初の訓練では、ランサムウェア感染、標的型メール、委託先経由の情報漏えいの3つを題材にします。状況を第1報から第3報まで順に伝え、その都度「誰が何を判断するか」を話し合います。
ポイント
- 状況は一度に全部伝えず、第1報・第2報・第3報と段階的に出す
- 各段階で「誰が判断し、誰に連絡するか」を参加者に答えてもらう
- 被害の規模は「小さな被害」と「大きな被害」の2段階で話し合う
ランサムウェア感染のシナリオは、中小企業等の8.3%が2023年度に経験した被害として想定する
ランサムウェア感染は、中小企業でも実際に起きている被害として想定します。IPAの調査では、2023年度にランサムウェア感染被害を受けた中小企業等は8.3%でした。
総務省の2025年調査でも、常用雇用者100人以上の企業の22.9%が、被害として「ウイルスを発見又は感染」を選んでいます。IPAの調査とは対象が違うため、数値を直接は比べられません。
| 段階 | 伝える状況 | 確かめる判断 |
|---|---|---|
| 第1報 | 朝、現場から「ファイルサーバーのファイルが開けない」と連絡が入る | 誰が最初に状況を確認し、誰に報告するか |
| 第2報 | 共有フォルダ全体のファイルが暗号化されていると分かる | ネットワークを切断するか、その判断を誰がするか |
| 第3報 | 脅迫文が見つかり、一部の業務が止まり始める | 経営者への報告の時期、外部の相談先への連絡 |
被害額は、IPA調査(2023年度に被害があった企業の過去3期の被害総額)の平均約73万円規模の「小さな被害」と、100万円以上の「大きな被害」の2段階で話し合います。被害の規模によって、社内で対応する範囲と外部に頼む範囲がどう変わるかを確かめるのが狙いです。
標的型メールとビジネスメール詐欺のシナリオは、2025年調査で31.8%の企業が受けたメール起点で組む
メールを起点にしたシナリオは、多くの企業にとって身近な題材です。総務省の2025年調査では、常用雇用者100人以上の企業の31.8%が、被害として「標的型メールの送付」を選んでいます。
また、IPAの「情報セキュリティ10大脅威 2026」(組織編)では、ビジネスメール詐欺が10位に入り、9年連続で選ばれています。標的型メールとビジネスメール詐欺を1つの流れにつなげると、判断の場面を増やせます。
| 段階 | 伝える状況 | 確かめる判断 |
|---|---|---|
| 第1報 | 従業員が「不審なメールの添付ファイルを開いてしまった」と申告する | 端末をネットワークから外す手順と、指示を出す人 |
| 第2報 | 同じ端末から取引先に不審なメールが送られていたと分かる | 取引先への連絡を誰が、どの文面で行うか |
| 第3報 | 経理担当者に、取引先名義で振込先変更の依頼が届く | 振込を止める手順と、依頼が本物かを確かめる方法 |
メール1通から、端末の隔離、取引先への連絡、振込の停止まで判断がつながることを、参加者全員で確かめておきましょう。
委託先や内部からの情報漏えいのシナリオは、10大脅威2026で2位と7位の脅威を題材にする
自社のシステムに問題がなくても、委託先や内部から情報が漏えいすることがあります。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、サプライチェーンや委託先を狙った攻撃が2位です。4年連続で2位に選ばれています。
内部不正による情報漏えい等も7位で、11年連続で選ばれています。総務省の2025年調査では、常用雇用者100人以上の企業の4.1%が被害として「不正アクセス」を選んでいます。
| 段階 | 伝える状況 | 確かめる判断 |
|---|---|---|
| 第1報 | 利用中のクラウドサービスの委託先から「不正アクセスで顧客情報が流出した可能性がある」と連絡が入る | 自社のどのデータを預けているかを誰が確認するか |
| 第2報 | 流出した可能性のある情報に、自社の顧客情報が含まれていると分かる | 個人情報保護委員会などへの報告が必要かを判断する人 |
| 第3報 | 顧客から問い合わせが入り始める | 顧客への連絡文を承認する人と、問い合わせの窓口 |
個人データの漏えい等のうち、個人の権利利益を害するおそれが大きいとして法令で定める事態(不正アクセスによる漏えいなど)が起きた場合は、個人情報保護委員会への報告と本人への通知が法律上の義務です(個人情報保護法第26条)。委託先で起きた漏えいでも、原則として委託元である自社にも報告義務があります。そのため、第2報の判断者を事前に決めておくことが重要です。
内部不正を題材にする場合は、第1報を「退職予定の従業員が顧客データを持ち出した疑いがある」に置き換えると使えます。自社で直接操作できない被害ほど、誰が判断するかを事前に決めておく必要があります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査の結果」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
振り返りでは「決められなかった判断」を手順書の修正点として残す
振り返りでは、訓練中に決められなかった判断を洗い出し、手順書の修正点として残します。他社の実施率は低く、机上訓練に限った値も無いため、目標は自社の中で置きます。「見つかった手順の穴の数」と「直した数」を記録すると、訓練の効果が分かるようになります。
ポイント
- 記録するのは「実施したか」ではなく「何が決められなかったか」
- 目標は「見つかった手順の穴の数」と「直した数」で置く
- 振り返りの結果を、次回のシナリオづくりにつなげる
府省庁の訓練でも結果の把握は「開封確認のみ」が57.1%で、参加したかどうかだけでは改善につながらない
訓練は、結果の確かめ方によって得られるものが変わります。訓練の実施率が高い府省庁でも、効果の確かめ方には差がありました。
総務省の2020年調査では、標的型メール訓練を実施した府省庁のうち、結果の把握が「開封確認のみ」だったのは57.1%です。開封者・未開封者の報告の有無まで確かめる「対応確認」は38.1%でした。
フィードバックの内容は「不審メールへの対応方法の周知徹底」が81.0%です。対象は府省庁のメール訓練で、民間企業の机上訓練ではありません。
机上訓練でも、「参加した」「最後まで進んだ」だけを記録すると改善につながりません。「何が決められなかったか」を具体的に記録することが大切です。振り返りシートの項目は、次の表を参考にしてください。
| 項目 | 記録する内容の例 |
|---|---|
| 詰まった場面 | 第2報で、ネットワークを切るかどうか話が止まった |
| 決められなかった判断 | 取引先に連絡するかを、誰が決めるのか分からなかった |
| 知らなかった連絡先 | 保守ベンダーの休日の連絡先を誰も把握していなかった |
| 手順書の修正点 | 切断の判断者を情シス担当者と明記し、経営者への事後報告とする |
| 次回のシナリオ案 | 休日の夜間に第1報が入る場面で、同じ流れを確かめる |
府省庁の76.2%が脅威の変化に合わせて訓練内容を見直しており、シナリオも毎回更新する
訓練の内容は、新しい脅威に合わせて更新します。同じシナリオの繰り返しでは、新しい種類の被害に備えられないためです。
総務省の2020年調査では、標的型メール訓練を実施した府省庁の76.2%が、新たな脅威を反映して訓練内容を見直していました。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「AIの利用をめぐるサイバーリスク」が3位で初めて選ばれています。
次回のシナリオ案には、従業員が生成AIに機密情報を入力していた場面や、2位の委託先を狙った攻撃が考えられます。訓練のサイクルは次のとおりです。
- 振り返りで、決められなかった判断と連絡先の漏れを洗い出す
- 手順書に判断者と連絡先を書き足す
- 次回の訓練で、直した手順どおりに動けるか確かめる
- 新しい脅威のシナリオを加える
振り返り、手順書の修正、次回のシナリオづくりを1つのサイクルとして回しましょう。
出典: 総務省「国の行政機関における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
まとめ:少人数情シスの机上訓練は、手順書1枚と3人の参加者から始められる
少人数の情シスでも、インシデント対応の机上訓練は始められます。CSIRTや専任チームが無くても、対応フローを1枚にまとめ、担当者・経営者・各部署の窓口の3者で話し合えば訓練は成り立ちます。
この記事で見てきた要点を振り返ります。
- 総務省の2025年調査では、常用雇用者100人以上の企業の48.1%が何らかのセキュリティ被害を経験しており、被害は毎年ほぼ2社に1社が経験する出来事
- IPAの2024年調査で専門部署がある中小企業等は9.3%で、訓練は兼務の担当者1人を前提に設計する
- 総務省の2025年調査でウイルス対策対応マニュアルを策定している企業は19.7%で、訓練の前に対応フローを書き起こすことが第一歩
- 訓練(標的型メール訓練などを含む)を実施している中小企業等はIPAの2024年調査で7.3%、101名以上でも27.1%にとどまる。机上訓練に限った統計も無いため、他社と比べず、自社の手順の穴を見つける場として始める
何から手を付けるか迷ったら、IPAが公開しているセキュリティインシデント対応机上演習教材を使ってみてください。まずは1枚の対応フローと1つのシナリオで、最初の訓練を開いてみることをおすすめします。
出典: 総務省「令和7年通信利用動向調査の結果」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「セキュリティインシデント対応机上演習教材」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデント対応を担う人材育成なら「情シスカレッジ」

この記事で見てきたとおり、机上訓練で問われるのは、担当者や経営者がその場で判断できるだけの知識です。訓練の前後に基礎を学ぶ仕組みがあると、少人数の情シスでも訓練の質を上げやすくなります。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「平成29年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「国の行政機関における情報セキュリティ対策に関する実態調査―職員の情報セキュリティ教育の取組状況―」
- 総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要
- 情報処理推進機構「情報セキュリティ白書2025」第1章
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構「企業のCISOやCSIRTに関する実態調査2017」報告書(CSIRT設置率)
- 情報処理推進機構「企業のCISOやCSIRTに関する実態調査2017」報告書(セキュリティ要員の充足状況)
- 情報処理推進機構「企業のCISOやCSIRTに関する実態調査2017」掲載ページ
- 情報処理推進機構「セキュリティインシデント対応机上演習教材」
- 情報処理推進機構 プレス発表「『セキュリティインシデント対応机上演習』の教材を公開しました」(2025年4月15日)
- 情報処理推進機構「サイバーセキュリティ 相談・届出窓口一覧」
- 情報通信研究機構「2024年度 実践的サイバー防御演習『CYDER』の受講申込受付を開始」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会 FAQ「委託先において個人データが漏えいしてしまった場合の対応」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
- JPCERT/CC「四半期レポート[2025年7月1日~2025年9月30日]」
- JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
- JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
- JPCERT/CC「CSIRTマテリアル」