

【IPA・JPCERT/CC調査】CSIRTとは|大企業の設置率は66.8%(2016年調査)、SOCとの違いと少人数での作り方
上司や監査担当から「うちもCSIRTを作っておいて」と言われたものの、情シスは自分ひとり。どこから手を付ければいいのか迷っていませんか。CSIRTについて調べ始めた担当者からは、次のような声をよく聞きます。
- CSIRTとSOCの違いを、社内で説明できる自信がない
- 他社がどれくらいCSIRTを作っているのか分からない
- 少人数の情シスでも作れるものなのか判断できない
先に結論をお伝えします。CSIRTは、セキュリティ上の事故の受付から対応、報告までを受け持ち、社内外の調整を中心に動くチームです。
大企業(従業員300人以上)でも設置率は2016年調査時点で66.8%にとどまっていました(出典: IPA「企業のCISOやCSIRTに関する実態調査2017」)。また、2015年調査では、日本シーサート協議会(NCA)加盟組織のうち、CSIRTの構築に関わった人数(外注含む)が10名未満の組織が86.4%を占めています(出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」)。最初から大きな組織を作る必要はありません。
この記事では、CSIRTの役割とSOCとの違い、公的調査から分かる設置状況、そして少人数での作り方を順番に解説します。
この記事のポイント
- 日本の大企業(従業員300人以上)のCSIRT設置率は、2016年調査で66.8%でした(出典: IPA「企業のCISOやCSIRTに関する実態調査2017」)
- NCA加盟組織のうちSOCを持つ組織では、CSIRTとSOCを別部署にして連携させる形が67.4%で最多です(出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」、2015年調査)
- NCA加盟組織でCSIRTの構築に関わった人数(外注含む)は10名未満が86.4%で、少人数から始めるのが一般的です(出典: 同調査、2015年調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
CSIRTはセキュリティインシデントに対応する組織内のチームで、役割の中心は調整にある
CSIRTは「Computer Security Incident Response Team」の略で、「シーサート」と読みます。ウイルス感染や情報漏えいといったセキュリティインシデントが起きたときに、組織として対応するためのチームです。
IPAの「情報セキュリティ10大脅威 2026」解説書[組織編]も、CSIRTの構築を事前準備の1つに挙げています。
ポイント
- インシデントの受付から報告までを受け持つチームです
- 対応作業に加え、社内外をつなぐ調整役を担う組織が多くなっています
- 社外の調整先には、国内の調整機関であるJPCERT/CCがあります
CSIRTは検知・受付からトリアージ、対応、報告までを受け持つ
CSIRTの仕事は、インシデントの発生から収束までの一連の流れを受け持つことです。IPAの解説書では、CSIRTが担う対応を次の4段階で整理しています。
- 検知・連絡受付: 社内外からの通報や監視の結果を受け付ける
- トリアージ: 事実を確認し、対応が必要かどうかを判断する
- インシデントレスポンス: 原因や影響を分析し、対応計画を立てて実行する
- 報告・情報公開: 経営層や関係者に報告し、必要に応じて外部に公表する
JPCERT/CCの2015年調査は、日本シーサート協議会(NCA)加盟CSIRTのうち、2015年12月のワーキンググループ会に参加した66組織が回答したものです。このうち71.2%が「現場で対応作業を実施・支援する」と答えています。
従業員が異変に気づいたときの報告先もCSIRTです。窓口を1か所にまとめることが、CSIRTを置く大きな意味です。
CSIRTの位置づけは「調整役」が77.3%で最も多く、社外の窓口はJPCERT/CCになる
CSIRTの役割で見落とされやすいのが、関係者の間に立つ調整です。JPCERT/CCの2015年調査では、インシデント時の位置づけとして「調整役」が77.3%で最も多くなっています。「現場対応の実施・支援」の71.2%が続きます。
ただし、設問は複数回答です。2つの数値から算出した差は6.1ポイントしかなく、調整と現場対応の両方を担う組織が多いと見るのが妥当です。
社外の調整先にはJPCERT/CCがあります。国内外のCSIRTの間をつなぐ調整機関で、海外が絡む事案などで日本の窓口を担っています。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
CSIRTとSOCは役割が異なり、2015年調査では別部署で連携する形が67.4%で最も多い
ここでは、CSIRTとSOCの役割の違いと、実際の組み合わせ方を確認します。
この章の数値は、すべてJPCERT/CCの2015年調査によるものです。対象はNCA加盟CSIRTのうちワーキンググループ会の参加組織で回答した66組織で、うちSOCを構築しているのは46組織です。
SOCは監視と検知、CSIRTは判断と対応と調整を担う
SOCは異常を見つけるまで、CSIRTは見つかった異常への対処を受け持ちます。
2015年調査では、回答したCSIRTの69.7%がSOCによる監視体制を持っていました。SOC構築組織の78.3%は24時間365日体制です。
| 項目 | SOC(Security Operation Center) | CSIRT |
|---|---|---|
| 主な役割 | 監視、攻撃や異常の検知と分析 | 対応要否の判断、対応の指揮、社内外との調整 |
| 動くタイミング | 平常時から常に監視する | 異常の通報を受けて対応するほか、平常時も脆弱性情報の収集や教育・訓練などの準備を行う |
| 体制の例 | SOC構築組織の78.3%が24時間365日体制 | 関係部署の兼務メンバーで組む例もある |
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」をもとに作成
監視はSOC、判断と調整はCSIRTという分担が多く見られました。
SOCとCSIRTの関係は「独立して連携」67.4%、「CSIRTがSOCを兼ねる」21.7%、「SOCの中にCSIRT」8.7%
最も多いのは、2つを別々の部署にして連携させる形です。2015年調査で、SOCを構築している46組織の内訳は次のとおりでした。
| CSIRTとSOCの関係 | 割合 | 組織数 |
|---|---|---|
| それぞれ独立した部署として連携している | 67.4% | 31組織 |
| CSIRTがSOCの機能を兼ねている | 21.7% | 10組織 |
| SOCの中にCSIRTを構築している | 8.7% | 4組織 |
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」。分母はSOCを構築しているNCA加盟CSIRTの46組織(2015年調査)。組織数は、各割合に分母46組織を掛けて筆者が算出した値です。
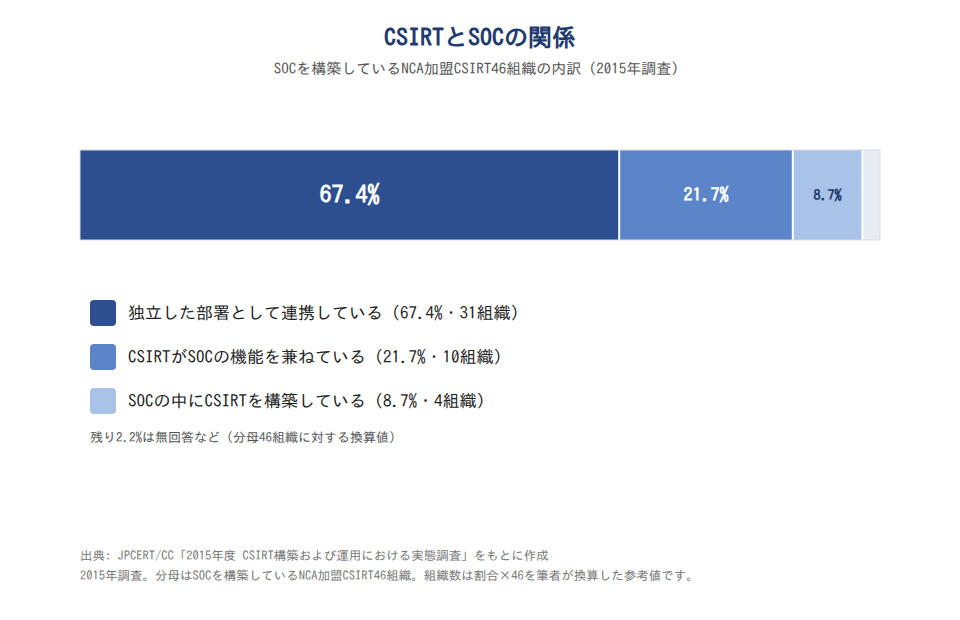
CSIRTがSOCを兼ねる組織は2割強にとどまり、役割を分けて連携させる形が主流だと分かります。
SOCを持たなくてもCSIRTは成り立ち、監視は外部に任せる選択肢もある
この数値から読み取れるのは、CSIRT自身が監視まで担う組織は少数派だという点です。66組織全体を分母に筆者が換算すると、SOCを兼ねるCSIRTは約15%(10組織)です。SOCと別部署で連携するのは約47%(31組織)、SOC自体が無いのは約26%(17組織)でした。
24時間の監視を自分で抱えなくても、CSIRTの機能は作れます。監視が必要なら、外部サービスに任せる方法もあります。
注意
この章の数値の対象はNCA加盟組織で、体制の整った大企業に偏っている可能性があります。2015年の調査のため、現在は比率が変わっている可能性もあります。また、分母が46組織と少なく、1組織の違いで約2ポイント動きます。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
日本の大企業のCSIRT設置率は2016年調査時点で66.8%で、専任の責任者を置く企業は3割に届かない
他の会社はどれくらいCSIRTを作っているのか、気になりますよね。ここではIPAの「企業のCISOやCSIRTに関する実態調査2017」の数値で、設置状況を確認します。
この章の数値の母集団は、従業員300人以上の企業です。中小企業を含む数値ではない点に注意して読んでください。
CSIRT設置率は2015年調査68.2%、2016年調査66.8%で、7割弱にとどまっている
日本の大企業でも、CSIRTはどこにでもある組織ではありませんでした。IPAの調査では、従業員300人以上の企業のCSIRT設置率は2015年調査で68.2%、2016年調査で66.8%です。
2時点の差は1.4ポイントですが、これを「減少傾向」と読むのは早計です。比べられるのは2回分だけで、この程度の差は標本誤差の範囲に収まります。
この数値から読み取れるのは、2016年調査時点で、大企業でもCSIRTを「設置している」と答えなかった企業が3割強あったということです。同じ2016年調査では、CISO等を置いていない企業も29.0%ありました。
CSIRTを置く企業66.8%に対して専門部署がある企業は45.2%で、兼務のチームで運用されている可能性がある
同じ調査の中で、CSIRTの設置率と専門部署の設置率には開きがあります。2016年調査で、CSIRTを置く企業は66.8%、セキュリティ対策の専門部署(担当者)がある企業は45.2%でした。CSIRTの設置率が21.6ポイント上回っています。
この差から考えられるのは、既存部署のメンバーが兼務でCSIRTを組む形が珍しくないことです。責任者の置き方でも、CISO等を兼任で置く企業が34.7%で、専任の27.9%を上回っていました。
ただし、2つは別々の設問で、回答者が何をCSIRTと考えたかは分かりません。それでも、専任の部署が無くてもCSIRTは作れると考える材料にはなります。
CISO等を専任で置く企業は日本27.9%で、米国78.7%・欧州67.1%を大きく下回る
日本の大企業の特徴は、チームはあっても専任の責任者が少ないことです。2016年調査で日本・米国・欧州を比べると、CISO等の専任設置率の差が特に目立ちます。
| 国・地域(従業員300人以上) | CISO等の専任設置率 | 専門部署(担当者)の設置率 |
|---|---|---|
| 日本 | 27.9% | 45.2% |
| 欧州(英独仏) | 67.1% | 51.7% |
| 米国 | 78.7% | 69.1% |
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」(2016年調査)
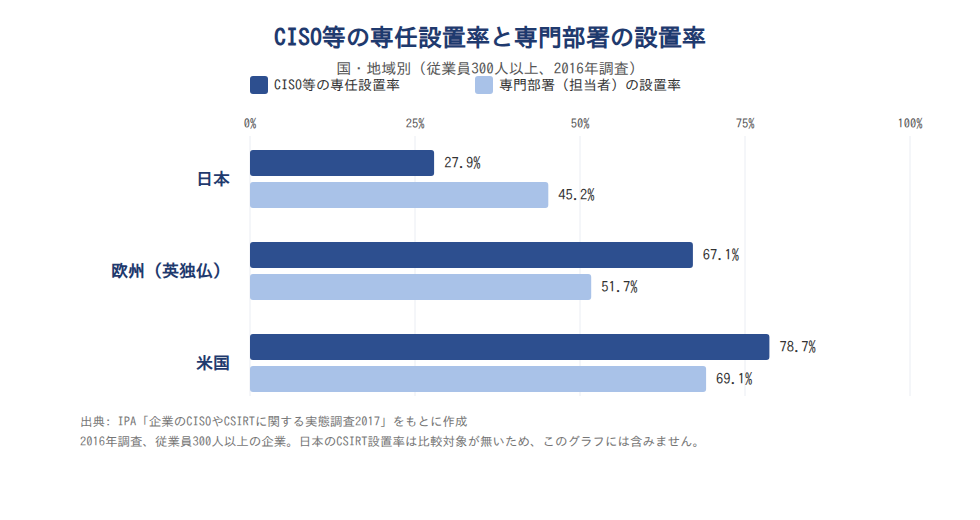
専任CISO等の設置率は、日本と米国で50.8ポイント離れています。一方、専門部署の設置率の差は日本と欧州で6.5ポイントにとどまります。
この比較から読み取れるのは、日本では「チームはあるが、専任で判断する責任者がいない」形になりやすいということです。国によってCISOの職責の捉え方が違う可能性はありますが、誰が最終判断をするかは日本の組織で曖昧になりがちな点といえます。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」/IPA「企業のCISOやCSIRTに関する実態調査2017」公表ページ
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業で情報セキュリティの専門部署がある企業は2024年度調査で9.3%にとどまる
中小企業の担当者にとって一番知りたいのは、同じ規模の会社の実態ではないでしょうか。この章では、IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」の数値を使います。
先にお伝えしておくと、前の章の大企業の数値とは調査年も母集団も設問も違います。2つの数値を並べて比べることはできません。
中小企業のCSIRT設置率は公的統計で確認できないため、体制の区分で実態を見る
中小企業のCSIRT設置率は、この記事で調べた範囲の公的な統計では確認できません。そこで、この記事では体制の区分を代わりの指標として使います。
注意
CSIRTの設置状況を数値で比べられる公的調査として、この記事ではIPAの大企業向け調査(2016年調査)とJPCERT/CCの調査(2015年調査)を使います。IPAには、CISO等を置く従業員301人以上の企業にCSIRTの人員配置を尋ねた調査(2019年度実施)もありますが、設置率は測っていません。IPAの中小企業向け調査は体制の区分を尋ねたもので、CSIRTの有無は測っていません。
体制の区分を見れば、インシデント時の取りまとめ役の有無は把握できると考えます。
中小企業等の69.7%は組織的な体制がなく、各自の対応になっている
中小企業では、セキュリティ対策を組織として担う体制が無い企業が多数派です。IPAの2024年度調査による、中小企業等全体の体制の内訳は次のとおりです。
- 専門部署(担当者)がある: 9.3%
- 兼務だが担当者を任命している: 21.0%
- 組織的には行っておらず、各自の対応になっている: 69.7%
小規模企業者に限ると、各自の対応は84.5%まで上がります。つまり、インシデントが起きたときに誰が取りまとめるのかが決まっていない企業が多いということです。
IPAの解説書も、CSIRTを作るのが難しい組織であっても、最低限インシデント対応を取りまとめる人は決めておくべきだとしています。まずはこの1人を決めるところが出発点になります。
専門部署がある企業は小規模企業者4.4%から101名以上34.6%まで、規模によって大きく違う
体制の整い方は、企業規模によって大きく違います。IPAの2024年度調査の結果は次のとおりです。
| 企業規模 | 専門部署(担当者)がある | 兼務だが担当者を任命している |
|---|---|---|
| 小規模企業者 | 4.4% | 11.1% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 中小企業(101名以上) | 34.6% | 51.9% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」。小規模企業者は、商業・サービス業で従業員1〜5名などの区分です。
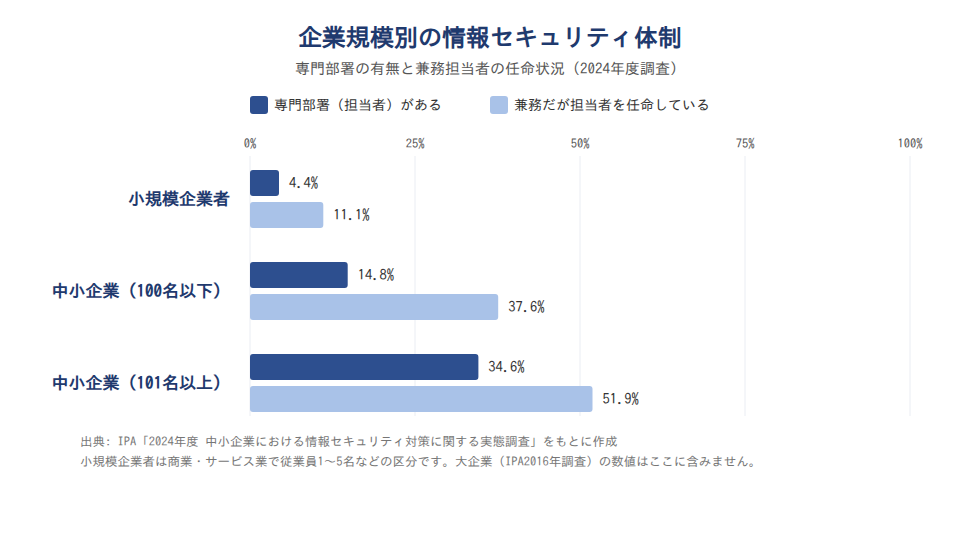
規模が大きいほど、専門部署・兼務ともに割合が上がっています。専門部署は4.4%、14.8%、34.6%の順に増えます。兼務も11.1%、37.6%、51.9%と増えています。
また、どの規模でも兼務の担当者を任命する企業が、専門部署がある企業を上回っています。101名以上でも、兼務の51.9%が専門部署の34.6%より多くなっています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」/JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」
中小企業のCSIRTは兼務の担当者数名から始めれば十分
ここからは、CSIRTの作り方です。何人で始めるか、最初に何を決めるかを、調査データとあわせて解説します。
最初にやることチェックリスト
- 判断を下す責任者を決める
- 実務を進める担当者を決める
- 社内の連絡窓口を決めて周知する
- 外部の相談先を控えておく
- 対応フローを文書にする
- 机上訓練を一度やってみる
2015年調査ではCSIRT構築に関わった人数が10名未満の組織が86.4%、5名未満が47.0%
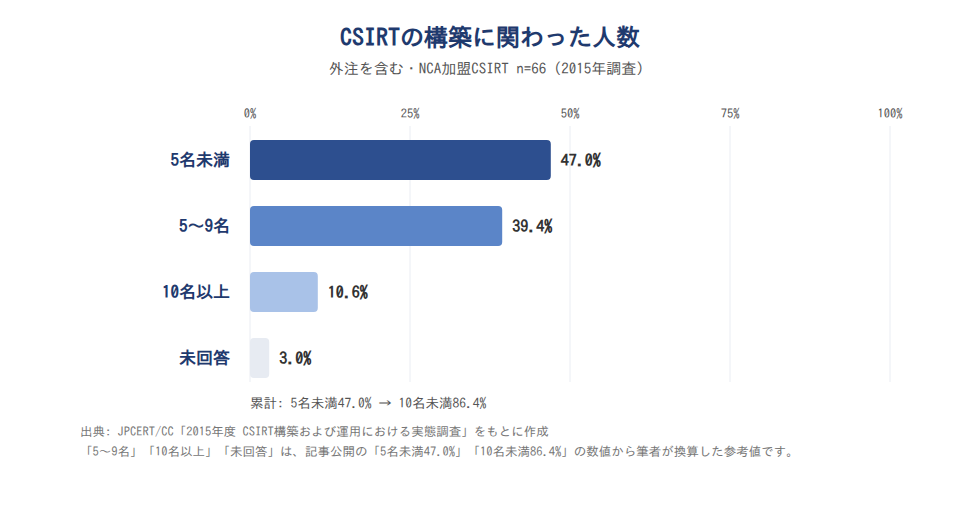
CSIRTは、最初から大人数で作るものではありません。JPCERT/CCの2015年調査では、構築に関わった人数が5名未満の組織が47.0%でした。10名未満では86.4%に達し、5〜9名は換算で39.4%です。
IPAの2024年度調査でも、101名以上の中小企業では兼務の担当者を任命する企業が51.9%で、専門部署がある34.6%を上回ります。
2つから読み取れるのは、兼務の担当者数名で立ち上げる形が現実的だということです。ただし、JPCERT/CCの人数は外注を含む構築時の人数です。2つの調査は主体も年も対象も異なるため、目安として捉えてください。
最初に決めるのはインシデント対応を取りまとめる責任者と担当者
最初に決めるのは人の役割です。IPAの解説書も、対応を統制する責任者と担当者を決めるよう勧めています。
日本の大企業でも、CISO等を専任で置く企業は2016年調査で27.9%と、兼任の34.7%を下回ります。判断する人が曖昧になりやすいといえます。
停止や公表は担当者だけでは決めきれないため、判断を下す責任者(経営層)を先に決めましょう。決める項目は次の4つで、文書にしておきます。
- 責任者: 停止・公表などの最終判断を下す人
- 担当者: 受付から報告までの実務を進める人(兼任可)
- 社内の連絡窓口: 従業員からの報告先
- 外部の相談先: JPCERT/CC、IPA、契約ベンダー。個人データの漏えい等では個人情報保護委員会への報告が法律上の義務になる場合があり、警察や弁護士も相談先の候補です
連絡ルートと対応手順を決めたら、訓練で実際に動くか確かめる
体制を決めたら、従業員から担当者への報告ルートを決めます。あわせて、受付から報告までの4段階に沿って対応手順を文書にしておきましょう。
ただ、訓練まで行う企業は多くありません。IPAの2024年度調査では、セキュリティ教育を行う中小企業等のうち、「インシデント対応訓練」を含めた企業は9.8%でした。中小企業全体の実施率ではない点に注意してください。
まずは想定シナリオをたどる机上訓練から始めてみてください。連絡が誰で止まるか、誰が判断に迷うかを確かめるだけでも、手順の抜け漏れが見えてきます。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
CSIRTとは何かを、IPAとJPCERT/CCの調査データに沿って整理してきました。押さえておきたい点は次の3つです。
- CSIRTはインシデントの受付から報告までを受け持ち、社内外の調整を中心に動くチームです。2015年調査では、SOCを持つNCA加盟組織のうち、SOCとは別の部署にして連携させる形が67.4%と最も多くなっていました
- 従業員300人以上の大企業でのCSIRT設置率は、2016年調査で66.8%でした。中小企業等で専門部署がある企業は、2024年度調査で9.3%です。2つは調査年も母集団も異なる別々の数値です
- 2015年調査では、NCA加盟組織でCSIRTの構築に関わった人数(外注を含む)は10名未満が86.4%でした。兼務の担当者数名から始めても問題ありません
CSIRTは、立派な専門部署が無くても作れます。まずは、インシデントが起きたときに判断する責任者と担当者を決めるところから始めてみてください。
出典: JPCERT/CC「2015年度 CSIRT構築および運用における実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
新人・ひとり情シスの学習は情シスカレッジで

少人数のCSIRTでは、インシデント対応の知識が担当者ひとりに偏りがちです。いざというときに動けるよう、兼務のメンバーにも基本を共有しておきたいところですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、短い時間で少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限の設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応しており、初期設定は約10分で完了します。
※出典